
WPA2 Personal vs Enterprise: qual é a diferença e qual você deve usar?
Este guia de referência técnica oferece uma comparação abrangente dos protocolos de segurança WPA2 Personal e WPA2 Enterprise em ambientes de WiFi corporativo. Ele descreve as diferenças de arquitetura, metodologias de implantação e implicações de segurança de cada padrão para ajudar arquitetos de rede e líderes de TI a tomarem decisões de implantação informadas.
Video overview
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
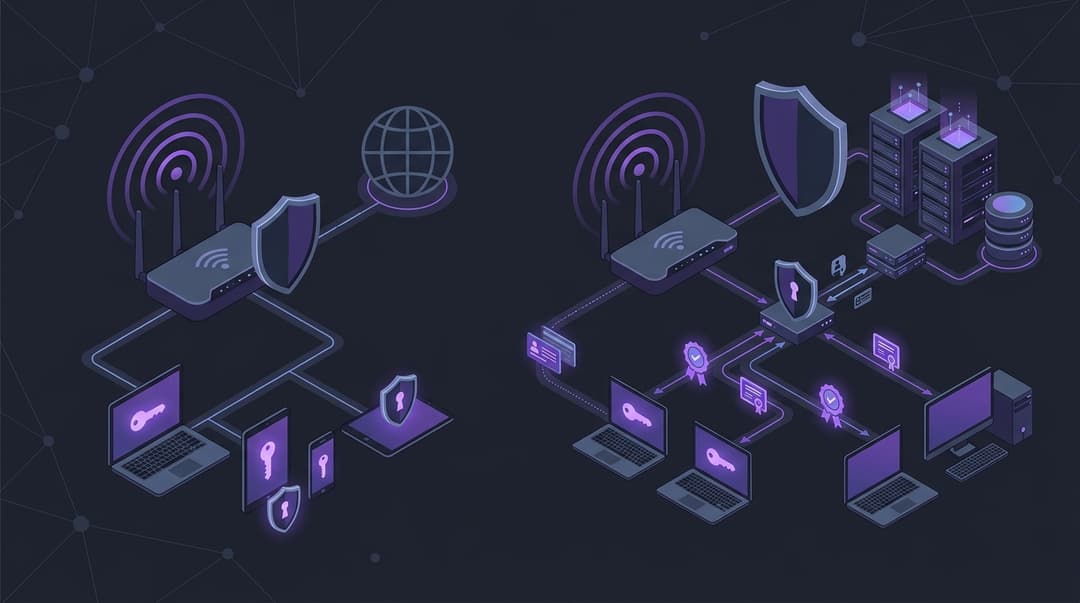
Resumo Executivo
A segurança sem fio é um pilar fundamental da infraestrutura empresarial moderna. Para gerentes de TI, arquitetos de rede e CTOs, a seleção do protocolo de segurança sem fio adequado não é apenas uma escolha técnica, mas uma decisão crítica de gerenciamento de riscos. Este guia examina as diferenças fundamentais entre WPA2 Personal (WPA2-PSK) e WPA2 Enterprise (WPA2-802.1X), detalhando por que o primeiro introduz vulnerabilidades inaceitáveis em ambientes comerciais.
Enquanto o WPA2 Personal depende de uma única Pre-Shared Key (PSK) compartilhada entre todos os usuários, o WPA2 Enterprise utiliza credenciais individuais autenticadas por meio de um servidor central. Essa distinção arquitetônica elimina o risco de comprometimento de chaves compartilhadas, permite um controle de acesso granular e fornece trilhas de auditoria abrangentes. Para organizações que gerenciam hotéis, redes de varejo, estádios ou escritórios corporativos, a transição para o WPA2 Enterprise é essencial para proteger dados confidenciais, manter a conformidade regulatória e proteger a reputação da marca. Este documento fornece a profundidade técnica e os esquemas práticos necessários para executar essa transição com sucesso.
Detalhamento Técnico
Para entender a disparidade de segurança entre WPA2 Personal e WPA2 Enterprise, é necessário analisar suas mecânicas de autenticação subjacentes e processos de derivação de chaves criptográficas.
Arquitetura WPA2 Personal (WPA2-PSK)
O WPA2 Personal depende de uma Pre-Shared Key (PSK) - uma frase de senha entre 8 e 63 caracteres. A segurança desse método depende do 4-Way Handshake, que estabelece as chaves de criptografia para a sessão sem transmitir a PSK real pelo ar.
- Derivação de PMK: O ponto de acesso (AP) e a estação cliente (STA) derivam independentemente a Pairwise Master Key (PMK). Isso é feito usando o algoritmo PBKDF2 (Password-Based Key Derivation Function 2), aplicando hash à frase de senha, ao SSID (Service Set Identifier), ao comprimento do SSID e repetindo o processo 4096 vezes. Como o SSID é considerado no hash, a mesma frase de senha em SSIDs diferentes gera PMKs diferentes.
- O 4-Way Handshake: Uma vez estabelecida a PMK, o AP e a STA executam o handshake para gerar a Pairwise Transient Key (PTK), que criptografa o tráfego unicast, e a Group Temporal Key (GTK), que criptografa o tráfego multicast e broadcast.
- Mensagem 1: O AP envia um valor aleatório (ANonce) para a STA.
- Mensagem 2: A STA gera seu próprio valor aleatório (SNonce) e calcula a PTK usando a PMK, o ANonce, o SNonce e os endereços MAC de ambos os dispositivos. A STA envia o SNonce para o AP, acompanhado por um Message Integrity Code (MIC) para provar que conhece a PMK.
- Mensagem 3: O AP verifica o MIC, deriva a PTK e envia a GTK e um MIC para a STA.
- Mensagem 4: O STA confirma o recebimento e sinaliza que as chaves estão prontas para uso.
A Vulnerabilidade: A falha fundamental no WPA2 Personal é que a PMK é estática e idêntica para todos os dispositivos na rede. Se um invasor capturar o 4-Way Handshake (o que pode ser forçado enviando quadros de desautenticação para um cliente conectado), ele poderá realizar um ataque de dicionário offline. Como o SSID e os endereços MAC são transmitidos em texto claro, o invasor pode pré-computar hashes ou usar ferramentas aceleradas por GPU para forçar a senha sem interagir com a rede. Uma vez recuperada a senha, o invasor pode descriptografar todo o tráfego histórico e futuro capturado pelo ar.
Arquitetura WPA2 Enterprise (WPA2-802.1X)
O WPA2 Enterprise elimina a vulnerabilidade de chave compartilhada ao desacoplar a autenticação da criptografia. Ele implementa o padrão 802.1X, que introduz um modelo de três partes: o Supplicant (dispositivo cliente), o Authenticator (Access Point ou Wireless LAN Controller) e o Servidor de Autenticação (normalmente um servidor RADIUS).
Em vez de uma PMK estática, o WPA2 Enterprise gera dinamicamente uma PMK exclusiva para cada sessão individual. O processo de autenticação é governado pelo Extensible Authentication Protocol (EAP). Os métodos EAP mais comuns implantados em ambientes corporativos incluem:
- EAP-TLS (Transport Layer Security): O método mais seguro. Requer autenticação mútua baseada em certificado. Tanto o servidor quanto o cliente devem apresentar certificados digitais válidos emitidos por uma Autoridade Certificadora (CA) confiável. Isso elimina totalmente as vulnerabilidades baseadas em senha.
- PEAP-MSCHAPv2 (Protected EAP): Um protocolo de duas etapas. Na etapa um, o servidor RADIUS apresenta seu certificado ao cliente, estabelecendo um túnel TLS criptografado. Na etapa dois, o cliente se autentica dentro deste túnel seguro usando um nome de usuário e senha por meio do protocolo MSCHAPv2. Embora seja mais fácil de implantar do que o EAP-TLS, ele permanece vulnerável à coleta de credenciais se os clientes não forem configurados para validar o certificado do servidor.
- EAP-TTLS (Tunneled TLS): Semelhante ao PEAP, estabelece um túnel TLS seguro usando o certificado do servidor. No entanto, a autenticação interna pode oferecer suporte a protocolos legados, certificados de cliente ou serviços de diretório diretamente.
Depois que a autenticação EAP é concluída com sucesso, o servidor RADIUS gera uma Master Session Key (MSK). O servidor transmite essa MSK para o Authenticator (AP) por meio de uma conexão com fio segura (usando um segredo compartilhado entre o AP e o servidor RADIUS). O cliente e o AP usam então a MSK como a PMK para iniciar o 4-Way Handshake padrão. Como a PMK é exclusiva para aquela sessão e nunca é reutilizada, a captura do handshake não traz benefícios para um invasor; não há senha compartilhada para decifrar e o tráfego de outros usuários permanece totalmente seguro.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A transição do WPA2 Personal para o WPA2 Enterprise exige um planejamento sistemático. Abaixo está o plano de implantação para uma rede WPA2 Enterprise resiliente usando PEAP-MSCHAPv2 (como etapa inicial) e EAP-TLS (para ativos corporativos gerenciados).
Etapa 1: Estabelecer a Origem de Identidade e PKI
Antes de configurar o hardware sem fio, você deve estabelecer uma origem de identidade confiável e uma Infraestrutura de Chaves Públicas (PKI).
- Serviços de Diretório: Certifique-se de que seu diretório de usuários (Active Directory, LDAP ou provedores de identidade em nuvem como Okta ou Azure AD) esteja preenchido e estruturado com os grupos de segurança apropriados.
- Autoridade Certificadora (CA): Para EAP-TLS, implante uma CA interna (como o Active Directory Certificate Services) para emitir certificados de máquina e de usuário. Para PEAP, obtenha um certificado SSL/TLS público de uma CA pública confiável (por exemplo, DigiCert, Sectigo) para o servidor RADIUS. Evite certificados autoassinados para produção, pois eles complicam o provisionamento de clientes e aumentam o risco de ataques man-in-the-middle.
Etapa 2: Implantar e Configurar o Servidor RADIUS
O servidor RADIUS atua como o ponto de decisão de políticas. As opções corporativas comuns incluem Cisco ISE, FreeRADIUS e Microsoft Network Policy Server (NPS).
- Definir Clientes RADIUS: Registre seus controladores de LAN sem fio (WLCs) ou Access Points autônomos como clientes RADIUS. Atribua um segredo compartilhado forte e gerado aleatoriamente (mínimo de 24 caracteres) para a comunicação entre o AP/WLC e o servidor RADIUS.
- Configurar Políticas de Autenticação: Defina quais métodos EAP são permitidos. Desative protocolos fracos como PAP, CHAP e EAP-MD5. Restrinja os protocolos permitidos para EAP-TLS e PEAP-MSCHAPv2.
- Configurar Políticas de Autorização: Mapeie grupos de diretório para níveis de acesso à rede. Por exemplo, os membros do grupo 'Finance-Dept' devem ser atribuídos à VLAN 10, enquanto o 'Marketing-Dept' é atribuído à VLAN 20. Isso é feito retornando atributos RADIUS específicos na mensagem Access-Accept (por exemplo,
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [VLAN ID]).
Etapa 3: Configurar a Infraestrutura WiFi
Acesse a interface de gerenciamento do seu WLC ou plataforma de gerenciamento de AP (como o painel integrado do Purple ou seu controlador de hardware).
- Criar um Novo SSID: Defina um novo SSID (por exemplo, 'Corporate-Secure').
- Definir o Tipo de Segurança: Selecione WPA2 Enterprise (ou WPA3 Enterprise se o hardware oferecer suporte, garantindo compatibilidade retroativa).
- Configurar Servidores RADIUS: Insira os endereços IP dos seus servidores RADIUS primário e secundário. Insira os segredos compartilhados correspondentes configurados na Etapa 2. Defina a porta de autenticação como UDP 1812 e a porta de tarifação como UDP 1813.
- Ativar 802.11r (Fast Transition): Para evitar atrasos de roaming à medida que os clientes se movem entre APs, ative o 802.11r. Isso permite que o cliente e o AP façam uma pré-associação, reduzindo a sobrecarga de uma reautenticação 802.1X completa durante os roams.
Etapa 4: Provisionamento e Integração de Clientes
Dispositivos de clientes não configurados rejeitarão conexões 802.1X se não confiarem no certificado do servidor RADIUS.
- Dispositivos Gerenciados: Use o Gerenciamento de Dispositivos Móveis (MDM) ou Objetos de Diretiva de Grupo (GPO) para enviar perfis sem fio para laptops e smartphones corporativos. Esses perfis devem especificar a CA raiz confiável, o hostname exato do servidor RADIUS e o método de autenticação (por exemplo, EAP-TLS com certificados de máquina).
- Dispositivos Não Gerenciados/BYOD: Implemente um portal de integração (como os fluxos de trabalho de integração de convidados e BYOD do Purple) que orienta os usuários na instalação de um perfil ou certificado temporário, automatizando a configuração do solicitante.
Melhores Práticas
Para manter um ambiente WPA2 Enterprise seguro e de alto desempenho, siga os seguintes padrões do setor:
- Imponha a Validação Rígida de Certificado: Nunca permita que os clientes se conectem sem validar o certificado do servidor RADIUS. Se a opção 'Validar Certificado do Servidor' estiver desativada nos dispositivos dos clientes, eles apresentarão credenciais às cegas a qualquer AP invasor que transmita o mesmo nome de SSID, expondo-os à coleta de credenciais.
- Implemente a Atribuição Dinâmica de VLAN: Não coloque todos os usuários autenticados em uma única rede plana. Utilize atributos RADIUS para atribuir dinamicamente os usuários a VLANs isoladas com base em suas funções, minimizando a capacidade de movimento lateral de qualquer dispositivo comprometido.
- Isole o Tráfego de Convidados: As redes de convidados nunca devem usar WPA2 Enterprise ou WPA2 Personal com uma chave compartilhada. Em vez disso, implante um SSID de convidado isolado utilizando um Captive Portal com isolamento de cliente ativado no nível do AP. Isso impede que os dispositivos de convidados se comuniquem entre si ou acessem recursos corporativos.
- Monitore os Logs do RADIUS: Centralize os logs de autenticação RADIUS em um sistema SIEM (Security Information and Event Management). Monitore anomalias como altas taxas de falhas de autenticação, logins de locais incomuns ou compartilhamento de credenciais.
- Desative Protocolos Legados: Certifique-se de que o TKIP (Temporal Key Integrity Protocol) esteja completamente desativado. Apenas a criptografia AES-CCMP deve ser permitida.
Solução de Problemas e Mitigação de Riscos
A implantação do 802.1X introduz complexidades que podem levar a modos de falha específicos. Compreender esses problemas permite uma resolução rápida.
1. Falhas de Conexão do Cliente (Certificado Não Confiável)
- Sintoma: Os dispositivos dos clientes não conseguem se conectar, exibindo avisos de 'Falha na Autenticação' ou 'Certificado Não Confiável'.
- Causa Raiz: O cliente não possui o certificado da CA Raiz que assinou o certificado do servidor RADIUS, ou o relógio do sistema do cliente está incorreto (impedindo a validação válida do certificado).
- Mitigação: Certifique-se de que o certificado da CA Raiz seja distribuído a todos os dispositivos gerenciados via MDM antes da implantação do SSID. Para BYOD, use um portal de integração para instalar a cadeia de certificados.
2. Timeouts do Servidor RADIUS
- Sintoma: Os clientes enfrentam longos atrasos ou falham totalmente ao se conectar, com os logs de AP indicando 'RADIUS server unreachable'.
- Causa Raiz: A latência de rede entre o AP e o RADIUS server excede o limite de tempo limite (timeout) do AP, ou os firewalls estão bloqueando as portas UDP 1812 e 1813.
- Mitigação: Posicione os servidores RADIUS geograficamente próximos à infraestrutura sem fio. Ajuste as configurações de timeout do AP do padrão (geralmente 3 segundos) para 5 ou 7 segundos para acomodar a latência de WAN se estiver autenticando em um RADIUS-as-a-Service hospedado na nuvem.
3. Quedas de Roaming e Latência
- Sintoma: Os usuários enfrentam quedas em chamadas VoIP ou desconexões de sessão ao caminhar por uma instalação.
- Causa Raiz: O cliente está realizando uma troca completa de autenticação 802.1X (que pode levar até 1000ms) a cada transição de AP.
- Mitigação: Habilite o 802.11r (Fast Transition) ou o Opportunistic Key Caching (OKC) no controlador sem fio. Isso reduz o tempo de handoff de roaming para menos de 50ms ao reutilizar chaves em cache.
ROI e Impacto nos Negócios
A transição para WPA2 Enterprise representa um investimento em segurança operacional que gera retornos de negócios mensuráveis.
Redução de Riscos e Proteção Financeira
O impacto financeiro de uma violação de dados é severo. As redes WPA2 Personal apresentam uma enorme superfície de ataque; um único funcionário insatisfeito que deixa a empresa com a senha compartilhada exige a alteração da chave em cada dispositivo - um pesadelo operacional que raramente é executado. Consequentemente, ex-funcionários frequentemente mantêm acesso à rede corporativa. O WPA2 Enterprise mitiga esse risco totalmente. Quando um funcionário sai, a desativação de sua conta no diretório central revoga instantaneamente seu acesso sem fio em todos os dispositivos, impedindo o acesso não autorizado e a potencial infiltração de dados.
Eficiência Operacional
Gerenciar chaves pré-compartilhadas em centenas de dispositivos é altamente ineficiente. A equipe de TI gasta horas significativas configurando manualmente chaves em novos dispositivos, atualizando chaves quando ocorrem comprometimentos e solucionando problemas de conectividade. O WPA2 Enterprise, integrado a uma plataforma automatizada de integração, elimina a distribuição manual de chaves. Os usuários se autenticam sozinhos usando as credenciais corporativas existentes, reduzindo os chamados de suporte relacionados a WiFi em até 40%.
Conformidade Regulatória
Para organizações que operam em setores regulamentados (como o varejo que processa cartões de crédito ou a área de saúde que gerencia dados de pacientes), o WPA2 Enterprise costuma ser um requisito inegociável. Padrões como PCI-DSS (Requisito 8) e HIPAA exigem identificação exclusiva de usuário e controles de acesso seguros. A implementação do WPA2 Enterprise garante a conformidade, evitando multas onerosas e protegendo a reputação da marca da organização.
Definições principais
WPA2 Personal (WPA2-PSK)
Um padrão de segurança sem fio projetado para redes domésticas e de pequenos escritórios que usa uma única Chave Pré-Compartilhada (PSK) para autenticação e derivação de chave de criptografia.
É altamente vulnerável em ambientes corporativos porque o comprometimento de um único dispositivo compromete toda a rede.
WPA2 Enterprise (WPA2-802.1X)
Um padrão de segurança sem fio de nível corporativo que exige autenticação individual de usuários ou dispositivos por meio de um servidor de autenticação externo (RADIUS) usando o protocolo 802.1X.
Ele fornece geração dinâmica de chaves por sessão, eliminando vulnerabilidades de chaves compartilhadas.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilização (AAA) para usuários que se conectam e utilizam um serviço de rede.
Ele atua como o mecanismo de decisão central em uma rede WPA2 Enterprise.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Um método EAP extremamente seguro que utiliza certificados digitais para autenticação mútua entre o cliente e o servidor de autenticação, eliminando a necessidade de senhas.
É o padrão do setor para proteger dispositivos corporativos gerenciados.
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
Um método EAP amplamente utilizado que envolve o protocolo de autenticação baseado em senha MSCHAPv2 dentro de um túnel TLS seguro estabelecido pelo certificado do servidor RADIUS.
É mais fácil de implantar do que o EAP-TLS, mas exige uma validação rigorosa de certificados do lado do cliente para evitar ataques de intermediários.
Suplicante
O cliente de software executado no dispositivo de um usuário (por exemplo, notebook, smartphone) que negocia a autenticação sob a estrutura do 802.1X.
A configuração correta do suplicante é crítica para uma implantação bem-sucedida do 802.1X.
Autenticador
O dispositivo de rede (geralmente um Access Point sem fio ou Wireless LAN Controller) que facilita o processo de autenticação transmitindo credenciais entre o suplicante e o servidor de autenticação.
O autenticador bloqueia todo o tráfego que não seja EAP até que o servidor de autenticação aprove o cliente.
Atribuição Dinâmica de VLAN
Uma técnica de segurança em que um servidor RADIUS instrui um Access Point a colocar um cliente conectado em uma VLAN específica com base na identidade do usuário ou na associação de grupo, em vez de um mapeamento estático de SSID para VLAN.
Permite que as organizações segmentem suas redes de forma dinâmica sem multiplicar os SSIDs.
Exemplos práticos
Uma rede nacional de varejo com 150 lojas utiliza atualmente WPA2 Personal com uma única senha para todos os terminais de Ponto de Venda (PDV) e computadores de back-office. Eles precisam alcançar a conformidade com o PCI-DSS, que proíbe credenciais compartilhadas para acesso à rede. Como eles devem projetar e executar a transição para o WPA2 Enterprise?
- Implantar um cluster RADIUS centralizado (como FreeRADIUS ou Cisco ISE) em seu data center principal com um nó secundário em um data center de backup.
- Integrar o cluster RADIUS ao seu domínio Active Directory.
- Criar um grupo de segurança dedicado no AD para terminais de PDV ('POS-Devices') e outro para laptops administrativos ('Admin-Staff').
- Configurar o servidor RADIUS para retornar a VLAN 100 (rede de PDV isolada) para membros de 'POS-Devices' e a VLAN 200 para 'Admin-Staff' usando atributos RADIUS padrão (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID).
- Configurar os APs das lojas para apontarem para o cluster RADIUS central, usando um segredo compartilhado exclusivo por local de loja para isolar o tráfego.
- Implantar EAP-TLS para terminais de PDV usando certificados de máquina registrados por meio do Active Directory Certificate Services (AD CS) para garantir que nenhuma interação do usuário seja necessária e que as credenciais não possam ser roubadas.
Um hotel e centro de conferências de luxo precisa proteger sua rede administrativa (usada pela recepção, gerência e equipe de apoio) enquanto mantém uma rede de convidados separada e de alta capacidade. A configuração atual usa uma única rede WPA2 Personal para a equipe, o que leva a vazamentos frequentes de credenciais. Como eles podem implementar uma solução segura e escalável?
- Separar as redes físicas/lógicas criando dois SSIDs distintos: 'Hotel-Staff' (WPA2 Enterprise) e 'Hotel-Guest' (Aberto com Captive Portal).
- Para 'Hotel-Staff', configurar o PEAP-MSCHAPv2 integrado ao sistema de gestão de propriedades (PMS) do hotel ou ao diretório local. Isso permite que a equipe faça login usando suas credenciais individuais do diretório.
- Implementar o isolamento de clientes na rede 'Hotel-Guest' para evitar a comunicação entre convidados.
- Integrar a plataforma de inteligência de WiFi da Purple na rede de convidados para coletar análises e gerenciar a integração de convidados com segurança por meio de um captive portal, garantindo que o tráfego de convidados seja completamente segmentado da VLAN administrativa.
- Aplicar limitação de taxa na rede de convidados para evitar a exaustão da largura de banda, ao mesmo tempo em que prioriza o tráfego administrativo.
Questões práticas
Q1. Um grande local de conferências deseja implantar uma rede sem fio segura para sua equipe de operações internas (bilheteria, segurança e instalações). O diretor de operações do local sugere o uso de WPA2 Personal com uma senha forte de 63 caracteres para economizar nos custos de implantação. Como arquiteto de rede, como você avaliaria essa proposta e quais riscos destacaria?
Dica: Considere o ciclo de vida operacional de uma chave compartilhada quando membros da equipe saem ou dispositivos são perdidos.
Ver resposta modelo
A proposta deve ser rejeitada devido a riscos operacionais e de segurança significativos. Embora uma senha de 63 caracteres seja altamente resistente a ataques de força bruta, ela continua sendo uma chave pré-compartilhada (PSK). Em um ambiente com alta rotatividade como um local de conferências, a senha inevitavelmente será compartilhada, vazada ou retida por funcionários que saem. Para revogar o acesso de um único indivíduo, a equipe de TI teria que alterar a senha em cada um dos dispositivos operacionais (scanners de bilheteria, tablets de segurança, notebooks das instalações), causando uma enorme interrupção operacional. Além disso, o WPA2 Personal não fornece responsabilidade individual; todas as ações na rede aparecem sob uma única identidade compartilhada, impossibilitando a análise forense em caso de uma violação interna. A abordagem recomendada é implantar o WPA2 Enterprise (802.1X) integrado ao diretório central do local, permitindo a revogação instantânea de contas individuais sem afetar outros usuários.
Q2. Durante a implantação do PEAP-MSCHAPv2, vários dispositivos Android e iOS falham ao se conectar ao SSID corporativo. A investigação revela que os clientes estão solicitando que os usuários "Confiem" em um certificado desconhecido ou falhando silenciosamente. Qual é a causa raiz desse comportamento e como a equipe de rede deve resolvê-lo?
Dica: Observe como os sistemas operacionais móveis modernos lidam com a validação de certificados de servidor por padrão.
Ver resposta modelo
A causa raiz é que os sistemas operacionais móveis modernos (especialmente Android 11+ e iOS 14+) exigem uma validação rigorosa de certificado de servidor por padrão e não permitem mais que os usuários ignorem facilmente os avisos de certificado. Se o servidor RADIUS estiver usando um certificado autoassinado, ou um certificado emitido por uma CA interna cujo certificado raiz não foi instalado nos dispositivos móveis, a conexão falhará. Para resolver isso, a equipe de rede deve: 1. Obter um certificado para o servidor RADIUS de uma Autoridade Certificadora (CA) publicamente confiável que já esteja pré-instalada nos repositórios de confiança do iOS e Android. 2. Garantir que o nome de domínio no certificado corresponda ao domínio configurado no perfil sem fio. 3. Para dispositivos corporativos gerenciados, usar um MDM para enviar o perfil sem fio junto com o certificado CA raiz confiável. Para dispositivos BYOD, implementar uma solução de integração (como o portal de onboarding do Purple) para automatizar a instalação segura da cadeia de certificados necessária.
Q3. Um invasor se posiciona do lado de fora de um escritório corporativo e captura o handshake de 4 vias de um cliente se conectando a uma rede WPA2 Personal. Explique por que essa captura permite ao invasor descriptografar o tráfego de outros usuários na mesma rede e por que esse ataque é ineficaz contra o WPA2 Enterprise.
Dica: Analise como a Pairwise Master Key (PMK) é derivada em ambos os protocolos.
Ver resposta modelo
No WPA2 Personal, a Pairwise Master Key (PMK) é derivada estaticamente da senha compartilhada e do SSID. Como a senha e o SSID são idênticos para todos os usuários, cada dispositivo na rede compartilha exatamente a mesma PMK. Quando um invasor captura o handshake de 4 vias de qualquer cliente, ele pode usar a PMK compartilhada junto com os nonces transmitidos publicamente (ANonce, SNonce) e os endereços MAC para derivar a Pairwise Transient Key (PTK) específica daquele cliente. Isso permite ao invasor descriptografar o tráfego daquele cliente. Além disso, como a PMK é a mesma para todos, o invasor pode descriptografar o tráfego de qualquer outro usuário na rede simplesmente capturando seus respectivos handshakes de 4 vias. Em contraste, o WPA2 Enterprise gera dinamicamente uma Master Session Key (MSK) exclusiva para cada sessão de autenticação por meio do 802.1X. Essa MSK atua como uma PMK exclusiva apenas para aquela sessão. Mesmo que um invasor capture o handshake de 4 vias de um cliente, ele não poderá descriptografar o tráfego de outros usuários porque cada usuário possui uma PMK totalmente exclusiva que não pode ser derivada de um segredo compartilhado.
Perguntas frequentes
Qual é a diferença fundamental entre WPA2 Personal e WPA2 Enterprise?
O WPA2 Personal usa uma única chave pré-compartilhada (PSK) compartilhada entre todos os dispositivos clientes conectados, criando um ponto único de falha inerente. O WPA2 Enterprise usa o framework de autenticação IEEE 802.1X e um servidor RADIUS externo para autenticar cada usuário ou dispositivo individualmente com chaves de sessão dinâmicas exclusivas.
Por que o WPA2 Personal é inseguro para redes empresariais e corporativas?
Com o WPA2 Personal, qualquer pessoa que saiba a frase secreta compartilhada pode capturar o handshake de quatro vias e descriptografar o tráfego sem fio de outros usuários no ar. Além disso, quando um funcionário ou prestador de serviços sai da empresa, a frase secreta da rede permanece em seus dispositivos pessoais, a menos que a TI reconfigure manualmente cada ponto de acesso e cliente em toda a infraestrutura.
O WPA2 Personal está em conformidade com padrões regulatórios como PCI-DSS e HIPAA?
Não. O Requisito 8 do PCI-DSS 4.0 e a Regra de Segurança HIPAA § 164.312 exigem estritamente autenticação de usuário exclusiva e registro de auditoria, proibindo credenciais compartilhadas em ambientes que lidam com dados de titulares de cartão ou informações eletrônicas de saúde protegidas (ePHI). O WPA2 Enterprise ou 802.1X baseado em certificados é obrigatório para conformidade.
Qual é a diferença entre PEAP-MSCHAPv2 e EAP-TLS no WPA2 Enterprise?
O PEAP-MSCHAPv2 autentica os usuários utilizando credenciais de nome de usuário e senha do diretório corporativo encapsuladas em um túnel TLS estabelecido pelo certificado do servidor RADIUS. O EAP-TLS usa certificados digitais criptográficos mútuos X.509 tanto no cliente quanto no servidor, eliminando completamente as senhas e evitando o roubo de credenciais ou ataques de pontos de acesso não autorizados.
Uma empresa pode executar o WPA2 Personal e o WPA2 Enterprise simultaneamente?
Sim. As empresas rotineiramente transmitem SSIDs distintos nos mesmos pontos de acesso físicos, roteando laptops corporativos para uma rede WPA2/WPA3 Enterprise 802.1X enquanto conectam dispositivos IoT legados ou headless a um SSID isolado usando chaves pré-compartilhadas de identidade (iPSK) ou MPSK mapeadas para VLANs restritas.
Continue a ler esta série
Como revogar o acesso WiFi quando um funcionário sai da empresa
Este guia mostra às equipes de TI e operações de locais físicos como remover o acesso de funcionários ao WiFi quando um colaborador se desliga, sem interromper o restante da força de trabalho. Ele compara 802.1X baseado em certificados, iPSK específico por identidade e desprovisionamento direcionado por SCIM, fornecendo em seguida um roteiro de execução para o mesmo dia, método de teste e modelo de evidência de auditoria.
Secure BYOD WiFi: Integração de certificados Passpoint vs xPSK (iPSK)
Um guia técnico abrangente para equipes de TI sobre como proteger dispositivos não gerenciados de funcionários e estudantes (BYOD) usando certificados Passpoint EAP-TLS zero-touch vs xPSK específico do fornecedor (iPSK/easyPSK, DPSK, PPSK, MPSK).
Três SSIDs para controlar todos: guia de configuração de WiFi para convidados, Passpoint e IoT
Este guia técnico fornece um modelo definitivo para implementar o design de três SSIDs de WiFi em locais corporativos. Ele detalha a configuração de um Captive Portal de WiFi de convidados aberto, integração automatizada de Passpoint e autenticação xPSK por dispositivo para obter segmentação de VLAN completa e acesso à rede zero-trust.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.