
WPA2 Personal 與 Enterprise:有何不同以及您應該使用哪一種?
本技術參考指南針對企業 WiFi 環境中的 WPA2 Personal 與 WPA2 Enterprise 安全協定提供了全面的比較。它概述了各個標準的架構差異、部署方法和安全影響,以協助網路架構師和 IT 決策者做出明智的部署決策。
Video overview
核心系列的一部分:企業 WiFi 安全指南 →
WPA2 Personal vs Enterprise security & TCO evaluator
Evaluate your wireless authentication posture, measure shared pre-shared key (PSK) credential leakage, audit regulatory compliance gaps, and calculate the operational cost of manual key rotations.
Network parameters
Security posture & credential exposure
- PCI-DSS 4.0 (Req 8.2 / 8.3: Shared passphrases violate unique authentication)
- SOC 2 Type II (Immediate cryptographic revocation on staff exit not achievable)
- ISO/IEC 27001:2022 (Annex A 5.17 Authentication information; A.9 in the 2013 edition)
WPA2/WPA3-Enterprise with EAP-TLS
Deploy certificate-based 802.1X authentication integrated with your identity provider (Azure AD / Google Workspace). Every device receives a unique cryptographic certificate via MDM/SCEP, completely eliminating passwords, shared key leakage, and manual rotations.
Eliminate shared PSK vulnerabilities & automate enterprise 802.1X
Purple integrates with Cisco, Aruba, Ruckus, Meraki, and UniFi access points to deliver automated RADIUS authentication, compliant guest onboarding, and dynamic VLAN segmentation without manual key management.
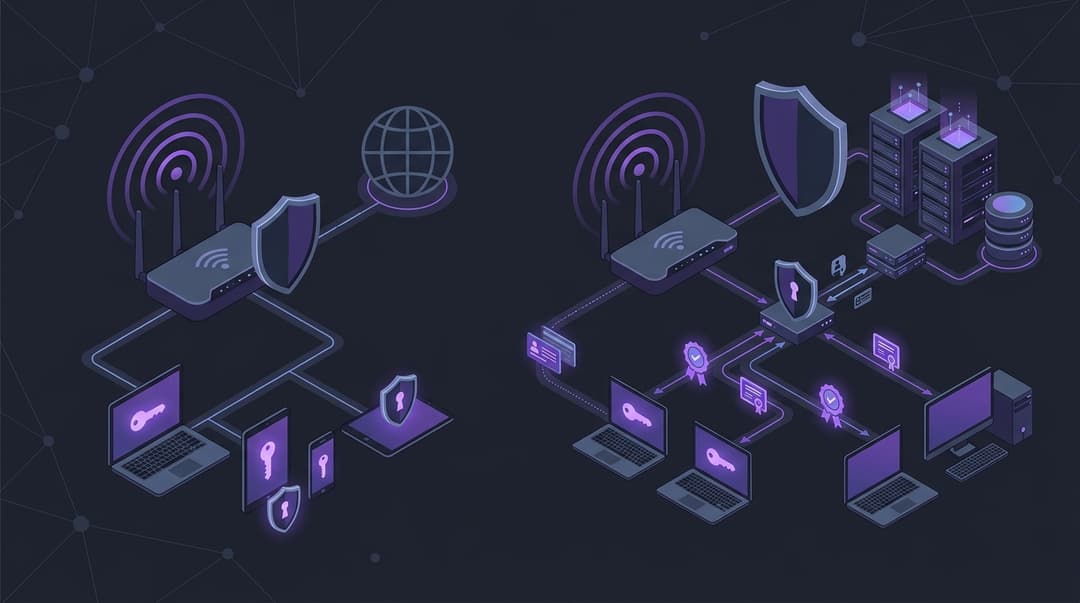
執行摘要
無線安全是現代企業基礎架構的基石。對於 IT 經理、網路架構師和 CTO 而言,選擇合適的無線安全協定不僅僅是技術上的選擇,更是關鍵的風險管理決策。本指南深入探討 WPA2 Personal (WPA2-PSK) 與 WPA2 Enterprise (WPA2-802.1X) 之間的根本差異,並詳細說明為何前者會在商業環境中引入無法接受的安全漏洞。
WPA2 Personal 依賴於所有使用者共用的單一預共用金鑰 (PSK),而 WPA2 Enterprise 則利用透過中央伺服器進行驗證的個人認證憑證。這種架構上的差異消除了共用金鑰遭破解的風險,實現了細粒度的存取控制,並提供了全面的稽核軌跡。對於管理飯店、零售連鎖店、體育場館或企業辦公室的組織而言,過渡到 WPA2 Enterprise 對於保護敏感數據、維護合規性以及保護品牌聲譽至關重要。本文件提供了成功執行此過渡所需的技術深度和實用藍圖。
技術深度剖析
要了解 WPA2 Personal 與 WPA2 Enterprise 之間的安全性差異,必須分析其底層的驗證機制和密碼學金鑰衍生過程。
WPA2 Personal (WPA2-PSK) 架構
WPA2 Personal 依賴於預共用金鑰 (PSK) - 長度介於 8 到 63 個字元之間的密碼。此方法的安全性取決於四向握手 (4-Way Handshake),該機制可在不透過無線傳輸實際 PSK 的情況下建立工作階段的加密金鑰。
- PMK 衍生:存取點 (AP) 和用戶端站台 (STA) 獨立衍生出成對主金鑰 (PMK)。這是使用 PBKDF2 (Password-Based Key Derivation Function 2) 演算法,將密碼、SSID、SSID 長度進行雜湊,並重複該過程 4096 次來完成的。由於 SSID 已納入雜湊計算中,因此在不同的 SSID 上使用相同的密碼會產生不同的 PMK。
- 四向握手 (4-Way Handshake):一旦建立 PMK,AP 和 STA 就會執行握手以生成用於加密單播流量的成對暫時金鑰 (PTK),以及用於加密多播和廣播流量的群組臨時金鑰 (GTK)。
- 訊息 1:AP 向 STA 發送一個隨機值 (ANonce)。
- 訊息 2:STA 生成自己的隨機值 (SNonce),並利用 PMK、ANonce、SNonce 以及雙方裝置的 MAC 位址計算出 PTK。STA 將 SNonce 發送給 AP,並附帶訊息完整性碼 (MIC) 以證明其已知曉 PMK。
- 訊息 3:AP 驗證 MIC,衍生出 PTK,並將 GTK 和 MIC 發送給 STA。
- 訊息 4:STA 確認收到,並發出金鑰已準備好使用的訊號。
安全性漏洞:WPA2 Personal 的根本缺陷在於 PMK 是靜態的,且網路上每個裝置的 PMK 都完全相同。如果攻擊者擷取了 4-Way Handshake(這可以藉由向已連線的用戶端傳送取消驗證框架來強制執行),他們就可以進行離線字典攻擊。由於 SSID 和 MAC 位址是以明文傳輸,因此攻擊者可以預先計算雜湊值,或使用 GPU 加速工具來暴力破解密碼,而無需與網路進行互動。一旦密碼被破解,攻擊者就可以解密在無線傳輸中擷取的所有歷史與未來流量。
WPA2 Enterprise (WPA2-802.1X) 架構
WPA2 Enterprise 藉由將驗證與加密解耦,消除了共用金鑰的安全性漏洞。它實作了 IEEE 802.1X 標準,該標準引入了三方模型:Supplicant(用戶端裝置)、Authenticator(存取點或無線區域網路控制器)以及 Authentication Server(通常為 RADIUS 伺服器)。
WPA2 Enterprise 不是使用靜態 PMK,而是為每個單一工作階段動態產生唯一的 PMK。驗證程序由 Extensible Authentication Protocol (EAP) 管理。在企業環境中部署的最常見 EAP 方法包括:
- EAP-TLS (Transport Layer Security):最安全的方法。它需要基於憑證的雙向驗證。伺服器和用戶端都必須出示由受信任的憑證授權單位 (CA) 核發的有效數位憑證。這完全消除了基於密碼的安全性漏洞。
- PEAP-MSCHAPv2 (Protected EAP):一個雙階段協定。在第一階段,RADIUS 伺服器向用戶端出示其憑證,建立加密的 TLS 通道。在第二階段,用戶端在該安全通道內,使用使用者名稱和密碼透過 MSCHAPv2 協定進行驗證。雖然比 EAP-TLS 更易於部署,但如果用戶端未設定為驗證伺服器的憑證,它仍然容易受到憑證收集攻擊。
- EAP-TTLS (Tunneled TLS):與 PEAP 類似,它使用伺服器的憑證建立安全的 TLS 通道。然而,內部驗證可以直接支援舊版協定、用戶端憑證或目錄服務。
一旦 EAP 驗證成功完成,RADIUS 伺服器就會產生一個主工作階段金鑰 (MSK)。伺服器透過安全的實體線路連線(使用 AP 與 RADIUS 伺服器之間的共用密鑰)將此 MSK 傳輸給 Authenticator (AP)。然後,用戶端和 AP 將該 MSK 用作 PMK,以啟動標準的 4-Way Handshake。由於 PMK 對該工作階段而言是唯一的且絕不重複使用,因此擷取握手對攻擊者沒有任何好處;沒有共用密碼可供破解,且其他使用者的流量仍保持完全安全。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
從 WPA2 Personal 轉換到 WPA2 Enterprise 需要系統化的規劃。以下是使用 PEAP-MSCHAPv2(作為初始步驟)和 EAP-TLS(用於受管理的企業資產)部署具彈性之 WPA2 Enterprise 網路的藍圖。
步驟 1:建立身分來源與 PKI
在設定無線硬體之前,您必須建立可信賴的身分來源與公鑰基礎建設(PKI)。
- 目錄服務:確保您的使用者目錄(Active Directory、LDAP 或 Okta 或 Azure AD 等雲端身分識別提供者)已填充完成,並已建構適當的安全群組。
- 憑證授權單位 (CA):針對 EAP-TLS,部署內部 CA(例如 Active Directory 憑證服務)以發行機器與使用者憑證。針對 PEAP,請從受信任的公共 CA(例如 DigiCert、Sectigo)為 RADIUS 伺服器取得公共 SSL/TLS 憑證。避免在生產環境中使用自我簽署憑證,因為這會使用戶端配置變得複雜,並增加中間人攻擊的風險。
步驟 2:部署與設定 RADIUS 伺服器
RADIUS 伺服器作為原則決策點。常見的企業方案包括 Cisco ISE、FreeRADIUS 以及 Microsoft 網路原則伺服器 (NPS)。
- 定義 RADIUS 用戶端:將您的無線區域網路控制器(WLC)或獨立基地台(AP)註冊為 RADIUS 用戶端。為 AP/WLC 與 RADIUS 伺服器之間的通訊,指派一組隨機產生且強度高的共用金鑰(至少 24 個字元)。
- 設定驗證原則:定義允許哪些 EAP 方法。停用弱通訊協定,例如 PAP、CHAP 和 EAP-MD5。將允許的通訊協定限制為 EAP-TLS 與 PEAP-MSCHAPv2。
- 設定授權原則:將目錄群組對應到網路存取層級。例如,「Finance-Dept」群組的成員應指派至 VLAN 10,而「Marketing-Dept」則指派至 VLAN 20。這可藉由在 Access-Accept 訊息中傳回特定的 RADIUS 屬性來達成(例如:
Tunnel-Type = VLAN、Tunnel-Medium-Type = 802、Tunnel-Private-Group-ID = [VLAN ID])。
步驟 3:設定無線基礎建設
存取您的 WLC 或 AP 管理平台(例如 Purple 的整合主控面板或您的硬體控制器)的管理介面。
- 建立新 SSID:定義一個新 SSID(例如:「Corporate-Secure」)。
- 設定安全性類型:選擇 WPA2 Enterprise(如果硬體支援,則選擇 WPA3 Enterprise,以確保回溯相容性)。
- 設定 RADIUS 伺服器:輸入您主要與次要 RADIUS 伺服器的 IP 位址。輸入在步驟 2 中設定的對應共用金鑰。將驗證連接埠設為 UDP 1812,計費連接埠設為 UDP 1813。
- 啟用 802.11r (快速轉換):為了防止用戶端在 AP 之間移動時產生漫遊延遲,請啟用 802.11r。這可讓用戶端與 AP 進行預先關聯,進而減少漫遊期間完整 802.1X 重新驗證的開銷。
步驟 4:用戶端設定與上網導引
未配置的用戶端裝置若不信任 RADIUS 伺服器的憑證,將會拒絕 802.1X 連線。
- 託管裝置:使用行動裝置管理 (MDM) 或群組原則物件 (GPO) 將無線設定檔推送到企業筆記型電腦和智慧型手機。這些設定檔必須指定受信任的根 CA、RADIUS 伺服器的確切主機名稱以及驗證方法(例如,搭配機器憑證的 EAP-TLS)。
- 非託管/BYOD 裝置:實作一個上網引導入口網頁(例如 Purple 的訪客和 BYOD 上網引導工作流程),引導使用者安裝臨時設定檔或憑證,以自動化 supplicant 的設定。
最佳實踐
若要維持安全且高效能的 WPA2 Enterprise 環境,請遵循以下產業標準:
- 強制執行嚴格的憑證驗證:切勿允許用戶端在未驗證 RADIUS 伺服器憑證的情況下進行連線。如果用戶端裝置上停用了「驗證伺服器憑證」,它們將會盲目地向任何廣播相同 SSID 名稱的惡意 AP 提交憑證,使其面臨憑證被竊取的風險。
- 實作動態 VLAN 分配:不要將所有已驗證的使用者放在單一的扁平網路中。利用 RADIUS 屬性,根據使用者的角色動態將其分配到隔離的 VLAN,以最大程度地減少任何受侵害裝置的橫向移動能力。
- 隔離訪客流量:訪客網路絕不應使用 WPA2 Enterprise,也不應使用帶有共用金鑰的 WPA2 Personal。相反地,應部署一個隔離的訪客 SSID,並利用在 AP 層級啟用用戶端隔離的 Captive Portal。這可以防止訪客裝置互相通訊或存取企業資源。
- 監控 RADIUS 記錄:將 RADIUS 驗證記錄集中到 SIEM(安全性資訊與事件管理)系統中。監控異常狀況,例如高頻率的驗證失敗、來自異常位置的登入或憑證共用。
- 停用舊版協定:確保完全停用 TKIP (Temporal Key Integrity Protocol)。必須僅允許 AES-CCMP 加密。
疑難排解與風險緩釋
部署 802.1X 會引入複雜性,這可能會導致特定的故障模式。瞭解這些問題有助於快速解決。
1. 用戶端連線失敗(憑證不受信任)
- 症狀:用戶端裝置連線失敗,顯示「驗證失敗」或「不受信任的憑證」警告。
- 根本原因:用戶端未擁有簽署 RADIUS 伺服器憑證的根 CA 憑證,或者用戶端的系統時鐘不正確(導致無法進行有效的憑證驗證)。
- 緩釋措施:確保在 SSID 部署之前,已透過 MDM 將根 CA 憑證分發到所有託管裝置。對於 BYOD,請使用上網引導入口網頁來安裝憑證鏈。
2. RADIUS 伺服器逾時
- 症狀:用戶端遭遇長時間延遲或完全無法連線,AP 記錄顯示「無法連線 RADIUS 伺服器」。
- 根本原因:AP 與 RADIUS 伺服器之間的網路延遲超過了 AP 的逾時閾值,或是防火牆封鎖了 UDP 連接埠 1812 與 1813。
- 緩解措施:將 RADIUS 伺服器部署在地理位置鄰近無線基礎設施之處。若要向雲端託管的 RADIUS 伺服器進行驗證,請將 AP 逾時設定從預設值(通常為 3 秒)調整為 5 或 7 秒,以適應 WAN 延遲。
3. 漫遊斷線與延遲
- 症狀:使用者在場館內移動時,遭遇 VoIP 通話中斷或工作階段連線中斷。
- 根本原因:用戶端在每次切換 AP 時,都會進行完整的 802.1X 驗證交換(可能耗時長達 1000 毫秒)。
- 緩解措施:在無線控制器上啟用 802.11r (Fast Transition) 或主動式金鑰快取 (OKC)。這可以透過重用快取金鑰,將漫遊交接時間縮短至 50 毫秒以下。
投資報酬率與企業效益
過渡至 WPA2 Enterprise 代表著對營運安全的投資,能帶來可衡量的商業回報。
降低風險與財務保護
資料外洩的財務影響非常嚴重。WPA2 Personal 網路面臨龐大的攻擊面;只要有一名心懷不滿的員工帶著共享密碼離開組織,就必須在每一台裝置上更改金鑰 - 這是一場極少能落實的營運惡夢。因此,離職員工往往仍保有企業網路的存取權限。WPA2 Enterprise 能完全緩解此風險。當員工離職時,只要在中央目錄中停用其帳戶,便能立即撤銷其在所有裝置上的無線網路存取權,防止未授權的存取與潛在的資料外洩。
營運效率
在數百台裝置上管理預共用金鑰的效率極低。IT 人員需要花費大量時間在安全裝置上手動設定金鑰、在發生洩漏時更新金鑰,以及排除連線問題。WPA2 Enterprise 與自動化上網引導平台整合,消除了手動分發金鑰的需求。使用者可使用現有的企業認證進行自我驗證,從而減少高達 40% 的無線網路相關支援服務案件。
法規遵循
對於在受監管產業中營運的組織(例如處理信用卡交易的零售業,或管理病患資料的醫療保健業),WPA2 Enterprise 通常是不可妥協的要求。PCI-DSS (Requirement 8) 和 HIPAA 等標準強制要求唯一的使用者識別與安全存取控制。實施 WPA2 Enterprise 可確保符合規範,避免高額罰款並保護組織的品牌商譽。
關鍵定義
WPA2 Personal (WPA2-PSK)
一種專為家庭和小木屋辦公室網路設計的無線安全標準,使用單一預先共用金鑰 (PSK) 來進行驗證和加密金鑰推導。
這在企業環境中非常脆弱,因為一部裝置受害就會使整個網路的安全防線崩潰。
WPA2 Enterprise (WPA2-802.1X)
一種企業級無線安全標準,需要透過外部驗證伺服器(RADIUS)使用 802.1X 協定對使用者或裝置進行個別驗證。
它為每個工作階段提供動態金鑰產生,消除了共用金鑰的安全性脆弱點。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連接和使用網路服務的使用者提供集中式的驗證、授權和帳務(AAA)管理。
它在 WPA2 企業級網路中擔任核心決策引擎的角色。
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
一種極為安全的 EAP 方法,使用數位憑證在用戶端和驗證伺服器之間進行雙向驗證,從而無需使用密碼。
它是保護託管企業裝置安全的業界標準。
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
一種廣泛使用的 EAP 方法,將基於密碼的 MSCHAPv2 驗證協定封裝在由 RADIUS 伺服器憑證建立的安全 TLS 通道中。
它比 EAP-TLS 更易於部署,但需要嚴格的用戶端憑證驗證以防止中間人攻擊。
Supplicant (要求專案)
在使用者裝置(例如筆記型電腦、智慧型手機)上執行、並在 802.1X 架構下進行驗證交涉的用戶端軟體。
正確設定 Supplicant 對於成功部署 802.1X 至關重要。
Authenticator (驗證專案)
透過在 Supplicant 和驗證伺服器之間傳遞認證資料來協助驗證程序進行的網路裝置(通常為無線 Access Point 或無線區域網路控制器)。
在驗證伺服器核准用戶端之前,Authenticator 會封鎖所有非 EAP 流量。
Dynamic VLAN Assignment (動態 VLAN 分配)
一種安全性技術,其中 RADIUS 伺服器會根據使用者的身分或群組成員資格,指示 Access Point 將連接的用戶端放入特定的 VLAN 中,而非採用靜態的 SSID 到 VLAN 對應。
它允許組織動態細分其網路,而無需增加 SSID 的數量。
範例
一家擁有 150 家門市的連鎖零售商目前在所有銷售點 (POS) 終端機和後勤辦公室電腦上,使用單一密碼的 WPA2 Personal。他們必須達到 PCI-DSS 合規性,而該規範禁止共用認證來進行網路存取。他們應該如何設計並執行向 WPA2 Enterprise 的過渡?
- 在其主要資料中心部署集中式 RADIUS 叢集 (例如 FreeRADIUS 或 Cisco ISE),並在備份資料中心設立次要節點。
- 將 RADIUS 叢集與其 Active Directory 網域整合。
- 在 AD 中為 POS 終端機建立專用的安全群組 (「POS-Devices」),並為行政筆記型電腦建立另一個安全群組 (「Admin-Staff」)。
- 設定 RADIUS 伺服器,使用標準 RADIUS 屬性 (Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID) 為「POS-Devices」的成員傳回 VLAN 100 (隔離的 POS 網路),為「Admin-Staff」傳回 VLAN 200。
- 設定門市的 AP 指向中央 RADIUS 叢集,並在每個門市位置使用唯一的共用金鑰以隔離流量。
- 針對 POS 終端機部署 EAP-TLS,並使用透過 Active Directory 憑證服務 (AD CS) 註冊的裝置憑證,以確保不需要使用者互動且憑證不會被竊取。
一家豪華酒店和會議中心需要保護其行政網路 (由櫃台、管理層和後勤人員使用) 的安全,同時維持一個獨立、高容量的訪客網路。目前的配置為員工使用單一的 WPA2 Personal 網路,這導致憑證經常外洩。他們該如何實作一個安全且具擴充性的解決方案?
- 透過建立兩個不同的 SSID 來區分實體/邏輯網路:「Hotel-Staff」(WPA2 Enterprise) 和「Hotel-Guest」(帶有 Captive Portal 的 Open)。
- 針對「Hotel-Staff」,設定與酒店物業管理系統 (PMS) 或本地目錄整合的 PEAP-MSCHAPv2。這使員工能夠使用其個人目錄認證進行登入。
- 在「Hotel-Guest」網路上實作用戶端隔離,以防止訪客之間的通訊。
- 在訪客網路上整合 Purple 的 WiFi 智慧平台,以透過 captive portal 安全地擷取分析數據並管理訪客上網,確保訪客流量與行政 VLAN 完全區隔。
- 在訪客網路上套用頻寬限制以防止頻寬耗盡,同時優先處理行政流量。
練習題
Q1. 大型會議場地希望為其內部營運團隊(票務、安全和設施)部署安全的無線網路。該場地的營運總監建議使用具有 63 個字元強密碼的 WPA2 個人級以節省部署成本。作為網路架構師,您會如何評估此提議?您會指出哪些風險?
提示:考量當員工離職或裝置遺失時,共用金鑰的操作生命週期。
查看標準答案
由於存在重大的營運與安全風險,應拒絕此提議。雖然 63 個字元的密碼對於暴力破解攻擊具有極高防禦力,但它本質上仍是預共用金鑰(PSK)。在會議場地這種人員流動率高的環境中,密碼不可避免地會被分享、洩漏或被離職員工保留。若要撤銷單一員工的存取權,IT 團隊必須更改每個營運裝置(票務掃描器、安全平板電腦、設施筆記型電腦)上的密碼,這將造成巨大的營運中斷。此外,WPA2 個人級無法提供個別責任歸屬;網路上的所有行為都會顯示在單一共享身分下,一旦發生內部安全事件,將無法進行數位鑑識。建議的作法是部署與場地中央目錄整合的 WPA2 企業級(802.1X),以便在不影響其他使用者的情況下,即時撤銷個別帳戶。
Q2. 在部署 PEAP-MSCHAPv2 期間,數個 Android 和 iOS 裝置無法連接到企業 SSID。調查顯示,用戶端提示使用者「信任」未知憑證,或者無聲無息地連線失敗。此行為的根本原因為何?網路團隊應如何解決此問題?
提示:瞭解現代行動作業系統預設如何處理伺服器憑證驗證。
查看標準答案
根本原因在於現代行動作業系統(尤其是 Android 11+ 與 iOS 14+)預設會強制執行嚴格的伺服器憑證驗證,且不再允許使用者輕易跳過憑證警告。如果 RADIUS 伺服器使用的是自我簽署憑證,或是由內部 CA 核發且其根憑證尚未安裝於行動裝置上的憑證,連線將會失敗。為了解決此問題,網路團隊應:1. 從 iOS 和 Android 整合信任清單中預先安裝、且公開受信任的憑證授權單位(CA)獲取 RADIUS 伺服器的憑證。2. 確保憑證上的網域名稱與無線設定檔中設定的網域相符。3. 針對受控管的企業裝置,使用 MDM 推送無線設定檔以及受信任的根 CA 憑證。針對 BYOD 裝置,則實施引導上網解決方案(例如 Purple 的上網引導入口網頁),以自動化安全安裝所需的憑證鏈。
Q3. 攻擊者部署在企業辦公室外,並擷取了用戶端連線到 WPA2 Personal 網路時的 4-way handshake。請解釋為什麼這次擷取能讓攻擊者解密同一網路內其他使用者的流量,以及為什麼這種攻擊對 WPA2 Enterprise 無效。
提示:分析成對主金鑰(PMK)在兩種協定中是如何衍生出來的。
查看標準答案
在 WPA2 Personal 中,成對主金鑰(PMK)是由共享密碼和 SSID 靜態衍生而來。因為所有使用者的密碼和 SSID 皆相同,所以網路上的每個裝置都共享完全相同的 PMK。當攻擊者擷取任何用戶端的 4-way handshake 時,他們可以使用共享的 PMK 以及公開傳輸的 nonce(ANonce、SNonce)和 MAC 位址來衍生出該特定用戶端的成對暫時金鑰(PTK)。這使攻擊者能夠解密該用戶端的流量。此外,由於 PMK 對所有人都是相同的,攻擊者只需擷取其他使用者的 4-way handshake,就能解密該網路上任何其他使用者的流量。相比之下,WPA2 Enterprise 透過 802.1X 為每一次驗證工作階段動態產生唯一的 master 工作階段金鑰(MSK)。此 MSK 僅作為該工作階段的唯一 PMK。即使攻擊者擷取了某個用戶端的 4-way handshake,他們也無法解密其他使用者的流量,因為每個使用者都擁有完全唯一的 PMK,無法從共享金鑰中衍生出來。
常見問題
WPA2 Personal 與 WPA2 Enterprise 的根本區別是什麼?
WPA2 Personal 使用單一預先共享金鑰 (PSK) 供所有連線的用戶端裝置共享,這會造成固有的單一故障點。WPA2 Enterprise 則使用 IEEE 802.1X 驗證架構和外部 RADIUS 伺服器,以唯一的動態工作階段金鑰對每個使用者或裝置進行個別驗證。
為什麼 WPA2 Personal 對於企業和公司網路而言是不安全的?
使用 WPA2 Personal 時,任何知道共享密碼的人都可以擷取四向握手,並解密其他使用者在空中傳輸的無線流量。此外,當員工或承包商離職時,除非 IT 人員手動重新設定整個園區內的每個存取點和用戶端,否則網路密碼仍會保留在他們的個人裝置上。
WPA2 Personal 是否符合 PCI-DSS 和 HIPAA 等法規標準?
不合規。PCI-DSS 4.0 規範 8 和 HIPAA 安全規則 § 164.312 嚴格要求唯一的使用者驗證和稽核記錄,禁止在處理持卡人資料或電子受保護健康資訊 (ePHI) 的環境中使用共享憑證。合規需要使用 WPA2 Enterprise 或基於憑證的 802.1X。
WPA2 Enterprise 中 PEAP-MSCHAPv2 與 EAP-TLS 的區別是什麼?
PEAP-MSCHAPv2 使用封裝在 TLS 通道中的企業目錄使用者名稱和密碼憑證來驗證使用者,該通道是由 RADIUS 伺服器憑證所建立。EAP-TLS 則在用戶端和伺服器端同時使用雙向加密的 X.509 數位憑證,完全消除密碼,並防止憑證遭竊取或惡意存取點攻擊。
企業可以同時運行 WPA2 Personal 和 WPA2 Enterprise 嗎?
可以。企業通常會在相同的實體存取點上廣播不同的 SSID,將公司筆記型電腦路由到 WPA2/WPA3 Enterprise 802.1X 網路,同時將舊版或無螢幕的 IoT 裝置連線到隔離的 SSID,並使用對應到受限 VLAN 的 iPSK 或 MPSK。
繼續閱讀本系列
當員工離職時如何撤銷 WiFi 存取權限
本指南向 IT 和場域營運團隊展示如何在員工離職時移除其員工 WiFi 存取權限,同時不影響其他員工的正常工作。本指南比較了基於憑證的 802.1X、身分專屬的 iPSK 和 SCIM 驅動的停用流程,並提供當天執行的工作手冊、測試方法和稽核憑證模型。
安全 BYOD WiFi:Passpoint 憑證註冊對比 xPSK (iPSK)
針對 IT 團隊的全面技術指南,說明如何使用免設定的 Passpoint EAP-TLS 憑證與特定廠商的 xPSK (iPSK/easyPSK、DPSK、PPSK、MPSK) 來保護未託管的員工與學生裝置 (BYOD)。
統治全場的三個 SSID:顧客、Passpoint 與 IoT WiFi 設定指南
本技術指南為企業場域實施三 SSID WiFi 設計提供了權威藍圖。書中詳細介紹了開放式 Guest WiFi 門戶、自動化 Passpoint 登入以及單一設備 xPSK 認證的設定,以實現完整的 VLAN 隔離與零信任網路存取。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。