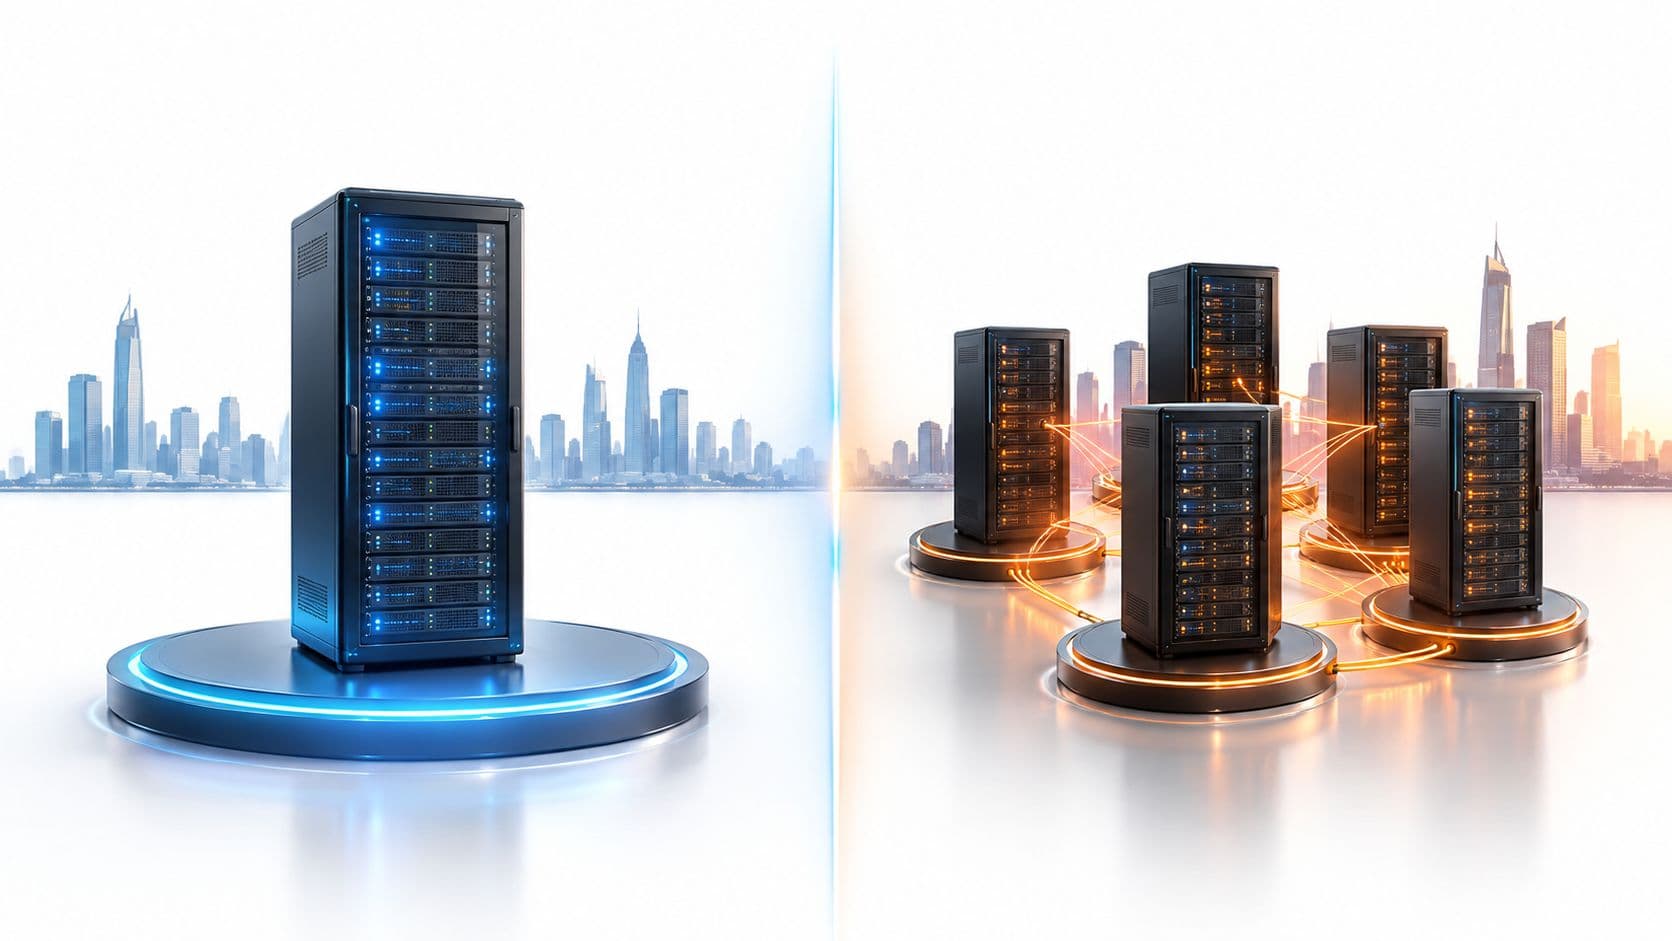
O conselho mais comum no debate single tenant vs multi tenant é também o menos útil: single tenant é seguro, multi tenant é barato, e a decisão termina com uma folha de avaliação de compras. Esse enquadramento falha nos edifícios onde o design de rede tem o maior impacto comercial.
Num hotel, residência de estudantes, bloco de habitação para arrendamento, campus hospitalar ou espaço de trabalho flexível, a questão decisiva é quem controla o limite da rede. Uma plataforma dedicada pode ainda assim permitir a fuga de tráfego devido a uma política deficiente. Uma infraestrutura física partilhada pode proteger todos os inquilinos quando a identidade, autenticação, encaminhamento e revogação são desenhados corretamente. O número de inquilinos é apenas o rótulo. O controlo de limites é a arquitetura.
Os dados sobre a habitação no Reino Unido tornam esta distinção difícil de ignorar. A análise do governo identificou 459.262 empreendimentos que são ou poderiam ser de regime misto, contendo 3,33 milhões de habitações sociais, o equivalente a 79% das 4,21 milhões de habitações sociais identificadas nas estatísticas oficiais de habitação. No entanto, a média da proporção de inquilinos sociais foi de 80%, enquanto a mediana foi de 97%, demonstrando que os empreendimentos podem conter vários regimes de ocupação, embora continuem fortemente concentrados num único tipo de ocupação. Os apartamentos construídos de raiz representaram 54% dos empreendimentos multi-habitação identificados, com uma mediana da proporção de inquilinos sociais de 91%, em comparação com 50% para apartamentos convertidos. A forma da propriedade altera o problema da fronteira operacional, e não apenas o contrato de arrendamento. (Análise do governo do Reino Unido sobre regime misto na habitação social inglesa)
Por que razão a questão Single Tenant vs Multi Tenant é maior do que o SaaS
As equipas empresariais herdam frequentemente esta discussão da aquisição de SaaS. Comparam instâncias dedicadas com infraestruturas de aplicações partilhadas e, em seguida, assumem que a mesma conclusão se aplica a um edifício físico. Não se aplica. Em propriedades partilhadas, a questão mais importante é se o operador consegue manter um residente, convidado, departamento ou fornecedor dentro do limite correto de acesso e política.
Uma implementação de inquilino único geralmente oferece aos engenheiros uma separação física mais limpa. Isso ajuda no âmbito da auditoria, no controlo de alterações e na contenção de falhas. Não elimina o risco operacional. Um controlador mal atualizado, credenciais de administrador fracas, uma regra de firewall mal configurada ou um serviço de autenticação com âmbito incorreto podem comprometer um ambiente dedicado com a mesma eficácia que um partilhado.
As redes multi-inquilino criam uma responsabilidade diferente. O operador partilha pontos de acesso, switches, controladores, uplinks e, frequentemente, o plano de gestão, utilizando depois controlos lógicos para separar os utilizadores. Esses controlos devem funcionar nas camadas de rede sem fios, autenticação, encaminhamento, DNS, monitorização e suporte. Um inquilino não está isolado apenas por ter um SSID ou página de boas-vindas diferente.
O limite prático não é o SSID. É a cadeia completa desde a identidade até à autorização, encaminhamento de tráfego, telemetria e revogação.
Três fronteiras a testar
Aborde a arquitetura como três questões distintas:
- Limite físico: Quais são os rádios, switches, controladores, circuitos e equipamentos partilhados?
- Limite de identidade: Como é que a rede sabe qual a pessoa, dispositivo, sala, departamento ou empresa que se está a ligar?
- Limite de gestão: Quem pode criar credenciais, alterar políticas, inspecionar telemetria, aprovar acessos e revogá-los?
Esta abordagem é importante nas redes hoteleiras e residenciais porque os utilizadores não querem saber se o fornecedor chama ao design cloud-native, partilhado ou dedicado. Eles esperam que os seus dispositivos se liguem facilmente e que os dispositivos dos seus vizinhos permaneçam separados. Os funcionários esperam que o acesso desapareça quando a sua conta de diretório for desativada. Os operadores esperam um único fluxo de trabalho de suporte em vez de uma infraestrutura separada para cada quarto ou ocupante.
A política de segurança contra incêndios do Reino Unido oferece um paralelo útil. O Fire Safety Act 2021 clarificou que a regulamentação de segurança contra incêndios se aplica à estrutura, paredes exteriores, varandas e portas de entrada de apartamentos em edifícios residenciais de ocupação múltipla com duas ou mais frações habitacionais. Os regulamentos conexos entraram em vigor a 23 de janeiro de 2023, enquanto os controlos históricos de HMO se desenvolveram após incêndios graves e formalizaram uma categoria de risco distinta para edifícios de ocupação múltipla. (Investigação do governo do Reino Unido sobre regime misto e contexto de segurança contra incêndios)
A lição para os arquitetos de rede é direta. A ocupação partilhada merece controlos explícitos, mas a resposta não é automaticamente hardware dedicado. É um limite demonstrável que se adequa ao risco, ao modelo comercial e à capacidade operacional do edifício.
Explicação das Arquiteturas Single Tenant e Multi Tenant
Em redes, single tenant significa que uma organização ou ocupante recebe uma pilha de infraestrutura dedicada ou uma instância operacional dedicada. Isso pode incluir pontos de acesso, controladores, VLANs, domínios de autenticação, monitorização e permissões de gestão separados. O design limita as dependências partilhadas, o que torna o ambiente mais fácil de compreender quando a organização detém todos os pontos de extremidade e decisões de política.
Um consórcio hospitalar, um local de defesa ou um campus empresarial podem escolher este modelo para o tráfego principal porque os seus processos internos de identidade, conformidade e resposta a incidentes necessitam de uma infraestrutura estritamente controlada. A infraestrutura dedicada também pode suportar o planeamento de rádio personalizado, requisitos de dispositivos invulgares e janelas de alteração que seriam difíceis de coordenar entre inquilinos não relacionados.
A rede multi tenant utiliza uma infraestrutura física comum enquanto aplica controlos lógicos por organização, agregado familiar, quarto, departamento ou serviço. VLANs, VRFs, atributos RADIUS, chaves privadas pré-partilhadas baseadas em identidade, política de firewall e motores de política podem criar contextos de acesso separados sem duplicar todos os equipamentos.
A rede física é partilhada. O contexto de segurança e a experiência do utilizador não devem ser. Uma cadeia hoteleira pode operar uma plataforma gerida centralmente entre propriedades, enquanto um fornecedor de alojamento para estudantes pode mapear cada residente ou unidade para um contexto de política e credenciais separado.
Visão geral de redes single tenant vs multi tenant
| Dimensão | Single Tenant | Multi Tenant |
|---|---|---|
| Isolamento físico | Infraestrutura dedicada ou instância operacional | Switches, pontos de acesso, controladores ou circuitos partilhados |
| Isolamento lógico | Geralmente mais simples porque menos inquilinos partilham o ambiente | Essencial, aplicado através de identidade, VLANs, VRFs, regras de firewall e política |
| Plano de gestão | Dedicado ou estritamente delimitado a uma organização | Centralizado, com administração sensível ao inquilino e permissões delegadas |
| Escalabilidade de custos | Repete a infraestrutura e o trabalho operacional por inquilino | Partilha a infraestrutura e concentra a gestão |
| Contexto típico | Empresas reguladas, defesa, setor core da saúde, património corporativo dedicado | Hotelaria, alojamento estudantil, BTR, serviços geridos, locais de trabalho partilhados |
| Principal modo de falha | Os parques tecnológicos duplicados afastam-se do padrão ou ficam desatualizados por falta de manutenção | Um erro de política ou de identidade pode afetar múltiplos inquilinos |
As equipas que comparam padrões de implementação podem usar este guia de arquitetura de WiFi multi-tenant como uma referência prática, mas o design ainda precisa de ser testado em relação ao edifício real e ao modelo operacional.
A escolha não é entre seguro e inseguro. É entre separação física com maior duplicação e separação lógica com maiores exigências de design e governação.
Comparação Direta com Base nos Critérios Mais Importantes
A decisão de arquitetura pertence ao edifício e ao modelo operacional, não ao rótulo de SaaS. Uma rede de cuidados de saúde, uma residência de estudantes, uma propriedade de arrendamento de longa duração e um hotel podem todos fornecer WiFi como um serviço público, mas os seus limites aceitáveis de falha, responsabilidades de suporte e padrões de tráfego diferem.
Escolha o single tenant quando uma falha tiver de permanecer dentro do património físico de uma única organização. Os engenheiros podem alterar um controlador, firewall ou serviço de autenticação sem coordenar uma janela de manutenção partilhada. Esse benefício só dura quando cada ambiente dedicado recebe patches, monitorização, documentação e testes de recuperação adequados. A infraestrutura dedicada proporciona controlo, não resiliência automática.
Escolha o modelo multi tenant quando um operador tiver de fornecer um serviço replicável a vários ocupantes ou propriedades. Uma estrutura partilhada suporta uma política padrão, monitorização central e uma integração de utilizadores consistente. O operador assume então uma maior responsabilidade de governação: as credenciais, o tráfego, a telemetria e o acesso administrativo devem permanecer corretamente delimitados para cada tenant.
Cinco critérios que decidem o design
| Critério | Single Tenant | Multi Tenant | Ponto de Apoio |
|---|---|---|---|
| Isolamento | A separação física limita o raio de impacto partilhado | A separação lógica deve manter-se em todas as camadas de controlo | A força do isolamento aumenta com o grau de separação, desde o esquema partilhado até à base de dados por inquilino |
| Segurança | Menos dependências partilhadas criam um limite de auditoria mais claro | Os controlos centrais melhoram a consistência, mas um único erro de política pode afetar múltiplos inquilinos | A segurança segue a garantia de identidade, configuração, aplicação de patches e monitorização, não o rótulo da arquitetura |
| Custo | O hardware, as licenças, as vias de suporte e a manutenção repetem-se para cada inquilino | A infraestrutura partilhada melhora a utilização e reduz o trabalho repetido | O custo por inquilino aumenta à medida que o isolamento aumenta. A comparação detalhada de custos surge na secção seguinte (comparação de arquitetura SaaS no Reino Unido) |
| Desempenho | A capacidade dedicada evita a contenção entre inquilinos | A capacidade partilhada exige controlo de admissão, QoS e monitorização ativa | O operador necessita de controlos explícitos para vizinhos ruidosos e dispositivos de elevada procura |
| Operações | Cada ambiente pode ser mais simples, mas o parque tecnológico torna-se repetitivo | Uma única plataforma pode funcionar de forma eficiente, desde que a automação de identidades e políticas esteja madura | O single tenant concentra o trabalho operacional por ambiente. O multi tenant concentra-o na governação e no plano de controlo |
O isolamento é uma propriedade do design
Teste o isolamento através de fluxos de tráfego, não de diagramas. Consegue um residente detetar o dispositivo de outro residente? Consegue um hóspede aceder aos serviços dos funcionários? Consegue um administrador de suporte visualizar os dados de sessão de outro inquilino? Uma identidade desprovisionada perde o acesso imediatamente, incluindo de dispositivos que foram previamente autorizados?
Os mesmos testes aplicam-se a ambos os modelos. Um controlador dedicado não responde a eles automaticamente, e um controlador partilhado não os torna impossíveis. A questão decisiva é onde ocorre a aplicação de regras, como os administradores são delimitados e quanta infraestrutura comum reside por baixo de cada inquilino.
No alojamento de estudantes e no BTR, os residentes esperam um acesso privado, embora o edifício partilhe a comutação, a ligação sem fios e a conetividade upstream. Os hotéis enfrentam a mesma fronteira entre os serviços de hóspedes, de funcionários e operacionais. O setor da saúde acrescenta equipamentos clínicos geridos e sistemas legados, pelo que o modelo de política deve proteger essas dependências sem tornar o suporte de rotina inviável.
O desempenho acompanha o padrão de procura
Os hotéis registam uma procura concentrada em torno do check-in, eventos e utilização noturna. O alojamento para estudantes combina populações densas de dispositivos com uma rotatividade frequente. Os cuidados de saúde misturam equipamentos geridos, dispositivos pessoais e sistemas especializados. O single tenant pode reservar capacidade, enquanto o multi tenant pode satisfazer a mesma procura quando o operador mede o tempo de transmissão, aplica QoS e separa o tráfego crítico da utilização recreativa.
O WiFi é agora um serviço essencial nestas propriedades. Uma interrupção do serviço afeta a experiência do residente, as operações dos convidados e os resultados comerciais, e não apenas um painel técnico.
O teste prático é simples: o operador consegue observar a contenção antes de os utilizadores a reportarem, identificar o tenant ou serviço responsável e alterar a política sem reconstruir a rede? Se não, o modelo de isolamento selecionado está incompleto.
Custo, Escala e os Custos Indiretos Ocultos do Isolamento
A infraestrutura dedicada parece simples num plano de projeto. Cada inquilino recebe os seus próprios controladores, comutadores, pontos de acesso, licenças, integrações de monitorização, repositórios de identidade, calendário de firmware e processo de suporte. A fatura inclui o tempo de engenharia necessário para implementar, documentar, testar, corrigir e recuperar cada cópia.
O design de inquilino único também duplica o trabalho operacional. Os engenheiros mantêm modelos separados, analisam alertas semelhantes em consolas diferentes, repetem a validação de firmware e preservam procedimentos de recuperação independentes. Essa separação justifica o seu custo quando um inquilino necessita de um limite de conformidade distinto ou de controlos técnicos invulgares. Torna-se uma erosão da margem quando todos os inquilinos recebem o mesmo serviço e nenhuma política exige a separação física.
A comparação de custos anterior continua a aplicar-se, mas os operadores de rede devem contabilizar despesas que as tabelas de SaaS não mostram. Uma licença de controlador separada pode ter o seu próprio âmbito contratual. Cada plataforma adicional pode exigir um acordo de suporte, uma janela de manutenção e validação de firmware antes da implementação. Os engenheiros também passam tempo a testar a autenticação, a monitorização, o failover e a transferência de inquilinos em vários ambientes. Num portfólio movimentado de alojamento estudantil no Reino Unido, BTR ou hotelaria, essas horas afetam a margem de serviço tão diretamente como o hardware.
Detalhamento de custos por inquilino
| Item de custo | Single Tenant, por tenant | Multi Tenant, por tenant | Notas |
|---|---|---|---|
| Infraestrutura física | Stack dedicada ou reservada | Alocação de estrutura partilhada | O modelo single tenant replica equipamentos e trabalhos no local |
| Licenciamento de controlador e plataforma | Instância separada ou escopo de licença | Plataforma partilhada, licenciamento consciente do tenant | Os termos contratuais podem alterar o resultado |
| Identidade e autenticação | Domínio separado ou integração dedicada | Serviço partilhado com políticas delimitadas | O modelo multi tenant necessita de um mapeamento de tenant robusto |
| Monitorização | Painéis e caminhos de alerta separados | Painel central com filtros de tenant | Uma filtragem deficiente pode criar um risco de controlo de acessos |
| Suporte e gestão de alterações | Janelas e manuais de procedimentos específicos do tenant | Fluxos de trabalho padronizados com exceções | A padronização melhora a escala apenas quando a política está madura |
| Recuperação e testes | Planos de recuperação separados | Recuperação de plataforma partilhada mais validação do tenant | O operador deve comprovar o restauro ao nível do tenant |
Uma plataforma partilhada reduz a duplicação apenas quando o operador consegue aplicar os limites dos inquilinos de forma consistente. Necessita de modelos de políticas, implementação faseada, validação de configuração, registos no âmbito do inquilino e reversão testada. Sem esses controlos, uma consola partilhada pode transformar um problema de isolamento num problema de controlo de acessos.
O design da rede deve ser testado antes das alterações de produção. As equipas podem usar um iPSK subnet designer para modelar a segmentação baseada em identidade, verificar a atribuição de sub-redes e expor conflitos de endereços ou políticas antecipadamente.
Pague pelo isolamento físico quando o negócio exigir um limite físico. Não pague por ele apenas porque a equipa de design não construiu um limite lógico fiável.
A resposta certa é frequentemente híbrida. Mantenha o tráfego clínico, de pagamentos, de gestão de edifícios ou empresarial num caminho dedicado e rigidamente controlado. Utilize uma rede partilhada e consciente dos inquilinos para convidados, residentes, empreiteiros e outras populações variáveis. Essa alocação coloca o isolamento onde a falha traz consequências comerciais, regulatórias ou de segurança, enquanto a infraestrutura partilhada lida com a procura que beneficia da escala.
Cenários do Mundo Real para Equipas de TI e Operadores de Rede
A decisão da arquitetura torna-se mais clara quando o proprietário, o utilizador e o impacto da falha são nomeados. Uma rede para uma única organização não é automaticamente um problema de single tenant, e uma rede que serve muitas pessoas não é automaticamente um problema de multi-tenant.
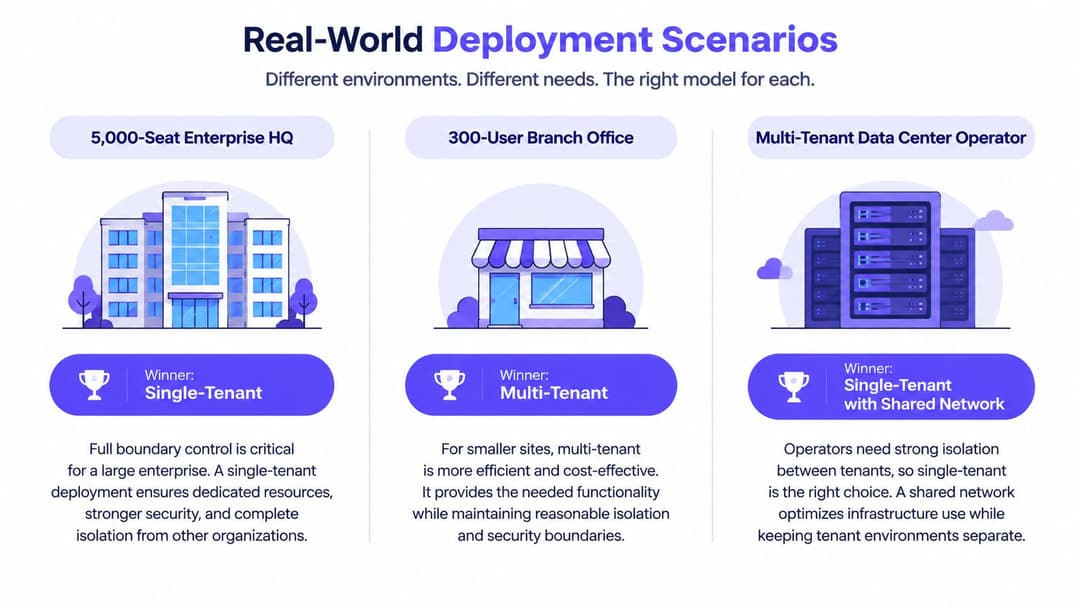
Cenário um, um campus empresarial com 5.000 postos de trabalho
Um grande campus empresarial com requisitos rigorosos de residência de dados deve optar, por defeito, por single tenant para os serviços principais. O fator decisivo não é o número de colaboradores. É a necessidade de alinhar os limites físicos, administrativos e de auditoria.
Os controladores dedicados, os serviços de autenticação, o acesso de gestão e os caminhos de tráfego facilitam a demonstração da propriedade. As equipas de segurança podem restringir o acesso do administrador ao pessoal da organização, definir um único processo de alteração e investigar incidentes sem filtrar a atividade não relacionada de outros inquilinos.
O acesso de convidados ainda pode utilizar um serviço lógico separado. A rede principal de funcionários não deve depender do mesmo caminho de política que os visitantes temporários, empreiteiros ou participantes de eventos.
Cenário dois, um grupo de hotelaria multi-site
Um grupo de hotelaria que opere propriedades sob uma única marca deve, geralmente, escolher multi tenant. Um centro de operações de rede central necessita de uma integração consistente, política de Captive Portal, relatórios e resposta a incidentes em hotéis, restaurantes e locais de eventos. Duplicar toda a infraestrutura de gestão em cada propriedade tornaria a padronização mais difícil, e não mais segura.
A fronteira ainda precisa de existir ao nível da propriedade, do convidado, do pessoal e do serviço. Os dispositivos dos convidados não devem aceder aos sistemas de ponto de venda. As identidades do pessoal não devem herdar as permissões dos convidados. Uma equipa de propriedade deve ver a informação necessária para o seu trabalho sem receber acesso ilimitado a todos os locais.
O compromisso é claro. O controlo centralizado ganha, desde que o operador consiga aplicar uma administração e políticas de tráfego cientes de cada tenant.
Cenário três, habitação BTR e residencial de estudantes no Reino Unido
No arrendamento de longa duração e alojamento para estudantes construído para o efeito, um modelo híbrido multi-tenant geralmente vence. Os residentes esperam privacidade ao nível do apartamento ou do quarto, mas o operador beneficia de uma única rede física em toda a propriedade, um único modelo de suporte e uma gestão de serviços centralizada.
Os dados sobre alojamento estudantil no Reino Unido mostram que 93% dos senhorios inquiridos na Escócia utilizam um único contrato de arrendamento, enquanto 7% utilizam vários contratos de arrendamento. Isto sugere que a simplicidade administrativa ainda influencia os modelos operacionais. (UK student housing evidence)
Nestes edifícios, a conectividade é cada vez mais um serviço prestado pelo operador e não um contrato assinado por cada residente. No National Student Accommodation Survey 2026 da Save the Student, 80% dos estudantes afirmaram que a renda cobria pelo menos um serviço adicional, e 48% afirmaram que a banda larga estava incluída, atrás apenas da água (63%), da eletricidade (61%) e do gás (54%). Prestá-la de forma fiável é a parte mais difícil: o inquérito da Jisc de 2024/25 a 15 398 estudantes do ensino superior do Reino Unido concluiu que 60% relataram problemas de conectividade WiFi dentro ou fora do campus. (Save the Student, National Student Accommodation Survey 2026; Jisc Digital Experience Insights 2024/25)
A rede precisa, portanto, de proporcionar uma experiência privada sem transformar cada residente num projeto de infraestrutura separado. O acesso baseado em identidade, a política por unidade, a faturação simples e a revogação imediata importam mais do que o rótulo da arquitetura.
Disponibilizar o Isolamento de Inquilinos Sem Duplicar a Rede
As redes modernas baseadas em identidade oferecem uma terceira opção entre uma pilha física por inquilino e uma rede partilhada não controlada. O operador partilha a infraestrutura e, em seguida, vincula o acesso a uma identidade de indivíduo, unidade, quarto, departamento ou dispositivo.
O iPSK é um ponto de partida prático para ambientes residenciais e de dispositivos mistos. Em vez de emitir uma palavra-passe partilhada para todo um edifício, o operador atribui chaves privadas distintas e mapeia-as para um contexto de política. Uma chave pode identificar um apartamento, quarto, residente, grupo de dispositivos ou classe de serviço, dependendo do requisito operacional.
Construir o plano de controlo em camadas
- Mapeie a identidade para o acesso. Utilize atributos RADIUS, grupos de diretórios ou um serviço de identidade gerido para associar um utilizador ou dispositivo à política de inquilino correta.
- Aplique controlos baseados em funções. Funcionários, residentes, convidados, empreiteiros e sistemas de edifícios devem receber permissões diferentes. As equipas que avaliam esta camada podem rever role based access control software para obter uma explicação mais ampla da política por função.
- Separe o tráfego. Utilize VLANs, VRFs, regras de firewall e políticas de serviço para impedir o movimento lateral entre inquilinos e proteger os sistemas operacionais.
- Automatize os eventos de ciclo de vida. Disponibilize o acesso quando um residente ou funcionário for aprovado e revogue-o quando o registo do diretório ou de gestão de propriedades for alterado.
- Delimite a telemetria. A monitorização centralizada deve fornecer aos operadores dados de integridade úteis sem expor a identidade ou as informações de sessão de um inquilino a outro.
O SSO através do Microsoft Entra ID ou Okta pode vincular o acesso corporativo à governação de identidade estabelecida. Isto funciona bem para funcionários e utilizadores geridos. O iPSK continua a ser útil para residentes, visitantes, dispositivos legados e equipamentos que não conseguem concluir um fluxo de autenticação empresarial moderno.
A plataforma de rede baseada em identidade da Purple é um exemplo de uma abordagem de plano de controlo que suporta o acesso específico de inquilinos em infraestruturas partilhadas, incluindo iPSK e integrações com fornecedores de identidade empresariais. O seu valor nesta arquitetura não é a existência de outro SSID. É a capacidade de ligar identidade, política, integração e revogação sem exigir uma rede física separada para cada ocupante.
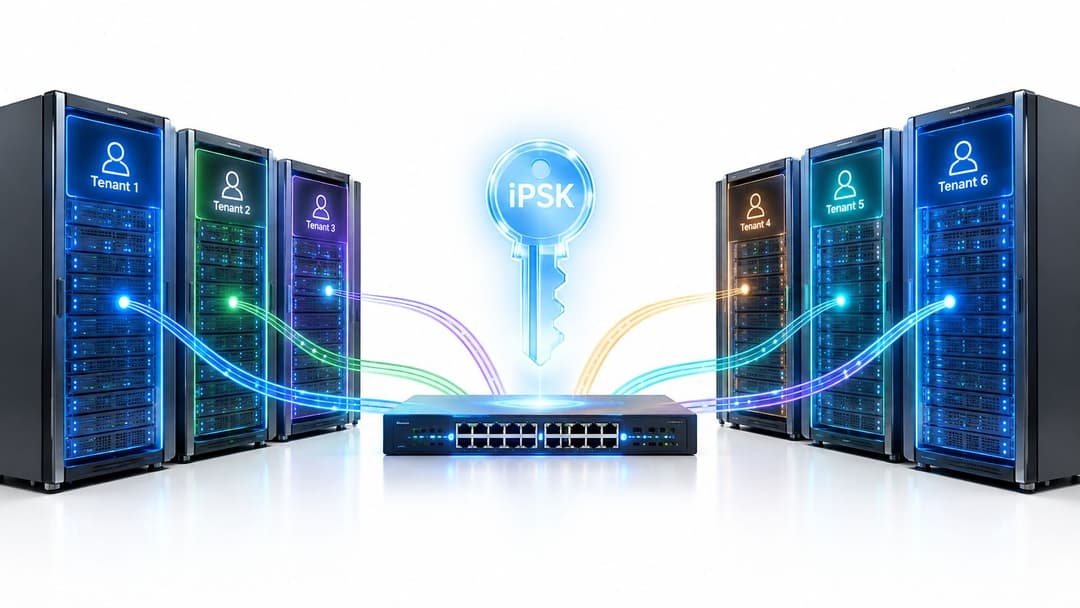
O design ainda precisa de testes. Valide se uma credencial não consegue ultrapassar a sua política prevista, se o registo de dispositivos não contorna a segmentação, se os administradores têm permissões limitadas ao inquilino e se a revogação chega às sessões ativas. Uma rede física partilhada pode proporcionar uma experiência de inquilino privada, mas apenas quando o operador trata a identidade e a política como infraestrutura de produção.
Qual a Arquitetura que Deve Escolher e Quando
Utilize o single tenant quando a organização necessitar de um limite físico dedicado, e não apenas de um início de sessão separado. Cuidados de saúde regulados, ambientes de pagamento, defesa e cargas de trabalho empresariais de elevada sensibilidade devem começar por aí para os serviços principais. A arquitetura simplifica a recolha de provas e reduz as dependências partilhadas, embora continue a exigir uma gestão rigorosa de patches, monitorização e gestão de identidades.
Utilize multi-inquilino quando o operador serve muitos clientes, ocupantes, salas, departamentos ou propriedades e o serviço depende de uma entrega repetível. O setor da hotelaria, alojamento de estudantes, BTR, serviços geridos e espaços de trabalho partilhados geralmente beneficiam mais com operações centralizadas do que com a duplicação de hardware. A condição é uma política estrita que reconheça o inquilino, não um padrão de segurança facilitado.
Utilize a arquitetura híbrida quando um local contiver simultaneamente serviços internos de elevada sensibilidade e grandes volumes de utilizadores transitórios ou residenciais.
Matriz de recomendação de arquitetura
| Cenário | Modelo Recomendado | Porquê |
|---|---|---|
| Núcleo empresarial regulado, sistemas clínicos de saúde ou tráfego de pagamentos | Single tenant | A barreira física e de auditoria deve coincidir com a barreira de controlo da organização |
| Fornecedor de SaaS ou operador de serviços geridos que atende muitos clientes | Multi tenant | A infraestrutura partilhada suporta políticas replicáveis, operações centrais e uma expansão eficiente |
| Grupo hoteleiro com serviços centrais de hóspedes | Multi tenant | Um único modelo operacional suporta identidade, suporte e prestação de serviços consistentes em todas as propriedades |
| BTR, alojamento estudantil ou espaço de trabalho flexível | Híbrido multi tenant | A infraestrutura partilhada funciona com identidade, política, faturação e revogação por ocupante |
| Instalações corporativas com redes de colaboradores e de convidados | Híbrido | Mantém o tráfego corporativo sensível rigorosamente controlado enquanto aplica um acesso de convidados consciente do tenant |
| Ambiente com incidentes recorrentes de vizinhos ruidosos ("noisy-neighbour") ou conclusões de auditoria | Reavaliar e, em seguida, isolar os serviços afetados | A barreira atual está a falhar, independentemente do rótulo da arquitetura |
As decisões de migração devem seguir a mesma lógica. Faça o inventário das classes de tráfego, identidades, tipos de dispositivos, funções de gestão e domínios de falha antes de selecionar uma plataforma. Os sinais de alerta incluem visibilidade inexplicável entre inquilinos, políticas inconsistentes entre locais, revogação lenta de acessos, equipas de suporte com alcance administrativo excessivo e rotatividade de inquilinos causada por falta de controlos ou atrasos em funcionalidades.
Faça uma pergunta antes de assinar o design: quem é o proprietário do limite da rede, e precisa de hardware dedicado ou de uma política dedicada?
O resumo do documento orientador é simples:
- Escolha single tenant quando o isolamento físico for um requisito de negócio ou de conformidade.
- Escolha multi tenant quando a escala depender de uma infraestrutura partilhada e de controlos de identidade maduros.
- Escolha o híbrido quando o tráfego central sensível e o acesso partilhado de grande volume coexistirem.
A Purple disponibiliza redes baseadas em identidade para edifícios partilhados, incluindo controlos de acesso ao nível do inquilino e separação baseada em iPSK em infraestruturas comuns. Visite a Purple para avaliar se a sua abordagem se adequa ao design da sua residência de estudantes, habitação para arrendamento, hotelaria, cuidados de saúde ou rede de convidados empresarial, e depois teste o limite com as suas próprias políticas de identidade, revogação e tráfego.