A manhã de segunda-feira começa antes de os clientes chegarem. Na passagem de turno de um hotel, a equipa da noite sai, a equipa do dia chega e três computadores portáteis de colaboradores ficam retidos no Captive Portal porque alguém alterou a palavra-passe partilhada do WiFi e se esqueceu de atualizar o quadro branco do escritório de apoio. Um colaborador pesquisa um pedido de suporte antigo, outro pergunta a um supervisor e o terceiro desiste e utiliza um hotspot pessoal.
Isso não é um problema de cobertura WiFi. É um problema de identidade. O single sign-on, ou SSO, permite que a equipa se autentique com a sua identidade de trabalho existente e obtenha acesso à rede de funcionários sem outro pedido de palavra-passe partilhada. Este guia explica como ativar o single sign-on num SSID de funcionários gerido pela Purple, escolher o fornecedor de identidade correto, configurar a federação, testar o resultado e manter a implementação segura caso algo corra mal.
Por que razão as Redes de Colaboradores Precisam de Single Sign-On
As chaves pré-partilhadas comuns falham de formas previsíveis. Os colaboradores escrevem-nas em notas adesivas, colam-nas em sistemas de tickets, repetem-nas através do rádio e continuam a utilizá-las após alguém sair da empresa. Um local pode alterar a chave para resolver um problema de acesso, apenas para criar uma nova fila de pedidos de início de sessão na mudança de turno seguinte.
O custo operacional surge em pequenas interrupções. Uma rececionista aguarda por uma reposição durante o check-in, um enfermeiro perde tempo a ligar novamente uma estação de trabalho e um supervisor de loja liga para o suporte técnico porque um dispositivo portátil não se liga ao SSID dos colaboradores. Estes atrasos são difíceis de medir individualmente, mas repetem-se sempre que a rede trata toda uma equipa como uma única conta.
O SSO altera a unidade de acesso da palavra-passe partilhada para a identidade individual. Um funcionário inicia sessão através do fornecedor de identidade da organização e a rede aplica a política de acesso associada a essa pessoa ou ao seu grupo. Quando o funcionário muda de departamento, a sua pertença ao grupo pode mudar com ele. Quando sai, desativar a conta do diretório pode remover o acesso sem alterar uma palavra-passe utilizada por todos os outros.
Para as organizações do setor público do Reino Unido, o problema da fragmentação já é visível à escala nacional. O guia de autenticação e identidade digital do GOV.UK relatou uma estimativa de 121 soluções de início de sessão único em todo o governo em 2021, juntamente com cerca de 191 métodos de configuração de conta e 44 métodos de início de sessão. O GOV.UK One Login foi criado como uma camada de autenticação comum, e a mesma atualização relatou que tinha sido utilizado por mais de 1,5 milhões de pessoas para comprovar a sua identidade até julho de 2023, enquanto a sua aplicação complementar tinha sido descarregada 2 milhões de vezes.
O que o SSID de colaboradores deve impor
Uma rede de colaboradores gerida pela Purple oferece ao espaço um local prático para ligar a identidade profissional ao acesso sem fios. A abordagem de rede baseada em identidade separa o acesso dos colaboradores do acesso dos convidados e permite que a política de rede siga a identidade autenticada, em vez de uma credencial impressa num quadro de avisos.
Isso é importante por mais do que apenas conveniência:
- Transição de turno: os colaboradores podem utilizar as suas próprias credenciais de trabalho em vez de pedirem a chave ao turno anterior.
- Desvinculação: a desativação no diretório pode remover o acesso sem forçar todos os colegas a voltarem a ligar-se.
- Auditabilidade: os eventos de rede podem ser associados a pessoas ou grupos, em vez de uma PSK anónima.
- Segmentação: os grupos podem ser mapeados para SSIDs de funcionários, VLANs ou políticas de Captive Portal adequadas ao seu cargo.
- Higiene de conformidade: é menos provável que credenciais confidenciais surjam em pedidos de suporte ou documentos partilhados.
O SSO não elimina a necessidade de um design de rede sem fios resiliente, de gestão de dispositivos ou de controlos de acesso sensatos. Elimina, sim, a armadilha das credenciais partilhadas, que é habitualmente o caminho mais curto para tornar a rede WiFi de colaboradores gerível.
Fluxos de Autenticação que Viabilizam o SSO de Colaboradores
O fluxo que escolher depende de onde a autenticação ocorre e do que o seu equipamento de rede compreende. O fornecedor de identidade pode emitir a asserção, mas um ponto de acesso ainda precisa de um mecanismo para decidir se um dispositivo pode associar-se ao SSID.
O SAML 2.0 é o motor de trabalho empresarial comum. O Entra ID e o Okta podem emitir uma asserção assinada contendo um identificador estável, endereço de email e informações de grupo. O prestador de serviços valida essa asserção e cria a sessão autenticada. O SAML adequa-se a organizações que já o utilizam para aplicações SaaS e que pretendem que um único diretório continue a ser a fonte da verdade.
O OpenID Connect, ou OIDC, utiliza tokens modernos baseados em JSON. Adequa-se particularmente bem ao Google Workspace e a aplicações mais recentes, e a estrutura do seu token pode ser mais fácil de inspecionar durante a resolução de problemas. As plataformas sem fios mais antigas nem sempre suportam OIDC diretamente, pelo que o fluxo pode ainda necessitar de um mediador ou gateway antes que o ponto de acesso possa aplicar a decisão.
O RADIUS continua a ser a ponte entre a identidade e o WiFi empresarial. Um autenticador 802.1X, normalmente o ponto de acesso ou o controlador sem fios, envia pedidos de autenticação para um serviço RADIUS. Esse serviço pode ser o Cloud RADIUS, o Microsoft NPS, um servidor RADIUS no local ou um fornecedor gerido. Mesmo quando o utilizador começa num fornecedor de identidade SAML, o RADIUS situa-se habitualmente entre o sistema de identidade e a infraestrutura sem fios.
A autenticação baseada em certificados utiliza um certificado de máquina e, por vezes, um certificado de utilizador, para estabelecer uma ligação de elevada confiança. Hospitais, laboratórios e ambientes de negociação financeira podem preferir esta abordagem para dispositivos geridos porque o certificado é emitido pela política do dispositivo em vez de ser digitado por um funcionário. Requer mais preparação, particularmente no que diz respeito ao registo, renovação e revogação de certificados, mas reduz a dependência da introdução interativa de palavras-passe.
Visão geral dos fluxos de autenticação SSO de colaboradores
| Fluxo | Melhor Adequação | IdP Típico | UX do Pessoal |
|---|---|---|---|
| SAML 2.0 | Federação empresarial e acesso baseado em grupos | Entra ID ou Okta | Início de sessão no navegador, seguido de uma sessão autenticada |
| OIDC | Aplicações modernas e integrações baseadas em JSON | Google Workspace ou um IdP compatível com OIDC | Autenticação web familiar com federação baseada em tokens |
| RADIUS | Acesso sem fios 802.1X e equipamentos de rede legados | Cloud RADIUS, NPS ou um fornecedor gerido | O dispositivo associa-se ao SSID após a autenticação de rede |
| Autenticação baseada em certificados | Dispositivos geridos e ambientes de elevada confiança | PKI empresarial com integração de diretório | Normalmente silenciosa após a inscrição do certificado |
Um SSID de pessoal do Purple pode interligar estas camadas. O IdP estabelece a identidade, o RADIUS faz a mediação da autenticação de rede onde for necessário, o ponto de acesso aplica o resultado e o painel do Purple oferece aos administradores uma vista operacional do evento de início de sessão. Se o MFA fizer parte do seu design, trate-o como um controlo de identidade e não como um substituto para a segmentação de rede. A visão geral de MFA da Networking2000 constitui um histórico útil ao decidir como um segundo fator se enquadra no fluxo de SSO.
Regra prática: Utilize SAML quando as suas aplicações empresariais já dependerem dele, OIDC para integrações web modernas, RADIUS para imposição de 802.1X e certificados quando o próprio dispositivo tiver de conter uma prova forte de identidade.
Escolher o Fornecedor de Identidade Adequado
O fornecedor de identidade certo é habitualmente aquele que a sua organização já opera com eficácia. Escolher a partir de uma lista de funcionalidades pode produzir um design tecnicamente elegante que os gestores do local não conseguem administrar e o suporte técnico não compreende.
O Microsoft Entra ID é uma escolha natural para infraestruturas estruturadas em torno do Microsoft 365. O acesso condicional, os grupos de diretório, o contexto do dispositivo e as competências de administração existentes podem suportar a política de rede dos colaboradores. Os hospitais com endpoints geridos e infraestruturas regionais Microsoft preferem frequentemente manter as decisões de autenticação no mesmo painel de controlo que os seus outros serviços para colaboradores.
O Google Workspace funciona bem quando o diretório já se encontra no Google e a empresa deseja evitar a introdução de outra plataforma de identidade. Hotéis, retalhistas e pequenos grupos de hotelaria que normalizaram o uso do Google podem considerar a sua administração familiar e o ciclo de vida do utilizador simples.
O Okta tende a adequar-se a organizações que necessitam de uma camada de federação abrangente em aplicações em constante mudança, empresas adquiridas ou múltiplos diretórios. O SCIM, as regras de grupo detalhadas e a partilha limpa de metadados SAML podem importar mais do que uma longa lista de funcionalidades não utilizadas quando um grupo hoteleiro está a crescer ou a integrar parques informáticos distintos.
Um par de Active Directory local e NPS ainda tem o seu lugar. Pode ser sensato quando o parque sem fios já depende de 802.1X, o diretório é local, a disponibilidade da WAN é limitada ou a organização possui fortes competências em infraestrutura Windows. No entanto, também cria maior responsabilidade em termos de patches, gestão de certificados, redundância e monitorização.
Matriz de decisão do IdP para o SSO de colaboradores Purple
| IdP | Pontos Fortes | Aspetos a Ter em Conta | Local Típico |
|---|---|---|---|
| Entra ID | Acesso condicional, alinhamento com Microsoft 365, administração de grupos madura | A complexidade de licenciamento e políticas pode exigir uma administração especializada | Hospital ou propriedade multirregião |
| Google Workspace | Diretório Google existente, administração familiar, alinhamento simples da força de trabalho | A autenticação de rede pode necessitar de uma camada adicional de RADIUS ou federação | Hotel ou grupo de retalho que já utilize o Google |
| Okta | Federação flexível, SCIM, grupos granulares, suporte para ambientes mistos | A estrutura de contratos e os custos por utilizador necessitam de uma análise cuidadosa | Grupo de hotelaria em rápido crescimento |
| Active Directory plus NPS | Excelente adequação para ambientes locais Windows e 802.1X estabelecidos | Mais infraestrutura para operar, proteger e tornar altamente disponível | Instalações com TI local madura |
A política de acesso é onde a escolha se torna tangível. Verifique se o fornecedor consegue expor alegações de grupo fidedignas, se essas alegações podem ser mapeadas para funções de colaboradores ou VLANs, como o MFA é aplicado e com que rapidez uma conta desativada deixa de se autenticar. Avalie também se um gestor de espaço que não seja da área de TI consegue compreender os ecrãs de administração suficientemente bem para gerir uma nova contratação ou uma transferência de departamento.
Para uma visão mais ampla de como a gestão de identidades e acessos afeta os sistemas empresariais, os recursos de IAM da Kushan Business Solutions fornecem um contexto útil para além da autenticação sem fios. A recomendação prática continua a ser simples: comece pela realidade do seu diretório, e não pelo folheto de funcionalidades do fornecedor.
O Purple consome metadados de federação padrão, pelo que uma alteração do IdP não tem de significar uma reconstrução sem fios. A migração exata ainda precisa de ser testada, mas a substituição da ligação de identidade é normalmente um exercício de configuração controlado. Mantenha a política de rede, a nomenclatura dos grupos e o caminho de contingência documentados antes de alterar os fornecedores. Para equipas que necessitam de uma camada RADIUS gerida, reveja os fornecedores de Cloud RADIUS disponíveis juntamente com a plataforma de identidade, em vez de tratar o RADIUS como uma reflexão tardia.
Configurar SSO na Consola e Diretório da Purple
A federação é bem-sucedida de forma mais fiável quando o fornecedor de identidade é preparado antes da criação da ligação Purple. O erro mais comum é abrir ambas as consolas e copiar valores de um lado para o outro sem decidir primeiro qual o identificador, os nomes de atributos e o certificado que serão de confiança.
Preparar a aplicação empresarial
Crie a aplicação no Microsoft Entra ID, Okta ou Google Workspace. Escolha SAML 2.0 quando a integração da rede de colaboradores exigir uma asserção e, de seguida, registe os valores do fornecedor de serviços disponibilizados pelo Purple:
- Copie o ACS URL, também designado por URL do assertion consumer service, para o campo de URL de resposta ou de início de sessão do IdP.
- Copie o Entity ID para o campo de identificador ou público do IdP.
- Defina o NameID para o identificador estável de colaborador esperado pela integração. O email é muitas vezes prático, mas não altere o formato a meio da implementação.
- Disponibilize os atributos necessários, normalmente o email, o nome de apresentação e o grupo.
- Atribua um grupo-piloto em vez de toda a força de trabalho.
- Transfira os metadados de federação e o certificado de assinatura do IdP.
Para o OIDC, registe o emissor (issuer), o identificador do cliente, o endpoint de autorização, o endpoint do token e o segredo do cliente (client secret), conforme fornecidos pela integração. Guarde os segredos no gestor de palavras-passe aprovado e não num ticket ou folha de cálculo partilhada.
Adicionar o fornecedor no Purple
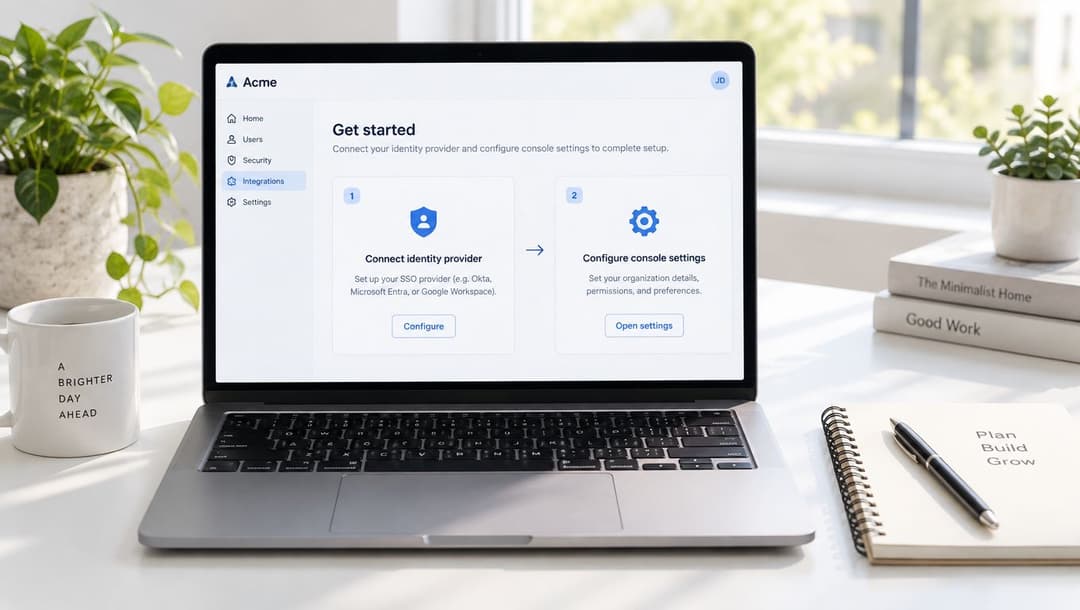
Abra o portal da Purple e siga Autenticação > Fornecedores de Identidade > Adicionar. Selecione SAML 2.0 ou OIDC, dependendo do desenho, depois importe os metadados do IdP ou insira os endpoints solicitados manualmente. Associe o novo fornecedor de identidade ao realm RADIUS de funcionários ou ao perfil de Captive Portal, e selecione os mapeamentos de grupo para política antes de guardar.
Utilize a tolerância de desvio de relógio predefinida e documentada da consola, a menos que a sua política de segurança exija um valor mais rigoroso. Não crie uma tolerância local para forçar a aceitação de uma asserção falhada. Corrija, em vez disso, a fonte horária no IdP, no serviço RADIUS e no equipamento de rede.
Ordem de configuração: Crie e atribua a aplicação do IdP, mapeie as declarações (claims), exporte os metadados, importe-os para o Purple, associe o perfil de colaborador, teste com uma conta piloto e, em seguida, ative a política de produção.
Dois erros representam uma grande parte das primeiras tentativas falhadas. O primeiro é uma incompatibilidade entre o URI do identificador no IdP e o Entity ID esperado pela Purple. O segundo é a importação de metadados que não estão assinados ou cuja assinatura não pode ser validada após uma atualização. Verifique a string exata, incluindo maiúsculas, minúsculas e carateres finais, e estabeleça como a rotação de certificados será aprovada antes da produção.
Se o local ainda depender da infraestrutura de domínio Windows, separe o desenho do diretório do desenho da federação. Um guia como a explicação da Monro Cloud sobre como promover um controlador de domínio pode ajudar a clarificar a tarefa subjacente do Active Directory, mas não substitui a configuração de SSO ou os testes de rede.
Por fim, verifique as opções de integração relevantes na biblioteca de conectores da Purple. Comece com uma alteração pequena. Um grupo de colaboradores, uma política de SSID, um local de teste designado e um plano de contingência documentado tornam a resolução de problemas muito mais fácil do que uma transição simultânea em toda a rede.
Testar e Verificar o Fluxo de Início de Sessão de Colaboradores
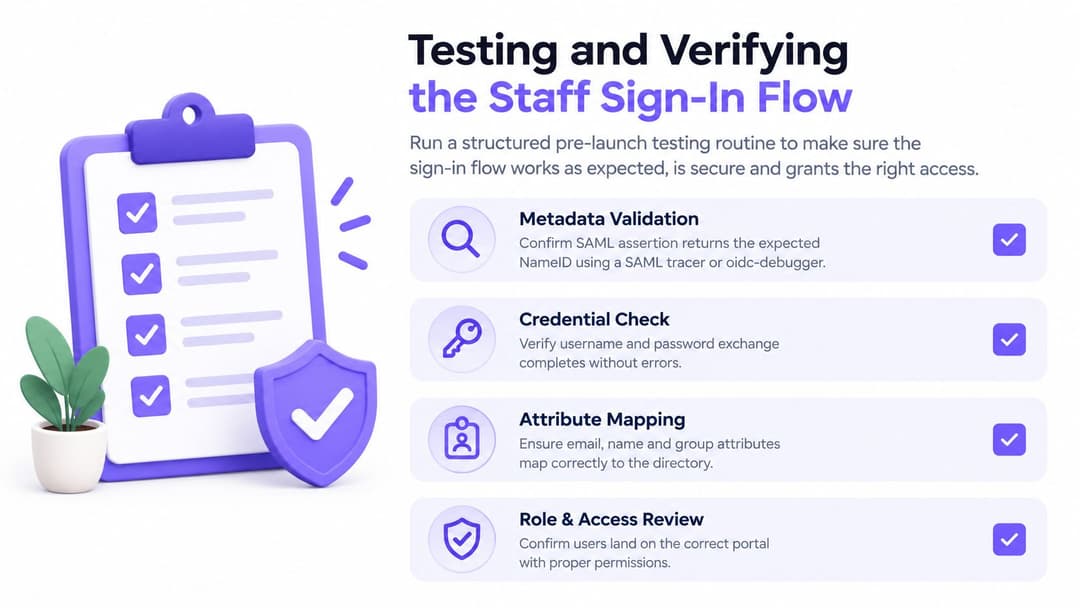
Não teste apenas a partir de um navegador de administrador já autenticado. As sessões em cache no IdP podem fazer com que uma federação com falhas pareça funcional. Utilize uma janela de navegação anónima, uma conta de teste limpa e uma sequência que verifique a asserção, a decisão de rede e a experiência final do utilizador.
Comece com a validação de metadados. Utilize um rastreador SAML ou um depurador OIDC para inspecionar a resposta e confirmar o NameID format esperado, o URI de audiência, o emissor, a assinatura e as declarações de grupo. Para um fluxo suportado por RADIUS, confirme que o broker recebe a identidade e devolve uma decisão de aceitação ou rejeição com os atributos necessários para o mapeamento de políticas.
Testar por dispositivo e contexto de rede
Execute o fluxo em diferentes tipos de dispositivos finais, em vez de assumir que um único teste de navegador bem-sucedido cobre todo o parque informático:
- Portátil gerido: Utilize um dispositivo associado ao domínio na VLAN corporativa e confirme se a política de pessoal esperada é aplicada.
- Telemóvel BYOD: Ligue-se a partir do SSID de convidados e verifique se as credenciais de pessoal não concedem acidentalmente um acesso mais amplo à rede.
- Quiosque partilhado: Teste o Captive Portal com uma sessão de navegador limpa, depois termine a sessão e repita com outra conta de pessoal.
- Caminho de revogação: Altere ou desative a conta de teste e confirme se uma nova tentativa de autenticação falha e se as sessões existentes cumprem o tempo de vida configurado.
Verifique a duração da sessão e a reautenticação forçada após uma alteração de palavra-passe ou de estado de conta. Para o 802.1X, inspecione os pacotes de accounting RADIUS e confirme se o ponto de acesso regista os eventos previstos de início, paragem e identidade.
Correlacionar ambos os lados da transação
Analise em conjunto os registos do fornecedor de identidade e o fluxo de eventos da Purple. Os registos de início de sessão do Entra, o registo de sistema do Okta e os dados de auditoria de administração do Google devem mostrar o pedido de autenticação, o resultado da política e a identidade do utilizador. A Purple deve mostrar o pedido correspondente e o resultado na rede.
Registe o ID de correlação de ambos os sistemas sempre que disponível. Um registo de data e hora isolado é frequentemente demasiado vago durante um turno atarefado, ao passo que um identificador partilhado permite distinguir uma declaração de grupo rejeitada de um problema de associação sem fios. Registe o rastreio bem-sucedido antes de alterar a configuração, para que o suporte técnico tenha um exemplo funcional conhecido para comparação.
Planos de Rollback e Resolução de Problemas Comuns
Às 09:00 de uma terça-feira, um hotel de 220 quartos ativa o SSO para um grupo piloto. O primeiro administrador inicia sessão com sucesso. Dez minutos depois, chegam pedidos de suporte do serviço de limpeza, da receção e do serviço de restauração. Alguns utilizadores deparam-se com um redirecionamento infinito, outros chegam ao IdP mas vão parar à política de funcionários errada, e um portátil mais antigo recusa totalmente a ligação.
A resposta não deve ser desativar todos os controlos de uma só vez. Mantenha o domínio RADIUS local ativado como alternativa, reverta o perfil do Captive Portal para autenticação por palavra-passe em dois cliques, e só depois desative a ligação SAML se o piloto continuar sem conseguir autenticar-se. Essa ordem mantém os funcionários a trabalhar enquanto a federação é isolada.
Modos de falha comuns de SSO e respetivas correções
| Sintoma | Causa Provável | Resolução |
|---|---|---|
| Afirmação rejeitada imediatamente | Desvio de relógio entre sistemas | Verifique a sincronização de hora no IdP, serviço RADIUS, controlador e ponto de acesso. Utilize a tolerância documentada da Purple em vez de a alargar sem critério. |
| O início de sessão faz um loop de volta ao portal | O cookie do Captive Portal colide com a sessão do IdP | Limpe a sessão do portal, teste numa janela privada e reveja o comportamento de redirecionamento e de cookies no perfil do Captive Portal. |
| O utilizador autentica-se mas não recebe acesso de equipa | Reivindicação de grupo em falta ou com nome incorreto | Compare a afirmação com o mapeamento de grupos da Purple, depois corrija a reivindicação do IdP e teste novamente com a conta piloto. |
| A ligação SAML falha após uma alteração de certificado | Certificado de assinatura expirado, não confiável ou incorretamente importado | Exporte os metadados atuais do IdP, valide o certificado de assinatura e importe os metadados atualizados para o registo do fornecedor de identidade Purple. |
| A assinatura da afirmação é rejeitada | Algoritmo de assinatura não suportado ou incompatível | Alinhe o algoritmo de assinatura do IdP com os requisitos de integração e importe novamente os metadados verificados. |
| Apenas alguns utilizadores falham | Atribuição de aplicação ou pertença a grupo incorreta | Verifique a atribuição da aplicação no IdP do utilizador, a pertença a grupos e o mapeamento de políticas antes de alterar a rede. |
Não elimine o domínio antigo até que o novo percurso tenha passado nos testes de dispositivos e a equipa de suporte saiba como identificar uma falha. Um recuo não é um projeto falhado. É um controlo normal que evita que o trabalho de autenticação se transforme numa interrupção do serviço no local.
A expiração de certificados merece especial atenção porque pode ocorrer sem qualquer alteração no parque sem fios. Registe o proprietário do certificado, o processo de renovação e o local de importação. Para atualizações de metadados, valide o ficheiro e a respetiva assinatura antes de substituir a ligação ativa e, em seguida, teste o fluxo iniciado pelo SP a partir de uma sessão limpa.
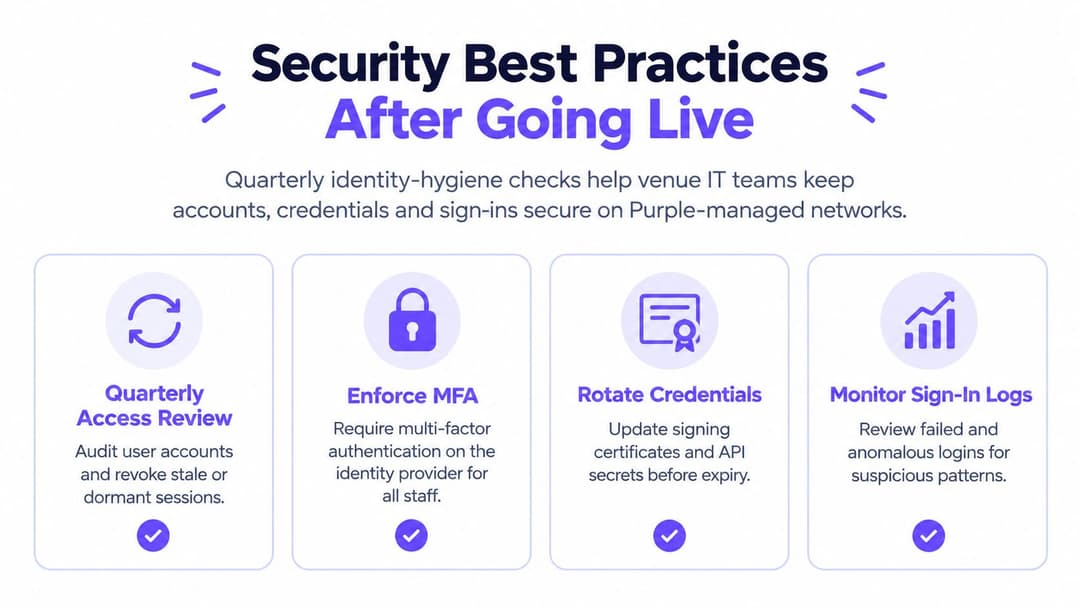
Boas Práticas de Segurança Após a Entrada em Produção
O SSO é apenas tão forte quanto o ciclo de vida de identidade que o suporta. Um início de sessão centralizado pode melhorar o controlo, mas também pode concentrar o risco se os administradores deixarem contas inativas, partilharem excessivamente atributos de diretório ou permitirem que uma identidade de serviço partilhada ignore a política normal.
Realize uma revisão trimestral com as equipas de identidade e de rede. Confirme se as novas contratações, transferências e saídas aparecem nos grupos de pessoal corretos, se as contas inativas já não recebem acesso à rede e se as alterações de grupo chegam à política de pessoal sem cópia manual. As diretrizes do NCSC sobre a utilização segura de SaaS recomendam a federação de identidade completa em contextos de nuvem em vez de sincronizar palavras-passe para a nuvem, o que é um princípio de design útil para integrações de rede de pessoal.
Controlos a verificar trimestralmente
- Utilize MFA resistente a phishing: Exija chaves de segurança FIDO2 ou passkeys de plataforma para contas IdP onde a plataforma e o parque de dispositivos as suportem. Trate o acesso apenas por SMS ou palavra-passe como uma exceção de compatibilidade, não como o estado pretendido.
- Limite a persistência da sessão: Defina o tempo de vida das sessões do IdP para que a nova autenticação no Purple siga a política corporativa. Teste o que acontece após o encerramento da sessão, fecho do navegador, alteração de palavra-passe e desativação de conta.
- Reveja o acesso just-in-time: Audite as funções de pessoal temporário e de convidados para detetar atribuições obsoletas. Remova o acesso no diretório de origem em vez de depender de uma lista manual dentro da consola de rede.
- Acompanhe o fluxo de eventos: Monitorize erros de federação e padrões de início de sessão invulgares no painel do Purple e, em seguida, correlacione-os com os registos do IdP.
- Liberte as declarações mínimas: Envie apenas os atributos de que a política de pessoal necessita, normalmente o e-mail, o nome de apresentação e o grupo. Dados de diretório desnecessários não têm lugar numa asserção sem fios.
- Rode o material de confiança: Renove os certificados de assinatura e os segredos da API antes da expiração, teste a substituição e mantenha o certificado anterior disponível apenas durante a janela de transição aprovada.
- Remova identidades partilhadas: Desative contas de serviço partilhadas sempre que um dispositivo gerido ou utilizador nomeado possa realizar a tarefa. Se persistir uma exceção, documente o proprietário e a data de revisão.
Os programas de identidade do Reino Unido mostram por que razão a adoção e a reutilização são importantes a par da autenticação. A análise setorial de identidade digital de 2026 do GOV.UK relatou que 77% dos inquiridos tinham concluído pelo menos um caso de utilização de identidade digital, enquanto 20% das pessoas que tinham utilizado um serviço de identidade digital relataram apresentar uma identidade reutilizável. A lição para as equipas de TI dos locais é prática: um início de sessão é útil, mas a reutilização consistente, a garantia, a acessibilidade e o controlo do ciclo de vida determinam se o SSO funciona em serviços reais.
As orientações de gestão de identidades e acessos do NCSC também destacam a importância de desativar contas e propagar essa decisão para os serviços ligados. Mantenha essa propagação sob teste. O SSO não é uma configuração única. O seu valor surge quando as alterações de diretório e as políticas de rede de funcionários se mantêm em perfeita sintonia.
A Purple disponibiliza autenticação de WiFi para funcionários que liga fornecedores de identidade como o Microsoft Entra ID, Google Workspace, Okta e SAML 2.0 a acessos de rede geridos, com políticas e eventos de autenticação tratados através da sua plataforma. Visite a Purple para avaliar um SSID de funcionários federado por identidade para os seus hotéis, hospitais, espaços de retalho ou outros locais, e planeie um piloto com um caminho de reversão testado.