A maioria dos guias de Captive Portal começa no local errado. Começam com o logótipo, as cores da página inicial e o formulário de e-mail, e depois tratam a segurança da rede como uma simples caixa de verificação. Uma página cuidada não torna um SSID aberto seguro, e um início de sessão bem-sucedido não prova que um dispositivo de convidado não consiga aceder a sistemas internos.
Uma configuração de Captive Portal fiável começa na rede de acesso. Precisa de um caminho de convidados separado, tráfego de pré-autenticação rigorosamente controlado, uma jornada de autenticação que funcione para visitantes reais e controlos operacionais que permaneçam eficazes após o lançamento. O portal faz parte da arquitetura de segurança, não é apenas uma plataforma de marketing.
Redefinir o Portal como um Limite de Acesso
O WiFi público tornou-se um serviço do dia a dia à medida que os locais expandiram o acesso em cafés, hotéis, pontos de transporte, bibliotecas e outros espaços públicos. Em 2014, o Reino Unido tinha aproximadamente um ponto de acesso WiFi por cada 11 pessoas, e a maioria dos pontos de acesso exigia registo antes do acesso à internet, embora alguns fossem gratuitos e outros fossem serviços comerciais. O mesmo guião de conectividade digital do governo local do Reino Unido alertava para o facto de a segurança do WiFi público poder ser "frouxa ou inexistente".
Esse histórico é importante porque expõe a verdadeira função do portal. Ele situa-se entre a associação sem fios e o acesso irrestrito, fornecendo um ponto de controlo para registo, aceitação de termos ou pagamento. Pode autenticar um visitante ou registar um consentimento, mas não encripta o tráfego comum por si só e não impede que um dispositivo ligado ataque outro dispositivo, a menos que a rede aplique o isolamento.
Regra prática: Trate o portal como um fluxo de trabalho de autorização inserido dentro de uma rede não fiável, e não como uma barreira de segurança que substitui a segmentação.
A distinção é fácil de ignorar. Um convidado pode concluir um início de sessão com imagem de marca e, ainda assim, estar exposto a ameaças associadas ao acesso sem fios aberto. Se a VLAN de convidados conseguir encaminhar tráfego para serviços corporativos, interfaces de gestão, impressoras ou dispositivos inteligentes, o portal apenas tornou mais confiável uma rede que não é segura.
É por isso que a identidade e a política de rede devem caminhar juntas. Um design orientado à identidade pode associar o acesso a uma pessoa, sessão ou política, mas o ponto de aplicação ainda precisa de restringir o que essa sessão pode alcançar. Uma referência útil para esse modelo é a rede baseada em identidade, particularmente onde os locais necessitam de um tratamento diferenciado para visitantes, funcionários, empreiteiros e dispositivos geridos.
A população ligada do Reino Unido já esperava um acesso móvel conveniente em 2015, quando 78% dos adultos na Grã-Bretanha, ou 39,3 milhões de pessoas, utilizavam a internet todos os dias ou quase todos os dias, de acordo com a publicação sobre acesso à internet do Office for National Statistics. Um bom portal deve, portanto, equilibrar duas realidades: os visitantes esperam uma ligação rápida, enquanto o operador permanece responsável por um caminho de acesso controlado e explicável.
Pré-requisitos de Rede e Isolamento de Tráfego
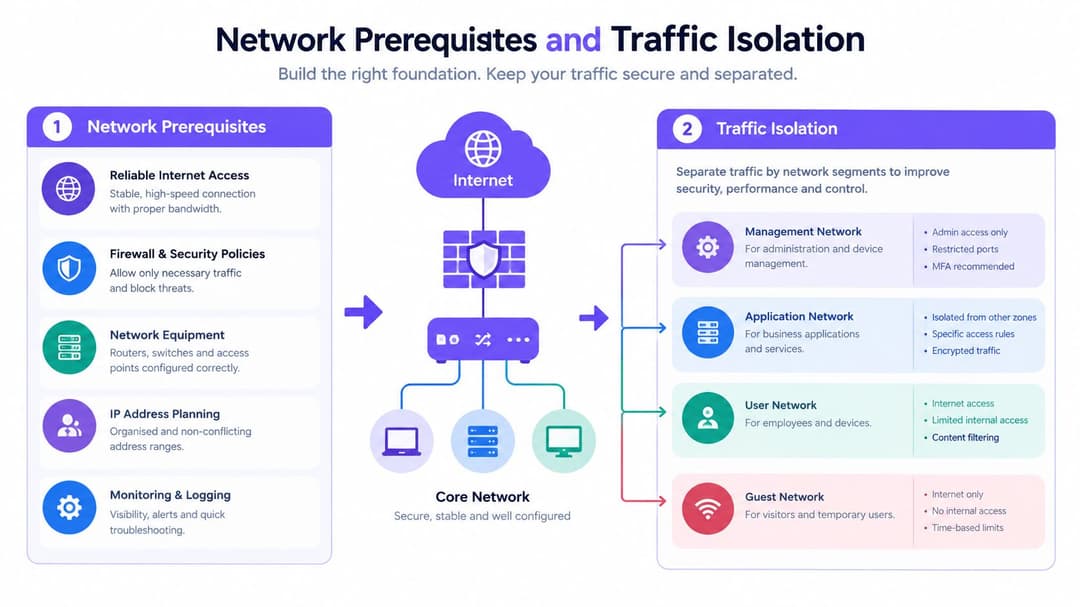
Crie a rede de convidados antes de configurar a página. Comece com um SSID de convidados dedicado e associado a uma VLAN separada. Não reutilize um SSID de funcionários com um ecrã de boas-vindas diferente e não assuma que uma função de convidado, por si só, oferece uma separação suficiente até ter testado o comportamento resultante na firewall.
Construir primeiro o caminho do convidado
A VLAN deve ter o seu próprio âmbito de DHCP e DNS. Aplique regras de firewall com estado que bloqueiem:
- Tráfego de visitantes para a empresa: Impeça o acesso a aplicações empresariais, serviços de ficheiros, sistemas de voz e outros recursos privados.
- Tráfego de visitantes para a gestão: Negue o acesso a controladores sem fios, switches, gateways, pontos de acesso e interfaces administrativas.
- Tráfego de entrada não autenticado: Impeça que ligações não solicitadas atinjam clientes visitantes e redes internas.
- Tráfego lateral de visitantes: Ative o isolamento de clientes na camada WLAN onde a plataforma o suporte e, em seguida, verifique o resultado a partir de dispositivos de teste reais.
Antes da autenticação, permita apenas as dependências necessárias para concluir a jornada. Isso normalmente inclui DHCP, DNS, o portal e endpoints de API, além de quaisquer verificações explícitas de conectividade do sistema operativo. Mantenha a lista de permissões pré-autenticação restrita. Uma lista de permissões ampla facilita a resolução de problemas por alguns minutos, mas acaba por criar uma política que ninguém consegue rever com confiança.
Manter o jardim murado de forma deliberada
Redirecione os pedidos Web para um Captive Portal HTTPS com um certificado válido. Permita o conteúdo do portal e as dependências de autenticação antes do início de sessão, mas não permita a navegação não relacionada como solução alternativa para uma página que não carrega. Um gerador de walled garden pode ajudar a reunir as entradas necessárias, mas a lista final ainda precisa de ser revista em relação aos serviços reais de identidade, entrega de conteúdos e pagamento em utilização.
A escolha da plataforma afeta a quantidade desta política que pode expressar de forma clara. Se estiver a comparar a encriptação sem fios e as opções de acesso empresarial juntamente com um design para convidados, este guia empresarial do WPA3 fornece um contexto útil. O WPA3 não elimina a necessidade de um Captive Portal, mas pode ser relevante ao escolher caminhos mais seguros para funcionários ou dispositivos geridos.
O teste de aceitação não é "a página carrega". É "um convidado não autenticado consegue aceder apenas aos destinos pretendidos, e um convidado autenticado continua sem conseguir aceder a redes privadas".
Não coloque dispositivos administrativos privilegiados numa rede cativa, a menos que controlos adicionais mitiguem o risco. As orientações de VPN do NCSC notam que os portais cativos exigem navegação direta fora de uma VPN durante a autenticação e podem expor dispositivos durante esse processo. O pessoal e os administradores devem normalmente utilizar WiFi empresarial baseado em certificados ou outro caminho de acesso controlado.
Escolher o Método de Autenticação Adequado
A autenticação é uma decisão de conceção, não uma decisão de formulário. A recolha de e-mail pode adequar-se a um café, o SSO aos colaboradores, a iPSK aos equipamentos antigos e o Passpoint pode remover totalmente o portal para utilizadores recorrentes. A escolha correta depende de quem se está a ligar, do que o operador deve comprovar e do que acontece quando o método preferencial falha.
| Método | Fricção do Utilizador | Nível de Segurança | Caso de Utilização Ideal |
|---|---|---|---|
| Clique único ou recolha de e-mail | Baixa a moderada, dependendo dos campos obrigatórios | Identidade básica ou sinal de consentimento | Acesso público de convidados onde a recolha proporcional de dados é aceitável |
| SSO | Moderada para visitantes, baixa para pessoal existente | Acesso mais forte, suportado por diretório | Colaboradores e prestadores de serviços com identidades organizacionais geridas |
| iPSK | Baixa após o aprovisionamento, mais elevada durante a configuração do dispositivo | Controlo forte de dispositivos ou segmentos | Dispositivos legados, IoT e ambientes multi-tenant |
| Passpoint ou OpenRoaming | Muito baixa após o registo | Integrativo mais forte com encriptação | Utilizadores recorrentes e descarregamento contínuo da rede móvel |
Corresponda o método ao utilizador
A recolha de e-mail é fácil de compreender, mas torna-se problemática quando os operadores tratam o consentimento de marketing como uma condição de acesso à internet. Disponibilize um percurso sem marketing claramente identificado, sempre que possível, explique o motivo pelo qual os dados são recolhidos e evite solicitar informações de que o serviço não necessita.
O SSO é adequado para o pessoal porque a organização pode ligar o acesso a um diretório existente e revogá-lo quando o estatuto de emprego ou de prestador de serviços se alterar. Não é um método universal para convidados. Os visitantes podem não ter uma conta compatível e forçar um consumidor a passar por um fluxo de identidade empresarial cria fricção desnecessária.
A iPSK concede aos administradores mais controlo do que uma palavra-passe partilhada, especialmente para dispositivos que não suportam autenticação interativa moderna. Utilize chaves ou políticas separadas quando os dispositivos exigirem um tratamento diferente e planeie um processo de revogação antes de distribuir credenciais.
O Passpoint e o OpenRoaming funcionam bem quando a prioridade é um acesso encriptado e sem complicações, em vez de uma splash page personalizada. Exigem uma infraestrutura de suporte e de identidade compatível, pelo que complementam, em vez de substituir, um portal em cada local.
Para autenticação suportada por diretório, um serviço RADIUS gerido pode reduzir o encargo de manter uma infraestrutura de autenticação no local. O RADIUS-as-a-Service é uma opção a avaliar juntamente com as funcionalidades já disponíveis na sua plataforma sem fios.
Projetar para falhas e acessibilidade
Uma jornada bem planeada tem em conta visitantes sem rede móvel, pessoas que não consentem comunicações de marketing, utilizadores com tecnologias de apoio e convidados que necessitam de acesso imediato por motivos médicos, de trabalho ou de proteção. Ofereça acesso assistido por funcionários, vouchers ou outra alternativa proporcional, e garanta que a página funciona com navegação por teclado e leitores de ecrã.
O portal também deve separar a autorização de internet do consentimento promocional. O relatório de tecnologia hoteleira e do consumidor de 2025 descreve um inquérito nacionalmente representativo dos consumidores britânicos e reforça o motivo pelo qual os operadores de hotelaria devem testar as preferências em vez de presumir que todos os hóspedes pretendem a mesma jornada digital.
Nuances de Configuração Específicas de Cada Fornecedor
A arquitetura permanece consistente entre fornecedores, mas os pontos de falha não. Em todos os casos, o controlador tem de saber para onde enviar o cliente não autenticado, quais os destinos acessíveis antes da autenticação e como uma resposta de callback bem-sucedida altera o estado de acesso do cliente.
Meraki
No Meraki, escolha o modo de página de boas-vindas adequado para o SSID de convidados e configure o portal externo ou o serviço de autenticação. Reveja em conjunto o jardim murado e os controlos de firewall associados. Um portal pode ser carregado com sucesso enquanto o retorno de chamada está bloqueado, deixando o utilizador autenticado no navegador, mas não autorizado no gateway.
Verifique cuidadosamente os parâmetros de redirecionamento. O seu portal precisa de contexto suficiente para identificar o local, o SSID e a sessão do cliente, mas não deve expor informações desnecessárias num URL. Valide o caminho de retorno pós-autenticação e confirme que a alteração de política ocorre no dispositivo de rede esperado.
Aruba
Os ambientes Aruba normalmente derivam o acesso a partir das funções de utilizador. Confirme qual a função aplicada antes da autenticação, qual a função aplicada após um retorno de chamada bem-sucedido e se a política de firewall da função permite os serviços de internet pretendidos. Um portal externo corretamente configurado é inútil se a função resultante continuar a bloquear o DNS ou o tráfego de saída.
Mantenha a função de pré-autenticação deliberadamente restritiva. Teste a atribuição de funções tanto com um dispositivo limpo como com um dispositivo previamente autorizado, pois o estado em cache pode ocultar uma transição incorreta.
Ruckus
Os serviços de hotspot Ruckus exigem especial atenção à relação entre o perfil de hotspot e a WLAN. Confirme que a página de login externa, o walled garden e a política pós-autenticação estão associados ao mesmo serviço de convidados. Verifique o comportamento de roaming à medida que um cliente se desloca entre pontos de acesso, particularmente quando o controlador ou gateway mantém o estado da sessão de forma centralizada.
Mist
As implementações Juniper Mist devem ser testadas nas camadas de política e de integração na nuvem. Verifique se a política de WLAN, a VLAN de convidados e o fluxo de trabalho de autenticação externa coincidem quanto ao estado do cliente. A visibilidade gerida na nuvem é útil, mas não substitui as verificações ao nível dos pacotes quando um retorno de chamada é bem-sucedido sem conceder acesso.
UniFi
As definições do servidor de portal externo do UniFi exigem alinhamento entre o URL do portal, o processamento de redirecionamento e a lista de acessos pré-autorização. Evite permitir todo o domínio-pai do portal quando é possível definir um conjunto mais restrito de destinos. Após o login, verifique se o cliente saiu da restrição de convidados e se o DNS, IPv4 e IPv6 seguem a mesma política.
Um ecrã de boas-vindas bem-sucedido prova apenas que o navegador alcançou a página. Não diz nada sobre a resposta de callback, a transição de função ou o resultado na firewall.
Em todos os fabricantes, registe o estado exato da política em cada fase: associado, com endereço atribuído, pré-autenticado, autenticado e expirado. Isso torna a resolução de problemas concreta. Se a autenticação for bem-sucedida, mas o acesso à internet falhar, inspecione o caminho de retorno de chamada, o estado de autorização, a acessibilidade do DNS e os registos do gateway em vez de redimensionar a página.
Procedimentos Rigorosos de Teste e Validação
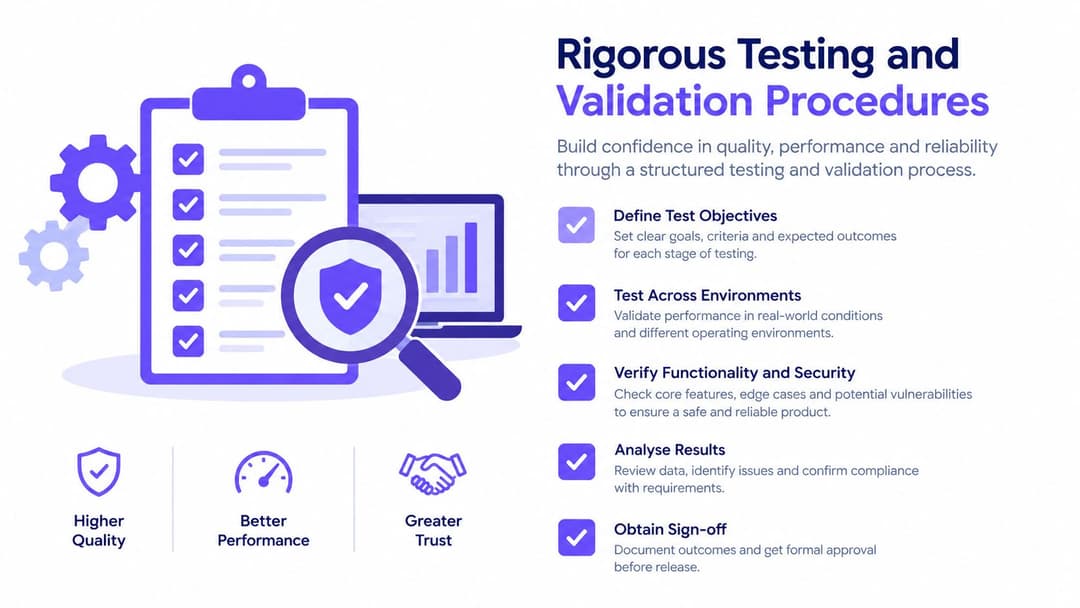
Um único telemóvel a carregar a splash page não é um teste de implementação. É uma verificação visual. A validação em produção deve confirmar que a rede se comporta corretamente antes da autenticação, após a autenticação, durante a transição entre pontos de acesso e quando uma dependência falha.
Testar o limite de segurança
Utilize um cliente limpo no SSID de convidados e tente aceder a serviços internos, interfaces de gestão e outros clientes convidados. Execute varretes de rede interna controladas a partir de um dispositivo de teste autorizado, confirme que o tráfego cliente a cliente está bloqueado onde necessário e inspecione os registos da firewall e os contadores de política de WLAN.
Testes os estados não autenticado e autenticado em separado. Um cliente não autenticado deve receber apenas o comportamento de DHCP e DNS necessário para detetar o portal, além dos destinos de pré-autenticação aprovados. Após a autorização, o cliente deve obter acesso à internet sem conseguir uma rota para as redes corporativas, de gestão ou de dispositivos restritos.
Testar o comportamento real do dispositivo
Utilize dispositivos iOS, Android, Windows e macOS. Os Captive Network Assistants podem comportar-se de forma diferente dos navegadores completos, especialmente quando o portal utiliza JavaScript complexo, redireciona entre domínios ou depende de uma VPN. O NCSC aconselha especificamente a utilização do assistente de Captive Portal da plataforma, quando disponível, e a tratar a WiFi pública como não confiável.
Siga esta lista de validação:
- Verificação de certificados: Confirme se o portal apresenta um certificado válido para o seu nome e se os clientes não recebem avisos de certificado.
- Comportamento do DNS: Verifique se o DNS de pré-autenticação funciona como esperado e se as definições de DNS privado ou DNS-over-HTTPS não contornam a política de forma inesperada.
- IPv4 e IPv6: Aplique controlos equivalentes a ambos os protocolos. Um caminho IPv6 que contorne a política de captive é uma falha de implementação.
- Roaming: Desloque-se entre pontos de acesso e verifique se a sessão permanece consistente ou se expira de acordo com a política.
- Início de VPN: Conclua o fluxo do portal e, em seguida, confirme se a VPN se consegue estabelecer imediatamente. Não assuma que uma VPN sempre ativa se consegue autenticar através do estado de Captive Portal.
- Timeouts: Deixe as sessões expirar e verifique se o cliente regressa ao estado restrito esperado.
- Tratamento de falhas: Desligue o controlador, o gateway ou a dependência do portal num teste controlado e documente se o acesso falha de forma fechada, aberta ou se deixa sessões inactivas.
Testar a identidade sem pressupostos de MAC
Não utilize um endereço MAC como uma identidade permanente. Endereços MAC aleatórios, roaming e reposições de dispositivos tornam o reconhecimento baseado em MAC instável. Utilize sessões autenticadas de curta duração e registos centrais e, em seguida, teste ligações repetidas com a opção de privacidade ativada.
Se não testou a falha, não testou o portal.
Governação Operacional e Integração de Diretórios
Uma rede de convidados torna-se difícil de gerir quando o portal é tratado como um projeto de lançamento pontual. Defina a responsabilidade, a política, a retenção e o escalamento antes de o primeiro visitante se ligar. O operador deve saber quem analisa atividades suspeitas, quem pode alterar o portal e com que rapidez o acesso pode ser revogado.
A integração com diretórios é especialmente valiosa para colaboradores e prestadores de serviços. Ligue a jornada dos colaboradores ao diretório de identidade escolhido pela organização, como o Microsoft Entra ID, Google Workspace ou Okta, e depois mapeie os grupos do diretório para as funções de rede. O aprovisionamento deve acompanhar o estado do vínculo laboral ou contratual, e a revogação deve seguir as alterações do diretório em vez de uma folha de cálculo manual.
Registar o suficiente para investigar
Registe o resultado da autenticação, o identificador de dispositivo ou sessão atribuído, o carimbo de data/hora, o ponto de acesso ou localização e a versão da política. Mantenha o acesso administrativo restrito, sincronize os relógios, proteja o armazenamento central de registos e defina a retenção antes da implementação. Minimize os dados pessoais e indique claramente aos visitantes a finalidade e o período de retenção.
As orientações governamentais de segurança sem fios exigem que as autenticações bem-sucedidas no Captive Portal de convidados sejam registadas ou monitorizadas, que as tentativas falhadas repetidas sejam investigadas e que a atividade dos convidados seja monitorizada de acordo com uma política de utilização aceitável. Isto também apoia um modelo operacional prático:
- Falhas repetidas: Limite a taxa de tentativas e alerte sobre padrões suspeitos.
- Violações de políticas: Reveja a atividade em relação à política de utilização aceitável publicada.
- Alterações no portal: Teste as alterações num local controlado antes do lançamento geral.
- Resposta a incidentes: Mantenha um caminho claro para bloquear sessões, desativar credenciais e preservar registos relevantes.
- Revisão de privacidade: Remova campos e retenções que não sejam necessários para a finalidade declarada.
Medir a qualidade e o controlo do serviço
Um portal pode ser seguro e, ainda assim, falhar operacionalmente se os convidados o abandonarem ou se a equipa passar o tempo a resolver problemas de início de sessão evitáveis. Acompanhe a taxa de conclusão do portal, o tempo médio até ao acesso à internet, a taxa de falha de autenticação, os incidentes do suporte técnico e os alertas de violação de políticas por local e tipo de dispositivo.
Não otimize a taxa de conclusão enfraquecendo os controlos. Um formulário mais curto pode facilitar o acesso, mas aumentar os problemas de qualidade dos dados, e um walled garden abrangente pode reduzir os pedidos de suporte, mas expandir a exposição. O design correto permite aceder rapidamente à internet, regista evidências proporcionais, isola o tráfego de convidados e oferece aos operadores uma resposta defensável quando algo corre mal.
A Purple disponibiliza capacidades de Captive Portal na nuvem e de redes baseadas em identidade que funcionam com ambientes existentes como Meraki, Aruba, Ruckus, Mist e UniFi, incluindo autenticação personalizada de convidados, acesso de funcionários ligado ao diretório e analítica operacional. Reveja a sua VLAN de convidados atual, as opções de recurso de autenticação e os controlos de registo de dados, e depois visite a Purple para avaliar como a sua plataforma se pode adaptar à sua configuração de Captive Portal.