
A maior parte dos conselhos sobre o que é o filtro de MAC ainda o trata como uma configuração de segurança WiFi sensata. Isso está desatualizado.
A filtragem MAC não é um controlo de segurança moderno. É uma lista de dispositivos. O seu router ou ponto de acesso verifica um identificador de hardware e, em seguida, decide se esse dispositivo entra na rede. Isso fazia sentido quando as redes sem fios eram mais pequenas, o número de dispositivos era menor e a maioria dos administradores tentava manter afastadas ligações casuais e próximas, em vez de gerir funcionários, convidados, contratados, inquilinos e terminais não geridos ao mesmo tempo.
Nas redes empresariais atuais, esse modelo falha rapidamente. O identificador em que se baseia não é secreto, pode ser imitado e muitas vezes não se mantém estável nos dispositivos modernos. O trabalho administrativo também cresce na direção errada. Cada novo telemóvel, portátil substituído, adaptador trocado ou dispositivo de convidado transforma um "controlo simples" numa manutenção manual de listas.
É por isso que a maioria dos designs de redes sem fios profissionais agora associa o acesso à identidade, certificados, SSO ou políticas baseadas em funções, e não a um endereço de hardware mutável. O filtro de MAC ainda existe nos produtos porque alguns casos específicos ainda precisam dele. Mas tratá-lo como um controlo principal para redes WiFi empresariais, hoteleiras, de retalho ou de saúde é um hábito do passado, não uma escolha de design sensata.
A Filtragem de Endereços MAC Ainda é Relevante em 2026
Se alguém lhe disser que o filtro de MAC é uma forma forte de proteger o WiFi, conteste isso imediatamente.
Na prática de redes sem fios no Reino Unido, a filtragem de endereços MAC é mais bem compreendida como uma lista de controlo de acessos para dispositivos, em vez de um controlo de segurança forte. Um router ou ponto de acesso verifica o endereço MAC de um dispositivo quando este tenta ligar-se a uma rede WiFi e, em seguida, permite ou bloqueia a ligação com base numa lista de permissões ou de bloqueio. O problema é simples. O endereço MAC não é secreto, é enviado em texto simples durante a associação WiFi e pode ser falsificado, pelo que o controlo ajuda na admissão básica de dispositivos em vez de encriptação ou garantia de identidade real, conforme explicado nesta visão geral da filtragem MAC.
Esse único ponto altera a forma como deve encarar a funcionalidade. Está mais próximo de uma prancheta à porta do que de um sistema de crachás fiável. Se o identificador puder ser observado e copiado, a rede não está a verificar quem é o utilizador. Está apenas a verificar se a etiqueta apresentada corresponde a uma da lista.
Onde ainda se adequa
Ainda existem casos específicos onde a filtragem de MAC pode ser útil:
- Configurações estáticas pequenas onde a população de dispositivos raramente muda
- Controlo de admissão básico para terminais legados que não conseguem efetuar uma autenticação mais forte
- Conveniência administrativa quando deseja manter ligações acidentais ou ocasionais fora de uma rede local
Estes são casos de uso limitados, não uma estratégia de segurança global.
A filtragem MAC pode reduzir o acesso casual. Não pode substituir a autenticação moderna.
Onde não se adequa
Para WiFi de convidados, redes de colaboradores, espaços de trabalho partilhados, locais de eventos e sites multi-tenant, o filtro de MAC é a ferramenta principal errada. Não prova a identidade do utilizador, não substitui a autenticação encriptada e cria fricção sempre que os dispositivos mudam.
Pelos padrões de 2026, a questão não é se o filtro de MAC existe. Existe. A questão fundamental é se deve estar no centro do seu design de acesso. Para a maioria das redes empresariais, a resposta é não.
Como Funciona Realmente a Filtragem de Endereços MAC
A forma mais clara de explicar o filtro de MAC é pensar no segurança de uma discoteca a utilizar uma lista de convidados em papel.
Um dispositivo tenta ligar-se ao WiFi. O ponto de acesso vê o seu endereço MAC e compara-o com uma lista armazenada. Se o endereço for aprovado, o dispositivo entra. Se estiver na lista de bloqueio, ou não estiver na lista de permissões, o dispositivo é rejeitado.
O que é um endereço MAC
Um endereço MAC é um identificador de hardware associado a uma interface de rede. No controlo de acesso WiFi, funciona como uma etiqueta de dispositivo, não como uma credencial secreta.
Essa distinção é importante. O ponto de acesso não está a pedir ao dispositivo para provar uma confiança profunda. Está a comparar um identificador visível com uma regra local.
Os dois modos comuns
A maioria dos routers e pontos de acesso suporta dois estilos gerais de filtragem de MAC:
Modo de lista de permissões
Apenas os endereços MAC listados têm permissão para se ligar. Esta é a opção mais rigorosa e mais comum quando os administradores utilizam a filtragem MAC deliberadamente.Modo de lista de bloqueio
Os endereços MAC conhecidos são recusados, enquanto todos os outros são permitidos. Isto é mais fácil de gerir em alguns cenários ad hoc, mas é mais fraco como controlo porque o padrão continua a ser aberto a dispositivos desconhecidos.
O que acontece durante a ligação
O processo real é simples:
- Um cliente inicia a associação com a rede WiFi.
- O AP lê o endereço MAC do cliente apresentado durante esse processo.
- O AP verifica a sua política local para ver se o endereço é permitido ou recusado.
- O AP autoriza ou bloqueia o acesso com base nesse resultado de correspondência.
Este é todo o mecanismo. Não há magia por trás dele.
O que não faz
A filtragem de MAC recebe frequentemente crédito por proteções que não oferece.
Não encripta o tráfego. Não verifica a pessoa que utiliza o dispositivo. Não garante o estado do dispositivo, o estado de conformidade ou a integração no diretório. Não resolve a integração de convidados. Não cria registos de identidade úteis para decisões de acesso da equipa.
Regra prática: Trate o filtro de MAC como lógica de admissão de dispositivos, não como autenticação.
É por isso que métodos mais fortes, como WPA2 ou WPA3, são recomendados há muito tempo para uma segurança sem fios real na mesma explicação de filtragem de MAC focada no Reino Unido. Assim que passar a vê-la como uma lista de convidados em papel e não como um sistema de confiança, o resto das suas desvantagens torna-se muito mais fácil de avaliar.
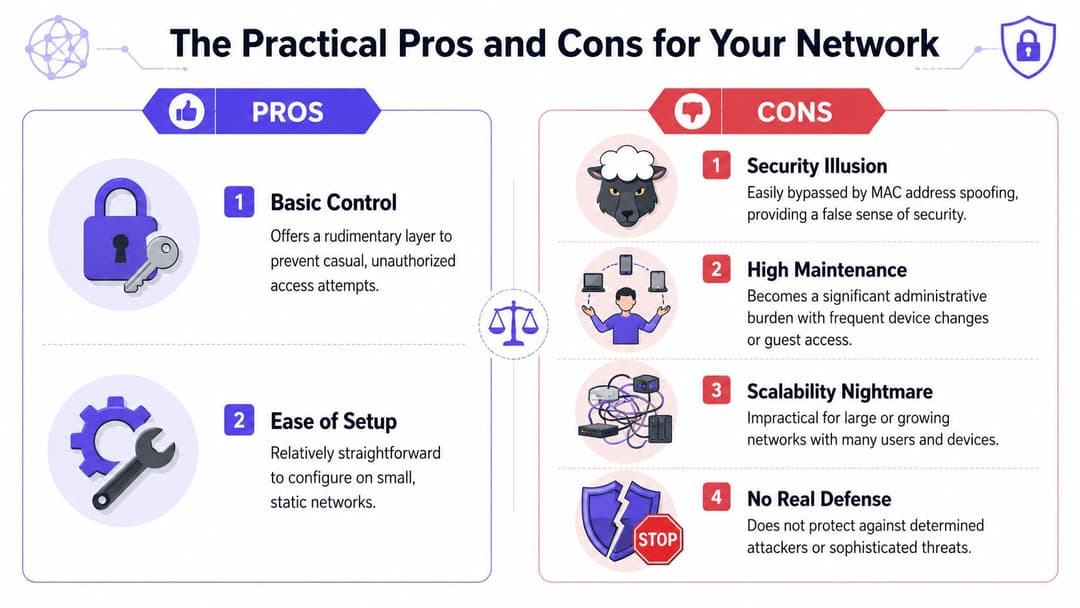
Os Prós e Contras Práticos para a Sua Rede
O melhor argumento contra o filtro de MAC em ambientes empresariais geralmente não é a segurança teórica. São as operações.
Uma funcionalidade pode ser tecnicamente válida e, ainda assim, ser a resposta errada porque o custo de administração nunca para. O filtro de MAC enquadra-se nessa categoria. Cada dispositivo permitido tem de ser identificado, inserido e mantido numa lista de permissões ou de bloqueio. Se um portátil for substituído, um adaptador sem fios for alterado ou um utilizador trouxer um telemóvel novo, a lista precisa de atenção.
As poucas vantagens
A filtragem de MAC tem alguns pontos fortes práticos.
Conceito simples
Administradores juniores e gestores não especialistas costumam compreendê-lo rapidamente. Um dispositivo ou está na lista ou não está.Útil para pequenos ambientes estáticos
Se tiver um punhado de dispositivos fixos e quase nenhuma rotação, pode ser gerível.Bom para exceções de política limitadas
Alguns terminais antigos ainda necessitam de um controlo suplementar quando não estão disponíveis métodos mais fortes.
Os problemas operacionais maiores
O problema começa quando a rede reflete a vida real.
As orientações dos fabricantes exigem que os administradores identifiquem antecipadamente o endereço MAC de cada cliente e adicionem cada um deles à lista de permissões ou de bloqueio. É exatamente por isso que a funcionalidade só é prática quando a população de dispositivos é pequena e estática, como observado nas orientações de filtragem MAC da Belkin.
Eis o que isso significa na administração do dia a dia:
- A rotação de pessoal cria rotação de pedidos de suporte
Novas contratações, saídas, substituições e trabalhadores temporários desencadeiam alterações nas listas. - O BYOD transforma-se em trabalho de folha de cálculo
Telemóveis, tablets e portáteis pessoais multiplicam a carga de manutenção. - O acesso de convidados torna-se absurdo
Um hotel, clínica ou espaço comercial não pode pré-registar sensatamente dispositivos temporários um a um. - Alterações de hardware quebram o acesso
Um utilizador troca de dispositivo e, de repente, "o WiFi foi abaixo" quando o problema é apenas uma política desatualizada.
Se o seu método de acesso exige uma edição manual constante para manter os utilizadores comuns online, não está a escalar. Está a perder o rumo.
Por que o acesso baseado em identidade escala melhor
Em contrapartida, os sistemas de acesso modernos associam a admissão ao utilizador, certificado ou estado do diretório em vez de um identificador de hardware que pode mudar. Isso significa que a integração, revogação e alterações de funções seguem sistemas de identidade como Entra ID, Google Workspace ou Okta, em vez de inventários de dispositivos escritos à mão.
Para ambientes empresariais multi-dispositivo no Reino Unido, a regra de design é simples nessa mesma orientação do fabricante sobre listas de permissões e listas de bloqueio. Utilize o filtro de MAC apenas como uma política suplementar para endpoints antigos e prefira controlos mais fortes para convidados, funcionários e ambientes partilhados.
Por que a Filtragem de MAC Falha como Ferramenta de Segurança
As desvantagens operacionais são irritantes. As fraquezas de segurança são piores.
O filtro de MAC falha como ferramenta de segurança principal porque confia num valor que os atacantes podem imitar e que os dispositivos modernos alteram cada vez mais de propósito. Essa combinação torna-o fraco tanto contra abusos ativos como contra o comportamento normal dos dispositivos.
O spoofing é o desvio direto
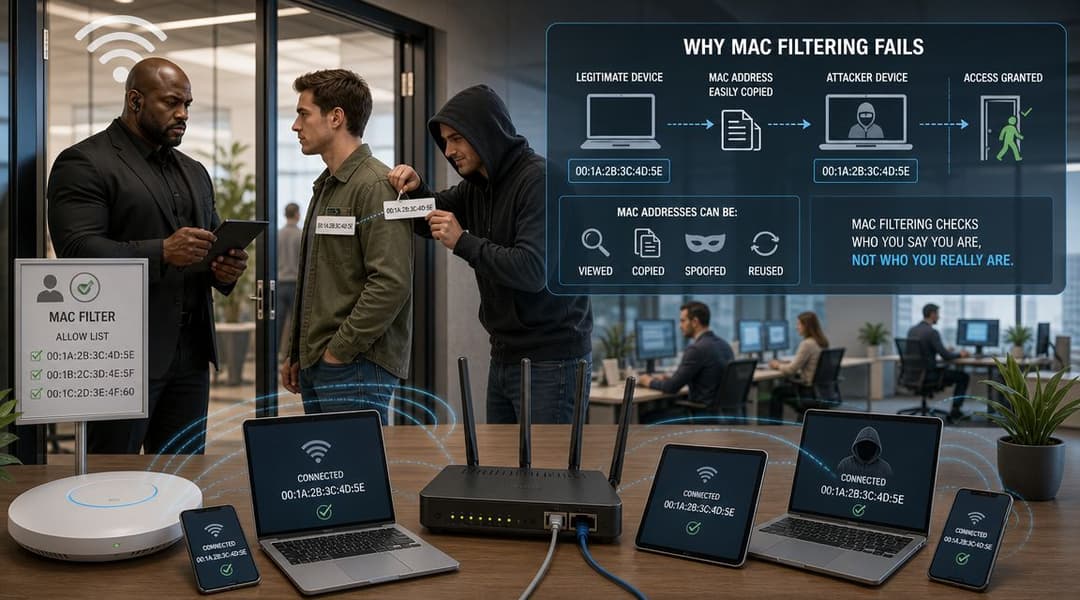
Um endereço MAC pode ser falsificado. Na prática, isso significa que um dispositivo pode apresentar um endereço MAC diferente do atribuído de fábrica. Se um atacante descobrir um endereço aprovado, o filtro poderá aceitar o impostor porque a rede está a verificar a etiqueta e não a comprovar a identidade real.
Para redes no Reino Unido, o filtro de MAC é fraco como controlo isolado porque os endereços MAC podem ser falsificados, o que torna esta abordagem mais fácil de contornar do que os métodos de acesso baseados em passkeys ou certificados, conforme explicado na discussão da Portnox sobre filtragem de endereços MAC em 2026.
Essa fragilidade é ainda mais importante em ambientes que exigem auditabilidade. Um local de eventos ou empresa não quer apenas "um dispositivo conhecido ligado". Quer saber qual convidado, funcionário, prestador de serviços ou inquilino acedeu a qual rede e sob qual política.
A aleatorização quebra o modelo pelo outro lado
Os dispositivos modernos também randomizam os endereços MAC por motivos de privacidade. Isso significa que o identificador de que o seu filtro depende pode não se manter estável da forma como os designs antigos de WiFi assumiam.
Isto não é um erro. É uma funcionalidade de privacidade. Os fabricantes de dispositivos introduziram-na para dificultar a monitorização passiva. Isso é bom para os utilizadores, mas prejudica qualquer modelo de acesso baseado na ideia de que um endereço de hardware é uma âncora de identidade duradoura.
Se lida com telemóveis e computadores portáteis atuais, compreender como os endereços MAC aleatórios afetam as operações de WiFi faz agora parte da administração sem fios básica.
Porque é que a premissa de segurança falha
Junte estas duas realidades e a filtragem de MAC perde credibilidade rapidamente:
- Se o MAC é visível, não é secreto
- Se o MAC pode ser copiado, não é fiável
- Se o MAC muda por privacidade, não é estável
- Se não é secreto, fiável ou estável, não pode ser o seu principal sinal de identidade
A segurança que depende de uma etiqueta de dispositivo alterável será sempre frágil.
É por isso que o filtro de MAC muitas vezes cria uma falsa sensação de controlo. Pode impedir algumas tentativas de ligação casuais, mas não se sustenta como uma barreira séria para redes WiFi corporativas, de convidados ou de acesso partilhado.
Alternativas Modernas para Acesso Seguro à Rede
Um design melhor começa por mudar a pergunta. Não pergunte, “Em que endereço de hardware devo confiar?” Pergunte, “Como deve este utilizador ou dispositivo provar quem é, e que acesso deve decorrer disso?”
Essa mudança conduz ao acesso baseado na identidade. Em vez de perseguir etiquetas de dispositivos, passa a autenticar pessoas e endpoints geridos utilizando métodos que foram concebidos para as redes modernas.
WPA3-Enterprise e 802.1X para acesso de funcionários
Para o WiFi de colaboradores, o WPA3-Enterprise com 802.1X é a direção padrão. O acesso associa-se a credenciais de utilizador, certificados, ou ambos, muitas vezes suportado por sistemas de diretório e SSO, tais como Microsoft Entra ID, Okta ou Google Workspace.
Isto resolve vários problemas que a filtragem de MAC nunca conseguiria resolver:
- O acesso acompanha a identidade do utilizador
- A revogação ocorre quando o estado do diretório é alterado
- A política pode variar de acordo com a função, grupo, tipo de dispositivo ou localização
- Os registos de auditoria são muito mais significativos do que "endereço MAC visto no SSID"
OpenRoaming e Passpoint para WiFi de convidados e público
O WiFi de convidados necessita de segurança e conveniência. Os Captive Portals tradicionais e as palavras-passe partilhadas criam fricção. O filtro de MAC é ainda menos adequado porque os dispositivos dos convidados são transitórios e frequentemente têm a privacidade aleatorizada.
O OpenRoaming e Passpoint fazem avançar a experiência. Os utilizadores autenticam-se uma vez através de um fluxo de identidade fidedigno e, em seguida, ligam-se de forma segura e automática em ambientes participantes. Isso proporciona aos locais conectividade encriptada desde o primeiro pacote, sem depender de uma lógica frágil de endereços de hardware.
Para as equipas que avaliam abordagens mais amplas de controlo de acesso à rede, esta é a principal linha divisória. Os controlos baseados em listas de dispositivos são estáticos. A integração baseada em identidade é dinâmica e orientada por políticas.
iPSK para dispositivos legados e headless
Alguns dispositivos ainda não suportam 802.1X. Impressoras, sensores, scanners, unidades de sinalização e certos endpoints IoT enquadram-se frequentemente nessa categoria.
É aí que as Individual Pre-Shared Keys (iPSK) ajudam. Em vez de uma palavra-passe partilhada para tudo, cada dispositivo ou classe de dispositivos recebe a sua própria credencial e política. Isso oferece uma segmentação, revogação e controlo operacional muito superiores aos de uma lista de permissões MAC.
Comparação de métodos de controlo de acesso
| Funcionalidade | Filtragem de Endereços MAC | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| Modelo de confiança primário | Endereço do dispositivo | Identidade do utilizador ou dispositivo | Identidade federada ou de plataforma | Credencial por dispositivo ou por política |
| Adequado para WiFi de funcionários | Fraca adequação | Forte adequação | Limitado | Útil para dispositivos não 802.1X |
| Adequado para WiFi de convidados | Pouco adequado | Geralmente não é o modelo para convidados | Forte adequação | Limitado |
| Gere bem a rotação de dispositivos | Não | Sim | Sim | Melhor do que listas MAC |
| Suporta maior controlo de políticas | Limitado | Sim | Sim | Sim |
| Funciona bem com dispositivos com privacidade aleatória | Fraco | Melhor | Melhor | Melhor |
| Carga administrativa | Manutenção manual de listas | Gestão de identidade centralizada | Integração centralizada | Gerido por dispositivo ou política |
Um caminho de migração prático
Se está a substituir o filtro de MAC num ambiente de produção, não pense em termos absolutos. Pense por categoria de utilizador e dispositivo:
- Funcionários e contratados mudam para 802.1X com autenticação baseada em diretório.
- Convidados e utilizadores públicos mudam para integração ao estilo Passpoint ou OpenRoaming.
- Dispositivos legados e headless mudam para iPSK ou alternativas baseadas em certificados, onde suportado.
- Terminais antigos excecionais podem manter temporariamente regras baseadas em MAC, mas apenas como um complemento.
Um exemplo neste espaço é a Purple, que suporta acesso de convidados e funcionários baseado em identidade, OpenRoaming e Passpoint, além de opções como iPSK para ambientes legados. Essa é a categoria certa de solução a avaliar quando a sua rede superou as listas de dispositivos.
Orientação Prática para Hotelaria, Retalho e Saúde
Diferentes setores enfrentam os mesmos limites de filtragem MAC por razões distintas. Os hotéis debatem-se com a rotatividade de convidados. Os retalhistas precisam de segmentação entre o tráfego de clientes, funcionários e operacional. As organizações de saúde necessitam de maior garantia sobre quem e o que se está a ligar.
Historicamente, a filtragem MAC surgiu como um marco inicial de controlo de acesso WiFi antes de a autenticação encriptada moderna se tornar padrão. Fazia sentido quando as redes sem fios eram mais simples e mais pequenas. Mas, na década de 2010, os educadores de segurança já destacavam os seus limites porque os endereços MAC podem ser alterados manualmente, razão pela qual as atuais redes empresariais e de recintos no Reino Unido geralmente a tratam, no máximo, como complementar, conforme observado na explicação da Smallstep sobre as limitações da filtragem MAC.
Hotelaria
Hotéis, restaurantes, bares e locais de eventos não podem gerir o acesso de convidados com base numa lista de MAC selecionada. A base de utilizadores é transitória, os dispositivos não são geridos e a carga de suporte seria constante.
Um padrão melhor assemelha-se a isto:
- Acesso de convidados através de Passpoint ou integração semelhante sem palavra-passe
- Acesso de funcionários através de 802.1X e identidade baseada em SSO
- Dispositivos de back-office separados com políticas baseadas em funções ou iPSK onde necessário
Se ainda vir o filtro de MAC na hotelaria, geralmente está associado a uma exceção legada restrita, em vez de ao design principal da rede.
Retalho
As redes de retalho precisam de uma separação clara. Pontos de venda, dispositivos portáteis de inventário, telemóveis de funcionários, sinalização digital e WiFi de clientes não devem coexistir atrás de uma lista de dispositivos fingindo ser uma política de acesso.
Utilize antes a identidade e a segmentação:
- As identidades dos funcionários mapeiam para as redes dos funcionários
- Os dispositivos operacionais obtêm acesso estritamente delimitado
- O tráfego de clientes permanece isolado dos sistemas internos
O filtro de MAC pode parecer tentador para terminais fixos, mas as abordagens baseadas em iPSK ou certificados são mais fáceis de gerir e mais fáceis de revogar de forma limpa.
Saúde
Os ambientes de saúde têm a menor tolerância para identidades fracas. Os fluxos de trabalho clínicos, os dispositivos partilhados, o pessoal em roaming e os sistemas sensíveis exigem controlos mais fortes do que as verificações de endereços de hardware.
Na saúde, “dispositivo conhecido” não é o mesmo que “utilizador autorizado sob a política correta”.
Esse é o princípio de design fundamental. Se um tablet de enfermaria for substituído, emprestado ou reconfigurado, o filtro de MAC diz muito pouco sobre se a ligação deve ser confiável. O acesso baseado em identidade e a política de dispositivos segmentada são escolhas muito mais seguras.
Ir Além das Listas de Dispositivos para Segurança Baseada em Identidade
O filtro de MAC não é inútil. Apenas já não é adequado como a resposta principal.
Surgiu de uma fase anterior da administração de WiFi, quando as redes eram mais pequenas e o modelo de ameaças era mais simples. Os ambientes de hoje são móveis, partilhados, atentos à privacidade e repletos de políticas. Um controlo construído em torno de identificadores de dispositivos fixos não consegue acompanhar essa realidade.
A lição mais ampla também se aplica fora das redes. As equipas de instalações aprenderam o mesmo no acesso físico. Os sistemas mais antigos dependiam de listas estáticas e credenciais partilhadas, enquanto as novas plataformas utilizam identidade, automatização e políticas. Se deseja um exemplo fora do âmbito das redes, este guia para soluções de controlo de acesso automatizado para ginásios mostra a mesma mudança de regras de admissão manuais para um controlo de acesso mais inteligente.
Para o WiFi, o princípio de design moderno é simples. Confie na identidade, não numa etiqueta de hardware mutável. Utilize métodos que possam provar quem é uma pessoa ou um dispositivo gerido, aplique políticas de forma consistente e revogue o acesso de forma limpa quando o estado for alterado. Se está a rever o seu planeamento sem fios, esta perspetiva mais ampla sobre redes sem fios seguras é o local certo para começar.
O resultado prático é uma melhor segurança e menos dores de cabeça administrativas. Passa menos tempo a editar listas e mais tempo a aplicar políticas reais a funcionários, convidados, inquilinos e dispositivos.
Se está a substituir a filtragem de MAC por um modelo de acesso mais moderno, a Purple é uma plataforma a avaliar para acesso de convidados sem palavra-passe, autenticação de funcionários associada a fornecedores de identidade, suporte a OpenRoaming e Passpoint, e opções de políticas para dispositivos legados.



