
O que é a Autenticação por Endereço MAC? Quando Usar e Quando Evitar
Este guia de referência técnica abrangente aborda a autenticação por endereço MAC em ambientes de WiFi corporativo - como a autenticação MAC baseada em RADIUS funciona na Camada 2, as suas vulnerabilidades de segurança inerentes (incluindo a falsificação de MAC e o impacto da aleatorização de MAC ao nível do SO) e os contextos operacionais precisos onde continua a ser uma ferramenta válida para gerir IoT e dispositivos headless. Fornece orientações de implementação práticas para gestores de TI e arquitetos de rede em setores como hotelaria, retalho, saúde e setor público, com exemplos práticos reais, estruturas de decisão e contexto de integração para a plataforma de WiFi de convidados e analítica da Purple.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
Resumo Executivo
Para os líderes de TI das empresas que gerem locais complexos - desde vastas propriedades hoteleiras e cadeias de retalho a estádios e instalações do setor público - garantir o acesso seguro à rede para uma proliferação de dispositivos não geridos é um desafio operacional crítico. Embora a autenticação por endereço MAC tenha limitações fundamentais como protocolo de segurança autónomo, continua a ser um mecanismo de integração indispensável para dispositivos IoT, hardware legado e sistemas headless que não suportam 802.1X ou Captive Portals.
Este guia analisa a arquitetura da autenticação MAC baseada em RADIUS, avaliando a sua utilidade operacional face às suas vulnerabilidades de segurança inerentes. Detalhamos quando implementar a autenticação MAC para simplificar as operações, quando a evitar para reduzir o risco e como as plataformas modernas de WiFi empresarial integram estes controlos para manter uma segurança robusta sem sacrificar a conectividade. O princípio fundamental: a autenticação MAC é um mecanismo de controlo de acesso à rede, não um protocolo de segurança. Implemente-a em conformidade.
Análise Técnica Detalhada
Como Funciona a Autenticação por Endereço MAC
A autenticação por endereço MAC (Media Access Control) opera na Camada 2 do modelo OSI. Ao contrário do IEEE 802.1X - que requer um suplicante no dispositivo cliente para negociar credenciais utilizando métodos EAP como PEAP-MSCHAPv2 ou EAP-TLS - a autenticação MAC baseia-se inteiramente no endereço de hardware do dispositivo que serve tanto de identificador como de credencial.
O fluxo de autenticação funciona da seguinte forma: quando um dispositivo tenta associar-se a um ponto de acesso (AP) sem fios, o AP intercepta o pedido de associação e extrai o endereço MAC do cliente (o identificador exclusivo de 48 bits atribuído à placa de interface de rede (NIC) pelo fabricante). O AP, agindo como um cliente RADIUS, encaminha uma mensagem Access-Request para o servidor RADIUS. Numa implementação típica, o endereço MAC é enviado como nome de utilizador e palavra-passe, normalmente formatado sem delimitadores (ex. A4CF12388E7F), embora as implementações dos fornecedores variem. O servidor RADIUS consulta o seu backend - tipicamente um diretório LDAP, Active Directory ou um repositório de identidade dedicado - para verificar se o endereço MAC existe na lista de permissões. Se a correspondência for bem-sucedida, é devolvida uma mensagem Access-Accept, o AP concede acesso à rede e uma VLAN específica pode opcionalmente ser atribuída. Se a correspondência falhar, é devolvido um Access-Reject e a associação ao dispositivo é recusada ou o dispositivo é colocado numa VLAN de quarentena restrita.

Limitações de Segurança e Vulnerabilidades
O erro fundamental da autenticação MAC é que os endereços MAC são transmitidos em texto simples dentro das tramas de gestão IEEE 802.11. Qualquer atacante com uma ferramenta básica de análise de pacotes - Wireshark, Kismet ou similar - pode capturar passivamente endereços MAC legítimos que comunicam na rede sem qualquer intrusão ativa. Uma vez identificado um endereço MAC legítimo, o atacante pode utilizar ferramentas como o macchanger (Linux) ou utilitários integrados do sistema operativo para clonar a sua própria placa de rede para corresponder ao endereço capturado.
Como o servidor RADIUS não executa qualquer desafio-resposta criptográfico - limita-se a verificar se a string corresponde a uma entrada na base de dados - o dispositivo clonado recebe exatamente os mesmos privilégios de rede que o legítimo. Este não é um ataque teórico; não requer conhecimentos especializados e demora menos de dois minutos a ser executado.
Além disso, a autenticação MAC não fornece qualquer encriptação do payload de dados. A menos que o SSID esteja protegido com WPA2-PSK, WPA3-SAE ou Opportunistic Wireless Encryption (OWE), todo o tráfego permanece vulnerável a interceção. Por conseguinte, a autenticação MAC deve ser sempre entendida como uma forma de controlo de acesso à rede (NAC) e não como um limite de segurança.
Uma complicação operacional adicional surgiu com a adoção generalizada da aleatorização de endereços MAC. A Apple introduziu endereços MAC aleatórios por rede no iOS 14 (2020), com o Android a seguir o exemplo no Android 10. O Windows 11 ativa a aleatorização por predefinição. Quando um dispositivo de consumo se liga a uma rede, apresenta um endereço MAC aleatório e efémero, em vez do seu endereço físico de hardware. Isto quebra diretamente qualquer sistema que dependa do endereço MAC para identificar ou autenticar utilizadores recorrentes - incluindo o caching de MAC utilizado para contornar os portais cativos em redes de Guest WiFi.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Quando Utilizar a Autenticação MAC
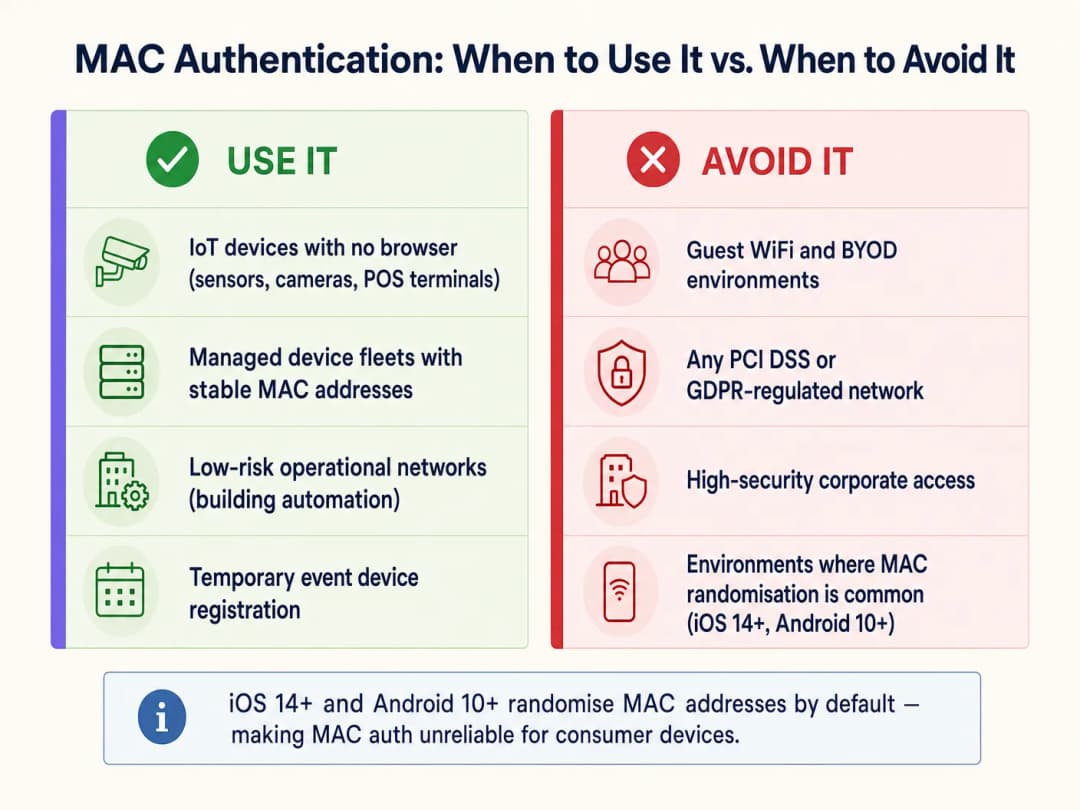
A autenticação MAC é apropriada apenas para classes de dispositivos que não possuem a capacidade de se autenticar através de métodos mais fortes. Os principais casos de uso são:
| Classe de Dispositivo | Exemplos | Justificação |
|---|---|---|
| Dispositivos IoT sem ecrã | Smart TVs, câmaras de CCTV, sensores ambientais | Sem browser ou capacidade de supplicant |
| Tecnologia operacional (OT) | Controladores de AVAC, BMS, painéis de controlo de acesso a portas | Protocolos herdados sem suporte para 802.1X |
| Terminais POS herdados | Terminais de pagamento de retalho mais antigos | Apenas WPA2-PSK; a filtragem MAC adiciona uma camada secundária fraca |
| Frotas de dispositivos geridos | Impressoras, telefones VoIP, leitores de código de barras | Endereços MAC estáveis e conhecidos; administrados centralmente |
| Equipamento temporário para eventos | Equipamento de AV, tablets para eventos | Implementação controlada a curto prazo |
Quando Evitar a Autenticação MAC
Os arquitetos de TI devem evitar ativamente a autenticação MAC em vários contextos críticos:
Redes de Guest WiFi e BYOD. Este é o problema operacionalmente mais significativo que os operadores de espaços enfrentam hoje em dia. Os sistemas operativos móveis modernos randomizam os endereços MAC por predefinição. Se uma implementação de Guest WiFi depender do cache de MAC para oferecer aos visitantes recorrentes uma reautenticação sem falhas, esta falhará na maioria dos dispositivos modernos. O dispositivo do visitante apresenta um novo MAC aleatório a cada visita, a rede trata-o como um novo utilizador e este é forçado a passar pelo Captive Portal todas as vezes. Isto degrada a experiência do utilizador e corrompe os dados de visitantes recorrentes nas plataformas de WiFi Analytics. A solução é utilizar Passpoint (Hotspot 2.0) ou um Captive Portal seguro com tokens de sessão persistentes.
Redes corporativas de alta segurança. Qualquer segmento de rede que lide com dados corporativos confidenciais deve utilizar, no mínimo, 802.1X com EAP-TLS (baseado em certificados) ou PEAP-MSCHAPv2. Para orientações detalhadas de implementação, consulte How to Set Up Enterprise WiFi on iOS and macOS with 802.1X. A autenticação MAC não oferece nenhuma proteção significativa contra ameaças internas ou ataques direcionados à infraestrutura corporativa.
Ambientes regulados por PCI-DSS. O Requisito 8 do PCI-DSS v4.0 exige controlos de autenticação fortes para todos os sistemas dentro do ambiente de dados de titulares de cartões (CDE). A autenticação MAC não cumpre a definição de autenticação forte e não pode servir como o controlo de acesso primário para qualquer sistema que toque em dados de pagamento. A segmentação por VLAN pode isolar dispositivos autenticados por MAC do CDE, mas a própria rede de pagamentos deve utilizar 802.1X ou autenticação equivalente.
Ambientes de dados regulados pelo GDPR. O armazenamento de endereços MAC como identificadores de dados pessoais (o que podem ser, nos termos do Artigo 4.º do GDPR) exige uma base legal e medidas de segurança adequadas. A utilização de endereços MAC como credenciais de autenticação em redes que processam dados pessoais cria riscos de segurança e de conformidade.
Melhores Práticas de Implementação
Ao implementar a autenticação MAC para as classes de dispositivos que a exigem, as seguintes práticas independentes de fornecedor são inegociáveis: Segmentação de VLAN. Nunca coloque dispositivos autenticados por MAC na mesma VLAN que os utilizadores corporativos, servidores ou sistemas de pagamento. Atribua-os a uma VLAN dedicada a IoT com ACLs de firewall estritas que limitem o acesso apenas aos serviços específicos de que necessitam. Este é o controlo compensatório mais importante de todos. Para obter mais orientações sobre a arquitetura de segurança ao nível da rede, consulte Access Point Security: Your 2026 Enterprise Guide e Protect Your Network with Strong DNS and Security.
Combine com Encriptação WPA2/WPA3. Configure sempre o SSID com WPA2-PSK ou WPA3-SAE para encriptar os dados transmitidos por rede sem fios. A autenticação MAC controla quem pode aceder à rede; a encriptação protege o que é transmitido.
Perfilagem de Dispositivos e Deteção de Anomalias. Implemente soluções NAC que incorporem a perfilagem de dispositivos. Se um dispositivo se autenticar com o endereço MAC de uma smart TV registada mas apresentar padrões de tráfego de uma estação de trabalho Windows (consultas DNS, tráfego SMB, navegação HTTP), o sistema deve colocá-lo dinamicamente em quarentena aguardando investigação.
Gestão do Ciclo de Vida da Lista de Permissões. Mantenha um ciclo de vida rigoroso para a lista de permissões de MAC. Os dispositivos desativados devem ser removidos de imediato. Registos antigos são um vetor de ataque direto para spoofing. Automatize o processo de auditoria sempre que possível, sinalizando registos MAC que não tenham sido vistos na rede há mais de 90 dias.
SSIDs Separados por Classe de Dispositivo. Evite misturar dispositivos de IoT e dispositivos de utilizadores no mesmo SSID. Utilize SSIDs dedicados para tráfego de IoT, corporativo e guest, cada um mapeado para a sua própria VLAN com as políticas de segurança adequadas.
Melhores Práticas
A tabela seguinte resume o método de autenticação recomendado por classe de dispositivo e contexto de conformidade:
| Cenário | Método de Autenticação Recomendado | Função da Autenticação MAC |
|---|---|---|
| Portáteis e smartphones corporativos | 802.1X (EAP-TLS ou PEAP) | Nenhuma |
| Smartphones e tablets de convidados | Captive Portal / Passpoint | Nenhuma (a aleatorização de MAC torna-a não fiável) |
| IoT sem ecrã (câmaras, sensores) | Autenticação MAC + WPA2/3-PSK | Principal (única opção viável) |
| Terminais POS legados | Autenticação MAC + WPA2-PSK + isolamento de VLAN | Secundária (controlo compensatório) |
| Dispositivos médicos (HIPAA) | 802.1X sempre que possível; Autenticação MAC + VLAN estrita se não for possível | Último recurso com segmentação máxima |
| Dispositivos temporários / de eventos | Autenticação MAC com acesso a VLAN limitado no tempo | Adequada para implementação controlada a curto prazo |
Para organizações que operam em múltiplos setores, incluindo centros de Transport e instalações do setor público, o princípio permanece consistente: autenticar a classe de dispositivo com o método mais forte que esta suporte e compensar os métodos mais fracos com controlos ao nível da rede.
Resolução de Problemas e Mitigação de Riscos
Sintoma: Os dispositivos autenticados por MAC falham intermitentemente na ligação.
Causa raiz: O firmware do NIC do dispositivo pode estar a gerar endereços MAC aleatórios ou administrados localmente. Confirme se o dispositivo está configurado para utilizar o seu MAC de hardware gravado. Verifique os registos do servidor RADIUS para mensagens Access-Reject e cruze os dados com o formato da lista de permissões (alguns servidores RADIUS esperam o formato delimitado por dois pontos AA:BB:CC:DD:EE:FF; outros esperam sem delimitadores).
Sintoma: As métricas de visitantes recorrentes estão a diminuir apesar de o fluxo de pessoas ser estável. Causa raiz: Aleatorização de MAC em dispositivos iOS 14+/Android 10+. Os mecanismos de caching de MAC já não são fiáveis para dispositivos de consumo modernos. Faça a transição para reautenticação baseada em token de sessão ou Passpoint para restaurar dados precisos de WiFi Analytics.
Sintoma: Dispositivos inesperados a surgir na VLAN de IoT. Causa raiz: Spoofing de MAC ou uma lista de permissões recentemente não auditada. Implemente a criação de perfis de dispositivos para detetar discrepâncias entre o comportamento esperado do dispositivo e os padrões de tráfego reais. Reveja os registos de contabilidade RADIUS para durações de sessão ou volumes de dados anómalos.
Sintoma: Degradação do desempenho do servidor RADIUS durante as horas de ponta. Causa raiz: Elevados volumes de mensagens Access-Request de grandes frotas de IoT. Implemente caching de proxy RADIUS ou uma instância RADIUS dedicada para autenticação MAC para aliviar os servidores de autenticação primários que processam 802.1X.
-
ROI e Impacto no Negócio
A implementação estratégica da autenticação MAC - em vez de generalizada - tem um impacto direto na eficiência operacional e na postura de segurança. Para um grande espaço de hotelaria que gere mais de 2.000 dispositivos IoT nos quartos, a integração automatizada de smart TVs, termostatos e telefones IP através de uma lista de permissões MAC pré-provisionada elimina a necessidade de configuração manual por dispositivo, reduzindo o tempo de implementação em cerca de 60-70% em comparação com a introdução manual de credenciais. Os pedidos de suporte relacionados com a conectividade IoT caem normalmente 35-45% quando os dispositivos são consistentemente atribuídos à VLAN correta através de atributos RADIUS.
Por outro lado, tentar utilizar a autenticação MAC para redes de convidados produz resultados visivelmente negativos. Os espaços que dependem de caching de MAC para contornar o Captive Portal registam uma quebra nas taxas de identificação de visitantes recorrentes de 70-80% para menos de 20% em redes onde a maioria dos utilizadores possui dispositivos iOS ou Android modernos. Isto prejudica diretamente o ROI de uma Guest WiFi Marketing & Analytics Platform, onde os dados de visitantes recorrentes impulsionam campanhas de marketing personalizadas e o envolvimento na fidelização.
O caso de negócio é claro: invista no mecanismo de autenticação correto para cada classe de dispositivo. A autenticação MAC para dispositivos IoT reduz os custos operacionais. Captive Portals seguros e Passpoint para dispositivos de convidados protegem a integridade da análise de dados e a conformidade. Os dois nunca devem ser confundidos.
Definições Principais
Endereço MAC (Media Access Control Address)
Um identificador de hardware exclusivo de 48 bits atribuído a um controlador de interface de rede (NIC) pelo fabricante, tipicamente representado por seis pares de dígitos hexadecimais (ex., A4:CF:12:38:8E:7F).
Utilizado na autenticação MAC tanto como o nome de utilizador como a palavra-passe submetidos ao servidor RADIUS. A sua transmissão em texto simples nas tramas de gestão 802.11 torna-o facilmente capturável.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Auditoria (AAA) para utilizadores e dispositivos que se ligam a um serviço de rede.
O componente do lado do servidor na autenticação MAC. Recebe mensagens de Access-Request do ponto de acesso, consulta a lista de permissões MAC e devolve respostas Access-Accept ou Access-Reject.
MAC Spoofing
O ato de alterar o endereço MAC atribuído de fábrica a uma interface de rede para personificar outro dispositivo na rede.
O principal vetor de ataque contra a autenticação MAC. Não requer ferramentas ou conhecimentos especializados - os utilitários padrão do SO ou software disponível gratuitamente (ex., macchanger em Linux) conseguem realizá-lo em menos de dois minutos.
Virtualização de Endereço MAC
Uma funcionalidade de privacidade em sistemas operativos modernos (iOS 14+, Android 10+, Windows 11) que gera um endereço MAC temporário e aleatório por rede ao ligar ao WiFi, em vez de utilizar o endereço físico do dispositivo gravado no hardware.
O motivo pelo qual a autenticação MAC e o caching de MAC falham nos dispositivos de consumo modernos em redes de convidados. Impacta diretamente a análise de visitantes recorrentes e os fluxos de trabalho de nova autenticação contínua.
Dispositivo Headless
Um dispositivo informático que funciona sem monitor, interface gráfica de utilizador, teclado ou outros periféricos de entrada.
O principal caso de utilização legítimo para a autenticação MAC. Os dispositivos headless (smart TVs, câmaras IP, sensores) não conseguem interagir com Captive Portals ou introduzir credenciais 802.1X, tornando a autenticação MAC o único mecanismo de integração viável.
Segmentação de VLAN
A prática de dividir logicamente uma rede física em múltiplas redes virtuais isoladas (VLANs), cada uma com as suas próprias políticas de tráfego e regras de firewall.
O controlo compensatório crítico para implementações de autenticação MAC. Ao confinar os dispositivos autenticados por MAC a uma VLAN restrita, o raio de impacto de um ataque de MAC spoofing bem-sucedido é contido.
IEEE 802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas que fornece autenticação criptográfica utilizando o Extensible Authentication Protocol (EAP), exigindo um suplicante no dispositivo cliente, um autenticador (o AP) e um servidor de autenticação (RADIUS).
A alternativa segura à autenticação MAC para todos os dispositivos compatíveis. Deve ser o método de autenticação padrão para dispositivos corporativos, terminais geridos e qualquer dispositivo que lide com dados sensíveis.
Passpoint (Hotspot 2.0)
Um programa de certificação da WiFi Alliance (baseado em IEEE 802.11u) que permite uma autenticação automática e segura em redes WiFi utilizando certificados digitais ou credenciais de SIM, sem necessidade de interação com o Captive Portal.
A substituição estratégica para o caching de MAC em redes de convidados. Permite uma nova autenticação contínua para utilizadores recorrentes sem depender de endereços MAC, resolvendo o problema de virtualização de endereço MAC.
Controlo de Acesso à Rede (NAC)
Uma abordagem de segurança que aplica políticas a dispositivos que procuram aceder a recursos de rede, incluindo verificações de pré-admissão (estado de saúde do dispositivo, autenticação) e monitorização pós-admissão (comportamento do tráfego, deteção de anomalias).
A categoria mais ampla na qual a autenticação MAC se insere. A autenticação MAC é uma forma básica de NAC; as implementações empresariais devem complementá-la com criação de perfis de dispositivos e deteção de anomalias para obter um valor de segurança significativo.
WPA3-SAE (Simultaneous Authentication of Equals)
O handshake de autenticação utilizado no modo WPA3 Personal, substituindo o handshake de quatro vias do WPA2 por uma troca de chaves Dragonfly mais segura, resistente a ataques de dicionário offline.
O padrão de encriptação recomendado para emparelhar com a autenticação MAC em SSIDs de IoT, garantindo que mesmo que o MAC de um dispositivo seja falsificado através de spoofing, o atacante ainda precisará da PSK correta para desencriptar o tráfego.
Exemplos Práticos
Uma cadeia de retalho nacional está a implementar 500 novos ecrãs de sinalização digital nas suas lojas. Os ecrãs executam um SO Linux simplificado que não suporta suplicantes 802.1X ou interações com o Captive Portal. O arquiteto de rede precisa de os ligar de forma segura sem interromper as redes corporativa ou de convidados.
Implemente um SSID dedicado exclusivamente para a frota de sinalização digital, protegido com WPA3-SAE (ou WPA2-PSK se o WPA3 não for suportado pelo hardware do ecrã). Ative a autenticação por endereço MAC neste SSID. Pré-registe todos os 500 endereços MAC na lista de permissões do servidor RADIUS central, obtidos a partir do manifesto de aquisição dos dispositivos. Configure o servidor RADIUS para atribuir todos os ecrãs autenticados a uma VLAN de IoT dedicada (por exemplo, VLAN 50). Aplique ACLs de firewall estritas na VLAN 50 que permitam apenas tráfego HTTPS de saída para o endpoint de nuvem do CMS específico e para o servidor NTP. Bloqueie todas as ligações de entrada e todo o tráfego lateral para outras VLANs. Agende uma auditoria trimestral à lista de permissões do RADIUS para remover registos de ecrãs desativados.
Um hotel com 400 quartos reporta que os hóspedes frequentes estão a ser forçados a passar pelo Captive Portal em cada visita, apesar de o portal estar configurado para memorizar dispositivos durante 90 dias através de cache de endereços MAC. A rede WiFi de convidados tem funcionado desta forma há três anos sem problemas, mas as reclamações aumentaram acentuadamente nos últimos 18 meses.
A causa raiz é a aleatorização de endereços MAC, introduzida como comportamento predefinido no iOS 14 (setembro de 2020) e Android 10. O prazo de 18 meses alinha-se com a adoção generalizada destas versões de SO pela base de utilizadores convidados. O mecanismo de cache de MAC já não é fiável para dispositivos de consumo modernos. A correção imediata consiste em remover a cache de MAC como mecanismo de reautenticação e substituí-la por um token de sessão persistente armazenado no backend do Captive Portal, associado ao endereço de email ou conta de fidelização do utilizador, em vez do seu endereço MAC. A solução a médio prazo passa pela implementação de credenciais Passpoint (Hotspot 2.0), que utilizam certificados criptográficos para identificar utilizadores frequentes independentemente do endereço MAC, proporcionando uma reautenticação contínua sem necessidade de interação com um Captive Portal.
Perguntas de Prática
Q1. Um diretor de operações de um estádio deseja implementar 200 terminais de ponto de venda (POS) sem fios para vendedores de concessões. Os terminais apenas suportam WPA2-PSK e autenticação MAC. O diretor sugere colocá-los no SSID corporativo principal para simplificar a gestão da rede. Qual é a sua recomendação e quais são as implicações de conformidade?
Dica: Considere o Requisito 8 do PCI DSS (autenticação forte) e os requisitos de segmentação de rede para ambientes de dados de titulares de cartões.
Ver resposta modelo
Rejeitar a proposta de imediato. Colocar terminais POS no SSID corporativo viola os requisitos de segmentação de rede do PCI DSS e cria um caminho direto de um dispositivo sujeito a spoofing de MAC para a rede corporativa. A arquitetura correta é: criar um SSID dedicado para os terminais POS, protegido com WPA2-PSK e autenticação MAC, mapeado para uma VLAN de POS dedicada. Aplicar regras de firewall que permitam apenas tráfego de saída para o processador de gateway de pagamento através de HTTPS (porta 443). Bloquear todo o encaminhamento inter-VLAN entre a VLAN de POS e as VLANs corporativa ou de convidados. Documentar esta segmentação para a auditoria QSA do PCI DSS. A autenticação MAC fornece uma camada básica de controlo de acesso; a VLAN e as regras de firewall fornecem o limite de segurança real.
Q2. O seu dashboard do WiFi Analytics mostra que as taxas de identificação de visitantes recorrentes caíram de 74% para 18% nos últimos 12 meses, apesar de o tráfego pedonal estável nos seus espaços de retalho. A rede utiliza a colocação de endereços MAC em cache para contornar o Captive Portal para os visitantes recorrentes. Qual é a causa raiz e qual é o caminho de mitigação?
Dica: Considere o cronograma das principais atualizações de OS móveis e os seus recursos de privacidade.
Ver resposta modelo
A causa raiz é a aleatorização de endereços MAC. O iOS 14 (setembro de 2020) e o Android 10 introduziram endereços MAC aleatórios por rede como uma funcionalidade de privacidade padrão. À medida que a base de dispositivos de convidados atualizou para estas versões de OS, o mecanismo de cache de MAC falhou progressivamente, fazendo com que a plataforma de analytics tratasse os visitantes recorrentes como novos utilizadores. Mitigação imediata: substituir a cache de MAC por um sistema de token de sessão persistente, onde o Captive Portal armazena um cookie ou token de longa duração associado ao endereço de email ou conta de fidelização do utilizador, permitindo que o portal reconheça utilizadores recorrentes sem depender de endereços MAC. Mitigação estratégica: implementar Passpoint (Hotspot 2.0) para fornecer uma reautenticação contínua e baseada em certificados que seja totalmente independente de endereços MAC.
Q3. Um gestor de TI de um hospital precisa de ligar 50 bombas de infusão antigas à rede WiFi clínica. As bombas não conseguem processar Captive Portals ou suplicantes 802.1X. O gestor planeia implementar um SSID aberto com autenticação MAC como o único controlo de acesso. Qual é a falha de segurança crítica e como deve a arquitetura ser corrigida?
Dica: A autenticação MAC controla o acesso; não protege os dados em trânsito. Considere os requisitos da HIPAA Security Rule para encriptação de dados.
Ver resposta modelo
A falha crítica é a ausência de encriptação sem fios. Um SSID aberto transmite todos os dados em texto simples pelo ar. Qualquer atacante dentro do alcance do rádio pode capturar todo o tráfego das bombas de infusão - incluindo dados de pacientes, comandos de dosagem e telemetria do dispositivo - utilizando um analisador de pacotes comum. Esta é uma violação direta da HIPAA Security Rule (45 CFR § 164.312(e)(2)(ii) - encriptação de ePHI em trânsito). A arquitetura corrigida deve utilizar WPA2-PSK (ou WPA3-SAE) no SSID, além da autenticação MAC, garantindo que a carga útil sem fios é encriptada. As bombas devem ser colocadas numa VLAN de dispositivos clínicos dedicada com regras de firewall que restrinjam o tráfego ao sistema de informação clínica específico com o qual comunicam. A PSK deve ser complexa, armazenada no sistema de gestão de rede e rodada num calendário definido.
Q4. A equipa de TI de um centro de congressos planeia implementar autenticação MAC em todos os SSIDs - incluindo a rede de convidados, a rede de expositores e a rede de equipamentos AV - para simplificar a gestão com uma abordagem única de autenticação. Avalie esta proposta.
Dica: Considere as diferentes classes de dispositivos e tipos de utilizador em cada rede, e o impacto da aleatorização de endereços MAC na rede de convidados.
Ver resposta modelo
A proposta é inadequada para duas das três redes. Para a rede de equipamentos AV (dispositivos sem interface de utilizador, endereços MAC estáveis), a autenticação MAC é uma abordagem válida e prática - combinada com WPA2/WPA3 e uma VLAN dedicada. Para a rede de expositores (computadores portáteis e tablets corporativos), a autenticação MAC é insuficiente; os dispositivos dos expositores suportam 802.1X e devem ser registados através de um método seguro baseado em certificados ou credenciais. Para a rede de convidados (smartphones e tablets de consumo), a autenticação MAC é ativamente contraproducente devido à aleatorização de endereços MAC - irá falhar na maioria dos dispositivos modernos e degradar a experiência do convidado. A arquitetura correta utiliza três métodos de autenticação distintos: autenticação MAC para equipamentos AV, 802.1X ou um portal seguro para expositores, e um Captive Portal com reautenticação baseada em tokens de sessão para convidados.
Continue a ler esta série
Alternativas ao Portnox: Cloud RADIUS sem a totalidade do NAC
Poderá decidir se o seu parque tecnológico precisa de NAC completo ou apenas de cloud RADIUS para WiFi, utilizando um teste de três perguntas. Poderá então comparar o Portnox, Purple, SecureW2 e JumpCloud em termos de aplicação de políticas em redes cabeadas, verificação de postura, certificados, acesso de convidados e custos de funcionamento a três anos, e planear um projeto piloto local por local.
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.