
Integrar Login de WiFi com WeChat: Capturar Interação através de Portais Captive Sociais
Este guia detalha como integrar a autenticação de WiFi do WeChat em portais captive corporativos, cobrindo a arquitetura OAuth 2.0, integração RADIUS e a implementação passo a passo em hardware Cisco Meraki, HPE Aruba e Juniper Mist. Oferece aos gestores de TI e arquitetos de rede uma estrutura prática para capturar dados primários dos 1,3 mil milhões de utilizadores do WeChat, impulsionando a interação através de seguidores em Contas Oficiais e redirecionamentos pós-login.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia do Captive Portal →
Resumo Executivo
A integração do início de sessão WeChat WiFi transforma um Captive Portal padrão num motor estratégico de dados primários para os visitantes chineses e o ecossistema mais amplo do WeChat. Para gestores de TI e arquitetos de rede, a implementação do início de sessão WeChat através de OAuth 2.0 e RADIUS exige o equilíbrio entre o acesso de convidados sem fricção e a recolha de dados segura e em conformidade. Este guia detalha a arquitetura técnica, as etapas de implementação e as considerações de segurança para implementar a autenticação WeChat WiFi em hardware de rede empresarial, incluindo Cisco Meraki, HPE Aruba, Ruckus e Juniper Mist. Demonstra como a plataforma Guest WiFi da Purple faz a mediação do fluxo OAuth, mapeia os dados de perfil para o seu CRM e impulsiona o envolvimento através de redirecionamentos pós-início de sessão para a sua WeChat Official Account.
O WeChat tem mais de 1,3 mil milhões de utilizadores ativos mensais e os dados da Organização Mundial do Turismo indicam que os viajantes chineses deveriam gastar 255 mil milhões de dólares internacionalmente em 2023. Para hotéis, retalho de luxo, aeroportos e centros de conferências, oferecer o início de sessão WeChat WiFi é um canal direto para esse grupo demográfico. A Purple opera em mais de 80.000 locais ativos e registou 440 milhões de inícios de sessão em 2024, dando-nos uma visão direta do que funciona e do que falha nas implementações de produção.
-
Análise Técnica Detalhada
Como Funciona a Autenticação WeChat WiFi
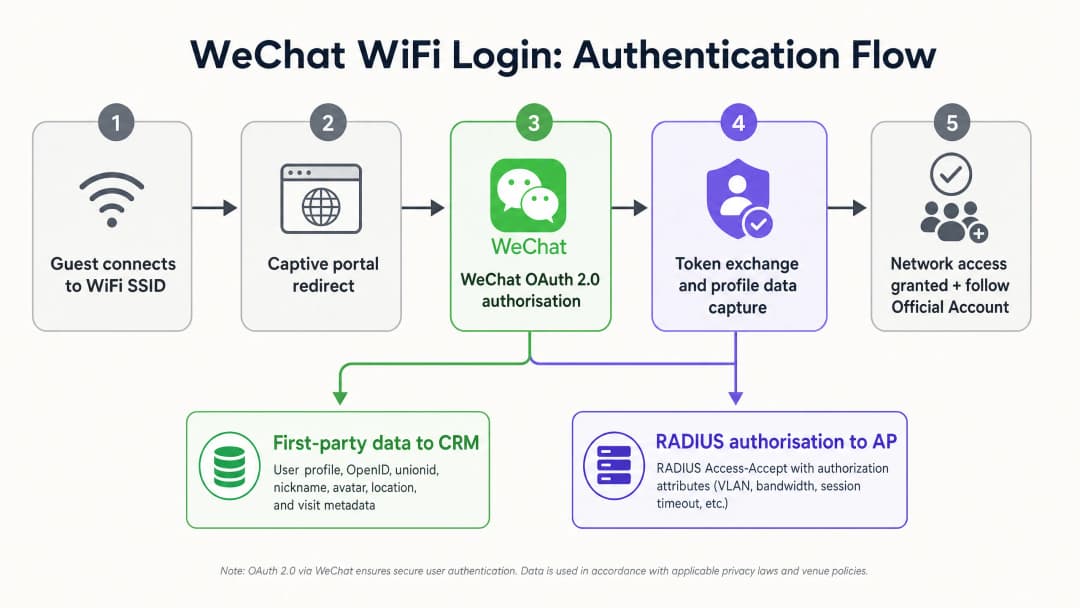
A autenticação WeChat WiFi substitui a introdução manual de formulários por um fluxo OAuth 2.0 integrado diretamente na experiência do Captive Portal. A sequência envolve cinco componentes que comunicam numa ordem definida:
- O dispositivo do convidado liga-se ao SSID do local.
- O ponto de acesso (AP) interpeta o tráfego HTTP não autenticado e redireciona o dispositivo para um Captive Portal alojado pela Purple.
- O utilizador seleciona a opção de início de sessão WeChat na página do portal.
- O portal inicia um pedido de autorização OAuth 2.0 para a API da plataforma aberta do WeChat, transmitindo o AppID do local e o URI de redirecionamento.
- O cliente WeChat abre no dispositivo e solicita ao utilizador que autorize a ligação.
- O WeChat devolve um código de autorização para o URI de redirecionamento.
- A plataforma Purple troca o código de autorização por um token de acesso e recupera os dados de perfil do utilizador: OpenID, unionid, alcunha, avatar e localização registada.
- A Purple sinaliza o servidor RADIUS para enviar uma mensagem Access-Accept para o ponto de acesso.
- O ponto de acesso concede acesso à internet e aplica as políticas configuradas (atribuição de VLAN, limites de largura de banda, limite de tempo de sessão).
- O portal redireciona o utilizador para a WeChat Official Account do local ou para uma página de destino personalizada.
Requisitos do Tipo de Conta
Este é o ponto de falha único mais comum em implementações de WiFi WeChat. Tem de utilizar uma Conta de Serviço (服务号) do WeChat verificada. As Contas de Subscrição não expõem as APIs de autorização web OAuth 2.0 necessárias para a integração com o Captive Portal. A tabela abaixo resume as principais diferenças:
| Funcionalidade | Conta de Serviço | Conta de Subscrição |
|---|---|---|
| Login WiFi OAuth 2.0 | Sim | Não |
| Nível de acesso à API | Total | Restrito |
| Mensagens push por mês | 4 | 30 |
| Posicionamento na lista de chat | Sim (como um contacto) | Não (agrupada na pasta de subscrições) |
| Integração com WeChat Pay | Sim | Não |
| Verificação necessária | Sim | Sim |
A obtenção de uma Conta de Serviço verificada requer uma licença comercial chinesa ou um processo de candidatura especial no estrangeiro através da Tencent, o que implica uma taxa de verificação anual de $99 e um período de análise de duas a quatro semanas.
O Walled Garden: A Configuração de Rede Mais Crítica
O walled garden (também conhecido como lista de permissões de pré-autenticação) define os endereços IP e domínios a que um dispositivo pode aceder antes de concluir a autenticação no Captive Portal. Se os domínios da API do WeChat não estiverem no walled garden, o dispositivo não conseguirá iniciar o handshake OAuth e o login falhará silenciosamente em segundo plano.
No mínimo, os seguintes domínios devem ser incluídos na lista de permissões:
*.weixin.qq.com*.wechat.com*.wx.qq.comres.wx.qq.commp.weixin.qq.com- As gamas de IP do CDN do WeChat (consulte a documentação de gamas de IP publicada pela Tencent, pois estas mudam periodicamente)
No Cisco Meraki, configure isto em Wireless > Access Control > Walled Garden. No HPE Aruba, utilize a lista de permissões do Captive Portal Profile. No Juniper Mist, configure a lista de domínios permitidos do Guest Portal.
Integração RADIUS e Aplicação de Políticas
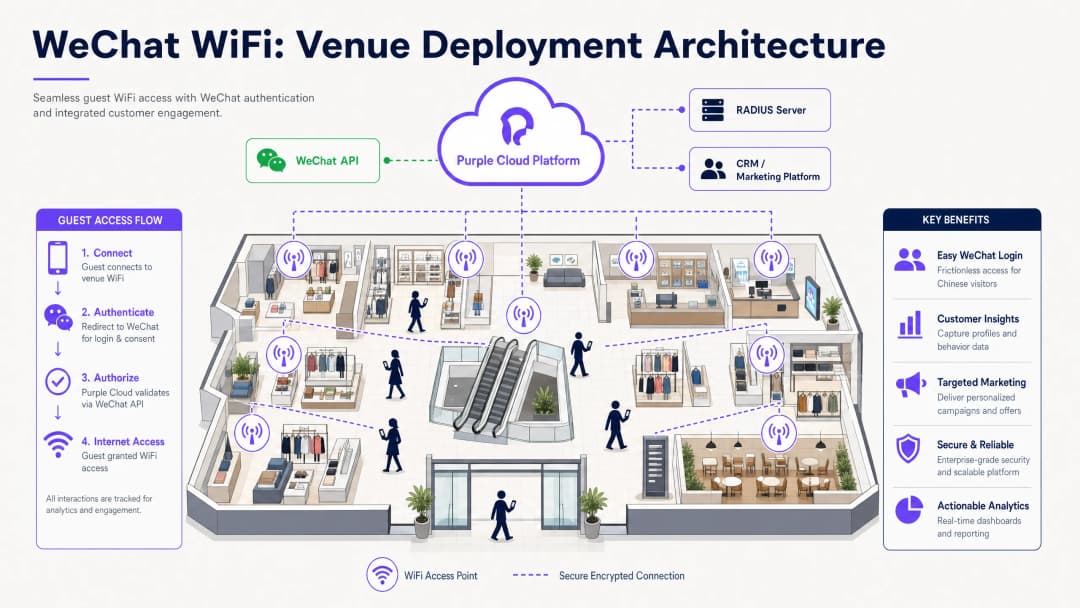
Nesta arquitetura, o Purple opera como um proxy RADIUS. Após uma troca bem-sucedida de OAuth do WeChat, o Purple envia uma mensagem RADIUS Access-Accept para o controlador sem fios do local. A mensagem Access-Accept pode conter atributos RADIUS padrão para aplicar políticas por utilizador:
Tunnel-TypeeTunnel-Private-Group-IDpara atribuição de VLAN (isolando o tráfego de convidados da rede corporativa, de acordo com as melhores práticas de segmentação IEEE 802.1X)Session-Timeoutpara desconexão automática após um período definidoWISPr-Bandwidth-Max-UpeWISPr-Bandwidth-Max-Downpara limitação de largura de banda
A arquitetura é independente de hardware. O Purple integra-se com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet sem necessidade de alterações de firmware ou servidores locais.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Passo 1: Configurar a Conta de Programador WeChat
Inicie sessão na Plataforma de Contas Oficiais WeChat (mp.weixin.qq.com). Navegue para Definições e Desenvolvimento > Centro de Segurança > Domínios de Autorização Web. Ative a autorização web OAuth 2.0 e adicione o domínio do seu Captive Portal como um domínio de retorno de chamada autorizado (por exemplo, wifi.asuavenue.com). O WeChat apenas devolverá códigos de autorização para domínios registados aqui - uma incompatibilidade causa falhas silenciosas.
Obtenha o seu AppID e AppSecret no painel de Definições e Desenvolvimento > Configuração Básica. Guarde o AppSecret de forma segura; trate-o como uma chave privada.
Passo 2: Configurar o Purple
No portal Purple, navegue para Autenticação > Login Social e ative o WeChat. Introduza o AppID e o AppSecret. Crie a página inicial do Captive Portal utilizando o editor arrastar e largar do Purple. Posicione o botão de login do WeChat como a principal chamada de atenção (CTA) acima da dobra.
Configure o redirecionamento pós-autenticação. As opções incluem:
- A página de seguimento da Conta Oficial WeChat do local (recomendado para engagement)
- Uma página de destino promocional alojada num Mini Programa WeChat
- Uma página de inquérito utilizando as ferramentas de WiFi Analytics do Purple
- Uma página de inscrição num programa de fidelização
Ative a colocação em cache de endereços MAC em Autenticação > Definições de Visitantes Recorrentes. Defina a duração da cache para corresponder à sua frequência de visitas típica (recomenda-se 7 dias para retalho, 30 dias para hotéis). Os visitantes recorrentes ligam-se automaticamente sem verem novamente o portal, enquanto a sua visita continua a ser registada no painel de analítica.
Passo 3: Configurar o Hardware de Rede
No seu controlador sem fios, configure o SSID de convidados para utilizar um Captive Portal externo. Introduza o URL do portal Purple como o URL da página inicial. Adicione os domínios do WeChat ao walled garden. Defina o endereço IP do servidor RADIUS e o segredo partilhado fornecidos pelo Purple.
Antes de entrar em produção, teste o fluxo completo com um dispositivo móvel. Especificamente:
- Ligue-se ao SSID de convidados.
- Confirme que o Captive Portal carrega no mini-browser Captive Portal Assistant (CPA).
- Toque no botão de login do WeChat e confirme que o cliente WeChat se abre.
- Autorize a ligação e confirme que o acesso à internet é concedido.
- Confirme que o redirecionamento pós-login funciona corretamente.
Melhores Práticas
Otimize o walled garden. Um walled garden mal configurado é a principal causa de falhas de login do WeChat em produção. Teste antes do lançamento e volte a testar após qualquer atualização de firmware da rede, uma vez que alguns controladores repõem as entradas da lista de permissões durante as atualizações.
Impulsione o envolvimento pós-login. O momento imediatamente após a autenticação é o ponto de maior atenção na experiência de WiFi de convidados. Redirecione os utilizadores para a página de seguimento da sua Conta Oficial. Os visitantes que seguem a sua conta permanecem contactáveis através de notificações push muito depois de saírem do local.
Implemente o MAC caching para visitantes recorrentes. Exigir uma autenticação repetida a cada visita prejudica a experiência. O MAC caching remove a fricção para os visitantes recorrentes, mantendo o registo da visita para análise de dados. Consulte o WiFi Analytics da Purple para relatórios de tempo de permanência e de visitas recorrentes.
Aplique a minimização de dados. Solicite apenas os campos do perfil WeChat que o seu CRM realmente utiliza. Solicitar permissões desnecessárias aumenta a taxa de abandono da autorização e acrescenta complexidade de conformidade com o GDPR. Para a maioria dos locais, o OpenID, o pseudónimo e o avatar são suficientes para a personalização.
Isole o tráfego de convidados via VLANs. Atribua os convidados autenticados via WeChat a uma VLAN dedicada, isolada das suas redes corporativas ou POS. Isto satisfaz os requisitos de isolamento de rede PCI-DSS e limita o raio de impacto de qualquer incidente de segurança do lado do convidado. Para uma abordagem completa da arquitetura de segurança WiFi, consulte o nosso guia de segurança WiFi empresarial.
Cumpra com o GDPR e a PIPL. Apresente um aviso de privacidade claro na splash page antes de o utilizador iniciar o fluxo OAuth do WeChat. O aviso deve identificar o responsável pelo tratamento de dados, listar as categorias de dados recolhidos do WeChat, indicar a base jurídica para o processamento e incluir uma hiperligação para a política de privacidade completa. Para orientações detalhadas, consulte o nosso guia de conformidade GDPR de WiFi.
-
Resolução de Problemas e Mitigação de Riscos
Incoerência no Redirecionamento OAuth
Se o URL de callback registado na consola de programador do WeChat não corresponder exatamente ao URL que a Purple utiliza para o redirecionamento, o WeChat devolve um código de erro e bloqueia a autorização. Verifique se existem incoerências nos protocolos (HTTP vs HTTPS), barras finais e diferenças de subdomínio. O domínio registado deve ser uma correspondência exata de texto.
Interferência do Captive Portal Assistant (CPA)
Os sistemas operativos móveis utilizam mini-navegadores CPA para detetar e gerir redes de Captive Portal. Estes mini-navegadores carecem frequentemente da capacidade de abrir aplicações nativas, o que interrompe a transição para a aplicação WeChat no fluxo OAuth. As mitigações incluem:
- Implementar um redirecionamento JavaScript que detete o ambiente CPA e abra o navegador completo do sistema antes de iniciar o fluxo OAuth.
- Apresentar instruções claras na splash page a indicar aos utilizadores que abram a página num navegador completo caso o botão do WeChat não responda.
Expiração de Tokens e Sessões Desatualizadas
Os tokens de acesso do WeChat expiram após duas horas. Se a sua plataforma não atualizar o token, o registo de CRM do utilizador deixa de ser atualizado após a sessão inicial. Configure as definições de atualização de token do Purple para manter um token ativo durante o período da visita do convidado.
Risco Geopolítico e Regulatório
O WeChat está sujeito à regulamentação do governo chinês e à política da plataforma Tencent. O acesso à API pode ser suspenso ou modificado sem aviso prévio. Para mitigar este risco, certifique-se de que o seu Captive Portal suporta múltiplos métodos de autenticação (e-mail, SMS, outros logins sociais) para que uma interrupção da API do WeChat não coloque todo o seu WiFi de convidados offline. Os portais multi-canal do Purple suportam nativamente esta arquitetura de contingência.
ROI e Impacto no Negócio
A implementação da autenticação WiFi do WeChat proporciona retornos mensuráveis em três dimensões.
Taxas de captura de dados mais elevadas. O login social remove a fricção do preenchimento de formulários. Os espaços que utilizam as opções de login social do Purple reportam taxas de conclusão de autenticação 20 - 30% superiores às de portais comparáveis apenas com e-mail (dados internos do Purple, 2024). Num espaço que processe 500 ligações de WiFi de convidados por dia, um aumento de 25% significa mais 125 perfis verificados capturados diariamente.
Crescimento de seguidores da Official Account. O redirecionamento de utilizadores autenticados para a página de seguidores da Official Account converte o tráfego pedonal transitório numa audiência digital alcançável. Um hotel com 200 visitantes autenticados via WeChat por dia que alcance uma taxa de seguidores de 40% ganha 80 novos seguidores na Official Account diariamente - seguidores que podem receber notificações push segmentadas sobre ofertas de regresso, atualizações do programa de fidelização e promoções sazonais.
Visibilidade operacional. A plataforma de WiFi Analytics do Purple correlaciona as sessões autenticadas via WeChat com o tempo de permanência, a frequência de visitas e os dados de movimento ao nível da zona. Isto fornece aos diretores de operações dos espaços os dados necessários para otimizar as equipas, o layout e o timing das promoções. Para espaços de hospitalidade, estes dados integram-se diretamente com os sistemas PMS para enriquecer os perfis dos hóspedes.
Para ambientes de retalho, a autenticação WeChat combinada com a plataforma de analítica do Purple replica a riqueza de dados de nível de e-commerce num cenário de loja física - uma capacidade que se torna cada vez mais valiosa à medida que a descontinuação de cookies de terceiros reduz a eficácia do retargeting digital.
Para orientações relacionadas, consulte o nosso guia de conformidade com o GDPR para WiFi e o nosso guia de segurança WiFi empresarial. Para saber como a Purple é implementada em setores específicos, visite as nossas páginas de hotelaria, retalho, cuidados de saúde e transportes.
Definições Principais
OAuth 2.0
Um protocolo de autorização padrão da indústria que permite a um utilizador conceder a uma aplicação de terceiros acesso aos dados da sua conta noutro serviço sem partilhar a sua palavra-passe. Na autenticação WeChat WiFi, o Captive Portal é a aplicação de terceiros e o WeChat é o fornecedor de identidade.
O mecanismo subjacente para todos os logins sociais de WiFi. As equipas de TI encontram-no ao configurar o AppID, AppSecret e o URI de redirecionamento na consola de programador do WeChat e na plataforma Purple.
Captive Portal
Uma página web que intercepta o tráfego de rede de um dispositivo e exige que o utilizador autorize ou aceite os termos antes de conceder acesso à internet. Funciona redirecionando todos os pedidos HTTP para o URL do portal até que a autenticação esteja concluída.
A componente voltada para o utilizador do sistema de início de sessão WeChat WiFi. A Purple aloja e gere o Captive Portal como uma sobreposição na nuvem sobre o hardware existente do local.
Walled garden
Uma lista branca de pré-autenticação de endereços IP e domínios que um dispositivo pode alcançar antes de concluir o início de sessão no Captive Portal. Necessária para permitir que o dispositivo comunique com os servidores de autenticação do WeChat durante o fluxo OAuth.
O elemento configurado incorretamente com maior frequência nas implementações de WeChat WiFi. Deve ser configurado ao nível do SSID no controlador sem fios.
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede que fornece autenticação, autorização e contabilização centralizadas para acesso à rede. Após uma troca OAuth do WeChat bem-sucedida, a Purple envia uma mensagem RADIUS Access-Accept para o ponto de acesso para conceder acesso à internet.
O protocolo que liga a plataforma de identidade Purple ao hardware de rede do local. As equipas de TI configuram os endereços IP do servidor RADIUS e os segredos partilhados no controlador sem fios.
WeChat Service Account (服务号)
Uma categoria de Conta Oficial WeChat concebida para empresas, que oferece acesso total à API, incluindo autorização de página web OAuth 2.0. Aparece como um contacto na lista de conversas do utilizador. Requer registo comercial na China ou verificação no estrangeiro.
O tipo de conta obrigatório para o início de sessão WeChat WiFi. As contas de subscrição não podem ser utilizadas para esta finalidade.
OpenID
Um identificador único atribuído pelo WeChat a um utilizador específico para uma Conta Oficial específica. Duas Contas Oficiais diferentes receberão OpenIDs diferentes para o mesmo utilizador.
A chave primária utilizada pelo CRM para identificar e monitorizar utilizadores individuais em várias sessões de WiFi.
Unionid
Um identificador único atribuído pelo WeChat a um utilizador específico em todas as Contas Oficiais e Mini Programas registados na mesma conta da plataforma aberta WeChat. Permite o reconhecimento do utilizador em diferentes produtos.
Relevante para marcas com múltiplos pontos de contacto WeChat (por exemplo, uma cadeia de retalho com um portal WiFi e um Mini Programa de compras) que pretendem unificar o perfil do utilizador em todas as interações.
Armazenamento em cache de endereços MAC
Uma funcionalidade de rede que armazena o identificador de hardware único de um dispositivo (endereço MAC) após a autenticação inicial, permitindo que a rede conceda acesso automaticamente em ligações subsequentes sem apresentar novamente o Captive Portal.
Utilizado para melhorar a experiência do visitante recorrente. A Purple regista a visita de retorno para análise, mesmo quando o portal não é apresentado.
Captive Portal Assistant (CPA)
O mini-navegador iniciado automaticamente pelo iOS e Android quando detetam uma rede que requer autenticação por Captive Portal. Os CPAs têm funcionalidade limitada e podem não suportar as chamadas de aplicações nativas necessárias para o fluxo OAuth do WeChat.
As equipas de TI devem testar o fluxo de início de sessão do WeChat especificamente no ambiente CPA e implementar a deteção de JavaScript para redirecionar para o navegador completo do sistema, se necessário.
VLAN
Virtual Local Area Network. Um segmento de rede lógico que isola o tráfego de outros segmentos na mesma infraestrutura física. Utilizado para separar o tráfego de WiFi de convidados das redes corporativas ou de POS.
Os atributos RADIUS devolvidos pela Purple podem atribuir convidados autenticados pelo WeChat a uma VLAN específica, cumprindo os requisitos de segmentação de rede do PCI-DSS.
Exemplos Práticos
Uma marca de retalho de luxo em Londres pretende oferecer WiFi simplificado a turistas chineses enquanto aumenta os seguidores na sua Conta Oficial do WeChat. Atualmente utilizam pontos de acesso Cisco Meraki e um portal padrão de captura de e-mail. A sua equipa de TI tem duas semanas para implementar antes de uma grande campanha do Ano Novo Chinês.
Semana um: Registar e verificar uma Conta de Serviço WeChat se ainda não estiver ativa (prever duas a quatro semanas para aprovação da Tencent, pelo que este passo deveria ter começado mais cedo - caso contrário, utilizar uma entidade chinesa externa verificada como medida provisória). Configurar a consola de programador do WeChat com o domínio de callback correspondente ao URL do portal Purple. Na plataforma Purple, ativar o login social do WeChat, introduzir o AppID e AppSecret, e desenhar a splash page com o WeChat como opção principal de login. Configurar o redirecionamento pós-autenticação para a página de seguimento da Conta Oficial do WeChat da marca. Semana dois: No painel Meraki, atualizar o SSID de convidados para apontar para o URL do portal Purple. Adicionar todos os domínios da API do WeChat ao walled garden do Meraki em Wireless > Access Control. Definir os detalhes do servidor RADIUS. Testar o fluxo completo de ponta a ponta a partir de um dispositivo iOS e Android. Ativar o caching de MAC para reconhecimento de visitantes recorrentes por 30 dias. Entrar em produção.
Um estádio com capacidade para 15 000 pessoas está a acolher uma série de eventos internacionais com uma presença significativa de público de língua chinesa. O diretor de TI relata que 35% dos convidados abandonam o formulário de login de WiFi antes de o concluir. A rede utiliza pontos de acesso HPE Aruba geridos através do Aruba Central.
Implementar o Captive Portal da Purple com o WeChat como opção principal de login social, a par de alternativas de e-mail e SMS. Configurar o perfil do Captive Portal do Aruba Central para redirecionar para a Purple e adicionar os domínios do WeChat à lista de permitidos. Implementar um script de deteção de CPA em JavaScript na splash page para forçar o fluxo OAuth no navegador nativo do sistema, contornando o mini-navegador CPA da Aruba. Configurar atributos RADIUS para atribuir os adeptos autenticados a uma VLAN de convidados dedicada, isolada da rede operacional do estádio. Definir o tempo limite de sessão para quatro horas para cobrir a duração típica de um evento sem exigir nova autenticação. Pós-autenticação, redirecionar os adeptos para um Mini Programa do WeChat que aloja o programa do evento, resultados ao vivo e um serviço de encomenda de comida.
Perguntas de Prática
Q1. O novo início de sessão via WeChat WiFi do seu espaço está a falhar. Os clientes tocam no botão do WeChat na página de splash, mas a página expira antes de a aplicação WeChat abrir. O painel do Cisco Meraki mostra que o SSID está online e que o URL do portal Purple está corretamente configurado. Qual é a causa mais provável e como pode resolver isto?
Dica: Considere o acesso à rede que o dispositivo tem antes de concluir a autenticação.
Ver resposta modelo
O jardim vedado (walled garden) no SSID Meraki está mal configurado. O dispositivo não consegue aceder aos domínios de API do WeChat antes da autenticação, pelo que o handshake OAuth não consegue iniciar. Resolução: aceda a Wireless > Access Control no painel Meraki, localize a secção Walled Garden e adicione os domínios WeChat necessários, incluindo *.weixin.qq.com, *.wechat.com e *.wx.qq.com. Teste tentando novamente o fluxo de início de sessão a partir de um dispositivo que não se tenha ligado anteriormente ao SSID.
Q2. Um diretor de marketing pretende utilizar a sua Conta de Subscrição (订阅号) do WeChat existente para permitir o início de sessão no WiFi, pois esta permite a publicação diária de artigos para os seguidores. O diretor pede-lhe que configure a integração. Como responde?
Dica: Reveja os níveis de acesso de API para os diferentes tipos de conta do WeChat.
Ver resposta modelo
Informe-o de que uma Conta de Subscrição não pode ser utilizada para autenticação WiFi. As APIs de autorização de página web OAuth 2.0 necessárias para a integração com o Captive Portal apenas estão disponíveis para Contas de Serviço (服务号) verificadas. Será necessário registar uma Conta de Serviço. Isto exige uma licença comercial chinesa ou uma candidatura internacional através do processo especial da Tencent, que demora entre duas a quatro semanas e custa 99 dólares anuais. A Conta de Subscrição pode continuar ativa para a publicação de conteúdos; os dois tipos de conta servem propósitos diferentes e podem coexistir.
Q3. Após uma implementação bem-sucedida do WeChat WiFi, a equipa de TI nota que os utilizadores que se autenticaram há três semanas já não aparecem no CRM com dados de visitas atualizados, embora se estejam a ligar à rede. Qual é a causa provável?
Dica: Considere as definições de gestão de sessão configuradas no Purple e a duração da cache de MAC.
Ver resposta modelo
A duração da cache de MAC está provavelmente configurada para um valor inferior a três semanas (por exemplo, 14 dias), pelo que está a ser concedido acesso aos utilizadores recorrentes através da cache de MAC sem acionar um novo evento de autenticação ou atualização no CRM. Alternativamente, o token de acesso do WeChat para esses utilizadores expirou e a plataforma não o está a atualizar. Resolução: aumente a duração da cache de MAC para 30 dias nas definições de visitantes recorrentes do Purple e garanta que a configuração de atualização de token está ativa. Confirme também se o Purple está a registar as visitas via cache de MAC como eventos de visita recorrente no painel de analítica, mesmo quando o portal não é exibido.
Q4. O seu espaço opera tanto no Reino Unido como na China continental. Deseja implementar um sistema unificado de autenticação WeChat WiFi. Que obrigações de conformidade deve abordar antes de entrar em produção?
Dica: Aplicam-se dois regimes de privacidade distintos às duas geografias.
Ver resposta modelo
Deve cumprir tanto o GDPR (aplicável a utilizadores no Reino Unido e na UE) como a Lei de Proteção de Informações Pessoais da China (PIPL, aplicável a utilizadores na China continental). Os requisitos principais incluem: exibir um aviso de privacidade claro na página de splash antes de iniciar o fluxo OAuth, identificar o controlador de dados e listar as categorias de dados recolhidos do WeChat, indicar a base legal para o processamento sob cada regime (interesses legítimos ou consentimento ao abrigo do GDPR; consentimento ao abrigo da PIPL), fornecer um mecanismo para os utilizadores retirarem o consentimento e solicitarem a eliminação, e garantir que existem mecanismos de transferência de dados se os dados de perfil do WeChat fluírem entre jurisdições. Consulte o guia de conformidade com o GDPR do Purple e o seu departamento jurídico para obter os requisitos específicos de cada jurisdição.
Continue a ler esta série
Portal de convidados Ubiquiti UniFi não redireciona: causas e correções
Este guia isola uma falha de redirecionamento do portal de convidados UniFi ao seguir sequencialmente o estado do convidado, o redirecionamento, a rota de pré-autorização e a autorização do controlador. Oferece às equipas de TI dos recintos um método fundamentado para resolver a confusão entre rede de convidados e Hotspot, transições de portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não funciona: um fluxograma de resolução de problemas
Este guia prático do dia dois isola o ponto de falha num fluxo splash Cisco Meraki: autorização do cliente, início de redirecionamento HTTP, acessibilidade do walled-garden ou início de sessão RADIUS. Disponibiliza às equipas de TI dos locais um caminho de evidências controlado para que possam restaurar o WiFi de convidados sem fazer alterações gerais num parque ativo.
Guia de Configuração de WiFi para Visitantes Empresariais: Segmentação de VLAN, Segurança e Portais Cativos
Este guia técnico mostra às equipas de TI como configurar o WiFi para Visitantes como um serviço controlado de acesso à internet, utilizando segmentação de VLAN, política de firewall e um captive portal. Também explica como os formulários de registo e controlos de adesão do Purple apoiam uma experiência de visitante proporcional sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e dos funcionários.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.