
Railway WiFi Network: Como os Operadores Estão a Fornecer Conetividade em Alta Velocidade
Este guia de referência técnica fornece insights acionáveis para líderes de TI, arquitetos de rede e diretores de operações de transporte sobre como arquitetar e implementar redes WiFi ferroviárias fiáveis. Abrange todo o ecossistema, desde a infraestrutura de linha e agregação multi-bearer até à gestão de largura de banda, Captive Portals e analítica de passageiros. O guia demonstra como os operadores podem ir além de tratar o WiFi a bordo como um centro de custo e, em vez disso, aproveitá-lo como um ativo estratégico que gera dados em primeira mão, inteligência operacional e ROI mensurável.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Resumo executivo
Disponibilizar um WiFi fiável num comboio em movimento é um dos desafios mais complexos nas redes empresariais. Para gestores de TI, arquitetos de rede e diretores de operações, a conectividade dos passageiros já não é um luxo - é uma expectativa básica que afeta diretamente a satisfação do cliente e a perceção da marca.
Este guia descreve a arquitetura técnica necessária para manter a conectividade a velocidades de 125 mph, incluindo a gestão de constantes transições entre torres de telemóvel, o efeito de gaiola de Faraday das carruagens metálicas e a densidade flutuante de utilizadores. Exploramos a transição de simples routers celulares para gateways de agregação multi-operador e infraestruturas dedicadas de linha. De forma crucial, analisamos como os operadores utilizam portais cativos e plataformas de análise - como o guest WiFi e o WiFi analytics - para gerir a largura de banda, garantir a conformidade com o GDPR e extrair dados primários acionáveis. Ao tratar a rede de bordo não apenas como um centro de custos, mas como um ativo estratégico, os operadores de transportes podem obter um ROI significativo enquanto satisfazem as exigências digitais do passageiro moderno.
Análise técnica detalhada
A criação de uma rede WiFi ferroviária exige um desvio fundamental em relação ao design estático de LAN empresarial. A rede deve fazer a ponte entre um ambiente local em rápido movimento e a infraestrutura de backhaul principal da internet, mantendo a continuidade da sessão para centenas de utilizadores em simultâneo.
Arquitetura de backhaul multi-operador
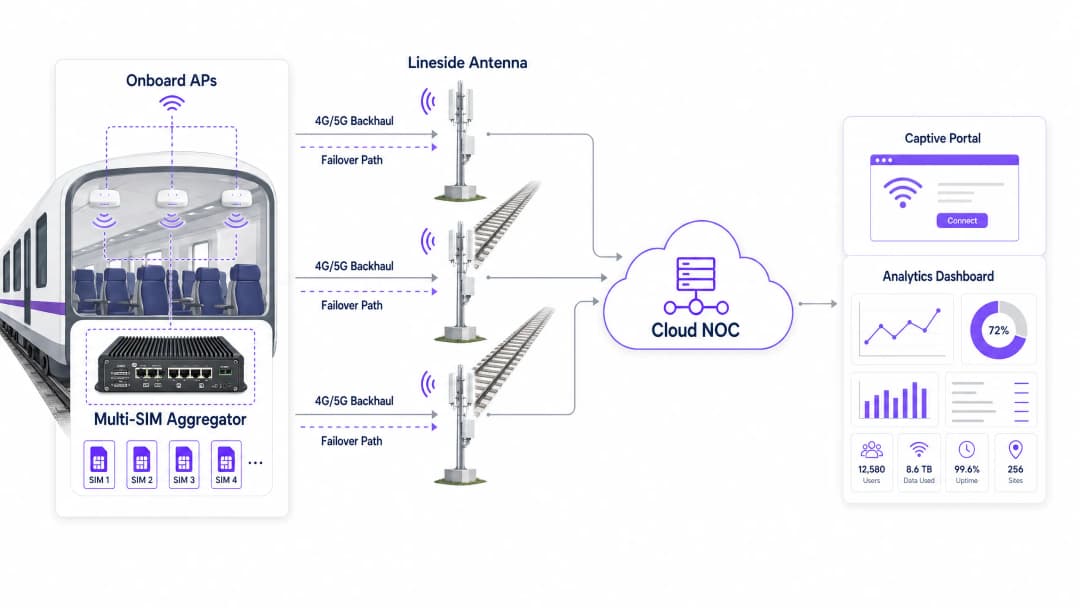
Depender de um único operador de rede móvel é insuficiente para um comboio em movimento. As implementações modernas utilizam um gateway de agregação multi-SIM (ou router multi-operador) instalado no comboio. Este dispositivo agrega ligações 4G e 5G de múltiplos operadores de rede móvel (MNOs) em simultâneo.
À medida que o comboio passa por diferentes áreas de cobertura, o agregador encaminha dinamicamente o tráfego pelas ligações disponíveis com base em métricas de latência em tempo real, perda de pacotes e força do sinal. Se um operador perder o sinal num túnel ou secção rural, os outros sustentam a sessão, proporcionando um failover contínuo sem interrupções percetíveis para os passageiros. Esta é a decisão arquitetónica mais importante em qualquer implementação de WiFi ferroviário.
Infraestrutura de via (via-comboio)
Para rotas urbanas de alta densidade onde as redes móveis públicas ficam congestionadas nas horas de ponta, os operadores estão a investir em infraestruturas dedicadas ao longo da via. Isto envolve a instalação de antenas ao longo da linha - normalmente espaçadas entre 500 metros a 2 quilómetros, dependendo da tecnologia - utilizando ondas milimétricas ou espetro 5G dedicado para emitir um sinal direcionado diretamente para recetores montados no exterior das carruagens do comboio.
Esta abordagem evita totalmente o congestionamento das redes móveis públicas e garante uma largura de banda assegurada. O reverso da medalha é o investimento de capital substancial na construção ao longo da via, mas para rotas intercidades de elevado rendimento, o modelo de negócio é atrativo. Uma consideração fundamental é o efeito Doppler: a velocidades superiores a 100 mph, a frequência de rádio percebida pelo recetor difere da frequência transmitida, exigindo equipamento de rádio especializado concebido para cenários de mobilidade a alta velocidade.
Distribuição a bordo e padrões de hardware
Assim que o backhaul está assegurado, o sinal é distribuído através de uma rede Ethernet a bordo para pontos de acesso (APs) sem fios em cada carruagem. O hardware instalado nos comboios deve cumprir normas ambientais rigorosas, nomeadamente a EN 50155. Esta norma especifica os requisitos para equipamento eletrónico utilizado em material circulante, garantindo tolerância a variações extremas de temperatura (normalmente -25°C a +70°C), humidade, choques e vibrações.
Os APs requerem tipicamente conectores industriais M12 em vez de portas RJ45 padrão para evitar a desconexão causada por vibrações. O WiFi 6 (802.11ax) é o padrão atualmente recomendado para novas implementações, proporcionando um melhor desempenho em ambientes de alta densidade através de tecnologias como OFDMA e BSS Colouring.
A topologia LAN a bordo é igualmente importante. Uma abordagem em cadeia (daisy-chain) cria um ponto único de falha em cada ligação entre carruagens. A arquitetura recomendada é uma topologia em anel redundante, na qual uma interrupção em qualquer segmento de cabo individual é automaticamente contornada ao encaminhar o tráfego na direção oposta ao longo do anel.
Guia de implementação
A implementação de um serviço de WiFi ferroviário exige um planeamento cuidadoso e uma execução faseada. Os passos seguintes oferecem às equipas de TI uma estrutura prática.
Passo 1: Estudo de RF e avaliação de backhaul
Antes de selecionar o hardware, realize um estudo de RF abrangente de toda a rota do comboio. Mapeie a intensidade do sinal e a taxa de transferência de dados para todos os principais operadores de rede móvel ao longo da linha em horários representativos do dia. Identifique as zonas sem cobertura - túneis, trincheiras profundas, troços rurais - onde a cobertura móvel desaparece por completo. Estes dados informam diretamente a configuração do operador do cartão SIM no gateway de agregação e destacam onde o investimento em infraestrutura ao longo da via pode ser justificado.
Passo 2: Aquisição e instalação de hardware
Selecione hardware em conformidade com a norma EN 50155 de fornecedores com provas dadas em implementações ferroviárias. Instale o agregador multi-SIM num armário de comunicações seguro e ventilado, normalmente na carruagem da frente ou de cauda. Instale cablagem resiliente entre as carruagens - um anel Ethernet de dupla redundância com cabos de qualidade industrial - até aos APs. Garanta que as antenas externas têm um perfil aerodinâmico e estão seladas de acordo com a norma IP67 ou superior contra a penetração de vento e intempéries.
Passo 3: Configuração do captive portal e gestão de largura de banda
Este é o ponto de integração crítico onde a infraestrutura se cruza com a experiência do passageiro. Não pode oferecer largura de banda ilimitada num comboio; o backhaul é um recurso partilhado e finito. Implemente uma solução de captive portal para aplicar uma política de utilização responsável (FUP).
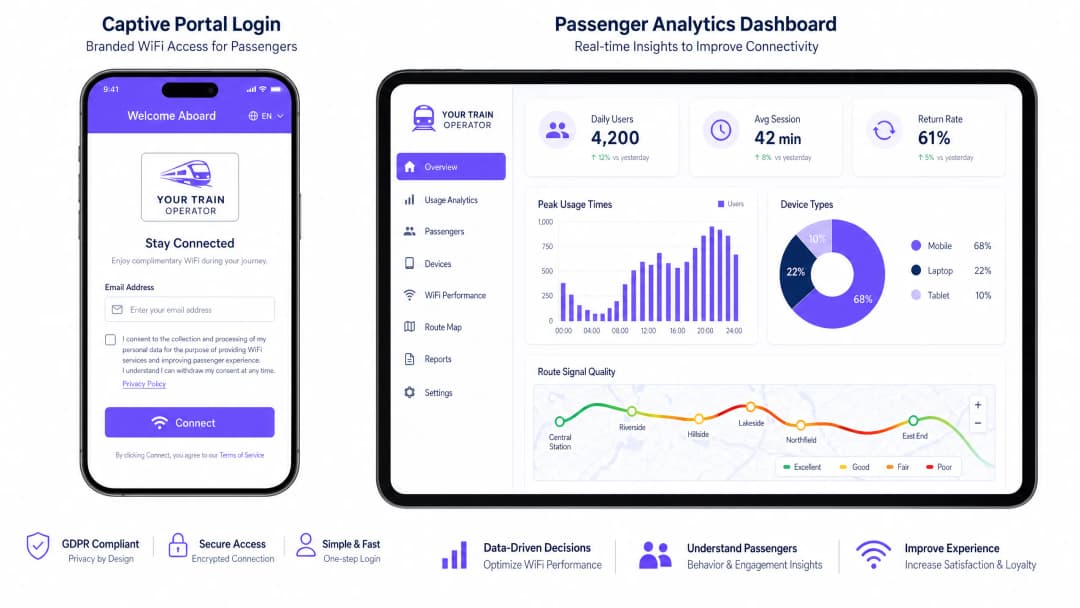
A limitação de débito limita as velocidades individuais dos utilizadores - tipicamente 5 Mbps para download - para garantir um acesso justo para todos os dispositivos ligados. A modelação de tráfego (traffic shaping) bloqueia ou limita aplicações de elevada largura de banda, como streaming em 4K ou grandes atualizações de software, priorizando a navegação na web, o email e o VoIP. A autenticação através do portal recolhe os dados dos passageiros (endereço de email, login social) em total conformidade com o GDPR e envia-os para a sua plataforma de análise.
Passo 4: Integração no NOC e monitorização
Integre a rede de bordo com um Centro de Operações de Rede (NOC) baseado na nuvem. Configure alertas em tempo real para a integridade dos APs, limites de latência de backhaul e eventos de failover de cartões SIM. Sobreponha os dados de posicionamento GPS do comboio com as métricas de desempenho da rede para criar mapas de qualidade de sinal ao nível da rota. Esta é a base de uma gestão proativa em vez de uma resolução reativa de reclamações.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores práticas
Implemente o isolamento de clientes em todos os APs. Garanta que os dispositivos dos passageiros não comunicam diretamente entre si na rede local. Isto reduz o risco de ataques peer-to-peer, ataques man-in-the-middle e propagação de malware na LAN de bordo. É uma barreira de segurança não negociável para qualquer rede pública.
Adote o OpenRoaming para reduzir a fricção no portal. Para melhorar a experiência do passageiro em viagens frequentes, ofereça suporte para Passpoint e OpenRoaming (IEEE 802.11u). Isto permite que os dispositivos compatíveis se autentiquem de forma segura e automática sem interagir com o Captive Portal em cada viagem. Para os operadores que já utilizam a plataforma, a Purple funciona como um fornecedor de identidade gratuito para serviços OpenRoaming, tornando esta uma via de atualização viável. Para mais informações sobre os fundamentos da segurança de rede, consulte Protecting your network with robust DNS and security.
A monitorização proativa é não negociável. Não dependa das reclamações dos passageiros para identificar falhas. Integre a rede de bordo com um NOC na nuvem para monitorizar o tempo de atividade, a latência de backhaul e a integridade dos APs em tempo real. O objetivo é identificar e resolver problemas antes que o primeiro passageiro se aperceba.
Trate o Captive Portal como um produto, não como um utilitário. O portal é o seu principal ponto de contacto com os passageiros. Invista numa experiência personalizada com a sua marca, de carregamento rápido, que comunique claramente os termos de serviço e a forma como os dados serão utilizados. Um portal mal concebido cria fricção e reduz as taxas de autenticação, afetando diretamente a qualidade dos seus dados proprietários.
Resolução de problemas e mitigação de riscos
O efeito de afluência na estação
Risco: Quando um comboio entra numa estação movimentada, centenas de dispositivos de bordo podem tentar ligar-se simultaneamente à rede móvel macro da estação ou ao WiFi público da própria estação, causando graves interferências, saturação do backhaul e uma experiência degradada para todos os passageiros.
Mitigação: Configure os APs de bordo para mudarem dinamicamente o backhaul da rede móvel para uma ligação dedicada de fibra ou WiFi de alta capacidade nas plataformas das estações. Utilize acionadores de geolocalização ou GPS para ajustar automaticamente as políticas de largura de banda quando o comboio estiver parado nas principais estações, eliminando temporariamente os limites por utilizador enquanto a capacidade de backhaul for praticamente ilimitada.
Falha de cabos entre carruagens
Risco: As ligações físicas entre carruagens sofrem pressões mecânicas constantes, vibrações e movimentos durante as operações de acoplamento e desacoplamento, levando à degradação dos cabos e à segmentação da rede.Mitigação: Implemente uma topologia de anel redundante para a LAN de bordo utilizando switches em conformidade com a norma EN 50155 com Rapid Spanning Tree Protocol (RSTP) ou um protocolo de anel proprietário. Se um cabo entre duas carruagens falhar, o tráfego é automaticamente encaminhado no sentido oposto do anel, mantendo a conectividade com todos os APs em segundos.
Saturação do backhaul na saída do túnel
Risco: Quando um comboio sai de um túnel longo, todos os dispositivos tentam simultaneamente ressincronizar dados (e-mail, atualizações de aplicações, cópias de segurança na nuvem), criando um pico de tráfego que satura o backhaul durante 30 a 60 segundos.
Mitigação: Implemente políticas agressivas de modelação de tráfego (traffic shaping) que limitem especificamente o tráfego de aplicações em segundo plano. Configure o captive portal para despriorizar o tráfego de atualização do SO e serviços de sincronização na nuvem na camada de aplicação, garantindo que o tráfego interativo (navegação web, mensagens) tenha sempre precedência.
ROI e impacto empresarial
Embora a implementação de uma rede WiFi ferroviária exija um investimento de capital substancial - normalmente entre £50.000 e £200.000 por comboio, dependendo da complexidade da solução de backhaul - esta proporciona retornos consideráveis e mensuráveis quando integrada com uma plataforma de análise robusta.
| Direcionador de valor | Mecanismo | Resultado mensurável |
|---|---|---|
| Aquisição de dados primários (first-party) | Autenticação no captive portal | Base de dados de e-mails de passageiros para CRM e marketing |
| Inteligência operacional | Análise NOC + sobreposição de GPS | Responsabilização de SLA do operador, identificação de lacunas de cobertura |
| Receita de media de retalho | Publicidade no captive portal | Receita direta de conteúdo patrocinado no login |
| Satisfação dos passageiros | Conectividade fiável | Melhores pontuações NPS, maior quota modal ferroviária |
| Conformidade regulamentar | Captura de dados em conformidade com o GDPR | Redução da exposição legal, registos de consentimento auditáveis |
Ao exigir a autenticação através do captive portal, os operadores constroem uma base de dados valiosa de dados demográficos e hábitos de viagem dos passageiros. Estes dados podem ser utilizados para campanhas de marketing direcionadas, programas de fidelização e personalização de serviços. Os painéis de análise que sobrepõem o desempenho da rede com os dados de localização do comboio permitem aos operadores identificar lacunas de cobertura ao longo da linha e responsabilizar os fornecedores de rede móvel pelos SLAs contratados.
O próprio captive portal é um espaço digital de eleição. Os operadores podem inserir publicidade direcionada ou mensagens patrocinadas no fluxo de login, gerando receitas diretas para compensar os custos de infraestrutura. Este modelo provou ser altamente bem-sucedido noutros setores, incluindo centros de retalho e transportes, aplicando-se os mesmos princípios diretamente ao ambiente ferroviário. Para os operadores de hotelaria que gerem hotéis ou lounges de estações, aplicam-se os mesmos princípios de plataforma - consulte o nosso guia de implementações de WiFi para hotelaria para obter padrões de implementação paralelos.
Definições Principais
Agregação Multi-Bearer
O processo de combinar múltiplas ligações de rede - tipicamente vários cartões SIM 4G ou 5G de diferentes operadoras - numa única ligação de dados robusta, utilizando um gateway de agregação para melhorar a largura de banda agregada e fornecer failover automático.
Essencial para comboios, pois evita quebras de rede ao passar por áreas onde um único fornecedor de rede móvel não tem cobertura. O gateway encaminha dinamicamente os pacotes através de todos os bearers disponíveis em tempo real.
EN 50155
Uma norma internacional (IEC 60571) que abrange o equipamento eletrónico utilizado em material circulante para aplicações ferroviárias, especificando requisitos para temperatura, humidade, vibração, choque e flutuações de alimentação elétrica.
As equipas de TI devem garantir que todos os routers, switches e APs a bordo possuem certificação EN 50155. O hardware empresarial padrão falhará no ambiente ferroviário devido a vibrações e temperaturas extremas.
Captive Portal
Uma página web que o utilizador de uma rede de acesso público é obrigado a visualizar e com a qual deve interagir antes de lhe ser concedido acesso total à internet. Normalmente, requer autenticação e aceitação dos termos de serviço.
Utilizado pelos operadores para autenticar utilizadores, aplicar políticas de utilização justa e capturar dados de marketing primários valiosos. É a principal interface comercial entre o operador e o passageiro na rede WiFi.
Client Isolation
Uma funcionalidade de segurança nos pontos de acesso sem fios que impede que os dispositivos ligados comuniquem diretamente entre si na rede local, forçando todo o tráfego a passar pelo gateway.
Crítico para redes públicas como o WiFi dos comboios para proteger os passageiros de tentativas de hacking peer-to-peer, ataques man-in-the-middle e propagação de malware na LAN a bordo.
Infraestrutura de Linha (Lineside)
Equipamento de telecomunicações dedicado - incluindo antenas, unidades de rádio e backhaul de fibra - instalado ao longo da linha ferroviária para fornecer uma rede de backhaul privada e de alta capacidade para os comboios.
Implementada quando as redes móveis públicas não conseguem dar resposta às elevadas exigências de dados das rotas suburbanas densas. Requer um investimento de capital significativo, mas oferece um débito garantido e independente do congestionamento das redes públicas.
Passpoint / OpenRoaming
Um conjunto de protocolos (baseado em IEEE 802.11u e Hotspot 2.0) que permite que os dispositivos se liguem de forma automática e segura a redes WiFi aderentes sem a necessidade de iniciar sessão num Captive Portal, utilizando autenticação baseada em certificados.
Melhora a experiência do passageiro para viajantes frequentes ao fornecer uma conectividade automática e contínua. A Purple atua como fornecedor de identidade para este serviço, permitindo que os operadores o ofereçam sem necessidade de construir a sua própria infraestrutura de autenticação.
Moderação de Tráfego (QoS)
A prática de regular a transferência de dados de rede para controlar a atribuição de largura de banda, priorizar determinados tipos de tráfego e bloquear ou limitar outros, garantindo uma qualidade de serviço definida para todos os utilizadores.
Utilizada em comboios para bloquear aplicações de elevada largura de banda (como streaming de vídeo 4K) e priorizar o tráfego interativo (navegação web, email, VoIP) para garantir que todos os passageiros têm uma ligação utilizável, apesar da capacidade finita de backhaul.
Efeito Doppler
A alteração na frequência de uma onda de rádio conforme percecionada por um recetor que se está a mover em relação ao transmissor. A altas velocidades, este desvio de frequência pode degradar a qualidade da ligação de rádio.
Um desafio físico fundamental nas redes ferroviárias de alta velocidade. É necessário equipamento de rádio terra-comboio especializado para compensar o Efeito Doppler a velocidades superiores a 100 mph, tornando os APs de exterior empresariais padrão inadequados para implementação ao longo da linha.
Política de Utilização Justa (FUP)
Um conjunto de regras aplicadas pelo operador de rede que limita a largura de banda ou o consumo de dados de utilizadores individuais para garantir um acesso equitativo a todos os dispositivos ligados.
Implementada através do Captive Portal e do motor de moderação de tráfego no agregador multi-SIM. Sem uma FUP, um pequeno número de utilizadores intensivos pode saturar todo o backhaul, degradando a experiência de todos os passageiros.
Exemplos Práticos
Um operador ferroviário regional com 50 comboios está a registar graves queixas de WiFi. Os passageiros reportam que a rede cai completamente durante um trecho de 15 minutos da viagem através de um vale rural. A configuração atual utiliza um router 4G de um único SIM em cada carruagem. Qual é a abordagem de remediação recomendada?
O operador deve atualizar para uma arquitetura multi-bearer. Passo 1: Substituir os routers de um único SIM por um gateway centralizado de agregação multi-SIM em conformidade com a norma EN 50155 por comboio. Passo 2: Realizar um levantamento de RF do vale para determinar quais os MNOs que têm cobertura parcial no segmento afetado. Passo 3: Provisionar o gateway com SIMs de pelo menos três MNOs diferentes (ex. EE, O2, Vodafone), configurando o gateway para agregação de pacotes e failover contínuo. Passo 4: Implementar um Captive Portal para aplicar um limite estrito de taxa de 2 Mbps por utilizador durante o segmento do vale de baixa cobertura para evitar tempos de expiração de ligação na navegação web básica. Passo 5: Integrar com um NOC na nuvem para monitorizar os eventos de failover em tempo real e criar um mapa de cobertura para negociações com operadoras.
Um grande operador intercidades está a lançar um novo serviço premium e pretende oferecer uma experiência WiFi diferenciada: os passageiros de primeira classe obtêm 20 Mbps sem limites, enquanto os passageiros de classe turística recebem 5 Mbps com bloqueio de streaming. Como deve isto ser arquitetado?
Isto requer uma arquitetura multi-SSID com políticas de QoS por SSID. Passo 1: Configurar dois SSIDs separados nos APs a bordo - um para a primeira classe e outro para a classe turística. Passo 2: Atribuir cada SSID a uma VLAN separada. Passo 3: No agregador multi-SIM, configurar políticas de shaping de tráfego por VLAN: a VLAN 10 (primeira classe) recebe priorização de fila sem bloqueio na camada de aplicação; a VLAN 20 (classe turística) recebe um limite de 5 Mbps por utilizador com regras de Deep Packet Inspection (DPI) para bloquear domínios e gamas de IP conhecidos de serviços de streaming. Passo 4: Implementar instâncias separadas de Captive Portal para cada SSID, com o portal da primeira classe pré-preenchido para passageiros frequentes via OpenRoaming ou através de um token de programa de fidelização.
Perguntas de Prática
Q1. Está a conceber a LAN de bordo para uma nova frota de comboios de 8 carruagens. O gestor de projeto sugere ligar os APs em cascata (daisy-chain) através de cabo Cat6 padrão entre carruagens para reduzir custos. Qual é o principal risco desta abordagem e que arquitetura deve recomendar em alternativa?
Dica: Considere o ambiente físico de um comboio em movimento e o que acontece aos segmentos de rede a jusante de um cabo intercarruagens danificado.
Ver resposta modelo
O principal risco é um ponto único de falha em cascata. Se o cabo entre a Carruagem 3 e a Carruagem 4 se romper devido a vibração ou stress mecânico durante o acoplamento, as Carruagens 4 a 8 perdem toda a conectividade de rede. Eu recomendaria uma topologia em anel redundante utilizando switches geridos em conformidade com a norma EN 50155 com conectores M12 e RSTP ou um protocolo de anel proprietário. Numa topologia em anel, uma rutura em qualquer segmento de cabo individual é automaticamente contornada em milissegundos através do encaminhamento do tráfego na direção oposta ao longo do anel, mantendo a conectividade para todos os APs.
Q2. O seu painel de analítica mostra que a largura de banda total no serviço suburbano das 08:00 está a esgotar o backhaul multi-SIM, causando reclamações generalizadas sobre velocidades lentas. No entanto, apenas 30% dos passageiros se autenticaram no Captive Portal. Qual é a causa provável e qual é a solução?
Dica: Pense no que os dispositivos fazem em segundo plano quando detetam uma rede WiFi conhecida ou aberta, mesmo antes de o utilizador navegar ativamente.
Ver resposta modelo
A causa mais provável é a atividade de segundo plano dos dispositivos: atualizações do SO, cópias de segurança na nuvem (iCloud, Google Drive), ciclos de atualização de aplicações e sincronização de e-mail iniciam-se automaticamente assim que um dispositivo se associa ao SSID, independentemente de o utilizador ter ou não efetuado a autenticação através do Captive Portal. A solução consiste em implementar walled gardens pré-autenticação estritos no Captive Portal - permitindo apenas o acesso ao próprio portal antes do início de sessão - combinado com a modelação de tráfego pós-autenticação que bloqueia gamas de IP de servidores de atualização e domínios de CDN conhecidos durante as horas de ponta. A limitação de taxa por utilizador também deve ser aplicada imediatamente pós-autenticação.
Q3. Um operador ferroviário pretende implementar infraestrutura dedicada de via para comboio (track-to-train) para contornar totalmente as redes móveis públicas. A sua equipa de compras identificou uma opção de baixo custo que utiliza pontos de acesso WiFi externos empresariais padrão instalados em postes a intervalos de 200 metros ao longo da via. Os comboios circulam a 125 mph. Por que razão esta abordagem irá falhar e o que devem especificar em alternativa?
Dica: Considere tanto a física das radiocomunicações de alta velocidade como os requisitos operacionais de transição (handoff) entre pontos de acesso.
Ver resposta modelo
Esta abordagem irá falhar por duas razões fundamentais. Primeiro, os APs externos empresariais padrão não foram concebidos para lidar com as transições rápidas (handoffs) necessárias quando um comboio se desloca a 125 mph - a essa velocidade, o comboio passa por uma célula de 200 metros em menos de 4 segundos, muito mais rápido do que os protocolos de roaming 802.11 padrão conseguem executar uma transição limpa. Segundo, o efeito Doppler a essas velocidades irá degradar a qualidade da ligação de rádio, uma vez que os APs padrão não conseguem compensar o desvio de frequência provocado pela velocidade relativa entre o comboio e a antena fixa. O operador deve especificar equipamento de rádio dedicado de via para comboio de fornecedores com implementações comprovadas em caminhos de ferro de alta velocidade, utilizando tecnologias especificamente concebidas para cenários de mobilidade, com antenas direcionais e protocolos de handoff proprietários otimizados para as velocidades dos comboios.
Q4. Um operador de transporte ferroviário de passageiros está a preparar-se para uma auditoria de conformidade com o GDPR. O seu Captive Portal recolhe endereços de e-mail e utiliza-os para marketing. Quais são os três requisitos de conformidade mais críticos que devem demonstrar?
Dica: Foque-se no fundamento jurídico para o tratamento, no direito de retirar o consentimento e na retenção de dados.
Ver resposta modelo
Os três requisitos mais críticos são: 1) Base legal e consentimento explícito - o portal deve apresentar uma caixa de seleção de consentimento clara e desvinculada para comunicações de marketing que não esteja pré-assinalada e que seja independente da aceitação dos termos de serviço necessários para o acesso ao WiFi. Os passageiros devem poder aceder ao WiFi sem consentir com o marketing. 2) Direito de revogação - deve existir um mecanismo claro e acessível para que os passageiros retirem o seu consentimento de marketing a qualquer momento, tipicamente um link de cancelamento de subscrição em todos os emails e um centro de preferências em regime de self-service. 3) Retenção e minimização de dados - o operador deve ter uma política de retenção de dados documentada que especifique durante quanto tempo os dados dos passageiros são mantidos, devendo ser capaz de demonstrar que os dados são eliminados ou anonimizados após o período de retenção. Todos os três devem ser comprovados com registos de auditoria.
Perguntas frequentes
Por que razão a agregação celular multi-bearer é essencial para o WiFi nos comboios?
À medida que um comboio viaja por diversos corredores geográficos, nenhum operador de rede móvel (MNO) individual fornece cobertura 4G ou 5G ininterrupta. Os gateways de agregação multi-bearer agrupam vários modems celulares de diferentes operadoras usando agregação ao nível do pacote, garantindo que se uma operadora registar um sinal fraco ou uma zona sem cobertura, as ligações ativas passam automaticamente para as restantes ligações agrupadas sem quedas de sessão.
O que é a norma EN 50155 e por que razão é obrigatória para o hardware de WiFi ferroviário?
A norma EN 50155 (IEC 60571) é a norma internacional que regula os equipamentos eletrónicos instalados em material circulante. Esta norma exige uma tolerância física rigorosa contra vibrações mecânicas, choques, variações rápidas de temperatura (-40°C a +70°C), picos de energia e interferências eletromagnéticas (EN 50121-3-2). Os pontos de acesso comerciais ou empresariais padrão falham prematuramente nos comboios sem a conformidade EN 50155 e conectores M12 à prova de vibrações.
De que forma as velocidades elevadas dos comboios causam desvio Doppler e problemas de handoff nas redes sem fios?
Quando um comboio viaja a velocidades de 200 a mais de 320 km/h (125 a mais de 200 mph), a rápida velocidade relativa entre as antenas no tejadilho do comboio e as estações de base fixas causa desvios de frequência (efeito Doppler) e exige handoffs a cada 3 a 6 segundos entre as torres de telemóvel. Os modems especializados de material circulante e os sistemas de rádio na via implementam pré-compensação de frequência Doppler e algoritmos de roaming preditivos para evitar a degradação da ligação.
Como é que a modelação de tráfego do Captive Portal protege a largura de banda a bordo?
Os comboios operam com base num backhaul partilhado e medido com largura de banda finita. Antes da autenticação, um walled garden estrito impede que os dispositivos dos passageiros transfiram atualizações automáticas de fundo do SO ou cópias de segurança de sincronização na nuvem. Após a autenticação, a modelação de tráfego através de Deep Packet Inspection (DPI) impõe limites de velocidade por utilizador (por exemplo, 2 Mbps) e retira prioridade a transmissões de vídeo 4K, garantindo que os passageiros em negócios e os passageiros diários mantêm uma conectividade fiável.
Por que razão o isolamento de clientes de Camada 2 é crítico em redes WiFi para passageiros?
O WiFi para passageiros é um ambiente público não confiável onde centenas de estranhos partilham o mesmo domínio de transmissão local sem fios. O isolamento de clientes de Camada 2 impede que os dispositivos ligados comuniquem diretamente entre si, bloqueando ataques de spoofing de ARP, sniffing de man-in-the-middle e análise de portas locais ao nível do rádio do ponto de acesso.
Continue a ler esta série
Staff WiFi vs. Guest WiFi: Melhores Práticas de Segmentação de Rede Corporativa
Um guia técnico abrangente para líderes de TI sobre como segmentar redes WiFi de funcionários e convidados. Abrange arquitetura de VLAN, autenticação 802.1X, políticas de firewall e o impacto comercial de um design de rede seguro.
Gestão de WiFi de Hóspedes de Hotel: Integrar PMS, Portais e Padrões de Marca
Este guia técnico detalha como estruturar redes WiFi de hotel de classe empresarial, focando-se na segmentação de VLAN, integração de PMS para gestão automatizada de sessões e otimização de Captive Portal para recolha de dados em conformidade com o GDPR.
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.