
Railway WiFi Network: Como os operadores estão fornecendo conectividade em alta velocidade
Este guia de referência técnica fornece insights práticos para líderes de TI, arquitetos de rede e diretores de operações de transporte sobre a arquitetura e implantação de redes WiFi ferroviárias confiáveis. Ele abrange todo o ecossistema, desde a infraestrutura de beira de via e agregação de múltiplos portadores até o gerenciamento de largura de banda, Captive Portals e análise de dados dos passageiros. O guia demonstra como os operadores podem ir além de tratar o WiFi de bordo como um centro de custo e, em vez disso, aproveitá-lo como um ativo estratégico que gera dados proprietários, inteligência operacional e ROI mensurável.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Sumário executivo
Oferecer WiFi confiável em um trem em movimento é um dos desafios mais complexos em redes corporativas. Para gerentes de TI, arquitetos de rede e diretores de operações de instalações, a conectividade dos passageiros não é mais um luxo - é uma expectativa básica que afeta diretamente a satisfação do cliente e a percepção da marca.
Este guia descreve a arquitetura técnica necessária para manter a conectividade a velocidades de 125 mph, incluindo a gestão de handoffs constantes de torres de celular, o efeito de gaiola de Faraday dos vagões metálicos e a densidade flutuante de usuários. Exploramos a transição de roteadores de celular simples para gateways de agregação multiportadora e infraestrutura dedicada na linha férrea. Crucialmente, examinamos como as operadoras usam portais cativos e plataformas de análise - como guest WiFi e WiFi analytics - para gerenciar a largura de banda, garantir a conformidade com o GDPR e extrair dados primários acionáveis. Ao tratar a rede de bordo não apenas como um centro de custo, mas como um ativo estratégico, as operadoras de transporte podem gerar um ROI significativo enquanto atendem às demandas digitais do passageiro moderno.
Deep-dive técnica
Construir uma rede WiFi ferroviária exige um desvio fundamental do design de LAN empresarial estática. A rede deve fazer a ponte entre um ambiente local em rápido movimento e o backhaul principal da internet, mantendo a continuidade da sessão para centenas de usuários simultâneos.
Arquitetura de backhaul multi-bearer
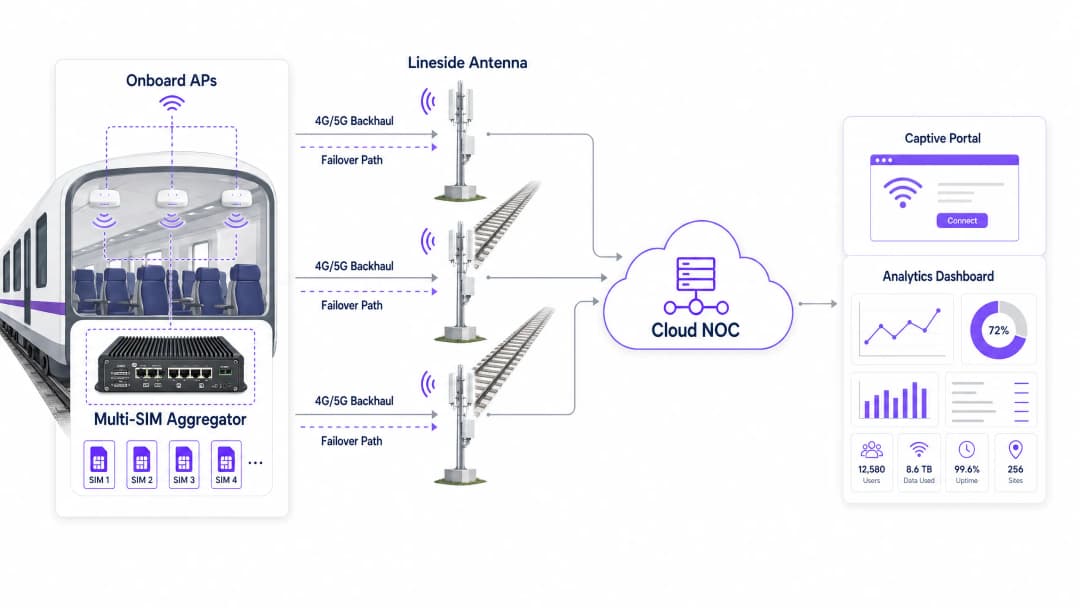
Depender de uma única operadora de rede móvel é insuficiente para um trem em movimento. As implantações modernas usam um gateway de agregação multi-SIM (ou roteador multi-bearer) montado no trem. Este dispositivo vincula conexões 4G e 5G de várias operadoras de redes móveis (MNOs) simultaneamente.
À medida que o trem passa por diferentes áreas de cobertura, o agregador roteia o tráfego dinamicamente pelas conexões disponíveis com base em métricas de latência em tempo real, perda de pacotes e força do sinal. Se uma operadora perder o sinal em um túnel ou trecho rural, as outras sustentam a sessão, proporcionando um failover contínuo sem interrupção perceptível para os passageiros. Esta é a decisão de arquitetura mais importante em qualquer implantação de WiFi ferroviário.
Infraestrutura ao longo da via (track-to-train)
Para rotas urbanas de alta densidade onde as redes celulares públicas ficam congestionadas nos horários de pico, as operadoras estão investindo em infraestrutura dedicada ao longo da via. Isso envolve a implantação de antenas ao longo dos trilhos - normalmente espaçadas de 500 metros a 2 quilômetros, dependendo da tecnologia - usando ondas milimétricas ou espectro 5G dedicado para direcionar um sinal exclusivo diretamente aos receptores montados no exterior dos vagões do trem.
Essa abordagem contorna totalmente o congestionamento das redes celulares públicas e oferece uma taxa de transferência garantida. O contraponto é o custo de capital substancial da construção ao longo da via, mas para rotas intermunicipais de alta receita o caso de negócios é atraente. Uma consideração fundamental é o efeito Doppler: em velocidades acima de 100 mph, a frequência de rádio percebida pelo receptor difere da frequência transmitida, exigindo equipamentos de rádio especializados projetados para cenários de mobilidade em alta velocidade.
Distribuição a bordo e padrões de hardware
Uma vez garantido o backhaul, o sinal é distribuído por meio de um backbone Ethernet a bordo para pontos de acesso (APs) sem fio em cada vagão. O hardware implantado em trens deve estar em conformidade com padrões ambientais rigorosos, principalmente o EN 50155. Esta norma especifica os requisitos para equipamentos eletrônicos usados em material rodante, garantindo tolerância a variações extremas de temperatura (normalmente de -25°C a +70°C), umidade, choque e vibração.
APs tipicamente exigem conectores industriais M12 em vez de portas RJ45 padrão para evitar a desconexão causada por vibração. O WiFi 6 (802.11ax) é o padrão atual recomendado para novas implantações, oferecendo melhor desempenho em ambientes de alta densidade por meio de tecnologias como OFDMA e BSS Colouring.
A topologia de LAN a bordo é igualmente importante. Uma abordagem em cascata (daisy-chain) cria um ponto único de falha em cada conexão entre vagões. A arquitetura recomendada é uma topologia em anel redundante, na qual uma interrupção em qualquer segmento de cabo individual é contornada automaticamente ao rotear o tráfego na direção oposta ao longo do anel.
Guia de implementação
A implantação de um serviço de WiFi ferroviário exige um planejamento cuidadoso e uma execução em fases. As etapas a seguir oferecem às equipes de TI uma estrutura prática.
Passo 1: Levantamento de RF e avaliação de backhaul
Antes de selecionar o hardware, realize um levantamento de RF abrangente de toda a rota do trem. Mapeie a intensidade do sinal e a taxa de transferência de dados para todas as principais operadoras de rede móvel ao longo dos trilhos em horários representativos do dia. Identifique zonas mortas - túneis, trincheiras profundas, trechos rurais - onde a cobertura de celular cai completamente. Esses dados informam diretamente a configuração da operadora do SIM no gateway de agregação e destacam onde o investimento em infraestrutura ao longo da linha pode ser justificado.
Passo 2: Aquisição e instalação de hardware
Selecione hardware em conformidade com a norma EN 50155 de fornecedores com histórico comprovado de implantações ferroviárias. Instale o agregador multi-SIM em um gabinete de comunicação seguro e ventilado, geralmente no vagão dianteiro ou traseiro. Passe o cabeamento resiliente entre os vagões - um anel Ethernet de redundância dupla usando cabo de nível industrial - até os APs. Certifique-se de que as antenas externas tenham um perfil aerodinâmico e sejam seladas com classificação IP67 ou superior contra a entrada de vento e intempéries.
Passo 3: Configuração de captive portal e gerenciamento de largura de banda
Este é o ponto de integração crítico onde a infraestrutura se encontra com a experiência do passageiro. Você não pode oferecer largura de banda ilimitada em um trem; o backhaul é um recurso finito e compartilhado. Implemente uma solução de captive portal para aplicar uma política de uso justo (FUP).
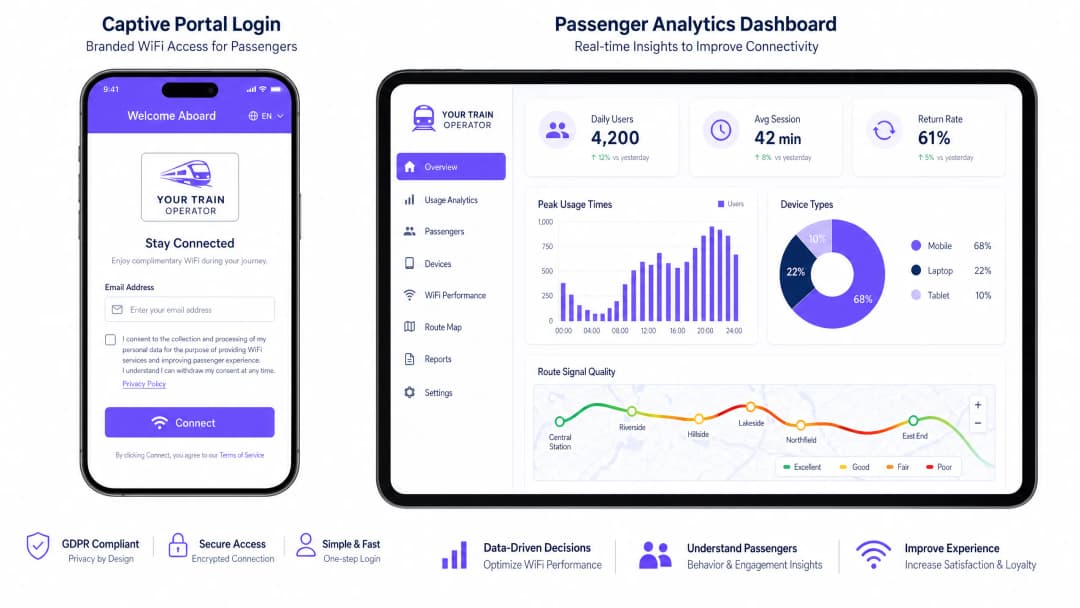
A limitação de taxa limita a velocidade individual do usuário - normalmente 5 Mbps de download - para garantir o acesso justo para todos os dispositivos conectados. O controle de tráfego bloqueia ou limita aplicativos de alta largura de banda, como streaming em 4K ou grandes atualizações de software, priorizando a navegação na web, e-mail e VoIP. A autenticação por meio do portal captura dados dos passageiros (endereço de e-mail, login social) em conformidade total com a GDPR e os envia para a sua plataforma de análise de dados.
Passo 4: Integração com NOC e monitoramento
Integre a rede de bordo com um Centro de Operações de Rede (NOC) baseado na nuvem. Configure alertas em tempo real para a integridade dos APs, limites de latência de backhaul e eventos de failover de SIM. Sobreponha os dados de posicionamento de GPS dos trens com métricas de desempenho de rede para criar mapas de qualidade de sinal por rota. Essa é a base de uma gestão proativa, em vez do tratamento reativo de reclamações.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores práticas
Implemente o isolamento de clientes em todos os APs. Garanta que os dispositivos dos passageiros não possam se comunicar diretamente entre si na rede local. Isso reduz o risco de ataques ponto a ponto, ataques man-in-the-middle e propagação de malware na LAN de bordo. É uma linha de base de segurança inegociável para qualquer rede pública.
Adote o OpenRoaming para reduzir o atrito do portal. Para melhorar a experiência dos passageiros que viajam com frequência, ofereça suporte ao Passpoint e OpenRoaming (IEEE 802.11u). Isso permite que dispositivos compatíveis se autentiquem de forma segura e automática, sem interagir com o Captive Portal a cada viagem. Para operadoras que já utilizam a plataforma, a Purple atua como um provedor de identidade gratuito para serviços OpenRoaming, tornando-se um caminho de atualização viável. Para obter mais informações sobre os fundamentos de segurança de rede, consulte Protegendo sua rede com DNS robusto e segurança.
O monitoramento proativo é inegociável. Não dependa de reclamações de passageiros para identificar interrupções. Integre a rede de bordo a um NOC na nuvem para monitorar o tempo de atividade, a latência de backhaul e a integridade dos APs em tempo real. O objetivo é identificar e resolver problemas antes que o primeiro passageiro perceba.
Trate o Captive Portal como um produto, não como um utilitário. O portal é o seu principal ponto de contato com os passageiros. Invista em uma experiência personalizada com a sua marca, de carregamento rápido, que comunique claramente os termos de serviço e como os dados serão utilizados. Um portal mal projetado cria atrito e reduz as taxas de autenticação, afetando diretamente a qualidade dos seus dados proprietários.
Resolução de problemas e mitigação de riscos
O efeito de pico nas estações
Risco: Quando um trem entra em uma estação movimentada, centenas de dispositivos de bordo podem tentar se conectar simultaneamente à rede de celular macro da estação ou ao próprio WiFi público da estação, causando forte interferência, saturação do backhaul e uma experiência degradada para todos os passageiros.
Mitigação: Configure os APs de bordo para alternar dinamicamente o backhaul de celular para uma conexão de fibra ou WiFi dedicada de alta capacidade nas plataformas da estação. Use gatilhos de geolocalização ou GPS para ajustar automaticamente as políticas de largura de banda quando o trem estiver parado nos principais hubs, liberando temporariamente os limites por usuário enquanto a capacidade do backhaul for efetivamente ilimitada.
Falha de cabo entre vagões
Risco: As conexões físicas entre os vagões sofrem estresse mecânico constante, vibração e movimento durante as operações de acoplamento e desacoplamento, levando à degradação dos cabos e à segmentação da rede.
Mitigação: Implemente uma topologia de anel redundante para a LAN de bordo usando switches compatíveis com a norma EN 50155 com Rapid Spanning Tree Protocol (RSTP) ou um protocolo de anel proprietário. Se um cabo entre dois vagões falhar, o tráfego é roteado automaticamente pelo caminho oposto do anel, mantendo a conectividade de todos os APs em questão de segundos.
Saturação do backhaul na saída de túneis
Risco: Quando um trem sai de um túnel longo, todos os dispositivos tentam sincronizar dados simultaneamente (e-mails, atualizações de aplicativos, backups na nuvem), criando um pico de tráfego que satura o backhaul por 30 a 60 segundos.
Mitigação: Implemente políticas agressivas de modelagem de tráfego que limitem especificamente o tráfego de aplicativos em segundo plano. Configure o Captive Portal para despriorizar o tráfego de atualização de sistemas operacionais e serviços de sincronização em nuvem na camada de aplicação, garantindo que o tráfego interativo (navegação na web, mensagens) sempre tenha prioridade.
Retorno sobre o investimento (ROI) e impacto nos negócios
Embora a implementação de uma rede WiFi ferroviária exija um investimento de capital substancial - normalmente de £50.000 a £200.000 por trem, dependendo da complexidade da solução de backhaul - ela gera retornos consideráveis e mensuráveis quando integrada a uma plataforma de análise robusta.
| Direcionador de valor | Mecanismo | Resultado mensurável |
|---|---|---|
| Aquisição de dados primários (first-party) | Autenticação no Captive Portal | Banco de dados de e-mails de passageiros para CRM e marketing |
| Inteligência operacional | Análises do NOC + sobreposição de GPS | Responsabilização de SLA de operadoras, identificação de lacunas de cobertura |
| Receita de mídia de varejo | Publicidade no Captive Portal | Receita direta de conteúdo patrocinado no login |
| Satisfação do passageiro | Conectividade confiável | Melhores pontuações de NPS, maior participação no modal ferroviário |
| Conformidade regulatória | Captura de dados em conformidade com GDPR | Redução da exposição jurídica, registros de consentimento auditáveis |
Ao exigir a autenticação por meio do Captive Portal, os operadores criam um banco de dados valioso de perfis demográficos e hábitos de viagem dos passageiros. Esses dados podem ser usados para campanhas de marketing direcionadas, programas de fidelidade e personalização de serviços. Painéis analíticos que sobrepõem o desempenho da rede com dados de localização dos trens permitem que as operadoras identifiquem lacunas de cobertura ao longo da via e exijam o cumprimento dos SLAs contratados com os provedores de telefonia móvel.
O próprio Captive Portal é um espaço digital nobre. Os operadores podem inserir publicidade direcionada ou mensagens patrocinadas no fluxo de login, gerando receita direta para compensar os custos de infraestrutura. Esse modelo se mostrou altamente bem-sucedido em outros setores, incluindo hubs de varejo e transporte, e os mesmos princípios se aplicam diretamente ao ambiente ferroviário. Para operadores de hotelaria que gerenciam hotéis ou salas VIP em estações, os mesmos princípios de plataforma se aplicam - consulte nosso guia para implantações de WiFi em hotelaria para obter padrões de implementação paralelos.
Definições principais
Agregação de Múltiplos Portadores
O processo de combinar múltiplas conexões de rede - normalmente vários cartões SIM 4G ou 5G de diferentes operadoras - em uma única conexão de dados robusta usando um gateway de agregação para melhorar a largura de banda agregada e fornecer failover automático.
Essencial para trens, pois evita quedas de rede ao passar por áreas onde uma única operadora de telefonia celular não possui cobertura. O gateway roteia dinamicamente os pacotes através de todos os portadores disponíveis em tempo real.
EN 50155
Uma norma internacional (IEC 60571) que abrange equipamentos eletrônicos usados em material rodante para aplicações ferroviárias, especificando requisitos para temperatura, umidade, vibração, choque e flutuações de fonte de alimentação.
As equipes de TI devem garantir que todos os roteadores, switches e APs de bordo sejam certificados EN 50155. O hardware corporativo padrão falhará no ambiente ferroviário devido à vibração e às temperaturas extremas.
Captive Portal
Uma página web que o usuário de uma rede de acesso público é obrigado a visualizar e interagir antes que o acesso total à internet seja concedido. Geralmente exige autenticação e aceitação dos termos de serviço.
Utilizado por operadoras para autenticar usuários, aplicar políticas de uso justo e capturar dados valiosos de marketing primários. É a principal interface comercial entre a operadora e o passageiro na rede WiFi.
Isolamento de Cliente
Um recurso de segurança em pontos de acesso sem fio que impede que os dispositivos conectados se comuniquem diretamente entre si na rede local, forçando todo o tráfego a passar pelo gateway.
Crítico para redes públicas como o WiFi de trens para proteger os passageiros de tentativas de invasão peer-to-peer, ataques man-in-the-middle e propagação de malware pela LAN de bordo.
Infraestrutura de Linha
Equipamento de telecomunicação dedicado - incluindo antenas, unidades de rádio e backhaul de fibra - instalado ao longo da via férrea para fornecer uma rede de backhaul privada e de alta capacidade para os trens.
Implantada quando as redes de celular públicas não conseguem lidar com as altas demandas de dados de rotas de passageiros densas. Requer investimento de capital significativo, mas oferece taxa de transferência garantida independente do congestionamento da rede pública.
Passpoint / OpenRoaming
Um conjunto de protocolos (baseado em IEEE 802.11u e Hotspot 2.0) que permite que os dispositivos se conectem de forma automática e segura a redes WiFi participantes sem a necessidade de login em um Captive Portal, usando autenticação baseada em certificados.
Melhora a experiência do passageiro para viajantes frequentes ao fornecer conectividade automática e contínua. A Purple atua como provedora de identidade para este serviço, permitindo que as operadoras o ofereçam sem a necessidade de construir sua própria infraestrutura de autenticação.
Modelagem de Tráfego (QoS)
A prática de regular a transferência de dados de rede para controlar a alocação de largura de banda, priorizar certos tipos de tráfego e bloquear ou limitar outros, garantindo uma qualidade de serviço definida para todos os usuários.
Utilizado em trens para bloquear aplicativos de alta largura de banda (como streaming de vídeo em 4K) e priorizar o tráfego interativo (navegação web, e-mail, VoIP) para garantir que todos os passageiros tenham uma conexão utilizável, apesar da capacidade finita de backhaul.
Efeito Doppler
A mudança na frequência de uma onda de rádio conforme percebida por um receptor que está se movendo em relação ao transmissor. Em altas velocidades, essa mudança de frequência pode degradar a qualidade do link de rádio.
Um desafio físico fundamental no desenvolvimento de redes ferroviárias de alta velocidade. Equipamentos de rádio especializados de terra para trem são necessários para compensar o Efeito Doppler em velocidades acima de 100 mph, tornando os APs externos corporativos padrão inadequados para implantação ao longo da linha.
Política de Uso Justo (FUP)
Um conjunto de regras aplicadas pela operadora de rede que limita o consumo de dados ou largura de banda de usuários individuais para garantir acesso equitativo para todos os dispositivos conectados.
Implementada por meio do Captive Portal e do mecanismo de modelagem de tráfego no agregador multi-SIM. Sem uma política de uso justo, um pequeno número de usuários pesados pode saturar todo o backhaul, degradando a experiência de todos os passageiros.
Exemplos práticos
Uma operadora ferroviária regional com 50 trens está enfrentando graves reclamações sobre o WiFi. Os passageiros relatam que a rede cai completamente durante um trecho de 15 minutos da viagem por um vale rural. A configuração atual usa um roteador 4G de chip único em cada vagão. Qual é a abordagem de remediação recomendada?
A operadora deve atualizar para uma arquitetura de múltiplos portadores. Passo 1: Substituir os roteadores de chip único por um gateway de agregação multi-SIM centralizado em conformidade com a norma EN 50155 por trem. Passo 2: Realizar uma pesquisa de RF do vale para determinar quais operadoras de telefonia móvel têm cobertura parcial no segmento afetado. Passo 3: Provisionar o gateway com chips de pelo menos três operadoras diferentes, configurando o gateway para agregação no nível de pacote e failover contínuo. Passo 4: Implementar um Captive Portal para impor um limite estrito de taxa de 2 Mbps por usuário durante o segmento de baixa cobertura do vale para evitar quedas de conexão na navegação web básica. Passo 5: Integrar com um NOC em nuvem para monitorar os eventos de failover em tempo real e criar um mapa de cobertura para negociações com as operadoras.
Uma grande operadora de trens de longa distância está lançando um novo serviço premium e deseja oferecer uma experiência de WiFi diferenciada: passageiros da primeira classe recebem 20 Mbps sem limites, enquanto os passageiros da classe padrão recebem 5 Mbps com bloqueio de streaming. Como isso deve ser estruturado?
Isso requer uma arquitetura multi-SSID com políticas de QoS por SSID. Passo 1: Configurar dois SSIDs separados nos APs de bordo - um para a primeira classe e outro para a classe padrão. Passo 2: Atribuir cada SSID a uma VLAN separada. Passo 3: No agregador multi-SIM, configurar políticas de modelagem de tráfego por VLAN: a VLAN 10 (primeira classe) recebe prioridade de fila sem bloqueio na camada de aplicação; a VLAN 20 (classe padrão) recebe um limite de 5 Mbps por usuário com regras de DPI (Deep Packet Inspection) para bloquear domínios e faixas de IP conhecidos de serviços de streaming. Passo 4: Implantar instâncias separadas de Captive Portal para cada SSID, com o portal da primeira classe pré-preenchido para passageiros frequentes por meio de OpenRoaming ou de um token de programa de fidelidade.
Questões práticas
Q1. Você está projetando a LAN de bordo para uma nova frota de trens de 8 vagões. O gerente de projeto sugere interligar os APs em cascata via cabo Cat6 padrão entre os vagões para reduzir custos. Qual é o principal risco dessa abordagem e qual arquitetura você deve recomendar em vez disso?
Dica: Considere o ambiente físico de um trem em movimento e o que acontece com os segmentos de rede a jusante de um cabo rompido entre os vagões.
Ver resposta modelo
O principal risco é um ponto único de falha em cascata. Se o cabo entre o Vagão 3 e o Vagão 4 se romper devido a vibração ou estresse mecânico durante o acoplamento, os Vagões de 4 a 8 perdem toda a conectividade de rede. Eu recomendaria uma topologia de anel redundante usando switches gerenciados em conformidade com a norma EN 50155 com conectores M12 e RSTP ou um protocolo de anel proprietário. Em uma topologia de anel, uma ruptura em qualquer segmento de cabo individual é desviada automaticamente em milissegundos, roteando o tráfego na direção oposta ao redor do anel, mantendo a conectividade para todos os APs.
Q2. Seu painel de análise mostra que a largura de banda total no serviço de passageiros das 08:00 está atingindo o limite máximo do backhaul multi-SIM, causando reclamações generalizadas sobre velocidades lentas. No entanto, apenas 30% dos passageiros se autenticaram no Captive Portal. Qual é a causa provável e qual é a solução?
Dica: Pense no que os dispositivos fazem em segundo plano quando detectam uma rede WiFi conhecida ou aberta, mesmo antes de o usuário navegar ativamente.
Ver resposta modelo
A causa mais provável é a atividade de segundo plano dos dispositivos: atualizações de OS, backups em nuvem (iCloud, Google Drive), ciclos de atualização de aplicativos e sincronização de e-mail são iniciados automaticamente assim que um dispositivo se associa ao SSID, independentemente de o usuário ter se autenticado ou não através do Captive Portal. A solução é implementar walled gardens rígidos de pré-autenticação no Captive Portal - permitindo apenas o acesso ao próprio portal antes do login - combinado com modelagem de tráfego pós-autenticação que bloqueia faixas de IP de servidores de atualização e domínios de CDN conhecidos durante os horários de pico. A limitação de taxa por usuário também deve ser aplicada imediatamente após a autenticação.
Q3. Uma operadora de trem deseja implantar uma infraestrutura dedicada de via para trem na lateral da linha para contornar totalmente as redes de telefonia celular públicas. Sua equipe de compras identificou uma opção de baixo custo usando pontos de acesso WiFi externos corporativos padrão montados em postes a intervalos de 200 metros ao longo da via. Os trens viajam a 125 mph. Por que essa abordagem falhará e o que eles devem especificar em vez disso?
Dica: Considere tanto a física da comunicação de rádio de alta velocidade quanto os requisitos operacionais de handoff entre pontos de acesso.
Ver resposta modelo
Esta abordagem falhará por dois motivos fundamentais. Primeiro, os APs externos corporativos padrão não são projetados para lidar com os rápidos handoffs necessários quando um trem está se movendo a 125 mph - nessa velocidade, o trem passa por uma célula de 200 metros em menos de 4 segundos, muito mais rápido do que os protocolos de roaming 802.11 padrão conseguem executar um handoff limpo. Segundo, o efeito Doppler nessas velocidades degradará a qualidade do link de rádio, pois os APs padrão não conseguem compensar o desvio de frequência provocado pela velocidade relativa entre o trem e a antena fixa. A operadora deve especificar equipamentos de rádio de via para trem dedicados de fornecedores com implantações ferroviárias de alta velocidade comprovadas, utilizando tecnologias projetadas especificamente para cenários de mobilidade, com antenas direcionais e protocolos de handoff proprietários otimizados para velocidades de trem.
Q4. Uma operadora de transporte ferroviário de passageiros está se preparando para uma auditoria do GDPR. Seu Captive Portal coleta endereços de e-mail e os utiliza para marketing. Quais são os três requisitos de conformidade mais críticos que eles devem demonstrar?
Dica: Foque na base legal para o processamento, no direito de retirar o consentimento e na retenção de dados.
Ver resposta modelo
Os três requisitos mais críticos são: 1) Base legal e consentimento explícito - o portal deve apresentar uma caixa de seleção de consentimento clara e desmembrada para comunicações de marketing que não esteja pré-marcada e que seja separada do aceite dos termos de serviço exigido para o acesso ao WiFi. Os passageiros devem ser capazes de acessar o WiFi sem consentir com o marketing. 2) Direito de revogação - deve haver um mecanismo claro e acessível para que os passageiros retirem seu consentimento de marketing a qualquer momento, geralmente um link de cancelamento de inscrição em cada e-mail e um centro de preferências de autoatendimento. 3) Retenção e minimização de dados - a operadora deve ter uma política documentada de retenção de dados que especifique por quanto tempo os dados dos passageiros são mantidos, e deve ser capaz de demonstrar que os dados são excluídos ou anonimizados após o período de retenção. Todos os três devem ser comprovados com logs de auditoria.
Perguntas frequentes
Por que a agregação celular multi-bearer é essencial para o WiFi de trens?
À medida que um trem viaja por diversos corredores geográficos, nenhuma operadora de telefonia celular individual fornece cobertura 4G ou 5G ininterrupta. Gateways de agregação multi-bearer vinculam múltiplos modems celulares de diferentes operadoras usando agregação em nível de pacote, garantindo que, se uma operadora apresentar sinal baixo ou uma zona morta, as conexões ativas percorram automaticamente os links vinculados restantes sem quedas de sessão.
O que é o padrão EN 50155 e por que ele é obrigatório para o hardware de WiFi ferroviário?
A norma EN 50155 (IEC 60571) é o padrão internacional que rege os equipamentos eletrônicos instalados em material rodante. Ela exige tolerância física rigorosa contra vibração mecânica, choque, variações rápidas de temperatura (-40 °C a +70 °C), surtos de energia e interferência eletromagnética (EN 50121-3-2). Pontos de acesso comerciais ou corporativos padrão falham prematuramente em trens se não houver conformidade com a EN 50155 e conectores M12 à prova de vibração.
Como as altas velocidades dos trens causam desvio Doppler e problemas de handoff em redes sem fio?
Quando um trem viaja de 200 a mais de 320 km/h, a rápida velocidade relativa entre as antenas no teto do trem e as estações rádio base fixas causa desvios de frequência (efeito Doppler) e exige handoffs a cada 3 a 6 segundos entre as torres de celular. Modems especializados para material rodante e sistemas de rádio de via implementam pré-compensação de frequência Doppler e algoritmos de roaming preditivo para evitar a degradação do link.
Como a modelagem de tráfego do Captive Portal protege a largura de banda a bordo?
Os trens operam com backhaul compartilhado e tarifado com capacidade de tráfego finita. Antes da autenticação, um walled garden rigoroso impede que os dispositivos dos passageiros baixem atualizações automáticas de sistema operacional em segundo plano ou backups de sincronização em nuvem. Após a autenticação, a modelagem de tráfego por Deep Packet Inspection (DPI) impõe limitação de taxa por usuário (por exemplo, 2 Mbps) e retira a prioridade de transmissões de vídeo 4K, garantindo que passageiros a negócios e passageiros diários mantenham conectividade confiável.
Por que o isolamento de cliente de Camada 2 é crítico em redes WiFi de passageiros?
O WiFi para passageiros é um ambiente público não confiável onde centenas de estranhos compartilham o mesmo domínio local de transmissão sem fio. O isolamento de cliente de Camada 2 impede que dispositivos conectados se comuniquem diretamente entre si, bloqueando falsificação de ARP (ARP spoofing), interceptação do tipo man-in-the-middle e ataques de varredura de porta local no nível do rádio do ponto de acesso.
Continue a ler esta série
Staff WiFi vs. Guest WiFi: Melhores Práticas para Segmentação de Rede Corporativa
Um guia técnico abrangente para líderes de TI sobre segmentação de redes WiFi de funcionários e visitantes. Ele abrange arquitetura de VLAN, autenticação 802.1X, políticas de firewall e o impacto comercial do design de rede seguro.
Gerenciamento de WiFi para Hóspedes de Hotel: Integrando PMS, Portais e Padrões de Marca
Este guia técnico detalha como arquitetar redes WiFi corporativas para hotéis, concentrando-se em segmentação de VLAN, integração de PMS para gerenciamento automatizado de sessões e otimização de Captive Portal para captura de dados em conformidade com a GDPR.
Como Configurar WiFi de Visitantes: Um Guia de Configuração Corporativa Segura
Este guia definitivo oferece aos líderes de TI e arquitetos de rede um modelo claro para implantar WiFi de visitantes corporativo seguro. Ele aborda arquitetura essencial, migração para WPA3, segmentação de VLAN e integração de Captive Portal para proteger sistemas internos enquanto coleta dados primários em conformidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.