Saltar para o conteúdo principal

Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso

Este guia detalha como os espaços empresariais podem recuperar mais de 30% da sua largura de banda de WiFi sem adquirir novos pontos de acesso. Ao implementar filtragem de DNS, band steering e políticas de QoS, as equipas de TI podem prolongar a vida útil do hardware, reduzir o CapEx e melhorar o desempenho e a segurança da rede.

Publicado Atualizado
📖 4 min de leitura986 palavras2 exemplos práticos3 perguntas de prática8 definições principais

Video overview

Ouça este guia

Ver transcrição do podcast
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso Uma Sessão Técnica da Purple - Aproximadamente 10 Minutos - INTRODUÇÃO E CONTEXTO (aprox. 1 minuto) - Bem-vindo à série de Sessões Técnicas da Purple. Eu sou o vosso anfitrião e hoje vamos abordar uma das conversas mais comuns que tenho com diretores de TI e CTOs em grandes recintos empresariais - o problema da capacidade do WiFi. Tem um hotel, um espaço de retalho, um centro de conferências ou um estádio. Os seus clientes e funcionários queixam-se de um WiFi lento. O seu primeiro instinto - e, sinceramente, o instinto com que o seu fornecedor de infraestrutura está a contar - é comprar mais pontos de acesso. Novo hardware, maior implementação, fatura mais elevada. Mas a verdade é esta. Na maioria dos casos que analisei, o problema não está de todo nos pontos de acesso. O problema é o que está a passar por eles. E isso é um problema de software, o que significa que é uma solução de software. Hoje vou explicar-lhe exatamente como a filtragem de DNS e a otimização ao nível do software podem recuperar trinta por cento ou mais da sua largura de banda existente - sem tocar num único componente de hardware. Vamos abordar a arquitetura técnica, cenários de implementação no mundo real e o caso de negócio que pode apresentar ao seu CFO. Vamos a isso. - ANÁLISE TÉCNICA DETALHADA (aprox. 5 minutos) - Primeiro, vamos estabelecer o problema central. Quando olhamos para o que está realmente a consumir largura de banda numa rede WiFi de convidados empresarial típica, a distribuição é genuinamente surpreendente para a maioria das pessoas. As redes de publicidade e os rastreadores de terceiros - a telemetria de fundo que cada aplicação em cada dispositivo está constantemente a enviar - representam entre vinte e cinco e quarenta por cento do volume de consultas DNS numa rede de convidados típica. Estes não são pedidos que os seus convidados estejam a fazer conscientemente. São automáticos. Sempre que alguém abre uma aplicação de notícias, uma plataforma de redes sociais ou uma aplicação de retalho no telemóvel, essa aplicação envia dezenas de pesquisas de DNS para servidores de publicidade, plataformas de análise e píxeis de rastreio. Nenhum desse tráfego está a acrescentar valor aos seus convidados. Todo ele está a consumir a capacidade da sua ligação ascendente. Além disso, existe o tráfego de malware e de redes de bots. Dispositivos comprometidos - e numa grande rede de convidados, terá dispositivos comprometidos - estão constantemente a tentar comunicar com servidores de comando e controlo. Esse tráfego não só está a desperdiçar largura de banda, como também é uma responsabilidade de conformidade e segurança. Por isso, antes que um único byte de tráfego legítimo - uma videochamada, uma página web, uma transação de pagamento - chegue sequer à sua ligação ascendente, já consumiu entre um terço a metade da sua capacidade disponível em ruído. Agora, o filtragem de DNS opera na camada de resolução. Cada pedido de internet começa com uma consulta DNS - uma pesquisa que traduz um nome de domínio num endereço IP. O filtragem de DNS intercepta essa consulta antes mesmo de esta chegar à sua ligação ascendente. Se o domínio se resolver numa rede de publicidade, num fornecedor conhecido de malware ou numa categoria restrita por políticas, a consulta é bloqueada na camada DNS. O dispositivo recebe uma resposta nula. Nenhum dado é transferido. Nenhuma largura de banda é consumida. Isto é fundamentalmente diferente de uma firewall ou de um proxy. Uma firewall inspeciona os pacotes depois de estes já terem chegado. Um proxy intercepta o tráfego a meio do fluxo. O filtragem de DNS interrompe o pedido antes de este começar - e é por isso que a recuperação de largura de banda é tão significativa. Não está a limpar tráfego que já chegou; está a evitar que este seja sequer solicitado. Do ponto de vista da arquitetura, a implementação é simples. Configura o seu servidor DHCP para direcionar os dispositivos clientes para o seu resolvedor de filtragem de DNS, em vez do DNS predefinido do seu ISP. Trata-se tipicamente de uma alteração de duas linhas na sua configuração DHCP. As regras de filtragem são mantidas centralmente - na nuvem ou no local, dependendo dos seus requisitos de conformidade - e aplicadas uniformemente em todos os dispositivos ligados, independentemente do ponto de acesso ao qual estejam associados. Este é um ponto crítico para operadores multi-site. Uma cadeia de retalho com duzentas lojas, ou um grupo hoteleiro com cinquenta propriedades, pode implementar uma política de filtragem de DNS consistente em todo o parque a partir de uma única consola de gestão. Sem visitas de engenharia ao local. Sem configuração por site. As alterações de política propagam-se em minutos. Agora, há uma consideração técnica importante aqui que quero destacar para os arquitetos presentes. O aparecimento do DNS over HTTPS - DoH - cria um desafio para o filtragem de DNS tradicional. Quando um dispositivo utiliza DoH, este encripta as suas consultas DNS e envia-as diretamente para um resolvedor específico - normalmente um operado por um fornecedor de browser - ignorando completamente o seu DNS ao nível da rede. Isto significa que as suas regras de filtragem são contornadas. A solução consiste em impor a interceção de DoH ao nível da rede. Isto envolve identificar o tráfego DoH - que corre na porta 443 para gamas de IP de resolvedores conhecidos - e bloqueá-lo ou redirecioná-lo para o seu próprio resolvedor de filtragem compatível com DoH. Esta é uma configuração mais avançada, mas é essencial para manter a eficácia da filtragem em redes modernas onde o Chrome, Firefox e iOS estão cada vez mais a definir o DNS encriptado como predefinição. A Purple publicou um guia detalhado sobre as implicações do DNS over HTTPS para a filtragem de WiFi público, que recomendo ler juntamente com este briefing. Para além do filtragem de DNS, existem várias otimizações complementares ao nível da camada de software que vale a pena implementar em paralelo. O band steering é uma das medidas com maior impacto. A maioria dos pontos de acesso modernos suporta bandas de 2,4 GHz e 5 GHz. A banda de 5 GHz oferece um débito significativamente maior, mas um menor alcance. Sem um band steering ativo, os dispositivos associam-se frequentemente à banda de 2,4 GHz por predefinição - particularmente os dispositivos mais antigos e o hardware de IoT - criando congestionamento numa banda que já se encontra sobrecarregada com tráfego antigo. Ativar o band steering no seu controlador sem fios direciona os dispositivos compatíveis para os 5 GHz, libertando os 2,4 GHz para os dispositivos que realmente precisam deles. A consolidação de SSID é outra vitória rápida. Cada SSID que transmite consome tempo de antena através de tramas beacon - tráfego de gestão que todos os dispositivos ao alcance têm de processar. Um espaço que execute oito ou dez SSIDs para diferentes departamentos, prestadores de serviços e níveis de convidados está a gastar uma percentagem mensurável de tempo de antena em custos de gestão. Consolidar para três ou quatro SSIDs - convidados, funcionários, IoT e gestão - e utilizar a marcação de VLAN para segmentação em vez de SSIDs separados pode recuperar esse tempo de antena imediatamente. A aplicação de políticas de QoS - Quality of Service - é a terceira alavanca. Sem QoS, um único convidado a transmitir vídeo em 4K pode saturar uma célula de rádio, degradando a experiência de todos os outros dispositivos nesse ponto de acesso. Implementar a limitação de largura de banda por cliente e a priorização de tráfego - elevando o tráfego de VoIP e de transações POS acima da transmissão em massa - garante que o tráfego crítico para o negócio seja protegido mesmo sob carga de pico. Por fim, o planeamento de canais e a otimização da potência de transmissão. Estes aspetos são muitas vezes configurados e esquecidos durante a implementação inicial e nunca mais são revistos. À medida que o ambiente de RF muda - novos edifícios, novas fontes de interferência, alterações na densidade de dispositivos - as suas atribuições de canais podem estar a criar interferências de cocanal que degradam significativamente o débito. Realizar um levantamento passivo de RF e voltar a otimizar as atribuições de canais é uma intervenção com custo zero que pode produzir melhorias substanciais de débito. - RECOMENDAÇÕES DE IMPLEMENTAÇÃO E ERROS COMUNS (aprox. 2 minutos) - Permita-me apresentar-lhe uma sequência prática de implementação para um espaço de média dimensão - por exemplo, um hotel de duzentos quartos ou um centro regional de distribuição de retalho. Comece com uma medição de referência. Antes de alterar qualquer coisa, prepare a sua rede para capturar o volume de consultas DNS por categoria, o consumo de largura de banda por cliente e a utilização da ligação ascendente por hora do dia. Isto fornece-lhe o estado inicial para o seu cálculo de ROI. A maioria das plataformas empresariais de análise de WiFi apresentará estes dados de forma nativa - a plataforma de análise da Purple, por exemplo, fornece visibilidade ao nível do dispositivo que torna este exercício de referência simples. Passo dois: implementar a filtragem de DNS em modo de monitorização. A maioria das soluções empresariais de filtragem de DNS suporta um modo passivo onde as consultas são registadas e categorizadas, mas não bloqueadas. Execute isto durante quarenta e oito a setenta e duas horas para compreender a composição do seu tráfego antes de aplicar qualquer política. Isto evita que falsos positivos interrompam o tráfego legítimo no primeiro dia. Passo três: ativar o bloqueio de forma faseada. Comece pelas categorias de maior confiança - domínios conhecidos de malware, comando e controlo de botnets e redes de publicidade. Estes são bloqueios de baixo risco com elevado impacto na largura de banda. Reveja os registos diariamente durante a primeira semana para identificar quaisquer bloqueios inesperados. Passo quatro: adicionar camadas de QoS e band steering. Assim que a filtragem de DNS estiver estável, implemente a limitação de largura de banda por cliente e o band steering. Teste estas alterações fora das horas de ponta e valide se os terminais POS, telefones VoIP e outros dispositivos essenciais para a atividade empresarial estão a funcionar corretamente. Passo cinco: documentar e medir. Após trinta dias, obtenha as suas métricas de utilização de largura de banda e compare-as com a sua linha de base. Na maioria das implementações, verá uma redução de vinte a quarenta por cento na utilização da ligação ascendente. Esse é o valor do seu ROI. Agora, as armadilhas. A mais comum que encontro é o bloqueio excessivo. Se ativar categorias agressivas de filtragem de conteúdos sem rever os registos primeiro, irá bloquear serviços legítimos. O armazenamento na nuvem, aplicações SaaS empresariais e até alguns domínios de processamento de pagamentos podem aparecer em blocos de categorias genéricas. Comece sempre de forma conservadora e expanda. A segunda armadilha é ignorar o bypass de DoH. Se implementar a filtragem de DNS sem abordar o DoH, verá a eficácia da sua filtragem diminuir ao longo do tempo, à medida que mais dispositivos passam a utilizar o DNS encriptado por predefinição. Aborde esta questão ao nível da política de rede desde o primeiro dia. A terceira armadilha é a falha na segmentação do tráfego IoT. Os dispositivos IoT - smart TVs, sistemas de gestão de edifícios, sinalética digital - geram frequentemente um tráfego de DNS significativo para os servidores de telemetria dos fabricantes. Se não estiver a segmentar o IoT numa VLAN separada com a sua própria política de filtragem, poderá bloquear inadvertidamente a funcionalidade dos dispositivos quando reforçar as suas regras de filtragem. - PERGUNTAS E RESPOSTAS RÁPIDAS (aprox. 1 minuto) - Deixe-me analisar as perguntas que recebo com mais frequência. "A filtragem de DNS irá afetar a experiência dos convidados?" Na prática, os convidados nunca notam. Os domínios que estão a ser bloqueados são telemetria de fundo, não conteúdos que estejam ativamente a solicitar. Se houver alguma alteração, a sua experiência melhora porque há mais largura de banda disponível para as coisas que estão realmente a tentar fazer. "Isto requer alterações nos nossos pontos de acesso?" Não. A filtragem de DNS é configurada na camada de DHCP e do resolvedor de DNS. Os seus pontos de acesso não são alterados. "Isto está em conformidade com o GDPR?" O filtro de DNS regista consultas de domínio, não o conteúdo. Não está a realizar uma inspeção profunda de pacotes. Desde que tenha políticas de retenção de dados adequadas e o seu aviso de privacidade cubra a monitorização de rede - o que deve acontecer de qualquer forma - o filtro de DNS é totalmente compatível com o GDPR. Para implementações no setor público e na saúde, é frequentemente um requisito de conformidade em vez de uma escolha. "E quanto ao PCI-DSS?" O filtro de DNS, na verdade, reforça a sua postura de PCI-DSS, impedindo que os ambientes de dados de titulares de cartões comuniquem com domínios maliciosos conhecidos. É um controlo positivo, não um risco. - RESUMO E PRÓXIMOS PASSOS (aprox. 1 minuto) - Para resumir: a maioria dos problemas de desempenho de WiFi empresarial não são problemas de hardware. São problemas de software - especificamente, a ausência de uma gestão inteligente de tráfego na camada de DNS. Ao implementar o filtro de DNS, pode recuperar trinta por cento ou mais da sua largura de banda existente, prolongar a vida útil operacional da sua infraestrutura de pontos de acesso atual em dois a quatro anos e, em simultâneo, melhorar a sua postura de segurança e conformidade. O cronograma de implementação é medido em horas, não em meses. O investimento de capital é uma fração de uma renovação de hardware. Os próximos passos práticos são simples. Execute uma auditoria de tráfego DNS na sua rede esta semana - a maioria das plataformas empresariais fornecerá estes dados sem qualquer ferramenta adicional. Identifique as suas principais categorias de domínios que consomem largura de banda. Em seguida, avalie uma solução de filtro de DNS em relação a essas categorias. Se opera uma rede WiFi de convidados em grande escala - hotelaria, retalho, eventos, setor público - a plataforma da Purple integra o filtro de DNS com a gestão de WiFi de convidados e analítica numa única implementação. Isso significa que obtém a recuperação de largura de banda, os controlos de conformidade e as informações de dados de convidados a partir de uma plataforma em vez de três. Obrigado por ouvir o Purple Technical Briefing. O guia de implementação completo, diagramas de arquitetura e exemplos práticos estão disponíveis no guia escrito complementar. Até à próxima.

Parte da nossa série principal: Guia de Guest WiFi

Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso

Resumo Executivo

Para Diretores de TI e CTOs que gerem redes de recintos em grande escala, comprar novo hardware é muitas vezes a opção dispendiosa por defeito quando a largura de banda se esgota. No entanto, até 40% da largura de banda da rede de convidados é tipicamente consumida por telemetria de fundo inútil, rastreadores de anúncios e tráfego de malware. Ao implementar a otimização ao nível da camada de software - especificamente através de filtragem de DNS, band steering inteligente e aplicação de políticas de QoS - os recintos podem recuperar mais de 30%+ da sua largura de banda existente sem adicionar um único ponto de acesso novo.

Este guia detalha como implementar estas otimizações para prolongar a vida útil do hardware existente, reduzir o CapEx e melhorar a experiência do utilizador em ambientes de Hotelaria, Retalho, Saúde e Transportes.

Análise Técnica Detalhada

Desperdício de Largura de Banda: Telemetria e Rastreadores

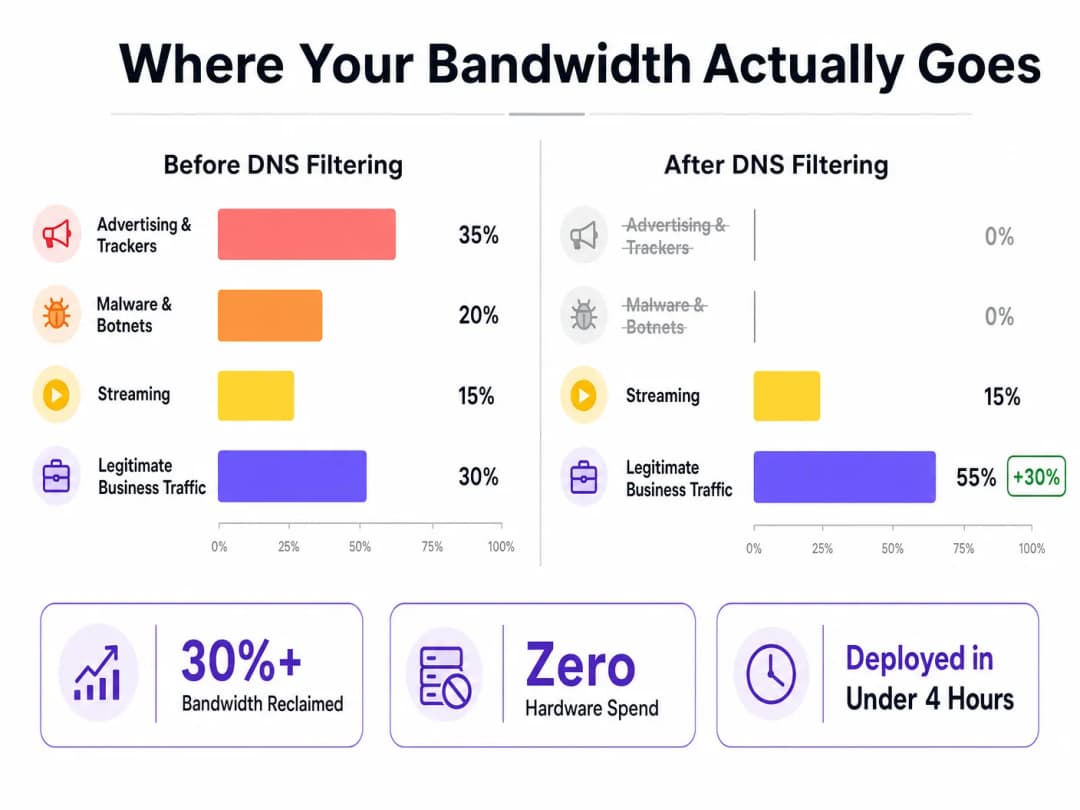
Ao examinar o perfil de tráfego de uma rede típica de Guest WiFi, o volume de tráfego não iniciado pelo utilizador é significativo. As redes de anúncios e os rastreadores de terceiros representam 25% a 40% do volume de consultas DNS. Sempre que uma aplicação é iniciada, são efetuadas dezenas de pesquisas em segundo plano para plataformas de análise e píxeis de rastreio, que não trazem qualquer benefício para o convidado mas consomem capacidade de uplink.

Além disso, os dispositivos comprometidos na rede geram tráfego de malware e de botnets, que tentam constantemente contactar servidores de comando e controlo. Isto desperdiça largura de banda e cria sérios riscos de conformidade e segurança.
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso - dns bandwidth breakdown

Solução de Filtragem de DNS

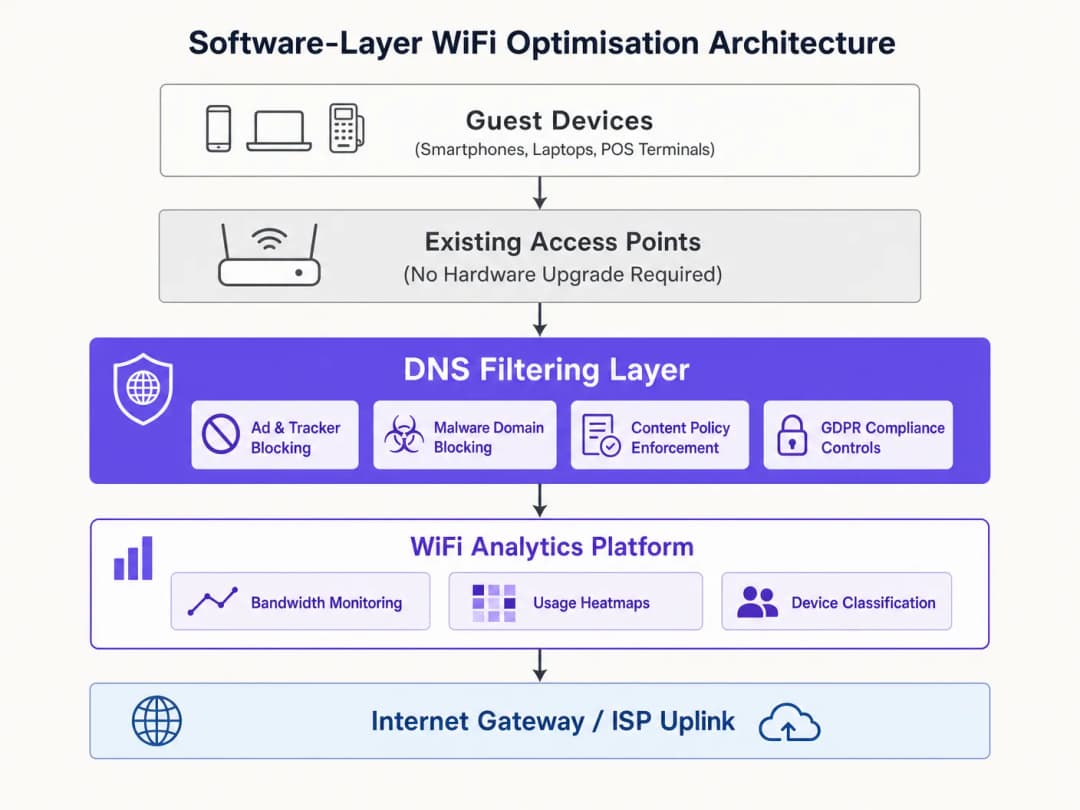
A filtragem de DNS funciona na camada de resolução. Interpõe as consultas DNS antes mesmo de estas chegarem ao uplink. Se um domínio estiver associado a uma rede de anúncios, a um anfitrião de malware conhecido ou a uma categoria restrita por política, a consulta é bloqueada e o dispositivo recebe uma resposta nula. Nenhum dado é transferido; nenhuma largura de banda é consumida.

Em comparação com as firewalls que inspecionam os pacotes após a sua chegada ou com os proxies que os intercetam a meio do trânsito, a filtragem de DNS impede que o pedido seja sequer iniciado. Esta vantagem arquitetural é altamente eficiente para recuperar largura de banda.

Gestão de DNS over HTTPS (DoH)

Uma consideração técnica essencial é o uso crescente de DNS over HTTPS (DoH). O DoH encripta as consultas DNS, ignorando o DNS ao nível da rede e contornando as regras de filtragem tradicionais. Para manter a eficácia da filtragem, as redes devem implementar a interceção de DoH, identificando o tráfego DoH (normalmente na porta 443 de resolutores conhecidos) e redirecionando-o para um resolutor de filtragem compatível com DoH. Para mais detalhes, consulte o nosso guia DNS Over HTTPS (DoH): Implications for Public WiFi Filtering (ou a versão em português: DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público).
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso - architecture overview

Tem dúvidas sobre a sua configuração específica?

A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.

Guia de Implementação

A implementação da otimização ao nível do software é simples e pode ser gerida centralmente para operadores com vários locais usando plataformas como o WiFi Analytics para monitorizar o impacto.

  1. Medição de Referência: Configure a rede para registar o volume de consultas DNS por categoria e a utilização de largura de banda por cliente. Isto estabelece uma base de referência para o cálculo do ROI.
  2. Modo de Monitorização: Implemente a filtragem de DNS em modo de monitorização passiva durante 48 a 72 horas para compreender os padrões de tráfego sem bloqueios e para evitar falsos positivos.
  3. Bloqueio Faseado: Ative o bloqueio primeiro para categorias de elevada confiança (por exemplo, malware conhecido, botnets, redes de anúncios). Analise os registos diariamente para ajustar as políticas.
  4. Otimizações Complementares:
    • Band Steering: Encaminhe os dispositivos compatíveis para a banda de 5GHz para reduzir o congestionamento na sobrecarregada banda de 2.4GHz.
    • Consolidação de SSID: Reduza a sobrecarga de gestão consolidando SSIDs e utilizando etiquetagem VLAN para segmentação.
    • Aplicação de QoS: Implemente limites de largura de banda por cliente para proteger o tráfego crítico para o negócio (por exemplo, VoIP, POS) de transmissões pesadas.
  5. Documentação e Medição: Após 30 dias, compare a utilização da largura de banda com a referência inicial para quantificar o ROI.

Boas Práticas

  • Segmente o Tráfego IoT: Os dispositivos IoT geram frequentemente grandes volumes de telemetria. Mantenha-os numa VLAN separada com políticas de filtragem adequadas para evitar perturbar o seu funcionamento enquanto reforça as regras.
  • Evite o Bloqueio Excessivo: Comece com políticas de bloqueio conservadoras para evitar perturbar aplicações SaaS empresariais legítimas e expanda gradualmente com base na análise dos registos.
  • Análises de RF Regulares: Otimize periodicamente a atribuição de canais e a potência de transmissão para minimizar a interferência de canal partilhado à medida que os ambientes físicos mudam.

Resolução de Problemas e Mitigação de Riscos

  • Serviços Legítimos Bloqueados: Se os utilizadores reportarem que as aplicações não estão a funcionar, verifique os registos de DNS para identificar bloqueios de categorias amplas que afetem domínios necessários (por exemplo, armazenamento na nuvem, gateways de pagamento) e adicione-os à lista de permissões.
  • Eficácia de Filtragem Degradada: Se o uso de largura de banda voltar a aumentar, verifique se as políticas de bypass de DoH estão ativamente a intercetar e a redirecionar consultas DNS encriptadas.
  • Problemas de Conetividade em Dispositivos Antigos: Se os dispositivos antigos tiverem dificuldades em ligar-se após a ativação do band steering, garanta que a banda de 2.4GHz ainda está suficientemente disponível e considere ajustar a agressividade do steering.

ROI e Impacto no Negócio

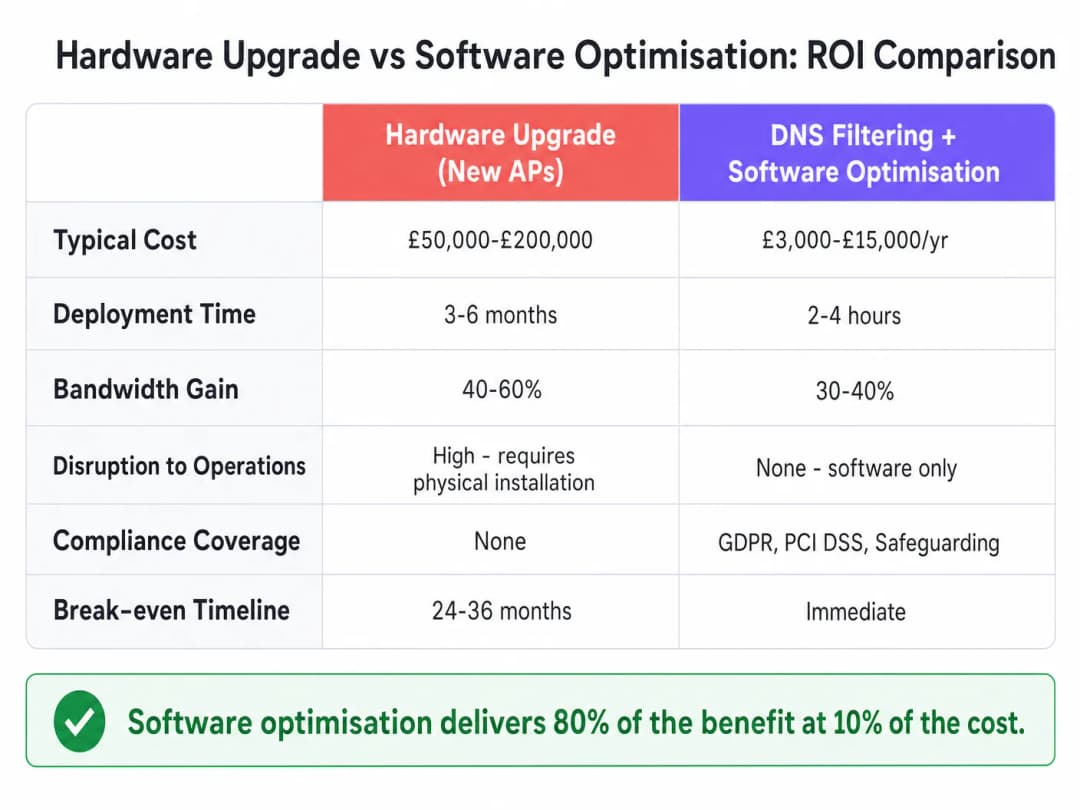
A otimização de software proporciona um ROI imediato. Enquanto as atualizações de hardware podem custar entre £50.000 e £200.000 e demorar meses a implementar, o custo da filtragem de DNS e das alterações de configuração é uma fração disso, podendo ser implementado em horas. Os locais registam normalmente uma redução de 30-40% na utilização do uplink, prolongando a vida útil dos APs existentes em 2-4 anos ao mesmo tempo que reforçam a conformidade com o GDPR e PCI-DSS.
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso - roi comparison chart

Ouça o nosso briefing técnico completo:

Definições Principais

Filtragem de DNS

O processo de bloquear o acesso a determinados domínios na fase de resolução de DNS, impedindo a ligação antes que os dados sejam transferidos.

Utilizada para recuperar largura de banda, travando o tráfego de anúncios, rastreadores e malware antes que consuma a capacidade de uplink.

Band Steering

Uma funcionalidade de rede sem fios que incentiva os clientes compatíveis com banda dupla a ligarem-se à banda de 5GHz, menos congestionada, em vez da banda de 2,4GHz.

Crucial para otimizar o tempo de antena e melhorar o débito em ambientes densos.

DNS over HTTPS (DoH)

Um protocolo para realizar a resolução remota do Domain Name System através do protocolo HTTPS, encriptando os dados.

Cria desafios para os administradores de rede, pois pode contornar os controlos tradicionais e não encriptados de filtragem de DNS.

Consolidação de SSIDs

Reduzir o número de nomes de rede transmitidos (SSIDs) para minimizar a sobrecarga das tramas de gestão.

Cada SSID consome tempo de antena; menos SSIDs significam mais tempo de antena disponível para a transmissão real de dados.

Quality of Service (QoS)

Tecnologias que gerem o tráfego de dados para reduzir a perda de pacotes, a latência e o jitter na rede.

Utilizado para priorizar o tráfego empresarial crítico (como transações de POS) em detrimento do streaming de convidados.

Etiquetagem VLAN

A prática de inserir um ID de VLAN no cabeçalho de um pacote para identificar a qual LAN virtual o pacote pertence.

Permite a segmentação lógica do tráfego de rede (por exemplo, Guest vs. Funcionários) sem necessitar de redes físicas ou SSIDs separados.

Tramas Beacon

Tramas de gestão em WLANs baseadas em IEEE 802.11 que contêm informações sobre a rede.

Transmitir demasiados SSIDs gera tramas beacon excessivas, consumindo tempo de antena valioso e abrandando a rede.

Interferência de Canal Comum

Diafonia de dois transmissores de rádio diferentes que utilizam o mesmo canal de frequência.

Atenuada por um planeamento de canais adequado e pela otimização do poder de transmissão para garantir que os APs não se sobreponham uns aos outros.

Exemplos Práticos

Um hotel de 200 quartos está a registar reclamações graves sobre o WiFi durante o pico noturno. O fornecedor de infraestrutura recomenda uma atualização de AP de £80.000. Como pode a otimização de software resolver isto?

  1. Implementar filtragem de DNS para bloquear redes de anúncios e malware, recuperando cerca de 30% da largura de banda. 2. Ativar o band steering para mover os dispositivos compatíveis para a banda de 5GHz. 3. Implementar QoS para limitar a taxa de transmissão de vídeo a 5Mbps por cliente, priorizando o tráfego de VoIP e operacional. 4. Consolidar de 8 SSIDs para 3 usando etiquetagem VLAN.
Comentário do Examinador: Esta abordagem visa a causa raiz (composição do tráfego e sobrecarga de gestão de RF) em vez do sintoma. Adia o CapEx de £80k enquanto oferece melhorias imediatas de desempenho.

Uma grande cadeia de retalho com 500 lojas precisa de melhorar o desempenho da rede para terminais POS e, ao mesmo tempo, oferecer Guest WiFi.

  1. Segmentar os dispositivos POS e o Guest WiFi em VLANs separadas. 2. Aplicar filtragem de DNS agressiva na VLAN de Guest para bloquear tráfego não essencial de alta largura de banda. 3. Configurar regras estritas de QoS priorizando o tráfego da VLAN de POS sobre a VLAN de Guest. 4. Gerir as políticas de forma centralizada através de um painel de controlo unificado.
Comentário do Examinador: A gestão centralizada é crucial para a escala de retalho. Isto garante a fiabilidade do POS (proteção de receitas) sem sacrificar a experiência de Guest WiFi, evitando atualizações de hardware por loja.

Perguntas de Prática

Q1. A rede de um estádio está a registar um congestionamento severo na banda de 2,4GHz, enquanto a banda de 5GHz está subutilizada. Qual é a ação mais imediata a tomar ao nível do software?

Dica: Considere como forçar dispositivos compatíveis a utilizar a melhor frequência.

Ver resposta modelo

Ativar e configurar o Band Steering no controlador sem fios para empurrar ativamente os clientes compatíveis com banda dupla para la banda de 5GHz, libertando capacidade de 2,4GHz para dispositivos legados.

Q2. Após a implementação do filtro DNS, nota que o consumo global de largura de banda apenas diminuiu 5%, muito abaixo dos 30% previstos. Qual é a causa técnica mais provável para este comportamento?

Dica: Pense nos comportamentos padrão dos browsers modernos em relação ao DNS.

Ver resposta modelo

Os dispositivos dos clientes estarão provavelmente a utilizar DNS sobre HTTPS (DoH), contornando o resolvedor DNS padrão da rede. A rede deve ser configurada para interceptar o tráfego DoH e redirecioná-lo para o resolvedor de filtragem.

Q3. Uma equipa de TI de um hospital pretende implementar filtragem DNS, mas está preocupada com o bloqueio de telemetria médica crítica de dispositivos IoT. Como devem desenhar a arquitetura da implementação?

Dica: Como pode aplicar regras diferentes a tipos de dispositivos diferentes?

Ver resposta modelo

Segmentar os dispositivos IoT numa VLAN dedicada. Aplicar uma política de filtragem DNS altamente específica e permissiva à VLAN de IoT que permita a telemetria necessária, aplicando ao mesmo tempo a política mais restritiva de bloqueio de anúncios/malware às VLANs de Clientes e de Pessoal.

Continue a ler esta série

Compreender o RSSI e a Força do Sinal para um Planeamento de Canais Ideal

Este guia fornece uma análise técnica aprofundada sobre RSSI, Relação Sinal-Ruído (SNR) e princípios de propagação de RF para um planeamento de canais ideal. Capacita gestores de TI, arquitetos de rede e diretores de operações de espaços com estratégias práticas para mitigar a Interferência de Co-Canal e Canal Adjacente, otimizar a implementação de APs e rentabilizar a análise de dados para um impacto de negócio mensurável nos setores da hotelaria, retalho e setor público.

Ler o guia →

WiFi 6 vs WiFi 5: Resolve a Interferência de Canais?

Este guia fornece uma análise técnica detalhada sobre como o WiFi 6 (802.11ax) aborda a interferência de canais em ambientes empresariais de alta densidade através de OFDMA e BSS Coloring. Equipas de gestão de TI, arquitetos de rede e CTOs encontrarão estratégias de implementação práticas, estudos de caso reais dos setores da hotelaria e saúde, e uma estrutura para avaliar o ROI de atualizações de infraestrutura em locais onde o desempenho sem fios é crítico para o negócio.

Ler o guia →

Melhores Canais WiFi para Locais com Alta Densidade

Uma referência técnica definitiva para selecionar e otimizar canais WiFi em ambientes de alta densidade, como estádios, arenas e grandes espaços públicos. Abrange física de RF, estratégias de reutilização de canais nas bandas de 5 GHz e 6 GHz e orientações de implementação práticas para líderes de TI.

Ler o guia →

Tem dúvidas sobre a sua configuração específica?

A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.

Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso | Purple