Cloud WiFi architecture and TCO evaluator
Model enterprise wireless total cost of ownership, controller elimination savings, Cloud RADIUS 802.1X throughput, and multi-tenant guest isolation across your venue estate.
Total cost of ownership breakdown: on-prem controllers vs cloud management
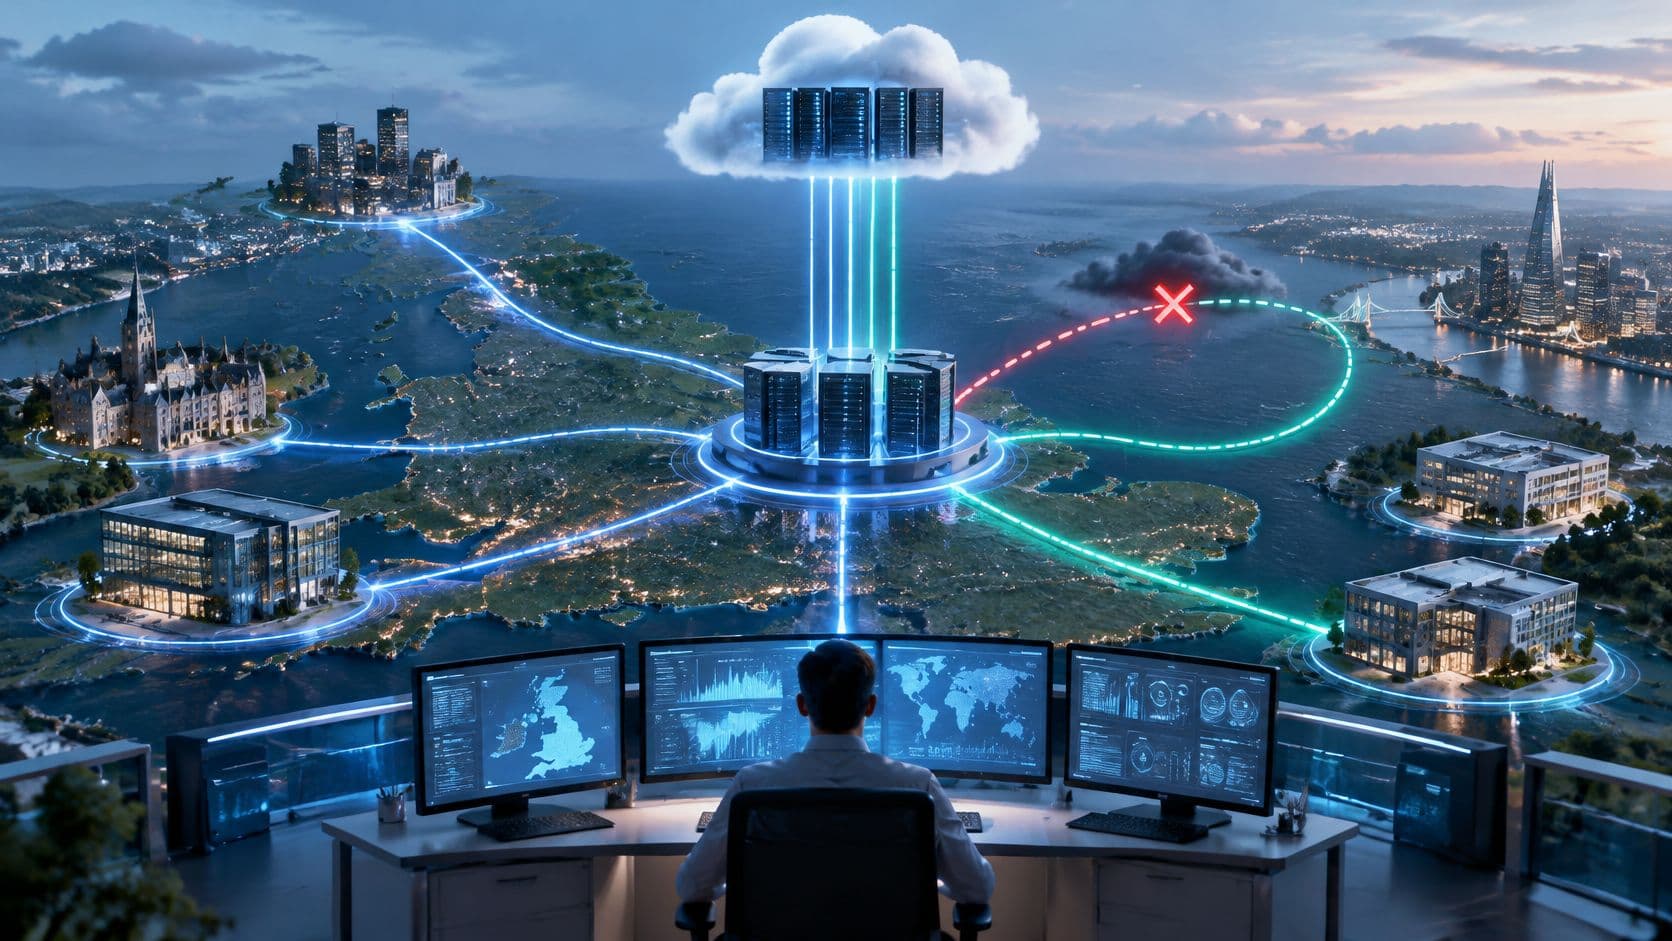
Traditional on-premises wireless relies on clustered hardware Wireless LAN Controllers (WLCs) in comms rooms. Cloud management shifts the control plane to the cloud while keeping user data traffic local on site switches, eliminating controller hardware refresh cycles.
- High availability controller pairs required per core data centre
- Recurring hardware maintenance & SmartNet / vendor support contracts
- Manual firmware patching requiring maintenance windows and site downtime
- Config drift between multi-branch locations causing policy discrepancies
- Zero-touch AP provisioning: plug into PoE switch, downloads cloud policy
- Automated firmware management with canary deployment schedules
- Centralized multi-tenant guest analytics and marketing data synchronization
- Autonomous local data plane survivability during internet dropouts
您有五个站点、三种宾客登录方式、一堆遗留 AP,而高层还在问为什么排查 WiFi 故障花的时间比发工资还长。这就是云 WiFi 管理要解决的问题。它为您提供了一个用于准入、策略和可视化管理的统一控制面板,这样您就不用在不同的地方去查找凭证、控制器日志和宾客投诉了。
向云端监管的转变并非空谈。IDC 表示,云端管理的企业 WLAN 在 2015 年占整个企业 WLAN 基础设施市场的 略低于 20%,并预测到 2020 年将超过三分之一。IDC 还表示,云端管理的企业 WLAN 基础设施和托管服务市场将从 2015 年的 11 亿美元增长到 2020 年的 33 亿美元,这反映了企业从本地控制器扩张转向集中管理无线运营的速度有多快。IDC 的云端托管 WLAN 业务案例 阐明了这一潜在趋势 - 云端是企业无线多年来一直在迈进的方向。
什么是云端 WiFi 管理
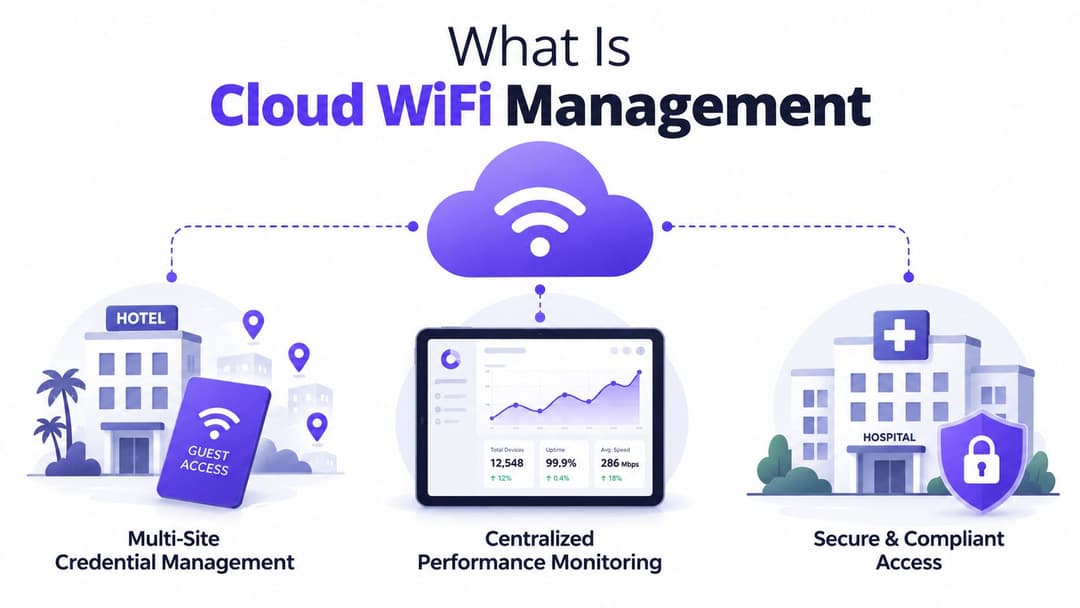
云 WiFi 管理是指通过中央云平台运行无线配置、监控和策略,而不是通过机房里的控制器进行管理。在实际应用中,它允许工程师通过浏览器修改 SSID、推送安全策略、检查客户端运行状况以及跨多个站点追踪故障,而无需分别登录到每个地点。
旧模式很容易识别。一个站点有一个共享密码、一个本地控制器,可能稍后还会加上一个 Captive Portal,而故障排除则在用户投诉或仪表板变红时开始。在组织壮大之前,这种模式一直有效,因为每个新站点都会增加凭据、固件和策略发生偏差的新位置。
云管理无线改变的是控制点,而不是物理原理。接入点仍然在本地处理流量,但管理层位于云端,因此配置、遥测和准入规则在分支机构、酒店、诊所或住宅区之间保持标准化。对于分布式组织而言,这就是统一运营模式与一堆本地特例之间的区别。
从共享密码到基于身份的访问
共享密码是大多数网络在起步时使用的一种粗放工具。它们易于部署,但也难以干净地撤销权限、难以进行妥善的分区,而且当员工、访客、承包商和租户都需要不同的访问结果时,管理起来会非常尴尬。
云平台能让您用身份识别策略取代那种混乱状态。接待员、护士和宾客都可以通过同一个无线架构进行连接,但他们不应该进入同一个网络区域,也不应该拥有相同的权限。在实际运行中,这意味着接入层必须了解用户是谁、他们使用什么设备以及他们试图启动什么类型的会话。
实用规则:如果您的无线设计仍然依赖于每个人都知道同一个密码,那么您管理的是便利性,而不是访问控制。
云端 WiFi 管理的价值在于一致性。一旦企业定义了用户认证方式、流量细分位置以及使用日志记录方式,这些规则就可以从同一个地方应用到每一个场所。当您试图在混合资产中保持访客访问、员工访问和受监管流量的一致性时,这一点至关重要。它还为特定业务的认证选择(如 OpenRoaming、SSO 或 iPSK)创造了一条更清晰的路径,因为这些方法可以与您所需的访问结果绑定。酒店可能最关心快速的访客接入,诊所可能最关心更严格的身份控制,而多租户场所可能最关心将一个租户与另一个租户隔离开来,而无需为每个楼层构建自定义的无线例外。云端控制平面为您提供了一个执行该逻辑的统一场所,同时仍将接入点流量保留在本地。
云 WiFi 管理还提出了一个企业买家无法忽视的问题,尤其是在英国。如果该平台在您首选的管辖区之外处理身份验证数据、客户端日志或位置相关的遥测数据,您需要了解这些数据的存储位置、谁可以访问它,以及供应商如何处理隐私和数据保留。在实践中,这是架构决策的一部分,而不是法律脚注。在项目启动之前,网络团队应该能够解释运营便利性与数据驻留之间的权衡。
云端与本地 WiFi 管理
分支机构网络中断,用户仍在尝试连接,此时问题不在于 WLAN 是否正常工作,而在于谁必须去处理它、策略保存在哪里,以及纠正下一个偏离标准的目标站点需要多长时间。本地无线管理仍有一席之地,但其运维要求极高。您需要购买控制器、进行维护、打补丁、保障其安全,并在容量不足或支持到期时进行更换。云管理 WiFi 将这些职责转变为服务模式,从而改变了网络团队的成本结构和工作量。
最显而易见的权衡是资本支出与运营支出的对比。本地部署通常意味着本地硬件、机架空间、固件维护以及端到端的整个生命周期。云管理系统则将其转变为基于订阅的控制和集中管理,这在部署新站点或支持分散资产时更容易证明其合理性。
运营上有哪些变化
IDC 的分析师将向托管无线的转变与减少控制器复杂性以及在更多场所简化监控的压力联系在一起。这并没有消除对网络工程的需求,但它确实改变了工作发生的地方。团队不再在本地盒子上进行变更准备,而是将更多时间花在策略、可见性和部署纪律上。有关该业务案例的实用总结,请参阅 Purple 关于云端 RADIUS 提供商的概述。
当您增加位置时,实际的差异就会显现出来。本地管理往往通过增加更多盒子或在较弱的链路上延伸集中控制来进行扩展。而云管理则通过将站点添加到相同的策略模型中来进行扩展,这更适合零售、酒店和多租户物业。
| 评估标准 | 本地部署 | 云管理 |
|---|---|---|
| 控制点 | 本地控制器 | 中央云控制台 |
| 硬件负担 | 较高 | 较低 |
| 多站点一致性 | 较难维持 | 更易标准化 |
| 运维人员配备 | 更多手动操作 | 更少重复性管理 |
| 扩展 | 硬件驱动 | 策略驱动 |
难点不在于让 WiFi 上线。而是在网络每周都在发生变化的情况下,如何保持五个、五十个或五百个地点的配置一致。
连接弹性是买家最常担心的部分,这也理所当然。在设计合理的云架构中,用户流量保持在本地,因此管理层的停机不会阻止AP按照其最后已知配置传输流量。这意味着云管理改变的是你控制网络的方式,而不是网络是否能继续为用户提供服务。
安全和认证方法
安全性是云 WiFi 管理发挥价值的核心所在。平台的选择并没有其底层的身份验证模型重要,因为无论控制面板看起来多么精致,错误的接入流程都会带来支持工单、合规摩擦以及脆弱的访问控制。
OpenRoaming - Passpoint 与无缝访客接入
在环境支持的情况下,OpenRoaming 和 Passpoint(也称为 Hotspot 2.0)是访客和漫游访问最干净的选择。无需让用户在每次返回时都输入密码或盯着欢迎页面,设备就会使用企业级 WPA2 或 WPA3 安全性进行自动身份验证。
这在酒店和面向公众的场馆中至关重要,因为宾客体验在第一次点击之前就已经开始了。再次光临的宾客、会议参会者或会员应该实现无缝连接,且从第一个数据包开始,该连接就应受到保护。对于使用基于身份的宾客旅程的组织来说,这比旧的共享密码模式迈进了一大步。
SSO 和基于目录的员工访问
对于员工来说,单点登录是更清晰的途径。当WiFi身份验证与Microsoft Entra ID、Google Workspace或Okta对接时,员工可以使用他们在使用其他业务应用时已经依赖的相同身份。这减少了密码泛滥,并使注销变得更加容易,因为访问权限可以与目录状态绑定,而不是手动维护的本地列表。
这就是无线版本的零信任实践。网络不再假定身处物理现场就等于可信,而是开始在设备每次连接时都检查身份。
适用于遗留和混合设备资产的 iPSK
并非所有设备都支持 802.1X。打印机、扫描仪、旧式终端以及某些建筑系统仍然需要一条更务实的路径,这正是 iPSK(个人预共享密钥)的用武之地。它为每个设备或组提供独立的凭据,而无需将所有设备都挤在同一个共享密码下。
这在混合设备资产中特别有用,因为在这类环境中,运营技术和访客设备与完全托管的笔记本电脑并存。您可以在不假设每个终端都足够现代以支持基于证书的身份验证的情况下,实现网络隔离。
如果您正在评估云 RADIUS 环境下的身份验证架构,那么这个技术拆解非常值得与 此云 RADIUS 服务商概述 结合阅读。
实用规则:使用 Passpoint 实现无摩擦的访客接入,使用单点登录(SSO)服务于员工,而对于那些尚不支持 802.1X 的顽固设备,则使用 iPSK。
英国的频谱角度也至关重要。Ofcom 的 5 GHz 规则将该频段分为低子频段和高子频段,且较高的 5.8 GHz 频段允许更高的最大发射功率,对于符合相关标准的设备,室内可达 1 W e.i.r.p.。支持单频段功率和信道策略的云控制器可以利用这种灵活性来改善覆盖规划,并降低高密度部署中的干扰风险。本指南中概述的 Ofcom 5 GHz 框架 就是 RF 策略不应被视为通用复选框的原因之一。
还有一个经常被忽视的治理问题。关于云管理 WiFi 的公开资料往往着重于分析和集中监控,但通常不会回答位置分析、Captive Portal 数据或身份记录是保留在英国、转移到欧盟还是在其他地方处理。对于英国的酒店、零售、医疗保健或住宅行业的买家来说,这绝非琐事,而是购买决策的一部分。
多租户和员工访客 WiFi 流程
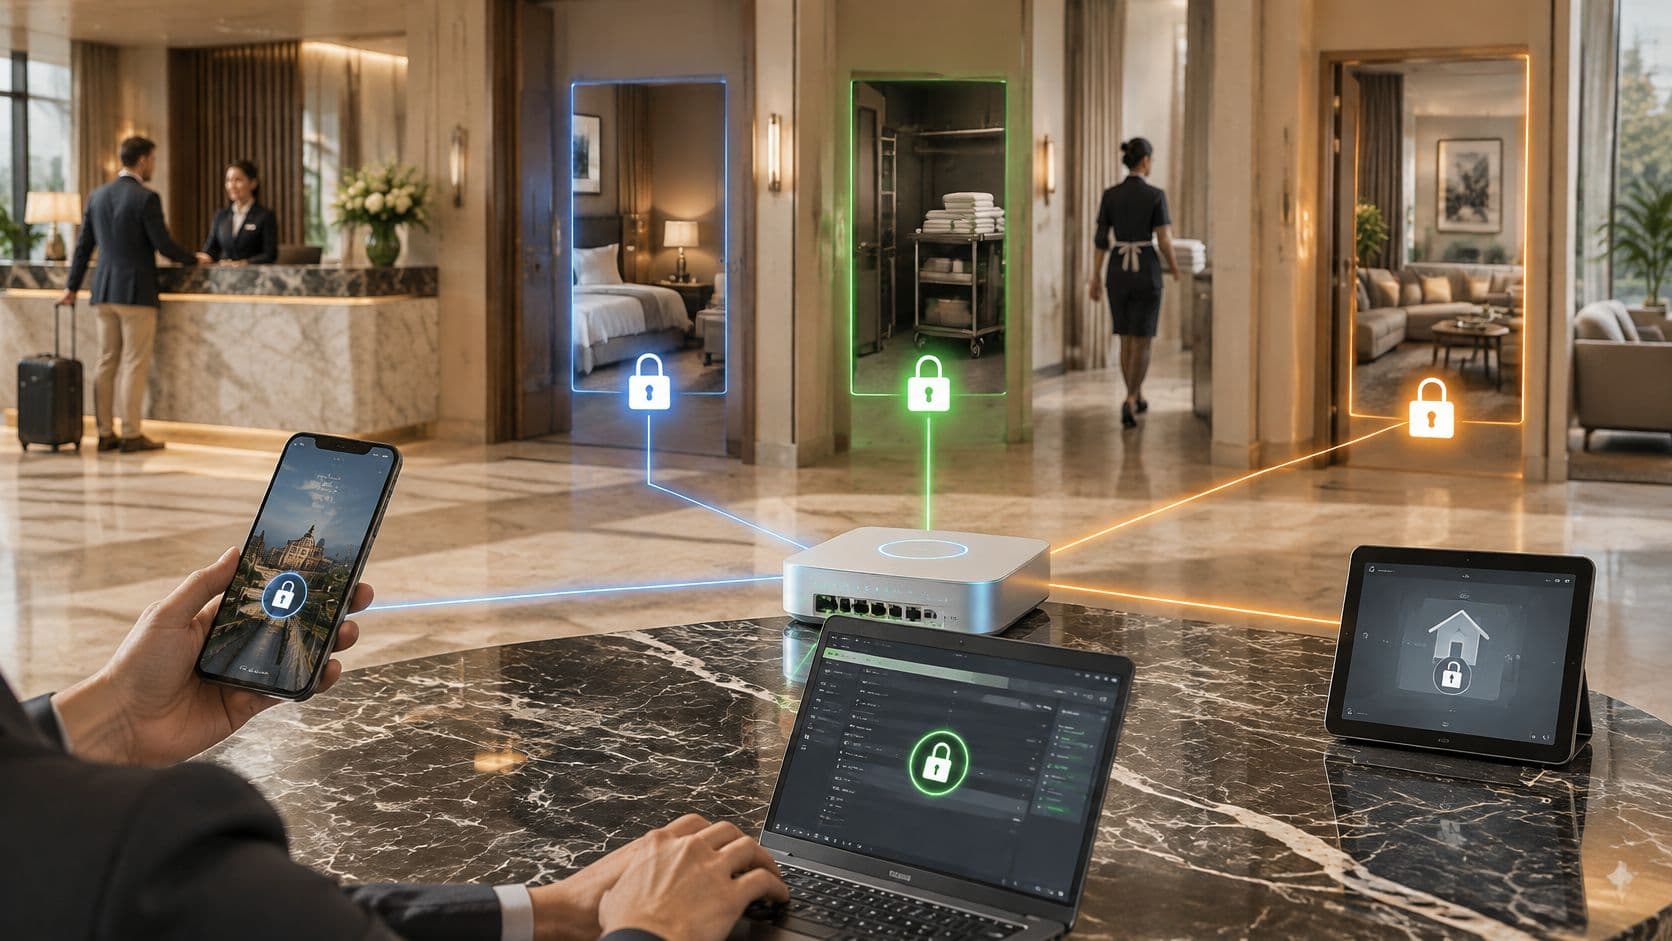
最强大的云 WiFi 部署不仅能验证用户,还能清晰地隔离不同的访问路径。酒店宾客、员工和租户可以走进同一栋大楼,并在无需前台操作控制器的情况下,获得完全不同的网络体验。
实践中的访客、员工和租户流程
宾客到达酒店,打开笔记本电脑,如果宾客已注册该无缝接入服务,设备就会通过 Passpoint 自动连接。如果没有,宾客会跳转到带有品牌标志的引导页面,接受条款并快速上网。重点不在于门户本身,而在于可以在所有物业中实现标准化体验,无需给每个前台团队分发不同的操作指南。
员工则遵循不同的路径。他们通过 Entra ID 或 Okta 进行身份验证,系统会检查其目录状态,并随着其账户的变化自动授予或撤销访问权限。这是一个纯粹的运营优势,因为您无需依赖他人在人力资源部门注销账户时记住删除 WiFi 密码。
学生公寓或建房出租街区的租户还有第三个需求。他们需要个人访问权限、稳定的性能以及与邻居的隔离,而又不会让网络感觉像企业 VPN。云管理策略可以将这些用户映射到独立的网段,并保持账单、支持和使用记录的独立。
运营方面的收获很简单。云 WiFi 管理将三个手动工作流转化为一个策略框架。这就是节省时间的来源,也是该模式在网络不仅仅是 IT 工具、更是服务一部分的场所中运行良好的原因。
Purple的多租户方法就是这种流程处理的一个例子,在单一云托管层下拥有独立的访客、员工和居民访问模式。他们的多租户WiFi指南 在您对比不同平台对隔离的理解时非常有用。
运营贴士:如果您的设计文档中访客流程和员工流程看起来完全相同,说明该配置尚不够成熟。
部署与迁移步骤
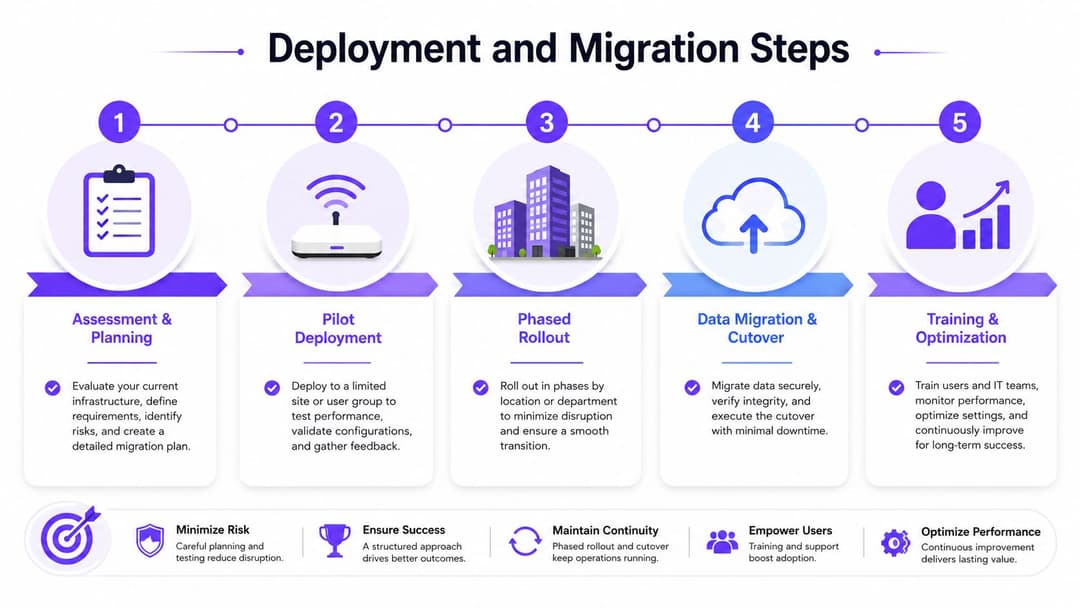
当团队将云迁移视作单纯的硬件更换时,过程往往会变得很糟糕。实际上,最顺利的部署是分阶段、枯燥且经过严格验证的。在切换期间造成的波折越少,下个月用于修复本可避免的错误的时间就越少。
从环境开始,而非控制面板
首要任务是评估。清点接入点,记录哪些值得重复使用,映射您的身份源,并记录需要在迁移中保留的 SSID。如果您错过了这里的依赖链,迁移就会变成凭空猜测。
接下来是试点部署。Purple 可与包括 Meraki、Aruba、Ruckus、Mist 和 UniFi 在内的供应商协同工作,当您希望保留现有资产而不是全部拆除时,这可以减少硬件摩擦。当目标是云管理的控制层而不是整个网络的更换时,这非常有用。
分批次逐步切换
并行运行是最安全的模式。在对一小部分用户测试云平台的同时保持旧系统运行,然后逐个迁移站点。试点项目应包含正常的员工流量、访客接入,以及通常会触发边缘情况的任何遗留设备。
实用规则:在同一站点内认证、漫游和分析功能完全协同工作之前,切勿宣布迁移成功。
常见的错误是可以预测的。团队往往假设每个 AP 都可以重复使用、低估了目录集成的工作量,或者在签署合同前忘记检查英国的数据处理。这些都是可以避免的错误,但前提是您必须在部署前进行审查,而不是在部署后。
部署过程应该以验证结束,而不是以热情结束。在退役任何旧系统之前,请确认门户网站工作正常、目录同步符合预期且仪表板正在收集正确的遥测数据。这就是防止迁移变成昂贵实验的关键所在。
分析与商业价值
无线分析只有在能够改变决策时才具有意义。如果一个充满图表的仪表板不能帮助酒店经理发现服务问题、不能帮助零售团队理解停留模式,或者不能帮助医疗机构更安全地划分设备,那么它就只是噪音。
优秀的分析功能究竟能为您提供什么信息
一项针对 175 家英国企业 的调查发现,49% 的受访者每年用于维护其 WiFi 网络的时间少于 100 小时,报告指出,酒店业是花在维护上的时间最多的行业。同一份报告发现,超过半数的企业每天会检查数次 WiFi 网络状态,98% 会在安装前后进行勘测,91% 会使用频谱分析。OpenReality 的 2018 年 WiFi 现状报告 表明,云端可见性和集中诊断并非非主流想法,它们早已成为日常运营的一部分。
这种运营模式解释了为什么分析具有重要价值。如果您的团队在一天中多次检查网络健康状况,云控制面板可以缩短从出现症状到诊断之间的时间。如果您已经在安装前后进行验证,中央分析可以帮助您进行站点间的对比,而不是将每个站点都视为一次性工作。
各行业 KPI
酒店及餐饮团队通常关心宾客体验、回头率、停留时间,以及接入流程是否具有品牌特色,而不是显得笨拙。零售团队希望了解哪些区域受到关注、WiFi 互动如何与物理移动相匹配,以及营销活动是否能引导消费行为。医疗保健行业需要设备密度可视化、合规性日志记录,以及对患者或访客流量的清晰视图。物业团队则倾向于关注占用率、便利设施的使用情况,以及网络是否支持不会整天触发支持工单的住户体验。
其价值在于将这些信号缝合到其他系统中。CRM连接器和营销自动化工具让场所能够将第一方WiFi数据转化为后续旅程、基于同意的互动以及更清晰的归因。这并没有取代网络团队的工作,但确实让网络成为了商业对话的一部分,而不仅仅是后台的实用工具。
您可以在 Purple 的 WiFi 分析指南 中更详细地了解厂商是如何界定这一点的,特别是当您在对比仪表板呈现的内容与业务实际可用内容时。
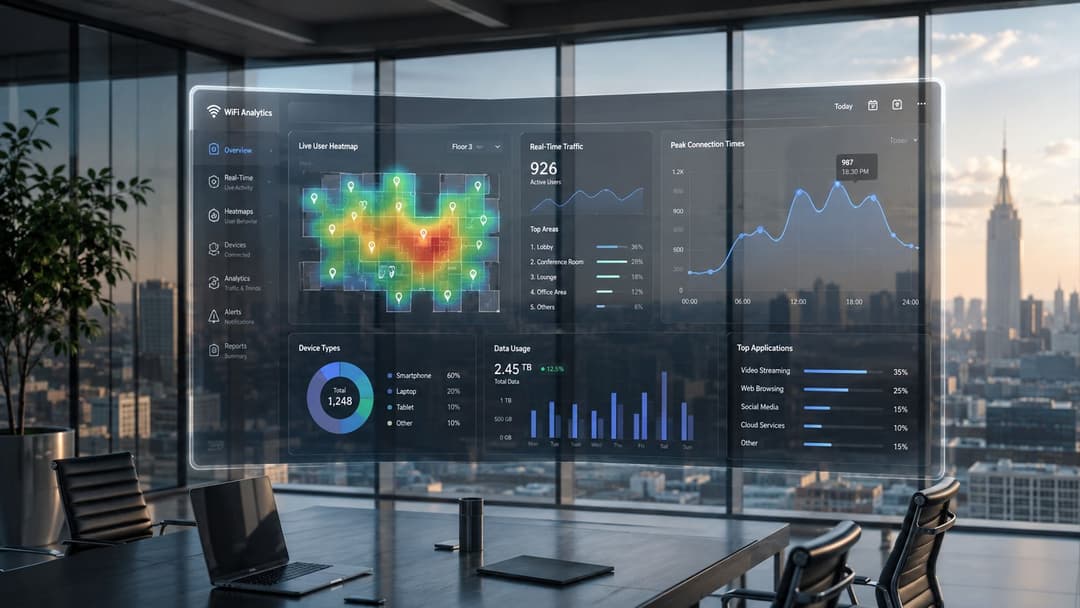
有用的仪表板应该能够缩短决策时间,而不是仅仅用来装饰墙面。
选择合适的平台
适合的云 WiFi 平台应当契合您的身份验证模型、您的硬件现状以及您的合规负担。这听起来显而易见,但许多团队仍然只看演示的华丽外观而买单,事后才发现他们需要平台并不支持的功能。
签约前需要核实的事项
从身份验证开始。如果您需要为访客提供 Passpoint 或 OpenRoaming,为员工提供 SSO,以及为传统设备提供 iPSK,则该平台必须能够干净地支持这三者。如果它只能做好其中一个,您最终将不得不附加另一个系统,并重新构建您本想消除的复杂性。
然后检查身份和合规性方面。查看 Entra ID、Google Workspace 和 Okta 的集成情况,询问遥测和门户数据的存储位置,并验证供应商如何处理英国居民身份和 GDPR 期望。当您的无线平台兼作第一方数据源时,数据存储位置绝不是一个法律脚注。
硬件兼容性同样至关重要。除非您已经决定进行彻底更换,否则一个优秀的平台不应强迫您淘汰现有硬件。它还应该与您当前的混合 AP 协作,因为大多数真实环境并不是整齐划一的新建场所。
实用的选择思路
Purple是这一领域的一个选择。它提供了云RADIUS管理、用于身份验证和策略的统一云控制面板,并在现有接入点资产中支持访客、员工和多租户流程。如果一个平台不能在一次沟通中说清楚它是如何处理身份、隔离、分析和数据治理的,那就继续寻找吧。
最简单的购买原则是:选择一个既能减少手动工作,又不会产生新盲区的平台。如果它能改进身份验证、集中管理策略,并在数据处理上为您提供可靠的合规保障,那么它就发挥了作用。
如果您正在规划云WiFi部署,可以使用Purple来将身份验证流程、多站点策略控制和分析与您当前的设置进行对比。访问 Purple 了解云托管无线网络如何支持访客接入、员工身份识别以及多租户隔离,而无需强制进行硬件替换。