
企业 WLAN 上遥测数据带来的隐藏成本
本指南详细介绍了企业 WLAN 上未经请求的 IoT 遥测数据带来的隐藏带宽和合规成本。它提供了可操作的架构策略,包括 VLAN 隔离和 DNS 边缘过滤,以降低风险并为关键业务服务回收吞吐量。
Video overview
收听本指南
查看播客转录
核心系列的一部分:Guest WiFi 指南 →
执行摘要
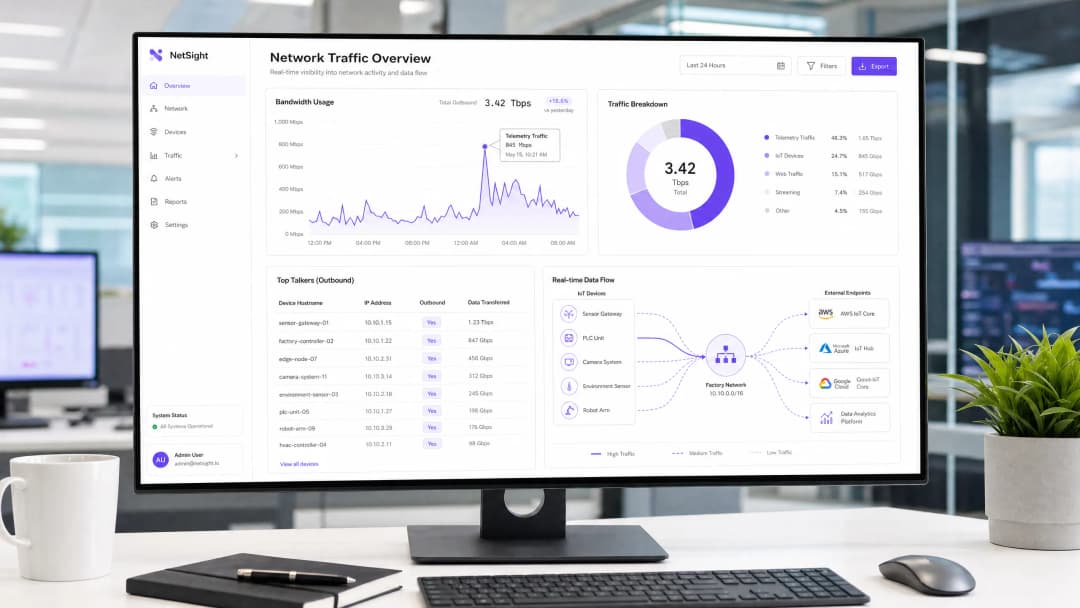
对于管理酒店、零售和公共部门等高密度环境的 CTO 和网络架构师而言,物联网(IoT)设备的激增给企业无线局域网带来了一项隐形成本:未经请求的遥测数据。每台智能电视、暖通空调(HVAC)控制器和 POS 终端都会不断向供应商终端发送诊断数据、使用统计信息和固件检查。累计来看,这些流量最多可占用 48% 的出站带宽,严重影响正常的 Guest WiFi 和企业运营。除了降低吞吐量外,未管理的遥测数据在 GDPR 和 PCI-DSS 框架下还带来了显著的合规风险,创建了未经审计的数据外泄通道。本指南提供了一个技术蓝图,用于在边缘识别、隔离和过滤遥测流量,帮助 IT 团队重新夺回带宽、执行安全策略并提高整体网络投资回报率(ROI),同时不会中断关键设备的功能。
技术深度解析
物联网遥测的核心挑战在于,它在标准网络策略之外自主运行。设备硬编码了与供应商控制的终端进行通信的逻辑,并且如果连接中断,通常会采用激进的重试机制。
遥测流量剖析
遥测有效载荷因供应商而异,但通常包括设备健康指标、错误日志和使用模式。例如,酒店客房内的智能电视可能每隔几分钟就会 ping 三星或 LG 的服务器。虽然每个单独的数据包很小,但数千台设备的累积量却非常庞大。我们的分析表明,企业级物联网设备平均每天产生约 340MB 的出站流量。

安全与合规性影响
未过滤的遥测数据在网络安全中创造了一个盲区。当设备绕过组织控制进行外部通信时,它们违反了最小特权原则。在受严格监管框架约束的环境中,这个问题尤为严重。在 PCI-DSS v4.0 标准下,与持卡人数据环境 (CDE) 共享网络段的任何设备均属于合规范围。如果 POS 终端生成出站遥测数据,则必须对其进行严格隔离。同样,GDPR 第 32 条规定必须实施适当的技术措施以确保数据安全。未经审计的出站连接,即使看起来无害,也无法满足该标准。虽然 IEEE 802.1X 提供了强大的端口级认证,但它并不检查或控制已认证设备的有效载荷。WPA3 保护了无线传输的安全,但无法阻止设备发起遥测连接。
边缘过滤的必要性
为了解决这个问题,企业必须在网络边缘实施过滤。这涉及一种多层方法:利用 DNS 沉洞(sinkholing)拦截已知遥测域名的解析请求,并利用深度包检测(DPI)结合 FQDN 黑名单来拦截硬编码的 IP 通信。这种架构确保只有授权的业务流量才能通过互联网网关,正如我们在 通过在边缘阻止广告网络来提高 WiFi 速度 指南中所详细讨论的那样。

实施指南
部署强大的遥测过滤架构需要采取系统化方法,以确保合法的业务流量不受干扰。
第一阶段:网络分段
首要步骤是进行严格的 VLAN 分段。IoT 设备绝不能与企业用户、访客网络或 PCI 范围内的系统处于同一子网。创建专用的 IoT VLAN,并配置严格的访问控制列表(ACL),默认拒绝跨 VLAN 路由。
第二阶段:流量审计与基线制定
在执行阻止之前,先建立流量基线。部署流量分析工具(NetFlow/sFlow)或使用综合的 WiFi Analytics 平台来监控出站连接。识别流量最大的设备并映射其目的地端点。此次审计将揭示遥测问题的真实规模。
第三阶段:DNS 沉洞
配置 IoT VLAN 的 DHCP 范围,以分配内部的、执行策略的 DNS 解析器。针对已知的遥测和诊断端点实施基于类别的阻止。使用社群维护的黑名单或商业威胁情报源。在执行阻止之前,以“仅报告”模式监控日志 72 小时,以识别潜在的误报。
第四阶段:出口过滤与 DPI
对于通过使用硬编码 IP 地址来绕过 DNS 的设备,在边界防火墙处实施出口过滤。配置 DPI 规则以识别并丢弃遥测特征。确保定期更新这些规则,以跟上厂商基础设施的变化。## 最佳实践
- 对 IoT 采用默认拒绝姿态: 默认情况下,IoT VLAN 应该无法访问互联网。仅显式将设备核心功能所需的 FQDN 和端口(例如 NTP、特定 API 端点)列入白名单。
- 实施速率限制: 即使是授权流量也应进行带宽整形。应用 QoS 策略限制 IoT 网段可用的最大吞吐量,防止其在大规模固件更新期间使上行链路饱和。
- 定期维护阻止列表: 遥测端点会发生变化。将更新后的 FQDN 阻止列表自动引入到您的边缘过滤引擎中,以保持有效性。
- 监控访客网络: 将类似的过滤原则应用于访客网络。虽然您无法控制访客设备,但可以防止其遥测数据降低共享体验的质量。
故障排除与风险规避
遥测过滤的最大风险是过度阻止,这可能会破坏设备功能。例如,阻止供应商的 CDN 可能会无意中阻止关键的安全更新。
- 症状: 设备在管理控制台中显示离线状态。
- 解决方法: 检查 DNS 日志,查看受影响设备 IP 的被阻断查询。临时将该被阻断域名列入白名单,并验证功能是否恢复。通常,供应商会为遥测和管理使用不同的子域名(例如
telemetry.vendor.com与api.vendor.com)。
另一种常见的故障模式是不完全隔离,即管理 VLAN 无意中将 IoT 网段桥接到企业网络。定期进行渗透测试和 VLAN 审计对于验证隔离至关重要。
ROI 与业务影响
实施遥测过滤可带来立竿见影且可衡量的回报。
- 带宽回收: 企业通常会看到出站 WAN 利用率降低 15 - 30%,从而推迟昂贵的带宽升级。
- 提升用户体验: 回收的带宽直接转化为面向访客和员工的更快速、更可靠的 WiFi 连接,从而提高 Hospitality 和 Retail 环境中的满意度得分。
- 规避风险: 消除未经授权的出站连接可显著减少攻击面并简化合规性审计,从而降低监管罚款的风险。
在预算紧张且监管严格的公共部门部署中,这些效率对于提供与推动数字包容性倡议相一致的可靠服务至关重要,正如我们最近宣布的:Purple Appoints Iain Fox as VP Growth - Public Sector to Drive Digital Inclusion and Smart City Innovation 中所讨论的那样。
收听简报
如需深入了解架构注意事项,请收听我们 10 分钟的技术简报:
关键定义
遥测数据
从连接的设备自动向其制造商或第三方云服务传输运行、诊断或使用情况数据的过程。
通常在未经 IT 明确授权的情况下进行传输,消耗带宽并产生合规盲区。
DNS 汇洞
一种配置为针对特定域名返回错误 IP 地址(通常为 0.0.0.0)的 DNS 服务器,从而有效地阻止设备连接到这些域名。
作为一种轻量且高效的方法,用于在网络边缘拦截已知的遥测和跟踪端点。
深度 packet 检测 (DPI)
高级网络数据包过滤技术,当数据包通过检测点时,对其数据部分(可能还包括报头)进行检查,以寻找协议不合规、病毒、垃圾邮件、入侵或定义的特定特征。
对于识别和拦截使用硬编码 IP 地址或非标准端口、绕过 DNS 控制的遥测流量是必需的。
FQDN 黑名单
被网络网关或 DNS 解析器明确拒绝访问的完全限定域名(例如 telemetry.vendor.com)列表。
比 IP 拦截更精确,因为云端托管的遥测端点经常更改 IP 地址,但保持域名一致。
VLAN Segmentation
将物理网络划分为多个逻辑网络以隔离流量、提高性能并增强安全性的做法。
管理 IoT 设备的关键第一步,确保其遥测流量无法穿过企业或 PCI 范围内的网络分段。
Egress Filtering
监控并可能限制从一个网络向另一个网络(通常是互联网)输出信息流的做法。
对于防止未经授权的数据外泄以及对 IoT 分段强制执行 “默认拒绝” 态势至关重要。
PCI DSS Scope
持卡人数据环境(CDE)中包含或连接的所有系统组件、人员和流程。
来自与支付终端在同一网络分段上的设备的未受控遥测,可能会在无意中将这些设备纳入审计范围。
IEEE 802.1X
一个用于基于端口的网络访问控制(PNAC)的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
虽然它能确保网络准入的安全,但它不会检查或控制已验证设备发送的遥测有效载荷。
应用实例
一家拥有 400 间客房的度假酒店每天凌晨 2:00 至 4:00 期间都会遭遇严重的网络拥堵,影响到了早起的宾客和后勤办公室运营。网络团队怀疑是最近在每个客房安装的智能电视造成的。他们应该如何诊断并解决这个问题?
- 诊断: 在核心交换机上部署 NetFlow 收集器,以分析拥堵时间段内的流量。分析结果显示,所有 400 台电视同时在下载固件更新,并向制造商的 CDN 上传汇总的每日使用情况遥测数据。2. 解决: 首先,确保将电视划分到专用的 IoT VLAN。其次,在防火墙上实施 QoS 策略,将 IoT VLAN 的出站和入站流量限制在总 WAN 链路带宽的 10% 以内。第三,实施 DNS 汇洞 (DNS sinkholing) 来拦截用于遥测上传的特定 FQDN,同时允许用于固件更新的 FQDN。最后,如果供应商管理控制台支持,可以错开更新时间窗。
一家拥有 200 家分店的大型连锁零售企业混合使用了传统和现代 POS 系统。在一次 PCI DSS 审计中,评估员注意到几个现代 POS 终端正在向未知的云端点产生出站 HTTPS 流量。网络架构师应该如何整改这一发现?
- 立即遏制: 确认 POS 终端处于严格隔离的 CDE(持卡人数据环境)VLAN 中。2. 流量分析: 在 CDE VLAN 的出口接口上进行数据包捕获 (PCAP)。识别目的 IP 地址并尝试进行反向 DNS 解析,以确定供应商。3. 策略执行: 在防火墙上为 CDE VLAN 实施“默认拒绝”出站规则。仅将支付处理和授权管理流量所需的 IP 地址及端口明确列入白名单。4. 文档记录: 在防火墙规则库中记录白名单端点以及每个端点的业务合理性,并将该文档提供给 PCI 评估员。
练习题
Q1. 您正在整个企业园区部署一批新的智能 HVAC 控制器。供应商表示,这些控制器需要访问互联网,以便向其云平台报告诊断数据以获得保修支持。您如何安全地集成这些设备?
提示:考虑最小特权原则,以及如何在操作要求与安全控制之间取得平衡。
查看标准答案
- 将 HVAC 控制器放置在专用的、隔离的 IoT VLAN 上。2. 向供应商索取诊断报告所需的特定 FQDN 和端口。3. 在边界防火墙上为该 IoT VLAN 配置默认拒绝的出口规则。4. 仅针对供应商提供的 FQDN 和端口创建明确的允许规则。5. 在该 VLAN 上实施速率限制,以防止控制器消耗过多的带宽。
Q2. 在例行日志审查期间,您发现来自 IoT VLAN 的大量 DNS 请求被 DNS 汇洞拦截。然而,运营团队报告说,数字标牌显示屏不再更新其内容。可能的原因和补救措施是什么?
提示:思考供应商通常如何构建其云服务,以及过度拦截的风险。
查看标准答案
可能的原因是过度拦截。供应商可能在遥测报告和内容交付中使用了相同的域名(或高度相关的子域名)。补救措施:1. 在 DNS 日志中识别被拦截的特定域名。2. 临时将该域名列入白名单。3. 使用数据包捕获来分析流向该域名的流量。4. 如果可能,在防火墙上使用 DPI 来拦截特定的遥测 URI 路径,同时允许内容更新路径,或者与供应商合作,为每个功能确定不同的 FQDN。
Q3. 一位体育场 IT 总监希望实施遥测过滤,但担心在有 50,000 名球迷连接的比赛日,核心防火墙的处理开销。什么样的架构能提供最高效的过滤?
提示:哪种过滤方法消耗防火墙的 CPU 周期最少?
查看标准答案
最高效的方法是主要依靠 DNS 汇洞进行大部分过滤。通过将 DHCP 服务器配置为将客户端设备指向拦截已知遥测域名的内部 DNS 解析器,流量在尝试建立连接之前就被丢弃,从而节省了防火墙状态表条目和 DPI 处理周期。防火墙应仅作为针对硬编码 IP 或高度特定拦截规则的辅助手段。
继续阅读本系列
深入理解 RSSI 与信号强度以实现最佳信道规划
本指南对 RSSI、信噪比 (SNR) 和射频 (RF) 传播原理进行了全面的技术深度探讨,以实现最佳信道规划。它为 IT 经理、网络架构师和场所运营总监提供了切实可行的策略,以减轻同频干扰和邻频干扰、优化 AP 部署,并利用分析在酒店、零售和公共部门环境中实现可衡量的业务效益。
WiFi 6 对比 WiFi 5:它能否解决信道干扰问题?
本指南深入探讨了 WiFi 6 (802.11ax) 如何通过 OFDMA 和 BSS Coloring 技术,解决高密度企业环境中的信道干扰问题。它为 IT 经理、网络架构师和 CTO 提供了可操作的部署策略、来自酒店和医疗行业的真实案例研究,以及一套用于评估无线性能至关重要的场所中基础设施升级投资回报率 (ROI) 的框架。
高密度场馆最佳 WiFi 信道选择
在体育场、体育馆和大型公共场所等高密度环境中选择和优化 WiFi 信道的确定性技术参考。它涵盖了射频物理学、5 GHz 和 6 GHz 频段的信道复用策略,以及为 IT 领导者提供的可行部署指南。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。