
কারিগরি WiFi নির্দেশিকা
গেস্ট WiFi, অ্যানালিটিক্স, Captive Portal এবং ভেন্যু প্রযুক্তির উপর গভীর, বিশেষজ্ঞ-চালিত কারিগরি নির্দেশিকা।
473 guides

BYOD WiFi নিরাপত্তা: কীভাবে আপনার নেটওয়ার্কে ব্যক্তিগত ডিভাইসগুলো নিরাপদে ব্যবহার করতে দেবেন
BYOD WiFi অ্যাক্সেস সুরক্ষিত করার বিষয়ে IT লিডারদের জন্য একটি বাস্তবসম্মত, ভেন্ডর-নিরপেক্ষ গাইড। ব্যক্তিগত ডিভাইস ব্যবহারের সুবিধা দেওয়ার পাশাপাশি কর্পোরেট সম্পদ রক্ষা করতে এটি 802.1X অথেন্টিকেশন বাস্তবায়ন, MDM ইন্টিগ্রেশন এবং কঠোর নেটওয়ার্ক সেগমেন্টেশন কভার করে।

PKI কী? কীভাবে পাবলিক কী ইনফ্রাস্ট্রাকচার WiFi সিকিউরিটি পরিচালনা করে
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI) এবং হসপিটালিটি, রিটেইল ও পাবলিক-সেক্টর ভেন্যু জুড়ে এন্টারপ্রাইজ WiFi নেটওয়ার্ক সুরক্ষিত করার ক্ষেত্রে এর গুরুত্বপূর্ণ ভূমিকা ব্যাখ্যা করে। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য ডিজাইন করা এই গাইডটি সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন, EAP-TLS-এর সাথে IEEE 802.1X ডেপ্লয়মেন্ট এবং কীভাবে Purple-এর প্ল্যাটফর্ম স্কেলযোগ্য, কমপ্লায়েন্ট কানেক্টিভিটির জন্য এই স্ট্যান্ডার্ডগুলো ব্যবহার করে সে সম্পর্কে কার্যকর নির্দেশনা প্রদান করে। পাঠকরা একটি সুনির্দিষ্ট ডেপ্লয়মেন্ট রোডম্যাপ, বাস্তব-জগতের কেস স্টাডি এবং কীভাবে PKI শেয়ার্ড-সিক্রেট WiFi-এর দুর্বলতাগুলো দূর করে সে সম্পর্কে একটি স্পষ্ট ধারণা পাবেন।
802.11ac (WiFi 5): ফিচার, পারফরম্যান্স এবং ডিপ্লয়মেন্ট স্ট্র্যাটেজি সম্পর্কে একটি টেকনিক্যাল ডিপ ডাইভ
এই বিস্তৃত টেকনিক্যাল গাইডটি 802.11ac (WiFi 5) স্ট্যান্ডার্ডের একটি ডিপ ডাইভ প্রদান করে, এর আর্কিটেকচার, পারফরম্যান্স বৈশিষ্ট্য এবং ব্যবহারিক ডিপ্লয়মেন্ট স্ট্র্যাটেজিগুলোর বিস্তারিত বিবরণ দেয়। এটি আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের বিদ্যমান অবকাঠামো অপ্টিমাইজ করতে, উচ্চ-ঘনত্বের পরিবেশ পরিচালনা করতে এবং ভবিষ্যতের আপগ্রেড সম্পর্কে প্রমাণ-ভিত্তিক সিদ্ধান্ত নেওয়ার জন্য প্রয়োজনীয় জ্ঞান দিয়ে সজ্জিত করে।
নিরাপদ নেটওয়ার্ক অ্যাক্সেসের জন্য ইউজার অনবোর্ডিং সহজতর করা
এই নির্দেশিকাটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য নিরাপদ নেটওয়ার্ক অ্যাক্সেসের জন্য ইউজার অনবোর্ডিং কীভাবে সহজতর করা যায় সে সম্পর্কে একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে। এটি সম্পূর্ণ অথেন্টিকেশন স্ট্যাক কভার করে - সেলফ-সার্ভিস Captive Portal এবং আইডেন্টিটি ফেডারেশন থেকে শুরু করে IEEE 802.1X, WPA3, RADIUS এবং OpenRoaming পর্যন্ত - যেখানে হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশের জন্য ব্যবহারিক ডেপ্লয়মেন্ট গাইডেন্স রয়েছে। এই নির্দেশিকাটি GDPR এবং PCI-DSS কমপ্লায়েন্সের প্রয়োজনীয়তা, রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল এবং MAC ক্যাশিং কৌশলগুলিকে সম্বোধন করে, যা টিমগুলিকে নিরাপত্তার সাথে আপস না করে অনবোর্ডিং জটিলতা এবং প্রশাসনিক ওভারহেড হ্রাস করতে সক্ষম করে।
RADIUS দুর্বলতা প্রশমন: একটি সিকিউরিটি হার্ডেনিং গাইড
এই নির্দেশিকাটি হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক সেক্টরের পরিবেশ জুড়ে এন্টারপ্রাইজ WiFi পরিকাঠামোর জন্য দায়ী IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য একটি ব্যাপক, কার্যকরী রেফারেন্স প্রদান করে। এটি MD5 কলিশন ভালনারেবিলিটি এবং দুর্বল শেয়ার্ড সিক্রেট থেকে শুরু করে আনএনক্রিপ্টেড UDP ট্রান্সপোর্ট এবং ভুলভাবে কনফিগার করা EAP মেথড পর্যন্ত RADIUS সার্ভার ডিপ্লয়মেন্টের সম্পূর্ণ অ্যাটাক সারফেস কভার করে - এবং IEEE 802.1X, PCI-DSS এবং GDPR-এর প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ একটি অগ্রাধিকারভিত্তিক হার্ডেনিং রোডম্যাপ প্রদান করে। যে সমস্ত প্রতিষ্ঠান এই সুপারিশগুলি প্রয়োগ করবে তারা ক্রেডেনশিয়াল-ভিত্তিক নেটওয়ার্ক আক্রমণের ঝুঁকি উল্লেখযোগ্যভাবে হ্রাস করবে, কমপ্লায়েন্সের বাধ্যবাধকতা পূরণ করবে এবং তাদের গেস্ট ও কর্পোরেট WiFi পরিকাঠামোর জন্য একটি শক্তিশালী নিরাপত্তা ব্যবস্থা গড়ে তুলবে।
Zero Trust Network Access: বাস্তবায়ন কৌশল এবং সর্বোত্তম অনুশীলনসমূহ
এই প্রযুক্তিগত রেফারেন্স গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের এন্টারপ্রাইজ ভেন্যুগুলোতে Zero Trust Network Access (ZTNA) বাস্তবায়নের জন্য একটি বাস্তবমুখী ব্লুপ্রিন্ট প্রদান করে। এটি কার্যক্রম ব্যাহত না করে জটিল পরিবেশ সুরক্ষিত করতে মূল আর্কিটেকচার, মাইক্রোসেগমেন্টেশন কৌশল এবং ধাপে ধাপে ডেপ্লয়মেন্ট পদ্ধতি কভার করে।
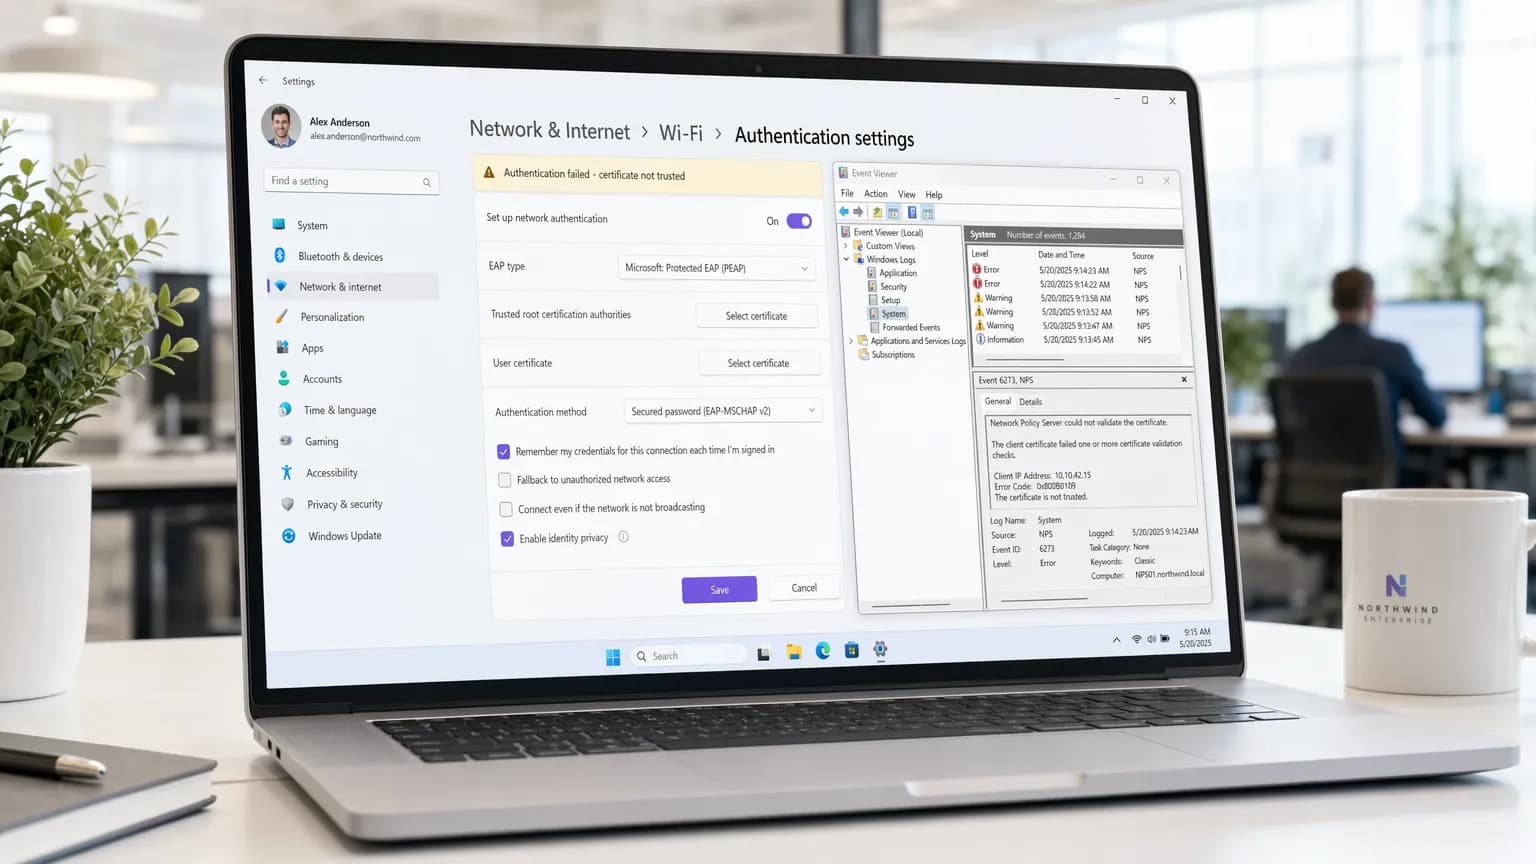
Windows 11 802.1X প্রমাণীকরণ সমস্যা সমাধান: এন্টারপ্রাইজ IT নির্দেশিকা
Windows 11 802.1X প্রমাণীকরণ ব্যর্থতার জন্য একটি ডায়াগনস্টিক এবং প্রতিকার নির্দেশিকা। RADIUS সার্টিফিকেট ট্রাস্টের ত্রুটি, Credential Guard PEAP ব্লক এবং GPO ওয়্যারলেস প্রোফাইল সমস্যা সমাধান করুন।
নিরাপদ Guest WiFi নেটওয়ার্ক: সর্বোত্তম অনুশীলন এবং বাস্তবায়ন
এই নির্ভরযোগ্য প্রযুক্তিগত রেফারেন্স গাইডটি নিরাপদ এন্টারপ্রাইজ গেস্ট WiFi মোতায়েন করার জন্য প্রয়োজনীয় আর্কিটেকচার, প্রমাণীকরণ এবং কর্মক্ষম নিয়ন্ত্রণগুলির রূপরেখা দেয়। এটি IT লিডারদের জন্য নেটওয়ার্ক সেগমেন্টেশন প্রয়োগ করতে, ব্যান্ডউইথ পরিচালনা করতে এবং ডেটা ক্যাপচার সর্বাধিক করার পাশাপাশি সম্মতি নিশ্চিত করার জন্য কার্যকর সর্বোত্তম অনুশীলন প্রদান করে।
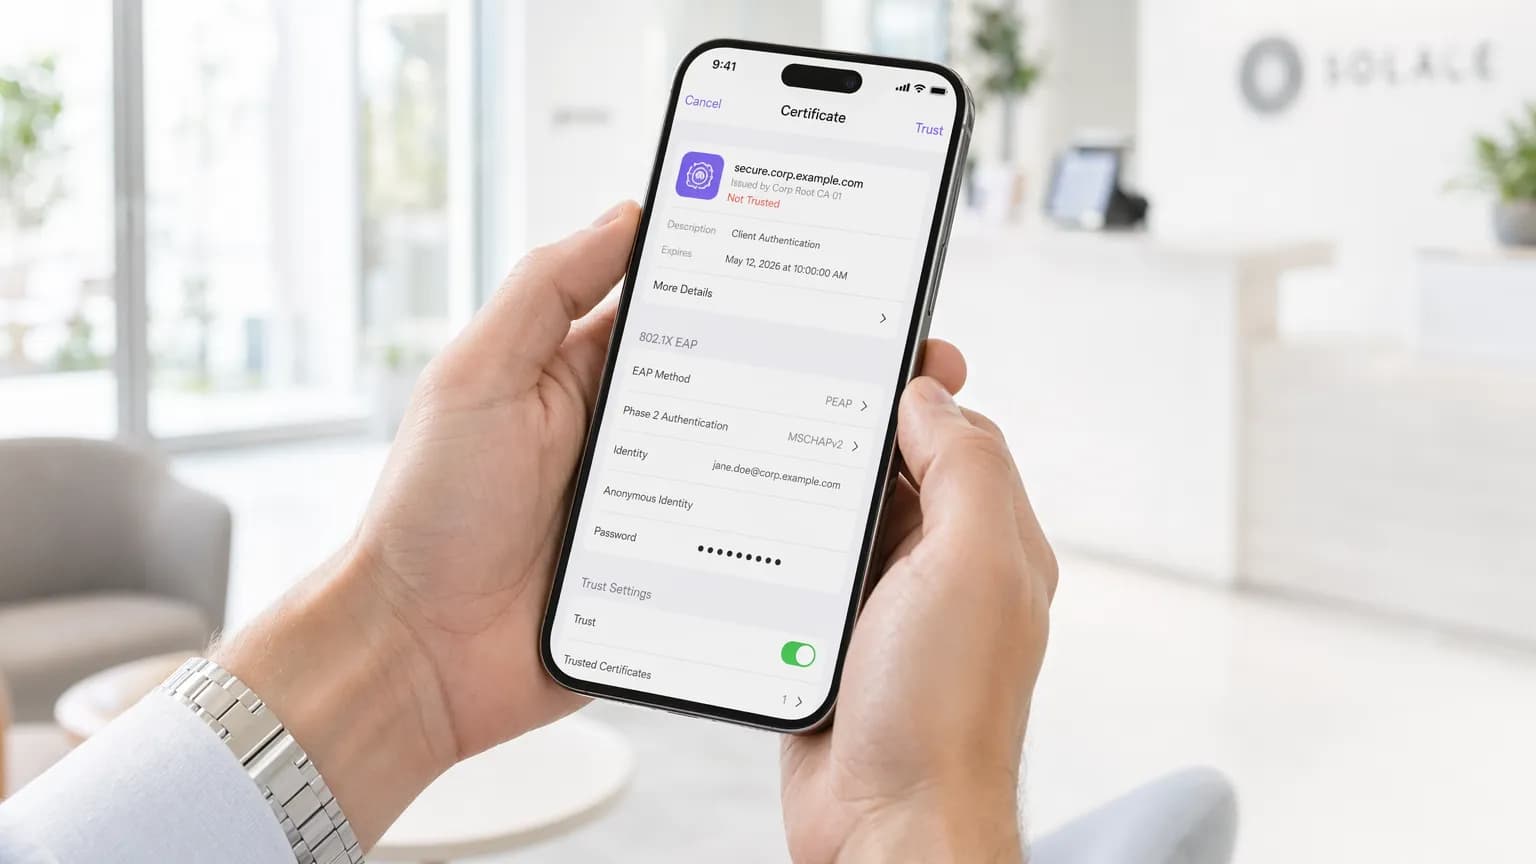
মোবাইল ডিভাইসে 802.1X প্রমাণীকরণ বাস্তবায়ন করা
এই বিস্তারিত নির্দেশিকাটি আইটি লিডারদের iOS এবং Android ডিভাইসে 802.1X প্রমাণীকরণ বাস্তবায়নের জন্য একটি প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। নিরাপদ এবং স্কেলযোগ্য মোবাইল নেটওয়ার্ক অ্যাক্সেস নিশ্চিত করতে এটি আর্কিটেকচার, EAP পদ্ধতি নির্বাচন, MDM প্রভিশনিং এবং ট্রাবলশুটিং কভার করে।
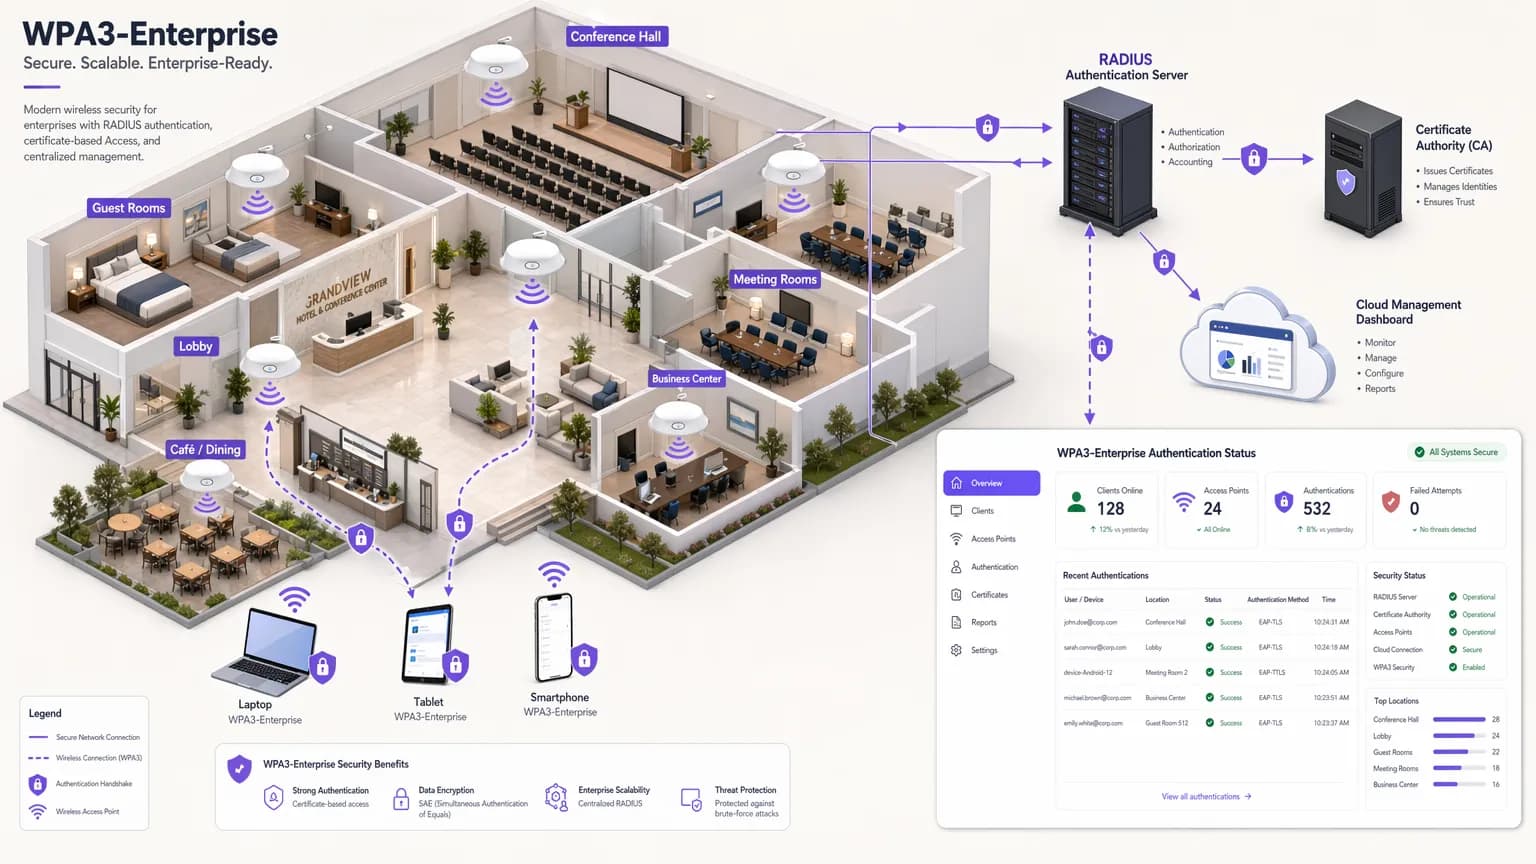
উন্নত ওয়্যারলেস সুরক্ষার জন্য WPA3-Enterprise বাস্তবায়ন করা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি IT লিডারদের WPA2 থেকে WPA3-Enterprise-এ স্থানান্তরিত হওয়ার জন্য একটি সামগ্রিক এবং কার্যকর রোডম্যাপ প্রদান করে। এটি জটিল এন্টারপ্রাইজ পরিবেশে কর্পোরেট নেটওয়ার্কগুলিকে সুরক্ষিত করতে আর্কিটেকচারাল পরিবর্তন, EAP-TLS এবং PMF-এর মতো বাধ্যতামূলক নিরাপত্তা বর্ধন এবং ব্যবহারিক ডেপ্লয়মেন্ট কৌশলগুলি কভার করে।

WiFi সার্টিফিকেট অথেন্টিকেশন: ডিজিটাল সার্টিফিকেট যেভাবে ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করে
এই নির্ভরযোগ্য গাইডটিতে বিস্তারিত আলোচনা করা হয়েছে কীভাবে X.509 ডিজিটাল সার্টিফিকেট এবং EAP-TLS এন্টারপ্রাইজ WiFi-এ দুর্বল পাসওয়ার্ডগুলিকে প্রতিস্থাপন করে। এটি নেটওয়ার্ক আর্কিটেক্ট এবং IT ম্যানেজারদের ব্যবহারিক ইমপ্লিমেন্টেশন পদক্ষেপ, PKI আর্কিটেকচার ডিজাইন এবং ব্যবসায়িক ROI বিশ্লেষণ প্রদান করে।

সবচেয়ে নিরাপদ WiFi অথেনটিকেশন পদ্ধতি: একটি তুলনা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি WiFi অথেনটিকেশন পদ্ধতিগুলির একটি নিশ্চিত র্যাঙ্কড তুলনা প্রদান করে - অবহেলিত WEP স্ট্যান্ডার্ড থেকে শুরু করে EAP-TLS সার্টিফিকেট-ভিত্তিক অথেনটিকেশন পর্যন্ত - যা এন্টারপ্রাইজ ভেন্যুগুলির IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের তথ্যভিত্তিক, কমপ্লায়েন্স-সংগতিপূর্ণ সুরক্ষার সিদ্ধান্ত নিতে সাহায্য করবে। এটি প্রতিটি প্রোটোকলের টেকনিক্যাল আর্কিটেকচার, হসপিটালিটি এবং রিটেইল সেক্টরের বাস্তব স্থাপনার পরিস্থিতি এবং PCI-DSS এবং GDPR-এর বাধ্যবাধকতার অধীনে থাকা সংস্থাগুলির জন্য ব্যবহারিক বাস্তবায়নের দিকনির্দেশনা কভার করে। ভেন্যু অপারেটর এবং IT টিমের জন্য, এই নির্দেশিকাটি জটিল ক্রিপ্টোগ্রাফিক স্ট্যান্ডার্ডগুলিকে পরিমাপযোগ্য ব্যবসায়িক ফলাফল সহ কার্যকরী স্থাপনার সিদ্ধান্তে রূপান্তরিত করে।

WPA2 বনাম 802.1X: পার্থক্য কী?
এই নির্দেশিকাটি WPA2 এনক্রিপশন এবং IEEE 802.1X অথেনটিকেশন ফ্রেমওয়ার্কের মধ্যকার সম্পর্ককে স্পষ্ট করে - দুটি পরিপূরক স্ট্যান্ডার্ড যা প্রায়শই ভেন্ডর ডকুমেন্টেশন এবং নেটওয়ার্ক ডিজাইন আলোচনায় গুলিয়ে ফেলা হয়। এটি IT ডিরেক্টর, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস লিডারদের এই প্রোটোকলগুলো কীভাবে ইন্টারঅ্যাক্ট করে তার একটি স্পষ্ট প্রযুক্তিগত বিশ্লেষণ, হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর পরিবেশে ব্যবহারিক ডিপ্লয়মেন্ট কৌশল এবং কমপ্লায়েন্স, ঝুঁকি হ্রাস এবং গেস্ট WiFi ইন্টিগ্রেশনের বিষয়ে কার্যকরী গাইডেন্স প্রদান করে।

WPA-PSK বিশদ বিবরণ: এটি কী, এটি কীভাবে কাজ করে এবং এর নিরাপত্তা ঝুঁকিগুলি কী কী
আপনি মূল্যায়ন করতে পারবেন যে আপনার এস্টেটের কোথায় WPA-PSK এখনও ব্যবহারযোগ্য এবং কোথায় এটি কর্মী, পেমেন্ট ও গেস্ট নেটওয়ার্ককে ঝুঁকিতে ফেলছে। এই নির্দেশিকায় দেখানো হয়েছে কীভাবে শেয়ার্ড কী-কে এনক্রিপশন কী-তে রূপান্তরিত করা হয় এবং আক্রমণকারীরা কীভাবে অফলাইনে এটি ক্র্যাক করে। এরপর এতে ব্যাখ্যা করা হয়েছে কীভাবে কর্মীদের 802.1X-এ, ডিভাইসগুলিকে iPSK-এ এবং অতিথিদের একটি ক্যাপটিভ পোর্টাল-এ স্থানান্তরিত করতে হয়।

EAP-TLS বনাম PEAP: আপনার নেটওয়ার্কের জন্য কোন অথেন্টিকেশন প্রোটোকলটি সঠিক?
আপনার নেটওয়ার্কের প্রতিটি ডিভাইস গ্রুপের কোন 802.1X পদ্ধতি ব্যবহার করা উচিত তা নির্ধারণ করুন: কর্পোরেট মালিকানাধীন ডিভাইস যা এনরোল করা সম্ভব সেগুলির জন্য EAP-TLS, ব্যক্তিগত ও ঠিকাদার ডিভাইসের জন্য লকড সার্ভার সার্টিফিকেট ভ্যালিডেশন সহ PEAP, এবং অতিথিদের জন্য একটি Captive Portal বা OpenRoaming। আপনি একটি মাইগ্রেশনের পরিকল্পনাও করতে পারেন যা কোনো ডাউনটাইম ছাড়াই একটি RADIUS সার্ভিসে উভয় পদ্ধতি একসাথে পরিচালনা করে।

কী এই PEAP অথেন্টিকেশন? কীভাবে PEAP আপনার WiFi-কে নিরাপদ রাখে
আপনি এটি সিদ্ধান্ত নিতে সক্ষম হবেন যে PEAP-MSCHAPv2 এখনও আপনার কর্মীদের WiFi-এর জন্য উপযুক্ত কিনা, এটিকে এমনভাবে কনফিগার করতে পারবেন যাতে ডিভাইসগুলি বিশ্বস্ত নয় এমন RADIUS সার্ভারকে প্রত্যাখ্যান করে, এবং EAP-TLS বা iPSK-এ স্থানান্তরিত হওয়ার পথ পরিকল্পনা করতে পারবেন। আপনি এটিও দেখতে পাবেন যে কেন অতিথিদের একটি আলাদা ক্যাপটিভ পোর্টাল নেটওয়ার্কে রাখা উচিত, এবং কীভাবে Windows 11 Credential Guard এবং ক্লাউড আইডেন্টিটি এই সিদ্ধান্তে পরিবর্তন আনে।

EAP-TLS কী? সার্টিফিকেট-ভিত্তিক WiFi অথেন্টিকেশন বিশ্লেষণ
এই নির্দেশিকাটি এন্টারপ্রাইজ WiFi-এর জন্য উপলব্ধ সবচেয়ে নিরাপদ 802.1X অথেন্টিকেশন পদ্ধতি EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) সম্পর্কে একটি ব্যাপক প্রযুক্তিগত রেফারেন্স প্রদান করে। এটিতে প্রয়োজনীয় X.509 সার্টিফিকেট ইনফ্রাস্ট্রাকচার, মিউচুয়াল অথেন্টিকেশন হ্যান্ডশেক এবং হসপিটালিটি, রিটেইল, হেলথকেয়ার ও পাবলিক-সেক্টর পরিবেশের জন্য ব্যবহারিক ডেপ্লয়মেন্ট প্যাটার্ন আলোচনা করা হয়েছে। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-রা PKI ডিজাইন, MDM-ইন্টিগ্রেটেড সার্টিফিকেট প্রভিশনিং, RADIUS কনফিগারেশন এবং PCI-DSS ও GDPR-এর সাথে কমপ্লায়েন্স অ্যালাইনমেন্টের বিষয়ে কার্যকর নির্দেশিকা পাবেন।

802.1X অথেনটিকেশন কী? এটি কীভাবে কাজ করে এবং কেন এটি গুরুত্বপূর্ণ
IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য IEEE 802.1X অথেনটিকেশনের উপর একটি ব্যাপক প্রযুক্তিগত রেফারেন্স গাইড। এই গাইডে এর অন্তর্নিহিত আর্কিটেকচার, ইমপ্লিমেন্টেশন কৌশল, PSK-এর তুলনায় সিকিউরিটি সুবিধা এবং গেস্ট WiFi সলিউশনের পাশাপাশি এন্টারপ্রাইজ-গ্রেড অ্যাক্সেস কন্ট্রোল কীভাবে কার্যকরভাবে স্থাপন করা যায় তা আলোচনা করা হয়েছে।

WPA3 সিকিউরিটি গাইড: SAE, OWE, এন্টারপ্রাইজ 192-বিট মোড এবং PMF এর ব্যাখ্যা
জানুন কীভাবে WPA3 WiFi সিকিউরিটি SAE, OWE, Protected Management Frames (PMF) এবং WPA3-Enterprise 192-bit mode এর মাধ্যমে নেটওয়ার্ক সুরক্ষা উন্নত করে।

WPA, WPA2 এবং WPA3: পার্থক্য কী এবং আপনার কোনটি ব্যবহার করা উচিত?
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি WPA, WPA2, এবং WPA3 সিকিউরিটি প্রোটোকলগুলোর মধ্যকার আর্কিটেকচারাল পার্থক্যগুলো অন্বেষণ করে। এটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য কমপ্লায়েন্স এবং সর্বোত্তম পারফরম্যান্স নিশ্চিত করার পাশাপাশি এন্টারপ্রাইজ এবং গেস্ট WiFi পরিবেশ সুরক্ষিত করার জন্য কার্যকর ডিপ্লয়মেন্টের সুপারিশ প্রদান করে।

WPA2 Enterprise: একটি সম্পূর্ণ নির্দেশিকা
এই নির্দেশিকাটি WPA2-Enterprise-এর জন্য একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স প্রদান করে, যা এন্টারপ্রাইজ পরিবেশের জন্য 802.1X আর্কিটেকচার, EAP পদ্ধতি নির্বাচন এবং পর্যায়ভিত্তিক ডেপ্লয়মেন্ট কৌশল কভার করে। এটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য ডিজাইন করা হয়েছে যাদের শেয়ার্ড-কী WiFi থেকে একটি স্কেলেবল, অডিটেবল এবং কমপ্লায়েন্স-প্রস্তুত অথেন্টিকেশন মডেলে স্থানান্তর করা প্রয়োজন। Purple-এর প্ল্যাটফর্মটি স্কেলে নিরাপদ গেস্ট এবং স্টাফ WiFi ডেপ্লয় করা ভেন্যুগুলির জন্য একটি ব্যবহারিক আইডেন্টিটি ম্যানেজমেন্ট লেয়ার হিসেবে অবস্থান করছে।

WiFi Security কী? ওয়্যারলেস নেটওয়ার্ক সুরক্ষার একটি সম্পূর্ণ গাইড
এন্টারপ্রাইজ ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করার বিষয়ে IT লিডারদের জন্য একটি বিস্তৃত প্রযুক্তিগত রেফারেন্স। এই নির্দেশিকাটিতে এনক্রিপশন প্রোটোকলের বিবর্তন, সেগমেন্টেশনের জন্য আর্কিটেকচারাল সর্বোত্তম অনুশীলন এবং সাধারণ WiFi হুমকির বিরুদ্ধে প্রতিরক্ষা কৌশলগুলি কভার করা হয়েছে।

১০টি সেরা WiFi স্প্ল্যাশ পেজের উদাহরণ (এবং এগুলো যেভাবে কাজ করে)
IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের জন্য একটি টেকনিক্যাল রেফারেন্স গাইড, যা উচ্চ-কনভার্সন রেটযুক্ত WiFi স্প্ল্যাশ পেজের ডিজাইন, আর্কিটেকচার এবং স্থাপনা কভার করে। গাইডটি হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশ জুড়ে ১০টি বাস্তব-মুখী ইমপ্লিমেন্টেশন কৌশল বিশ্লেষণ করে, যার মধ্যে অথেন্টিকেশন পদ্ধতি, GDPR কমপ্লায়েন্স, ওয়াল্ড গার্ডেন কনফিগারেশন এবং MAC র্যান্ডমাইজেশন প্রশমনের বিষয়ে নির্দিষ্ট নির্দেশনা রয়েছে।

WiFi গেস্ট পোর্টাল: এটি কী এবং কীভাবে এটিকে অপ্টিমাইজ করবেন
এই নির্ভরযোগ্য গাইডটি WiFi গেস্ট পোর্টালের আর্কিটেকচার, ইমপ্লিমেন্টেশন এবং অপ্টিমাইজেশন বিস্তারিতভাবে আলোচনা করে। এটি IT লিডারদের লগইন সম্পন্ন করার হার বাড়াতে, GDPR কমপ্লায়েন্স নিশ্চিত করতে এবং উচ্চ-মানের ফার্স্ট-পার্টি ডেটা সংগ্রহ করতে কার্যকর কৌশল প্রদান করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
