

Das UK National Cyber Security Centre betrachtet Passkeys inzwischen als die bevorzugte Login-Methode für Online-Dienste und drängt Organisationen dazu, die Abhängigkeit von Passwörtern zu verringern, wo immer dies möglich ist. Das ist wichtig für WiFi, da das Netzwerk oft die erste Stelle ist, an der Identitäten geprüft werden - und in zu vielen Umgebungen hängt dies immer noch von geteilten Passwörtern, Captive Portals oder SMS-Codes ab, die nie für große Skalierungen ausgelegt waren. Die Frage ist nicht, ob Passwortlosigkeit im Trend liegt, sondern wo sie das Geschäftsrisiko und die Betriebskosten in aktiven Netzwerken verändert.
Warum Passwortlosigkeit für den Netzwerkzugriff wichtig ist
Passwortlosigkeit gehört ins Netzwerkdesign, nicht nur in das Anmeldefenster von Anwendungen. Bei WiFi vergrößert ein geteiltes Passwort die Angriffsfläche, während jede Passwort-Rotation Arbeit für Nutzer, Service-Desks und IT-Teams vor Ort verursacht. Das UK National Cyber Security Centre empfiehlt, die Abhängigkeit von Passwörtern zu reduzieren und Methoden wie Windows Hello und Passkeys zu nutzen, wo immer dies möglich ist, da diese gerätegebundene Anmeldedaten anstelle von geteilten Geheimnissen verwenden (NCSC passkeys guidance).
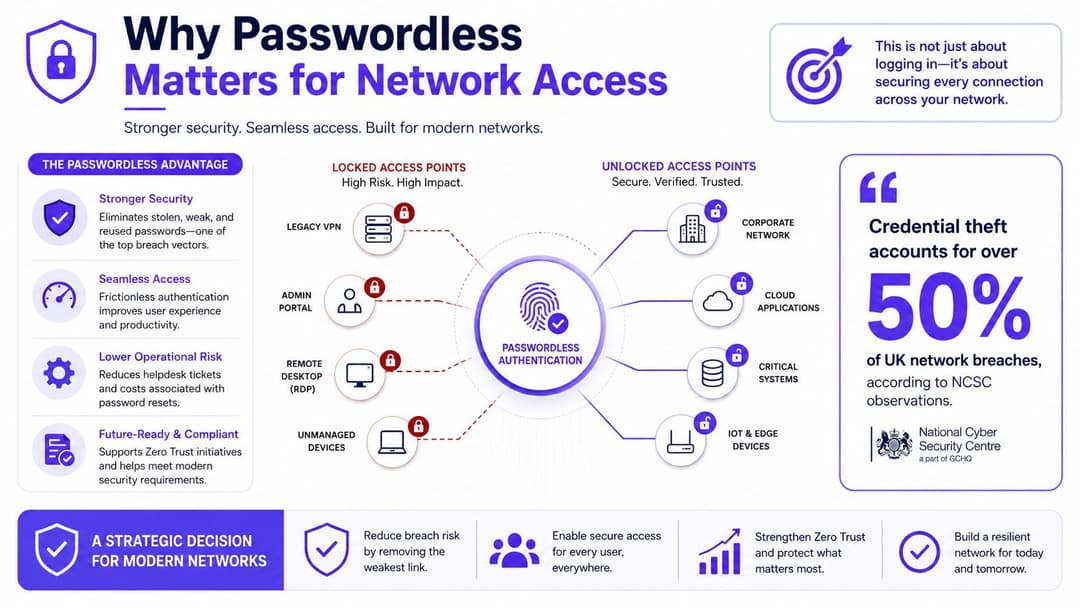
Gastgewerbe, Einzelhandel und verteilte Unternehmensstandorte verdeutlichen das betriebliche Problem schnell. Gemeinsam genutzte WPA2-PSK-Schlüssel verbreiten sich unter Mandanten, externen Mitarbeitern und ausscheidenden Mitarbeitern. Captive Portal-Gutscheine können kopiert oder weitergeleitet werden. SMS-Einmalcodes verursachen Verzögerungen und hängen von einer Telefonnummer ab, die verloren gehen oder missbraucht werden kann. Jede Methode schafft einen weiteren Support-Pfad für den routinemäßigen Netzwerkzugriff.
Praktische Regel: Wenn ein einziger Berechtigungsnachweis den Zugriff auf hunderte von Geräten an mehreren Standorten ermöglichen muss, verteilt das Konzept ein Geheimnis, anstatt eine individuelle Zugriffskontrolle durchzusetzen.
Ein stärkeres Modell bindet den Zugriff an das Gerät, den Benutzer und eine Richtlinienentscheidung auf der RADIUS- oder NAC-Ebene. Die passwortlose Authentifizierung nutzt die Biometrie des Geräts oder eine Bildschirmsperren-PIN anstelle eines Passworts, während Enterprise WiFi diese Identität auf zertifikatsbasierten Zugriff, verwaltete Netzwerkprofile oder einen Identity-Provider-Ablauf anwenden kann. Das Ergebnis ist keine andere Anmeldeseite. Es ändert sich, wer eine Verbindung herstellen kann, welches Gerät verwendet werden darf und wie schnell der Zugriff entzogen werden kann.
Die Betriebskosten sind der andere Grund, diese Umstellung vorzunehmen. Weniger geteilte Passwörter bedeuten weniger Passwort-Rotationszyklen, weniger informelle Übergangslösungen und weniger Abhängigkeit vom Helpdesk für Wiederherstellungen. Der Kompromiss liegt im Implementierungsaufwand: Teams müssen die Geräteregistrierung, die Zertifikats- oder Profilverteilung, Wiederherstellungspfade und Ausnahmen für nicht verwaltete Geräte verwalten. Der enterprise WiFi security guide von Purple bietet eine nützliche Referenz zur Bewertung dieser Kontrollen in einer Live-Infrastruktur.
Teams vor Ort sollten auch die Guest Journey analysieren. Das Netzwerkdesign beeinflusst Warteschlangen, Roaming und den Servicefluss. Sehen Sie sich daher Beispiele für Netzwerkdesign bei Konferenzen an, bevor Sie ein Zugriffsmuster für Events und gemeinsam genutzte Standorte auswählen.
Passwordless ist dann von Bedeutung, wenn es gleichzeitig das Risiko minimiert und den wiederkehrenden Supportaufwand reduziert. Es verlagert den Netzwerkzugriff von der Gemeinsamen Nutzung von Anmeldedaten hin zur Identitätssicherung, sofern die umliegenden Geräte- und Richtlinienkontrollen beibehalten werden.
Was passwortlose Authentifizierung wirklich bedeutet
Passwortlose Authentifizierung bedeutet, dass das Netzwerk den Benutzer nicht mehr auffordert, ein Geheimnis einzugeben, von dem ohnehin erwartet wird, dass es gestohlen, wiederverwendet oder vergessen wird. In der Praxis weist der Benutzer den Besitz eines vertrauenswürdigen Geräts nach, und dieses Gerät führt einen kryptografischen Austausch durch, der oft lokal durch eine Biometrie oder PIN autorisiert wird. Das Passwort verschwindet aus dem Ablauf, aber die Identitätsprüfung wird dadurch nicht schwächer, sondern deutlich Phishing-resistenter.
Passwortlos ist nicht nur eine weitere MFA-Ebene
MFA beginnt oft immer noch mit einem Passwort. Das bedeutet, dass das gemeinsam genutzte Geheimnis weiterhin im Spiel bleibt, ebenso wie der damit verbundene Wiederherstellungsaufwand. Passwortlos ist anders, da es auf Phishing-resistenten Authentifikatoren basiert, was das NCSC in seinen Leitfäden zur Authentifizierung in Unternehmen ausdrücklich empfiehlt (NCSC enterprise authentication policy).
Für WiFi sehen die gängigsten Bausteine wie folgt aus:
- EAP-TLS mit Gerätezertifikaten, bei dem sich das Gerät während der 802.1X-Authentifizierung mit einem Zertifikat ausweist.
- Passpoint- und Roaming-Federation-Profile, bei denen das Gerät ein vertrauenswürdiges Netzwerkprofil besitzt und ohne erneute Eingabe von Anmeldedaten beitreten kann.
- Federated Captive Portal-Abläufe, bei denen sich der Benutzer über einen Identity Provider anmeldet, anstatt ein lokales Passwort einzugeben.
Das entscheidende Detail ist, dass die Passwortlosigkeit vom RADIUS-Server oder der NAC-Richtlinie erzwungen wird, nicht vom Client-Gerät selbst. Der Client kann die Anmeldedaten speichern oder sie per Biometrie aktivieren, aber das Netzwerk entscheidet, ob diese Anmeldedaten gültig sind, ob das Gerät die Richtlinien erfüllt und welche Zugriffsebene es erhält.
Passwortlose Anmeldung im WiFi ist kein UX-Trick. Es ist ein Anmeldeverfahren, das Vertrauen von der bloßen Erinnerung in die Kryptographie verlagert.
Dieser Unterschied ist in gemischten Umgebungen von großer Bedeutung. Ein Gast mit einem verwalteten Telefon, ein externer Mitarbeiter mit einem Firmen-Laptop und ein Mitarbeiter, der zwischen den Büroetagen wechselt, können sich alle unterschiedlich authentifizieren, landen aber dennoch im selben Richtlinien-Framework. Je mehr die Umgebung von gemeinsam genutzten Anmeldedaten abhängt, desto mehr wird jede Zugriffsentscheidung zur Vermutung. Passwordless reduziert dieses Rätselraten auf eine gerätegebundene Bestätigung, die durch Verzeichnis- und Netzwerksteuerungen gestützt wird.
Die vier Säulen der Vorteile passwortloser Authentifizierung
Eine passwordless Authentifizierung verändert vier Bereiche einer Netzwerkinfrastruktur: Sicherheit, Betrieb, Benutzererfahrung und Kosten. Der Business Case ist am stärksten, wenn diese Effekte gemeinsam bewertet werden, anstatt passwordless isoliert als reines Authentifizierungs-Upgrade zu betrachten.
Sicherheit verändert das Bedrohungsmodell
Ein Berechtigungsnachweis, der in der sicheren Enklave eines Geräts, einem Zertifikatsspeicher oder einem Passkey-Container hinterlegt ist, lässt sich schwerer kopieren und missbrauchen als ein geteiltes Passwort. Das mindert das Risiko von Phishing und Passwort-Wiederverwendung und gibt den Zugriffsrichtlinien ein stärkeres Identitätssignal. Das NCSC beschreibt Passkeys als phishing-resistent und berichtet, dass die Anmeldung bis zu achtmal schneller sein kann als mit Benutzername, Passwort und Zwei-Faktor-Verifizierung (NCSC passkeys report).
Die Verbesserung ist in gemischten Infrastrukturen spürbar. Mitarbeiter, Auftragnehmer und verwaltete Geräte können unterschiedliche Anmeldedaten verwenden, während das Netzwerk einheitliche Zugriffsregeln anwendet. Geteilte Passwörter machen jeden Zugriffsvorgang unklar. Gerätegebundene Anmeldedaten reduzieren diese Unklarheit und unterstützen ein klareres Zero-Trust-Design, zusammen mit den Richtlinien aus der NCSC enterprise authentication policy.
Betriebsabläufe verändern die Warteschlange
Passwordless eliminiert Arbeitsaufwand, der andernfalls durch Passwort-Resets, die Rotation gemeinsam genutzter Passwörter, die Verwaltung von Belegen und wiederholte Anfragen zur WiFi-Verbindung entsteht. Das ist in der Hotellerie und im Einzelhandel von Bedeutung, wo Rezeption, Service-Desks und Teams vor Ort Zugangsprobleme neben ihren eigentlichen Aufgaben lösen müssen.
Berichte zur Akzeptanz im Vereinigten Königreich zeigen, dass mehr als die Hälfte der befragten IT-Entscheidungsträger im UK bereits passwortlose Systeme implementiert haben. Diese Zahl beweist zwar nicht, dass jede Implementierung bereits vollständig ausgereift ist, zeigt aber, dass passwortlose Verfahren über den Status eines Spezialfalls hinausgewachsen sind (UK adoption coverage).
Der identitätsbasierte Netzwerkansatz von Purple spiegelt dasselbe Betriebsmodell wider. Das Netzwerk nutzt Identität und Richtlinien, anstatt sich auf eine gemeinsam genutzte Passphrase zu verlassen, was den Teams eine bessere Kontrolle darüber gibt, wer Zugriff erhält und wie dieser Zugriff verwaltet wird.
Nutzererfahrung und ROI sind miteinander verknüpft
Benutzer nehmen die Authentifizierung direkt beim Verbindungsaufbau wahr. Ein kurzes Tippen oder eine Geräteaufforderung minimiert Verzögerungen. SMS-Verifizierungen, Captive Portal-Passwörter und wiederholte Abfragen führen zu Support-Anfragen, insbesondere wenn Mitarbeiter und Gäste zwischen Standorten oder Geräten wechseln.
Der finanzielle Ertrag ergibt sich eher aus mehreren kleineren Einsparungen als aus einer einzigen dramatischen Reduzierung: weniger Helpdesk-Anfragen, geringere Abhängigkeit von SMS, weniger Risiko durch Diebstahl von Anmeldedaten und weniger manueller Verwaltungsaufwand. Verfolgen Sie diese Kennzahlen während einer Testphase und vergleichen Sie sie mit den Anforderungen für Wiederherstellung, Geräteaustausch und Fallback-Authentifizierung, bevor Sie den Rollout ausweiten.
Wie Passwordless die Zero-Trust-Ausrichtung stärkt
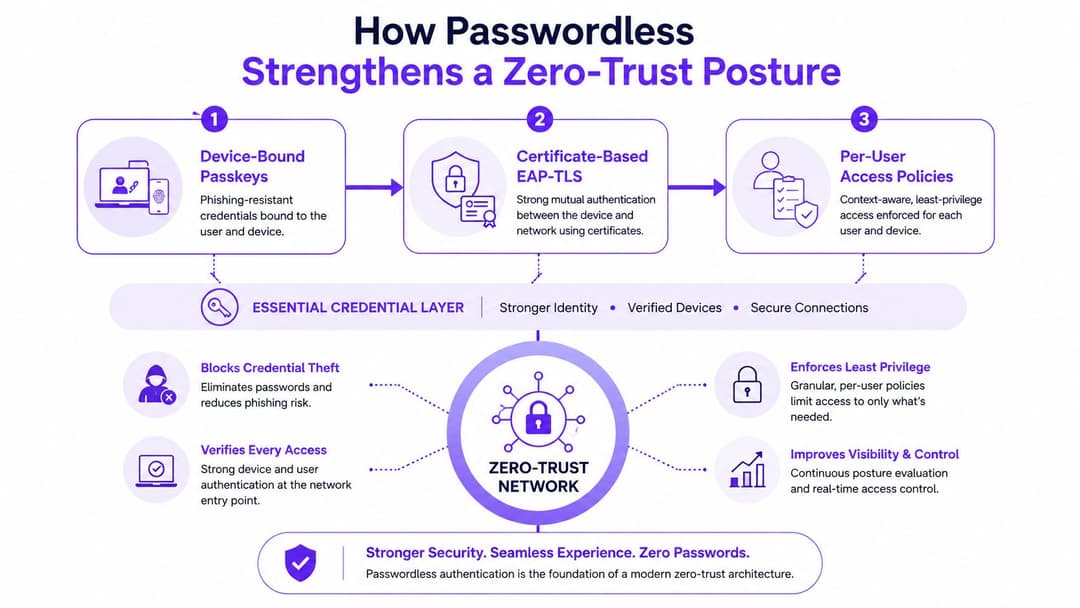
Passwordless bietet den größten Sicherheitsvorteil, wenn es in eine Zero-Trust-Richtlinie integriert ist. Jede Zugriffsentscheidung sollte eine Identität, ein Gerät und die relevanten Richtlinienbedingungen bewerten. Das veraltete WPA2-PSK verlässt sich auf einen einzigen gemeinsam genutzten Schlüssel, um viele Benutzer und Endpunkte darzustellen. Daher kann das Netzwerk nicht unterscheiden, ob die Verbindung von einem zugelassenen Gerät oder mit entliehenen Anmeldedaten hergestellt wird.
Gemeinsame Geheimnisse gehören nicht in ein Zero-Trust-Konzept
Ein gemeinsam genutztes Passwort bestätigt nur, dass jemand das Geheimnis kennt. Es zeigt nicht, ob das Gerät verwaltet wird, gepatcht ist, der richtigen Person zugewiesen wurde oder für ein bestimmtes Netzwerksegment geeignet ist. Gerätegebundene Passkeys und Zertifikate machen das Zugriffsereignis sowohl für den Benutzer als auch für den Endpunkt spezifisch.
Die Richtlinien für britische Unternehmen unterstützen die Reduzierung der Abhängigkeit von Passwörtern und die Nutzung von passwortlosen Steuerungen, einschließlich Windows Hello, innerhalb der Authentifizierungsrichtlinien von Unternehmen und einer Zero-Trust-Architektur. Der praktische Nutzen liegt in der Verbindung zwischen Authentifizierung und anschließender Durchsetzung. Die Identität kann Entscheidungen über den Gerätezustand, das Netzwerksegment, den Anwendungszugriff und die Sitzungsreaktion beeinflussen, anstatt am Anmeldebildschirm zu enden.
Richtlinien werden präziser, wenn die Identität explizit ist
Die Integration des Identity Providers mit dem Wireless Controller macht den bedingten Zugriff betriebsbereit. Geräte-Compliance, Standort, Uhrzeit und Rolle können die Entscheidung am Netzwerkrand beeinflussen. Die Anmeldedaten bleiben nur eine Eingabe, bieten der Richtlinien-Engine jedoch einen weitaus sichereren Ausgangspunkt als ein wiederverwendbares, geteiltes Geheimnis.
Praktische Regel: Wenn Ihre Zugriffsrichtlinie ein verwaltetes Laptop nicht von einem geliehenen unterscheiden kann, handelt es sich noch nicht um Zero Trust.
Warum dies in realen Netzwerken wichtig ist
Ein Hotelbetrieb kann Gäste-Smartphones auf ein Roaming-Profil setzen, während die Geräte der Mitarbeiter zertifikatsbasiertes 802.1X nutzen. Beide können dennoch Identitäts- und Gerätekontext an eine Richtlinien-Engine senden, die bestimmt, worauf die jeweilige Verbindung zugreifen darf. Diese Trennung begrenzt die Auswirkungen eines kompromittierten Gäste-Geräts, ohne zusätzlichen manuellen Aufwand für Rezeptions- oder Serviceteams zu verursachen.
In einem Bürogebäude mit mehreren Mietern kann ein externer Dienstleister Zugriff auf genau das erforderliche Wireless-Segment erhalten. Wenn das Gerät nicht mehr den Richtlinien entspricht, kann der Zugriff per Richtlinie eingeschränkt werden, ohne das Passwort für alle anderen Benutzer ändern zu müssen.
Das ist der Unterschied zwischen der reinen Überprüfung von Anmeldedaten und der Vertrauensmodellierung. Passwortlosigkeit ersetzt nicht das Richtlinien-System. Sie liefert Identitäts- und Endpunktsignale, die es dem System ermöglichen, präzisere und nützlichere Sicherheitskontrollen anzuwenden.
Praxiserprobte Implementierungen für Veranstaltungsorte und Multi-Tenant-Standorte
Die deutlichsten passwordless Vorteile zeigen sich dort, wo der Zugriff schnell und häufig erfolgt. In der Hotellerie und im Einzelhandel wünschen sich Gäste eine Verbindung, die einfach funktioniert. In Büros und gemischt genutzten Immobilien benötigen Mitarbeiter und externe Dienstleister konsistenten Zugriff ohne den administrativen Aufwand einer manuellen Bereitstellung.
Gast-WiFi an Veranstaltungsorten
Ein Gast sollte sich kein veranstaltungsortspezifisches Passwort merken, auf eine SMS warten oder sich jedes Mal neu registrieren müssen, wenn er sich zwischen verschiedenen Access Points bewegt. Mit Passpoint, OpenRoaming oder identitätsbasiertem Social-Login kann sich das Gerät einmal authentifizieren und dann mit weitaus weniger Reibungsverlusten am gesamten Veranstaltungsort roamen. Das ist besonders in Bars, Hotels, Stadien und Einkaufszentren wertvoll, wo der Warteschlangendruck und die Arbeitsbelastung an der Rezeption eine große Rolle spielen.
Hier verändert sich auch das interne Erlebnis. Das Rezeptionspersonal muss nicht mehr als Passwortverteiler agieren. Servicekräfte vor Ort müssen keine Belege mehr zurücksetzen. Gäste verbinden sich schneller, und der Standort hält die Interaktion in einem kontrollierten Identitätsfluss, anstatt Personen an einen Ad-hoc-Support zu verweisen.
Mitarbeiterzugriff in mandantenfähigen Umgebungen
Unternehmens- und gemischte Mandanten-Umgebungen benötigen eine andere Form der Kontrolle. Ein externer Mitarbeiter in einem Gebäude, ein Festangestellter in einem anderen und ein Remote-Mitarbeiter, der für einen eintägigen Besuch anreist, benötigen alle einen vorhersehbaren Zugriff, ohne dass jemand ein neues WiFi-Passwort per E-Mail senden muss. Genau hier lassen sich föderiertes SSO mit Microsoft Entra ID, Okta oder ähnlichen verzeichnisgestützten Workflows hervorragend mit Gerätezertifikaten kombinieren.
Der Leitfaden für Multi-Tenant-WiFi von Purple ist eine nützliche Referenz, wenn Sie mit der Segmentierung von Vermietern, Mietern und Dienstleistern im selben Objekt zu tun haben. Der operative Aspekt ist einfach: Das Netzwerk sollte den Identitätskontext erkennen, bevor es dem Gerät überhaupt Zugriff auf gemeinsam genutzte Ressourcen gewährt.
Ein praktischer Vorteil ist, dass das Onboarding über verschiedene Standorte hinweg standardisiert werden kann. Anstatt dass jede Filiale ihren eigenen Prozess entwickelt, erhält die IT ein einziges Richtlinienmodell und einen einzigen Wiederherstellungspfad. Das macht Audits, Support und das Offboarding wesentlich effizienter.
Passwordless lässt sich am einfachsten dort rechtfertigen, wo Benutzer zwischen verschiedenen Räumen, Geräten und Vertrauenszonen wechseln. Genau dort sind gemeinsam genutzte Passwörter am kostenintensivsten.
Das Bereitstellungsmodell, das tatsächlich funktioniert, ist selten spektakulär. Meist handelt es sich um einen kontrollierten Rollout: zuerst ein reibungsloser Gastzugang, dann das Onboarding der Mitarbeiter und schließlich strengere Richtlinien für sensiblere Segmente. Es geht nicht um Innovation um ihrer selbst willen, sondern um weniger Unterbrechungen für die Personen, die den Standort oder die Liegenschaft täglich verwalten.
Passwortlos im Vergleich zu geteilten Passwörtern und SMS-Verifizierung
Gemeinsam genutzte Passwörter und SMS-Codes halten sich hartnäckig, weil sie vertraut sind, nicht weil sie gut sind. Sie sind anfangs günstig, führen aber zu Problemen, sobald eine Liegenschaft wächst - besonders wenn sich der Zugriff über mehrere Standorte, Mandanten oder Benutzergruppen erstreckt. Passwortlose Verfahren beseitigen einen Großteil dieses verdeckten Aufwands.
Direkter Vergleich
| Dimension | Shared PSK / Passwort | SMS-Einmalcode | Passwortlos (Passkey/Zertifikat) |
|---|---|---|---|
| Widerruf | Schwer sauber zu widerrufen, wenn das Geheimnis geteilt wird | An die Telefonnummer gebunden, nicht an die Netzwerkidentität | Gerät oder Identität kann zentral entfernt werden |
| Phishing-Resistenz | Schwach, das Geheimnis kann kopiert und wiederverwendet werden | Besser als nichts, aber immer noch anfällig für Phishing und abhängig von der Zustellung | Stärker, da die Anmeldedaten an das Gerät gebunden sind |
| Helpdesk-Belastung | Hoch, wenn Passwörter wiederverwendet oder geändert werden | Mittel, mit Problemen bei der SMS-Zustellung und Sperrungen | Geringer, wenn der Wiederherstellungsprozess richtig konzipiert ist |
| Benutzerreibung | Erneute Eingabe, Rotation und vergessene Geheimnisse sind häufig | Zusätzlicher Schritt und Wartezeit | Nach der Registrierung in der Regel schneller |
| Auditierbarkeit | Eingeschränkt, insbesondere bei gemeinsam genutzten Anmeldedaten | Besser als geteilte Passwörter, aber immer noch an einen Kanal statt an ein Gerät gebunden | Stärker, da Authentifizierungsereignisse der Identität und dem Gerät zugeordnet werden |
Gemeinsam genutzte WiFi-Passwörter sind besonders problematisch, da ein einziges Datenleck jeden verbundenen Endpunkt betrifft. SMS sieht auf dem Papier besser aus, schafft aber dennoch eine Abhängigkeit von der Zustellung durch den Mobilfunkanbieter und einer Rufnummer, die umgeleitet oder abgefangen werden kann. In beiden Fällen basiert das Netzwerk weiterhin auf einem schwachen Beitrittsverfahren.
Die Passkey-Richtlinie des NCSC ist das deutlichste Signal aus Großbritannien, dass das alte Modell ausgedient hat. Sie behandelt Passkeys nun als bevorzugte Anmeldemethode und beschreibt passwortlose Authentifizierung ausdrücklich als sichere Anmeldung durch Biometrie oder eine Bildschirmsperren-PIN anstelle eines herkömmlichen Passworts (NCSC passkeys guidance). Das ist deshalb relevant, weil dasselbe Vertrauensmodell auch den WiFi-Zugriff sauberer und Phishing-resistenter macht.
Wenn Sie testen möchten, wie widerstandsfähig ein aktueller Zugriffsfluss wirklich ist, kann ein White-Label-Pentest aufzeigen, wo geteilte Geheimnisse, Portallogik oder Fallback-Pfade noch Lücken hinterlassen. Der nützliche Teil ist nicht der Bericht selbst, sondern zu sehen, welchen Weg ein echter Angreifer einschlagen würde, wenn eine passwortlose Richtlinie erst zur Hälfte aufgebaut ist.
Häufige Missverständnisse und eine praktische Checkliste für den Rollout
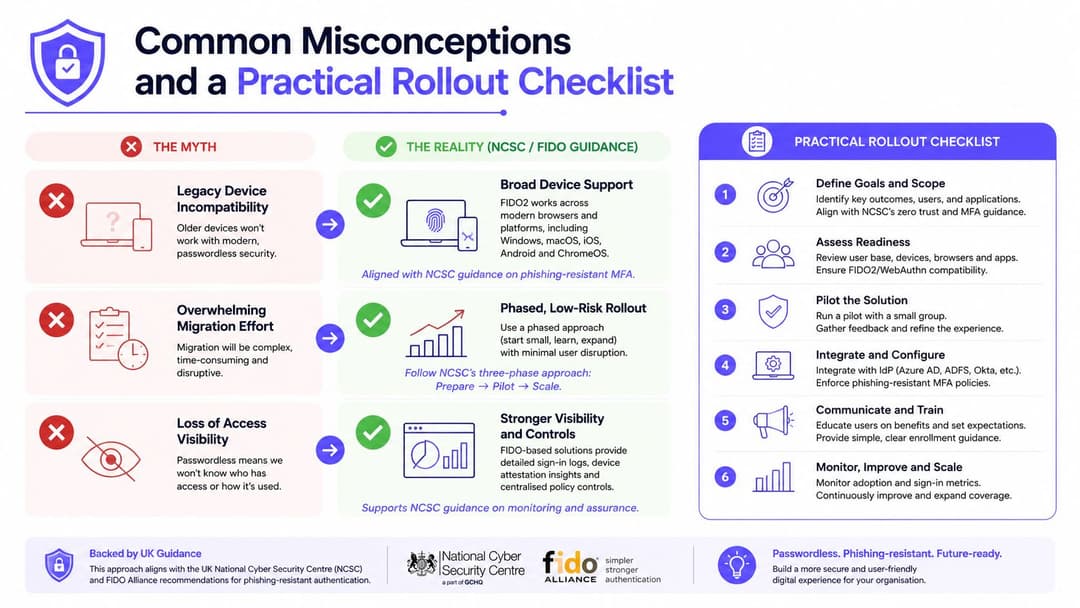
Die Einwände sind meist vorhersehbar. Jemand sagt, dass alte Geräte nicht funktionieren werden, die Migration zu störend ist oder die Transparenz nachlässt, sobald Passwörter verschwinden. In der Praxis sind diese Bedenken zwar real, aber beherrschbar, wenn man den Rollout nach Geräteklassen, Richtliniengrenzen und Wiederherstellungspfaden gestaltet, anstatt zu versuchen, alles auf einmal umzustellen.
Die drei Einwände, die Projekte ins Stocken bringen
Die Kompatibilität mit Legacy-Geräten ist die häufigste Hürde, insbesondere in gemischten Umgebungen mit älteren Scannern, gemeinsam genutzten Terminals oder Spezialgeräten. Die Lösung besteht nicht darin, jeden Endpunkt in dieselbe Methode zu zwingen, sondern den richtigen Fallback zu nutzen, wie etwa zertifikatsbasierten Zugriff für verwaltete Geräte und einen separaten, kontrollierten Pfad für Legacy-Hardware. Die Richtlinien des NCSC unterstützen diesen Ansatz, da sie passwortfreie Verfahren als bevorzugte Methode einstufen, während die Unternehmensrichtlinie weiterhin entscheidet, wo sie am besten passt (NCSC passkeys guidance).
Der Migrationsaufwand wirkt oft größer als er ist, wenn Teams an eine schlagartige Umstellung denken. Es ist praktischer, mit risikoarmen Gastnetzwerken zu beginnen und den Zugriff dann auf Mitarbeiter und externe Kräfte auszuweiten, sobald Verzeichnis, MDM und Protokollierung stabil laufen. Dieser schrittweise Ansatz hält den Support-Druck gering und ermöglicht es Ihnen, Schwachstellen im Wiederherstellungsprozess zu erkennen, bevor die gesamte Umgebung betroffen ist.
Der vermeintliche Verlust der Zugriffs-Sichtbarkeit ist meist ein Missverständnis. Passwortlose Verfahren entfernen keine Protokolle, sondern verbessern sie oft, da das Zugriffsereignis nun an ein Gerät und eine Identität gebunden ist und nicht an ein gemeinsam genutztes Passwort. Das bietet dem Sicherheitsteam einen klareren Audit-Trail für Audits und die Reaktion auf Vorfälle.
Ein Rollout, der tatsächlich standhält
- Bestehende Infrastruktur auditieren. Erfassen Sie jede SSID, RADIUS-Richtlinie, jedes Captive Portal und jeden Fallback-Pfad.
- Phishing-resistente Methode wählen. Richten Sie die Auswahl an den NCSC-Richtlinien und dem unterstützten Gerätemix aus.
- Pilotprojekt in einem risikoarmen Netzwerk starten. Beginnen Sie mit dem Gäste-WiFi oder einem einzelnen Mitarbeitersegment.
- Verzeichnis und MDM verbinden. Sorgen Sie dafür, dass Identität, Gerätestatus und Richtlinien miteinander kommunizieren.
- Zugriffsregeln durchsetzen. Schränken Sie den Zugriff erst ein, wenn die Protokollierungs- und Wiederherstellungspfade erprobt sind.
- Gemeinsam genutzte Passwörter abschaffen. Entfernen Sie den alten Pfad, sobald der neue stabil genug ist, um die Last zu tragen.
Die Organisationen, die dies erfolgreich umsetzen, gehen ehrlich mit dem Change Management um. Sie tun nicht so, als ob sich jedes Gerät im gleichen Tempo umstellen ließe, und sie verwechseln einen Pilotversuch nicht mit einem abgeschlossenen Rollout. Passwortlos funktioniert, wenn die Richtlinie klar ist, der Fallback kontrolliert erfolgt und das alte gemeinsame Geheimnis gezielt ausgemustert wird.
Wenn Sie eine Modernisierung Ihres WiFi planen, kann Purple Ihnen dabei helfen, gemeinsam genutzte Passwörter durch identitätsbasierten Zugriff für Gäste, Mitarbeiter und mandantenfähige Umgebungen zu ersetzen. Das passwortlose WiFi-Modell verbindet die Zugriffsrichtlinie mit der Identität - genau der Wandel, auf den sich dieser Artikel konzentriert hat. Besuchen Sie daher Purple, wenn Sie sehen möchten, wie das in einer realen Bereitstellung aussieht.



