Ein Samstagnachmittag offenbart schwaches Retail-WiFi schneller als jeder Labortest. Käufer streamen Produktvideos und prüfen Bestände, während Mitarbeiter Regale scannen, Kassen Käufe verarbeiten, Kameras Material hochladen und Sensoren den Gerätezustand melden. Das Netzwerk zeigt möglicherweise volle Signalbalken an, dennoch benötigt ein Handscanner zu lange für die Authentifizierung, ein verbindungsnahes Zahlungsgerät bricht ab oder das Gäste-Portal wird extrem langsam.
Muster wie diese veranlassen viele Standort-IT-Teams zu einem Austausch der Access Points. Neuere Access Points können helfen, aber Hardware allein löst keine Probleme mit gemeinsam genutzten Zugangsdaten, flachen Netzwerken, zu vielen SSIDs, inkonsistenten Filialkonfigurationen oder unklaren Zuständigkeiten. Effektive Retail-WiFi-Lösungen betrachten den drahtlosen Zugang als Filialinfrastruktur, die durch Identität, Richtlinien, Messungen und betriebliche Steuerungselemente geregelt wird.
Inhaltsverzeichnis
- Warum Filial-WiFi an gewinnstarken Tagen ausfällt
- Wie Retail-WiFi zu zentraler Filialinfrastruktur wurde
- Gäste-WiFi Engagement und Analysen im Geschäft
- Segmentierung von POS-, Personal-, Inventar- und IoT-Datenverkehr
- Sicheren Zugang ohne Reibungsausfälle wählen
- Retail-WiFi-Beispiele für verschiedene Filialformate
- Einen zuverlässigen Rollout für jede Filiale planen
Warum Filial-WiFi an hoch frequentierten Tagen fehlschlägt
An einem geschäftigen Samstag kann eine Kassenschlange mehrere Netzwerkprobleme gleichzeitig aufdecken. Ein Kunde wartet auf die Zahlung, ein Mitarbeiter geht ins Lager und ein Handheld-Scanner versucht erneut, eine Verbindung aufzubauen. Das Surfen von Gästen erhöht die Auslastung, während jeder Access Point Sendezeit dafür aufwendet, mehrere Netzwerke anzukündigen, anstatt Anwendungsdaten zu übertragen.
Ein starkes Signal beweist nicht, dass ein Filialnetzwerk über ausreichend Kapazität oder einen zuverlässigen Dienst verfügt. Überlastung, langsame Authentifizierung, Roaming-Fehler oder Anwendungslatenz können einen Arbeitsablauf selbst dann unterbrechen, wenn ein Gerät den Access Point klar empfängt. Der eigentliche Test besteht darin, ob das richtige Gerät eine Verbindung zur richtigen Richtlinie herstellen, zwischen Access Points roamen und seinen Geschäftsprozess unter Belastung abschließen kann.
Eine Umfrage aus dem Jahr 2023 unter 114 Führungskräften globaler Einzelhändler ergab, dass 92 % WiFi als wesentlichen Bestandteil eines modernen In-Store-Erlebnisses betrachteten, während 72 % es bereits für den Filialbetrieb nutzten (Wi-Fi Alliance survey overview). Nur 32 % beschrieben ihr Netzwerk als auf dem neuesten Stand der Technik, während 57 % es lediglich als ausreichend erachteten - eine vertraute Situation für IT-Leiter, die gewachsene Filialbestände verwalten.
Betriebstest: Wenn eine Filiale „schlechtes WiFi“ meldet, identifizieren Sie den fehlerhaften Workflow, das betroffene Gerät, seine Identität und den Punkt, an dem die Transaktion gestoppt wurde.
Die Symptome offenbaren oft technische Schulden im Design:
- Verzögerungen bei der Authentifizierung: Mitarbeitergeräte warten auf die Validierung von Verzeichnissen oder Zertifikaten, bevor die Arbeit beginnen kann.
- Unterbrechungen beim Roaming: Ein Scanner verliert seine Sitzung, wenn sich ein Mitarbeiter zwischen den Gängen bewegt.
- Unkontrollierter Gast-Bedarf: Kunden-Datenverkehr konkurriert mit betrieblichen Anwendungen um Sendezeit oder Internetkapazität.
- Konfigurations-Drift: Filialen nutzen unterschiedliche SSIDs, VLAN-Mappings, Authentifizierungsmethoden und Access-Point-Einstellungen.
- Unzureichende Incident-Nachweise: Teams können nicht nachweisen, ob RF-Überlastung, Anmeldedaten, Switching, WAN-Kapazität oder eine Anwendung den Ausfall verursacht haben.
Ein zuverlässiges Design beginnt mit dem Geschäftsprozess und seiner Verantwortlichkeit. IT-Teams können dann Benutzer- und Geräteidentitäten definieren, gesteuerte Richtlinien zuweisen, unnötige SSIDs konsolidieren und die Servicequalität für Kassen, Scanner, Sensoren und Gäste messen. Diese Governance schützt häufig kritische Abläufe auf vorhandenen Access Points, sofern Kapazität und Abdeckung der Arbeitslast entsprechen.
Wie Retail-WiFi zu kritischer Filialinfrastruktur wurde
Retail WiFi begann als Mobilitätslösung. Der IEEE 802.11b-Standard wurde 1999 genehmigt, was eine kommerziell nutzbare WLAN-Leistung von bis zu etwa 11 Mbps ermöglichte. Im selben Jahr gründeten Branchenteilnehmer die Wireless Ethernet Compatibility Alliance, die später in Wi-Fi Alliance umbenannt wurde (Geschichte des Retail WiFi).
Historische Analysen identifizieren Geldautomaten als erste WiFi-Kunden, da Kaufhäuser Transaktionsterminals häufig umstellten. Die Neuverkabelung bei jedem Standortwechsel war teuer und unpraktisch - so löste die drahtlose Vernetzung ein praktisches Problem des Filialbetriebs, noch bevor sie zu einem Kundenservice wurde.
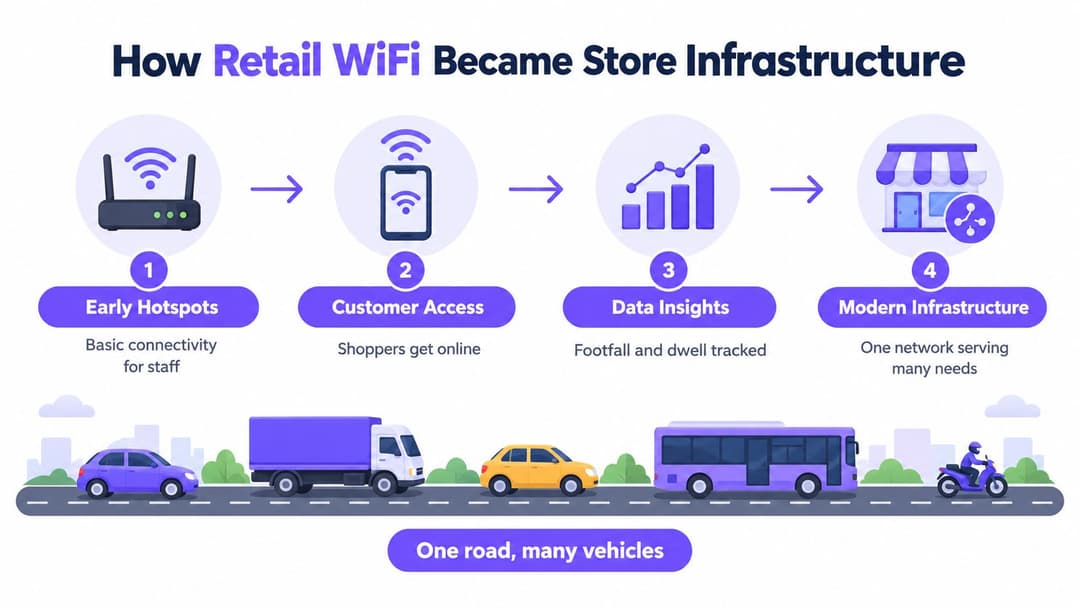
Der moderne Store folgt demselben Grundmuster, nur mit mehr Datenverkehrsarten. Handheld-Inventargeräte, Kassensysteme (POS), Mitarbeiteranwendungen, Ortungsdienste, Gastzugang, Kiosksysteme, Kameras und Sensoren können alle von derselben physischen WLAN-Schicht abhängen.
Stellen Sie sich diese Schicht wie eine Straße vor. Die Straße wird von Lieferwagen, Bussen, Fahrrädern und Einsatzfahrzeugen genutzt. Sie teilen sich denselben physischen Raum, haben jedoch nicht dieselben Ziele, Prioritäten oder Zugriffsrechte. Ein Retail-WLAN funktioniert auf ganz ähnliche Weise. Eine einzige Funkinfrastruktur kann viele Gruppen bedienen, vorausgesetzt, das Netzwerk weist jedem Benutzer oder Gerät eine passende Identität, Richtlinie, ein Segment und eine entsprechende Dienstgüte zu.
Ein physisches Netzwerk, mehrere logische Spuren
Der Access Point benötigt nicht für jede Geschäftsfunktion ein separates Funkmodul. Er benötigt jedoch klare Anweisungen darüber, wer sich verbinden darf und worauf diese Verbindung zugreifen kann.
Ein Gäste-Smartphone sollte Internetzugang erhalten, ohne Zugriff auf Filialsysteme zu bekommen. Ein Bestandsscanner benötigt möglicherweise Zugriff auf Inventardienste, jedoch nicht auf Kameras oder Zahlungssysteme. Ein Gebäudesensor muss eventuell seine Cloud-Plattform kontaktieren, während er von den Geräten der Mitarbeiter isoliert bleibt. Der Betreiber einer Konzessionsfläche benötigt möglicherweise eine eng begrenzte Verbindung, die widerrufen werden kann, ohne das Personalnetzwerk des Händlers zu beeinträchtigen.
Aus diesem Grund sollten WiFi-Lösungen für den Einzelhandel nicht als kostenloses Internet definiert werden. Sie sind ein betriebliches Netzwerkfundament. Die physische Schicht sorgt für Konnektivität, während Identität, Segmentierung, Authentifizierung und Richtlinien das Verhalten dieser Konnektivität bestimmen.
Diese Entwicklung erklärt auch, warum eine reine Hardware-Strategie am eigentlichen Problem vorbeigehen kann. Der Austausch von Access Points verbessert zwar die Funkkapazität, erstellt aber nicht automatisch nachvollziehbare Identitäten, eine konsistente VLAN-Zuweisung, kontrollierte Gast-Einwilligungen oder den Nachweis, dass die kritischen Workflows einer Filiale geschützt sind.
Gäste-WiFi-Engagement und Analysen in der Filiale
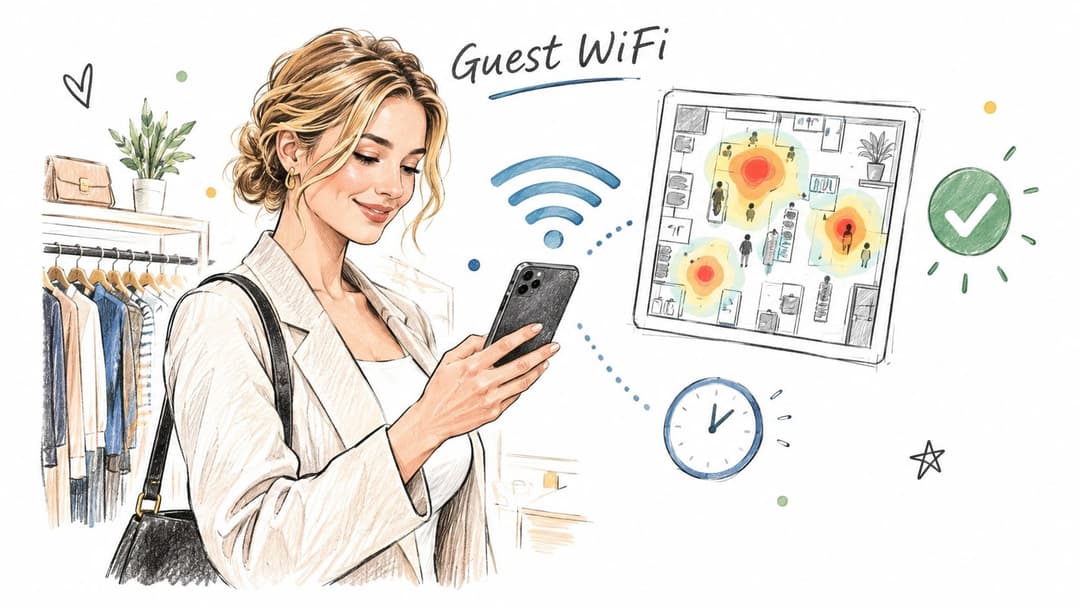
Ein Kunde betritt ein Geschäft, verbindet sich mit dem Gäste-WiFi und ruft eine Produktseite auf, bevor er mit einem Mitarbeiter spricht. Diese Verbindung kann mehr als nur Surfen unterstützen. Ein gebrandetes Captive Portal kann Nutzungsbedingungen anzeigen, die Einwilligung anfordern, Besucher authentifizieren und zulässige Informationen mit Aktivitäten zur Verbesserung der Customer Experience verknüpfen. Der Austausch muss transparent bleiben: Der Kunde erhält Zugang, während der Händler erklärt, was erfasst wird und warum.
Trennen Sie die Einwilligung zur Authentifizierung von der Einwilligung zu Marketingzwecken. Ein Besucher kann die Bedingungen für den Internetzugang akzeptieren, ohne Werbe-E-Mails oder SMS-Nachrichten zuzustimmen. Die Unabhängigkeit dieser Optionen verringert Datenschutzrisiken und verhindert, dass die Konnektivität an die Teilnahme an Marketingmaßnahmen gekoppelt wirkt.
Verbindungen in nützliche Signale verwandeln
Der Gäste-Zugang kann einem Filialteam dabei helfen zu beurteilen, ob Kunden Zeit in der Nähe eines neuen Displays verbringen, ob eine Kampagne Besucher zurückbringt oder ob ein Bereich wenig Aufmerksamkeit erhält. Diese Signale können Entscheidungen zu Layout, Kampagnentiming und Servicekonzeption unterstützen. Es handelt sich hierbei um Richtungswerte und nicht um absolut präzise Messungen, da ein verbundenes Gerät nicht immer genau eine Person repräsentiert oder deren Absicht offenbart.
Die wertvollste Frage geht über reine Verbindungszahlen hinaus: Welche Entscheidung soll diese Information unterstützen? Legen Sie für eine Kampagne den Einwilligungspfad und die Zuordnungsmethode fest. Für die Layout-Planung können aggregierte Bewegungsdaten ausreichen. Für Serviceverbesserungen liefert eine kurze Umfrage möglicherweise bessere Erkenntnisse als passives Standort-Tracking.
Halten Sie die Datengrenze eng:
- Gezielt erfassen: Fordern Sie nur Felder an, die einen angegebenen Anwendungsfall unterstützen.
- Verständlich erklären: Zeigen Sie Zweck, Speicheransatz und Informationen zur Weitergabe direkt am Ort der Erfassung an.
- Identitäten trennen: Halten Sie Netzwerzzugriffsdaten nach Möglichkeit von Marketing-Einwilligungen getrennt.
- Angemessen aggregieren: Nutzen Sie Bewegungserkenntnisse auf Gruppenebene, wenn eine individuelle Identifizierung nicht erforderlich ist.
- Opt-outs schützen: Ein Kunde, der Marketing ablehnt, sollte dennoch das versprochene Konnektivitätserlebnis erhalten.
Ein Captive Portal kann zu Hürden für Kunden führen, die lediglich eine Produktseite aufrufen möchten. Passpoint und OpenRoaming bieten kompatiblen Nutzern einen einfacheren Zugang, bringen jedoch auch Entscheidungen zum Identitäts-Lebenszyklus und Roaming mit sich, die das Einzelhandelsteam verwalten muss.
Beurteilen Sie eine Kampagne nach ihren betrieblichen Auswirkungen. Wenn das Portal Support-Anrufe verursacht, die erste Verbindung verzögert oder auf älteren Geräten fehlschlägt, rechtfertigt der Marketingwert die Störung möglicherweise nicht. Testen Sie die User Journey auf gängigen Smartphones, validieren Sie die Einwilligungssätze und halten Sie den Gast-Traffic von Kassen und Filialanwendungen isoliert.
Kundenbindung über Retail WiFi funktioniert am besten, wenn Marketing, Datenschutz und IT-Betrieb die Verantwortung teilen. Das Captive Portal wird dann zu einem verwalteten Dienst innerhalb des Filialnetzwerks und nicht zu einer Werbefläche, die unabhängig von Zugriffssteuerungen betrieben wird. Dieses Verantwortlichkeitsmodell hilft, die bestehende Infrastruktur zu schützen und gleichzeitig Erkenntnisse über Gäste mit dem Filialbetrieb abzustimmen.
Segmentierung von POS-, Personal-, Bestands- und IoT-Datenverkehr
Segmentierung beginnt damit, aufzulisten, worauf jede Gruppe zugreifen muss, und alles andere standardmäßig zu verweigern. Das Ziel besteht nicht darin, für jede Gerätekategorie eine eigene SSID zu erstellen. Das Ziel ist es, die richtige Richtlinie anzuwenden, ohne unnötige Sendezeit zu verbrauchen oder das Personal dazu zu zwingen, eine Sammlung gemeinsamer Passwörter zu verwalten.
Cisco empfiehlt nicht mehr als drei SSIDs pro physischem Access Point und erklärt, dass jede SSID einen Verwaltungs-Frame-Overhead erzeugt und die für den Anwendungsverkehr verfügbare Sendezeit reduzieren kann (Cisco SSID guidance). Ein Beacon wird etwa alle 100 Millisekunden übertragen, und Probe Requests können Antworten für jedes angekündigte Netzwerk auslösen. Zu viele SSIDs können zu HF-Belastung, Verbindungsfehlern und Problemen bei leistungsschwachen Geräten wie Scannern und WiFi-Telefonen führen.
Ein praktisches Segmentierungsmuster
Nutzen Sie eine geringe Anzahl von WLANs und lassen Sie die Identität über das resultierende VLAN oder die Richtlinie entscheiden. Dieser Ansatz hält die Funkkonfiguration stabil und ermöglicht es gleichzeitig, die Sicherheitsentscheidung je nach Benutzer, Gerät, Rolle oder Anmeldeinformationen zu variieren.
| Datenverkehrsgruppe | Zugriffsmethode | Isolationsziel |
|---|---|---|
| Gast-Shopper | Captive Portal, Passpoint oder OpenRoaming | Nur Internetzugang, kein Routing zu Filialsystemen |
| Mitarbeiter und Handhelds | WPA3-Enterprise mit Verzeichnis- oder Zertifikatsauthentifizierung | Zugriff nur für genehmigte Mitarbeiter- und Bestandsanwendungen |
| Kassen und zahlungsnahe Geräte | Geräteidentität mit streng begrenzten Richtlinien | Zugriff auf erforderliche Transaktionsdienste beschränken |
| Kameras und Sensoren | Schlüssel pro Gerät oder zertifikatsbasierter Zugriff | Laterale Bewegung verhindern und Sperrung vereinfachen |
| Konzessionäre und Auftragnehmer | Individuelle Identität oder Schlüssel pro Mandant | Drittanbieter-Datenverkehr vom Geschäftsbetrieb des Händlers trennen |
WPA3-Enterprise bietet eine stärkere Grundlage als ein gemeinsam genutztes Mitarbeiter-Passwort. Seine Spezifikation erfordert IEEE 802.1X unter Verwendung der SHA-256-basierten AKM-Suite, schreibt den Schutz von Management-Frames im WPA3-Enterprise-Betrieb vor und untersagt WPA-Version 1, WEP und TKIP auf derselben WPA3-Enterprise-BSS (WPA3-Spezifikation).
Gestalten Sie den Widerruf spezifisch
Ein gemeinsam genutzter Schlüssel erzeugt ein gravierendes betriebliches Problem. Wenn ein Mitarbeiter das Unternehmen verlässt, ein Scanner verschwindet oder das Gerät eines Dienstleisters kompromittiert wird, betrifft die Änderung des Schlüssels jedes verwendete Gerät. Identitätsbasierter Zugriff ermöglicht es dem Team stattdessen, einen einzelnen Anmeldedatensatz, ein Zertifikat oder einen Geräteeintrag zu widerrufen.
Für kopflose Geräte, die keine Unternehmenszertifikate verwenden können, bieten gerätespezifische Schlüssel einen praktikablen Mittelweg. Die Ressource über Smart-Vending-IoT ist ein nützlicher Hintergrund für Teams, die bewerten, wie sich verbundene Geräte authentifizieren und kommunizieren. Ein Implementierungsbeispiel mit dem Schwerpunkt auf identitätsbasierten Schlüsseln und IoT-Isolierung finden Sie unter xPSK für IoT-Geräte.
Testen Sie das Design mit echter Filialausstattung. Überprüfen Sie das Scanner-Roaming, das Failover des Authentifizierungsservers, das Ablaufdatum von Zertifikaten, den Widerruf von Schlüsseln und die Wiederherstellung nach einem Neustart des Access Points. Erhöhen Sie die Mindestraten nicht und aktivieren Sie keinen reinen Enterprise-Modus für den gesamten Bestand, bevor Zahlungs-Peripheriegeräte, Gebäudetechnik und bestehende Scanner die Validierung bestanden haben.
Sicheren Zugang ohne Reibung wählen
Verschiedene Nutzergruppen benötigen unterschiedliche Onboarding-Methoden. Ein Kunde akzeptiert möglicherweise einmalig ein Captive Portal im Branding des Unternehmens, während ein Mitarbeiter erwartet, dass sich ein verwaltetes Gerät automatisch verbindet. Ein IoT-Sensor hat unter Umständen überhaupt keinen Bildschirm. Jede Gruppe wie Captive Portal-Nutzer zu behandeln erzeugt Hürden, und jede Gruppe wie Nutzer eines gemeinsamen Passworts zu behandeln führt zu vermeidbaren Risiken.
| Zugangsmethode | Bestes Anwendungsfeld | Hauptvorteil | Wichtigster Kompromiss |
|---|---|---|---|
| Captive Portal | Erstbesucher und zugestimmites Engagement | Einfach an das Branding anzupassen und mit Bedingungen oder Einwilligungen zu verknüpfen | Erfordert eine Interaktion und kann Datenschutzfragen aufwerfen |
| Passpoint oder OpenRoaming | Wiederkehrende Gäste mit kompatiblen Profilen | Sicherer, wiederholbarer Zugang ohne erneute Eingabe im Portal | Erfordert Verwaltung von Profilen, Identitäten, Roaming und Partnern |
| WPA3-Enterprise mit Zertifikaten | Personal, verwaltete Laptops und genehmigte Handhelds | Individuelle Identität, Verschlüsselung und gezielter Widerruf | Erfordert Client-Kompatibilität, Zertifikatslebenszyklus und Tests |
| Schlüssel pro Gerät | Displaylose IoT-Geräte, Konzessionen und Ausrüstung | Ein eindeutiger Zugangsschlüssel kann widerrufen werden, ohne jedes Gerät ändern zu müssen | Schlüsselverwaltung und Geräte-Onboarding erfordern eine disziplinierte Zuständigkeit |
Stimmen Sie die Methode auf den Benutzer ab
Ein Captive Portal eignet sich für den ersten Besuch, wenn der Händler die Zustimmung zu den Nutzungsbedingungen oder eine eingewilligte Interaktion benötigt. Halten Sie das Formular kurz und gestalten Sie den Mehrwert klar. Nutzen Sie eine Marketing-Einwilligung nicht als verdeckte Bedingung für den grundlegenden Internetzugang.
Passpoint und OpenRoaming eignen sich für Kunden oder Partner, die wiederkehrenden Zugriff an verschiedenen Standorten benötigen. Der Passpoint and OpenRoaming access guide bietet einen nützlichen Referenzpunkt für Teams, die diesen Zugriff mit einem Portal-basierten Onboarding vergleichen. Die betrieblichen Fragen sind dabei genauso wichtig wie die Benutzererfahrung: Wer stellt das Profil aus, wie wird es entfernt und was passiert, wenn ein Konto oder Gerät kompromittiert wird?
Zertifikate eignen sich hervorragend für verwaltete Mitarbeitergeräte, da die Identität dem Gerät und dem Verzeichniseintrag folgen kann. Überprüfen Sie vor der Aktivierung des reinen WPA3-Enterprise-Modus den Bestandsbestand an Scannern und stellen Sie einen kontrollierten Übergang für ältere Clients sicher. Sicherheit, die die Mobilität beeinträchtigt, kann eine Filiale genauso effektiv blockieren wie ein unsicheres Design.
Zu testender Fehlermodus: Eine erfolgreiche Anmeldung im Labor beweist nur sehr wenig, wenn das Roaming zwischen Lager und Verkaufsfläche fehlschlägt oder die Wiederherstellung der Authentifizierung dazu führt, dass Mitarbeiter nicht arbeiten können.
Schlüssel pro Gerät (PPSK/iPSK) eignen sich für Geräte, die kein 802.1X unterstützen. Weisen Sie die Verantwortung für Erstellung, Speicherung, Rotation und Widerruf klar zu. Der Zugriff für Konzessionsflächen verdient dieselbe Sorgfalt wie der interne Zugriff, da ein unverwaltetes Gerät eines Drittanbieters zu einem Einfallstor in eine gemeinsam genutzte Umgebung werden kann.
Die richtige Antwort ist oft eine Kombination. Gäste nutzen möglicherweise ein Captive Portal oder Passpoint, Mitarbeiter nutzen Zertifikate und Sensoren individuelle Schlüssel. Die gemeinsame Steuerungsebene sollte dennoch erfassen, wer oder was sich verbunden hat, wo die Verbindung landet und wie der Zugriff entzogen werden kann.
Retail-WiFi-Beispiele über verschiedene Filialformate hinweg
Ein Flagship-Bekleidungsgeschäft und ein Supermarkt können demselben Governance-Modell folgen und dennoch unterschiedlichen Workflows Priorität einräumen. Der Unterschied liegt darin, wie Identitäten, Richtlinien, Überwachung und Verantwortlichkeiten auf den jeweiligen Standort angewendet werden.
In einem Bekleidungsgeschäft wünscht sich das Marketing möglicherweise eine gebrandete Guest Journey und aggregierte Einblicke in Bewegungsmuster rund um saisonale Displays. Das Netzwerk-Team trennt den Gäste-Zugang vom Personal- und Betriebsdatenverkehr und weist den Geräten der Mitarbeiter anschließend eine gesteuerte Personal-Richtlinie zu. Das Gäste-Portal erfasst nur die Einwilligung, die für die gewählte Engagement-Aktivität erforderlich ist. Filialleiter erhalten nützliche Zusammenfassungen anstelle von rohen Geräte-Historien.
Die unmittelbare Verbesserung besteht in einem Betriebsmodell mit benannten Verantwortlichen für Authentifizierung, MFR-Status, Einwilligung, Datenschutz, Speicherung, Kampagnennutzung und Filialvalidierung. Diese Verantwortlichkeit kann Kassen und Scanner auf vorhandenen Access Points schützen, sofern Identitätsrichtlinien den betrieblichen Datenverkehr trennen und Tests bestätigen, dass Kundenaktivitäten die Filialarbeit nicht beeinträchtigen.
Eine Supermarktkette mit weniger sichtbarem Datenverkehr
Ein Lebensmittel-Filialnetz hat ein anderes Belastungsprofil. Mitarbeiter nutzen Handhelds in den Gängen, Kassen benötigen eine zuverlässige Konnektivität, und Sensoren für die Kühlkette oder die Gebäudetechnik kommunizieren möglicherweise in Bereichen mit schwierigen Funkbedingungen. Gast WiFi unterstützt weiterhin das Kundenerlebnis, aber ein fehlgeschlagener Bestandsscan kann den Filialbetrieb direkter beeinträchtigen als eine verzögerte Kundenanmeldung.
Die Handelskette konsolidiert unnötige SSIDs und weist verwalteten Handhelds eine identitätsbasierte Richtlinie zu. Geräte, die keine Zertifikate verwenden können, erhalten individuelle Anmeldedaten mit definierter Zuordnung. Die Überwachung auf Filialebene prüft die Scanner-Authentifizierung, Roaming-Unterbrechungen, Anwendungsreaktionszeiten und Sensorerreichbarkeit, anstatt sich nur auf eine Abdeckungskarte zu verlassen.
Ein Einkaufszentrum mit unabhängigen Konzessionsflächen stellt ein weiteres Betriebsmodell dar. Jeder Konzessionär benötigt möglicherweise einen Internetzugang und eigene Geschäftsdienste, aber der Betreiber des Zentrums sollte nicht einen einzigen gemeinsamen Schlüssel an alle Mieter verteilen. Mandantenspezifische Identitäten und Richtlinien gestalten das Onboarding und Offboarding präziser, während der Gastzugang getrennt bleibt.
Standardisierung bedeutet konsistente Entscheidungsregeln, nicht identische Einstellungen. Eine Filialkette kann ein gemeinsames Richtlinienmodell, ein Namensschema, einen Authentifizierungsdienst, ein Monitoring-Dashboard und einen Änderungsprozess nutzen und anschließend die Funkkonfiguration sowie Anwendungsprioritäten an das Layout jedes Stores anpassen.
Praktische Erkenntnis: Standardisieren Sie zuerst die Verantwortlichkeiten und Zugriffsregeln. Überprüfen Sie die Hardware erst, nachdem diese Kontrollen und Filial-Workflows getestet wurden.
Planung eines zuverlässigen Rollouts für jede Filiale
Beginnen Sie jeden Rollout mit den Workflows, die einen geschäftigen Samstag überstehen müssen. Arbeiten Sie sich von den Identitäten, Geräten, Kontrollen und Nachweisen zurück, die diese Workflows erfordern, bevor Sie eine Bestellung genehmigen. Kassen, Handscanner, Sensoren und Gast-Sitzungen nutzen zwar möglicherweise denselben Access Point, sollten aber nicht dieselbe Vertrauensstufe teilen.
Verwenden Sie diese Reihenfolge:
- Bestand erfassen: Erfassen Sie Access Points, Switches, WAN-Abhängigkeiten, SSIDs, VLANs, Authentifizierungsdienste und Gerätetypen.
- Identitäten den Richtlinien zuordnen: Trennen Sie Zugänge für Gäste, Mitarbeiter, Handhelds, Kassen, Sensoren, Auftragnehmer und Konzessionäre.
- WLAN-Overhead reduzieren: Konsolidieren Sie SSIDs dort, wo identitätsbasierte Richtlinien separate Netzwerknamen ersetzen können. Überprüfen Sie anschließend die Kanalnutzung und Client-Kompatibilität.
- Pilottest in repräsentativen Filialen: Beziehen Sie einen hoch frequentierten Standort, ein schwieriges Gebäudelayout und eine Filiale mit gewarteter Bestandshardware ein.
- Ausfallszenarien testen: Decken Sie Roaming, WAN-Unterbrechungen, Failover von Authentifizierungsdiensten, Sperrung von Anmeldedaten, Zertifikatsablauf und das Austauschen von Access Points ab.
- Geschäftsprozesse messen: Verfolgen Sie Erfolgsraten bei der Authentifizierung, Onboarding-Zeiten, Roaming-Fehler, Anwendungslatenz, Incident-Eindämmung und Audit-Nachweise.
Das Betriebsmodell sollte wiederholbar sein, während Entscheidungen für Filialen evidenzbasiert bleiben. Standardisieren Sie zuerst Identitätsregeln, Überwachung, Zuständigkeiten und das Change-Management. Bewerten Sie dann jeden Access Point nach Kapazität, Kompatibilität, Supportfähigkeit und physischen Bedingungen. Ersetzen Sie Hardware nur dann, wenn sie den getesteten Workflow oder die Support-Anforderungen nicht erfüllen kann.
Mitarbeiter mit Kundenkontakt benötigen möglicherweise ebenfalls Konnektivität, um die digitale Interaktion in Quick-Service-Umgebungen zu unterstützen. Halten Sie diesen Dienst durch identitätsbasierte Richtlinien von Kassen, Geräten des Personals und dem Inventar-Traffic isoliert.
Eine Hardware-Überprüfung wie die Purple Access Hardware-Anleitung kann Teams dabei helfen, zu beurteilen, ob aktuelle Access Points für die Bereitstellung geeignet sind. Die finale Filialvorlage sollte Verantwortliche benennen, Ausnahmen dokumentieren, Wiederherstellungsmaßnahmen definieren und zeigen, welche Messwerte bestätigen, dass der Geschäftsbetrieb bei Störungen fortgeführt werden kann.
Purple Access unterstützt identitätsbasierten Zugriff, Gast-Onboarding, Segmentierung und Richtliniensteuerung über bestehende Access Points hinweg. Diese Kontrollen ermöglichen es Teams mit mehreren Standorten, den Zugriff konsistent zu steuern und Kunden gleichzeitig ein nahtloseres Verbindungserlebnis zu bieten.