
Ihr Netzwerk wurde wahrscheinlich nicht für die heutige Arbeitsweise des Unternehmens konzipiert.
Vor einigen Jahren blieb der Großteil des Datenverkehrs innerhalb des Unternehmensperimeters. Heute ist das nicht mehr so. Hotelgäste erwarten reibungsloses WiFi, Einzelhandelsfilialen hängen von Cloud-basierten PoS- und Analyse-Systemen ab, und klinische Teams benötigen zuverlässigen Zugriff auf Systeme, die sich keine Unterbrechung leisten können. Gleichzeitig stehen IT-Teams unter Druck, die Carrier-Kosten zu senken, die Ausfallsicherheit zu verbessern und die Zugriffskontrolle zu verschärfen.
Aus diesem Grund ist die Entscheidung SD-WAN gegen MPLS so wichtig. Es handelt sich dabei nicht um einen bloßen Funktionsvergleich für Netzwerkspezialisten. Es ist eine Entscheidung über das Betriebsmodell, die sich auf die Applikationsleistung, die Bereitstellung in Filialen, die Compliance und die Geschwindigkeit auswirkt, mit der das Unternehmen Standorte eröffnen, übernehmen oder neu konfigurieren kann.
Die moderne Netzwerk-Kreuzung
Lange Zeit war MPLS die sichere Antwort. Es wurde Anfang der 2000er Jahre nach der Entwicklung Ende der 1990er Jahre zum Goldstandard für Unternehmens-WANs und dominierte diese etwa zwei Jahrzehnte lang, da es Betriebszeit und konstante Performance für geschäftskritische Anwendungen lieferte, wie in Pure IPs Übersicht über die Evolution von MPLS und SD-WAN beschrieben. Diese Historie ist wichtig, da viele Unternehmen immer noch WAN-Designs nutzen, die auf diesen alten Annahmen basieren.
Das Problem ist, dass sich diese Annahmen geändert haben.
Cloud-Plattformen, SaaS, verteilte Teams, Gästeservices, mobile Workflows und standortintensive Abläufe haben die Verkehrsmuster vom alten Hub-and-Spoke-Modell wegbewegt. MPLS wurde nicht für eine Welt gebaut, in der Benutzer an einem Ort sitzen, Anwendungen ganz woanders liegen und Kunden digitale Services am Edge erwarten.
SD-WAN entstand, weil Unternehmen ein WAN benötigten, das sich schneller anpassen lässt als die Bereitstellungszyklen der Carrier. Es gab IT-Teams die Möglichkeit, mehrere Transportarten zu nutzen, den Datenverkehr intelligent zu steuern und nicht mehr jede Anwendung so zu behandeln, als gehöre sie auf dieselbe Spur.
MPLS hat das Unternehmensproblem seiner Ära gelöst. SD-WAN löst das Cloud-verteilte Problem, vor dem die meisten Unternehmen heute stehen.
Das bedeutet nicht, dass MPLS veraltet ist. Es bedeutet vielmehr, dass die binäre Betrachtungsweise meist falsch ist. In realen Umgebungen, insbesondere in der Hotellerie, im Einzelhandel, im Gesundheitswesen und bei Multi-Site-Betrieben, lautet die bessere Frage nicht „Welche Technologie gewinnt?“, sondern „Welcher Traffic verdient eine deterministische Performance und welcher Traffic profitiert mehr von Flexibilität und kostengünstigerem Transport?“
Das ist der Scheideweg, an dem die meisten CTOs heute stehen.
Die grundlegenden Architekturen verstehen
Auf hoher Ebene lösen MPLS und SD-WAN unterschiedliche Teile des WAN-Problems.
Was MPLS tatsächlich ist
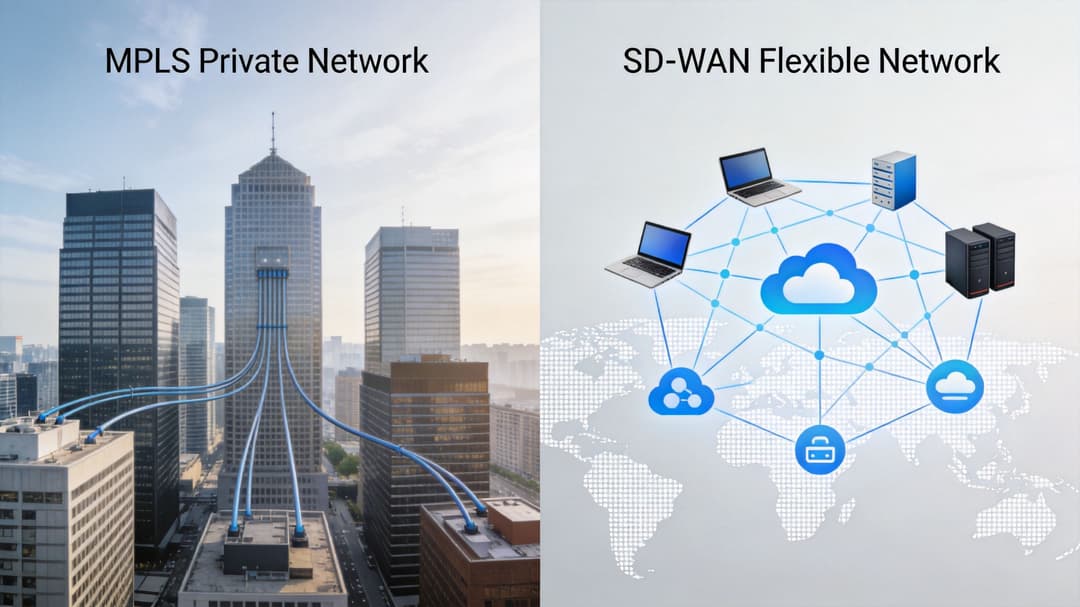
Man kann sich MPLS wie eine private Autobahn vorstellen, die vom Betreiber betrieben wird. Der Datenverkehr bewegt sich auf vordefinierten Pfaden, und der Anbieter steuert, wie Pakete im Netzwerk priorisiert werden. Deshalb genießt MPLS einen so guten Ruf in Umgebungen, in denen Vorhersehbarkeit wichtiger ist als Flexibilität.
In der Praxis ist MPLS carrier-gesteuert, richtlinienbasiert und auf Zuverlässigkeit ausgelegt. Wenn Sie eine Verbindung von der Niederlassung zum Rechenzentrum für geschäftskritische Systeme benötigen, bietet es einen kontrollierten Pfad und ein Servicemodell, das die meisten IT-Entscheider gut verstehen.
Die Kehrseite sind Kontrolle und Änderungsgeschwindigkeit. Wenn das Unternehmen Standorte hinzufügt, Anwendungsmuster ändert oder andere Priorisierungen benötigt, hängt Ihr Team oft von den Zeitplänen und dem Betriebsmodell des Anbieters ab.
Was SD-WAN tatsächlich ist
SD-WAN ist ein Software-Overlay, das über einer oder mehreren Underlay-Transportleitungen liegt. Zu diesen Underlays können Breitband, LTE oder auch MPLS selbst gehören. Der entscheidende Wandel besteht darin, dass die Intelligenz in die Software verlagert wird, wo Datenverkehrsrichtlinien zentral verwaltet und basierend auf Anwendungsanforderungen und realen Netzwerkbedingungen angepasst werden können.
Ein nützliches Denkmodell ist eher ein Satellitennavigationssystem als eine feste Route. Anstatt von einem einzigen besten Pfad auszugehen, bewertet SD-WAN kontinuierlich die verfügbaren Verbindungen und steuert den Datenverkehr gemäß den von Ihnen festgelegten Richtlinien.
Das macht SD-WAN besonders attraktiv für cloudintensive Organisationen, Filialnetze und Unternehmen, die neue Standorte schnell online bringen müssen, ohne auf die Vorlaufzeiten für dedizierte Privatleitungen zu warten.
Wo der Vergleich oft falsch verstanden wird
Der häufigste Fehler besteht darin, SD-WAN im Vergleich zu MPLS so zu behandeln, als ob sie in jedem Szenario direkter Ersatz füreinander wären. Das sind sie nicht.
Das eine ist eine Transportarchitektur mit privater Betreiberkontrolle. Das andere ist eine Software-Steuerungsebene, die verschiedene Transportarten nutzen kann. In vielen realen Implementierungen ersetzt SD-WAN MPLS nicht vom ersten Tag an. Es orchestriert darum herum, zusammen mit Internetverbindungen und mobilen Backup-Pfaden.
Eine einfachere Art, das Konzept zu verstehen:
- MPLS eignet sich, wenn das Unternehmen Wert auf eine stabile, vom Carrier garantierte Leistung für eine definierte Gruppe kritischer Datenströme legt.
- SD-WAN eignet sich, wenn das Unternehmen Agilität, zentrale Richtliniensteuerung und eine bessere Abstimmung mit der Cloud- und Filialkonnektivität benötigt.
- Hybrid eignet sich, wenn beide Aussagen zutreffen, was häufig der Fall ist.
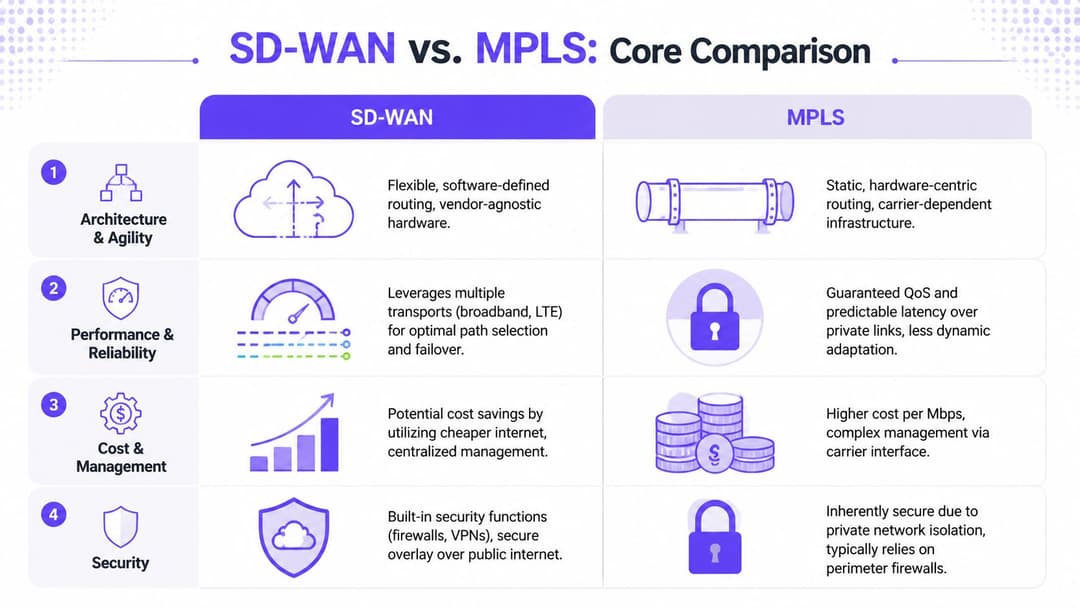
Kernvergleich SD-WAN vs. MPLS
Ein CTO mit 300 Filialen, Kliniken oder Hotelstandorten wählt selten zwischen zwei idealen Diagrammen. Die Frage ist, ob das WAN Cloud-Apps, Gästedienste, Zahlungsverkehr, VoIP und den lokalen Betrieb unterstützen kann, ohne dass jedes Problem in einer Filiale zu einem Ticket beim Netzbetreiber oder einer Sicherheitsausnahme führt.
Das ist der praktische Rahmen für den Vergleich SD-WAN vs. MPLS.
| Merkmal | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| Architektur | Private, vom Netzbetreiber verwaltete WAN-Pfade | Software-Overlay über mehrere Transportwege hinweg |
| Agilität | Langsamere Änderungen, anbieterabhängig | Schnellere Richtlinienänderungen und Filial-Rollouts |
| Performance-Ansatz | Deterministische Pfade mit fester Priorisierung | Echtzeit-Pfadauswahl basierend auf den Verbindungsbedingungen |
| Cloud-Eignung | Weniger natürlich für den direkten Cloud-Zugriff | Besser ausgerichtet auf SaaS und internet-fokussierten Datenverkehr |
| Sicherheitsniveau | Inhärente Isolation vom öffentlichen Internet | Breitere Angriffsfläche, erfordert starkes Design und Kontrollen |
| Kostenmodell | Erstklassige private Konnektivität | Kostengünstigere Transportoptionen, zuzüglich Plattform- und Betriebsaspekten |
| Beste Eignung | Kritische Anwendungen, die ein vorhersehbares Verhalten erfordern | Verteilte Standorte, die Flexibilität und Transparenz benötigen |
Architektur und Flexibilität
MPLS funktioniert gut in stabilen Umgebungen, in denen Anwendungspfade, Filialprioritäten und Änderungsfenster vorhersehbar sind. Es schränkt jedoch ein, wenn das Unternehmen neue Standorte hinzufügt, neue Cloud-Dienste einführt oder Übernahmen integriert, die unterschiedliche Zugangsanbieter und ungleichmäßige lokale Konnektivität mit sich bringen.
SD-WAN gibt dem Unternehmen eine direktere Kontrolle. Netzwerkteams können Richtlinien zentral festlegen, sie im gesamten Bestand bereitstellen und die Pfadauswahl anpassen, ohne darauf warten zu müssen, dass ein Provider Klassen oder Leitungen überarbeitet.
Dieser Unterschied zeigt sich schnell im kundennahen Betrieb:
- Einzelhandelsstandorte benötigen eine schnelle Bereitstellung, zuverlässige Kartentransaktionen und genügend Flexibilität, um Kassensysteme vom Gast- oder Partnerzugriff zu trennen.
- Hotellerie- und Gastronomiebetriebe müssen einen komplexen Mix aus PMS-Datenverkehr, Mitarbeiteranwendungen, Gäste-WiFi, Streaming und Gebäudesystemen bewältigen.
- Gesundheitseinrichtungen und Kliniken benötigen verlässlichen Zugriff auf klinische Plattformen, müssen aber auch neue Standorte und Verbindungen zu Drittanbietern ohne monatelange WAN-Umgestaltungen hinzufügen können.
Für diese Art von Bestand sind praktische SD-WAN-Vorteile für verteilte Unternehmen wichtiger als allgemeine Behauptungen über die Modernisierung des Netzwerks.
Leistung und QoS
Leistungsdiskussionen werden oft auf eine schlechte Abkürzung reduziert. MPLS wird als Premium-Option behandelt und SD-WAN als Internetzugang mit besserem Marketing. Das übersieht jedoch, wie sich jedes Modell unter Last verhält.
MPLS basiert auf definierten Dienstklassen und einem vorhersagbaren Weiterleitungsverhalten. Wenn eine Sprachplattform, ein Transaktionsfluss oder eine Anwendung zwischen Filiale und Rechenzentrum in einer bekannten Prioritätsklasse verbleiben muss, bietet MPLS den Betriebsteams nach wie vor eine sehr kontrollierte Umgebung. Das ist besonders in Infrastrukturen wichtig, in denen wenige Anwendungen das gesamte geschäftliche Risiko tragen.
SD-WAN zeigt seine Stärken, wenn sich die Verbindungsbedingungen ändern und die Traffic-Muster unübersichtlicher sind. Es kann Paketverlust, Jitter und Latenz auf den verfügbaren Pfaden auswerten und den Datenverkehr basierend auf Richtlinien und dem tatsächlichen Verbindungsstatus steuern. In der Praxis hilft das cloudlastigen Filialen weitaus mehr als ein statisches Design.
Der betriebliche Unterschied ist einfach. MPLS schützt bekannte Prioritäten gut. SD-WAN lässt sich besser anpassen, wenn sich die Prioritäten im Laufe des Tages verschieben.
Aus diesem Grund tendieren kundenorientierte Unternehmen häufig zu hybriden Modellen. Ein Hotel kann den Zahlungsverkehr und die Sprachanrufe auf streng kontrollierten Pfaden belassen, während der Internetverkehr für Gäste und der SaaS-Datenverkehr über Breitband abgewickelt werden. Ein Einzelhändler kann POS- und Bestandsdaten schützen, während er für digitale Beschilderungen, Analytics-Uploads und Gästeservices kostengünstigere Internetpfade nutzt. Eine Klinik kann die strenge Handhabung klinischer Systeme beibehalten und gleichzeitig einen ausfallsicheren, internetbasierten Zugang für Kollaborations- und Backup-Verbindungen einrichten.
Sicherheitsmodell
Sicherheitsentscheidungen werden verzerrt, wenn Teams privaten Transport so behandeln, als wäre er dasselbe wie eine Sicherheitsarchitektur.
MPLS reduziert die Angriffsfläche im öffentlichen Internet. Das ist nützlich, insbesondere für Altsysteme und streng kontrollierten Ost-West-Datenverkehr zwischen Filialen und Rechenzentren. Aber MPLS löst Identitäts-, Segmentierungs-, Gerätevertrauens- oder Audit-Anforderungen nicht von alleine.
SD-WAN führt in der Regel zu einer direkteren Internetnutzung, mehr Richtlinien-Kontrollpunkten und einer stärkeren Integration mit Cloud-Sicherheitsdiensten. Das verschafft den Teams mehr Flexibilität, erhöht aber auch den Anspruch an eine disziplinierte Planung. Firewalling in den Filialen, Segmentierung, Zertifikatsverwaltung, Richtlinienkonsistenz und sichere lokale Breakouts müssen fehlerfrei funktionieren.
Wie in der Zscaler-Analyse zu den Sicherheitskompromissen zwischen SD-WAN und MPLS erörtert, vergrößert SD-WAN die Angriffsfläche im Vergleich zu MPLS, obwohl es verschlüsselte Tunnel nutzen und sich eng in cloudbasierte Sicherheitskontrollen integrieren lässt. Dieser Unterschied wiegt schwerer in regulierten Umgebungen wie dem Gesundheitswesen und DSGVO-sensiblen Hotelbetrieben, wo Teams Auditierbarkeit, Zugriffskontrolle und eine starke Identitäts-Governance über viele Standorte hinweg benötigen.
Der praktische Fehler unterscheidet sich je nach Architektur:
- MPLS-dominierte Infrastrukturen gehen oft fälschlicherweise davon aus, dass private Konnektivität ausreicht, und lassen Identitätsrichtlinien, Segmentierung und Überprüfungen von Benutzerzugriffen zu locker.
- SD-WAN-dominierte Infrastrukturen können die Konnektivität von Niederlassungen schnell vorantreiben und stellen erst später fest, dass unkonsistente Firewall-Regeln, schwache lokale Breakouts oder mangelnde operative Kontrolle vorliegen.
- Hybride Infrastrukturen erfordern eine klare Zuständigkeit für Richtlinien, da sich das Underlay je nach Standort unterscheiden kann, während der Sicherheitsstandard einheitlich bleiben muss.
Für Standorte und Unternehmen, die Endbenutzer direkt bedienen, lautet die nützlichere Frage nicht, welcher Transport theoretisch sicherer ist. Sie lautet, wo die Richtlinien angewendet werden. Wenn Gäste, Mitarbeiter, Dienstleister, IoT-Geräte und geschäftskritische Apps denselben physischen Standort nutzen, gewinnt das Design, das Identität, Zugriff und Segmentierung über alle hinweg konsistent durchsetzt.
Genau hier bieten Plattformen wie Purple einen Mehrwert über beiden WAN-Modellen. MPLS oder SD-WAN bestimmen, wie sich der Datenverkehr bewegt. Eine identitätsbasierte Plattform bestimmt, wie sich Benutzer authentifizieren, welche Daten mit Zustimmung erfasst werden, wie der Gäste- und Betriebsdatenverkehr getrennt wird und wie Standortbetreiber die Konnektivität in messbare Geschäftsergebnisse umwandeln. Für das Hotel- und Gastgewerbe, den Einzelhandel und das Gesundheitswesen ist diese Ebene oft genauso wichtig wie der zugrunde liegende Transport.
Analyse der Gesamtbetriebskosten (TCO)
Eine Hotelgruppe, die Gäste WiFi an 80 Standorten einführt, ein Einzelhändler, der kurzfristig Filialen eröffnet, und ein Gesundheitsdienstleister, der Kliniken vernetzt - sie alle stellen sich zuerst dieselbe Frage: Was wird uns dieses Netzwerk im Live-Betrieb wirklich kosten?
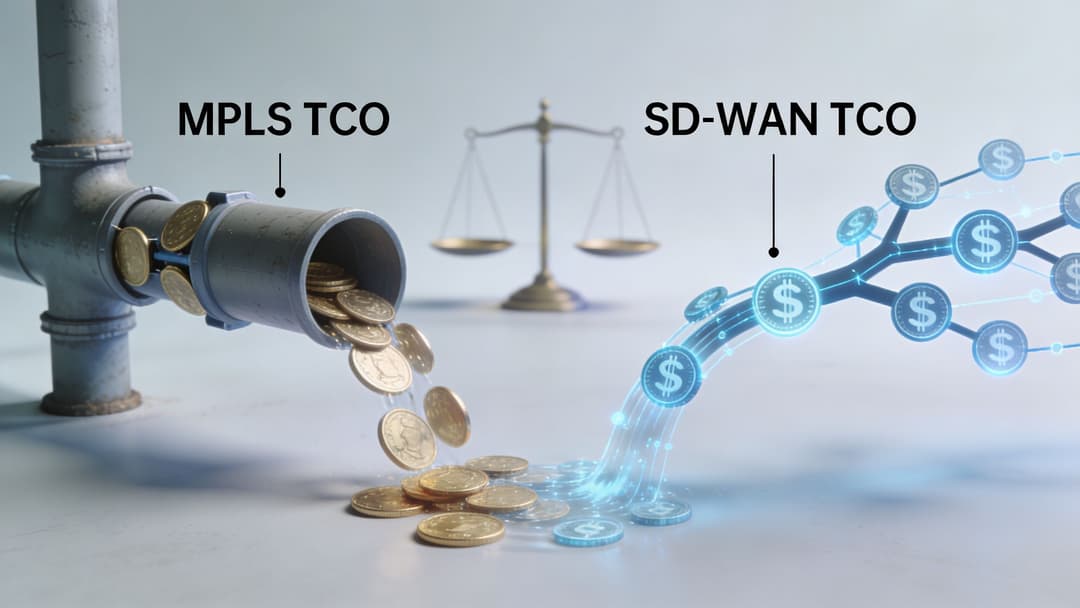
Das ist der richtige Rahmen für den Vergleich zwischen SD-WAN und MPLS. Die Leitungspreise spielen eine Rolle, sind aber nur ein Posten. MPLS bringt in der Regel höhere wiederkehrende Carrier-Kosten im Austausch für private Konnektivität und engere Service-Garantien. SD-WAN senkt oft die Transportkosten, aber die Einsparungen können schrumpfen, wenn Teams die Lizenzierung, die Edge-Hardware, die Sicherheitskontrollen, das Design für lokalen Internet-Breakout und den täglichen Betrieb unterschätzen.
Wo SD-WAN meistens Kosten spart
Laut dem Kostenvergleich zwischen SD-WAN und MPLS von Lightyear berichten Anbieter von Einsparungen von 20 bis 70 % im Vergleich zu MPLS, wenn Unternehmen rein private WAN-Strukturen durch eine Mischung aus Breitband, LTE und hybridem Zugriff ersetzen. In der Praxis sehe ich diese Einsparungen am schnellsten in standortintensiven Infrastrukturen, bei denen der Datenverkehr an SaaS-Plattformen, Public Cloud und Internetdienste geleitet wird, anstatt über ein zentrales Rechenzentrum zurückgeführt zu werden.
Die Wirtschaftlichkeit von SD-WAN verbessert sich meist, wenn:
- Der meiste Filialdatenverkehr ist für die Cloud bestimmt
- Standorte benötigen kostengünstigere Konnektivität in großem Maßstab
- Das Unternehmen benötigt eine schnellere Inbetriebnahme von Standorten
- Verschiedene Zugangsarten können ohne Beeinträchtigung der Anwendungsleistung genutzt werden
Für kundenorientierte Unternehmen gibt es einen weiteren Kostenaspekt. Das Onboarding von Gästen, der Traffic für das Captive Portal, die Erfassung von Analysen und digitale Interaktionsdienste benötigen selten an jedem Standort einen teuren privaten Transport. Eine Plattform wie Purple kann auf jedem WAN-Modell aufsetzen, aber die Transportentscheidung beeinflusst, wie viel Sie ausgeben, um Dienste zu unterstützen, die das Gästeerlebnis, Einblicke in die Besucherzahlen und den Marketingwert direkt beeinflussen. Teams, die Architekturen vergleichen, sehen dies oft deutlicher in praktischen SD-WAN-Bereitstellungsszenarien für verteilte Standorte.
Wo MPLS seine Kosten nach wie vor rechtfertigt
MPLS kann immer noch die richtige finanzielle Entscheidung sein, wenn unbeständige Leistung zu einem direkten betrieblichen Problem führt. Dieselbe Analyse zeigt, dass MPLS in der Regel eine geringere, besser vorhersagbare Latenz und einen stabileren Jitter durch reservierte Bandbreiten und SLA-gestützte private Netzwerke liefert.
Das ist wichtig, wenn ein Standort keine Schwankungen im Anwendungsverhalten tolerieren kann. Eine Krankenhausverbindung zwischen Einrichtungen, ein regionaler Hub, der geschäftskritische Systeme unterstützt, oder ein Veranstaltungsort mit streng kontrolliertem Betriebsdatenverkehr können den Aufpreis rechtfertigen, da die Kosten einer Störung höher sind als die Kosten der Leitung.
Warum die Wirtschaftlichkeit von Hybrid-Modellen oft am sinnvollsten ist
Das stärkste Kostenmodell ist oft ein selektives. Nutzen Sie teure Konnektivität dort, wo schlechte Leistung ein echtes Geschäftsrisiko darstellt. Nutzen Sie kostengünstigere Verbindungen dort, wo Richtlinienkontrolle wichtiger ist als deterministischer Transport.
Für viele Unternehmen bedeutet dies, dass sie MPLS für sensible interne Anwendungen beibehalten und SD-WAN für das Internet, SaaS, den Gastzugang, die Erfassung von Analysedaten und andere Dienste an verteilten Standorten nutzen. Dieselbe Quelle weist auch darauf hin, dass hybride Designs die WAN-Infrastrukturkosten im Vergleich zu einem reinen MPLS-Ansatz um 30 bis 50 % senken können.
Das ist meist die am besten vertretbare Empfehlung für einen CTO mit gemischten Standorttypen und gemischten Traffic-Klassen:
- Behalten Sie private Transportwege für Workflows bei, bei denen ein Leistungsabfall direkte betriebliche oder finanzielle Nachteile hat.
- Verlagern Sie Cloud- und Internet-Traffic auf richtliniengesteuerte, kostengünstigere Leitungen.
- Vermeiden Sie es, MPLS-Preise für Datenverkehr zu zahlen, der keinen echten Nutzen aus MPLS zieht.
Die Kostenkontrolle verbessert sich, wenn Traffic nach geschäftlichen Auswirkungen klassifiziert wird. Das ist der Punkt, den viele WAN-Projekte übersehen.
Praxis-Anwendungsfälle und Bereitstellungsszenarien
Ein CTO mit 300 Standorten hat selten nur ein WAN-Problem. Meistens sind es drei auf einmal. Eine Einzelhandelsfiliale benötigt eine günstige, schnelle Inbetriebnahme. Ein Krankenhausstandort benötigt berechenbares Verhalten für klinische Systeme. Ein Hotel muss Gäste-WiFi, Mitarbeiter-Apps, Zahlungsverkehr und Markenstandards unterstützen, ohne jeden Standort übermäßig auszurüsten.
Aus diesem Grund beginnt das richtige Design in der Regel mit dem Geschäftsmodell und der Rolle des Standorts, nicht mit einer Vorliebe für SD-WAN oder MPLS.
Einzelhandelskette mit vielen Filialen
Der Einzelhandel ist oft das klarste Einsatzgebiet für SD-WAN. Filialen werden unter engen Fristen eröffnet, Leitungen variieren je nach Vermieter und Region, und ein Großteil des Datenverkehrs ist internetbasiert, einschließlich SaaS, Bestandsplattformen, digitaler Beschilderung und Kunden WiFi.
In diesem Modell gibt SD-WAN dem Netzwerkteam eine praktische Kontrolle. Breitband- und Mobilfunkverbindungen sind an vielen Standorten einfacher zu beschaffen als private Leitungen. Richtlinienbasiertes Routing ermöglicht es dem Team zudem, den Zahlungsverkehr und geschäftskritische Anwendungen zu priorisieren, während der Gastzugang isoliert bleibt. Verschlechtert sich eine physische Verbindung, kann der Traffic ohne Wartezeit auf den Carrier umgeleitet werden.
Das Geschäftsergebnis ist einfach. Schnellere Standortaktivierung, geringere Abhängigkeit von einem einzigen Anbieter und bessere Kontrolle über die kundenorientierte Betriebszeit.
Krankenhaus- oder Kliniknetzwerk
Das Gesundheitswesen verzeiht weniger Fehler.
Eine Klinik mit allgemeiner SaaS-Nutzung kann gut mit SD-WAN auf verschiedenen Underlays arbeiten. Ein Krankenhaus, das Bildübertragungen, Systemzugriffe zwischen Einrichtungen oder streng kontrollierte betriebliche Arbeitsabläufe durchführt, behält MPLS oft im Design, da die Transportkonsistenz nach wie vor eine wichtige Rolle spielt. Sicherheitsteams bevorzugen in der Regel auch eine klarere Trennung für bestimmte Verkehrsklassen, insbesondere dort, wo Compliance-Prüfungen und Audit-Anforderungen streng sind.
Ich würde nicht empfehlen, alle Standorte im Gesundheitswesen gleich zu behandeln. Kritische Einrichtungen, regionale Hubs und Standorte mit sensiblem Betriebsverkehr verdienen in der Regel eine andere Transportrichtlinie als kleine ambulante Standorte. In der Praxis führt dies oft zu einem Hybrid-Design, bei dem MPLS ausgewählte interne Anwendungen überträgt und SD-WAN den Internetzugang, Cloud-Dienste und weniger sensiblen Filialverkehr abwickelt.
Hotelgruppe mit gemischtem Standortbestand
Das Gastgewerbe zeigt die Grenzen eines einheitlichen WAN-Designs auf. Ein Resort, ein Stadthotel, ein Konferenzort und eine Zentrale erzeugen nicht den gleichen Traffic und bergen nicht das gleiche betriebliche Risiko.
Gast-WiFi, Streaming, Treue-Apps und Cloud-verwaltete Dienste eignen sich gut für SD-WAN, da sie von kostengünstigerer Bandbreite und flexibler Pfadauswahl profitieren. Immobilienverwaltungssysteme, Zahlungsumgebungen, Sprachdienste und bestimmte Back-Office-Arbeitsabläufe können MPLS oder einen geschützten privaten Pfad an größeren Standorten rechtfertigen, an denen sich Ausfallzeiten sofort auf den Umsatz und das Gästeerlebnis auswirken.
An dieser Stelle kommt auch die Overlay-Plattform ins Spiel. Die Infrastruktur transportiert Pakete von Standort zu Standort. Eine identitätsbasierte Netzwerkplattform wie Purple setzt über dieser Schicht an und verwandelt Konnektivität in einen Business-Service. Unabhängig davon, ob SD-WAN oder MPLS genutzt wird, kann Purple Guest Access Journeys, Benutzeridentifikation, Richtliniendurchsetzung, Analysen und Einblicke auf Standortebene unterstützen, die Marketing, Betrieb und IT nutzen können. Für kundenorientierte Unternehmen ist diese Unterscheidung wichtig. Die Wahl des WAN beeinflusst die Transportökonomie und die Performance. Die Identitätsschicht beeinflusst das Nutzererlebnis, die Datenerfassung und den Mehrwert, den das Unternehmen aus jedem Standort zieht.
Für Teams, die filialintensive Standorte, kritische Standorte oder hybride Veranstaltungsportfolios vergleichen, bieten diese gängigen Enterprise SD-WAN-Bereitstellungsmuster einen nützlichen Maßstab.
Ein gemischter Bestand führt meist zu einer gemischten Antwort. Das ist keine Unentschlossenheit. Es ist gute Architektur.
Bereitstellungs- und Migrationsstrategien
Eine erfolgreiche WAN-Migration beginnt meist damit, den teuersten Fehler zu vermeiden: das Projekt als reine Komplettablösung zu behandeln.
Mit der Datenverkehrsklassifizierung beginnen
Bevor Sie die Transportmethode ändern, sollten Sie Anwendungen und Benutzergruppen nach betrieblichen Auswirkungen klassifizieren.
Beginnen Sie nicht mit „Wie schnell können wir MPLS entfernen?“ Starten Sie stattdessen mit Fragen wie diesen:
- Welche Prozesse das Geschäft lahmlegen, wenn die Latenz instabil wird
- Welche Anwendungen hauptsächlich SaaS und internetbasiert sind
- Welche Standorte einfache Filialen im Vergleich zu kritischen Hubs sind
- Wo Compliance- und Audit-Anforderungen engere Designvorgaben erzwingen
Diese Analyse zeigt in der Regel, dass nicht jeder Traffic das gleiche Underlay verdient.
Zuerst SD-WAN über den bestehenden Bestand legen
Der risikoärmste Weg ist oft, SD-WAN als Overlay bereitzustellen, während MPLS für den darauf angewiesenen Datenverkehr bestehen bleibt. Das gibt Ihrem Team sofortige Transparenz, zentrale Richtlinienkontrolle und die Vorteile der Pfadauswahl, ohne eine störende Umstellung zu erzwingen.
Es gibt dem Unternehmen auch Zeit, das reale Anwendungsverhalten zu validieren, bevor Vertragsänderungen oder Stilllegungspläne vereinbart werden.
Migration nach Standortklasse, nicht nach Ideologie
Ein praktischer Rollout orientiert sich meist am Standorttyp:
- Einfache Filialen zuerst. Kleine Büros, Geschäfte oder Standorte mit geringerem Risiko sind gute erste Kandidaten.
- Standorte mit gemischtem Datenverkehr als Nächstes. Standorte mit sowohl Cloud- als auch internem Datenverkehr sind der Ort, an dem sich der Wert einer hybriden Richtlinie beweist.
- Kritische Standorte zuletzt. Krankenhäuser, regionale Hubs und Betriebszentren benötigen längere Validierungsfenster.
Dieser Ansatz hilft auch bei der Koordination von Anbietern. Ihre Internet-Provider, die SD-WAN-Plattform, der Firewall-Stack und die Switching-Infrastruktur in den Filialen werden sich nicht alle mit der gleichen Geschwindigkeit bewegen.
Betriebsabläufe überschaubar halten
Der Migrationsplan benötigt ein Betriebsmodell, nicht nur einen technischen Entwurf. Dazu gehört, wer die Richtlinien verantwortet, wer die Pfadqualität überwacht, wie Ausfallsicherungen getestet werden und wie Änderungen in den Filialen genehmigt werden.
Für Teams, die die alltägliche Komplexität reduzieren möchten, bietet dieser Leitfaden für das SD-WAN-Management in Betriebsumgebungen eine nützliche Perspektive. Eine zentrale Steuerung schafft nur dann einen Mehrwert, wenn Ihr Team Richtlinien und die Vorfallsbearbeitung einheitlich standardisiert.
Migrationen scheitern, wenn sich die Architektur ändert, der Betrieb jedoch nicht.
Entscheidungs-Checkliste und abschließende Empfehlungen
Eine Hotelgruppe, die digitalen Check-in, Gäste WiFi, Handhelds für Mitarbeiter und ein Cloud-PMS einführt, hat nicht dieselben WAN-Anforderungen wie ein Hersteller, der eine kleine Anzahl fester Standorte vernetzt. Deshalb beginnt die richtige Antwort beim Vergleich SD-WAN gegen MPLS mit der geschäftlichen Abhängigkeit, nicht mit der Positionierung der Anbieter.
Die Wahl des Transports beeinflusst Umsatz, Supportaufwand und Risiken in der Filiale.
Nutzen Sie diese Checkliste vor Ihrer Entscheidung
Welcher Datenverkehr am wichtigsten ist Wenn die Standorte stark von SaaS, Public Cloud und internetbasierten Diensten abhängen, bietet SD-WAN in der Regel eine bessere Kontrolle und eine bessere Wirtschaftlichkeit. Wenn der Datenverkehr mit dem höchsten Geschäftsrisiko zwischen festen Standorten verläuft und eine hochgradig vorhersehbare Behandlung erfordert, hat MPLS immer noch seine Berechtigung.
Welche Art von Standorten Sie betreiben
Eine kleine Anzahl stabiler Büros kann gut mit einem traditionellen WAN-Modell betrieben werden. Große Filialnetze, Einzelhandelsportfolios, Hotelgruppen, Kliniken und gemischt genutzte Veranstaltungsorte profitieren in der Regel von einer zentralen Richtliniensteuerung und einer schnelleren Inbetriebnahme.Wie oft sich das Geschäft ändert
Häufige Änderungen bei Gästediensten, Zahlungssystemen, Mitarbeiteranwendungen, Sicherheitsrichtlinien oder Tools für das digitale Erlebnis bewegen Teams hin zu SD-WAN. Vom Netzbetreiber definierte Richtlinien lassen sich langsamer anpassen und sind bei Änderungen in der Regel teurer.Wer die Sicherheit in der Praxis verantwortet
MPLS erübrigt nicht die Notwendigkeit von Segmentierung, Identitätskontrollen oder Durchsetzung auf Standortebene. SD-WAN löst die Compliance auch nicht von alleine. Im Gesundheitswesen, im Gastgewerbe und im Einzelhandel ist die Schlüsselfrage, wie Sie Benutzer isolieren, Zugriffsentscheidungen nachweisen und den Betrieb an jedem Standort konsistent halten.Was Ihr Betriebsteam unterstützen kann
Ein Entwurf, der auf dem Papier gut aussieht, kann dennoch scheitern, wenn das Team die Pfadqualität nicht überwachen, Standards nicht durchsetzen und Vorfälle nicht schnell beheben kann. Die bessere Architektur ist diejenige, die Ihre Netzwerk- und Sicherheitsteams jeden Tag problemlos betreiben können.
Die QoS-Frage, die meistens entscheidet
Der eigentliche Entscheidungspunkt ist nicht, ob eine Technologie neuer ist. Es geht darum, ob Ihr WAN feste Dienstklassen oder Echtzeit-Pfadentscheidungen benötigt.
MPLS ist nach wie vor gut geeignet, wenn eine begrenzte Anzahl von Anwendungen über bekannte Standorte hinweg streng kontrolliert verarbeitet werden muss. SD-WAN ist meist dann im Vorteil, wenn sich der Anwendungsbedarf im Laufe des Tages verschiebt, die Internetleistung je nach Standort variiert und die Benutzererfahrung von der Wahl des besten aktuell verfügbaren Pfades abhängt. Bei Gastronomiebetrieben, Einkaufszentren und Gesundheitseinrichtungen zeigt sich dieser Unterschied bei der Zuverlässigkeit der Anmeldung, der Zahlungsabwicklung, der Sprachqualität und der Reaktionsfähigkeit von Cloud-Anwendungen, die von den Mitarbeitern genutzt werden.
Wenn beide Bedingungen zutreffen, nutzen Sie beide. Das ist oft das beste Design.
Abschließende Empfehlung
Nutzen Sie MPLS dort, wo eine instabile Leistung ein klares geschäftliches Risiko darstellen würde. Nutzen Sie SD-WAN dort, wo Flexibilität, Sichtbarkeit und Cloud-Zugang wichtiger sind als privater Transport. Behalten Sie MPLS für den Datenverkehr, der es benötigt. Verlagern Sie alles andere auf richtliniengesteuerte Verbindungen, die weniger kosten und schneller skalieren.
Für kundenorientierte Unternehmen gibt es eine weitere Ebene zu bewerten. Das Underlay transportiert den Datenverkehr von Standort zu Standort oder vom Standort in die Cloud. Es entscheidet jedoch nicht von selbst, wer dem Netzwerk beitreten darf, worauf zugegriffen werden soll oder wie der Zugang für Gäste und Mitarbeiter getrennt werden soll. Genau hier ist eine identitätsbasierte Plattform entscheidend.
Wenn Sie Hotels, Einzelhandelsgeschäfte, Kliniken, Wohnanlagen oder Multi-Tenant-Standorte betreiben, setzt Purple über der Transportentscheidung an und steuert die Benutzer- und Zugriffsschicht. Es unterstützt passwortfreien und identitätsbasierten Zugriff für Gäste und Mitarbeiter über verschiedene Netzwerkanbieter hinweg, unabhängig davon, ob das Underlay MPLS, SD-WAN oder ein Hybridmodell ist. Das bietet CTOs ein klareres Entscheidungsgerüst: Wählen Sie das WAN für Transportperformance und Betriebskosten. Wählen Sie die Zugriffsplattform für Benutzerkontrolle, Segmentierung und das Standorterlebnis.
Die ausgereifte Empfehlung im Jahr 2026 ist selektiv und praxisorientiert. Planen Sie auf Basis des Anwendungsverhaltens, des Standorttyps und der betrieblichen Realität. Vermeiden Sie es, Tarife für private Netzwerke für Traffic zu zahlen, der über verwaltete Internetverbindungen eine gute Leistung erbringt. Vermeiden Sie es ebenso, kritische Dienste auf billigere Verbindungen zu verlagern, sofern Tests nicht belegen, dass die Benutzererfahrung stabil bleibt.



