Weniger als 30 von ungefähr 25 Millionen in Großbritannien ansässigen Nameservern verfügten über IPv6-Adressen, als der IPv6-Rollout-Bericht der britischen Regierung im Jahr 2010 veröffentlicht wurde. Dieser historische Ausgangspunkt erklärt, warum so viele Adresspläne, Supportverfahren und Asset-Einträge auf IPv4 aufgebaut wurden.
Die Verwaltung von IP-Adressen bedeutet heute, eine Umgebung zu pflegen, in der Geräte jedes der beiden Protokolle nutzen können - manchmal, ohne dass Administratoren es bemerken. Die zweckmäßige Regel lautet: ein verantwortlicher Eigentümer, eine dokumentierte Routing-Absicht und ein rückverfolgbarer Zuweisungsdatensatz für jede Adresse. Redundante Routen sind in Ordnung; konkurrierende Eigentümerschaften und ungeklärte Erreichbarkeit sind es nicht.
Wann statische oder reservierte DHCP-Adressen verwendet werden sollten
Im August 2026 waren 54,27 % von 5.340.321 gecrawlten Hosts Dual-Stack, während 45,73 % reine IPv4-Hosts blieben, wie aus den UK-Messungen der Internet Society hervorgeht. Dies sind Messungen von gecrawlten Hosts und keine Erhebung von Unternehmensgeräten, aber sie verdeutlichen, warum ein reines IPv4-Inventar nicht mehr alles abbildet, womit ein Netzwerkteam konfrontiert werden kann.
Ein Gerät kann über IPv6 kommunizieren, während sein Helpdesk-Datensatz, sein Firewall-Objekt und sein Vorfallsarbeitsblatt noch nur IPv4 enthalten. Behandeln Sie Dual-Stack als einen zweiten Datensatz, einschließlich der Adresshistorie, und nicht nur als eine Routing-Funktion.
Wählen Sie eine Zuweisungsmethode nach Geräteklasse aus, bevor Sie Subnetze erstellen. DHCP vergibt zeitlich begrenzte Adresszuweisungen; eine Reservierung verleiht einem bestimmten Gerät eine vorhersehbare Adresse über denselben Dienst. Das DHCP-Glossar bietet eine nützliche Referenz, wenn Sie Kollegen außerhalb der Netzwerktechnik diesen Unterschied erklären.
Adresszuweisungsmethoden und wann sie einzusetzen sind
| Methode | Verwendungszweck | Stabilität | Hauptrisiko |
|---|---|---|---|
| Dynamisches DHCP | Gäste, Auftragnehmer, Kunden mit kurzem Aufenthalt | Wird in der Regel durch Erneuerungen beibehalten; nach Ablauf zur Wiederverwendung freigegeben | Wiederverwendung verbirgt ohne Protokolle, wer die Adresse innehatte |
| DHCP-Reservierung | Drucker, Access Points, Kameras, IoT | Feste Adresse wird weiterhin über DHCP vergeben | Veraltete Reservierung, nachdem das Gerät entfernt wurde |
| Statische Konfiguration | Router, Firewalls, DNS, Out-of-Band-Management | Dauerhaft, bis sie manuell geändert wird | Verwaiste Adresse ohne Eigentümernachweis |
| SLAAC | Gewöhnliche IPv6-Clients in einem /64-Netzwerk | Stabile Adressen können neben wechselnden Privacy-Adressen koexistieren | Host unsichtbar, wenn IPAM ihn nie erfasst |
| DHCPv6 | Unterstützte IPv6-Clients, die serverseitige Zuweisungsprotokolle benötigen | Lease mit einem serverseitigen Datensatz | Bereichsabweichung, wenn DNS nicht mit dem Lease aktualisiert wird |
Passen Sie Leases an das Verhalten der Geräte an
Ein Lease erzwingt bei jeder Verlängerung keine Adressänderung. Clients verlängern gewöhnlich die Adresse, die sie bereits halten. Nutzen Sie DHCP-Fluktuation daher nicht als Sicherheitskontrolle.
Für einen hypothetischen Standort könnte eine achtstündige Gäste-Lease für Tagesbesucher geeignet sein, während ein Mitarbeiter-LAN mit Leases von ein bis sieben Tagen beginnen könnte. Dies sind Startpunkte für die Konfiguration, keine Compliance-Schwellenwerte. Vergleichen Sie Pool-Belegung, Verlängerungsverkehr und Besuchermuster, bevor Sie Anpassungen vornehmen.
Nutzen Sie Reservierungen für Geräte, die eine stabile Adressierung benötigen, aber zentral widerrufbar bleiben sollten. Halten Sie manuell konfigurierte Adressen außerhalb dynamischer Pools und erfassen Sie den Administrator, der für deren Änderung verantwortlich ist. Eine statische Konfiguration ist am besten für Infrastruktur vertretbar, die ohne DHCP starten oder verwaltbar bleiben muss.
Unter IPv6 ermöglicht SLAAC den Clients, Adressen aus einem angekündigten Präfix zu erstellen. DHCPv6 kann Zuweisungsdatensätze bereitstellen, wo Clients dies unterstützen, ersetzt jedoch nicht die Router Advertisements für die Default-Router-Ermittlung und identifiziert eine Person nicht automatisch.
Zuweisungsregel: Weisen Sie jeder Geräteklasse eine Standardmethode zu und dokumentieren Sie Ausnahmen mit einem Verantwortlichen und einem Grund.
Kennzeichnen Sie jedes aktuelle VLAN mit der gewählten Methode. Ein VLAN mit gemischter Nutzung benötigt möglicherweise separate dokumentierte Klassen statt einer künstlichen Regel, dass sich jedes Gerät identisch verhalten muss.
So dimensionieren Sie Subnetze und lassen Raum für Wachstum
Dimensionieren Sie für die Geräte, die sich gleichzeitig verbinden können, einschließlich Ersatzgeräten, temporären Clients und Infrastruktur. Wählen Sie ein Präfix nicht einfach deshalb, weil ein anderer Standort es verwendet hat.
Standard-Präfixgrößen nach Netzwerkzone
Dies sind technische Ausgangspunkte. Validieren Sie Host-Bedarf, Cloud-Reservierungen und Plattform-Unterstützung, bevor Sie eine Zeile übernehmen.
| Zone | IPv4-Plan | IPv6-Plan | Planungshinweis |
|---|---|---|---|
| Mitarbeiter- oder Benutzer-LAN | /23 oder /24 | /64 | Nächsten Block freilassen, bevor das VLAN voll ist |
| Gäste-WiFi | /22 für hochfrequentierte Standorte | /64 | Kurze Leases und keine Route zu Mitarbeitern oder Servern |
| Server und Infrastruktur | /24 oder kleiner, meist statisch | /64 | Jeder verwaltete Host im Forward- und Reverse-DNS benannt |
| Management und Out-of-Band | /26 oder /27 | /64 | Nicht zu Gästen geroutet oder direkt dem Internet ausgesetzt |
| Punkt-zu-Punkt-Verbindung | /31 | /127 | Nur verwenden, wenn beide Endpunkte dies unterstützen |
| Standort-Aggregat | Ein zusammenfassbarer Block pro Standort | Oft ein /48 pro Standort | Zusammenfassung ankündigen, nicht jedes einzelne VLAN |
| Cloud VPC oder VNet | Überschneidungsfreier RFC1918-Bereich | IPv6-Zuweisung des Anbieters | Überschneidungen vor jeder Fusion oder jedem Peering prüfen |
Verwenden Sie einen Subnetz-Rechner, um Grenzen und Kapazitäten zu prüfen, anstatt Präfix-Arithmetik aus dem Gedächtnis durchzuführen. Unterscheiden Sie bei normalen IPv4-LANs die Gesamtzahl der Adressen von den zuweisbaren Host-Adressen; Cloud-Plattformen können zusätzliche Adressen reservieren.
Für IPv6 legt die Adressierungsrichtlinie von NHS England 128-Bit-Adressen und eine Standard-Subnetzgröße von 64 Bit fest. Verwenden Sie /64 für normale LANs und Sicherheitssegmente, keine kleineren Client-Subnetze, die darauf ausgelegt sind, Adressraum zu sparen.
Bauen Sie die Hierarchie auf, bevor Sie sie füllen
Weisen Sie jedem Standort einen abgestimmten IPv4-Zusammenfassungsblock zu. Sofern die Zuteilung es erlaubt, weisen Sie auch ein IPv6-Aggregat zu und teilen Sie dann VLAN-Präfixe innerhalb dieser Grenzen auf.
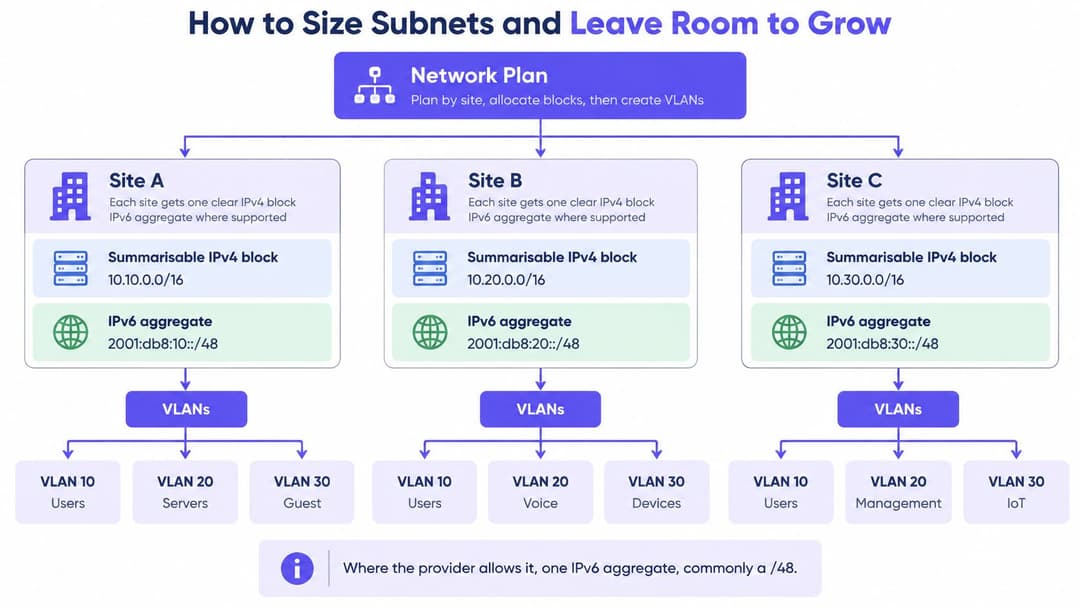
Reservieren Sie einen angrenzenden, korrekt ausgerichteten Wachstumsblock für Benutzernetzwerke. Nachbarschaft allein garantiert nicht, dass zwei Präfixe zu einem größeren Präfix zusammengefasst werden können - prüfen Sie daher die binäre Grenze, bevor Sie eine reibungslose Erweiterung versprechen.
Privater Adressraum ist nicht global eindeutig. Niederlassungen, übernommene Unternehmen und Cloud-Projekte können unabhängig voneinander überschneidende Bereiche wählen und den Konflikt erst feststellen, wenn jemand ein Peering anfordert.
Skizzen für einzelne Standorte bleiben auch ohne die Auflistung einzelner Adressen übersichtlich:
| VLAN-Rolle | Zugewiesenes Präfix | Übergeordneter Block | Wachstumsreservierung |
|---|---|---|---|
| Mitarbeiter | /24 | IPv4-Zusammenfassung des Standorts | Angrenzendes ausgerichtetes /24 |
| Gast | /22 | IPv4-Zusammenfassung des Standorts | Separates ausgerichtetes /22 |
| Verwaltung | /27 | IPv4-Zusammenfassung des Standorts | Angrenzendes ausgerichtetes /27 |
| IPv6-Client-Segmente | jeweils /64 | IPv6-Gesamtsumme des Standorts | Nicht zugewiesene Segment-Präfixe |
Eine Zusammenfassung dient der Vereinfachung des Routings und ist keine Erlaubnis für jede Zone, zu kommunizieren. Halten Sie die Richtliniengrenzen für Gäste, Verwaltung und Server explizit.
So erstellen Sie ein versionskontrolliertes Adressinventar
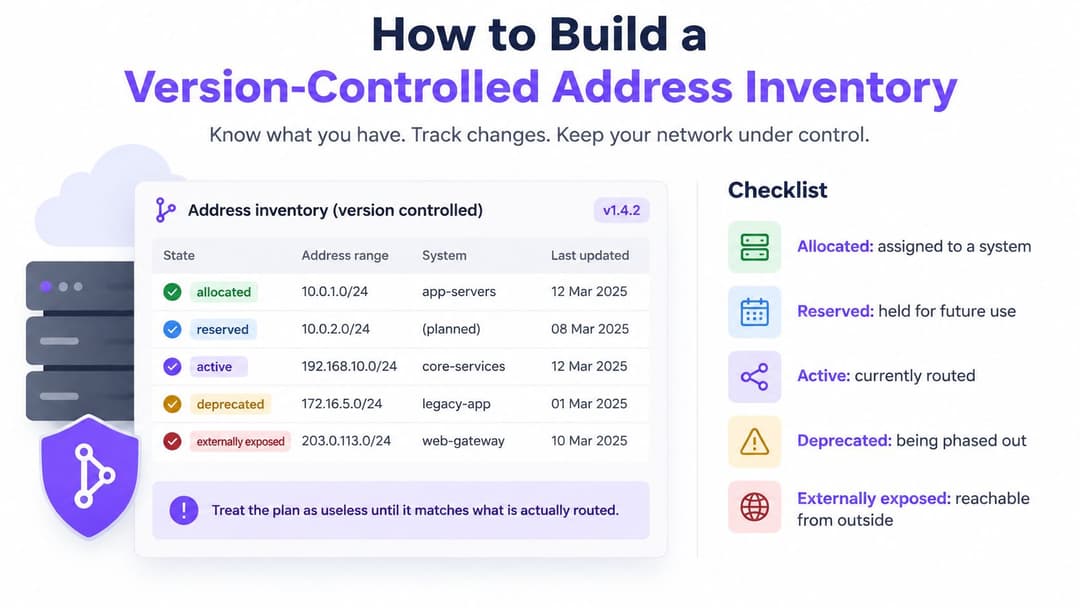
Ein Adressinventar ist nur nützlich, wenn es sowohl geplante Zuweisungen als auch die Live-Konfiguration widerspiegelt. IP-Adressverwaltung (IPAM) erfasst, wer Besitzer jedes Präfix ist, was es unterstützt und wo seine Adressinformationen erscheinen. Führen Sie einen Besitzer, eine vorgesehene Route und einen nachvollziehbaren Datensatz für jede Adresse.
Erfassen Sie Präfix, Eigentümer, Geschäftszweck, Standort, Sicherheitszone, Zuweisungsmethode und Überprüfungsdatum. Fügen Sie Ablaufdaten für temporäre Zuweisungen sowie Registrierungs- und Routing-Referenzen für öffentliche Blöcke hinzu. Führen Sie eine Versionskontrolle des Inventars durch, damit jede Änderung eine Genehmigung und einen aussagekräftigen Diff aufweist.
Gleichen Sie die Konfiguration in einer wiederholbaren Reihenfolge ab
- Registry-Einträge. Die öffentlichen Zuweisungen bestätigen, zu deren Nutzung die Organisation berechtigt ist.
- DNS-Zonen. Forward- und Reverse-Einträge exportieren, einschließlich veralteter A- und AAAA-Einträge.
- DHCP-Einträge. Leases, Reservierungen, Ausschlüsse und DHCPv6-Zuweisungen erfassen.
- Firewall- und NAT-Objekte. Übersetzte Adressen, veröffentlichte Dienste und Verwaltungsregeln aufzeichnen.
- Cloud-Netzwerke. VPC-, VNet- und Subnetz-Zuweisungen über relevante Konten oder Abonnements hinweg exportieren.
- Routing-Status. Konfigurierte Ankündigungen mit gelernten und installierten Routen vergleichen.
Der neueste Export ist nicht automatisch maßgeblich. Ein nicht dokumentiertes Cloud-Subnetz kann legitim sein; ein altes Firewall-Objekt kann einen Dienst ohne aktuellen Eigentümer offenlegen. Weisen Sie jede Abweichung jemandem zu, der deren Zweck feststellen kann.
Verwenden Sie klare Lebenszyklus-Status wie zugewiesen, reserviert, aktiv, veraltet und extern exponiert. Behandeln Sie die Exposition als separates Flag: Ein aktives Subnetz kann auch extern exponiert sein.
Überprüfen Sie, was leer erscheint
Überprüfen Sie jeden Adressbereich, den die Organisation besitzt oder zu dessen Bewertung sie autorisiert ist, einschließlich von Bereichen, die vermutlich nicht genutzt werden. Dies hilft, vergessene Zuweisungen und Dienste aufzudecken, ohne die Prüfungen über die genehmigten Grenzen hinaus auszuweiten. Die Secure-Connectivity-Leitlinie zur OT-Netzwerksegmentierung des National Cyber Security Centre betrifft die Trennung von Netzwerken der Betriebstechnik; sie weist Organisationen nicht an, öffentlichen Adressraum zu scannen.
Gleichen Sie Datensätze mit Quellen ab, die sich bereits in Ihrem autorisierten Bereich befinden, wie DNS-Zonen, Cloud-Netzwerkkonfigurationen, Routing-Einträge und Nachbarschaftsinformationen. Befolgen Sie bei empfindlichen Geräten oder Geräten der Betriebstechnik (Operational Technology) die genehmigten Bewertungsverfahren der Organisation.
Dokumentieren Sie die Grenze, die jedes VLAN darstellt, einschließlich seiner Präfixe und zulässigen Pfade. Für Umgebungen des öffentlichen Sektors in Großbritannien sollten Sie erfassen, ob eingeschränkte Dienste wie PSN mit der geplanten Adresskonfiguration kompatibel sind.
Bewahren Sie Verfahren direkt beim Inventar auf. Software für technische Dokumentation kann dabei helfen, Export-, Abgleichs- und Ausnahmebehandlungsverfahren zu organisieren, während IPAM die maßgebliche Instanz für die Adresseigentümerschaft bleibt.
Ein Subnetz ohne Eigentümer ist ein ungelöstes betriebliches Risiko.
Automatisieren Sie die Prüfungen auf vorgeschlagene Überschneidungen, fehlende Eigentümer und inkonsistente DNS- oder Richtlinieneinträge. Markieren Sie Abweichungen im Live-Betrieb zur Überprüfung, anstatt eine unerwartete Produktionsroute automatisch zu löschen.
Jede Adresse sollte einen verantwortlichen Eigentümer, eine vorgesehene Route und eine nachvollziehbare Änderungshistorie haben. Halten Sie Anmeldedaten und identifizierbare Lease-Historien aus allgemein zugänglichen Dokumentationssystemen fern.
So weisen Sie eine Adresse zu und stellen sie außer Betrieb
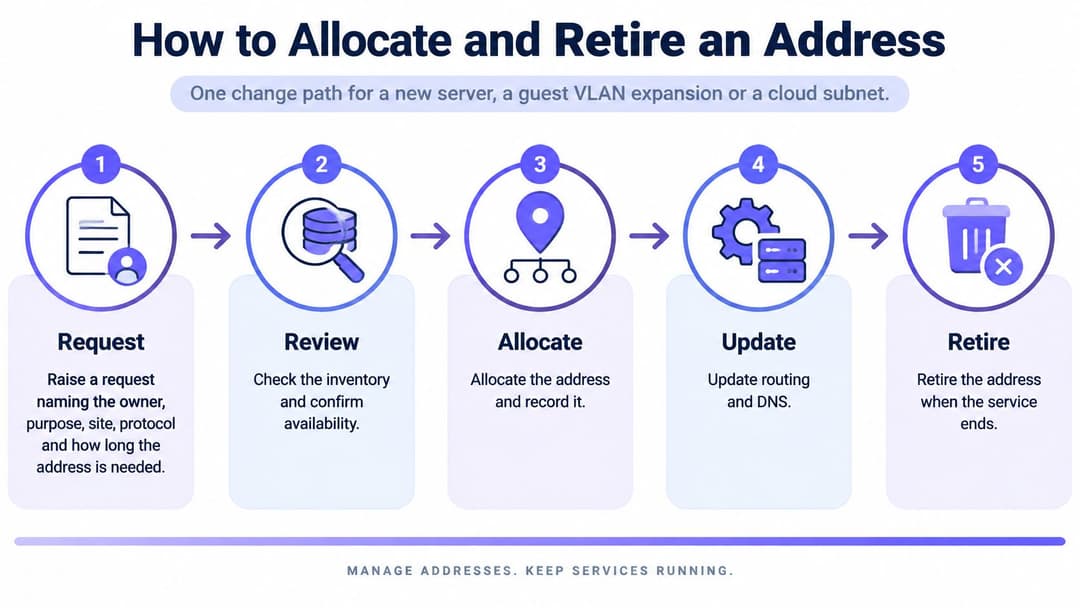
Verwenden Sie denselben Änderungspfad für einen Server, eine Gastnetzwerk-Erweiterung oder ein Cloud-Subnetz. Die Implementierung unterscheidet sich, aber die Anforderungen an Genehmigung, Nachweis und Außerdienststellung sollten nicht verschwinden, nur weil eine Bereitstellung automatisiert ist.
Folgen Sie dem Zuweisungslebenszyklus
- Anfrage stellen. Eigentümer, Zweck, Standort, Protokoll und erforderliche Lebensdauer angeben. Inbound-Konnektivität oder Lieferantenabhängigkeiten identifizieren.
- Bestand auf Überschneidungen und Kapazitäten innerhalb der Standortübersicht prüfen. Zuweisungsmethode für die Geräteklasse bestätigen.
- Vor der Konfiguration reservieren. Präfix, Ablauf- oder Überprüfungsdatum sowie Änderungsreferenz erfassen, damit parallele Anfragen diesen nicht beanspruchen können.
- DHCP-Bereich, Reservierung oder statischen Eintrag erstellen oder erweitern. Für Dual-Stack-Segmente die genehmigte DHCPv6- oder SLAAC-Vereinbarung konfigurieren.
- Forward- und Reverse-DNS nach Bedarf veröffentlichen. AAAA-Records erst freigeben, nachdem der Dienst die IPv6-Prüfung bestanden hat.
- Firewall-, NAT- und Routen-Objekte aus der genehmigten Zuweisung aktualisieren. Beabsichtigte Quelle, Ziel und Rückpfad überprüfen.
- Client-Zugriffsrichtlinie über das Verzeichnis und den WiFi Controller anwenden. Mitarbeiter und Gäste ihren autorisierten VLANs zuweisen, anstatt sich auf ein gemeinsames Passwort zu verlassen.
- Nachweise erfassen. Lease- oder Nachbareintrag, DNS-Antwort und ein Zuweisungsereignis bestätigen, das einem Benutzer, Gerät oder Ticket zugeordnet werden kann.
- Nach Ablauf die Zuweisung und abhängige Objekte entfernen, danach das Präfix als veraltet markieren. Überprüfen, ob der Restdatenverkehr und Abhängigkeiten gestoppt sind, bevor es wieder in den Pool zurückgegeben wird.
Das Lebenszyklus-Diagramm fasst die Änderungskontrollen zusammen, ohne die detaillierte Checkliste zu ersetzen.
Wenn über die Adresse E-Mails versendet werden, führen Sie vor der Aktivierung Reputationsprüfungen durch. Die E-Mail-Blacklist-Suche von MailGenius kann gelistete Absenderadressen identifizieren, obwohl ein sauberes Ergebnis keine Zustellung garantiert oder eine ordnungsgemäße E-Mail-Authentifizierung ersetzt.
Machen Sie das Zuweisungsereignis nachvollziehbar
Eine Adresse allein kann ihren Inhaber nach einer Wiederverwendung nicht identifizieren. Bewahren Sie Start und Ende der Zuweisung, Protokoll, Gerätekennung und relevante Authentifizierungsreferenz unter Verwendung einer einheitlichen Zeitquelle für DHCP, RADIUS, Controller und DNS auf.
Die historischen UK Data Retention (EC Directive) Regulations 2009 verpflichteten öffentliche Kommunikationsanbieter dazu, bestimmte Kommunikationsdaten für 12 Monate zu speichern, einschließlich zeitgebundener Informationen zur Abonnentenzuweisung. Dieses Regelwerk wurde inzwischen ersetzt und geändert; es ist keine pauschale aktuelle Aufbewahrungsregel für Unternehmensnetzwerke.
Legen Sie die Aufbewahrung gemäß den geltenden Verpflichtungen und geschäftlichen Anforderungen fest. Beschränken Sie den Zugriff, schützen Sie die Integrität und testen Sie, ob ein autorisierter Ermittler eine Zuweisung rekonstruieren kann, ohne die Datensätze nicht beteiligter Benutzer offenzulegen.
Bewahren Sie bei übersetzten Verbindungen die für die Zuordnung erforderlichen Mapping-Details auf, einschließlich der Ports, wenn Adressen gemeinsam genutzt werden. Ein einzelnes Zuweisungsereignis ist der Ausgangspunkt, kein Ersatz für Authentifizierungs- und Übersetzungsnachweise.
Wählen Sie zwischen Beibehalten, Leasing, Übersetzen oder Neunummerieren
Beginnen Sie mit den IPv4-Diensten, die Sie nicht entfernen können: Partnerverbindungen, Lieferanten-Allowlists, VPN-Endpunkte und Altanwendungen. Diese Abhängigkeiten definieren den minimalen stabilen öffentlichen Fußabdruck, den Ihre Umgebung benötigt.
Wählen Sie eine Option pro Umgebung, nicht eine einzige Antwort für die gesamte Organisation. Ein Gastnetzwerk und ein externer Lieferantendienst haben unterschiedliche Anforderungen an eingehenden Zugriff, Zuordnung und Kontinuität.
Optionen für IPv4-Aufbewahrung, Leasing, Übersetzung und Neunummerierung
| Option | Nutzung wenn | Hauptrisiko |
|---|---|---|
| Eigene IPv4 behalten | Bestehender öffentlicher Adressraum deckt Partner, Lieferanten und Legacy-Dienste ab | Ungenutzte Blöcke bleiben verborgen, sofern sie nicht gescannt und erfasst werden |
| IPv4-Adressraum leasen | Wachstum ist vorhanden und der Block kann mit Eigentümer und Route erfasst werden | Geleaste Bereiche weichen von Register- und Routeneinträgen ab |
| Carrier-grade NAT | Clients benötigen nur ausgehenden Zugriff und die Zuordnung kann weiterhin protokolliert werden | Gemeinsam genutzte Adressen erschweren die Protokollierung pro Benutzer und eingehende Dienste |
| Dual-stack IPv6 | Dienste und Clients sind IPv6-fähig mit entsprechenden Sicherheitskontrollen | Zusätzliche Adresseinträge und eine Umgehungsmöglichkeit, falls Sicherheitskontrollen hinterherhinken |
| Umnummerieren | Zusammenfassungen lassen sich nicht bilden oder ein RFC1918-Bereich kollidiert mit einer VPC | Ausfallrisiko und fest kodierte Adressen in Anwendungen |
Wählen Sie nach Abhängigkeit, nicht nach Bequemlichkeit
Eigene Adressräume zu behalten ist sinnvoll, wenn Sie deren Nutzung begründen und deren Routing-Autorität aufrechterhalten können. Kaufen oder leasen Sie nicht mehr Adressraum, nur weil Administratoren ungenutzte Zuweisungen noch nicht bereinigt haben.
Dokumentieren Sie bei gemieteten Blöcken den Vermieter, die zulässige Nutzung, Routing-Vereinbarungen, Verlängerungsbedingungen und den Rückgabeprozess. Planen Sie, wie sich Allowlists von Anbietern und extern veröffentlichte Endpunkte ändern, wenn der Mietvertrag endet. Ein anscheinend verfügbarer Block ist erst dann einsatzbereit, wenn die richtige Partei seine Ankündigung autorisieren kann.
Carrier-Grade NAT eignet sich für einige ausgehende Client-Gruppen, führt jedoch zu einem Verhalten mit gemeinsam genutzten Adressen. Überprüfen Sie die Anwendungskompatibilität, die Portkapazität und die Fähigkeit, übersetzte Sitzungen zu korrelieren, bevor Sie es als Maßnahme zur Adresseneinsparung betrachten.
Eine Neunummerierung ist langfristig meist die sauberere Antwort auf überschneidende private Netzwerke. Nehmen wir an, der Verwaltungskennzahlenbereich eines übernommenen Hotels kollidiert mit einer Cloud-VPC: Eine Übersetzung stellt zwar vorübergehend einen schmalen Dienstpfad wieder her, erzeugt aber keine kohärente Standortübersicht und entfernt keine eingebetteten Adressen aus Anwendungen.
Entscheidungstest: Wählen Sie die Option, die Sie sicher betreiben, zuordnen und zurückziehen können - nicht nur die, die Sie am schnellsten konfigurieren können.
Verwenden Sie Dual-Stack für neue Umgebungen, die Kompatibilitäts- und Betriebsprüfungen bestehen. Belassen Sie eingeschränkte Lieferantenpfade auf IPv4, bis sich deren Anforderungen ändern.
Halten Sie die Entscheidung für jeden Block fest, einschließlich der Abhängigkeit, die sie rechtfertigt, und der Bedingung, die eine Freigabe ermöglichen würde. Das gibt dem nächsten Administrator einen Grund, die Zuweisung beizubehalten, oder einen Nachweis, dass es Zeit ist, sie zu entfernen.
Führen Sie Dual-Stack ohne IPv6-Bypass ein
Weltweit wurden im Jahr 2025 etwa 33 Millionen IPv4-Adressen innerhalb regionaler Registriersysteme übertragen, so der Adressbericht von Geoff Huston. Diese anhaltende Übertragungsaktivität ist eine nützliche Erinnerung daran, dass die IPv6-Einführung die kommerzielle und betriebliche Abhängigkeit von IPv4 nicht sofort aufhebt.
Führen Sie IPv6 als gesteuertes Programm aus. Erfassen Sie zuerst Anwendungen und Abhängigkeiten und suchen Sie nach eingebetteten IPv4-Literalen, protokollspezifischen ACLs, Annahmen zur Überwachung und Lieferanten, die einen festen IPv4-Endpunkt benötigen.
Jede Erweiterung schrittweise freigeben
Einen risikoarmen Segment-Pilottest mit definiertem Rollback durchführen. Benutzerbezogene Transaktionen testen - nicht nur erfolgreiche Pings - und Failover, Identitätskontrollen sowie Vorfallstransparenz überprüfen, bevor die Bereitstellung erweitert wird.
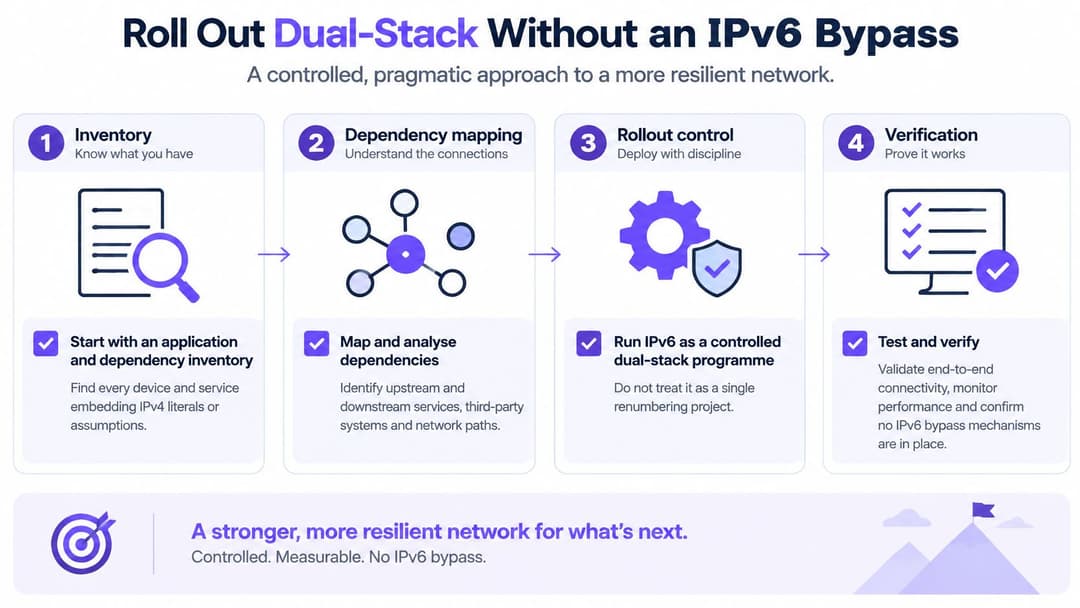
- Veröffentlichung steuern. AAAA-Einträge zurückhalten, bis Anwendungstests, Firewall-Richtlinien und Protokollierung genehmigt sind. Externe Pfade einbeziehen, nicht nur den internen Zugriff.
- Router Advertisements mit geeigneten Switch-Kontrollen schützen, wie z. B. RA Guard, sofern unterstützt. Die vorgesehene IPv4-Sicherheitsrichtlinie in IPv6-Regeln übersetzen, einschließlich erforderlichem ICMPv6, anstatt es wahllos zu blockieren.
- Adressen im SIEM normalisieren. Äquivalente Textformen müssen konsistent korrelieren. Die Normalisierung allein stellt keine Verbindung zu wechselnden Privacy-Adressen her, daher müssen auch Geräte- und Identitätskontexte aufbewahrt werden.
- Die Wahl von SLAAC oder DHCPv6 für jedes VLAN dokumentieren. Wenn beide absichtlich betrieben werden, deren Rollen dokumentieren und festlegen, wie die Ermittlung beide abdeckt.
- Dem Helpdesk ein Skript bereitstellen, das eine Adresse in ihr Gerät, den Zuweisungszeitraum, das Präfix und die angewendete Richtlinie auflöst. Separate Tests für jedes Protokoll einbinden, damit ein Fallback keinen fehlerhaften Pfad verdeckt.
Messen Sie Bereitschaft und Abhängigkeit getrennt voneinander
Verfolgen Sie die technische Einsatzbereitschaft im Vergleich zu den Assets und Diensten im Rollout-Umfang. Führen Sie die IPv4-Abhängigkeit als separates Register mit einem Eigentümer und einer Entfernungsbedingung für jeden verbleibenden Dienst.
- Erfassungsabdeckung. Jedes relevante IPv6-fähige Asset verfügt über einen auffindbaren Eintrag und einen verantwortlichen Eigentümer.
- Routen- und DNS-Konsistenz. Veröffentlichte Präfixe und DNS-Einträge stimmen mit der genehmigten Konfiguration überein, Abweichungen sind behoben.
- Richtlinienabdeckung. Jede erforderliche Kontrolle verfügt über eine IPv6-Implementierung und ein dokumentiertes Testergebnis.
- Expositionsausnahmen. Kein extern erreichbarer IPv6-Dienst bleibt unerklärt oder ungenehmigt.
- Abhängigkeitsreduzierung. Das Register zeigt, welche Dienste keine IPv4-Adresse mehr benötigen, gestützt durch Transaktions- und Failover-Tests.
Erklären Sie den Prozess nicht für erfolgreich, nur weil Clients IPv6 bevorzugen. Erklären Sie ein Segment erst dann für bereit, wenn Administratoren es betreiben, Fehler beheben und einen Vorfall eingrenzen können, ohne auf reine IPv4-Verfahren zurückzugreifen.
Schalten Sie IPv4 erst ab, wenn die Diensteigentümer bestätigen, dass der normale Betrieb, die Wiederherstellung und die Lieferantenverbindungen nicht mehr davon abhängen. Bewahren Sie Rollback-Nachweise auf, bis diese Abschaltung getestet wurde.
Machen Sie ein System zum Eigentümer jeder Adresse
Wählen Sie ein führendes System (System of Record), bevor Sie eine weitere Tabellenkalkulation hinzufügen. Es sollte den genehmigten Präfix, den Eigentümer, die Zuweisungsmethode und die Lebenszyklusdaten enthalten, während DHCP, DNS, Firewalls und Cloud-Konten Nachweise für die Implementierung liefern.
Das System ist nicht der verantwortliche menschliche Eigentümer. Benennen Sie einen Netzwerkverantwortlichen, der die Zuweisungsrichtlinie pflegt, und delegieren Sie Subnetz-Verantwortlichkeiten an Personen, die Änderungen genehmigen und Abweichungen beheben können.
Stimmen Sie einen Standort ab, bevor Sie Zugriffsrollen zuweisen
Beginnen Sie mit einem abgegrenzten Standort statt mit einer unternehmensweiten Migration. Exportieren Sie dessen Scopes, Reservierungen, statischen Hosts und verbundenen Cloud-Bereiche und wandeln Sie die Unterschiede in eine kontrollierte Arbeitsliste um.
- Unsicherheiten markieren. Identifizieren Sie Überschneidungen, herrenlose Zuweisungen und Objekte, deren Zweck niemand erklären kann.
- Vor der Umnummerierung untersuchen. Dokumentieren oder entfernen Sie herrenlose Bereiche erst nach Prüfung von Abhängigkeiten und Datenverkehr.
- Netzwerkrollen zuweisen. Ordnen Sie die VLANs des Standorts den genehmigten Präfixen zu und unterscheiden Sie zwischen Gast-, Mitarbeiter-, Verwaltungs- und Mandantenzugriff.
- Identitätsänderungen testen. Bestätigen Sie, dass Onboarding, Rollenwechsel und Widerruf die vorgesehene Zugriffsrichtlinie und verwertbare Audit-Nachweise erzeugen.
Ein Verzeichniskonto identifiziert eine Person; eine DHCP-Lease identifiziert eine Zuweisung. Verknüpfen Sie diese Datensätze über Authentifizierungs- und Controller-Ereignisse, anstatt davon auszugehen, dass eine Adresse dauerhaft zu einem Mitarbeiter gehört.
Halten Sie die Wireless-Identitätsebene getrennt
Wo der drahtlose Zugriff diese Identitätsebene benötigt, betreiben wir Purple als Cloud-Overlay auf den Access Points, die ein Standort bereits besitzt, sodass kein Austausch vorhandener Hardware erforderlich ist. Unsere Plattform bietet Gäste-WiFi, 802.1X-Sicherheit für Mitarbeiter und xPSK Private Area Networks, wobei Cloud-RADIUS FreeRADIUS oder Windows NPS ersetzt, sodass keine On-Premise-Authentifizierungsserver gepatcht oder per Failover abgesichert werden müssen.
Die Kompatibilität hängt von den RADIUS-, Change-of-Authorisation- und Walled-Garden-Funktionen des Controllers ab. Dies ist der Bereich der WLAN-Identität, kein Ersatz für IPAM, Routensteuerung oder Aufzeichnungen zum Adress-Lebenszyklus.
Trennen Sie die Zuweisungsautorität vom Authentifizierungsdienst mit einer klaren Integrationsgrenze. Eine Zugriffsrolle sollte ein genehmigtes Netzwerk auswählen und kein undokumentiertes Subnetz erstellen.
Benennen Sie den Eigentümer des Adressplans und gleicher Sie den ersten Standort ab, bevor Sie ihm WiFi-Rollen zuweisen. Das gibt Administratoren eine verlässliche Grundlage für die Erweiterung des Zugriffs, ohne die Unsicherheit zu vergrößern.
Purple bietet identitätsbasierten Zugriff für Gäste, Mitarbeiter und private Netzwerke auf bestehenden Access Points und hilft Ihnen, Entscheidungen beim drahtlosen Zugriff mit einem dokumentierten Netzwerkplan zu verbinden. Besuchen Sie Purple, um die Kompatibilität Ihrer Controller zu besprechen und zu erfahren, wie sich die drahtlose Identitätsebene in Ihren Adressverwaltungsprozess einfügen lässt.