
Bestes DNS-Filtering: Ein umfassender Leitfaden für Unternehmen
Dieser technische Leitfaden erklärt, wie DNS-Filtering für Unternehmen öffentliche Netzwerke sichert, indem schädliche Domains auf der Auflösungsebene blockiert werden - noch bevor eine Verbindung hergestellt wird. Er bietet IT-Leitern, Netzwerkarchitekten und Standort-Betriebsteams die Bereitstellungsarchitektur, Firewall-Konfiguration und den Compliance-Kontext, die sie benötigen, um Guest WiFi in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu schützen. Purple Shield blockiert Malware, Botnetze und unangemessene Inhalte auf DNS-Ebene an über 80.000 Live-Standorten.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Sicherheitsleitfaden für Enterprise WiFi →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
Management-Zusammenfassung
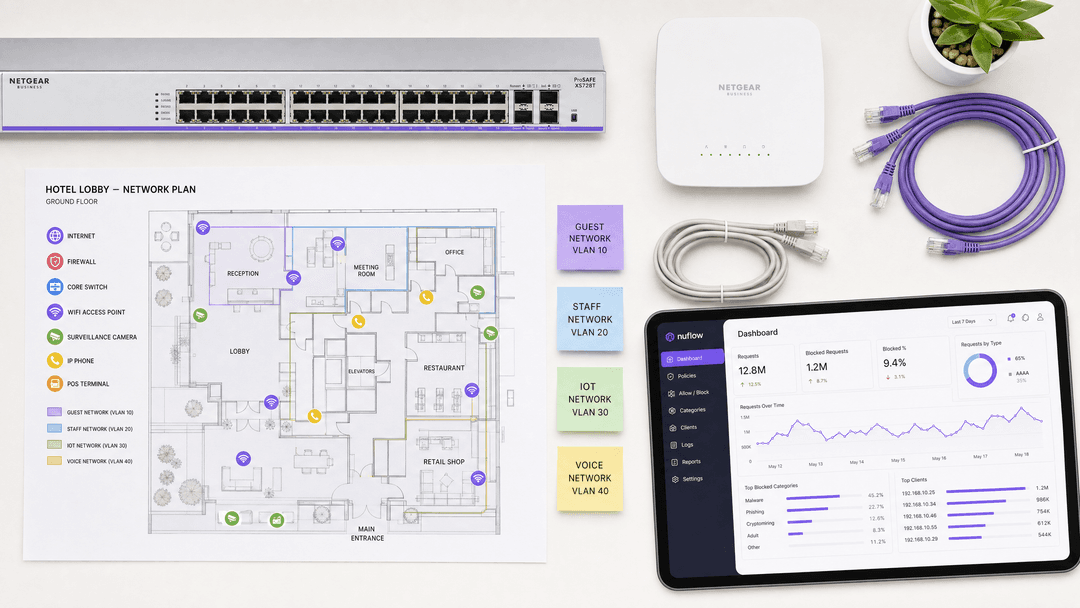
Für IT-Leiter, die große öffentliche Netzwerke verwalten, ist die Absicherung der Browser-Umgebung ein betrieblicher Auftrag und kein Nice-to-have. Guest WiFi im Gastgewerbe, im Einzelhandel und an öffentlichen Veranstaltungsorten ist eine von Natur aus nicht vertrauenswürdige Umgebung. Ohne robuste Kontrollen wird es zu einem Vektor für die Verbreitung von Malware, Botnetz-Aktivitäten und den Zugriff auf unangemessene Inhalte, was dem Ruf der Marke schadet und Haftungsrisiken bei der Compliance schafft.
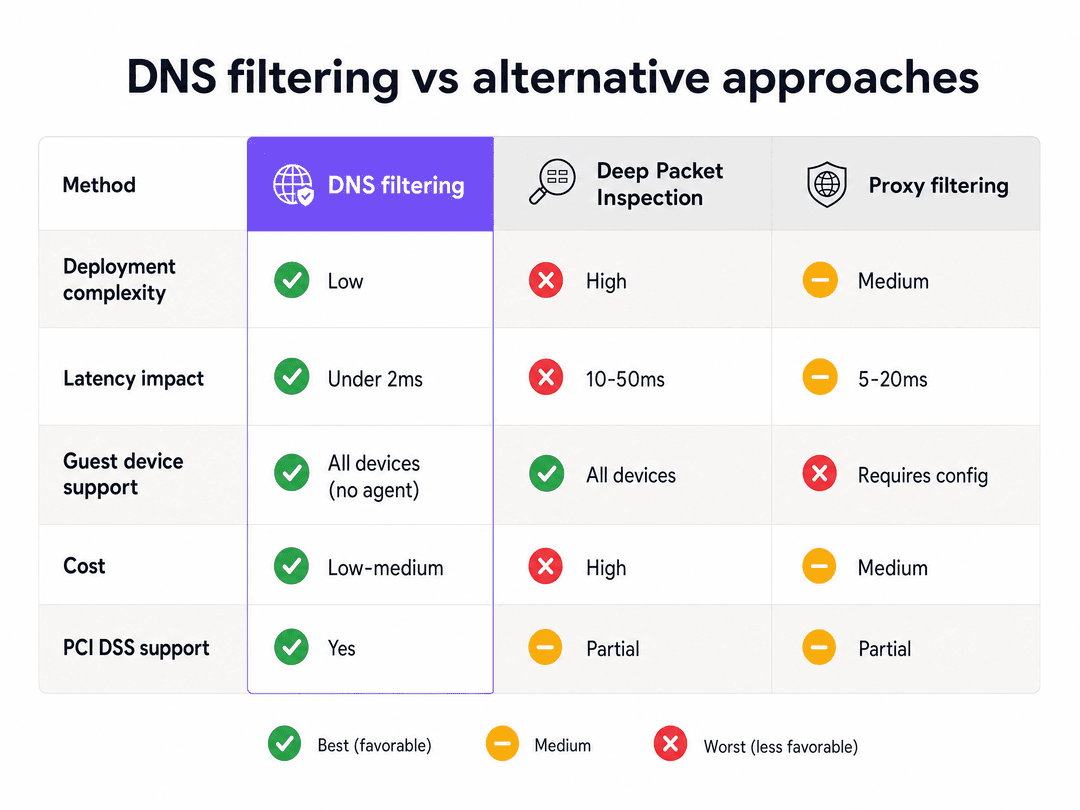
DNS-Filterung ist der effizienteste Mechanismus, um Content-Richtlinien durchzusetzen und Bedrohungen am Netzwerkrand zu blockieren. Im Gegensatz zur ressourcenintensiven Deep Packet Inspection (DPI) fängt die DNS-Filterung die Anfrage zur Domain-Auflösung ab, bevor Nutzdaten ausgetauscht werden. Sie wertet ein leichtgewichtiges UDP-Paket mit Echtzeit-Bedrohungsdaten aus und gibt entweder eine gültige IP-Adresse oder ein Sinkhole zurück, was die Latenzzeit um weniger als zwei Millisekunden erhöht. Dies macht sie zur einzigen praktischen Methode zur Inhaltskontrolle in Umgebungen mit hoher Dichte, die Tausende von gleichzeitigen, unverwalteten Geräten bedienen.
Dieser Leitfaden behandelt die technische Architektur, die für die Bereitstellung von DNS-Filterung in verteilten Unternehmensstandorten erforderlich ist, einschließlich VLAN-Segmentierung, Port-53-Erzwingung, Integration von Captive Portal und Verhinderung von DNS over HTTPS (DoH)-Umgehung. Er befasst sich auch mit der Compliance mit PCI-DSS und GDPR und erklärt, wie sich Purple Shield in bestehende Hardware-Stacks von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks und Fortinet integrieren lässt, ohne dass ein Austausch der Hardware erforderlich ist.
Technische Detailanalyse: Wie DNS-Filterung funktioniert
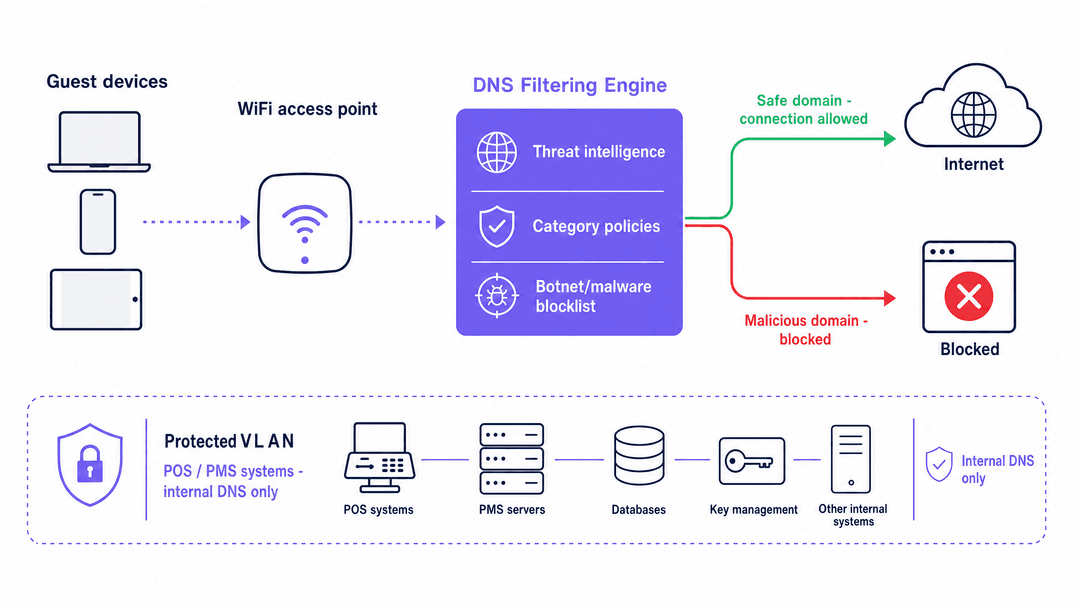
Das Domain Name System (DNS) übersetzt für Menschen lesbare Domains in maschinenlesbare IP-Adressen. Jede Internetverbindung beginnt mit einer DNS-Auflösungsanfrage. In einem Standardnetzwerk fragen Geräte einen vom ISP zugewiesenen Standard-Resolver ab. In einer sicheren Architektur weist der DHCP-Server den Geräten im Gast-VLAN einen richtliniengesteuerten DNS-Resolver zu.
Wenn ein Gerät diesen sicheren Resolver abfragt, gleicht die Filter-Engine die Domain gleichzeitig mit mehreren Datenquellen ab: Echtzeit-Bedrohungsdaten-Feeds, Kategorie-Sperrlisten (Inhalte für Erwachsene, Glücksspiel, Piraterie) und Botnetz-Command-and-Control-Domain-Verzeichnissen. Die Entscheidung fällt in Millisekunden.
Wenn die Domain sicher ist, gibt die Engine die korrekte IP-Adresse zurück und die Verbindung wird normal fortgesetzt. Wenn die Domain als bösartig eingestuft wird oder gegen Ihre Richtlinien zur akzeptablen Nutzung verstößt, gibt die Engine entweder eine nicht-routbare IP-Adresse zurück (Sinkholing) oder leitet den Benutzer auf eine gebrandete Sperrseite weiter. Der entscheidende Punkt dabei: Dieser Eingriff erfolgt, bevor Nutzdaten zwischen dem Gerät und dem Zielserver ausgetauscht werden.
Vorteile bei Leistung und Skalierbarkeit
DNS-Filterung ist der DPI-Technologie (Deep Packet Inspection) in hochfrequentierten öffentlichen Bereichen architektonisch überlegen. DPI erfordert Netzwerk-Hardware zur Überprüfung der Nutzdaten jedes einzelnen Pakets. In einer Umgebung mit 50.000 gleichzeitigen Nutzern - etwa einem Stadion, einem Konferenzzentrum oder einem großen Einzelhandelsstandort - verursacht DPI erhebliche Latenzen und erfordert teure, speziell entwickelte Hardware an jedem Prüfpunkt.
DNS-Filterung greift bereits zu Beginn des Verbindungsaufbaus. Sie wertet ein einzelnes, minimales UDP-Paket aus. Sobald die Auflösung abgeschlossen ist, werden die Daten direkt zwischen dem Client und dem Zielserver übertragen. Die Filter-Engine verarbeitet die eigentlichen Nutzdaten zu keinem Zeitpunkt. Die Auswirkungen auf die Latenz liegen unabhängig von der Anzahl gleichzeitiger Nutzer konstant unter zwei Millisekunden.
Da die DNS-Filterung vor dem eigentlichen Verbindungsaufbau stattfindet, ist sie protokollunabhängig. Sie blockiert Verbindungen unabhängig davon, ob die Anwendung HTTP, HTTPS, FTP oder einen benutzerdefinierten Port verwendet. Dies ist ein erheblicher Vorteil gegenüber URL-basierten Filtern, die ausschließlich HTTP/HTTPS-Traffic überprüfen.
Der Vorteil von 10 Tagen bei der Bedrohungserkennung
Herkömmliche DNS-Sicherheit basiert auf reaktivem Blacklisting: Eine Domain wird als bösartig identifiziert, an eine zentrale Stelle gemeldet, in eine Datenbank aufgenommen und schließlich an Ihren Filter verteilt - ein Prozess, der Tage dauern kann. Moderne Malware-Kampagnen nutzen diese Verzögerung gezielt aus. Angreifer registrieren neue Domains, führen eine Kampagne innerhalb eines 24-Stunden-Fensters durch und verwerfen die Domain wieder, noch bevor sie auf einer Standard-Blockliste landet.
Purple Shield nutzt KI-gestützte Bedrohungserkennung, um Domain-Registrierungsmuster, IP-Reputation und kryptografische Signaturen in Echtzeit zu analysieren. Dieser Ansatz erkennt und blockiert neue Zero-Day-Bedrohungen bis zu 10 Tage schneller als herkömmliche reaktive Anbieter (interne Daten von Purple, 2026). In einer Umgebung, in der ein einziger schädlicher Link auf einem Gastgerät zu Ransomware führen kann, ist dieses Erkennungsfenster von entscheidender betrieblicher Bedeutung.
Implementierungsleitfaden: Architektur und Bereitstellung
Die korrekte Bereitstellung der DNS-Filterung erfordert eine präzise Netzwerkkonfiguration auf drei Ebenen: DHCP, Firewall und Captive Portal.
Schritt 1: VLAN-Segmentierung
Segmentieren Sie Ihr Netzwerk so, dass der Gast-Traffic von den betrieblichen Systemen isoliert ist. Platzieren Sie Gastgeräte in einem dedizierten VLAN (z. B. VLAN 20) und halten Sie POS-Terminals, Gebäudemanagementsysteme sowie Mitarbeitergeräte in separaten VLANs mit internen DNS-Resolvern. Dies stellt sicher, dass Ihre Richtlinie zur DNS-Filterung ausschließlich für nicht vertrauenswürdigen Gast-Traffic gilt und die betrieblichen Systeme nicht beeinträchtigt.
Diese Segmentierung erfüllt zudem die PCI-DSS-Anforderung 1.3, die vorschreibt, dass Karteninhaber-Datenumgebungen von nicht vertrauenswürdigen Netzwerken isoliert sein müssen. Gast-WiFi darf niemals ein VLAN mit der Zahlungsinfrastruktur teilen.
Schritt 2: Konfiguration des DHCP-Bereichs
Konfigurieren Sie den DHCP-Bereich für das Gäste-VLAN so, dass die IP-Adressen Ihres Cloud-DNS-Filterdienstes als primäre und sekundäre DNS-Server zugewiesen werden. Dies stellt sicher, dass jedes Gerät, das sich mit dem Gästenetzwerk verbindet, automatisch den korrekten Resolver zugewiesen bekommt.
Schritt 3: Erzwingung von Port 53 an der Firewall
Die reine DHCP-Zuweisung reicht nicht aus. Ein Benutzer kann die per DHCP bereitgestellten DNS-Einstellungen überschreiben, indem er sein Gerät manuell für die Verwendung eines öffentlichen Resolvers wie Google (8.8.8.8) oder Cloudflare (1.1.1.1) konfiguriert. Malware verwendet oft fest codierte DNS-Einstellungen, um Netzwerkkontrollen komplett zu umgehen.
Sie müssen eine Firewall-Regel implementieren, die den gesamten ausgehenden Datenverkehr auf Port 53 (sowohl UDP als auch TCP) vom Gäste-VLAN an alle anderen IP-Adressen außer Ihren dafür vorgesehenen Filter-Servern blockiert. Dies verwandelt den DNS-Filter von einer bloßen Empfehlung in eine erzwungene Maßnahme.
Schritt 4: DNS over HTTPS (DoH) Eindämmung
Moderne Browser und Anwendungen nutzen zunehmend DoH, wodurch DNS-Abfragen innerhalb des standardmäßigen HTTPS-Verkehrs auf Port 443 verschlüsselt werden. Dies umgeht die Port-53-Überwachung vollständig. Um den Schutz aufrechtzuerhalten, konfigurieren Sie Ihre Firewall so, dass sie die bekannten IP-Adressbereiche der großen DoH-Anbieter blockiert. Dies zwingt Client-Geräte dazu, auf standardmäßiges, unverschlüsseltes DNS zurückzugreifen, das Ihre Filter-Engine überprüfen kann. NIST SP 800-81r3 (veröffentlicht im März 2026) befasst sich speziell mit DoH als Sicherheitsaspekt für Enterprise-DNS.
Schritt 5: Walled Garden Konfiguration für das Captive Portal
Wenn Sie ein Captive Portal für die Gäste-Authentifizierung betreiben, müssen Sie einen Walled Garden konfigurieren, bevor Sie Filterrichtlinien anwenden. Der Walled Garden ist eine Liste von Domains, auf die Geräte zugreifen können, bevor sie sich authentifiziert haben. Er muss alle für die Funktion des Captive Portal erforderlichen Domains enthalten: die eigene Domain Ihres Portals, alle Identitätsanbieter (Microsoft Entra ID, Okta, Google Workspace) sowie alle OAuth-Endpunkte für Social Logins.
Wenn diese Domains vor der Authentifizierung blockiert werden, können Benutzer den Anmeldevorgang nicht abschließen. Die Folge sind abgebrochene Onboarding-Prozesse und frustrierte Gäste. Konfigurieren Sie zuerst den Walled Garden und wenden Sie Ihre Inhaltsfilterungsrichtlinie erst danach auf authentifizierte Sitzungen an.
Weitere Informationen zur SSID-Architektur und zur Strukturierung von Gäste-WiFi, Mitarbeiter-WiFi und IoT-Netzwerken finden Sie unter Drei SSIDs, sie alle zu beherrschen: Gäste, Passpoint und IoT WiFi.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices: Richtliniendesign und fortlaufende Verwaltung
Kategoriebasierte Blockierung
Organisieren Sie Ihre DNS-Filterrichtlinie nach Inhaltungskategorien und nicht nach einzelnen Domain-Blocklisten. Zu den Kategorien gehören in der Regel: Malware und Phishing, Botnet-Command-and-Control, Erotikinhalte, Glücksspiel, illegales Streaming und Peer-to-Peer-Dateifreigabe. Kategoriebasierte Richtlinien sind einfacher zu pflegen und erfassen neue Domains automatisch, sobald Bedrohungsanalysen aktualisiert werden.
Aktualisierungshäufigkeit der Bedrohungsanalysen
Wählen Sie einen DNS-Filteranbieter, der Bedrohungsdaten in Echtzeit oder Fast-Echtzeit aktualisiert. Statische Sperrlisten, die täglich aktualisiert werden, reichen gegen moderne Fast-Flux-Malware-Kampagnen nicht aus. Purple Shield aktualisiert seine Bedrohungsdaten kontinuierlich und nutzt dieselbe KI-gestützte Erkennung, die den 10-Tage-Vorteil gegenüber reaktiven Anbietern bietet.
Hardware-unabhängige Bereitstellung
Purple Shield fungiert als Cloud-Overlay, was bedeutet, dass es sich ohne Hardwareaustausch in Ihre bestehende Access-Point-Infrastruktur integrieren lässt. Es ist kompatibel mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Die Filterrichtlinie wird auf der DNS-Ebene angewendet, sodass die Access-Point-Hardware lediglich DNS-Anfragen an den richtigen Resolver weiterleiten muss.
Analysen und Berichte
DNS-Filterung generiert detaillierte Abfrageprotokolle, die Einblick in das Netzwerkverhalten geben. Nutzen Sie diese Protokolle, um Trends zu erkennen: Ein Anstieg blockierter Phishing-Versuche von einem bestimmten Access Point kann auf einen gezielten Angriff hindeuten. Die regelmäßige Überprüfung von Berichten über blockierte Kategorien unterstützt zudem Compliance-Audits und beweist PCI-DSS-Assessoren sowie GDPR-Auditoren, dass Sie über aktive Kontrollmechanismen verfügen.
Die WiFi Analytics-Plattform von Purple lässt sich in Shield integrieren, um eine einheitliche Transparenz über Sicherheitsereignisse und Netzwerkleistung hinweg zu gewährleisten.
Fehlerbehebung und Risikominderung
Filterumgehung über benutzerdefiniertes DNS
Symptom: Benutzer berichten über den Zugriff auf Inhalte, die eigentlich blockiert sein sollten. Firewall-Protokolle zeigen DNS-Anfragen an 8.8.8.8 oder 1.1.1.1 aus dem Gäste-VLAN.
Ursache: Port 53 ist in der Firewall nicht blockiert. Benutzer überschreiben die per DHCP zugewiesenen DNS-Einstellungen.
Lösung: Implementieren Sie eine Firewall-Regel, die den gesamten ausgehenden Datenverkehr über UDP/TCP-Port 53 aus dem Gäste-VLAN an alle IP-Adressen außer Ihrer Filter-Engine verwirft.
Authentifizierungsfehler beim Captive Portal
Symptom: Gäste können den Anmeldevorgang nicht abschließen. Die Captive Portal-Seite lädt nicht oder die Social-Login-Buttons reagieren nicht.
Ursache: Der DNS-Filter blockiert Domains von Identitätsanbietern vor der Authentifizierung. Microsoft Entra ID, Google Workspace oder die eigene Domain Ihres Portals steht auf einer Liste blockierter Kategorien.
Lösung: Überprüfen Sie Ihre Walled-Garden-Konfiguration. Fügen Sie alle erforderlichen Authentifizierungsdomains zur Pre-Authentication-Allowlist hinzu. Testen Sie den gesamten Anmeldevorgang in einer Staging-Umgebung, bevor Sie Richtlinienänderungen bereitstellen.
DoH-Umgehung
Symptom: Die Protokolle des DNS-Filters zeigen trotz hoher Netzwerkauslastung ein geringes Abfragevolumen. Einige Geräte scheinen die Filterung vollständig zu umgehen.
Ursache: Browser oder Anwendungen verwenden DoH und leiten verschlüsselte DNS-Anfragen über Port 443 an externe Resolver weiter.
Lösung: Blockieren Sie die bekannten IP-Bereiche großer DoH-Anbieter an der Firewall. Überprüfen Sie die Abdeckung, indem Sie auf HTTPS-Verbindungen zu bekannten DoH-Resolver-IPs achten.
Unterbrechung des operativen VLANs
Symptom: POS-Terminals oder Property-Management-Systeme verlieren nach der Bereitstellung des DNS-Filters die Verbindung.
Ursache: Die DNS-Filterrichtlinie wurde dem falschen VLAN zugewiesen oder DHCP weist den Cloud-DNS-Resolver betrieblichen Geräten zu.
Behebung: Überprüfen Sie das VLAN-Tagging an allen Switch-Ports und Access Points. Bestätigen Sie, dass die VLANs der betrieblichen Geräte so konfiguriert sind, dass sie ausschließlich interne DNS-Resolver verwenden.
ROI und geschäftliche Auswirkungen
DNS-Filterung liefert messbare Erträge in drei Dimensionen.
Bandbreitenrückgewinnung: Das Blockieren von illegalem Streaming, Peer-to-Peer-Sharing und automatisiertem Botnetz-Traffic gibt erhebliche Bandbreite frei. In einer Hotelumgebung kann dies die Auslastung des Gäste-VLANs um 20 - 40 % reduzieren, was die Leistung für legitime Nutzer verbessert, ohne dass teure Leitungs-Upgrades erforderlich sind.
Reduzierung von Compliance-Kosten: Der Nachweis aktiver Kontrollen auf DNS-Ebene reduziert den Umfang und die Kosten von PCI-DSS-Prüfungen. Es liefert zudem dokumentierte Belege für die DSGVO Artikel 32 (technische Maßnahmen zur Gewährleistung der Datensicherheit) und unterstützt die Anforderungen der Cyber Essentials-Zertifizierung für Malware-Schutz.
Marken- und Haftungsschutz: Die Durchsetzung familienfreundlicher Browsing-Richtlinien in Einzelhandels- und Gastronomieumgebungen verhindert die öffentliche Anzeige unangemessener Inhalte. In Veranstaltungsorten, die von Kindern besucht werden - wie Einkaufszentren, Familienhotels oder Stadien - ist dies sowohl eine Markenanforderung als auch eine rechtliche Überlegung in vielen Gerichtsbarkeiten.
Für branchenspezifische Bereitstellungsrichtlinien besuchen Sie unsere Branchenseiten für Gastgewerbe, Einzelhandel, Gesundheitswesen und Transport.
Schlüsseldefinitionen
DNS-Filtering
Eine Sicherheitsmethode, die Anfragen zur Domainauflösung abfängt und diese anhand von Bedrohungsdaten und Inhaltsrichtlinien bewertet, bevor eine Verbindung zugelassen oder blockiert wird.
Die primäre Methode zur Inhaltskontrolle für nicht verwaltete Geräte von Gästen in öffentlichen Netzwerken. Kein Endpunkt-Agent erforderlich.
Sinkholing
Die Rückgabe einer nicht routingfähigen IP-Adresse (z. B. 0.0.0.0) als Antwort auf eine DNS-Anfrage für eine schädliche Domain, wodurch das Gerät am Aufbau einer Verbindung gehindert wird.
Wird verwendet, um Botnetz-Command-and-Control-Verkehr lautlos zu blockieren, ohne die Malware darüber zu informieren, dass sie entdeckt wurde.
Walled Garden
Eine eingeschränkte Netzwerkumgebung vor der Authentifizierung, die den Zugriff auf eine bestimmte Auswahl genehmigter Domains erlaubt, bevor ein Benutzer den Anmeldevorgang im Captive Portal abschließt.
Muss alle Identity-Provider-Domains (Microsoft Entra ID, Google Workspace, Okta) und Captive Portal-Ressourcen enthalten, um Authentifizierungsfehler zu vermeiden.
DNS over HTTPS (DoH)
Ein Protokoll, das DNS-Anfragen innerhalb des standardmäßigen HTTPS-Verkehrs auf Port 443 verschlüsselt und die Ziel-Domain vor Überprüfungen auf Netzwerkebene verbirgt.
Wird in modernen Browsern zunehmend standardmäßig verwendet. Erfordert eine Blockierung von DoH-Anbieter-IP-Bereichen auf Firewall-Ebene, um die Abdeckung der DNS-Filterung aufrechtzuerhalten.
VLAN-Segmentierung
Die Aufteilung eines einzelnen physischen Netzwerks in mehrere isolierte logische Netzwerke mittels 802.1Q-Tagging.
Entscheidend für die Isolierung des Gastverkehrs von Betriebssystemen. Die PCI DSS-Anforderung 1.3 schreibt vor, dass Karteninhaberdaten-Umgebungen von nicht vertrauenswürdigen Netzwerken, einschließlich des Gäste-WiFi, getrennt sein müssen.
Captive Portal
Eine Webseite, mit der Geräte interagieren müssen, bevor sie vollen Netzwerkzugriff erhalten. Sie wird für die Authentifizierung, die Zustimmung zu Nutzungsbedingungen und die Erfassung von First-Party-Daten verwendet.
Erfordert eine sorgfältige Walled Garden-Konfiguration, um parallel zur DNS-Filterung ordnungsgemäß zu funktionieren.
Deep Packet Inspection (DPI)
Eine Methode zur Netzwerkfilterung, bei der die gesamte Nutzlast von Paketen an einem Prüfpunkt untersucht wird, was eine inhaltsbasierte Filterung ermöglicht, jedoch erheblichen Verarbeitungsaufwand verursacht.
Aufgrund von Latenzzeiten und Hardwarekosten für hochfrequentierte Gäste-WiFi-Netzwerke unpraktisch. DNS-Filterung ist die bevorzugte Alternative für Umgebungen mit unmanaged Geräten.
Bedrohungsdaten-Feed
Eine kontinuierlich aktualisierte Datenbank mit bekannten schädlichen IP-Adressen, Domains und URL-Mustern, die zur Unterstützung von DNS-Filterentscheidungen in Echtzeit verwendet wird.
Die Qualität und Aktualisierungsfrequenz des Bedrohungsdaten-Feeds bestimmen, wie schnell ein DNS-Filter auf neue Zero-Day-Bedrohungen reagiert.
Zero-Day-Domain
Eine neu registrierte Domain, die in einer Malware- oder Phishing-Kampagne verwendet wird, bevor sie auf einer Standard-Sperrliste erscheint.
Moderne Angriffskampagnen nutzen Einweg-Domains, die weniger als 24 Stunden aktiv sind. Eine KI-gestützte Bedrohungserkennung identifiziert diese Domains durch die Analyse von Registrierungsmustern, anstatt auf Berichte zu warten.
Ausgearbeitete Beispiele
Eine Hotelkette mit 400 Zimmern stellt Guest WiFi an 12 Standorten bereit. Sie nutzt Microsoft Entra ID für die Authentifizierung über das Captive Portal, und ihr Hotelmanagementsystem (PMS) läuft auf derselben physischen Switch-Infrastruktur. Nach der Aktivierung von DNS-Filtering berichten Gäste an drei Standorten, dass sie den Login-Prozess nicht abschließen können. Was ist die Ursache und wie sollte das Team das Problem beheben?
Die Ursache ist eine unvollständige Walled Garden-Konfiguration. Der DNS-Filter blockiert die Microsoft Entra ID Authentifizierungsdomains, bevor sich die Gäste authentifizieren können, was zu einer Sackgasse führt, in der Gäste die Login-Seite nicht laden können. Schritte zur Behebung: 1. Erstellen Sie im DNS-Filtering-Dashboard eine Pre-Authentifizierungsrichtlinie, die explizit alle Microsoft Entra ID Domains auf die Whitelist setzt, einschließlich login.microsoftonline.com, login.live.com und aller Mandanten-spezifischen Domains. 2. Überprüfen Sie, ob die eigene Domain des Captive Portals und alle von ihm geladenen CDN-Ressourcen ebenfalls auf der Whitelist stehen. 3. Bestätigen Sie, dass das PMS-VLAN (VLAN 10) so konfiguriert ist, dass es interne DNS-Resolver verwendet und nicht die Cloud-Filtering-Engine. 4. Wenden Sie die restriktive Richtlinie zur Inhaltsblockierung nur auf Post-Authentifizierungssitzungen im Gäste-VLAN (VLAN 20) an. 5. Testen Sie den vollständigen Login-Prozess an jedem betroffenen Standort, bevor Sie den Vorfall schließen.
Eine große Einzelhandelskette betreibt 200 Filialen, jede mit einem Guest WiFi-Netzwerk. Ihr IT-Sicherheitsteam implementiert einen Cloud-DNS-Filter und aktualisiert den DHCP-Bereich in allen Gäste-VLANs. Zwei Wochen später zeigt ein Penetrationstest, dass 18% der Geräte von Gästen erfolgreich bekannte bösartige Domains auflösen. Die Protokolle des DNS-Filters zeigen keine blockierten Abfragen von diesen Geräten. Was ist der Architekturfehler und wie sieht die Behebung aus?
Der Fehler besteht darin, dass Port 53 an der Firewall nicht blockiert ist. Die 18% der Geräte umgehen die per DHCP zugewiesenen DNS-Server, indem sie fest codierte Resolver (8.8.8.8, 1.1.1.1) oder DNS over HTTPS verwenden. Da ihre DNS-Abfragen die Filtering-Engine nie erreichen, erscheinen keine blockierten Abfragen in den Protokollen. Behebung: 1. Implementieren Sie eine Firewall-Regel auf dem Gäste-VLAN-Gateway, die den gesamten ausgehenden UDP- und TCP-Verkehr auf Port 53 an alle IPs außer den genehmigten IPs der Filtering-Engine verwirft. 2. Identifizieren und blockieren Sie die IP-Bereiche großer DoH-Anbieter (Cloudflare, Google, NextDNS) an der Firewall, um eine verschlüsselte Umgehung zu verhindern. 3. Führen Sie den Penetrationstest erneut durch, um die Abdeckung zu bestätigen. 4. Überwachen Sie die Firewall-Verwurfsprotokolle für den Datenverkehr auf Port 53, um zu überprüfen, ob die Regel aktiv ist.
Übungsfragen
Q1. Eine Einzelhandelskette implementiert einen Cloud-DNS-Filter in 150 Filialen. Sie aktualisieren den DHCP-Bereich auf allen Gäste-VLANs, um die IPs der Filter-Engine zuzuweisen. Eine Woche später berichten die Filialleiter, dass Kunden weiterhin auf blockierte Inhaltskategorien zugreifen können. Das Dashboard des DNS-Filters zeigt ein sehr geringes Abfragevolumen aus diesen Filialen. Was ist die wahrscheinlichste Ursache und wie sieht die Lösung aus?
Hinweis: Überlegen Sie, wie ein Gerät DNS auflösen kann, ohne den per DHCP zugewiesenen Server zu verwenden.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist, dass der ausgehende Port 53 an der Firewall nicht blockiert ist. Die Geräte umgehen die per DHCP zugewiesenen DNS-Server mit fest codierten öffentlichen Resolvern. Das geringe Abfragevolumen im Dashboard bestätigt, dass die Anfragen die Filter-Engine nicht erreichen. Die Lösung besteht darin, eine Firewall-Regel zu implementieren, die den gesamten ausgehenden UDP- und TCP-Verkehr auf Port 53 vom Gäste-VLAN zu allen IPs außer den genehmigten IPs der Filter-Engine blockiert. Blockieren Sie zusätzlich die IP-Bereiche bekannter DoH-Anbieter, um eine Umgehung durch verschlüsseltes DNS zu verhindern.
Q2. Ein Konferenzzentrum führt zum ersten Mal eine DNS-Filterung ein. Es nutzt Google Workspace für die Authentifizierung der Teilnehmer auf seinem Captive Portal. Während des Tests können die Teilnehmer den Anmeldevorgang nicht abschließen - die Google-Anmeldeseite wird nicht geladen. Welcher Konfigurationsschritt wurde übersehen und wie sollte er korrigiert werden?
Hinweis: Die Authentifizierung erfolgt, bevor das Gerät vollen Internetzugriff hat. Welche Domains müssen erreichbar sein, bevor die Authentifizierung abgeschlossen ist?
Musterlösung anzeigen
Der Walled Garden wurde vor dem Anwenden der DNS-Filterungsrichtlinie nicht konfiguriert. Der DNS-Filter blockiert die Authentifizierungsdomänen von Google Workspace (accounts.google.com, oauth2.googleapis.com), bevor sich die Teilnehmer authentifizieren können. Die Lösung besteht darin, alle erforderlichen Google Workspace OAuth- und Authentifizierungsdomänen zur Pre-Authentication-Erlaubnisliste in der DNS-Filterungsrichtlinie hinzuzufügen. Die eigene Domäne des Captive Portals und alle CDN-Assets müssen ebenfalls auf die Erlaubnisliste gesetzt werden. Wenden Sie die restriktive Inhaltsrichtlinie nur auf Sitzungen nach der Authentifizierung an.
Q3. Ein Stadion-IT-Team evaluiert DNS-Filterung im Vergleich zu Deep Packet Inspection für seinen Veranstaltungsort mit einer Kapazität von 60.000 Personen. Das Netzwerkteam ist besorgt über Latenzen bei Spitzenveranstaltungen. Welcher Ansatz ist besser geeignet und warum?
Hinweis: Berücksichtigen Sie den Verarbeitungsaufwand der einzelnen Methoden bei einer Skalierung von 60.000 gleichzeitigen Benutzern.
Musterlösung anzeigen
DNS-Filterung ist die richtige Wahl. Sie arbeitet auf der Auflösungsebene und wertet ein einzelnes, leichtgewichtiges UDP-Paket aus, bevor eine Verbindung hergestellt wird. Dies führt zu einer Latenz von weniger als zwei Millisekunden, unabhängig von der Anzahl der gleichzeitigen Benutzer. DPI erfordert die Überprüfung der gesamten Nutzlast jedes Pakets, was bei 60.000 gleichzeitigen Benutzern erhebliche Latenzen verursachen und extrem teure Hardware an jedem Inspektionspunkt erfordern würde. DNS-Filterung ist zudem protokollunabhängig und blockiert Verbindungen über jeden Port, während DPI in der Regel auf HTTP- und HTTPS-Verkehr beschränkt ist.
Q4. Ein IT-Leiter einer Hotelgruppe möchte sicherstellen, dass seine DNS-Filterungsimplementierung den PCI-DSS-Anforderungen entspricht. Die Zahlungsterminals befinden sich auf VLAN 10 und das Gäste-WiFi auf VLAN 20. Der DNS-Filter wird nur auf VLAN 20 angewendet. Welche zusätzlichen Nachweise sollten für den PCI-DSS-Auditor dokumentiert werden?
Hinweis: Die PCI-DSS-Anforderung 1.3 deckt die Netzwerkzugriffskontrollen zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken ab.
Musterlösung anzeigen
Der IT-Leiter sollte Folgendes dokumentieren: 1. Firewall-Regeln, die bestätigen, dass auf VLAN 10 (Karteninhaber-Datenumgebung) nicht von VLAN 20 (Gästenetzwerk) aus zugegriffen werden kann, was die PCI-DSS-Anforderung 1.3 erfüllt. 2. DHCP-Konfiguration, die zeigt, dass VLAN-10-Geräte interne DNS-Resolver und nicht die Cloud-Filter-Engine verwenden. 3. Firewall-Regeln, die ausgehenden Port 53 von VLAN 20 zu nicht genehmigten IPs blockieren, um eine erzwungene DNS-Filterung nachzuweisen. 4. Dokumentation der DNS-Filterrichtlinie, die aktive Kategorien zur Blockierung von Malware und Botnets auf VLAN 20 zeigt. 5. DNS-Filterprotokolle, die blockierte Abfrageereignisse zeigen und belegen, dass die Maßnahme aktiv ist und überwacht wird.
Häufig gestellte Fragen
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
Weiterlesen in dieser Reihe
CIPA-Compliance: Checkliste für Betreiber von Veranstaltungsorten
Sie können entscheiden, ob CIPA für Ihr WiFi bindend ist, dann Netzwerke segmentieren, den DNS-Verkehr über Purple Shield leiten und Umgehungswege schließen. Sie wissen zudem, welche Nachweise Sie für die Zertifizierung nach Form 486 oder Form 479 aufbewahren müssen. Die Checkliste weist jeder Anforderung einen Verantwortlichen zu, damit bei Ihrer nächsten Zertifizierung für das Förderjahr nichts fehlt.
WPA3 Transition Mode Verbindungsfehler: Eine Bereitstellungs-Checkliste für Cisco Meraki, HPE Aruba und Ruckus
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum Geräte auf einer WPA3 SAE Transition Mode SSID fehlschlagen, und beheben Sie das Problem auf Cisco Meraki, HPE Aruba oder Ruckus. Sie werden 802.11 Status-Codes den Ursachen zuordnen, PMF-, 802.11r- und 6GHz-Probleme isolieren und entscheiden, wann der Wechsel zu einer reinen WPA3 SSID sinnvoll ist.
Der Enterprise-Leitfaden für SCEP: Bereitstellung des Simple Certificate Enrollment Protocol für automatisierte Campus WiFi-Sicherheit
Dieser technische Referenzleitfaden bietet einen definitiven Architektur-Entwurf und eine schrittweise Implementierungsstrategie für die Bereitstellung von WiFi-Zertifikaten im Unternehmen unter Verwendung von SCEP. Er behandelt die kritischen Unterschiede zwischen SCEP und PKCS, die genaue Bereitstellungsreihenfolge für eine erfolgreiche Umsetzung sowie praxiserprobte Strategien zur Risikominderung für IT-Entscheider.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.