
Mesh Network vs Access Points: Was ist besser für große Veranstaltungsorte?
Dieser technische Leitfaden bietet einen definitiven Vergleich zwischen Mesh-Netzwerken und traditionellen kabelgebundenen Access Points für große Veranstaltungsorte und deckt Architektur, Performance-Kompromisse sowie Bereitstellungsstrategien ab. Er rüstet IT-Manager, Netzwerkarchitekten und CTOs mit umsetzbaren Frameworks aus, um hochperformante, konforme WiFi-Infrastrukturen für das Gastgewerbe, den Einzelhandel, Veranstaltungen und den öffentlichen Sektor zu entwerfen. Der Leitfaden verknüpft diese architektonischen Entscheidungen auch mit der herstellerunabhängigen Gast-WiFi- und Analyseplattform von Purple und zeigt, wie die richtige Wahl der Infrastruktur messbare Geschäftsergebnisse liefert.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Gast-WiFi Leitfaden →
Management-Zusammenfassung
Für IT-Leiter und CTOs, die große Veranstaltungsorte wie Stadien, Retail-Ketten, Hospitality-Komplexe, Transport-Knotenpunkte und Konferenzzentren betreuen, ist die Wahl der richtigen Wireless-Architektur eine folgenschwere Investitionsentscheidung. Die Debatte zwischen dem Einsatz eines Mesh-Netzwerks im Vergleich zu traditionellen kabelgebundenen Access Points (APs) hat grundlegende Auswirkungen auf die Investitionskosten (CapEx), die betriebliche Zuverlässigkeit und die Benutzererfahrung.
Während traditionelle APs eine deterministische Leistung und unübertroffenen Durchsatz über dedizierte Ethernet-Backhauls liefern, bieten Mesh-Netzwerke schnelle Bereitstellungsmöglichkeiten und Flexibilität in Umgebungen, in denen die Verlegung strukturierter Verkabelung kostenintensiv oder physisch unmöglich ist. Dieser Leitfaden analysiert die technischen Realitäten beider Architekturen und bietet praxisnahe Frameworks, mit denen Sie Ihre Hardware-Strategie auf die spezifischen Anforderungen Ihres Veranstaltungsorts in Bezug auf Dichte, Latenz und Compliance abstimmen können. Entscheidend ist, dass die richtige Infrastrukturentscheidung auch bestimmt, wie effektiv Sie Plattformen wie Guest WiFi und WiFi Analytics nutzen können, um Benutzerdaten zu erfassen und messbare Geschäftsergebnisse zu erzielen.
Technischer Deep-Dive
Traditionelle Access Point-Architektur
Bei einer traditionellen Bereitstellung ist jeder Access Point direkt mit einem Edge- oder Core-Switch verkabelt, in der Regel über Cat6- oder Cat6a-Kabel, die mit 8P8C-Steckern (RJ-45) abgeschlossen sind. Dieser kabelgebundene Backhaul stellt sicher, dass 100 % der Hochfrequenzkapazität (RF) des APs für die Versorgung von Client-Geräten reserviert sind.
Durchsatz und Latenz: Da der Backhaul-Verkehr vollständig über das physische Kabel abgewickelt wird, liefern traditionelle APs einen deterministischen Multi-Gigabit-Durchsatz. Moderne Wi-Fi 6 (IEEE 802.11ax) APs unterstützen einen Gesamtdurchsatz von bis zu 9,6 Gbit/s über mehrere Spatial Streams, und Wi-Fi 7 (IEEE 802.11be) geht mit Multi-Link Operation (MLO) noch einen Schritt weiter. Diese Architektur ist für Umgebungen mit hoher Dichte unerlässlich, in denen Latenzzeiten von unter 10 ms entscheidend sind - Point-of-Sale-Systeme (POS), Echtzeit-Analyse-Dashboards und VoWLAN-Bereitstellungen sind alle darauf angewiesen.
Stromversorgung und Infrastruktur: Dieser Ansatz erfordert eine robuste Power over Ethernet (PoE)-Infrastruktur. Moderne Wi-Fi 6 und Wi-Fi 7 APs mit vollem Funkspektrum erfordern häufig PoE+ (IEEE 802.3at, 30W) oder PoE++ (IEEE 802.3bt, bis zu 90W), um mit voller Kapazität zu arbeiten. Dies erfordert eine sorgfältige Planung der Switch-Ports und des Strombudgets vor jeder Hardware-Aktualisierung.
Sicherheitsniveau: Kabelgebundene Backhauls reduzieren von Natur aus die physische Angriffsfläche. In Kombination mit der portbasierten Authentifizierung nach IEEE 802.1X und der WPA3-Enterprise-Verschlüsselung bietet diese Architektur die stärkste Grundlage für die Einhaltung von PCI-DSS und GDPR.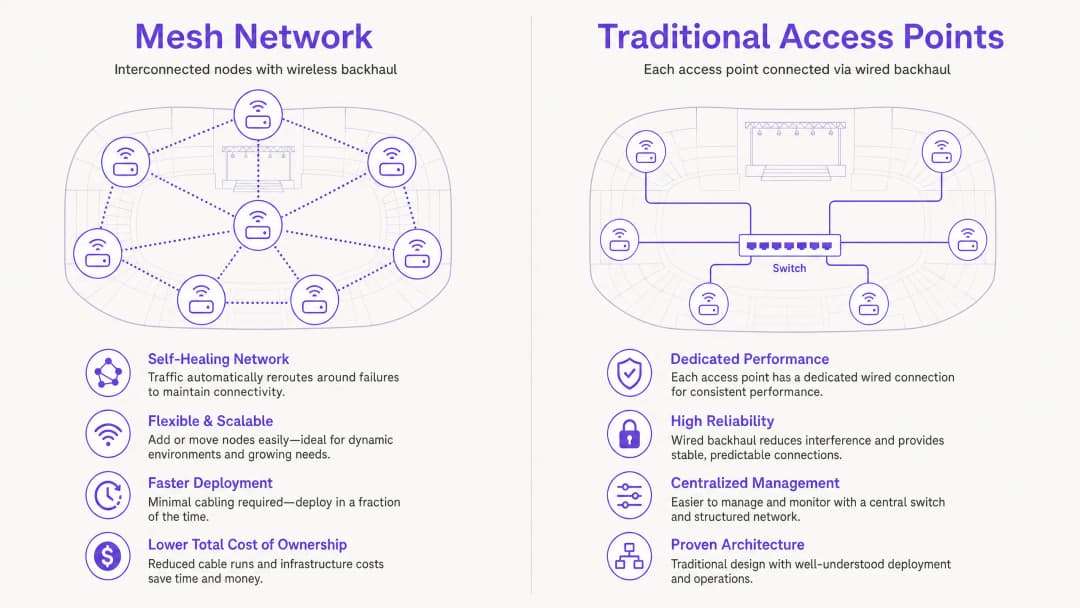
Mesh-Netzwerkarchitektur
Mesh-Netzwerke ersetzen das kabelgebundene Backhaul durch drahtlose Verbindungen. Eine typische Enterprise-Bereitstellung besteht aus einem Root-Node, der an das kabelgebundene LAN angeschlossen ist und Daten drahtlos an Satelliten-Nodes überträgt, die im gesamten Veranstaltungsort verteilt sind.
Der Half-Duplex-Nachteil: WiFi ist von Natur aus Half-Duplex. In einem Standard-Dual-Band-Mesh-System muss das Funkmodul abwechselnd das Client-Gerät bedienen und den Datenverkehr an den nächsten Node in der Kette weiterleiten. Jeder drahtlose Hop halbiert effektiv den verfügbaren Durchsatz und fügt 1 - 5 ms zusätzliche Latenz hinzu. In einer High-Density-Umgebung mit Tausenden von gleichzeitigen Nutzern summiert sich diese Latenz schnell und wird betrieblich spürbar.
Tri-Band-Abmilderung: Enterprise-Mesh-Systeme mildern dies ab, indem sie ein dediziertes drittes Funkmodul nutzen - das normalerweise im 5-GHz- oder 6-GHz-Spektrum (Wi-Fi 6E) arbeitet - das exklusiv für den Backhaul-Verkehr reserviert ist. Dies verhindert, dass das Backhaul mit den clientseitigen Funkmodulen um Sendezeit konkurriert. Dies verbessert die Leistung im Vergleich zu Consumer-Mesh zwar erheblich, verbraucht jedoch wertvolles HF-Spektrum und kann in einer dichten Umgebung nicht mit der reinen, deterministischen Kapazität einer kabelgebundenen Verbindung mithalten.
Selbstheilende Topologie: Ein wesentlicher Ausfallsicherheitsvorteil von Mesh ist seine selbstheilende Fähigkeit. Wenn ein Satelliten-Node seine primäre Backhaul-Verbindung verliert, kann er den Datenverkehr automatisch über einen benachbarten Node umleiten. Dies ist besonders wertvoll bei dynamischen oder temporären Konfigurationen von Veranstaltungsorten, bei denen physische Störungen wahrscheinlich sind.
Direkter Leistungsvergleich
| Attribut | Traditionelle kabelgebundene APs | Enterprise-Mesh-Netzwerk |
|---|---|---|
| Backhaul-Typ | Kabelgebunden (Cat6/Cat6a) | Drahtlos (dediziertes Funkmodul) |
| Durchsatz pro AP | Bis zu 9,6 Gbit/s (Wi-Fi 6) | Reduziert um ca. 50 % pro Hop |
| Latenz | Unter 5 ms (deterministisch) | 5 - 20 ms (variabel) |
| Bereitstellungsgeschwindigkeit | Langsam (Verkabelung erforderlich) | Schnell (nur Stromversorgung) |
| CapEx | Hoch (Verkabelung + Switches) | Niedriger (minimale Verkabelung) |
| OpEx | Niedrig (hohe Zuverlässigkeit) | Moderat (HF-Optimierung) |
| Eignung für High-Density | Hervorragend | Eingeschränkt |
| Flexibilität / Skalierbarkeit | Gering (feste Kabelwege) | Hoch (Node-Neupositionierung) |
| PCI-DSS / GDPR-Konformität | Unkompliziert | Mit Konfiguration machbar |
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Schritt 1: Prädiktive HF-Messung und Dichtekartierung
Geben Sie vor der Hardware-Auswahl eine prädiktive HF-Standortvermessung mit Tools wie Ekahau Pro oder iBwave in Auftrag. Kartieren Sie Ihren Veranstaltungsort in verschiedene Zonen:
- High-Density-Zonen: Konferenzsäle, Stadiontribünen, Hotellobbys, Kassenbereiche im Einzelhandel. Diese erfordern kabelgebundene APs.
- Medium-Density-Zonen: Hotelkorridore, Verkaufsflächen im Einzelhandel, Büroflügel. Kabelgebundene APs bevorzugt; Mesh ist machbar.
- Schwer verkabelbare / temporäre Bereiche: Außenterrassen, historische Gebäudeflügel, temporäre Veranstaltungsräume. Hier ist Mesh die praktischste Wahl.
Schritt 2: Architekturauswahl und hybrides Design
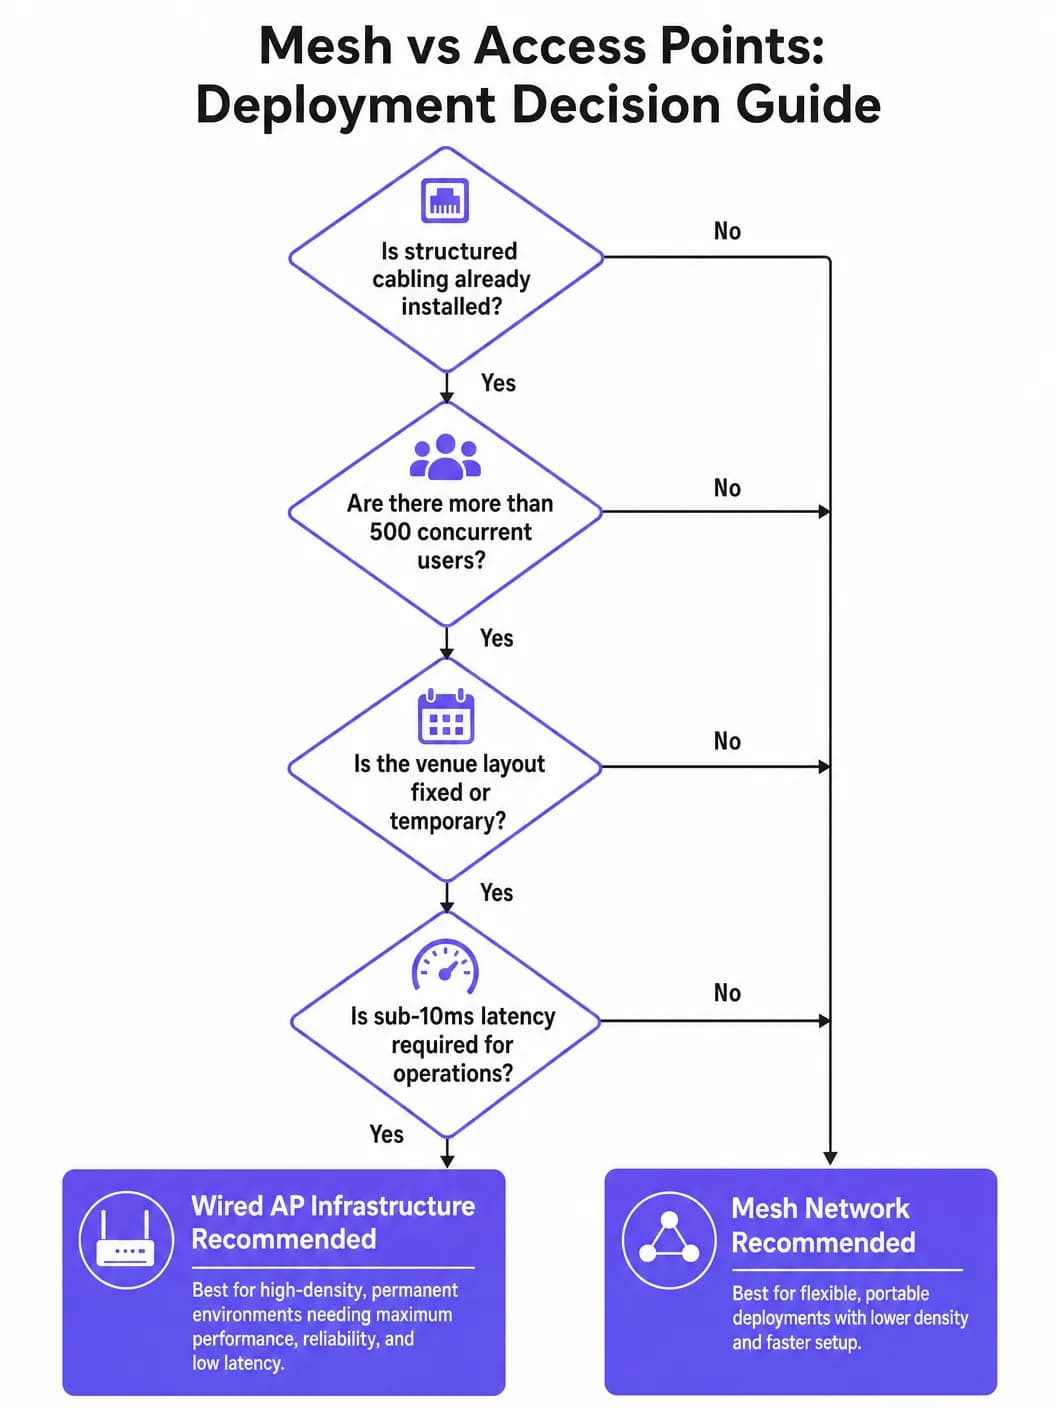
Für die meisten großen Veranstaltungsorte ist eine hybride Architektur die optimale Lösung: verkabelte APs im hochverdichteten Kernbereich und Mesh-Knoten, die die Abdeckung auf Randbereiche oder eingeschränkte Zonen ausdehnen. Dieser Ansatz verbindet Kosteneffizienz mit Leistung.
Schritt 3: Dimensionierung der Backhaul-Infrastruktur
Stellen Sie bei verkabelten Bereitstellungen sicher, dass Ihre Edge-Switches ein ausreichendes PoE-Budget bieten. Ein 48-Port-PoE++-Switch mit einem Budget von 90 W pro Port und einem 2,5-GbE- oder 10-GbE-Uplink zum Kernbereich ist die empfohlene Basis für ein modernes Wi-Fi 6/7-Setup. Stellen Sie bei Mesh-Netzwerken sicher, dass die Root-Knoten über Multi-Gigabit-Uplinks verbunden sind, um den aggregierten Datenverkehr aller Satellitenknoten zu bewältigen.
Schritt 4: Sicherheits- und Compliance-Konfiguration
Konfigurieren Sie unabhängig von der Architektur Folgendes:
- WPA3-Enterprise auf allen geschäftlichen und betrieblichen SSIDs.
- IEEE 802.1X mit einem RADIUS-Server (z. B. FreeRADIUS, Cisco ISE oder einer cloudbasierten Alternative) für die Geräteauthentifizierung.
- VLAN-Segmentierung, um den Gast-Datenverkehr von POS- und Backoffice-Systemen zu isolieren. Dies ist eine zwingend erforderliche Sicherheitsmaßnahme für die PCI-DSS-Compliance.
- Wireless Intrusion Prevention System (WIPS), um nicht autorisierte APs zu erkennen und einzudämmen.
Schritt 5: Plattformintegration
Die Hardware-Ebene bildet das Fundament, doch der geschäftliche Nutzen wird auf der Software-Ebene freigesetzt. Stellen Sie sicher, dass die Firmware Ihres gewählten AP-Herstellers die API-Integrationen unterstützt, die für Ihre Gast-WiFi- und Analyseplattform erforderlich sind. Die Plattform von Purple ist hardwareunabhängig und unterstützt führende Hersteller wie Cisco Meraki, Aruba, Ruckus und Ubiquiti. So können Sie Gastdaten erfassen, Captive Portal-Prozesse ausführen und WiFi Analytics-Dashboards (/guest-wifi) speisen, unabhängig von Ihrer zugrunde liegenden Hardware-Entscheidung. Weitere Details dazu, wie sich die Management-Architektur darauf auswirkt, finden Sie unter Comparing Controller-Based vs. Cloud-Managed Access Points.
Best Practices
Begrenzen Sie Mesh-Hops auf maximal drei. Planen Sie ein Mesh-Netzwerk niemals so, dass mehr als drei drahtlose Hops von einem Satellitenknoten zurück zum Root-Knoten erforderlich sind. Ab dem vierten Hop wird die Latenz für Unternehmensanwendungen inakzeptabel und der Durchsatz sinkt so stark, dass die Benutzererfahrung erheblich beeinträchtigt wird.
Führen Sie vor jedem Hardware-Wechsel ein Audit des PoE-Budgets durch. Ein Upgrade auf Wi-Fi 6- oder Wi-Fi 7-APs ohne gleichzeitige Aufrüstung der Edge-Switches ist ein häufiger und kostspieliger Fehler. Neue APs benötigen oft PoE++ (802.3bt), während vorhandene Switches möglicherweise nur PoE+ (802.3at) unterstützen, was dazu führt, dass APs unter Last neu starten.
Standardisieren Sie auf WPA3 für alle SSIDs. Der SAE-Handshake (Simultaneous Authentication of Equals) von WPA3 eliminiert die in WPA2 vorhandenen KRACK- und Wörterbuchangriff-Schwachstellen. Für Standorte, die Zahlungsdaten oder sensible personenbezogene Daten gemäß der GDPR verarbeiten, ist dies eine unverzichtbare Basis.
Behandeln Sie Mesh-Backhaul-Verbindungen als kritische Infrastruktur. Bei einer Mesh-Bereitstellung ist die drahtlose Verbindung zwischen den Knoten ebenso wichtig wie ein Kabel. Überwachen Sie die Qualität der Backhaul-Verbindung (RSSI, SNR und MCS-Rate) kontinuierlich. Eine beeinträchtigte Backhaul-Verbindung drosselt unbemerkt die Leistung jedes nachgelagerten Clients.
Nutzen Sie Hardware-Agnostizismus für Verhandlungen mit Herstellern. Durch die Trennung der Software-Management-Ebene (die Plattform von Purple) von der Hardware-Ebene behalten Sie die Flexibilität, die Hardware-Hersteller bei Erneuerungszyklen zu wechseln. Dieses wettbewerbliche Druckmittel senkt die Hardwarekosten über einen TCO-Zeitraum von 5 Jahren in der Regel um 15 - 25%.
Fehlerbehebung & Risikominimierung
Häufige Fehlermuster
Das Hidden-Node-Problem. Wenn in Mesh-Netzwerken zwei Satellitenknoten sich gegenseitig nicht "hören" können, aber beide gleichzeitig an denselben Root-Knoten senden, kommt es zu Paketkollisionen, die den Durchsatz zerstören. Dies tritt besonders häufig an Standorten mit komplexen HF-Umgebungen auf. Abhilfe: Sorgfältige HF-Abstimmung, Anpassung der Sendeleistungspegel und Nutzung von RTS/CTS-Mechanismen (Request to Send/Clear to Send).
Erschöpfung des PoE-Budgets. Wie oben erwähnt, führt die Bereitstellung neuer Hochleistungs-APs auf einer veralteten PoE-Infrastruktur zu sporadischen Neustarts unter Last. Abhilfe: Führen Sie vor der Bereitstellung ein vollständiges Audit des PoE-Budgets durch. Berechnen Sie den maximalen Stromverbrauch aller angeschlossenen Geräte im schlimmsten Fall im Vergleich zum gesamten PoE-Budget des Switches.
Interferenzen durch Rogue APs. Unverwaltete Consumer-Geräte, die im selben Luftraum senden - insbesondere an Standorten, an denen Aussteller oder Mieter ihre eigene Ausrüstung mitbringen - beeinträchtigen sowohl den Mesh-Backhaul als auch den Client-Zugang erheblich. Abhilfe: Implementieren Sie kontinuierliches WIPS-Scanning und setzen Sie eine klare Richtlinie durch, die nicht autorisierte drahtlose Geräte verbietet.
Platzierung von Mesh-Knoten in Funklöchern. Ein häufiger Bereitstellungsfehler besteht darin, einen Mesh-Satellitenknoten genau in dem Funkloch zu platzieren, das er eigentlich beheben soll. Wenn der Knoten kein starkes Backhaul-Signal empfangen kann, kann er auch keine gute Client-Abdeckung bereitstellen. Abhilfe: Platzieren Sie den Satellitenknoten auf halbem Weg zwischen dem Root-Knoten und dem Funkloch, wo das Backhaul-Signal stark ist, und verlassen Sie sich auf die Client-gerichteten Funkeinheiten des Satelliten, um das Funkloch abzudecken.
ROI & geschäftliche Auswirkungen
Bewerten Sie den ROI Ihrer drahtlosen Infrastruktur nicht nur anhand der anfänglichen CapEx der Hardware.
| Kostenkategorie | Traditionelle verkabelte APs | Mesh-Netzwerk |
|---|---|---|
| Hardware CapEx | Moderat | Niedriger |
| Verkabelung CapEx | Hoch ($150 - $300/Anschluss) | Minimal |
| Installationsaufwand | Hoch | Niedrig |
| Laufende HF-Abstimmung OpEx | Niedrig | Moderat |
| Hardware-Lebenszyklus | 5 - 7 Jahre | 3 - 5 Jahre |
| Ausfallrisiko | Niedrig | Moderat |
Für ein Hotel mit 500 Zimmern, das 300 APs bereitstellt, können allein die Verkabelungskosten für eine traditionelle Bereitstellung 60.000 £ bis 90.000 £ erreichen. Eine Mesh-Bereitstellung am selben Standort könnte dies auf unter 10.000 £ reduzieren, was eine erhebliche CapEx-Einsparung darstellt - vorausgesetzt, der Kompromiss bei der Leistung ist für den Anwendungsfall akzeptabel.
Letztendlich ist die Infrastruktur ein Transportmittel für Daten. Ein robustes, gut konzipiertes Netzwerk - ob kabelgebunden, Mesh oder Hybrid - ermöglicht es Standorten, aussagekräftige Analysen über Gäste zu erfassen, personalisiertes Marketing voranzutreiben und die betriebliche Effizienz zu verbessern. Plattformen wie Purple's Guest WiFi verwandeln das Netzwerk von einem Kostenfaktor in ein umsatzgenerierendes Asset. Praktische Strategien zur Nutzung dieser Daten finden Sie unter How To Improve Guest Satisfaction: The Ultimate Playbook. Die Entwicklung hin zu einer nahtlosen, passwortlosen Authentifizierung steigert diesen Wert weiter, wie in How a wi fi assistant Enables Passwordless Access in 2026 erläutert wird.
Für Standorte des öffentlichen Sektors und Smart-City-Bereitstellungen spielt die Netzwerkinfrastruktur auch eine grundlegende Rolle bei Initiativen zur digitalen Inklusion - eine strategische Priorität, die Purple aktiv vorantreibt, wie in Purple Appoints Iain Fox as VP Growth - Public Sector to Drive Digital Inclusion and Smart City Innovation dargelegt wird.
Audio-Briefing
Hören Sie unserem Senior Solutions Architect zu, wie er die architektonischen Nuancen in diesem 10-minütigen technischen Briefing diskutiert:
Schlüsseldefinitionen
Wireless Backhaul
Die Nutzung von drahtloser Kommunikation zur Übertragung von Daten von einem Access Point zurück zum Kernnetzwerk, anstatt ein physisches Ethernet-Kabel zu verwenden.
Das definierende Merkmal eines Mesh-Netzwerks. Spart Verkabelungskosten und ermöglicht eine flexible Bereitstellung, verbraucht jedoch RF-Spektrum und führt zu Latenzzeiten.
Tri-Band Radio
Ein Access Point, der mit drei separaten Funkmodulen ausgestattet ist - in der Regel ein 2,4 GHz- und zwei 5 GHz- oder 6 GHz-Funkmodule -, sodass ein Funkmodul ausschließlich für den drahtlosen Backhaul-Verkehr reserviert werden kann.
Unerlässlich für Enterprise-Mesh-Netzwerke. Ohne ein dediziertes Backhaul-Funkmodul wird der clientseitige Durchsatz stark beeinträchtigt, da der AP seine Funkmodule für die Bereitstellung von Clients und die Weiterleitung von Datenverkehr teilen muss.
Deterministische Leistung
Netzwerkverhalten, bei dem Latenz und Durchsatz vorhersehbar und konsistent sind, unabhängig von geringfügigen Umgebungsänderungen oder Lastschwankungen.
Ein entscheidender Vorteil von kabelgebundenen Access Points, der für Anwendungen wie Voice over WLAN (VoWLAN), Echtzeit-POS-Systeme und alle latenzempfindlichen Betriebstechnologien kritisch ist.
Root Node
Der Access Point in einem Mesh-Netzwerk, der eine physische Kabelverbindung zum LAN hat und als Gateway für alle nachgelagerten drahtlosen Satelliten-Knoten fungiert.
Die richtige Platzierung und Dimensionierung von Root Nodes ist entscheidend, um Engpässe zu vermeiden. Die Uplink-Kapazität des Root Nodes setzt die Obergrenze für den gesamten nachgelagerten Mesh-Verkehr.
Power over Ethernet (PoE)
Ein IEEE-Standard (802.3af/at/bt), der es Ethernet-Kabeln ermöglicht, sowohl Daten als auch elektrische Energie gleichzeitig an angeschlossene Geräte wie Access Points zu übertragen.
Ein wichtiger Planungsfaktor für kabelgebundene AP-Bereitstellungen. IT-Teams müssen sicherstellen, dass ihre Switches über ausreichende PoE-Budgets (PoE+ mit 30 W oder PoE++ mit bis zu 90 W) verfügen, um moderne WiFi 6/7-Hardware zu unterstützen.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die versuchen, sich über einen RADIUS-Server mit einem LAN oder WLAN zu verbinden.
Entscheidend für die Sicherheit und Compliance von Unternehmen. Gewährleistet, dass nur autorisierte Geräte und Benutzer auf Unternehmensnetzwerksegmente zugreifen können - eine Grundvoraussetzung für die Einhaltung von PCI-DSS und ISO 27001.
VLAN-Segmentierung
Die Praxis, ein einzelnes physisches Netzwerk in mehrere logische Netzwerke (VLANs) aufzuteilen, um den Datenverkehr zwischen verschiedenen Benutzergruppen oder Systemen zu isolieren.
Zwingend erforderlich für die Einhaltung von PCI-DSS. Der Datenverkehr für Gäste-WiFi muss vollständig von Zahlungsterminals und Backoffice-Systemen isoliert sein. Eine fehlerhafte Segmentierung ist eine der häufigsten Ursachen für das Scheitern von PCI-Audits.
Multi-Link-Betrieb (MLO)
Ein Hauptmerkmal von WiFi 7 (IEEE 802.11be), das es einem Gerät ermöglicht, gleichzeitig Daten über mehrere Frequenzbänder (z. B. 2,4 GHz, 5 GHz und 6 GHz) zu senden und zu empfangen.
Erhöht den Durchsatz erheblich und reduziert die Latenzzeit für unterstützte Client-Geräte. Besonders relevant für die Planung von Standorten mit hoher Dichte, da WiFi 7-Infrastrukturen immer mehr an Bedeutung gewinnen.
Wireless Intrusion Prevention System (WIPS)
Ein Sicherheitssystem, das das drahtlose Funkspektrum auf das Vorhandensein nicht autorisierter Access Points überwacht und automatisierte Gegenmaßnahmen ergreift, um diese einzudämmen.
Unerlässlich für Veranstaltungsorte, an denen Aussteller, Mieter oder Gäste ihre eigenen drahtlosen Geräte mitbringen können. Rogue APs sind eine erhebliche Quelle für RF-Interferenzen sowie ein Sicherheitsrisiko.
Ausgearbeitete Beispiele
Ein historisches Hotel mit 400 Zimmern muss eine flächendeckende WiFi-Abdeckung bieten. Die Hauptlobby und das Konferenzzentrum verfügen über abgehängte Decken, aber die Gästeflügel weisen massive Betonwände auf, in denen das Bohren neuer Kabelwege durch Denkmalschutzauflagen untersagt ist. Das Hotel muss außerdem Gästedaten für sein CRM- und Treueprogramm erfassen.
Implementieren Sie eine hybride Architektur. Installieren Sie traditionelle, kabelgebundene WiFi 6 Access Points (z. B. Aruba AP-635 oder Cisco Catalyst 9136) in der Lobby und im Konferenzzentrum, wo hohe Dichte maximale Durchsatzraten erfordert und abgehängte Decken eine einfache Cat6a-Verkabelung ermöglichen. Installieren Sie in den Gästeflügeln ein Tri-Band-Enterprise-Mesh-Netzwerk, wobei die Root-Knoten in den Fluren an bestehenden Netzwerkdosen und die kabellosen Satellitenknoten in Flurnischen platziert werden, um das Signal ohne Bohren zu verbreiten. Konfigurieren Sie eine einzige SSID mit 802.1X-Authentifizierung über sowohl kabelgebundene als auch Mesh-Access Points hinweg, mit einem Captive Portal, das über die Gast-WiFi-Plattform von Purple verwaltet wird. Nutzen Sie VLAN 10 für den Gastdatenverkehr und VLAN 20 für das Management. Stellen Sie sicher, dass die Mesh-Knoten die Purple API-Integration zur Erfassung von Analysedaten unterstützen.
Ein großes Open-Air-Musikfestival erwartet an einem 3-tägigen Wochenende 20.000 Besucher auf einem 15 Hektar großen Freigelände. Das Gelände verfügt über keinerlei bestehende Infrastruktur. POS-Händler benötigen Latenzzeiten von unter 50 ms für die Transaktionsverarbeitung. Der Veranstalter möchte außerdem ein gebrandetes Gast-WiFi mit einer Splash-Page zur Sponsorenaktivierung anbieten.
Implementieren Sie einen drahtlosen Point-to-Multipoint (PtMP) Backhaul von der Produktionszentrale zu den Lichtmasten auf dem Festivalgelände unter Verwendung von gerichteten 5GHz- oder 60GHz-Funkverbindungen. Installieren Sie an jedem Lichtmast einen Root-Mesh-Knoten, der über eine kurze Cat6-Verbindung mit dem PtMP-Funkmodul verbunden ist. Platzieren Sie 1 bis 2 Satelliten-Mesh-Knoten pro Zone zur Flächenabdeckung. Segmentieren Sie den POS-Verkehr in eine dedizierte, versteckte SSID (VLAN 30) mit strikter QoS-Priorisierung (DSCP EF-Markierung) gegenüber dem Gastdatenverkehr. Richten Sie eine separate, gebrandete Gast-SSID (VLAN 40) mit einem Purple Captive Portal für die Sponsorenaktivierung und die Erfassung von Gästedaten ein. Stellen Sie sicher, dass alle Mesh-Knoten über PoE von kompakten Managed Switches an jedem Lichtmast betrieben werden, die über die temporäre Stromverteilung des Geländes versorgt werden.
Übungsfragen
Q1. Ihr Team stellt WiFi in einem neu gebauten, 500.000 Quadratfuß großen Logistikzentrum bereit. Die Anlage verfügt über 12 Meter hohe Decken und schwere Metallregale. Der Hauptanwendungsfall sind Barcodescanner auf Gabelstaplern, die ein nahtloses Roaming und eine Latenz von unter 20 ms zum Bestandsverwaltungsserver erfordern. Das Budget spielt keine Rolle. Empfehlen Sie ein Mesh-Netzwerk oder traditionelle, kabelgebundene APs?
Hinweis: Berücksichtigen Sie die Auswirkungen von schweren Metallregalen auf die RF-Ausbreitung, die Latenzanforderungen der Barcodescanner und das Roaming-Verhalten von Mobilgeräten in Mesh- gegenüber kabelgebundenen Netzwerken.
Musterlösung anzeigen
Traditionelle kabelgebundene APs sind die klare Empfehlung. Die schweren Metallregale verursachen erhebliche Mehrwegeinterferenzen und Signaldämpfungen, was die kabellosen Backhaul-Verbindungen eines Mesh-Netzwerks stark beeinträchtigen würde. Darüber hinaus erfordert die strenge Latenzanforderung von unter 20 ms für die Barcodescanner die deterministische Leistung eines kabelgebundenen Backhauls. Verwenden Sie Richtantennen, die hoch in den Gängen montiert sind, um das Signal nach unten zwischen die Regale zu leiten. Implementieren Sie 802.11r (Fast BSS Transition) und 802.11k/v (Nachbarmeldungen und BSS-Übergangsmanagement) auf allen APs, um ein nahtloses Roaming für die auf den Gabelstaplern montierten Scanner zu gewährleisten.
Q2. Ein Boutique-Hotel expandiert, indem es ein angrenzendes Stadthaus aus dem 19. Jahrhundert in 15 Luxussuiten umwandelt. Der Gebäudeeigentümer weigert sich, neue Kabelkanäle oder sichtbare Verkabelungen in den Fluren oder Zimmern zuzulassen. Sie haben einen einzigen vorhandenen Ethernet-Anschluss im Keller des Hauptgebäudes. Wie stellen Sie in allen 15 Suiten schnelles Gäste-WiFi bereit?
Hinweis: Sie müssen eine Abdeckung über mehrere Etagen hinweg bereitstellen, ohne neue Kabel aus dem Keller zu verlegen. Berücksichtigen Sie den Backhaul-Pfad vom Keller zu den oberen Stockwerken.
Musterlösung anzeigen
Implementieren Sie ein Tri-Band-Enterprise-Mesh-Netzwerk. Verbinden Sie den Root-Knoten mit dem einzelnen Ethernet-Anschluss im Keller. Platzieren Sie Satellitenknoten strategisch auf jeder Etage, so nah wie möglich an einer vertikalen Ausrichtung über dem Root-Knoten, um einen starken drahtlosen Backhaul durch die Deckenbalken aufzubauen. Das Tri-Band-System stellt sicher, dass das dedizierte 6-GHz-Backhaul-Funkmodul nicht mit den 5-GHz-Client-Zugriffsfunkmodulen interferiert und somit ausreichend Bandbreite für die Luxussuiten bereitstellt. Integrieren Sie das System in die Guest-WiFi-Plattform von Purple, um ein gebrandetes Captive Portal anzubieten und Gästedaten für das CRM des Hotels zu erfassen.
Q3. Sie aktualisieren das WiFi eines Stadions mit einer Kapazität von 60.000 Zuschauern, um die gleichzeitige Konnektivität der Fans zu unterstützen. Die vorherige Bereitstellung nutzte eine Mischung aus kabelgebundenen APs und Mesh-Knoten, aber Fans berichteten in der Halbzeitpause durchgehend von unbrauchbaren Geschwindigkeiten. Ein Budget für einen vollständigen Austausch wurde genehmigt. Was ist die wichtigste Architekturstrategie und was war die wahrscheinliche Ursache für den Leistungseinbruch in der Halbzeit?
Hinweis: Hohe Dichte ist die primäre Einschränkung. Was passiert mit der Mesh-Backhaul-Kapazität, wenn Tausende von Clients gleichzeitig versuchen, Inhalte hochzuladen?
Musterlösung anzeigen
Der Leistungseinbruch in der Halbzeit wurde fast sicher dadurch verursacht, dass die drahtlosen Backhaul-Verbindungen der Mesh-Knoten durch den plötzlichen Anstieg des gleichzeitigen Client-Datenverkehrs überlastet wurden - Tausende von Fans luden gleichzeitig Fotos und Videos auf Social Media hoch. Der drahtlose Backhaul, der ohnehin bereits HF-Spektrum verbrauchte, war völlig überfordert. Die Kernstrategie für den Austausch muss eine zu 100 % traditionelle kabelgebundene AP-Architektur sein, die WiFi 6- oder WiFi 7-Access-Points mit hochdichten Richtantennen nutzt, die unter den Sitzen oder an überhängenden Tribünenelementen angebracht sind. Jeder AP muss über eine dedizierte kabelgebundene Multi-Gigabit-Verbindung zum Core verfügen. Mesh-Knoten haben in einem Stadion mit 60.000 Plätzen nichts zu suchen.
Häufig gestellte Fragen
Was ist der architektonische Hauptunterschied zwischen einem Mesh-Netzwerk und kabelgebundenen Access Points?
In einer kabelgebundenen Access Point (AP) Architektur wird jeder AP über Cat6/Cat6A-Kabel direkt mit einem Ethernet-Switch verbunden, was einen dedizierten Vollduplex-Gigabit-Backhaul (1G/2.5G/10G) mit Power over Ethernet (PoE) ermöglicht. In einem drahtlosen Mesh-Netzwerk ist nur der Root-Knoten mit dem physischen Ethernet verbunden; Satelliten-Mesh-Knoten leiten Client-Daten über dazwischenliegende Wireless Hops auf Funkfrequenzen weiter. Dieser drahtlose Backhaul teilt sich die Sendezeit mit den Client-Übertragungen, es sei denn, er wird auf einem dedizierten 6GHz- oder sekundären 5GHz-Backhaul-Funkmodul isoliert.
Wie viel Durchsatz geht über drahtlose Mesh-Backhaul-Hops verloren?
Bei Single- oder Dualband-Mesh-Systemen, die sich ein Funkmodul für Client-Zugang und Backhaul teilen, halbiert sich der Durchsatz (50 % Reduzierung) mit jedem Wireless Hop aufgrund von Halbduplex-Kanalkonflikten. Selbst moderne Triband- oder WiFi 7 Mesh-Systeme mit dediziertem drahtlosen Backhaul verzeichnen aufgrund von Kanalkonflikten, Paketwiederholungen und HF-Interferenzen einen Durchsatzverlust von 20 % bis 35 % pro Hop. An Veranstaltungsorten mit einer Fläche von mehr als 1.000 m², die Multi-Hop-Relays erfordern, liefern Edge-Knoten oft weniger als 25 % der ursprünglichen ISP-Geschwindigkeit.
Warum haben drahtlose Mesh-Netzwerke in gewerblichen Veranstaltungsorten Probleme mit einer hohen Gerätedichte?
Gewerbliche Veranstaltungsorte konzentrieren Hunderte oder Tausende von aktiven Mobilgeräten. Mesh-Knoten lasten die verfügbare Sendezeit schnell aus, da jeder Datenrahmen zweimal im selben HF-Umfeld übertragen werden muss - einmal vom Client zum Mesh-Knoten und einmal vom Knoten zum Upstream-Uplink. Darüber hinaus fehlen Consumer- und Prosumer-Mesh-Systemen Funktionen der Enterprise-Klasse wie Radio Resource Management (RRM), dynamische Kanalzuweisung und OFDMA Spatial Reuse, was bei hoher Gleichzeitigkeit zu Gleichkanalstörungen und Bufferbloat führt.
Wie unterscheidet sich das Client-Roaming zwischen Enterprise Access Points und Mesh-Systemen?
Enterprise AP-Architekturen nutzen zentralisierte Controller oder Cloud-Plattformen, die 802.11k (Funkressourcenmessung), 802.11v (BSS-Übergangsmanagement) und 802.11r (schneller BSS-Übergang) unterstützen. Diese Standards koordinieren nahtlose Übergaben unter 50 ms mit Vorab-Authentifizierung, wodurch VoIP-Jitter und Verbindungsabbrüche bei Videoanrufen vermieden werden. Im Gegensatz dazu verlassen sich Wireless-Mesh-Systeme primär auf vom Client initiierte Roaming-Vorgänge oder aggressive 802.11v-Deauthentifizierung, was häufig zum "Sticky Client"-Syndrom und Verbindungsabbrüchen führt, wenn Gäste sich zwischen den Abdeckungsbereichen bewegen.
Wann ist Wireless-Mesh im Vergleich zu dedizierten verkabelten Access Points geeignet?
Wireless-Mesh eignet sich für temporären Pop-up-Einzelhandel, historische Gebäude, in denen die Verlegung strukturierter Verkabelung baulich verboten oder kostspielig ist, sowie für weniger stark frequentierte Filialen mit weniger als 25 gleichzeitigen Benutzern. Dedizierte verkabelte Access Points sind zwingend erforderlich für Hotels, Einkaufszentren, Stadien, Unternehmensstandorte, Gesundheitseinrichtungen und Multi-Tenant-MDUs, in denen kontinuierliche Betriebszeit, Multi-VLAN-Segmentierung, SLA-Bandbreitengarantien und die Einhaltung von Sicherheitsstandards für Unternehmen (WPA3-Enterprise, 802.1X) verlangt werden.
Welche Kompromisse gibt es bei der Verkabelung und den Gesamtbetriebskosten (TCO) zwischen Mesh- und verkabelten APs?
Während Wireless-Mesh anfängliche Kosten für die strukturierte Verkabelung einspart (typischerweise 150 bis 300 $ pro Ethernet-Anschluss), sind die langfristigen Gesamtbetriebskosten (TCO) in großen Veranstaltungsorten aufgrund des Aufwands für die Fehlerbehebung, der Abwanderung von Kunden durch Funklöcher, des Hardware-Lebenszyklus-Wechsels und des Fehlens von Überwachungsfunktionen auf Unternehmensebene häufig höher. Dedizierte verkabelte AP-Bereitstellungen erfordern zwar höhere anfängliche Investitionsausgaben (CapEx) für PoE-Switches und Verkabelung, bieten jedoch eine Betriebsdauer von 5 bis 7 Jahren, keinerlei Verschlechterung der Backhaul-Sendezeit und eine zentralisierte betriebliche Steuerung.
Weiterlesen in dieser Reihe
Was ist ein WLC (Wireless LAN Controller) und benötigen Sie heute noch einen?
Dieser umfassende Leitfaden untersucht die Entwicklung von Wireless LAN Controllern (WLCs) und bietet einen technischen Rahmen zur Bestimmung der richtigen Architektur im Jahr 2026. Er behandelt traditionelle Hardware, cloud-gesteuerte sowie controller-lose Modelle und detailliert deren Auswirkungen auf Compliance, Skalierbarkeit und das Gästeerlebnis.
Cisco Meraki vs. Aruba: Ein technischer Vergleich für Gäste WiFi
Ein maßgeblicher technischer Vergleich von Cisco Meraki und HPE Aruba für Enterprise Gäste WiFi Bereitstellungen. Dieser Leitfaden bietet IT-Managern und -Architekten praxisnahe Einblicke in Architektur, Authentifizierung, Netzwerksegmentierung und hardwareunabhängige Analytics-Integration.
Vergleich von controllerbasierten und Cloud-managed Access Points
Dieser technische Leitfaden vergleicht controllerbasierte und Cloud-managed Access Point-Architekturen für Enterprise-Umgebungen. Er bietet IT-Verantwortlichen einen herstellerneutralen Rahmen zur Bewertung von Bereitstellungsmodellen, Gesamtbetriebskosten und Integrationsmöglichkeiten mit Plattformen für Guest Intelligence wie Purple.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.