
Was ist MAC-Adressen-Authentifizierung? Wann man sie einsetzen und wann man sie vermeiden sollte
Dieser maßgebliche technische Leitfaden behandelt die MAC-Adressen-Authentifizierung in Enterprise-WiFi-Umgebungen - wie die RADIUS-basierte MAC-Authentifizierung auf Layer 2 funktioniert, ihre inhärenten Sicherheitsrisiken (einschließlich MAC-Spoofing und den Auswirkungen der Betriebssystem-seitigen MAC-Randomisierung) und die genauen betrieblichen Kontexte, in denen sie ein probates Werkzeug zur Verwaltung von IoT- und Headless-Geräten bleibt. Er bietet IT-Managern und Netzwerkarchitekten im Hotel- und Gastgewerbe, im Einzelhandel, im Gesundheitswesen und im öffentlichen Sektor praxisnahe Bereitstellungsrichtlinien mit realen Beispielen, Entscheidungsmatrizen und Integrationskontexten für die Guest-WiFi- und Analytics-Plattform von Purple.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
Management Summary
Für IT-Verantwortliche in Unternehmen, die komplexe Standorte verwalten - von weitläufigen Hotelanlagen und Einzelhandelsketten bis hin zu Stadien und öffentlichen Einrichtungen - ist die Absicherung des Netzwerkzugriffs für eine Vielzahl unverwalteter Geräte eine kritische operative Herausforderung. Obwohl die MAC-Adressen-Authentifizierung als eigenständiges Sicherheitsprallprotokoll fundamentale Einschränkungen aufweist, bleibt sie ein unverzichtbarer Onboarding-Mechanismus für IoT-Geräte, ältere Hardware und Headless-Systeme, die kein 802.1X oder Captive Portals unterstützen.
Dieser Leitfaden analysiert die Architektur der RADIUS-basierten MAC-Authentifizierung und bewertet ihren operativen Nutzen im Vergleich zu ihren inhärenten Sicherheitsrisiken. Wir erläutern detailliert, wann eine MAC-Authentifizierung zur Optimierung der Betriebsabläufe eingesetzt werden sollte, wann sie zur Risikominimierung zu vermeiden ist und wie moderne Enterprise WiFi Plattformen diese Kontrollen integrieren, um eine robuste Sicherheit ohne Einbußen bei der Konnektivität zu gewährleisten. Das Kernprinzip lautet: Die MAC-Authentifizierung ist ein Mechanismus zur Netzwerkzugriffskontrolle, kein Sicherheitsprotokoll. Setzen Sie sie entsprechend ein.
Technischer Deep-Dive
Funktionsweise der MAC-Adressen-Authentifizierung
Die MAC-Adressen-Authentifizierung (Media Access Control) arbeitet auf Layer 2 des OSI-Modells. Im Gegensatz zu IEEE 802.1X - das einen Supplicant auf dem Client-Gerät erfordert, um Anmeldedaten über EAP-Methoden wie PEAP-MSCHAPv2 oder EAP-TLS auszuhandeln - basiert die MAC-Authentifizierung vollständig darauf, dass die Hardware-Adresse des Geräts sowohl als Identifikator als auch als Anmeldedaten dient.
Der Authentifizierungsablauf ist wie folgt: Wenn ein Gerät versucht, sich mit einem Wireless Access Point (AP) zu verbinden, fängt der AP die Verbindungsanfrage ab und extrahiert die MAC-Adresse des Clients (die eindeutige 48-Bit-Kennung, die der Netzwerkschnittstellenkarte (NIC) vom Hersteller zugewiesen wurde). Der AP, der als RADIUS-Client fungiert, leitet eine Access-Request-Nachricht an den RADIUS-Server weiter. Bei einer typischen Implementierung wird die MAC-Adresse sowohl als Benutzername als auch als Passwort übermittelt, in der Regel ohne Trennzeichen formatiert (z. B. A4CF12388E7F), wobei die Implementierungen der Anbieter variieren. Der RADIUS-Server fragt sein Backend ab - in der Regel ein LDAP-Verzeichnis, Active Directory oder einen dedizierten Identitätsspeicher - um zu überprüfen, ob die MAC-Adresse auf der Allowlist vorhanden ist. Wenn der Abgleich erfolgreich ist, wird eine Access-Accept-Nachricht zurückgegeben, der AP gewährt den Netzwerkzugriff und optional kann ein bestimmtes VLAN zugewiesen werden. Schlägt der Abgleich fehl, wird ein Access-Reject zurückgegeben und dem Gerät wird entweder die Verbindung verweigert oder es wird in ein eingeschränktes Quarantäne-VLAN verschoben.

Sicherheitsmängel und Schwachstellen
Der grundlegende Schwachpunkt der MAC-Authentifizierung besteht darin, dass MAC-Adressen im Klartext innerhalb von IEEE 802.11 Management-Frames übertragen werden. Jeder Angreifer mit einem einfachen Paketanalysetool - Wireshark, Kismet oder ähnlichem - kann legitime MAC-Adressen, die im Netzwerk kommunizieren, ohne aktiven Einbruch passiv abfangen. Sobald eine legitime MAC-Adresse identifiziert wurde, kann der Angreifer Tools wie macchanger (Linux) oder integrierte Betriebssystemprogramme nutzen, um seine eigene Netzwerkkarte so zu manipulieren (Spoofing), dass sie der erfassten Adresse entspricht.
Da der RADIUS-Server kein kryptografisches Challenge-Response-Verfahren durchführt, sondern lediglich prüft, ob die Zeichenfolge mit einem Datenbankeintrag übereinstimmt, erhält das manipulierte Gerät genau dieselben Netzwerkprivilegien wie das legitime. Dies ist kein theoretischer Angriff; er erfordert kein Fachwissen und dauert in der Ausführung weniger als zwei Minuten.
Darüber hinaus bietet die MAC-Authentifizierung keine Verschlüsselung der Nutzdaten. Sofern die SSID nicht mit WPA2-PSK, WPA3-SAE oder Opportunistic Wireless Encryption (OWE) gesichert ist, bleibt der gesamte Datenverkehr anfällig für Abhörversuche. Die MAC-Authentifizierung muss daher immer als eine Form der Netzwerkzugriffskontrolle (NAC) verstanden werden und nicht als Sicherheitsbarriere.
Eine weitere betriebliche Komplikation hat sich mit der breiten Einführung der MAC-Adressen-Randomisierung ergeben. Apple hat in iOS 14 (2020) randomisierte MAC-Adressen pro Netzwerk eingeführt, Android folgte in Android 10. Windows 11 aktiviert die Randomisierung standardmäßig. Wenn sich ein Endgerät mit einem Netzwerk verbindet, präsentiert es eine randomisierte, flüchtige MAC-Adresse anstelle seiner werkseitigen Hardware-Adresse. Dies blockiert direkt jedes System, das auf die MAC-Adresse angewiesen ist, um wiederkehrende Benutzer zu identifizieren oder zu authentifizieren - einschließlich des MAC-Cachings, das zur Umgehung von Captive Portals in Guest WiFi-Netzwerken verwendet wird.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Wann die MAC-Authentifizierung zu verwenden ist
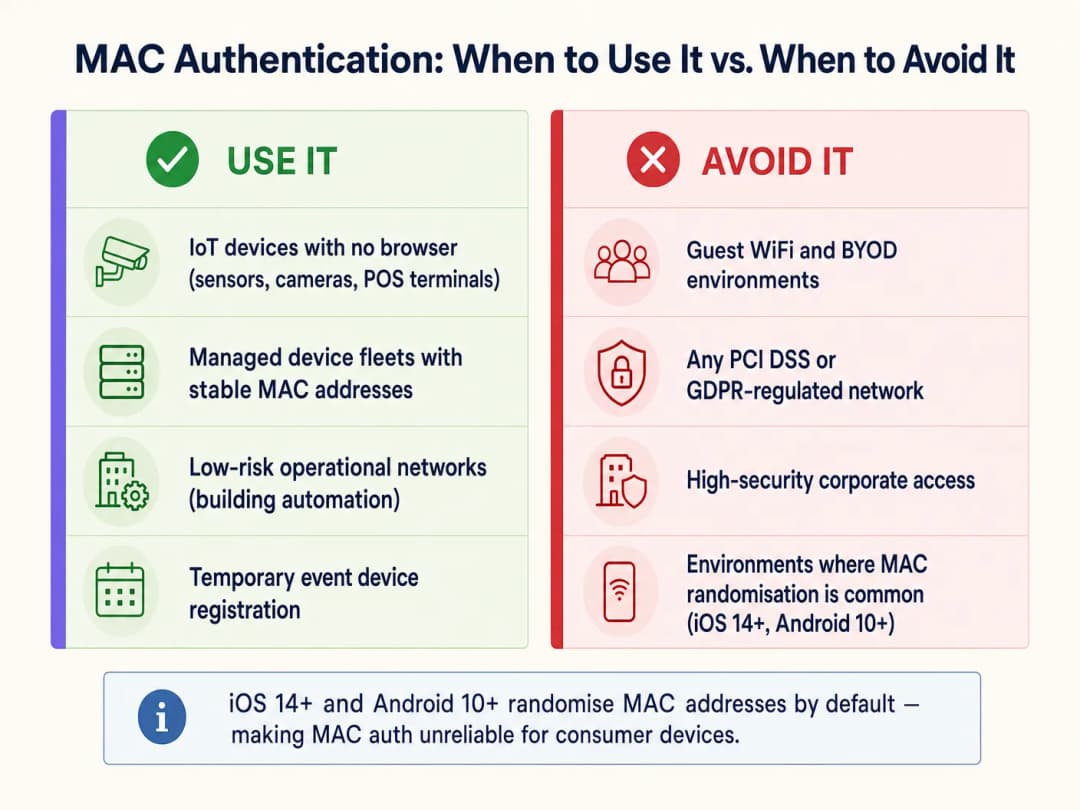
Die MAC-Authentifizierung eignet sich nur für Geräteklassen, die nicht in der Lage sind, sich über sicherere Methoden zu authentifizieren. Die primären Anwendungsfälle sind:
| Geräteklasse | Beispiele | Begründung |
|---|---|---|
| Headless-IoT-Geräte | Smart-TVs, Überwachungskameras, Umgebungssensoren | Kein Browser oder Supplicant-Funktionalität |
| Betriebstechnologie (OT) | HLK-Steuerungen, Gebäudeleitsysteme, Türzugangskontrollpanels | Veraltete Protokolle ohne 802.1X-Unterstützung |
| Veraltete POS-Terminals | Ältere Kassen- und Zahlungsterminals | Nur WPA2-PSK; MAC-Filterung fügt eine schwache sekundäre Ebene hinzu |
| Verwaltete Geräteflotten | Drucker, VoIP-Telefone, Barcodescanner | Stabile, bekannte MAC-Adressen; zentral verwaltet |
| Temporäres Event-Equipment | AV-Equipment, Event-Tablets | Kurzfristige, kontrollierte Bereitstellung |
Wann MAC-Authentifizierung vermieden werden sollte
IT-Architekten müssen MAC-Authentifizierung in mehreren kritischen Kontexten aktiv vermeiden:
Gast-WiFi und BYOD-Netzwerke. Dies ist das operativ bedeutendste Problem, vor dem Betreiber von Veranstaltungsorten heute stehen. Moderne mobile Betriebssysteme randomisieren MAC-Adressen standardmäßig. Wenn eine Guest WiFi Bereitstellung auf MAC-Caching setzt, um wiederkehrenden Besuchern eine nahtlose Re-Authentifizierung zu ermöglichen, schlägt dies bei der Mehrheit der modernen Geräte fehl. Das Gerät des Besuchers präsentiert bei jedem Besuch eine neue zufällige MAC-Adresse, das Netzwerk behandelt es als neues Gerät und der Nutzer muss jedes Mal erneut das Captive Portal durchlaufen. Dies beeinträchtigt das Nutzererlebnis und verfälscht die Daten wiederkehrender Besucher in WiFi Analytics Plattformen. Die Lösung ist die Verwendung von Passpoint (Hotspot 2.0) oder eines sicheren Captive Portals mit persistenten Sitzungstoken.
Hochsichere Unternehmensnetzwerke. Jedes Netzwerksegment, das sensible Unternehmensdaten verarbeitet, muss mindestens 802.1X mit EAP-TLS (zertifikatsbasiert) oder PEAP-MSCHAPv2 verwenden. Detaillierte Richtlinien zur Bereitstellung finden Sie unter How to Set Up Enterprise WiFi on iOS and macOS with 802.1X. Die MAC-Authentifizierung bietet keinen nennenswerten Schutz gegen Insider-Bedrohungen oder gezielte Angriffe auf die Unternehmensinfrastruktur.
Umgebungen unter PCI-DSS. Die PCI-DSS v4.0 Anforderung 8 schreibt starke Authentifizierungskontrollen für alle Systeme innerhalb der Karteninhaber-Datenumgebung (CDE) vor. Die MAC-Authentifizierung erfüllt nicht die Definition einer starken Authentifizierung und kann nicht als primäre Zugriffskontrolle für Systeme dienen, die mit Zahlungsdaten in Berührung kommen. Eine VLAN Segmentierung kann MAC-authentifizierte Geräte vom CDE isolieren, das Zahlungsnetzwerk selbst muss jedoch 802.1X oder eine gleichwertige Authentifizierung verwenden.
Datenumgebungen unter der GDPR. Die Speicherung von MAC-Adressen als personenbezogene Daten (was sie gemäß Artikel 4 der GDPR sein können) erfordert eine Rechtsgrundlage und angemessene Sicherheitsmaßnahmen. Die Verwendung von MAC-Adressen als Authentifizierungsdaten in Netzwerken, die personenbezogene Daten verarbeiten, birgt sowohl Sicherheits- als auch Compliance-Risiken.
Best Practices für die Bereitstellung
Bei der Implementierung der MAC-Authentifizierung für die entsprechenden Geräteklassen sind die folgenden herstellerunabhängigen Praktiken unverzichtbar: VLAN-Segmentierung. Platzieren Sie per MAC authentifizierte Geräte niemals im selben VLAN wie Unternehmensbenutzer, Server oder Zahlungssysteme. Weisen Sie sie einem dedizierten IoT-VLAN mit strengen Firewall-ACLs zu, die den Zugriff auf die spezifisch benötigten Dienste beschränken. Dies ist die wichtigste kompensierende Sicherheitsmaßnahme überhaupt. Weitere Informationen zur Sicherheitsarchitektur auf Netzwerkebene finden Sie unter Access Point Security: Your 2026 Enterprise Guide und Protect Your Network with Strong DNS and Security.
Kombination mit WPA2/WPA3-Verschlüsselung. Konfigurieren Sie die SSID immer mit WPA2-PSK oder WPA3-SAE, um die drahtlose Payload zu verschlüsseln. Die MAC-Authentifizierung steuert, wer dem Netzwerk beitreten darf; die Verschlüsselung schützt die übertragenen Daten.
Geräte-Profiling und Anomalieerkennung. Setzen Sie NAC-Lösungen ein, die Geräte-Profiling unterstützen. Wenn sich ein Gerät mit der MAC-Adresse eines registrierten Smart-TVs authentifiziert, aber das Traffic-Muster einer Windows-Arbeitsstation aufweist (DNS-Abfragen, SMB-Traffic, HTTP-Browsing), sollte das System dieses Gerät bis zur Überprüfung dynamisch in Quarantäne stellen.
Lebenszyklusmanagement für Allowlists. Pflegen Sie einen strengen Lebenszyklus für die MAC-Allowlist. Ausgemusterte Geräte müssen umgehend entfernt werden. Veraltete Einträge sind ein direktes Einfallstor für Spoofing. Automatisieren Sie den Audit-Prozess nach Möglichkeit und kennzeichnen Sie MAC-Einträge, die seit mehr als 90 Tagen nicht mehr im Netzwerk aktiv waren.
Separate SSIDs pro Geräteklasse. Vermeiden Sie es, IoT-Geräte und Benutzergeräte auf derselben SSID zu mischen. Nutzen Sie dedizierte SSIDs für IoT-, Unternehmens- und Gast-Traffic, die jeweils einem eigenen VLAN mit entsprechenden Sicherheitsrichtlinien zugewiesen sind.
-
Best Practices
Die folgende Tabelle fasst die empfohlene Authentifizierungsmethode nach Geräteklasse und Compliance-Kontext zusammen:
| Szenario | Empfohlene Authentifizierungsmethode | Rolle der MAC-Authentifizierung |
|---|---|---|
| Unternehmenslaptops und -smartphones | 802.1X (EAP-TLS oder PEAP) | Keine |
| Gast-Smartphones und -Tablets | Captive Portal / Passpoint | Keine (MAC-Randomisierung macht sie unzuverlässig) |
| Headless IoT (Kameras, Sensoren) | MAC-Authentifizierung + WPA2/3-PSK | Primär (einzig praktikable Option) |
| Veraltete POS-Terminals | MAC-Authentifizierung + WPA2-PSK + VLAN-Isolierung | Sekundär (kompensierende Sicherheitsmaßnahme) |
| Medizinische Geräte (HIPAA) | 802.1X wenn möglich; andernfalls MAC-Authentifizierung + strenge VLAN-Isolierung | Letzter Ausweg mit maximaler Segmentierung |
| Event- oder temporäre Geräte | MAC-Authentifizierung mit zeitlich begrenztem VLAN-Zugriff | Geeignet für kurzfristige, kontrollierte Bereitstellungen |
Für Organisationen, die in verschiedenen Sektoren tätig sind, darunter Transport knotenpunkte und Einrichtungen des öffentlichen Sektors, bleibt das Prinzip dasselbe: Authentifizieren Sie die Geräteklasse mit der stärksten Methode, die sie unterstützt, und kompensieren Sie schwächere Methoden durch Kontrollen auf Netzwerkebene.
-
Fehlerbehebung & Risikominimierung
Symptom: MAC-authentifizierte Geräte haben zeitweise Verbindungsprobleme.
Fehlerursache: Die Firmware der Netzwerkkarte des Geräts generiert möglicherweise zufällige oder lokal verwaltete MAC-Adressen. Stellen Sie sicher, dass das Gerät so konfiguriert ist, dass es seine hardwareseitig eingebrannte MAC-Adresse verwendet. Überprüfen Sie die RADIUS-Serverprotokolle auf Access-Reject-Meldungen und vergleichen Sie diese mit dem Format der Allowlist (einige RADIUS-Server erwarten ein durch Doppelpunkte getrenntes Format wie AA:BB:CC:DD:EE:FF, andere erwarten keine Trennzeichen).
Symptom: Die Metriken für wiederkehrende Besucher sinken trotz stabiler Besucherzahlen. Fehlerursache: MAC-Randomisierung auf iOS 14+ und Android 10+ Geräten. MAC-Caching-Mechanismen sind für moderne Consumer-Geräte nicht mehr zuverlässig. Wechseln Sie zu einer sitzungstokenbasierten Re-Authentifizierung oder Passpoint, um präzise WiFi Analytics Daten wiederherzustellen.
Symptom: Unerwartete Geräte erscheinen im IoT VLAN. Fehlerursache: MAC-Spoofing oder eine kürzlich nicht überprüfte Allowlist. Implementieren Sie Geräte-Profiling, um Abweichungen zwischen dem erwarteten Geräteverhalten und dem tatsächlichen Datenverkehr zu erkennen. Überprüfen Sie die RADIUS-Accounting-Einträge auf ungewöhnliche Sitzungsdauern oder Datenmengen.
Symptom: Leistungsabfall des RADIUS-Servers während der Stoßzeiten. Fehlerursache: Hohes Aufkommen an Access-Request-Meldungen von großen IoT-Flotten. Implementieren Sie ein RADIUS-Proxy-Caching oder eine dedizierte RADIUS-Instanz für die MAC-Authentifizierung, um die primären Authentifizierungsserver, die 802.1X verarbeiten, zu entlasten.
ROI & geschäftliche Auswirkungen
Die strategische - statt flächendeckende - Bereitstellung der MAC-Authentifizierung hat direkte Auswirkungen auf die betriebliche Effizienz und das Sicherheitsniveau. Für ein großes Hotel mit mehr als 2.000 IoT-Geräten auf den Zimmern macht das automatisierte Onboarding von Smart-TVs, Thermostaten und IP-Telefonen über eine vorkonfigurierte MAC-Allowlist die manuelle Konfiguration pro Gerät überflüssig. Dies verkürzt die Bereitstellungszeit im Vergleich zur manuellen Eingabe von Zugangsdaten um geschätzte 60 - 70%. Support-Tickets im Zusammenhang mit der IoT-Konnektivität sinken in der Regel um 35 - 45%, wenn Geräte über RADIUS-Attribute konsistent dem richtigen VLAN zugewiesen werden.
Umgekehrt führt der Versuch, die MAC-Authentifizierung für Gastnetzwerke zu nutzen, zu messbar negativen Ergebnissen. Standorte, die beim Umgehen des Captive Portal auf MAC-Caching setzen, berichten von einem Rückgang der Erkennungsrate wiederkehrender Besucher von 70 - 80% auf unter 20% in Netzwerken, in denen die meisten Nutzer moderne iOS oder Android Geräte verwenden. Dies schmälert direkt den ROI einer Guest WiFi Marketing & Analytics Platform, bei der Daten über wiederkehrende Besucher die Basis für personalisierte Marketingkampagnen und Kundenbindungsprogramme bilden.
Das Rechenbeispiel liegt auf der Hand: Investieren Sie in den richtigen Authentifizierungsmechanismus für die jeweilige Geräteklasse. Die MAC-Authentifizierung für IoT-Geräte reduziert den betrieblichen Aufwand. Sichere Captive Portals und Passpoint für Gastgeräte schützen die Integrität der Analysen sowie die Compliance. Beide Ansätze sollten niemals miteinander verwechselt werden.
Schlüsseldefinitionen
MAC-Adresse (Media Access Control Address)
Eine eindeutige, vom Hersteller zugewiesene 48-Bit-Hardware-Identifikationsnummer für einen Netzwerkadapter (NIC), die normalerweise als sechs hexadezimale Ziffernpaare dargestellt wird (z. B. A4:CF:12:38:8E:7F).
Wird bei der MAC-Authentifizierung sowohl als Benutzername als auch als Passwort verwendet, die an den RADIUS-Server übermittelt werden. Die unverschlüsselte Übertragung in 802.11-Management-Frames macht sie extrem leicht abfangbar.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll zur zentralisierten Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer und Geräte, die eine Verbindung zu einem Netzwerkdienst herstellen.
Die serverseitige Komponente der MAC-Authentifizierung. Sie empfängt Access-Request-Nachrichten vom Access Point, gleicht diese mit der MAC-Freigabeliste ab und gibt Access-Accept- oder Access-Reject-Antworten zurück.
MAC-Spoofing
Das Ändern der werkseitig zugewiesenen MAC-Adresse einer Netzwerkschnittstelle, um sich als ein anderes Gerät im Netzwerk auszugeben.
Der primäre Angriffsvektor gegen die MAC-Authentifizierung. Erfordert keine Spezialwerkzeuge oder Fachkenntnisse - Standard-Betriebssystem-Dienstprogramme oder frei verfügbare Software (z. B. macchanger unter Linux) können dies in weniger als zwei Minuten erledigen.
MAC-Adressen-Randomisierung
Eine Datenschutzfunktion in modernen Betriebssystemen (iOS 14+, Android 10+, Windows 11), die beim Verbinden mit dem WiFi eine temporäre, netzwerkspezifische zufällige MAC-Adresse generiert, anstatt die im Gerät fest verankerte Hardware-Adresse zu verwenden.
Der Grund, warum MAC-Authentifizierung und MAC-Caching bei modernen Consumer-Geräten in Gastnetzwerken fehlschlagen. Dies hat direkte Auswirkungen auf die Analyse wiederkehrender Besucher und auf nahtlose Re-Authentifizierungs-Workflows.
Headless-Gerät
Ein Computergerät, das ohne Monitor, grafische Benutzeroberfläche, Tastatur oder andere Eingabeperipheriegeräte betrieben wird.
Der primäre legitime Anwendungsfall für die MAC-Authentifizierung. Headless-Geräte (Smart-TVs, IP-Kameras, Sensoren) können nicht mit einem Captive Portal interagieren oder 802.1X-Anmeldedaten eingeben, wodurch die MAC-Authentifizierung die einzig praktikable Onboarding-Methode darstellt.
VLAN-Segmentierung
Die Praxis der logischen Aufteilung eines physischen Netzwerks in mehrere isolierte virtuelle Netzwerke (VLANs), jeweils mit eigenen Datenverkehrsrichtlinien und Firewall-Regeln.
Die entscheidende Kompensationsmaßnahme für Bereitstellungen mit MAC-Authentifizierung. Durch die Beschränkung MAC-authentifizierter Geräte auf ein isoliertes VLAN wird der Schadensradius eines erfolgreichen MAC-Spoofing-Angriffs eingegrenzt.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der eine kryptografische Authentifizierung mittels Extensible Authentication Protocol (EAP) bietet. Erfordert einen Supplicant auf dem Client-Gerät, einen Authenticator (den AP) und einen Authentifizierungsserver (RADIUS).
Die sichere Alternative zur MAC-Authentifizierung für alle fähigen Geräte. Sollte die Standard-Authentifizierungsmethode für Unternehmensgeräte, verwaltete Endgeräte und alle Geräte sein, die sensible Daten verarbeiten.
Passpoint (Hotspot 2.0)
Ein Zertifizierungsprogramm der WiFi Alliance (basierend auf IEEE 802.11u), das eine automatische, sichere Authentifizierung an WiFi-Netzwerken mithilfe digitaler Zertifikate oder SIM-Anmeldedaten ermöglicht, ohne dass eine Interaktion mit einem Captive Portal erforderlich ist.
Der strategische Ersatz für MAC-Caching in Gastnetzwerken. Bietet eine nahtlose Re-Authentifizierung für wiederkehrende Nutzer, ohne auf MAC-Adressen angewiesen zu sein, und löst damit das Problem der MAC-Adressen-Randomisierung.
Network Access Control (NAC)
Ein Sicherheitsansatz, der Richtlinien für Geräte durchsetzt, die auf Netzwerkressourcen zugreifen wollen. Dies umfasst Prüfungen vor dem Zugriff (Gerätezustand, Authentifizierung) und die Überwachung nach dem Zugriff (Datenverkehrsverhalten, Anomalieerkennung).
Die übergeordnete Kategorie, unter die die MAC-Authentifizierung fällt. Die MAC-Authentifizierung ist eine einfache Form von NAC; Unternehmen sollten sie für einen echten Sicherheitsgewinn mit Geräte-Profiling und Anomalieerkennung kombinieren.
WPA3-SAE (Simultaneous Authentication of Equals)
Der bei WPA3-Personal genutzte Authentifizierungs-Handshake, der den WPA2-Vier-Wege-Handshake durch einen sichereren Dragonfly-Schlüsselaustausch ersetzt, welcher resistent gegen Offline-Wörterbuchangriffe ist.
Der empfohlene Verschlüsselungsstandard zur Kombination mit der MAC-Authentifizierung auf IoT-SSIDs. Dadurch wird sichergestellt, dass ein Angreifer selbst bei manipulierter MAC-Adresse des Geräts immer noch den korrekten PSK benötigt, um den Datenverkehr zu entschlüsseln.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette stellt 500 neue digitale Werbedisplays in ihren Filialen bereit. Die Displays laufen mit einem abgespeckten Linux-Betriebssystem, das weder 802.1X-Supplicants noch Interaktionen mit einem Captive Portal unterstützt. Der Netzwerkarchitekt muss sie sicher anbinden, ohne das Unternehmens- oder Guest-Netzwerk zu beeinträchtigen.
Stellen Sie eine dedizierte SSID ausschließlich für die digitalen Displays bereit, gesichert mit WPA3-SAE (oder WPA2-PSK, falls die Display-Hardware kein WPA3 unterstützt). Aktivieren Sie die MAC-Adressen-Authentifizierung auf dieser SSID. Registrieren Sie alle 500 MAC-Adressen vorab in der Whitelist des zentralen RADIUS-Servers, basierend auf der Gerätebeschaffungsliste. Konfigurieren Sie den RADIUS-Server so, dass er alle authentifizierten Displays einem dedizierten IoT-VLAN (z. B. VLAN 50) zuweist. Richten Sie strenge Firewall-ACLs auf VLAN 50 ein, die nur ausgehenden HTTPS-Traffic an den spezifischen CMS-Cloud-Endpunkt und den NTP-Server zulassen. Blockieren Sie alle eingehenden Verbindungen und jeglichen lateralen Traffic zu anderen VLANs. Planen Sie eine vierteljährliche Überprüfung der RADIUS-Whitelist ein, um außer Betrieb genommene Displays zu entfernen.
Ein Hotel mit 400 Zimmern berichtet, dass wiederkehrende Gäste bei jedem Besuch gezwungen sind, das Captive Portal zu nutzen, obwohl das Portal so konfiguriert ist, dass es sich Geräte 90 Tage lang mittels MAC-Adressen-Caching merkt. Das Guest-WiFi-Netzwerk läuft seit drei Jahren problemlos auf diese Weise, aber die Beschwerden haben in den letzten 18 Monaten stark zugenommen.
Die Ursache ist die MAC-Adressen-Randomisierung, die als Standardverhalten in iOS 14 (September 2020) und Android 10 eingeführt wurde. Der Zeitraum von 18 Monaten deckt sich mit der flächendeckenden Verbreitung dieser Betriebssystemversionen bei den Gästen. Das MAC-Caching-Verfahren ist für moderne Endgeräte nicht mehr zuverlässig. Die sofortige Lösung besteht darin, das MAC-Caching als Re-Authentifizierungsmechanismus zu entfernen und durch ein dauerhaftes Session-Token zu ersetzen, das im Backend des Captive Portal gespeichert und mit der E-Mail-Adresse oder dem Treuekonto des Nutzers statt mit seiner MAC-Adresse verknüpft wird. Die mittelfristige Lösung ist die Bereitstellung von Passpoint-Zugangsdaten (Hotspot 2.0), die kryptografische Zertifikate verwenden, um wiederkehrende Nutzer unabhängig von der MAC-Adresse zu identifizieren, und so eine nahtlose Re-Authentifizierung ohne Interaktion mit einem Captive Portal ermöglichen.
Übungsfragen
Q1. Ein Stadionbetriebsleiter möchte 200 drahtlose Point-of-Sale (POS) -Terminals für Kioskanbieter bereitstellen. Die Terminals unterstützen nur WPA2-PSK und MAC-Authentifizierung. Der Leiter schlägt vor, sie auf der primären Unternehmens-SSID zu platzieren, um die Netzwerkverwaltung zu vereinfachen. Was ist Ihre Empfehlung und welche Auswirkungen hat dies auf die Compliance?
Hinweis: Berücksichtigen Sie die PCI-DSS-Anforderung 8 (starke Authentifizierung) und die Anforderungen an die Netzwerksegmentierung für Umgebungen mit Karteninhaberdaten.
Musterlösung anzeigen
Lehnen Sie den Vorschlag sofort ab. Die Platzierung von POS-Terminals auf der Unternehmens-SSID verstößt gegen die PCI-DSS-Anforderungen zur Netzwerksegmentierung und schafft einen direkten Pfad von einem Gerät mit manipulierbarer MAC-Adresse in das Unternehmensnetzwerk. Die korrekte Architektur lautet: Erstellen Sie eine dedizierte SSID für POS-Terminals, gesichert mit WPA2-PSK und MAC-Authentifizierung, die einem dedizierten POS-VLAN zugewiesen ist. Richten Sie Firewall-Regeln ein, die nur ausgehenden Datenverkehr zum Zahlungs-Gateway-Prozessor über HTTPS (Port 443) zulassen. Blockieren Sie jegliches Inter-VLAN-Routing zwischen dem POS-VLAN und den Unternehmens- oder Gast-VLANs. Dokumentieren Sie diese Segmentierung für das PCI-DSS-QSA-Audit. Die MAC-Authentifizierung bietet eine grundlegende Zugriffskontrollebene; das VLAN und die Firewall-Regeln sorgen für die tatsächliche Sicherheitsgrenze.
Q2. Ihr WiFi-Analytics-Dashboard zeigt, dass die Erkennungsrate wiederkehrender Besucher in den letzten 12 Monaten von 74 % auf 18 % gesunken ist, obwohl die Besucherfrequenz in Ihren Einzelhandelsgeschäften stabil geblieben ist. Das Netzwerk nutzt MAC-Adressen-Caching, um das Captive Portal für wiederkehrende Besucher zu umgehen. Was ist die Ursache und wie sieht der Lösungsweg aus?
Hinweis: Berücksichtigen Sie den Zeitplan der wichtigsten mobilen OS-Updates und deren Datenschutzfunktionen.
Musterlösung anzeigen
Die Ursache ist die MAC-Adressen-Randomisierung. iOS 14 (September 2020) und Android 10 haben randomisierte MAC-Präfixe pro Netzwerk als standardmäßige Datenschutzfunktion eingeführt. Da die installierte Basis der Gastgeräte auf diese OS-Versionen aktualisiert wurde, ist der MAC-Caching-Mechanismus zunehmend gescheitert, sodass die Analyseplattform wiederkehrende Besucher wie neue Nutzer behandelt. Sofortige Behebung: Ersetzen Sie das MAC-Caching durch ein persistentes Session-Token-System, bei dem das Captive Portal ein langlebiges Cookie oder Token speichert, das mit der E-Mail-Adresse oder dem Treuekonto des Nutzers verknüpft ist. So kann das Portal wiederkehrende Nutzer ohne Abhängigkeit von MAC-Adressen erkennen. Strategische Behebung: Implementieren Sie Passpoint (Hotspot 2.0), um eine nahtlose, zertifikatsbasierte Re-Authentifizierung zu ermöglichen, die völlig unabhängig von MAC-Adressen ist.
Q3. Ein IT-Leiter im Krankenhaus muss 50 ältere Infusionspumpen mit dem klinischen WiFi-Netzwerk verbinden. Die Pumpen können weder mit Captive Portals noch mit 802.1X-Supplicants umgehen. Der Leiter plant, eine offene SSID mit MAC-Authentifizierung als einzige Zugriffskontrolle einzurichten. Was ist die kritische Sicherheitslücke und wie sollte die Architektur korrigiert werden?
Hinweis: Die MAC-Authentifizierung steuert den Zugriff; sie schützt keine Daten bei der Übertragung. Berücksichtigen Sie die Anforderungen der HIPAA Security Rule zur Datenverschlüsselung.
Musterlösung anzeigen
Die kritische Sicherheitslücke ist das Fehlen einer drahtlosen Verschlüsselung. Eine offene SSID überträgt alle Daten im Klartext über die Luft. Jeder Angreifer in Funkreichweite kann mit einem Standard-Paketanalysator den gesamten Datenverkehr der Infusionspumpen abfangen - einschließlich Patientendaten, Dosierungsbefehlen und Gerätetelemetrie. Dies ist ein direkter Verstoß gegen die HIPAA Security Rule (45 CFR § 164.312(e)(2)(ii) - Verschlüsselung von ePHI bei der Übertragung). Die korrigierte Architektur muss zusätzlich zur MAC-Authentifizierung WPA2-PSK (oder WPA3-SAE) auf der SSID nutzen, um sicherzustellen, dass die drahtlose Nutzlast verschlüsselt ist. Die Pumpen müssen in ein dediziertes VLAN für klinische Geräte platziert werden, wobei Firewall-Regeln den Datenverkehr auf das spezifische klinische Informationssystem beschränken, mit dem sie kommunizieren. Der PSK sollte komplex sein, im Netzwerkmanagementsystem gespeichert und nach einem festgelegten Zeitplan rotiert werden.
Q4. Das IT-Team eines Konferenzzentrums plant, die MAC-Authentifizierung auf allen SSIDs einzuführen - einschließlich des Gastnetzwerks, des Ausstellernetzwerks und des Netzwerks für AV-Geräte - um die Verwaltung mit einem einzigen Authentifizierungsansatz zu vereinfachen. Bewerten Sie diesen Vorschlag.
Hinweis: Berücksichtigen Sie die verschiedenen Geräteklassen und Benutzertypen in jedem Netzwerk sowie die Auswirkungen der MAC-Randomisierung auf das Gastnetzwerk.
Musterlösung anzeigen
Der Vorschlag ist für zwei der drei Netzwerke ungeeignet. Für das Netzwerk der AV-Geräte (headless Geräte, stabile MAC-Adressen) ist die MAC-Authentifizierung ein valider und praktischer Ansatz - gepaart mit WPA2/3 und einem dedizierten VLAN. Für das Ausstellernetzwerk (Unternehmenslaptops, Tablets) ist die MAC-Authentifizierung unzureichend; die Geräte der Aussteller unterstützen 802.1X und sollten über eine sichere zertifikats- oder anmeldedatenbasierte Methode angebunden werden. Für das Gastnetzwerk (Smartphones und Tablets von Endverbrauchern) ist die MAC-Authentifizierung aufgrund der MAC-Randomisierung absolut kontraproduktiv - sie wird bei der Mehrheit der modernen Geräte fehlschlagen und das Gasterlebnis beeinträchtigen. Die korrekte Architektur nutzt drei verschiedene Authentifizierungsmethoden: MAC-Authentifizierung für AV-Geräte, 802.1X oder ein sicheres Portal für Aussteller und ein Captive Portal mit sitzungstokenbasierter Re-Authentifizierung für Gäste.
Weiterlesen in dieser Reihe
Portnox Alternativen: Cloud RADIUS ohne das vollständige NAC
Mithilfe eines Drei-Fragen-Tests können Sie entscheiden, ob Ihr Unternehmen ein vollständiges NAC oder lediglich ein Cloud RADIUS für WiFi benötigt. Anschließend können Sie Portnox, Purple, SecureW2 und JumpCloud in den Bereichen kabelgebundene Durchsetzung, Posture-Prüfungen, Zertifikate, Gastzugang sowie dreijährige Betriebskosten vergleichen und ein standortbezogenes Pilotprojekt planen.
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.