
Power over Ethernet (PoE) für Access Points: Ein Leitfaden zur Implementierung
Dieser Leitfaden bietet Infrastrukturtechnikern, Netzwerkarchitekten und IT-Entscheidern eine definitive technische Referenz für die Bereitstellung von Power over Ethernet (PoE) Access Points in Unternehmensumgebungen wie Hotels, Einzelhandelsflächen, Stadien und Einrichtungen des öffentlichen Sektors. Er deckt die IEEE-Standards von 802.3af bis 802.3bt, die Berechnung des Leistungsbudgets, Verkabelungsanforderungen, VLAN-Segmentierung und Sicherheits-Compliance ab - mit konkreten Implementierungsszenarien und messbaren ROI-Benchmarks. Das Verständnis der PoE-Architektur ist die Grundlage für jede Bereitstellung von [Guest WiFi](/guest-wifi) oder [WiFi Analytics](/guest-wifi), da die Zuverlässigkeit des Physical Layers direkt die Qualität der Datenerfassung, die Benutzererfahrung und die betriebliche Betriebszeit bestimmt.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Security Guide →
PoE power budget and switch capacity calculator
Calculate real-world Power over Ethernet budgets for enterprise WiFi access points. Factor in IEEE classification, cable resistance loss, voltage drop across Ethernet runs, and switch PSU headroom.
1. Access point hardware profile
2. Cabling and switch infrastructure
PoE power budget and switch sizing results
Aggregated electrical draw for 24 APs (WiFi 6E tri-band enterprise AP) over 55m Cat6 UTP (23 AWG) runs.
Planning an enterprise WiFi upgrade or venue deployment?
Eliminate power brownouts, optimise radio cell capacity, and unlock visitor engagement with Purple. Compatible with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and UniFi.

Executive Summary
Power over Ethernet (PoE) ist die grundlegende Infrastrukturschicht, die jeder professionellen Wireless-Bereitstellung zugrunde liegt. Da WiFi 6, WiFi 6E und WiFi 7 Access Points immer höhere Anforderungen an die Leistungsbudgets stellen - in einigen Fällen über 60 Watt pro Gerät -, sind die Folgen einer unzureichend dimensionierten PoE-Infrastruktur schwerwiegender als je zuvor. Eine verminderte Leistung der Access Points, Ausfälle des Captive Portal, fehlerhafte Analyse-Pipelines und ungeplante Ausfallzeiten sind allesamt direkte Symptome einer mangelhaften PoE-Planung.
Dieser Leitfaden bietet Ihnen den technischen Rahmen, um die richtigen Entscheidungen zu treffen: welchen IEEE-Standard Sie spezifizieren sollten, wie Sie das Leistungsbudget von Switches berechnen, welche Verkabelung Sie verwenden müssen und wie Sie die VLAN-Segmentierung zur Einhaltung von Compliance-Vorgaben planen. Er verknüpft diese Entscheidungen auch mit realen Geschäftsergebnissen - von der Gästezufriedenheit im Hotel- und Gastgewerbe bis hin zu Verweildauer-Analysen im Einzelhandel. Unabhängig davon, ob Sie eine Renovierung eines Hotels mit 50 Zimmern oder den Bau eines Konferenzzentrums mit 2.000 Sitzplätzen planen, gelten die hier beschriebenen Prinzipien uneingeschränkt.
Technischer Deep Dive
Übersicht über die IEEE-PoE-Standards
Die IEEE 802.3-Arbeitsgruppe hat vier fortschreitende PoE-Standards definiert, von denen jeder die maximale Leistung erhöht, die über Standard-Ethernet-Kabel übertragen werden kann. Das Verständnis dieser Unterschiede ist keine akademische Übung - die Spezifikation des falschen Standards bei der Beschaffung führt zu einem Leistungsengpass in Ihrer Infrastruktur, der Ihre zukünftige Wireless-Roadmap einschränkt.
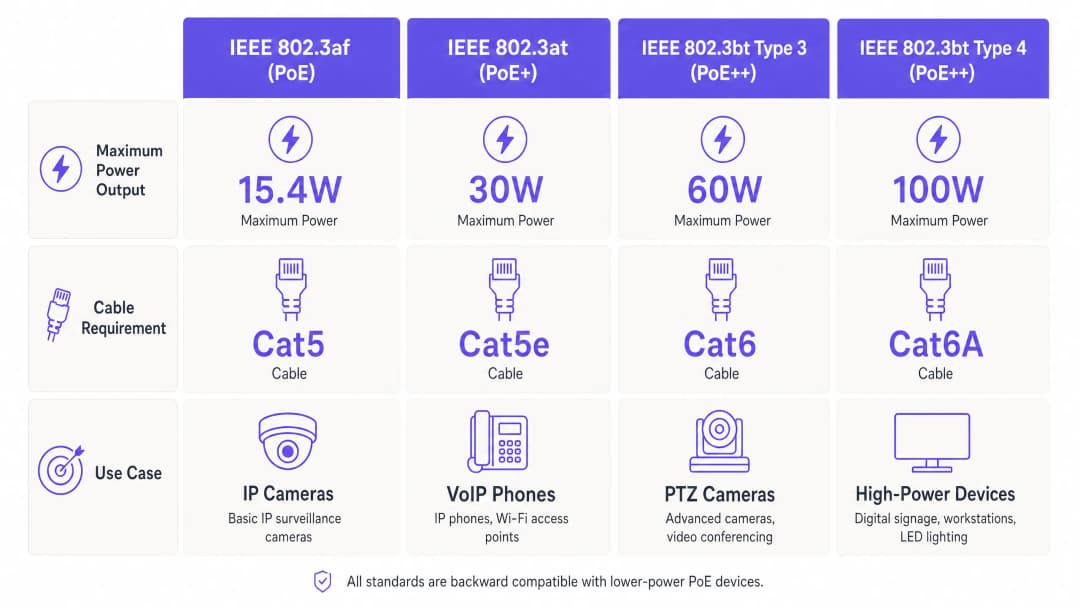
| Standard | Geläufiger Name | Max. PSE-Ausgang | Max. PD-Empfang | Mindestverkabelung | Verwendete Paare |
|---|---|---|---|---|---|
| IEEE 802.3af (2003) | PoE | 15,4 W | 12,9 W | Cat 5 | 2 Paare |
| IEEE 802.3at (2009) | PoE+ | 30 W | 25,5 W | Cat 5e | 2 Paare |
| IEEE 802.3bt Type 3 (2018) | PoE++ | 60 W | 51 W | Cat 6 | 4 Paare |
| IEEE 802.3bt Type 4 (2018) | PoE++ | 100 W | 71,3 W | Cat 6A | 4 Paare |
Der Unterschied zwischen dem Ausgang der PSE (Power Sourcing Equipment - Ihr Switch) und dem PD (Powered Device - Ihr Access Point) ist entscheidend. Der Kabelwiderstand verursacht einen Leistungsverlust im Verhältnis zur Leitungslänge und zum Leiterquerschnitt. Ein 30-Watt-PoE+-Port liefert am Ende einer 100 Meter langen Cat-5e-Leitung etwa 25,5 Watt an das Gerät. Bei High-Density-Bereitstellungen, bei denen Access Points nahe an ihrer Leistungsgrenze arbeiten, muss dieser Verlustbereich bei jeder Berechnung pro Port berücksichtigt werden.
Leistungsverhandlung über LLDP
Moderne PoE-Switches und Access Points nutzen das Link Layer Discovery Protocol (LLDP) - insbesondere die LLDP-MED-Erweiterungen - um den Strombedarf dynamisch auszuhandeln. Das mit Strom versorgte Gerät meldet seinen maximalen und aktuellen Stromverbrauch; der Switch weist die Leistung entsprechend zu. Dies verhindert eine Überbelegung des Switch-Budgets und schützt die Geräte vor Überspannung. Stellen Sie sicher, dass die Firmware Ihres Switches die LLDP-MED-Stromaushandlung unterstützt, insbesondere in Umgebungen mit verschiedenen Herstellern, da APs von Drittanbietern möglicherweise keine proprietären Protokolle wie CDP von Cisco verwenden können.
Stromanforderungen für WiFi 6, 6E und 7
Mit jeder aufeinanderfolgenden WiFi-Generation sind die Stromanforderungen moderner Access Points der Enterprise-Klasse erheblich gestiegen. Ein typischer WiFi 5 (802.11ac) AP verbraucht 12-18 Watt, was bequem innerhalb der Grenze von 802.3af liegt. Ein Tri-Band WiFi 6 (802.11ax) AP mit einem 2.5GbE-Uplink verbraucht typischerweise 20-30 Watt, was PoE+ erfordert. WiFi 6E APs, die das 6-GHz-Band unterstützen, benötigen im Allgemeinen 30-40 Watt und stoßen damit in den Bereich von 802.3bt Typ 3 vor. Und die neuen WiFi 7 (802.11be) APs mit Multi-Link-Betrieb und 320-MHz-Kanalunterstützung werden in den Datenblättern der Hersteller bereits mit einem Strombedarf von 40-60 Watt aufgeführt. Die Spezifikation von 802.3bt-fähigen Switches ist heute eine zukunftsorientierte Investition und kein Luxus.
Berechnung des Strombudgets
Der häufigste und kostspieligste Fehler bei PoE-Bereitstellungen besteht darin, das Gesamtstrombudget des Switches nicht mit dem tatsächlichen Geräteverbrauch abzugleichen. Ein PoE+-Switch mit 48 Anschlüssen bietet zwar 30 Watt pro Anschluss, aber sein Gesamtstrombudget - die Gesamtleistung, die sein internes Netzteil an allen PoE-Anschlüssen gleichzeitig liefern kann - liegt je nach Modell typischerweise bei 370-740 Watt. Die Bereitstellung von 30 APs mit einem Verbrauch von jeweils 25 Watt erfordert 750 Watt; ein Switch mit einem Budget von 740 Watt wird unter Volllast anfangen, Anschlüsse abzuschalten.
Die korrekte Berechnung lautet:
Erforderliches Budget = (Anzahl der APs × maximaler Stromverbrauch pro AP) × 1,25 Overhead-Faktor
Dieser Overhead von 25% berücksichtigt Effizienzverluste des Netzteils, thermische Leistungsminderungen bei erhöhten Umgebungstemperaturen und Spielraum für zukünftige Geräteerweiterungen. Vergleichen Sie diesen Wert immer mit der vom Switch-Hersteller veröffentlichten PoE-Budgetspezifikation, nicht mit dem Maximum pro Anschluss.
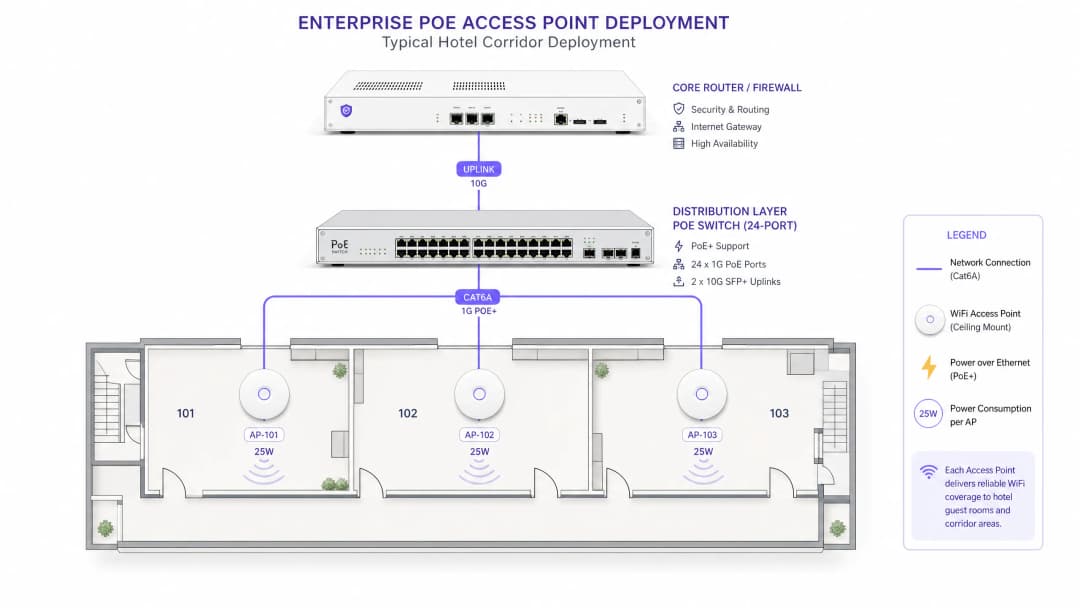
Verkabelungsarchitektur für PoE Access Points
Die Kabelauswahl ist eine thermische und elektrotechnische Frage, nicht nur eine Frage des Datendurchsatzes. Der IEEE-Standard 802.3bt schreibt Mindestanforderungen an die Leiter vor, da höhere Wattzahlen proportional mehr Wärme im Kabel erzeugen. Bei Kabelbündeln, die durch Deckenhohlräume oder Kabelkanäle geführt werden, erhöht die kumulierte thermische Belastung die Umgebungstemperatur, was sowohl die Effizienz der Stromversorgung als auch die Datenintegrität beeinträchtigt.Die empfohlenen Verkabelungsspezifikationen nach PoE-Standard lauten wie folgt. Für 802.3af-Bereitstellungen ist Cat 5e die minimal praktikable Option, Cat 6 wird jedoch für jede Installation mit geplantem Upgrade-Pfad empfohlen. Für 802.3at- (PoE+) Bereitstellungen sollte Cat 6 als Standard vorausgesetzt werden, wobei Cat 6A dringend empfohlen wird, wenn die Kabellängen 60 Meter überschreiten oder in Kabeltrassen mit hoher Belegungsdichte liegen. Für 802.3bt-Bereitstellungen mit 60 Watt oder mehr ist Cat 6A zwingend erforderlich. Der Standard ANSI/TIA-568-B2-1 spezifiziert AWG24-Leiter als Minimum für PoE-Anwendungen; die AWG23-Leiter in Cat 6A bieten einen deutlich geringeren Widerstand und eine bessere Wärmeableitung.
Für Veranstaltungsorte wie Stadien und große Konferenzzentren - bei denen die Kabellängen von IDF-Verteilern zu Access Points unter den Sitzen oder an der Decke nahe an die Grenze von 100 Metern heranreichen können - ist Cat 6A die einzig sinnvolle Spezifikation. Die inkrementellen Materialkosten pro Meter sind im Vergleich zu den Arbeitskosten für das erneute Verlegen von Kabeln vernachlässigbar.
VLAN-Segmentierung und Netzwerkarchitektur
Jede PoE-Access-Point-Bereitstellung der Enterprise-Klasse muss eine VLAN-basierte Netzwerksegmentierung implementieren. Die minimal praktikable Architektur trennt drei Traffic-Bereiche: Management (Switch- und AP-Managementschnittstellen, auf die nur über das NOC-VLAN zugegriffen werden kann), Corporate (authentifizierte Mitarbeitergeräte, die über 802.1X mit dem Unternehmensverzeichnis verbunden sind) und Guest (nicht authentifizierter oder über Captive Portal authentifizierter Besucherverkehr, der von allen internen Ressourcen isoliert ist).
Die Guest WiFi-Plattform von Purple arbeitet nativ innerhalb dieser Architektur. Die Guest-SSID wird einem dedizierten VLAN zugewiesen, der Datenverkehr wird zur Authentifizierung am Captive Portal und zur Datenerfassung an die Cloud-Infrastruktur von Purple geleitet, und die WiFi Analytics-Engine der Plattform verarbeitet Verweilzeiten, Wiederholungsbesuchsraten und demografische Daten vollständig innerhalb des Guest-Traffic-Bereichs. Diese Segmentierung ist nicht optional - sie ist eine Anforderung gemäß PCI-DSS 4.0 für jeden Veranstaltungsort, der Kartenzahlungen verarbeitet, und sie ist grundlegend für den Nachweis der GDPR-Konformität bei der Erfassung von Gästedaten.
Für healthcare-Umgebungen wird das Segmentierungsmodell weiter ausgebaut: IoT-Medizingeräte, Schwesternrufsysteme und Patienten-WiFi müssen jeweils in separaten VLANs mit expliziten Firewall-Richtlinien dazwischen liegen. PoE-Switches in Healthcare-Bereitstellungen sollten die portbasierte Authentifizierung nach 802.1X unterstützen, um unbefugte Geräteverbindungen auf der physischen Ebene zu verhindern.
Implementierungsleitfaden
Phase 1: Standortanalyse und Anforderungsanalyse
Führen Sie vor jeder Beschaffungsentscheidung eine strukturierte Standortbegehung durch, die vier Dimensionen abdeckt. Erstens: Ordnen Sie jeden geplanten AP-Standort dem nächstgelegenen IDF oder MDF zu und berechnen Sie die tatsächliche Kabelführungslänge - einschließlich der Strecken durch Kabelkanäle und Deckenhohlräume - anstelle der Luftlinie. Zweitens: Auditieren Sie die bestehende Kabelinfrastruktur: Bestätigen Sie die Kabelkategorie, das Installationsdatum und alle bekannten Fehlerfälle. Drittens: Inventarisieren Sie die vorhandenen Switches: Erfassen Sie die PoE-Kapazitäten, die Wattleistung pro Port und das gesamte Power-Budget. Viertens: Dokumentieren Sie die evaluierten AP-Modelle und entnehmen Sie deren maximale Leistungsaufnahme unter voller Funklast den Datenblättern der Hersteller - nicht den "typischen" Werten.
Für transport-Knotenpunkte und große Liegenschaften des öffentlichen Sektors sollte diese Planungsphase auch eine HF-Ausbreitungsstudie zur Bestimmung der erforderlichen AP-Dichte umfassen, welche die Gesamtzahl der PoE-Ports und die Switch-Spezifikation direkt beeinflusst.
Phase 2: Switch- und Infrastrukturspezifikation
Spezifizieren Sie Ihre PoE-Switches auf der Grundlage der Daten aus der Standortbegehung unter Verwendung der oben genannten Budgetberechnungsmethode. Bei Bereitstellungen über mehrere Etagen oder Gebäude hinweg sieht die Standardarchitektur vor, dass in jedem IDF-Verteiler ein PoE-Verteilerswitch platziert wird, der über 10GbE- oder 25GbE-Glasfaser-Uplinks mit den Core-Switches im MDF verbunden ist. Dies hält die PoE-Kabelwege kurz, reduziert Leistungsverluste sowie die thermische Belastung und zentralisiert gleichzeitig die Verwaltung am Core.
Für Redundanz in kritischen Umgebungen wie Krankenhäusern, Flughäfen oder großen hospitality-Standorten sollten Sie Switches mit dualen, redundanten Netzteilen spezifizieren. Der Ausfall eines einzelnen Netzteils an einem 48-Port-PoE-Switch kann eine gesamte Etage von Access Points gleichzeitig lahmlegen.
Phase 3: Kabelinstallation
Installieren Sie die Verkabelung nach dem Standard ANSI/TIA-568-C.2. Zu den wichtigsten Anforderungen gehören die Einhaltung des minimalen Biegeradius (vierfacher Kabeldurchmesser bei Cat 6A), die Vermeidung von Kabelwegen in der Nähe von Hochspannungsleitungen (halten Sie einen Mindestabstand von 300 mm ein) und die Begrenzung der Kabeltrassenbefüllung auf unter 50 % der Kapazität, um eine ausreichende Luftzirkulation und Wärmeableitung zu gewährleisten. Testen Sie jede Kabelstrecke vor der Installation der Switches mit einem Kabelzertifizierungstester gegen die Grenzwerte der TIA-568-C.2-Kanäle - das Finden eines Fehlers in dieser Phase dauert Minuten, das Finden nach der Montage der APs kostet Stunden.
Phase 4: Switch-Konfiguration
Konfigurieren Sie die folgenden Grundeinstellungen auf Ihren PoE-Switches. Aktivieren Sie LLDP global und auf allen Access-Ports. Legen Sie PoE-Prioritätsstufen fest: Weisen Sie APs, die primäre Versorgungsbereiche abdecken, die Priorität "critical" zu, APs für sekundäre Versorgungsbereiche die Priorität "high" und unkritischen Geräten wie IoT-Sensoren die Priorität "low". Stellen Sie die Leistungsgrenzen pro Port so ein, dass sie der maximalen Leistungsaufnahme des jeweiligen APs plus einer Sicherheitsmarge von 10 % entsprechen - dies verhindert, dass ein einzelner fehlerhafter AP einen unverhältnismäßig großen Teil des Budgets verbraucht. Aktivieren Sie SNMP-Traps für PoE-Leistungsschwellenwert-Alarme und konfigurieren Sie Ihr NMS so, dass es alarmiert, wenn die Auslastung des gesamten Switch-Budgets 80 % erreicht.Konfigurieren Sie für die 802.1X-Port-Sicherheit den Switch so, dass nicht authentifizierte Geräte in ein eingeschränktes VLAN verschoben werden, anstatt sie vollständig zu blockieren. Dies vereinfacht die Fehlerbehebung und erhält gleichzeitig das Sicherheitsniveau aufrecht.
Phase 5: Bereitstellung und Validierung der Access Points
Installieren Sie die APs gemäß dem RF-Messungsplan. Überprüfen Sie nach der physischen Installation die PoE-Bereitstellung über das CLI des Switches: Bestätigen Sie die ausgehandelte Leistungsklasse, den tatsächlichen Stromverbrauch und die LLDP-Leistungsankündigungen für jeden Port. Vergleichen Sie den tatsächlichen Verbrauch mit dem Maximum im Datenblatt des Herstellers - eine erhebliche Abweichung kann auf einen Kabelfehler, eine Einschränkung des Leistungsbudgets oder ein Firmware-Problem hinweisen, das dazu führt, dass der AP in einem reduzierten Leistungsmodus arbeitet.
Validieren Sie bei Plattformen wie dem Guest WiFi von Purple die Customer Journey im Captive Portal durchgängig von einem Gastgerät aus: Bestätigen Sie die SSID-Sichtbarkeit, die Portal-Weiterleitung, die Authentifizierung und die Datenerfassung (Purple Capture), bevor Sie die Installation abnehmen. Eine PoE-bedingte Leistungsreduzierung, die das 5-GHz-Funkmodul deaktiviert, ist auf dem CLI des Switches nicht sofort sichtbar, wird jedoch in den Analysen von Purple als starker Rückgang der Anzahl der verbundenen Geräte an diesem AP angezeigt.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Die folgenden herstellerunabhängigen Best Practices basieren auf den IEEE-Standards, den ANSI/TIA-Verkabelungsspezifikationen und der praktischen Erfahrung aus Enterprise-Bereitstellungen.
Spezifizieren Sie für Neuinstallationen immer Cat 6A. Selbst wenn Ihre aktuellen AP-Modelle nur PoE+ benötigen, betragen die Mehrkosten pro Meter für Cat 6A gegenüber Cat 6 in der Regel nur 15 - 20 %. Die Kosten für das erneute Verlegen von Kabeln zur Unterstützung künftiger WiFi 7 APs sind um ein Vielfaches höher. Für jede Installation, die voraussichtlich fünf Jahre oder länger genutzt werden soll, ist Cat 6A die richtige Spezifikation.
Verlassen Sie sich niemals nur auf die Wattzahlen pro Port. Überprüfen Sie immer das gesamte PoE-Leistungsbudget des Switches und berechnen Sie den Gesamtverbrauch. Dies ist die häufigste Ursache für PoE-Fehler nach der Installation in Enterprise-Bereitstellungen.
Implementieren Sie die PoE-Leistungsüberwachung als Standardverfahren. Die SNMP-basierte Überwachung der PoE-Nutzung pro Port und der Gesamtnutzung sollte Teil Ihrer Standard-NMS-Konfiguration sein. Die Analyse dieses Datentrends im Laufe der Zeit fängt Netzteile mit schlechter werdender Leistung ab, bevor sie einen Ausfall verursachen.
Halten Sie eine Reserve von 20 - 30 % im Leistungsbudget ein. Dies ist keine verschwenderische Überdimensionierung - es berücksichtigt Effizienzverluste des Netzteils, thermische Leistungsminderungen und zukünftige Geräte-Erweiterungen. Ein Switch, der mit 95 % seines PoE-Budgets läuft, ist ein Wartungsproblem, das nur darauf wartet, zu passieren.
Unterscheiden Sie PoE-betriebene Geräte in Ihrer VLAN- und QoS-Strategie nach ihrer Kritikalität. Access Points, die das primäre Guest WiFi bereitstellen, sollten eine höhere PoE-Priorität haben als IoT-Sensoren oder digitale Beschilderungen. Wenn der Switch Lasten abwerfen muss, soll er automatisch die richtige Entscheidung treffen.Um näher zu untersuchen, wie sich die Wahl der Wireless-Architektur auf die Dimensionen eines Standorts auswirkt, lesen Sie unseren Leitfaden Mesh-Netzwerke vs. Access Points: Was ist besser für große Standorte?, der die Vor- und Nachteile zwischen PoE-verkabelten AP-Bereitstellungen und Mesh-Topologien im Detail beschreibt.
Fehlerbehebung und Risikominderung
Access Point läuft im eingeschränkten Modus
Symptom: Der AP ist online, aber bestimmte Funktionen - wie USB-Ports, sekundäre Funkeinheiten oder der Multi-Gigabit-Uplink - sind nicht verfügbar. Ursache: Unzureichende PoE-Leistung. Der AP erhält weniger Watt als für den Mindestbetrieb erforderlich und hat nicht zwingend benötigte Funktionen deaktiviert, um online zu bleiben. Diagnose: Überprüfen Sie das Switch-CLI, um die ausgehandelte Leistungsklasse und den tatsächlichen Stromverbrauch zu bestätigen. Vergleichen Sie dies mit dem Datenblatt des Herstellers. Prüfen Sie die Kabellänge und zertifizieren Sie das Kabel mit einem Testgerät. Lösung: Überprüfen Sie das verbleibende PoE-Budget des Switches, rüsten Sie bei Bedarf die Verkabelung auf oder verschieben Sie den AP auf einen Switch-Port, der einen höheren PoE-Standard unterstützt.
Switch-Ports schalten sich unter Last ab
Symptom: AP-Ports verlieren zeitweise die Stromversorgung, insbesondere während der Hauptnutzungszeiten, wenn alle Funkeinheiten unter Volllast laufen. Ursache: Das gesamte PoE-Budget des Switches wurde überschritten. Diagnose: Überprüfen Sie die gesamte PoE-Auslastung des Switches über SNMP oder das CLI. Vergleichen Sie diese mit dem angegebenen Budget des Switches. Lösung: Verteilen Sie die APs auf mehrere Switches, fügen Sie einen zweiten Switch hinzu oder ersetzen Sie ihn durch ein Modell mit höherem Budget. Reduzieren Sie in der Zwischenzeit die Leistungsgrenzen pro Port bei Geräten mit geringerer Priorität.
Temporäre Konnektivitätsprobleme bei langen Kabelwegen
Symptom: APs an Kabelwegen, die sich 90 bis 100 Metern nähern, weisen zeitweise Verbindungsprobleme oder einen reduzierten Durchsatz auf. Ursache: Spannungsabfall über lange Strecken und hitzebedingter Anstieg des Widerstands. Erhöhte Umgebungstemperaturen in Zwischendecken verschlimmern das Problem. Diagnose: Führen Sie Kabelzertifizierungstests auf den betroffenen Strecken durch. Prüfen Sie die Umgebungstemperatur an den Kabeltrassen. Lösung: Installieren Sie PoE-Extender oder einen Zwischen-Switch, um die Strecke zu segmentieren, oder verlegen Sie das Kabel neu, um die Länge zu verkürzen.
Fehler bei der LLDP-Leistungsverhandlung
Symptom: Der AP schaltet sich ein, verbraucht aber die maximale Klassenleistung anstelle der ausgehandelten Leistung, was zu einer Überbelegung des Budgets führt. Ursache: LLDP-MED ist auf dem Switch-Port nicht aktiviert oder die AP-Firmware unterstützt das LLDP-MED-Leistungs-TLV nicht. Lösung: Aktivieren Sie LLDP global und auf den einzelnen Ports des Switches. Aktualisieren Sie die AP-Firmware. Verifizieren Sie, dass LLDP-Frames ausgetauscht werden, indem Sie einen Packet Capture auf dem Management-VLAN durchführen.
Sicherheitsrisiko: Unbefugte Geräteverbindungen
Risiko: Ein unbefugtes Gerät verbindet sich mit einem PoE-Switch-Port in einem öffentlichen Bereich und erhält Netzwerkzugriff. Risikominderung: Aktivieren Sie die 802.1X Port-Authentifizierung auf allen Switch-Ports der Zugriffsebene. Konfigurieren Sie für Geräte, die keinen 802.1X Supplicant unterstützen, MAC Authentication Bypass (MAB) als Fallback und weisen Sie diese einem eingeschränkten VLAN zu. Für Standorte, an denen Purple Guest WiFi läuft, bietet die Captive Portal Ebene einen zusätzlichen Authentifizierungspunkt oberhalb der Netzwerkesebene. Dies stellt sicher, dass selbst ein Gerät, das eine IP-Adresse erhält, erst dann auf das Internet zugreifen kann, wenn es den Portal-Prozess durchlaufen hat.
ROI und kommerzielle Auswirkungen
Quantifizierung der Kosten einer Unterdimensionierung
Der Business Case für eine korrekte PoE-Spezifikation wird deutlich, wenn Sie die Gesamtkosten eines Ausfalls berücksichtigen. Ein Access Point, der aufgrund unzureichender Stromversorgung in einem eingeschränkten Modus arbeitet, deaktiviert möglicherweise sein 5GHz-Funkmodul. Dies halbiert den effektiven Durchsatz und zwingt Clients in das überlastete 2.4GHz-Band. In der Hotellerie korreliert dies direkt mit den Zufriedenheitswerten der Gäste - die WiFi Qualität gehört in Gästebewertungen konsistent zu den drei wichtigsten Faktoren. Die Daten von Purple aus Implementierungen im Gastgewerbe zeigen, dass Standorte mit stabilem, leistungsstarkem WiFi messbar höhere Net Promoter Scores (NPS) und Raten für wiederholte Buchungen erzielen. Weitere Informationen über die Beziehung zwischen WiFi Qualität und Gästeerlebnis finden Sie unter How to Improve Guest Satisfaction: The Ultimate Guide.
Die Abhängigkeit von Analyse-Umsätzen von der Stabilität der Infrastruktur
Die WiFi Analytics Plattform von Purple erfasst First-Party-Daten aus jeder Guest WiFi Sitzung: Verweildauer, Besuchshäufigkeit, demografische Daten aus Portal-Registrierungen und Bewegungsmuster am Standort. Diese Daten haben einen direkten kommerziellen Wert - sie fließen in die Marketingsegmentierung, Personalplanung und die Gestaltung von Verkaufsflächen ein. Jeder AP, der aufgrund eines PoE-Ausfalls offline geht, stellt eine Lücke in dieser Datenkette dar. Bei einem Filialnetz von 200 Standorten führt selbst eine Verschlechterung der AP-Betriebszeit um 2% zu messbarem Datenverlust in der gesamten Analysepipeline.
Der Kompromiss zwischen Infrastrukturinvestitionen und Betriebskosten
Bei der Beschaffung betragen die Mehrkosten für die Spezifikation von 802.3bt-fähigen Switches gegenüber 802.3at-Switches in der Regel 15 - 25%. Die Kosten für die spätere Nachrüstung von Switches mit höherer Kapazität in einer Bereitstellung mit 100 APs zwei Jahre später - einschließlich Arbeitszeit, Ausfallzeit und Neukonfiguration - übersteigen routinemäßig die Kosten der ursprünglichen Switches. Für einen CTO lautet die richtige Fragestellung nicht "Benötigen wir diese Funktion heute?", sondern "Werden wir diese Funktion innerhalb der Betriebslebensdauer dieser Infrastruktur benötigen?". Für jede Bereitstellung, die WiFi 6E oder WiFi 7 APs unterstützen soll, lautet die Antwort eindeutig Ja.
Kontext für den öffentlichen Sektor und Smart Cities
Für Organisationen des öffentlichen Sektors, die im Rahmen von Smart-City- oder digitalen Inklusionsprogrammen PoE Access Points im Außen- oder Halbaußenbereich bereitstellen, verstärken Umweltfaktoren - extreme Temperaturen, das Eindringen von Feuchtigkeit und das Fehlen einer nahen Strominfrastruktur - die Anforderungen an das Energiebudget und die Verkabelung. Dies erfordert industrietaugliche PoE Switches mit erweiterten Temperaturbereichen und Gehäusen mit IP-Schutzart. Die wachsende Praxis von Purple im öffentlichen Sektor - die sich in der Ernennung von Iain Fox zum VP of Public Sector Growth widerspiegelt - befasst sich direkt mit diesen Herausforderungen bei der Bereitstellung in Kommunalverwaltungen, im Transportwesen und im Bildungswesen.
Kennwortlose und nahtlose Authentifizierung in großem Maßstab
Da sich Veranstaltungsorte in Richtung eines kennwortlosen Gastzugangs bewegen - unter Nutzung von Technologien wie Passpoint und OpenRoaming - muss die Access-Point-Infrastruktur den damit verbundenen Authentifizierungsaufwand unterstützen. Die WPA3- und 802.1X-basierte Authentifizierung stellt zusätzliche Verarbeitungsanforderungen an APs, was wiederum den Stromverbrauch erhöht. Die Sicherstellung, dass Ihre PoE-Infrastruktur über ausreichende Reserven zur Unterstützung dieser Authentifizierungsprotokolle verfügt, ist Teil der Zukunftssicherheit Ihrer Bereitstellung. Weitere Informationen darüber, wie dieses Authentifizierungsmodell in der Praxis funktioniert, finden Sie unter How WiFi Assistants Enable Passwordless Access in 2026.
Schlüsseldefinitionen
PSE (Power Sourcing Equipment)
Das Gerät, das Strom über das Ethernet-Kabel liefert - in Unternehmensnetzwerken ist dies der PoE-Switch oder PoE-Injektor. Das PSE erkennt, ob ein angeschlossenes Gerät PoE-fähig ist, bevor es Strom anlegt, um Schäden an Nicht-PoE-Geräten zu verhindern.
IT-Teams stoßen auf diesen Begriff, wenn sie Switch-Datenblätter und Spezifikationen zum Leistungsbudget prüfen. Die PSE-Ausgangsleistung ist aufgrund von Kabelverlusten immer höher als die PD-Empfangsleistung - eine Unterscheidung, die für genaue Berechnungen des Leistungsbudgets entscheidend ist.
PD (Powered Device)
Das Gerät, das Strom über das Ethernet-Kabel empfängt - in Wireless-Szenarien ist dies der Access Point. Das PD teilt dem PSE seine Leistungsklasse und den aktuellen Stromverbrauch über LLDP mit, was eine dynamische Leistungszuweisung ermöglicht.
Relevant beim Lesen von AP-Herstellerdatenblättern. Die Angabe 'erforderliche Leistung' in einem AP-Datenblatt ist der PD-Empfangswert, nicht der PSE-Ausgangswert. Überprüfen Sie immer, welchen Wert der Hersteller angibt.
PoE-Leistungsbudget
Die gesamte aggregierte Wattzahl, die ein PoE-Switch über alle seine PoE-Ports gleichzeitig liefern kann. Dies ist ein fester Grenzwert, der durch die Kapazität des internen Netzteils des Switches bestimmt wird und sich von der maximalen Wattzahl pro Port unterscheidet.
Die am häufigsten missverstandene Spezifikation bei der Beschaffung von PoE-Switches. Ein 48-Port-PoE+-Switch mit maximal 30 W pro Port verfügt möglicherweise über ein Gesamtbudget von nur 370 W - ausreichend für etwa 12 APs unter Volllast, nicht für 48.
LLDP-MED (Link Layer Discovery Protocol - Media Endpoint Discovery)
Eine Erweiterung des IEEE 802.1AB LLDP-Standards, die es PoE-fähigen Geräten ermöglicht, ihre Leistungsanforderungen und -kapazitäten dem PSE zu melden. Ermöglicht eine dynamische Leistungsverhandlung anstelle einer statischen, klassenbasierten Zuweisung.
Relevant bei der Switch-Konfiguration und AP-Inbetriebnahme. Wenn LLDP-MED auf dem Switch-Port nicht aktiviert ist, weist der Switch die maximale Klassenleistung anstelle des ausgehandelten Betrags zu, wodurch mehr vom Leistungsbudget verbraucht wird als nötig.
4PPoE (4-Pair Power over Ethernet)
Die in IEEE 802.3bt eingeführte Methode zur Stromübertragung, die alle vier Adernpaare eines Ethernet-Kabels nutzt, um Strom zu übertragen, wodurch die höheren Wattstufen von PoE++ (60W und 100W) ermöglicht werden. Frühere Standards nutzten nur zwei Paare.
Kritisch bei der Spezifizierung von Verkabelungen für 802.3bt-Bereitstellungen. 4PPoE erfordert, dass alle vier Adernpaare im Kabel intakt und korrekt terminiert sind - ein einziges fehlerhaftes Paar verhindert, dass das Gerät die volle Leistung erhält. Die Kabelzertifizierung muss alle vier Paare überprüfen.
IDF (Intermediate Distribution Frame)
Ein sekundärer Verteilerraum oder -schrank, der Netzwerkverbindungen von einer Etage oder Zone zusammenfasst und sie über einen Uplink mit dem Hauptverteiler (MDF) verbindet. Bei PoE-Bereitstellungen befindet sich im IDF der PoE-Switch der Verteilungsebene.
Die Platzierung des IDF ist eine kritische Designentscheidung bei PoE-Bereitstellungen. Jeder Meter Kabelweg zwischen einem IDF und einem AP bedeutet Leistungsverlust und thermische Belastung. Schlecht positionierte IDFs erzwingen lange Kabelwege, die an die Grenzen der PoE-Stromübertragung stoßen.
PoE-Prioritätsklasse
Ein Switch-Konfigurationsparameter, der bestimmt, welche Ports zuerst Strom erhalten, wenn sich der Switch seinem gesamten Leistungsbudgetlimit nähert. Typischerweise gibt es drei Stufen: critical, high und low. Ports mit niedrigerer Priorität werden zuerst abgeschaltet, wenn das Budget erschöpft ist.
Muss während der Switch-Konfiguration eingerichtet werden. Access Points, die primäre Abdeckungsbereiche versorgen, sollten der Priorität "critical" zugewiesen werden. Wenn keine Priorität konfiguriert ist, trifft der Switch bei Erschöpfung des Leistungsbudgets willkürliche Entscheidungen, was potenziell geschäftskritische APs abschaltet.
802.1X Port-Authentifizierung
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der erfordert, dass sich Geräte authentifizieren, bevor ihnen Netzwerkzugriff gewährt wird. In PoE-Switch-Bereitstellungen verhindert 802.1X, dass sich unbefugte Geräte mit Switch-Ports der Zugriffsebene verbinden und Netzwerkzugriff erhalten.
Relevant in allen Bereitstellungen, in denen PoE-Switch-Ports für Nicht-IT-Personal physisch zugänglich sind - Verkaufsflächen im Einzelhandel, Hotelflure, Konferenzräume. Ohne 802.1X erhält jedes an einen Switch-Port angeschlossene Gerät Netzwerkzugriff. Dies ist eine PCI-DSS- und allgemeine Sicherheitsanforderung.
Thermisches Derating
Die Reduzierung der maximalen Ausgangsleistung eines PoE-Switches bei erhöhten Umgebungstemperaturen. Die meisten Enterprise-Switches sind für die volle PoE-Leistung bei 25°C ausgelegt; oberhalb dieses Schwellenwerts reduziert das Netzteil die Leistung, um eine Überhitzung zu vermeiden.
Relevant bei Bereitstellungen, bei denen sich Switches in schlecht belüfteten Räumen befinden - Deckenhohlräume, kompakte Wandgehäuse oder Außenschränke. Ein Switch, der für 740W bei 25°C ausgelegt ist, liefert bei 40°C möglicherweise nur noch 600W. Berücksichtigen Sie thermisches Derating bei den Leistungsbudgetberechnungen für jede nicht klimatisierte Umgebung.
Ausgearbeitete Beispiele
Ein Hotel mit 200 Zimmern rüstet von altem WiFi 4 auf WiFi 6 auf. Die bestehende Verkabelung besteht aus Cat 5e, die vor etwa 12 Jahren installiert wurde. Der IT-Manager muss 180 Access Points bereitstellen - einen pro Zimmer plus Flure und öffentliche Bereiche - und möchte die Infrastruktur innerhalb von drei Jahren zukunftssicher für WiFi 6E machen. Das Budget ist begrenzt, und ein vollständiger Austausch der Verkabelung ist in Phase 1 nicht machbar. Wie sollte die PoE-Infrastruktur spezifiziert werden?
Die Lösung erfordert einen phasenweisen Ansatz, der die aktuelle Einschränkung der Verkabelung berücksichtigt und gleichzeitig einen glaubwürdigen Upgrade-Pfad aufbaut. Spezifizieren Sie in Phase 1 WiFi 6 APs mit einer maximalen Leistungsaufnahme von 25 Watt oder weniger - dies hält die Bereitstellung innerhalb der 802.3at (PoE+)-Grenzwerte und innerhalb des thermischen Rahmens der bestehenden Cat 5e-Verkabelung. Wählen Sie APs, die explizit den Betrieb bei 25,5 W (maximale PD-Leistungsaufnahme für 802.3at) unterstützen, anstatt 30 W am PSE-Port zu benötigen. Spezifizieren Sie für die Switch-Ebene 802.3bt-fähige Switches, auch wenn die APs in Phase 1 nur PoE+ benötigen. Die Mehrkosten sind moderat, und dies vermeidet einen Switch-Austausch in Phase 2. Dimensionieren Sie jeden IDF-Switch mit einem PoE-Gesamtbudget von mindestens 740 W für einen 24-Port-Switch, was bis zu 24 APs mit je 25 W bei einer Overhead-Marge von 24 % unterstützt. Stellen Sie einen Switch pro Etage in den IDF-Verteilern bereit, die über 10GbE SFP+ Glasfaser-Uplinks mit dem Core verbunden sind. Ersetzen Sie in Phase 2 (12-24 Monate) Cat 5e durch Cat 6A in den Bereichen, in denen WiFi 6E APs zuerst bereitgestellt werden - typischerweise in stark frequentierten öffentlichen Bereichen: Lobby, Restaurant, Konferenzräume. Die 802.3bt-Switches sind bereits vorhanden; tauschen Sie einfach die APs aus, und die Infrastruktur ist bereit. Konfigurieren Sie VLANs vom ersten Tag an: VLAN 10 für das Management, VLAN 20 für Mitarbeiter des Unternehmens, VLAN 30 für Guest WiFi. Ordnen Sie das Captive Portal von Purple dem VLAN 30 mit einem dedizierten DHCP-Bereich und Upstream-Routing zur Cloud von Purple zu.
Eine regionale Einzelhandelskette mit 85 Filialen führt die Plattformen Guest WiFi und WiFi Analytics von Purple in all ihren Standorten ein. Jede Filiale verfügt je nach Grundfläche über 3 bis 8 Access Points. Der Filialnetz-Manager wünscht sich eine standardisierte PoE-Switch-Spezifikation, die für alle Filialgrößen funktioniert, die Anzahl der SKUs minimiert und die Analytics-Plattform zuverlässig unterstützt. Die aktuelle Verkabelung ist eine Mischung aus Cat 5e und Cat 6, die in den letzten zehn Jahren zu unterschiedlichen Zeiten installiert wurde. Wie sollte die PoE-Infrastruktur standardisiert werden?
Für ein Filialnetz dieser Größenordnung ist die Standardisierung auf eine einzige Switch-SKU betrieblich korrekt - sie vereinfacht die Ersatzteilverwaltung, die Firmware-Standardisierung und den NOC-Support. Der empfohlene Ansatz besteht darin, einen einzelnen verwalteten 8-Port- oder 16-Port-PoE+-Switch (802.3at, mindestens 120 W Gesamtbudget) als Standard-Filialgerät zu spezifizieren, mit einer 24-Port-Variante für größere Filialen mit mehr als 6 APs. Das 8-Port-Gerät mit 120 W unterstützt bis zu 4 APs mit 25 W bei einer Sicherheitsmarge von 20 %; das 16-Port-Gerät mit 240 W unterstützt bis zu 8 APs. Beide Geräte sollten 802.3bt auf mindestens 2 Ports unterstützen, um zukünftige AP-Upgrades ohne vollständigen Austausch des Switches zu ermöglichen. Überprüfen Sie für die Verkabelung jede Filiale während des ersten Bereitstellungsbesuchs. Wo Cat 5e vorhanden ist und die Kabellängen unter 60 Metern liegen, ist dies für aktuelle PoE+ APs akzeptabel. Kennzeichnen Sie Filialen mit Cat 5e-Leitungen über 60 Meter oder mit bekannten Kabelfehlern für einen Austausch der Verkabelung, priorisiert nach Filialumsatz. Konfigurieren Sie alle Switches mit einer standardisierten VLAN-Vorlage: VLAN 10 Management, VLAN 20 Guest WiFi (zugeordnet zur Plattform von Purple), VLAN 30 POS-Systeme (isoliert vom Gast-Traffic gemäß PCI-DSS-Anforderungen). Implementieren Sie eine Zero-Touch-Provisioning-Konfiguration, sodass Ersatz-Switches an die Filialen versendet werden können und sich beim ersten Booten selbst konfigurieren - entscheidend für ein Filialnetz mit 85 Standorten, in dem der IT-Support vor Ort begrenzt ist.
Übungsfragen
Q1. Sie spezifizieren die Netzwerkinfrastruktur für ein neues Konferenzzentrum mit 350 Plätzen. Der Veranstaltungsort wird Events ausrichten, die von kleinen Vorstandssitzungen bis hin zu voll besetzten Konferenzen mit Live-Streaming reichen. Das IT-Team hat 45 WiFi 6E Access Points spezifiziert, von denen jeder eine maximale Leistungsaufnahme von 35 Watt hat. Der Veranstaltungsort verfügt über keine vorhandene Verkabelung. Sie wurden gebeten, die PoE-Switch-Infrastruktur zu spezifizieren. Wie hoch ist das erforderliche Mindest-PoE-Gesamtbudget über alle Switches hinweg und welche Kabelkategorie sollte spezifiziert werden?
Hinweis: Denken Sie daran, den Overhead-Faktor von 25 % auf Ihre berechnete Last aufzuschlagen, und berücksichtigen Sie, dass 35W pro AP den maximalen 802.3at-PD-Empfangswert von 25,5W überschreitet.
Musterlösung anzeigen
Die Berechnung des minimal erforderlichen PoE-Budgets lautet: 45 APs × 35 W = 1.575 W Grundlast. Unter Berücksichtigung des Sicherheitsaufschlags von 25 %: 1.575 W × 1,25 = 1.969 W minimales PoE-Gesamtbudget der Switches für das gesamte Deployment. Da 35 W pro AP das Empfangsmaximum für 802.3at-Empfänger von 25,5 W überschreiten, müssen die Switches IEEE 802.3bt Typ 3 (60 W pro Port) unterstützen. Für die Verkabelung ist Cat 6A bei 802.3bt-Installationen zwingend erforderlich und ohnehin die richtige Spezifikation für eine Neuinstallation. Eine typische Architektur würde dies auf 3 - 4 IDF-Standorte mit 24-Port-802.3bt-Switches (jeweils mit einem Budget von mindestens 740 W) verteilen, die über 10-GbE-Glasfaser-Uplinks mit einem Core-Switch verbunden sind. Drei 740-W-Switches bieten ein Budget von 2.220 W, was die Anforderung von 1.969 W mit ausreichendem Puffer erfüllt.
Q2. Bei einem Audit nach der Installation eines Retail-Deployments mit 60 APs stellen Sie fest, dass bei 12 Access Points im dritten Stock das 5GHz-Funkmodul deaktiviert ist. Der Switch zeigt alle Ports als "PoE aktiv" und ohne Fehler an. Die Kabellängen im dritten Stock betragen im Durchschnitt 85 Meter. Was ist die wahrscheinlichste Ursache und wie sieht der Lösungsweg aus?
Hinweis: Berücksichtigen Sie das Verhältnis zwischen Kabellänge, Leistungsverlust und dem Verhalten des APs, wenn er unzureichend Strom erhält. Ein Switch, der "PoE aktiv" anzeigt, bedeutet nicht zwangsläufig, dass der AP die volle Nennleistung erhält.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist ein Spannungsabfall und Leistungsverlust auf den 85 Meter langen Cat-5e- oder Cat-6-Kabelstrecken, wodurch die APs weniger als die für den vollen Funktionsumfang erforderliche Mindestleistung erhalten. Die Switch-Anzeige "PoE aktiv" bestätigt zwar die Stromabgabe, sagt jedoch nichts über die am Gerät ankommende Leistung in Watt aus. Bei 85 Metern können die Widerstandsverluste bei Cat 5e die bereitgestellte Leistung im Vergleich zu einer 30-Meter-Strecke um 15 - 20 % reduzieren. Wenn die APs für den vollen Betrieb (einschließlich des 5GHz-Funkmoduls) 25 W benötigen, kommen dort möglicherweise nur 20 - 21 W an, was dazu führt, dass das Funkmodul als Stromsparmaßnahme deaktiviert wird. Lösung: Überprüfen Sie zuerst das CLI des Switches auf die tatsächliche Leistungsaufnahme pro Port und vergleichen Sie diese mit der Nennleistung des APs. Zertifizieren Sie zweitens die Kabelstrecken - achten Sie auf Widerstandswerte über den Grenzwerten von TIA-568-C.2. Ersetzen Sie drittens die Kabelstrecken entweder durch Cat 6A (geringerer Widerstand pro Meter) oder installieren Sie PoE-Extender-Switches, um die Kabellänge zu verkürzen. Stellen Sie viertens sicher, dass LLDP-MED aktiviert ist, damit der Switch die richtige Leistungsklasse zuweist.
Q3. Eine Hotelgruppe plant, die Guest WiFi Plattform von Purple in einem Hotel mit 150 Zimmern bereitzustellen. Der Netzwerkarchitekt hat ein flaches Netzwerkdesign vorgeschlagen, bei dem alle Geräte - Guest WiFi, POS-Terminals, IP-Kameras und Mitarbeitergeräte - auf einem einzigen VLAN liegen, um die Konfiguration zu vereinfachen. Das Hotel verarbeitet Kartenzahlungen an der Rezeption und im Restaurant. Identifizieren Sie die Compliance- und Sicherheitsrisiken in diesem Design und schlagen Sie eine korrigierte Architektur vor.
Hinweis: Berücksichtigen Sie die PCI-DSS-Anforderungen für Karteninhaber-Datenumgebungen, die GDPR-Pflichten für Gästedaten und die Sicherheitsrisiken, wenn Gastgeräte dieselbe Broadcast-Domäne mit POS-Terminals teilen.
Musterlösung anzeigen
Das flache Netzwerkdesign weist mehrere kritische Compliance- und Sicherheitsmängel auf. Unter PCI-DSS 4.0 muss jedes Netzwerk, das Karteninhaberdaten überträgt, vom gesamten anderen Netzwerkverkehr segmentiert sein. Ein flaches Netzwerk, in dem Gast-WiFi-Geräte ein VLAN mit POS-Terminals teilen, bedeutet, dass die Karteninhaberdatenumgebung (CDE) nicht isoliert ist - dies ist ein direkter Verstoß gegen PCI-DSS, der zu einer nicht bestandenen QSA-Bewertung und dem potenziellen Verlust der Kartenverarbeitungsfähigkeit führen würde. Unter GDPR müssen Gästedaten, die über das Purple Captive Portal erfasst werden, in einer kontrollierten Umgebung verarbeitet werden; ein flaches Netzwerk vergrößert die Angriffsfläche für Datenexfiltration. Die korrigierte Architektur erfordert mindestens vier VLANs: VLAN 10 für das Netzwerkmanagement (Switches, APs, Kameras - Zugriff nur vom NOC); VLAN 20 für POS- und Zahlungssysteme (das CDE, mit strengen Firewall-Regeln, die nur Verkehr zum Zahlungsabwickler zulassen); VLAN 30 für Gast-WiFi (weitergeleitet an die Plattform von Purple, kein Zugriff auf interne Ressourcen); VLAN 40 für firmeneigene Mitarbeitergeräte (authentifiziert über 802.1X, Zugriff auf interne Systeme). Jedes VLAN erfordert eine explizite Firewall-Richtlinie zwischen sich und allen anderen, wobei das CDE-VLAN die restriktivsten Regeln aufweist. Diese Architektur erfüllt die PCI-DSS-Netzwerksegmentierungsanforderungen und bietet eine vertretbare GDPR-Datenverarbeitungshaltung.
Häufig gestellte Fragen
What PoE standard is required for WiFi 6, WiFi 6E, and WiFi 7 access points?
Enterprise dual-band WiFi 6 (802.11ax) access points typically require IEEE 802.3at (PoE+, supplying up to 30W PSE / 25.5W PD). Tri-band WiFi 6E and tri/quad-band WiFi 7 (802.11be) APs with 6 GHz radios, multi-gigabit uplinks, and 4x4 or 8x8 MU-MIMO arrays require IEEE 802.3bt Type 3 (PoE++, up to 60W) or Type 4 (up to 90W). When connected to lower-tier 802.3at or 802.3af switches, these APs negotiate reduced power profiles that shut down the 6 GHz radio or throttle MIMO chains.
What happens when an access point receives insufficient PoE power from a switch?
When an access point detects insufficient wattage during LLDP or CDP negotiation, it enters a hardware fallback mode. Typical fallback symptoms include disabling the 6 GHz radio, reducing 5 GHz and 2.4 GHz transmit power, stepping down 4x4 MIMO to 2x2 MIMO, shutting down secondary mGig Ethernet or USB IoT expansion ports, and triggering spontaneous reboots under peak client association surges.
What is the maximum cable distance for PoE powering wireless access points?
Under IEEE 802.3 and ANSI/TIA-568 standards, the maximum channel length for twisted-pair Ethernet (Cat5e, Cat6, Cat6A) is 100 metres (328 feet), consisting of up to 90 metres of solid horizontal cabling and 10 metres of total patch cord. Exceeding 100 metres increases DC loop resistance, leading to excessive voltage drop below the AP operating threshold and severe radio power starvation.
How do you calculate switch PoE power budget headroom for enterprise WiFi deployments?
Calculate the total raw wattage of all connected access points at maximum draw, add estimated cable resistance dissipation (typically 2W to 4W per 100m run on 2-pair PoE), and incorporate an engineering buffer of 20% for power supply thermal efficiency and inrush currents. For example, 24 WiFi 6E APs drawing 25.5W each require 612W base load plus 122W headroom, demanding a switch power budget of at least 734W.
How do LLDP and CDP power negotiations prevent switch PoE overload?
Hardware classification reserves power in fixed chunks based on IEEE classes (such as reserving a full 30W for Class 4). Link Layer Discovery Protocol (LLDP-MED) and Cisco Discovery Protocol (CDP) allow the AP to dynamically communicate its actual runtime wattage (e.g. 21.4W) to the switch over Layer 2. The switch then adjusts its allocated power pool down to the exact requirement, freeing up unallocated watts for additional access points.
Weiterlesen in dieser Reihe
So konfigurieren Sie NAC-Richtlinien für VLAN-Steering in Cisco Meraki
Dieser maßgebliche Leitfaden bietet IT-Verantwortlichen, Netzwerkarchitekten und Betriebsleitern von Standorten einen praktischen Schritt-für-Schritt-Leitfaden zur Konfiguration von NAC-Richtlinien und VLAN-Steering in Cisco Meraki-Umgebungen. Er behandelt die Implementierung von 802.1X, die Isolierung von IoT-Geräten über MAC Authentication Bypass und die nahtlose Integration mit der Gäste-WiFi-Analyseplattform von Purple, um eine sichere, konforme und leistungsstarke Netzwerksegmentierung in Hospitality-, Retail- und öffentlichen Bereichen zu gewährleisten.
Auswahl von Enterprise Access Points: Cisco, Aruba, Ruckus und UniFi im Vergleich
Vergleichen Sie Enterprise Access Points von Cisco Meraki, Aruba, Ruckus und UniFi. Evaluieren Sie WiFi 6E/7, TCO-Lizenzierung, RF-Leistung und Controller-Architekturen.
Windows 11 Internetverbindung und Netzwerkadapter-Probleme nach dem Upgrade beheben
Fehlerbehebung bei Windows 11 WiFi und Internetverbindungsfehlern nach dem Upgrade. Technische Schritt-für-Schritt-Lösungen für beschädigte TCP/IP-Stacks, DNS-Timeouts und Treiberfehler.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.