
Fehlerbehebung bei öffentlichem WiFi: Behebung von "Verbunden, kein Internet" und Fehlern bei der Weiterleitung zur Splash Page
Dieser maßgebliche technische Leitfaden erklärt die zugrunde liegende Funktionsweise der Captive Portal Erkennung und beschreibt die sechs Hauptfehlerursachen, die Verbindungen im Gäste-WiFi verhindern. Er bietet IT-Managern und Netzwerkarchitekten ein praktisches Framework zur Fehlerbehebung bei HTTP-Weiterleitungsproblemen, DNS-Konflikten und Herausforderungen durch MAC-Randomisierung.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Captive Portal Leitfaden →
Management-Zusammenfassung
Ein Gast verbindet sich mit Ihrem WiFi, aber die Anmeldeseite lädt nicht. Er sieht eine Warnung "Verbunden, kein Internet" und gibt auf. Für Venue Operations Directors und IT-Manager stellt dieser Fehler eine direkte Verschlechterung des Gästeerlebnisses, eine Zunahme von Support-Tickets und eine verpasste Gelegenheit zur Erfassung von First-Party-Daten dar, was die Investition in die drahtlose Infrastruktur rechtfertigt.
Dieser Leitfaden erklärt genau, wie die Erkennung von Captive Portals auf Betriebssystemebene funktioniert, und identifiziert die sechs Hauptursachen, die für die meisten Verbindungsfehler verantwortlich sind. Er bietet ein praktisches, herstellerneutrales Troubleshooting-Framework zur Behebung von DHCP-Erschöpfung, DNS-Abfangfehlern, unvollständigen Walled Gardens, blockierten HSTS-Weiterleitungen, aktiven VPN-Konflikten und Problemen mit der MAC-Adressen-Randomisierung.
Technischer Deep-Dive: Wie die Captive Portal Erkennung wirklich funktioniert
Um Fehler bei einem Captive Portal zu beheben, müssen Sie zunächst verstehen, was ein Captive Portal auf Netzwerkebene tatsächlich tut. Es ist nicht einfach nur eine Anmeldeseite - es ist ein Mechanismus zum Abfangen von Datenverkehr auf Netzwerkebene.
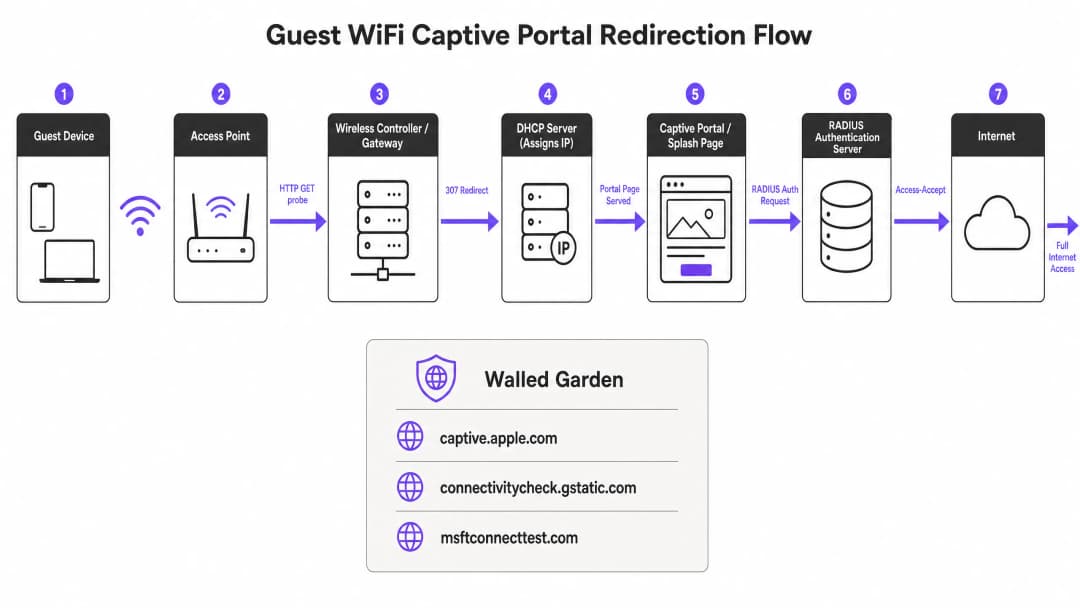
Wenn sich ein Gästegerät mit einer Gäste-SSID verbindet, erhält es eine IP-Adresse über DHCP. Das Betriebssystem wartet nicht darauf, dass der Benutzer einen Browser öffnet. Stattdessen sendet ein Hintergrund-Systemdienst sofort eine unverschlüsselte HTTP-GET-Anfrage an eine vom Hersteller kontrollierte Probe-URL. Apple-Geräte fragen captive.apple.com ab. Android-Geräte fragen connectivitycheck.gstatic.com ab. Windows-Geräte fragen msftconnecttest.com ab. Firefox fragt detectportal.firefox.com ab.
Wenn das Netzwerk über einen offenen Internetzugang verfügt, geben diese Probes die erwartete Antwort HTTP 200 OK zurück und das Betriebssystem entscheidet, dass die Verbindung aktiv ist. In einem Gästenetzwerk fängt das Wireless Gateway oder der Controller diese HTTP-Probe jedoch ab, bevor sie das Internet erreichen kann. Anstelle der erwarteten Antwort gibt das Gateway einen HTTP 307 Temporary Redirect zurück, der auf die Splash-Page des Captive Portals verweist. Das Betriebssystem erkennt diese unerwartete Weiterleitung, stellt fest, dass es sich hinter einem Captive Portal befindet, und öffnet ein Sandbox-Browserfenster (Captive Network Assistant), um die Anmeldeseite anzuzeigen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Fehlerbehebung & Risikominderung: Die 6 Hauptursachen für Fehler
Wenn ein Captive Portal nicht geladen werden kann, wird das Problem fast immer durch einen von sechs spezifischen Fehlermodi verursacht.

1. DHCP-Pool-Erschöpfung
Dies ist ein stiller Killer bei Veranstaltungen mit hoher Dichte. Wenn Sie eine Konferenz mit 2.000 Teilnehmern veranstalten und ein Standard-/24-Subnetz verwenden, haben Sie nur 254 nutzbare IP-Adressen. Wenn Ihre DHCP-Lease-Zeit auf den Standardwert von 24 Stunden eingestellt ist, ist Ihr Pool innerhalb weniger Minuten nach der Türöffnung erschöpft. Jeder Verbindungsversuch danach schlägt fehl, noch bevor die Captive Portal-Sequenz überhaupt beginnt.
Lösung: Stellen Sie die DHCP-Lease-Zeiten für Gäste in Umgebungen mit hoher Fluktuation auf 15 bis 30 Minuten ein. Dimensionieren Sie Ihre Subnetze nach den Spitzenwerten der gleichzeitigen Nutzer, nicht nur nach der durchschnittlichen Besucherzahl. Ein /22-Subnetz bietet 1.022 nutzbare Adressen, was die empfohlene Mindestgröße für Unternehmensstandorte ist.
2. DNS-Abfangfehler
Die Captive Portal-Weiterleitung beruht darauf, dass das Gateway einen HTTP-Probe abfängt. Dieser Probe erfordert jedoch zunächst eine DNS-Abfrage. Wenn Ihre DNS-Konfiguration es nicht authentifizierten Clients nicht erlaubt, externe Domainnamen aufzulösen, wird der Probe niemals ausgelöst.
Lösung: Stellen Sie sicher, dass Ihre Firewall-Richtlinien DNS-Anfragen (Port 53) von nicht authentifizierten Clients explizit zulassen. Führen Sie eine Paketerfassung auf einem Testgerät durch, um zu überprüfen, ob Ihr DNS-Abfang funktioniert.
3. Unvollständiger Walled Garden
Der Walled Garden (Zugriffskontrollliste vor der Authentifizierung) definiert, welche externen Domains nicht authentifizierte Gäste erreichen können. Wenn Ihre Portal-Splash-Page Assets von einem CDN lädt, das nicht im Walled Garden enthalten ist, wird die Seite als leerer Bildschirm gerendert. Wenn Sie Social Logins über Google, Apple oder Microsoft Entra ID anbieten, muss jede einzelne von diesen Anbietern verwendete OAuth-Domain auf die Whitelist gesetzt werden. Social-Identity-Anbieter aktualisieren regelmäßig ihre CDN-IP-Bereiche und Authentifizierungsdomains; ein Walled Garden, der vor sechs Monaten noch perfekt funktionierte, kann über Nacht ausfallen.
Lösung: Planen Sie vierteljährliche Walled-Garden-Audits ein. Wenn Ihre Hardware dies unterstützt, verwenden Sie Wildcard-Domain-Snooping, das auf Cisco Meraki, HPE Aruba, Ruckus und Juniper Mist nativ verfügbar ist. Purple pflegt und aktualisiert diese Walled-Garden-Einträge automatisch als Teil unseres Cloud-managed Service.
4. HSTS-Weiterleitungsblockierung
HTTP Strict Transport Security (HSTS) ist eine Sicherheitsrichtlinie für Browser, die Verbindungen zu bestimmten Domains ausschließlich über HTTPS erzwingt. Wenn ein Gästegerät versucht, mit einer vorab geladenen HSTS-Domain zu kommunizieren, und Ihr Gateway versucht, diese HTTPS-Anfrage abzufangen, um auf das Portal weiterzuleiten, erkennt der Browser einen Zertifikatsfehler. Dies führt zu einer unvermeidbaren Sicherheitswarnung und blockiert die Weiterleitung vollständig.
Lösung: Versuchen Sie niemals, eine HTTPS-Abfangung für die erste Weiterleitung durchzuführen. Stellen Sie sicher, dass Ihr Gateway nur unverschlüsselte HTTP-Canary-Anfragen weiterleitet. Die langfristige, auf Standards basierende Lösung ist RFC 8910, der die DHCP-Option 114 definiert. Diese Option ermöglicht es Ihrem DHCP-Server, die Captive Portal-URL direkt an das Client-Gerät zu senden, wodurch eine HTTP-Weiterleitung völlig überflüssig wird. iOS 14 und Android 11 und höher unterstützen dies nativ.
5. Aktives VPN auf dem Client-Gerät
Ein VPN verschlüsselt den gesamten Datenverkehr des Geräts und leitet ihn durch einen externen Tunnel, bevor er Ihr Gateway erreicht. Ihr Gateway sieht die HTTP-Anfrage nie, sodass die Captive Portal-Erkennungssequenz nicht ausgelöst wird. Gäste sehen weder eine Login-Seite noch das Internet.
Lösung: Der Gast muss das VPN deaktivieren, sich mit dem Portal verbinden und das VPN anschließend wieder aktivieren. Für Service-Mitarbeiter sollte die Frage, ob der Gast ein VPN verwendet, der erste Schritt zur Fehlerbehebung sein.
6. Unterbrechung der Sitzungsdauerhaftigkeit durch MAC-Adressen-Randomisierung
Moderne iOS- und Android-Geräte verwenden standardmäßig zufällige MAC-Adressen als Datenschutzfunktion. Jedes Mal, wenn sich ein Gerät mit einem Netzwerk verbindet, kann es eine andere MAC-Adresse präsentieren. Da der Sitzungsstatus des Captive Portal über die MAC-Adresse nachverfolgt wird, kann einem Gast, der vor einer Stunde authentifiziert wurde, die Login-Seite erneut angezeigt werden, nachdem sich die MAC-Adresse seines Geräts geändert hat.
Lösung: Die Lösung für Gäste besteht darin, die private Adresse für Ihre spezifische SSID in ihren Netzwerkeinstellungen zu deaktivieren. Die betreiberseitige Lösung ist die Implementierung einer profilbasierten Authentifizierung wie Passpoint und OpenRoaming über 802.1X, die auf Layer 2 mithilfe von Anmeldedaten anstelle von MAC-Adressen authentifiziert, wodurch die Randomisierung irrelevant wird.
Implementierungsleitfaden: Aufbau einer robusten Architektur
Die Bereitstellung eines gut konfigurierten Captive Portal erfordert aktive architektonische Entscheidungen.
- Überprüfen Sie Ihre Walled Garden-Einstellungen vor jedem größeren Event. Die minimal erforderlichen Einträge sind: der FQDN Ihres Portals und alle zugehörigen CDN-Domains, die Captive Portal-Erkennungs-URLs für Apple, Google, Windows und Firefox sowie die OAuth-Domains für jeden von Ihnen unterstützten Social-Login-Anbieter.
- Verwenden Sie ein öffentlich vertrauenswürdiges TLS-Zertifikat. Selbstsignierte Zertifikate lösen auf jedem Gerät Browser-Warnungen aus. Erneuern Sie Zertifikate, bevor sie ablaufen - ein abgelaufenes Zertifikat ist eine der häufigsten Ursachen für plötzliche, standortweite Ausfälle des Portals.
- Testen Sie aus einem frischen, nicht authentifizierten Zustand. Wenn Sie das Portal von einem zuvor authentifizierten Gerät aus testen, wird das Portal vollständig umgangen, da die Sitzung noch aktiv ist. Testen Sie immer von einem neuen Gerät aus oder von einem Gerät, auf dem Sie das Netzwerk ignoriert und das WiFi-Profil gelöscht haben.
- Passen Sie die Idle-Timeouts an. Viele Controller sind standardmäßig auf ein Idle-Timeout von 5 Minuten eingestellt, was für mobile Geräte, die zwischen Interaktionen in den Ruhezustand wechseln, sehr aggressiv ist. Stellen Sie das Idle-Timeout für Umgebungen im Gastgewerbe und im Einzelhandel auf mindestens 30 Minuten ein.
ROI und geschäftliche Auswirkungen
Captive Portals sind eine ausgereifte Technologie, weisen jedoch einige inhärente Komplexitäten auf. Das strategische Ziel besteht darin, sich in Richtung einer nahtlosen und sicheren Authentifizierung zu bewegen.
OpenRoaming, basierend auf Passpoint und 802.1X, hilft wiederkehrenden Gästen, sich automatisch und sicher zu verbinden, ohne dass eine Anmeldeseite angezeigt wird. Im Rahmen unseres Connect-Tarifs fungiert Purple als kostenloser Identity Provider für OpenRoaming. Veranstaltungsorte wie Premier Inn und die Manchester Airports Group nutzen dies bereits, um wiederkehrenden Besuchern den Aufwand einer erneuten Authentifizierung zu ersparen und gleichzeitig die vollständige GDPR-Konformität sowie die Erfassung von First-Party-Daten zu gewährleisten. Durch die Reduzierung von Verbindungsfehlern können Sie das Volumen der erfassten First-Party-Daten direkt steigern und so die Kundenbindung sowie das personalisierte Engagement stärken.
Technisches Briefing als Podcast
Hören Sie sich eine detaillierte Aufschlüsselung dieser Schritte zur Fehlerbehebung von unserem Senior Solutions Architect in unserem 10-minütigen technischen Briefing an.
Schlüsseldefinitionen
Captive Portal
Ein Mechanismus zur Abfangung des Datenverkehrs auf Netzwerkebene, der den Internetzugang einschränkt, bis ein Benutzer eine erforderliche Aktion durchführt, wie das Akzeptieren von Bedingungen oder die Eingabe von Anmeldedaten auf einer Splash Page.
Die primäre Methode für Unternehmen, um den Gastzugang zu sichern und First-Party-Daten zu erfassen.
Walled Garden
Eine Zugriffskontrollliste vor der Authentifizierung, die festlegt, welche externen IP-Adressen oder Domains ein nicht authentifiziertes Gästegerät erreichen darf.
Entscheidend, um den Zugriff auf Portal-Ressourcen, CDNs und OAuth-Identitätsanbieter zu ermöglichen, bevor der Benutzer vollständig authentifiziert ist.
Captive Network Assistant (CNA)
Ein vom Betriebssystem automatisch geöffnetes, isoliertes Browserfenster mit eingeschränkter Funktionalität, wenn es eine Weiterleitung zu einem Captive Portal erkennt.
Dies ist die Benutzeroberfläche, auf der der Gast Ihre Anmeldeseite tatsächlich sieht und mit ihr interagiert.
HSTS (HTTP Strict Transport Security)
Ein Sicherheitsmechanismus für Websites, der dazu beiträgt, Websites vor Man-in-the-Middle-Angriffen zu schützen, indem Browser gezwungen werden, nur über sichere HTTPS-Verbindungen mit ihnen zu kommunizieren.
HSTS verhindert, dass Gateways die HTTPS-Abfangung nutzen, um Benutzer zu einem Captive Portal weiterzuleiten, was bei falscher Konfiguration zu Verbindungsfehlern führt.
DHCP-Pool-Erschöpfung
Ein Zustand, in dem ein DHCP-Server alle verfügbaren IP-Adressen in seinem konfigurierten Subnetz zugewiesen hat, wodurch verhindert wird, dass neue Geräte dem Netzwerk beitreten.
Eine häufige Ursache für den Fehler "Verbunden, kein Internet" in Umgebungen mit hoher Dichte wie Stadien oder Konferenzen.
MAC-Adressen-Randomisierung
Eine Datenschutzfunktion in modernen mobilen Betriebssystemen, die für jedes WiFi-Netzwerk eine zufällige MAC-Adresse generiert, um die Nachverfolgung über verschiedene Standorte hinweg zu verhindern.
Diese Funktion unterbricht die Sitzungsstabilität auf Captive Portals und zwingt Gäste zur erneuten Authentifizierung, wenn sich ihre MAC-Adresse ändert.
OpenRoaming
Ein Verbund von WiFi Netzwerken, der es Nutzern ermöglicht, sich automatisch und sicher mit teilnehmenden Netzwerken zu verbinden, ohne Anmeldedaten einzugeben oder mit einem Captive Portal zu interagieren.
Der strategische Nachfolger von Captive Portals für wiederkehrende Besucher, unterstützt von Purple als kostenloser Identity Provider.
RFC 8910 (DHCP Option 114)
Ein Standard, der es einem DHCP-Server ermöglicht, die URL des Captive Portals während der IP-Adresszuweisung direkt an das Client-Gerät zu übermitteln.
Dies umgeht die Notwendigkeit einer HTTP-Weiterleitung vollständig, löst Probleme durch HSTS und verbessert die Geschwindigkeit der Portalerkennung.
Ausgearbeitete Beispiele
Ein Hotel mit 350 Zimmern in der Londoner Innenstadt betreibt ein einzelnes /24-Subnetz für das Gäste-WiFi. Während einer großen Konferenz treffen 400 Teilnehmer gleichzeitig ein. Innerhalb von 20 Minuten berichten Gäste, dass sie zwar verbunden sind, aber weder das Portal noch das Internet erreichen können.
Die sofortige Lösung besteht darin, das Subnetz auf /22 zu erweitern, wodurch 1.022 nutzbare Adressen zur Verfügung stehen, und die DHCP-Lease-Zeit von 24 Stunden auf 8 Stunden zu verkürzen. Die langfristige Lösung ist die Implementierung des cloudbasierten Captive Portals von Purple, das die Auslastung des DHCP-Pools in Echtzeit überwacht und das Netzwerkteam alarmiert, bevor eine Erschöpfung eintritt.
Eine große Einzelhandelskette mit 200 Filialen nutzt Social Login über Google und Facebook auf ihrem Gäste-Portal. Nach einem Update der OAuth-Infrastruktur durch Google können Gäste zwar die Portalseite aufrufen, die Social-Login-Buttons zeigen jedoch nur noch einen leeren Bildschirm.
Das IT-Team muss die neuen von Google verwendeten Authentifizierungsdomains identifizieren und sie dem Walled Garden (der Zugriffskontrollliste vor der Authentifizierung) hinzufügen. Um dies in Zukunft zu verhindern, sollten sie Wildcard-Domain-Einträge (z. B. *.google.com) anstelle von fest codierten IP-Adressen verwenden und den Walled Garden vierteljährlich überprüfen.
Übungsfragen
Q1. Ein IT-Leiter eines Stadions berichtet, dass in der Halbzeitpause tausende Fans versuchen, sich mit dem Gäste-WiFi zu verbinden. Das Portal lädt bei einigen, aber viele berichten, dass ihre Geräte bei "IP-Adresse wird abgerufen" hängen bleiben oder "Verbunden, kein Internet" anzeigen, noch bevor das Portal überhaupt erscheint. Was ist die wahrscheinlichste architektonische Schwachstelle?
Hinweis: Berücksichtigen Sie das Volumen der gleichzeitigen Verbindungen im Vergleich zu den verfügbaren Ressourcen im Netzwerksegment.
Musterlösung anzeigen
Das Netzwerk leidet unter einer Erschöpfung des DHCP-Pools. Das Subnetz ist wahrscheinlich für die maximale Last der gleichzeitigen Nutzer zu klein dimensioniert (z. B. ein /24-Netz) und die DHCP-Lease-Zeit ist vermutlich zu hoch eingestellt. Der empfohlene Ansatz besteht darin, das Subnetz zu vergrößern (z. B. auf ein /22- oder /21-Netz) und die DHCP-Lease-Zeit an die erwartete Verweildauer anzupassen (z. B. 3 Stunden für ein Stadion).
Q2. Ein Gast verbindet sich mit Ihrem Einzelhandels-WiFi-Netzwerk. Sein Gerät zeigt eine Sicherheitswarnung mit dem Hinweis "Ihre Verbindung ist nicht privat" an, wenn er versucht, eine beliebte Website zu laden, und das Captive Portal erscheint nie. Welcher Mechanismus verursacht diese Blockade?
Hinweis: Denken Sie daran, wie moderne Browser mit erzwungenen Weiterleitungen bei sicheren Verbindungen umgehen.
Musterlösung anzeigen
HSTS (HTTP Strict Transport Security) blockiert die Weiterleitung. Der Gast hat versucht, eine in der HSTS-Preload-Liste eingetragene Domain (über HTTPS) aufzurufen, und das Wireless Gateway hat versucht, diese sichere Verbindung abzufangen, um sie auf das Portal umzuleiten. Der Browser hat die Zertifikatsabweichung erkannt und die Verbindung blockiert. Das Gateway muss so konfiguriert werden, dass es nur unverschlüsselte HTTP-Anfragen abfängt.
Q3. Sie haben vor kurzem Social-Login-Optionen über Google und Microsoft Entra ID auf Ihrem Captive Portal aktiviert. Gäste berichten, dass die Portalseite lädt, aber das Klicken auf die Login-Buttons zu einem Timeout führt. Bei Tests im uneingeschränkten Mitarbeiternetzwerk der IT-Abteilung funktioniert das Portal einwandfrei. Welche Konfiguration fehlt?
Hinweis: Berücksichtigen Sie den Netzwerkstatus des Gastgeräts, bevor die Authentifizierung abgeschlossen ist.
Musterlösung anzeigen
Der Walled Garden (Zugriffskontrollliste vor der Authentifizierung) ist unvollständig. Die von Google und Microsoft Entra ID verwendeten OAuth-Authentifizierungsdomains und CDNs wurden nicht auf die Whitelist gesetzt. Da der Gast nicht authentifiziert ist, blockiert das Gateway den Zugriff auf diese externen Domains, was zu einem Timeout beim Social-Login führt. Das IT-Team muss Wildcard-Einträge für diese Identity Provider im Walled Garden hinzufügen.
Weiterlesen in dieser Reihe
Ruckus Captive Portal Fehlerbehebung: Checkliste für WISPr Weiterleitung, Hotspot und Walled Garden
Sie können ein fehlerhaftes Ruckus Captive Portal anhand der von Gästen gemeldeten Symptome diagnostizieren und in einer festgelegten Reihenfolge beheben. Die Reihenfolge umfasst die Hotspot (WISPr) Login-URL, den Walled Garden, das Passwort der Northbound Portal Interface, RADIUS-Authentifizierung und -Accounting sowie HTTPS-Weiterleitungszertifikate. Die Prüfungen gelten für SmartZone, Ruckus One und Unleashed.
Ubiquiti UniFi Captive Portal Fehlerbehebung: Checkliste für externes Portal, Hotspot und Walled Garden
Nutzen Sie diese Checkliste, um herauszufinden, warum Ihr Ubiquiti UniFi Captive Portal nicht funktioniert, und um den Fehler zu beheben. Ordnen Sie das Symptom einer von sechs Ursachen zu, führen Sie zwei Schnelltests durch und korrigieren Sie den externen Portal-Server, den Pre-Authorisation Access, die Subnetz-Beschränkungen für Gäste, HTTPS-Weiterleitungen, die Erreichbarkeit des Controllers oder die Client-Einstellungen.
HPE Aruba Captive Portal Fehlerbehebung: Checkliste für Weiterleitung, Zertifikat und Walled Garden
Nutzen Sie diese Checkliste, um ein fehlerhaftes HPE Aruba Captive Portal anhand des beobachteten Symptoms zu diagnostizieren: keine Weiterleitung, eine Zertifikatswarnung oder ein Gast, der nicht freigeschaltet wird. Sie können den Fehler dann auf DNS, DHCP, den Walled Garden, die Weiterleitungs-URL, das Zertifikat oder RADIUS zurückführen. Wenden Sie die Behebung schließlich auf Instant APs, Aruba Central oder einem Mobility Controller an.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.