
Dépannage du WiFi public : résoudre les erreurs « Connecté, pas d'internet » et les échecs de redirection vers la page d'accueil
Ce guide de référence technique présente le fonctionnement de la détection de Captive Portal et détaille les six principaux modes de défaillance empêchant la connexion au WiFi invité. Il offre aux responsables informatiques et aux architectes réseau un cadre de dépannage pratique pour résoudre les problèmes de redirection HTTP, les conflits DNS et les défis liés à la randomisation des adresses MAC.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Captive Portal →
Synthèse
Un visiteur se connecte à votre WiFi, mais la page de connexion ne parvient pas à se charger. Il voit un avertissement "Connecté, pas d'Internet" et abandonne. Pour les directeurs d'exploitation de sites et les responsables informatiques, cette défaillance représente une dégradation directe de l'expérience client, une augmentation des tickets de support et une occasion manquée de collecter des données de première main, ce qui justifie l'investissement dans l'infrastructure sans fil.
Ce guide explique exactement comment fonctionne la détection du Captive Portal au niveau du système d'exploitation et identifie les six causes profondes responsables de la plupart des échecs de connexion. Il fournit un cadre de dépannage pratique et neutre vis-à-vis des fournisseurs pour résoudre l'épuisement du DHCP, les échecs d'interception DNS, les walled gardens incomplets, les redirections HSTS bloquées, les conflits VPN actifs et les problèmes de randomisation d'adresse MAC.
Analyse technique approfondie : Comment fonctionne réellement la détection du Captive Portal
Pour dépanner un portail captif, vous devez d'abord comprendre ce qu'est un Captive Portal au niveau du réseau. Il ne s'agit pas simplement d'une page de connexion ; il s'agit d'un mécanisme d'interception du trafic au niveau du réseau.
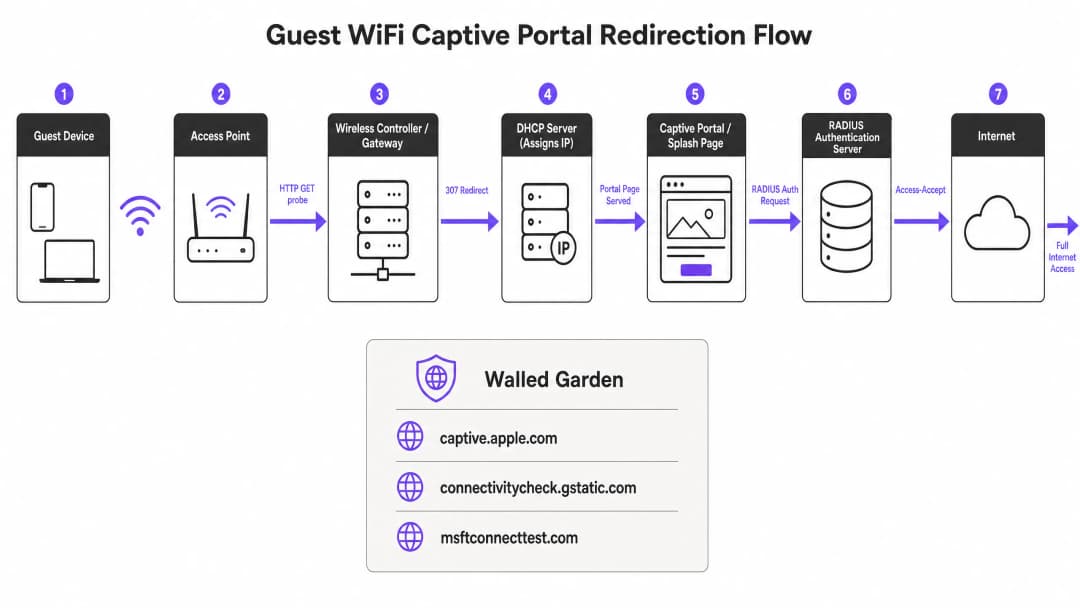
Lorsqu'un appareil invité rejoint un SSID invité, il reçoit une adresse IP via DHCP. Le système d'exploitation n'attend pas que l'utilisateur ouvre un navigateur. Au lieu de cela, un service système en arrière-plan envoie immédiatement une requête HTTP GET non chiffrée à une URL de test contrôlée par le fournisseur. Les appareils Apple interrogent captive.apple.com. Les appareils Android interrogent connectivitycheck.gstatic.com. Les appareils Windows interrogent msftconnecttest.com. Firefox interroge detectportal.firefox.com.
Si le réseau dispose d'un accès internet ouvert, ces requêtes renvoient leur réponse HTTP 200 OK attendue et le système d'exploitation décide que la connexion est active. Cependant, sur un réseau invité, la passerelle sans fil ou le contrôleur intercepte cette requête HTTP avant qu'elle ne puisse atteindre internet. Au lieu de la réponse attendue, la passerelle renvoie une redirection temporaire HTTP 307 pointant vers la page d'accueil du Captive Portal. Le système d'exploitation détecte cette redirection inattendue, comprend qu'il se trouve derrière un Captive Portal et ouvre une fenêtre de navigateur isolée (Captive Network Assistant) pour afficher la page de connexion.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Dépannage et atténuation des risques : Les 6 causes profondes d'échec
Lorsqu'un Captive Portal ne parvient pas à se charger, le problème est presque toujours causé par l'un des six modes de défaillance spécifiques.

1. Épuisement de la plage DHCP
C'est un problème invisible mais critique lors d'événements à forte densité. Si vous organisez une conférence avec 2 000 participants et utilisez un sous-réseau /24 standard, vous ne disposez que de 254 adresses IP utilisables. Si la durée du bail DHCP est définie sur les 24 heures par défaut, votre plage sera épuisée dans les minutes qui suivent l'ouverture des portes. Chaque tentative de connexion ultérieure échouera avant même que la séquence du Captive Portal ne commence.
Solution : Définissez la durée du bail DHCP pour les invités entre 15 et 30 minutes pour les environnements à forte rotation. Dimensionnez vos sous-réseaux en fonction des pics d'utilisateurs simultanés, et non de la simple fréquentation moyenne. Un sous-réseau /22 fournit 1 022 adresses utilisables, ce qui est la taille minimale recommandée pour les sites d'entreprise.
2. Échec de l'interception DNS
La redirection du Captive Portal repose sur l'interception d'une requête HTTP par la passerelle. Cependant, cette requête nécessite d'abord une résolution DNS. Si votre configuration DNS ne permet pas aux clients pré-authentifiés de résoudre des noms de domaine externes, la requête ne sera jamais déclenchée.
Solution : Assurez-vous que vos règles de pare-feu autorisent explicitement les requêtes DNS (port 53) provenant de clients non authentifiés. Effectuez une capture de paquets sur un appareil de test pour vérifier que votre interception DNS fonctionne correctement.
3. Walled Garden incomplet
Le walled garden (liste de contrôle d'accès pré-authentification) définit les domaines externes que les invités non authentifiés peuvent atteindre. Si votre page de connexion charge des ressources depuis un CDN qui n'est pas inclus dans le walled garden, la page s'affichera sous la forme d'un écran vide. Si vous proposez des connexions via des réseaux sociaux comme Google, Apple ou Microsoft Entra ID, chaque domaine OAuth utilisé par ces fournisseurs doit être inscrit sur liste blanche. Les fournisseurs d'identité sociale mettent régulièrement à jour leurs plages d'adresses IP de CDN et leurs domaines d'authentification ; un walled garden qui fonctionnait parfaitement il y a six mois peut cesser de fonctionner du jour au lendemain.
Solution : Planifiez des audits trimestriels du walled garden. Lorsque votre matériel le permet, utilisez la détection de domaine par caractère générique, disponible nativement sur Cisco Meraki, HPE Aruba, Ruckus et Juniper Mist. Purple maintient et met à jour automatiquement ces entrées de walled garden dans le cadre de notre service géré dans le cloud.
4. Blocage de la redirection HSTS
Le protocole HTTP Strict Transport Security (HSTS) est une règle de sécurité de navigateur qui impose des connexions uniquement via HTTPS vers des domaines spécifiques. Si un appareil invité tente de communiquer avec un domaine préchargé en HSTS et que votre passerelle tente d'intercepter cette requête HTTPS pour la rediriger vers le portail, le navigateur détecte une incompatibilité de certificat. Cela affiche un avertissement de sécurité incontournable et bloque complètement la redirection. Solution : Ne tentez jamais d'interception HTTPS pour la redirection initiale. Assurez-vous que votre passerelle ne redirige que les sondes HTTP non chiffrées. La solution à long terme basée sur les standards est la RFC 8910, qui définit l'option DHCP 114. Cette option permet à votre serveur DHCP de communiquer l'URL du Captive Portal directement à l'appareil client, évitant ainsi complètement la redirection HTTP. iOS 14, Android 11 et leurs versions supérieures prennent cela en charge de manière native.
5. VPN actif sur l'appareil client
Un VPN chiffre tout le trafic de l'appareil et l'achemine via un tunnel externe avant qu'il n'atteigne votre passerelle. Votre passerelle ne voit jamais la sonde HTTP, de sorte que la séquence de détection du Captive Portal n'est jamais déclenchée. Les clients ne voient ni page de connexion ni internet.
Solution : Le client doit désactiver le VPN, se connecter au portail, puis réactiver le VPN. Pour le personnel d'accueil, demander si le client utilise un VPN doit être la première étape de dépannage.
6. Persistance de la session interrompue par la randomisation de l'adresse MAC
Les appareils iOS et Android modernes utilisent par défaut des adresses MAC aléatoires par mesure de confidentialité. Chaque fois qu'un appareil se connecte à un réseau, il peut présenter une adresse MAC différente. Étant donné que l'état de la session du Captive Portal est suivi par l'adresse MAC, un client authentifié il y a une heure peut se voir à nouveau présenter la page de connexion après le changement de l'adresse MAC de son appareil.
Solution : La solution pour les clients consiste à désactiver l'adresse privée pour votre SSID spécifique dans leurs paramètres réseau. La solution côté opérateur consiste à implémenter une authentification basée sur les profils, telle que Passpoint et OpenRoaming via 802.1X, qui authentifie au niveau de la couche 2 à l'aide d'identifiants plutôt que d'adresses MAC, ce qui rend la randomisation non pertinente.
Guide de mise en œuvre : Bâtir une architecture résiliente
Le déploiement d'un Captive Portal bien configuré nécessite des choix d'architecture actifs.
- Vérifiez votre walled garden avant chaque événement majeur. Les entrées minimales requises sont : le FQDN de votre portail et tous les domaines CDN associés, les URL de détection de Captive Portal pour Apple, Google, Windows et Firefox, ainsi que les domaines OAuth pour chaque fournisseur de connexion sociale que vous prenez en charge.
- Utilisez un certificat TLS de confiance publique. Les certificats auto-signés déclencheront des avertissements de navigateur sur tous les appareils. Renouvelez les certificats avant leur expiration ; un certificat expiré est l'une des causes les plus courantes de pannes de portail soudaines à l'échelle d'un site.
- Testez à partir d'un état vierge et non authentifié. Tester le portail à partir d'un appareil préalablement authentifié contournera complètement le portail car la session est toujours active. Testez toujours à partir d'un nouvel appareil, ou d'un appareil sur lequel vous avez oublié le réseau et supprimé le profil WiFi.
- Ajustez les délais d'inactivité. De nombreux contrôleurs sont configurés par défaut sur un délai d'inactivité de 5 minutes, ce qui est très agressif pour les appareils mobiles qui passent en mode veille entre deux interactions. Définissez le délai d'inactivité sur au moins 30 minutes pour les environnements d'accueil et de vente au détail.
ROI et impact commercial
Les Captive Portals sont une technologie éprouvée, mais ils présentent des complexités inhérentes. L'objectif stratégique est d'évoluer vers une authentification transparente et sécurisée.
OpenRoaming, basé sur Passpoint et 802.1X, aide les visiteurs réguliers à se connecter automatiquement et de manière sécurisée sans jamais voir de page de connexion. Dans le cadre de notre offre Connect, Purple agit comme un fournisseur d'identité gratuit pour OpenRoaming. Des sites comme Premier Inn et Manchester Airports Group l'utilisent déjà pour éliminer les tracas de la ré-authentification pour les visiteurs réguliers, tout en maintenant une totale conformité avec la GDPR et la collecte de données de première partie. En réduisant les échecs de connexion, vous pouvez directement augmenter le volume de données de première partie collectées, renforçant ainsi la fidélité des clients et l'engagement personnalisé.
Podcast de Présentation Technique
Écoutez une analyse détaillée de ces étapes de dépannage par notre Senior Solutions Architect dans notre présentation technique de 10 minutes.
Définitions clés
Captive Portal
Un mécanisme d'interception du trafic au niveau du réseau qui restreint l'accès à internet jusqu'à ce que l'utilisateur effectue une action requise, comme accepter les conditions d'utilisation ou saisir ses identifiants sur une page d'accueil.
La méthode principale permettant aux établissements de sécuriser l'accès des invités et de collecter des données de première main.
Walled Garden
Une liste de contrôle d'accès pré-authentification qui définit les adresses IP externes ou les domaines qu'un appareil invité non authentifié est autorisé à atteindre.
Indispensable pour autoriser l'accès aux ressources du portail, aux CDN et aux fournisseurs d'identité OAuth avant que l'utilisateur ne soit pleinement authentifié.
Captive Network Assistant (CNA)
Une fenêtre de navigation isolée et aux fonctionnalités restreintes, ouverte automatiquement par le système d'exploitation lorsqu'il détecte une redirection de Captive Portal.
Il s'agit de l'interface avec laquelle l'invité interagit pour afficher votre page de connexion.
HSTS (HTTP Strict Transport Security)
Un mécanisme de politique de sécurité web qui protège les sites internet contre les attaques de l'homme du milieu en obligeant les navigateurs à interagir avec eux exclusivement via des connexions sécurisées HTTPS.
Le protocole HSTS empêche les passerelles d'intercepter le trafic HTTPS pour rediriger les utilisateurs vers un Captive Portal, provoquant des échecs de connexion si la configuration est incorrecte.
Saturation du pool DHCP
Un état dans lequel un serveur DHCP a attribué toutes les adresses IP disponibles dans son sous-réseau configuré, empêchant les nouveaux appareils de rejoindre le réseau.
Une cause fréquente des erreurs « Connecté, pas d'internet » dans les environnements à forte densité tels que les stades ou les conférences.
Randomisation de l'adresse MAC
Une fonctionnalité de confidentialité présente dans les systèmes d'exploitation mobiles modernes qui génère une adresse MAC aléatoire pour chaque réseau WiFi, empêchant ainsi le suivi d'un lieu à un autre.
Cette fonctionnalité interrompt la persistance des sessions sur les Captive Portals, obligeant les invités à se réauthentifier si leur adresse MAC change.
OpenRoaming
Une fédération de réseaux WiFi qui permet aux utilisateurs de se connecter automatiquement et de manière sécurisée aux réseaux participants sans saisir d'identifiants ni interagir avec un Captive Portal.
Le successeur stratégique des portails captifs pour les visiteurs récurrents, pris en charge par Purple en tant que fournisseur d'identité gratuit.
RFC 8910 (DHCP Option 114)
Un standard qui permet à un serveur DHCP de fournir directement l'URL du Captive Portal à l'appareil client lors de l'attribution de l'adresse IP.
Cela évite complètement le besoin de redirection HTTP, résolvant les problèmes causés par HSTS et améliorant la vitesse de détection du portail.
Exemples concrets
Un hôtel de 350 chambres dans le centre de Londres utilise un seul sous-réseau /24 pour son WiFi invité. Lors d'une grande conférence, 400 délégués arrivent simultanément. En l'espace de 20 minutes, les clients signalent qu'ils sont connectés mais ne parviennent pas à accéder au portail ou à internet.
La solution immédiate consiste à étendre le sous-réseau à /22, offrant ainsi 1 022 adresses utilisables, et à réduire la durée du bail DHCP de 24 heures à 8 heures. La solution à plus long terme consiste à déployer le Captive Portal géré dans le cloud de Purple, qui surveille l'utilisation du pool DHCP en temps réel et alerte l'équipe réseau avant que la saturation ne survienne.
Une grande chaîne de magasins comptant 200 points de vente utilise la connexion via les réseaux sociaux Google et Facebook sur son portail invité. Suite à une mise à jour de l'infrastructure OAuth par Google, les clients accèdent à la page du portail, mais les boutons de connexion sociale affichent un écran blanc.
L'équipe informatique doit identifier les nouveaux domaines d'authentification utilisés par Google et les ajouter au walled garden (liste de contrôle d'accès pré-authentification). Pour éviter ce problème à l'avenir, il convient d'utiliser des entrées de domaine avec caractères génériques (par exemple, *.google.com) plutôt que de figer des adresses IP spécifiques, et de réviser le walled garden chaque trimestre.
Questions d'entraînement
Q1. Le directeur informatique d'un stade signale qu'à la mi-temps, des milliers de supporters tentent de se connecter au WiFi invité. Le portail se charge pour certains, mais beaucoup signalent que leurs appareils restent bloqués sur « Obtention de l'adresse IP » ou affichent « Connecté, pas d'Internet » avant même que le portail n'apparaisse. Quel est le défaut d'architecture le plus probable ?
Conseil : Tenez compte du volume de connexions simultanées par rapport aux ressources disponibles sur le segment réseau.
Voir la réponse type
Le réseau subit une épuisement du pool DHCP. Le sous-réseau est probablement dimensionné de manière trop petite (par exemple, un /24) pour la charge d'utilisateurs simultanés maximale, et la durée du bail DHCP est probablement trop élevée. L'approche recommandée consiste à augmenter la taille du sous-réseau (par exemple, à un /22 ou /21) et à réduire la durée du bail DHCP pour correspondre au temps de présence prévu (par exemple, 3 heures pour un stade).
Q2. Un invité se connecte au réseau WiFi de votre point de vente. Son appareil affiche un avertissement de sécurité indiquant « Votre connexion n'est pas privée » lorsqu'il tente de charger un site web populaire, et le Captive Portal n'apparaît jamais. Quel mécanisme est à l'origine de ce blocage ?
Conseil : Pensez à la manière dont les navigateurs modernes gèrent les redirections forcées sur les connexions sécurisées.
Voir la réponse type
HSTS (HTTP Strict Transport Security) bloque la redirection. L'invité a tenté de naviguer vers un domaine préchargé HSTS (via HTTPS), et la passerelle sans fil a tenté d'intercepter cette connexion sécurisée pour la rediriger vers le portail. Le navigateur a détecté l'incohérence du certificat et a bloqué la connexion. La passerelle doit être configurée pour intercepter uniquement les requêtes HTTP non chiffrées.
Q3. Vous avez récemment activé les options de connexion sociale Google et Microsoft Entra ID sur votre Captive Portal. Les invités signalent que la page du portail se charge, mais que le fait de cliquer sur les boutons de connexion entraîne une expiration de la session. Le portail fonctionne parfaitement lorsqu'il est testé sur le réseau sans restriction du personnel informatique. Quelle configuration est manquante ?
Conseil : Considérez l'état réseau de l'appareil de l'invité avant que l'authentification ne soit terminée.
Voir la réponse type
Le walled garden (liste de contrôle d'accès pré-authentification) est incomplet. Les domaines d'authentification OAuth et les CDN utilisés par Google et Microsoft Entra ID n'ont pas été mis sur liste blanche. Comme l'invité n'est pas authentifié, la passerelle bloque l'accès à ces domaines externes, ce qui entraîne l'expiration du processus de connexion sociale. L'équipe informatique doit ajouter des entrées génériques pour ces fournisseurs d'identité dans le walled garden.
Continuer la lecture de cette série
Dépannage du Captive Portal Ruckus : liste de contrôle pour la redirection WISPr, le hotspot et le walled garden
Vous serez en mesure de diagnostiquer un Captive Portal Ruckus défaillant à partir des symptômes signalés par les clients, puis de le corriger selon un ordre défini. Cet ordre couvre l'URL de connexion du hotspot (WISPr), le walled garden, le mot de passe de l'interface du portail northbound, l'authentification et l'accounting RADIUS, ainsi que les certificats de redirection HTTPS. Les vérifications s'appliquent sur SmartZone, Ruckus One et Unleashed.
Dépannage du Captive Portal Ubiquiti UniFi : liste de contrôle pour portail externe, hotspot et walled garden
Utilisez cette liste de contrôle pour identifier et corriger les dysfonctionnements de votre Captive Portal Ubiquiti UniFi. Associez le symptôme à l'une des six causes, effectuez deux tests rapides, puis corrigez le serveur de portail externe, l'accès de pré-autorisation, les restrictions de sous-réseau invité, les redirections HTTPS, l'accessibilité du contrôleur ou les paramètres clients.
Résolution des problèmes de Captive Portal HPE Aruba : liste de contrôle pour la redirection, le certificat et le walled garden
Utilisez cette liste de contrôle pour diagnostiquer un dysfonctionnement de Captive Portal HPE Aruba à partir du symptôme constaté : absence de redirection, avertissement de certificat ou utilisateur invité qui n'est jamais libéré. Vous pouvez ensuite remonter à l'origine de la panne : DNS, DHCP, walled garden, URL de redirection, certificat ou RADIUS. Enfin, appliquez le correctif sur les Instant AP, Aruba Central ou un contrôleur de mobilité.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.