
WPA2 Personal vs Enterprise: Was ist der Unterschied und welche Variante sollten Sie nutzen?
Dieser technische Leitfaden bietet einen umfassenden Vergleich der Sicherheitsprotokolle WPA2 Personal und WPA2 Enterprise in Enterprise WiFi-Umgebungen. Er beschreibt die architektonischen Unterschiede, Bereitstellungsmethoden und Sicherheitsaspekte jedes Standards, um Netzwerkarchitekten und IT-Verantwortlichen fundierte Entscheidungen zu ermöglichen.
Video overview
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Management-Zusammenfassung
Die Sicherheit von Drahtlosnetzwerken ist eine fundamentale Säule moderner Unternehmensinfrastrukturen. Für IT-Leiter, Netzwerkarchitekten und CTOs ist die Auswahl des geeigneten WLAN-Sicherheitsprotokolls keine rein technische Entscheidung, sondern eine kritische Risikomanagement-Abwägung. Dieser Leitfaden untersucht die grundlegenden Unterschiede zwischen WPA2 Personal (WPA2-PSK) und WPA2 Enterprise (WPA2-802.1X) und erläutert im Detail, warum Ersteres unakzeptable Sicherheitsrisiken in geschäftlichen Umgebungen birgt.
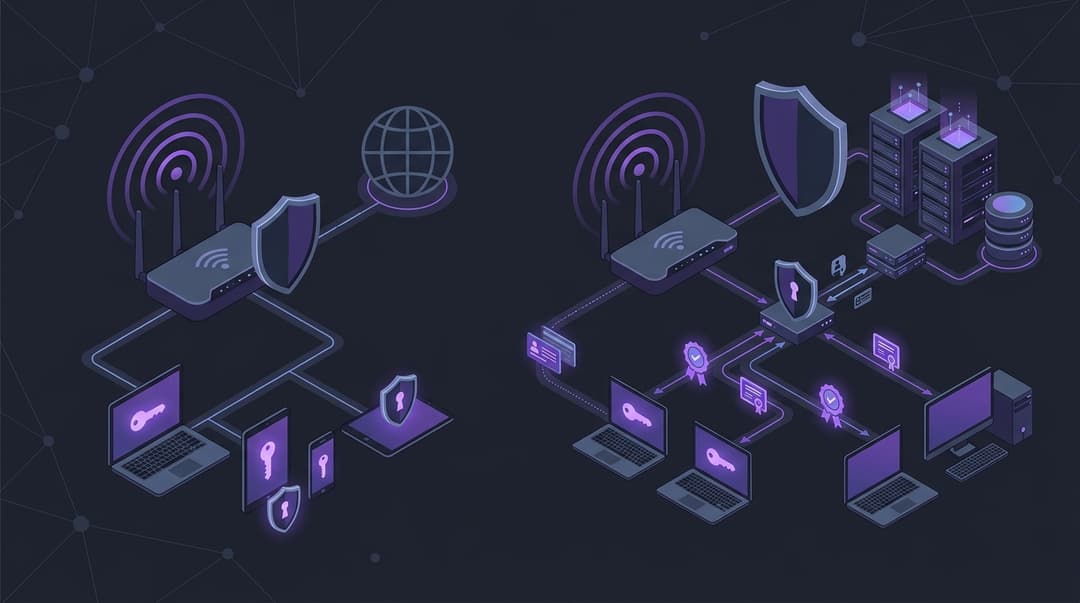
Während WPA2 Personal auf einem einzigen Pre-Shared Key (PSK) basiert, der von allen Nutzern geteilt wird, nutzt WPA2 Enterprise individuelle Anmeldedaten, die über einen zentralen Server authentifiziert werden. Dieser architektonische Unterschied eliminiert das Risiko der Kompromittierung gemeinsam genutzter Schlüssel, ermöglicht eine feingranulare Zugriffskontrolle und bietet umfassende Audit-Protokolle. Für Organisationen, die Hotels, Einzelhandelsketten, Stadien oder Unternehmensbüros betreiben, ist der Wechsel zu WPA2 Enterprise unerlässlich, um sensible Daten zu schützen, gesetzliche Compliance-Vorgaben einzuhalten und den Ruf der Marke zu wahren. Dieses Dokument bietet die nötige technische Tiefe und die praktischen Konzepte, um diesen Übergang erfolgreich zu realisieren.
Technische Detailanalyse
Um die Sicherheitsunterschiede zwischen WPA2 Personal und WPA2 Enterprise zu verstehen, muss man die zugrunde liegende Authentifizierungsmechanik und die Prozesse zur Ableitung kryptografischer Schlüssel analysieren.
WPA2 Personal (WPA2-PSK) Architektur
WPA2 Personal basiert auf einem Pre-Shared Key (PSK) - einem Passwort mit einer Länge zwischen 8 und 63 Zeichen. Die Sicherheit dieser Methode hängt vom 4-Way Handshake ab, der die Verschlüsselungsschlüssel für die Sitzung etabliert, ohne das eigentliche PSK über die Luft zu übertragen.
- PMK-Ableitung: Der Access Point (AP) und die Client-Station (STA) leiten unabhängig voneinander den Pairwise Master Key (PMK) ab. Dies geschieht mithilfe des PBKDF2-Algorithmus (Password-Based Key Derivation Function 2), indem das Passwort, die SSID (Service Set Identifier) sowie die SSID-Länge gehasht und dieser Prozess 4096-mal wiederholt wird. Da die SSID in den Hash einfließt, führt dasselbe Passwort bei verschiedenen SSIDs zu unterschiedlichen PMKs.
- Der 4-Way Handshake: Sobald der PMK etabliert ist, führen AP und STA den Handshake durch, um den Pairwise Transient Key (PTK) zur Verschlüsselung des Unicast-Verkehrs sowie den Group Temporal Key (GTK) zur Verschlüsselung von Multicast- und Broadcast-Verkehr zu generieren.
- Nachricht 1: Der AP sendet einen Zufallswert (ANonce) an die STA.
- Nachricht 2: Die STA generiert ihren eigenen Zufallswert (SNonce) und berechnet den PTK unter Verwendung von PMK, ANonce, SNonce sowie den MAC-Adressen beider Geräte. Die STA sendet den SNonce an den AP, zusammen mit einem Message Integrity Code (MIC), um zu beweisen, dass sie den PMK kennt.
- Nachricht 3: Der AP verifiziert den MIC, leitet den PTK ab und sendet den GTK sowie einen MIC an die STA. - Message 4: Die STA bestätigt den Empfang und signalisiert, dass die Schlüssel einsatzbereit sind.
Die Schwachstelle: Der grundlegende Fehler bei WPA2 Personal besteht darin, dass der PMK statisch und für jedes Gerät im Netzwerk identisch ist. Wenn ein Angreifer den 4-Way Handshake abfängt (was durch das Senden von Deauthentifizierungs-Frames an einen verbundenen Client erzwungen werden kann), kann er einen Offline-Wörterbuchangriff durchführen. Da die SSID und die MAC-Adressen unverschlüsselt übertragen werden, kann der Angreifer Hashes im Voraus berechnen oder GPU-beschleunigte Tools verwenden, um die Passphrase per Brute-Force zu knacken, ohne mit dem Netzwerk zu interagieren. Sobald die Passphrase wiederhergestellt ist, kann der Angreifer den gesamten aufgezeichneten historischen und zukünftigen Datenverkehr entschlüsseln.
WPA2 Enterprise (WPA2-802.1X) Architektur
WPA2 Enterprise beseitigt die Schwachstelle des gemeinsam genutzten Schlüssels, indem es die Authentifizierung von der Verschlüsselung entkoppelt. Es implementiert den IEEE 802.1X Standard, der ein Dreiparteienmodell einführt: den Supplicant (Client-Gerät), den Authenticator (Access Point oder Wireless LAN Controller) und den Authentication Server (normalerweise ein RADIUS-Server).
Anstelle eines statischen PMK generiert WPA2 Enterprise dynamisch einen eindeutigen PMK für jede einzelne Sitzung. Der Authentifizierungsprozess wird durch das Extensible Authentication Protocol (EAP) gesteuert. Zu den gängigsten EAP-Methoden, die in Unternehmensumgebungen eingesetzt werden, gehören:
- EAP-TLS (Transport Layer Security): Die sicherste Methode. Sie erfordert eine gegenseitige zertifikatsbasierte Authentifizierung. Sowohl der Server als auch der Client müssen gültige digitale Zertifikate vorlegen, die von einer vertrauenswürdigen Zertifizierungsstelle (CA) ausgestellt wurden. Dadurch werden passwortbasierte Schwachstellen vollständig eliminiert.
- PEAP-MSCHAPv2 (Protected EAP): Ein zweistufiges Protokoll. In Stufe eins präsentiert der RADIUS-Server dem Client sein Zertifikat und baut einen verschlüsselten TLS-Tunnel auf. In Stufe zwei authentifiziert sich der Client innerhalb dieses sicheren Tunnels mit einem Benutzernamen und einem Passwort über das MSCHAPv2-Protokoll. Obwohl es einfacher bereitzustellen ist als EAP-TLS, bleibt es anfällig für das Abfangen von Anmeldedaten, wenn die Clients nicht so konfiguriert sind, dass sie das Zertifikat des Servers validieren.
- EAP-TTLS (Tunneled TLS): Ähnlich wie PEAP baut es einen sicheren TLS-Tunnel unter Verwendung des Serverzertifikats auf. Die innere Authentifizierung kann jedoch Legacy-Protokolle, Client-Zertifikate oder Verzeichnisdienste direkt unterstützen.
Nach erfolgreichem Abschluss der EAP-Authentifizierung generiert der RADIUS-Server einen Master Session Key (MSK). Der Server überträgt diesen MSK über eine sichere Kabelverbindung an den Authenticator (AP) (unter Verwendung eines Shared Secret zwischen dem AP und dem RADIUS-Server). Der Client und der AP verwenden dann den MSK als PMK, um den standardmäßigen 4-Way Handshake zu initiieren. Da der PMK für diese Sitzung eindeutig ist und niemals wiederverwendet wird, bringt das Abfangen des Handshakes einem Angreifer keinen Vorteil - es gibt keine gemeinsam genutzte Passphrase, die geknackt werden könnte, und der Datenverkehr anderer Benutzer bleibt absolut sicher.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Der Übergang von WPA2 Personal zu WPA2 Enterprise erfordert eine systematische Planung. Unten finden Sie den Bereitstellungsplan für ein robustes WPA2 Enterprise-Netzwerk unter Verwendung von PEAP-MSCHAPv2 (als ersten Schritt) und EAP-TLS (für verwaltete Unternehmensgeräte).
Schritt 1: Einrichten der Identitätsquelle und PKI
Bevor Sie die Wireless-Hardware konfigurieren, müssen Sie eine vertrauenswürdige Identitätsquelle und eine Public-Key-Infrastruktur (PKI) einrichten.
- Verzeichnisdienste: Stellen Sie sicher, dass Ihr Benutzerverzeichnis (Active Directory, LDAP oder Cloud-Identitätsanbieter wie Okta oder Azure AD) befüllt und mit den entsprechenden Sicherheitsgruppen strukturiert ist.
- Zertifizierungsstelle (CA): Stellen Sie für EAP-TLS eine interne CA (z. B. Active Directory Certificate Services) bereit, um Geräte- und Benutzerzertifikate auszustellen. Fordern Sie für PEAP ein öffentliches SSL/TLS-Zertifikat von einer vertrauenswürdigen öffentlichen CA (z. B. DigiCert, Sectigo) für den RADIUS-Server an. Vermeiden Sie selbstsignierte Zertifikate für die Produktion, da diese die Client-Bereitstellung verkomplizieren und das Risiko von Man-in-the-Middle-Angriffen erhöhen.
Schritt 2: RADIUS-Server bereitstellen und konfigurieren
Der RADIUS-Server fungiert als Richtlinien-Entscheidungspunkt. Zu den gängigen Unternehmensoptionen gehören Cisco ISE, FreeRADIUS und Microsoft Network Policy Server (NPS).
- RADIUS-Clients definieren: Registrieren Sie Ihre Wireless LAN Controller (WLCs) oder eigenständigen Access Points als RADIUS-Clients. Weisen Sie ein starkes, zufällig generiertes gemeinsames Geheimnis (Shared Secret, mindestens 24 Zeichen) für die Kommunikation zwischen dem AP/WLC und dem RADIUS-Server zu.
- Authentifizierungsrichtlinien konfigurieren: Definieren Sie, welche EAP-Methoden zulässig sind. Deaktivieren Sie unsichere Protokolle wie PAP, CHAP und EAP-MD5. Beschränken Sie die zulässigen Protokolle auf EAP-TLS und PEAP-MSCHAPv2.
- Autorisierungsrichtlinien konfigurieren: Ordnen Sie Verzeichnisgruppen den entsprechenden Netzwerkzugriffsebenen zu. Beispielsweise sollten Mitglieder der Gruppe „Finanzen“ dem VLAN 10 zugewiesen werden, während die Gruppe „Marketing“ dem VLAN 20 zugewiesen wird. Dies wird erreicht, indem bestimmte RADIUS-Attribute in der Access-Accept-Nachricht zurückgegeben werden (z. B.
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [VLAN ID]).
Schritt 3: Konfiguration der Wireless-Infrastruktur
Greifen Sie auf die Verwaltungsoberfläche Ihres WLCs oder Ihrer AP-Verwaltungsplattform zu (z. B. auf das integrierte Dashboard von Purple oder Ihren Hardware-Controller).
- Neue SSID erstellen: Definieren Sie eine neue SSID (z. B. „Corporate-Secure“).
- Sicherheitstyp festlegen: Wählen Sie WPA2 Enterprise (oder WPA3 Enterprise, falls die Hardware dies unterstützt, um Abwärtskompatibilität zu gewährleisten).
- RADIUS-Server konfigurieren: Geben Sie die IP-Adressen Ihres primären und sekundären RADIUS-Servers ein. Tragen Sie die entsprechenden in Schritt 2 konfigurierten gemeinsamen Geheimnisse ein. Setzen Sie den Authentifizierungsport auf UDP 1812 und den Accounting-Port auf UDP 1813.
- 802.11r (Fast Transition) aktivieren: Um Roaming-Verzögerungen beim Wechsel der Clients zwischen APs zu vermeiden, aktivieren Sie 802.11r. Dies ermöglicht dem Client und dem AP eine Vorab-Assoziierung, wodurch der Aufwand für eine vollständige 802.1X-Reauthentifizierung während des Roamings reduziert wird.
Schritt 4: Client-Bereitstellung und Onboarding
Nicht konfigurierte Client-Geräte lehnen 802.1X-Verbindungen ab, wenn sie dem Zertifikat des RADIUS-Servers nicht vertrauen.
- Verwaltete Geräte: Nutzen Sie Mobile Device Management (MDM) oder Group Policy Objects (GPO), um WLAN-Profile an Unternehmens-Laptops und -Smartphones zu verteilen. Diese Profile müssen die vertrauenswürdige Root-CA, den genauen Hostnamen des RADIUS-Servers und die Authentifizierungsmethode (z. B. EAP-TLS mit Maschinenzertifikaten) angeben.
- Nicht verwaltete/BYOD-Geräte: Implementieren Sie ein Onboarding-Portal (wie die Onboarding-Workflows von Purple für Gäste und BYOD), das Benutzer durch die Installation eines temporären Profils oder Zertifikats führt und die Konfiguration des Supplicants automatisiert.
Best Practices
Um eine sichere und leistungsstarke WPA2 Enterprise-Umgebung aufrechtzuerhalten, halten Sie sich an die folgenden Branchenstandards:
- Strikte Zertifikatsvalidierung erzwingen: Erlauben Sie Clients niemals, eine Verbindung herzustellen, ohne das Zertifikat des RADIUS-Servers zu validieren. Wenn "Serverzertifikat validieren" auf Client-Geräten deaktiviert ist, senden diese ihre Anmeldedaten blind an jeden gefälschten AP, der denselben SSID-Namen ausstrahlt, was sie dem Abgreifen von Anmeldedaten aussetzt.
- Dynamische VLAN-Zuweisung implementieren: Platzieren Sie nicht alle authentifizierten Benutzer in einem einzigen flachen Netzwerk. Nutzen Sie RADIUS-Attribute, um Benutzer basierend auf ihrer Rolle dynamisch isolierten VLANs zuzuweisen, wodurch die lateralen Bewegungsmöglichkeiten kompromittierter Geräte minimiert werden.
- Gästedatenverkehr isolieren: Gästenetzwerke sollten niemals WPA2 Enterprise oder WPA2 Personal mit einem gemeinsamen Schlüssel verwenden. Richten Sie stattdessen eine isolierte Gäste-SSID ein, die ein Captive Portal mit aktivierter Client-Isolierung auf AP-Ebene nutzt. Dies verhindert, dass Gäste-Geräte untereinander kommunizieren oder auf Unternehmensressourcen zugreifen.
- RADIUS-Protokolle überwachen: Zentralisieren Sie RADIUS-Authentifizierungsprotokolle in einem SIEM-System (Security Information and Event Management). Überwachen Sie auf Anomalien wie hohe Raten von Authentifizierungsfehlern, Anmeldungen von ungewöhnlichen Standorten oder das Teilen von Anmeldedaten.
- Veraltete Protokolle außer Betrieb nehmen: Stellen Sie sicher, dass TKIP (Temporal Key Integrity Protocol) vollständig deaktiviert ist. Es darf nur die AES-CCMP-Verschlüsselung zugelassen werden.
Fehlerbehebung & Risikominderung
Die Bereitstellung von 802.1X bringt Komplexität mit sich, die zu spezifischen Fehlerszenarien führen kann. Das Verständnis dieser Probleme ermöglicht eine schnelle Behebung.
1. Client-Verbindungsfehler (Zertifikat nicht vertrauenswürdig)
- Symptom: Client-Geräte können keine Verbindung herstellen und zeigen die Warnung "Authentifizierung fehlgeschlagen" oder "Nicht vertrauenswürdiges Zertifikat" an.
- Ursache: Der Client besitzt nicht das Root-CA-Zertifikat, das das Zertifikat des RADIUS-Servers signiert hat, oder die Systemzeit des Clients ist falsch (was eine gültige Zertifikatsvalidierung verhindert).
- Minderung: Stellen Sie sicher, dass das Root-CA-Zertifikat vor der SSID-Bereitstellung über MDM an alle verwalteten Geräte verteilt wird. Verwenden Sie für BYOD ein Onboarding-Portal, um die Zertifikatskette zu installieren.
2. RADIUS-Server-Timeouts
- Symptom: Clients verzeichnen lange Verzögerungen oder können sich überhaupt nicht verbinden, wobei die AP-Protokolle „RADIUS-Server nicht erreichbar“ anzeigen.
- Ursache: Die Netzwerklatenz zwischen dem AP und dem RADIUS-Server überschreitet den Timeout-Schwellenwert des APs, oder Firewalls blockieren die UDP-Ports 1812 und 1813.
- Behebung: Platzieren Sie RADIUS-Server geografisch nahe an der Wireless-Infrastruktur. Passen Sie die Timeout-Einstellungen des APs vom Standardwert (normalerweise 3 Sekunden) auf 5 oder 7 Sekunden an, um WAN-Latenzen auszugleichen, wenn die Authentifizierung über einen in der Cloud gehosteten RADIUS-Server erfolgt.
3. Roaming-Abbrüche und Latenz
- Symptom: Benutzer erleben abgebrochene VoIP-Anrufe oder Verbindungsabbrüche, wenn sie sich durch ein Gebäude bewegen.
- Ursache: Der Client führt bei jedem AP-Wechsel einen vollständigen 802.1X-Authentifizierungsaustausch durch (der bis zu 1000 ms dauern kann).
- Behebung: Aktivieren Sie 802.11r (Fast Transition) oder Opportunistic Key Caching (OKC) auf dem Wireless-Controller. Dies reduziert die Roaming-Übergabezeiten auf unter 50 ms durch die Wiederverwendung zwischengespeicherter Schlüssel.
ROI & geschäftliche Auswirkungen
Der Übergang zu WPA2 Enterprise stellt eine Investition in die Betriebssicherheit dar, die messbare geschäftliche Erträge bringt.
Risikominderung und finanzieller Schutz
Die finanziellen Auswirkungen einer Datenpanne sind schwerwiegend. WPA2 Personal-Netzwerke bieten eine enorme Angriffsfläche - verlässt ein einziger unzufriedener Mitarbeiter das Unternehmen mit dem gemeinsam genutzten Passwort, muss der Schlüssel auf jedem einzelnen Gerät geändert werden - ein operativer Albtraum, der selten durchgeführt wird. Infolgedessen behalten ehemalige Mitarbeiter oft den Zugriff auf das Unternehmensnetzwerk. WPA2 Enterprise eliminiert dieses Risiko vollständig. Wenn ein Mitarbeiter das Unternehmen verlässt, entzieht die Deaktivierung seines Kontos im zentralen Verzeichnis sofort den Wireless-Zugriff auf allen Geräten, was unbefugten Zugriff und potenziellen Datenabfluss verhindert.
Operative Effizienz
Die Verwaltung von vorab freigegebenen Schlüsseln auf Hunderten von Geräten ist äußerst ineffizient. Das IT-Personal verbringt viele Stunden damit, Schlüssel auf neuen Geräten manuell zu konfigurieren, Schlüssel bei Kompromittierungen zu aktualisieren und Verbindungsprobleme zu beheben. WPA2 Enterprise, integriert in eine automatisierte Onboarding-Plattform, eliminiert die manuelle Schlüsselverteilung. Benutzer authentifizieren sich selbst mit ihren bestehenden Unternehmensdaten, was die Anzahl der wireless-bezogenen Helpdesk-Tickets um bis zu 40 % reduziert.
Einhaltung gesetzlicher Vorschriften
Für Unternehmen, die in regulierten Branchen tätig sind (wie der Einzelhandel bei der Verarbeitung von Kreditkarten oder das Gesundheitswesen bei der Verwaltung von Patientendaten), ist WPA2 Enterprise oft eine zwingende Voraussetzung. Standards wie PCI-DSS (Anforderung 8) und HIPAA verlangen eine eindeutige Benutzeridentifikation und sichere Zugriffskontrollen. Die Implementierung von WPA2 Enterprise stellt die Compliance sicher, vermeidet kostspielige Bußgelder und schützt den Ruf der Marke des Unternehmens.
Schlüsseldefinitionen
WPA2 Personal (WPA2-PSK)
Ein Sicherheitsstandard für drahtlose Netzwerke, der für Heim- und kleine Büronetzwerke entwickelt wurde und einen einzigen Pre-Shared Key (PSK) für die Authentifizierung und die Ableitung von Verschlüsselungsschlüsseln verwendet.
Es ist in Enterprise-Umgebungen hochgradig anfällig, da die Kompromittierung eines einzigen Geräts das gesamte Netzwerk gefährdet.
WPA2 Enterprise (WPA2-802.1X)
Ein Sicherheitsstandard für drahtlose Netzwerke auf Enterprise-Ebene, der eine individuelle Authentifizierung von Benutzern oder Geräten über einen externen Authentifizierungsserver (RADIUS) unter Verwendung des 802.1X-Protokolls erfordert.
Es bietet eine dynamische Schlüsselgenerierung pro Sitzung, wodurch Schwachstellen durch gemeinsam genutzte Schlüssel eliminiert werden.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Authentifizierungs-, Autorisierungs- und Abrechnungsverwaltung (AAA) für Benutzer bietet, die sich mit einem Netzwerkdienst verbinden und diesen nutzen.
Es fungiert als zentrale Entscheidungsinstanz in einem WPA2-Enterprise-Netzwerk.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Eine extrem sichere EAP-Methode, die digitale Zertifikate für die gegenseitige Authentifizierung zwischen dem Client und dem Authentifizierungsserver verwendet, wodurch Passwörter überflüssig werden.
Es ist der Branchenstandard für die Absicherung verwalteter Unternehmensgeräte.
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
Eine weit verbreitete EAP-Methode, die das passwortbasierte MSCHAPv2-Authentifizierungsprotokoll in einen sicheren TLS-Tunnel einpackt, der durch das Zertifikat des RADIUS-Servers aufgebaut wird.
Es ist einfacher bereitzustellen als EAP-TLS, erfordert jedoch eine strenge clientseitige Zertifikatsvalidierung, um Man-in-the-Middle-Angriffe zu verhindern.
Supplicant
Der Software-Client, der auf dem Gerät eines Benutzers (z. B. Laptop, Smartphone) ausgeführt wird und die Authentifizierung im Rahmen des 802.1X-Frameworks aushandelt.
Die ordnungsgemäße Konfiguration des Supplicants ist für eine erfolgreiche 802.1X-Bereitstellung von entscheidender Bedeutung.
Authenticator
Das Netzwerkgerät (in der Regel ein Wireless Access Point oder Wireless LAN Controller), das den Authentifizierungsprozess erleichtert, indem es Anmeldedaten zwischen dem Supplicant und dem Authentifizierungsserver weiterleitet.
Der Authenticator blockiert den gesamten Nicht-EAP-Verkehr, bis der Authentifizierungsserver den Client genehmigt.
Dynamische VLAN-Zuweisung
Eine Sicherheitstechnik, bei der ein RADIUS-Server einen Access Point anweist, einen verbindenden Client basierend auf der Identität oder Gruppenzugehörigkeit des Benutzers in ein bestimmtes VLAN einzustufen, anstatt eine statische SSID-zu-VLAN-Zuordnung zu verwenden.
Sie ermöglicht es Organisationen, ihr Netzwerk dynamisch zu segmentieren, ohne SSIDs zu vervielfachen.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette mit 150 Filialen nutzt derzeit WPA2 Personal mit einem einzigen Passwort für alle Point-of-Sale (POS) Terminals und Backoffice-Computer. Sie müssen die Konformität mit PCI-DSS erreichen, was die Nutzung gemeinsam genutzter Anmeldedaten für den Netzwerkzugriff untersagt. Wie sollten sie den Übergang zu WPA2 Enterprise planen und durchführen?
- Bereitstellung eines zentralisierten RADIUS-Clusters (wie FreeRADIUS oder Cisco ISE) im primären Rechenzentrum mit einem sekundären Knoten in einem Backup-Rechenzentrum.
- Integration des RADIUS-Clusters in ihre Active Directory-Domäne.
- Erstellung einer dedizierten Sicherheitsgruppe im AD für POS-Terminals ('POS-Devices') und einer weiteren für Administrator-Laptops ('Admin-Staff').
- Konfiguration des RADIUS-Servers so, dass er VLAN 100 (isoliertes POS-Netzwerk) für Mitglieder von 'POS-Devices' und VLAN 200 für 'Admin-Staff' unter Verwendung von Standard-RADIUS-Attributen (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) zurückgibt.
- Konfiguration der Filial-APs so, dass sie auf das zentrale RADIUS-Cluster verweisen, wobei ein eindeutiges Shared Secret pro Filialstandort zur Datenverkehrsisolierung verwendet wird.
- Bereitstellung von EAP-TLS für POS-Terminals mithilfe von Gerätezertifikaten, die über Active Directory Certificate Services (AD CS) registriert wurden, um sicherzustellen, dass keine Benutzerinteraktion erforderlich ist und keine Anmeldedaten gestohlen werden können.
Ein Luxushotel und Konferenzzentrum muss sein Verwaltungsnetzwerk (das von Rezeption, Management und Back-of-House-Mitarbeitern genutzt wird) sichern und gleichzeitig ein separates, hochkapazitives Gästenetzwerk betreiben. Das aktuelle Setup nutzt ein einziges WPA2 Personal-Netzwerk für Mitarbeiter, was zu häufigen Sicherheitslecks bei den Anmeldedaten führt. Wie lässt sich eine sichere, skalierbare Lösung implementieren?
- Trennung der physischen/logischen Netzwerke durch Erstellung von zwei unterschiedlichen SSIDs: 'Hotel-Staff' (WPA2 Enterprise) und 'Hotel-Guest' (Offen mit Captive Portal).
- Konfiguration von PEAP-MSCHAPv2 für 'Hotel-Staff', integriert in das Property Management System (PMS) des Hotels oder das lokale Verzeichnis. Dadurch können sich die Mitarbeiter mit ihren individuellen Verzeichnis-Anmeldedaten anmelden.
- Implementierung der Client-Isolierung im 'Hotel-Guest'-Netzwerk, um die Kommunikation zwischen Gästen zu verhindern.
- Integration der WiFi-Intelligence-Plattform von Purple auf dem Gästenetzwerk, um Analysen zu erfassen und die Anmeldung der Gäste sicher über ein Captive Portal zu verwalten. Dies stellt sicher, dass der Gästeverkehr vollständig vom administrativen VLAN segmentiert ist.
- Einrichtung von Rate Limiting im Gästenetzwerk, um eine Bandbreitenschöpfung zu verhindern, während der administrative Datenverkehr priorisiert wird.
Übungsfragen
Q1. Ein großer Konferenzort möchte ein sicheres drahtloses Netzwerk für sein internes Betriebspersonal (Ticketing, Sicherheit und Gebäudemanagement) einrichten. Der Betriebsleiter schlägt vor, WPA2 Personal mit einer starken, 63-stelligen Passphrase zu verwenden, um Bereitstellungskosten zu sparen. Wie würden Sie als Netzwerkarchitekt diesen Vorschlag bewerten und welche Risiken würden Sie hervorheben?
Hinweis: Berücksichtigen Sie den betrieblichen Lebenszyklus eines gemeinsam genutzten Schlüssels, wenn Mitarbeiter das Unternehmen verlassen oder Geräte verloren gehen.
Musterlösung anzeigen
Der Vorschlag sollte aufgrund erheblicher betrieblicher und sicherheitstechnischer Risiken abgelehnt werden. Obwohl eine 63-stellige Passphrase äußerst widerstandsfähig gegen Brute-Force-Angriffe ist, bleibt sie ein Pre-Shared Key (PSK). In einer Umgebung mit hoher Fluktuation wie einem Konferenzort wird die Passphrase zwangsläufig weitergegeben, durchgesickert oder von ausscheidenden Mitarbeitern einbehalten. Um den Zugriff für eine einzelne Person zu sperren, müsste das IT-Team die Passphrase auf jedem einzelnen Betriebsgerät (Ticketing-Scanner, Sicherheits-Tablets, Laptops des Gebäudemanagements) ändern, was zu massiven betrieblichen Störungen führt. Darüber hinaus bietet WPA2 Personal keine individuelle Zurechenbarkeit; alle Aktionen im Netzwerk erscheinen unter einer einzigen gemeinsamen Identität, was eine forensische Analyse im Falle einer internen Sicherheitsverletzung unmöglich macht. Der empfohlene Ansatz ist die Bereitstellung von WPA2 Enterprise (802.1X), das in das zentrale Verzeichnis des Konferenzorts integriert ist, sodass einzelne Konten sofort gesperrt werden können, ohne andere Benutzer zu beeinträchtigen.
Q2. Während der Bereitstellung von PEAP-MSCHAPv2 schlägt bei mehreren Android- und iOS-Geräten die Verbindung zur Unternehmens-SSID fehl. Untersuchungen zeigen, dass die Clients die Benutzer auffordern, einem unbekannten Zertifikat zu "vertrauen", oder die Verbindung geräuschlos fehlschlägt. Was ist die Ursache für dieses Verhalten und wie sollte das Netzwerkteam dieses Problem lösen?
Hinweis: Sehen Sie sich an, wie moderne mobile Betriebssysteme standardmäßig mit der Validierung von Serverzertifikaten umgehen.
Musterlösung anzeigen
Die Ursache liegt darin, dass moderne mobile Betriebssysteme (insbesondere Android 11+ und iOS 14+) standardmäßig eine strenge Server-Zertifikatsvalidierung erzwingen und es Benutzern nicht mehr erlauben, Zertifikatswarnungen einfach zu umgehen. Wenn der RADIUS-Server ein selbstsigniertes Zertifikat verwendet oder ein Zertifikat, das von einer internen CA ausgestellt wurde, deren Stammzertifikat nicht auf den mobilen Geräten installiert ist, schlägt die Verbindung fehl. Zur Behebung sollte das Netzwerk-Team: 1. Ein Zertifikat für den RADIUS-Server von einer öffentlich vertrauenswürdigen Zertifizierungsstelle (CA) erwerben, die in den Trust-Stores von iOS und Android vorinstalliert ist. 2. Sicherstellen, dass der Domänenname auf dem Zertifikat mit der im WLAN-Profil konfigurierten Domäne übereinstimmt. 3. Für verwaltete Unternehmensgeräte ein MDM verwenden, um das WLAN-Profil zusammen mit dem vertrauenswürdigen Root-CA-Zertifikat bereitzustellen. Für BYOD-Geräte sollte eine Onboarding-Lösung (wie das Onboarding-Portal von Purple) implementiert werden, um die sichere Installation der erforderlichen Zertifikatskette zu automatisieren.
Q3. Ein Angreifer positioniert sich außerhalb eines Unternehmensbüros und fängt den 4-Way Handshake eines Clients ab, der sich mit einem WPA2 Personal Netzwerk verbindet. Erklären Sie, warum dieser Mitschnitt es dem Angreifer ermöglicht, den Datenverkehr anderer Benutzer im selben Netzwerk zu entschlüsseln, und warum dieser Angriff bei WPA2 Enterprise wirkungslos ist.
Hinweis: Analysieren Sie, wie der Pairwise Master Key (PMK) in beiden Protokollen abgeleitet wird.
Musterlösung anzeigen
Bei WPA2 Personal wird der Pairwise Master Key (PMK) statisch aus der gemeinsamen Passphrase und der SSID abgeleitet. Da die Passphrase und die SSID für alle Benutzer identisch sind, teilen sich alle Geräte im Netzwerk exakt denselben PMK. Wenn ein Angreifer den 4-Way Handshake eines beliebigen Clients abfängt, kann er den gemeinsam genutzten PMK zusammen mit den öffentlich übertragenen Nonces (ANonce, SNonce) und MAC-Adressen verwenden, um den Pairwise Transient Key (PTK) dieses spezifischen Clients abzuleiten. Dies ermöglicht es dem Angreifer, den Datenverkehr dieses Clients zu entschlüsseln. Da der PMK für alle gleich ist, kann der Angreifer zudem den Datenverkehr jedes anderen Benutzers im Netzwerk entschlüsseln, indem er einfach dessen jeweiligen 4-Way Handshake abfängt. Im Gegensatz dazu generiert WPA2 Enterprise über 802.1X für jede einzelne Authentifizierungssitzung dynamisch einen eindeutigen Master Session Key (MSK). Dieser MSK fungiert als eindeutiger PMK nur für diese Sitzung. Selbst wenn ein Angreifer den 4-Way Handshake eines Clients abfängt, kann er den Datenverkehr anderer Benutzer nicht entschlüsseln, da jeder Benutzer einen völlig eindeutigen PMK besitzt, der nicht aus einem gemeinsamen Geheimnis abgeleitet werden kann.
Häufig gestellte Fragen
Was ist der grundlegende Unterschied zwischen WPA2 Personal und WPA2 Enterprise?
WPA2 Personal verwendet einen einzigen Pre-Shared Key (PSK), der von allen verbindenden Client-Geräten gemeinsam genutzt wird, was eine inhärente Schwachstelle darstellt. WPA2 Enterprise nutzt das IEEE 802.1X-Authentifizierungs-Framework und einen externen RADIUS-Server, um jeden Benutzer oder jedes Gerät einzeln mit eindeutigen dynamischen Sitzungsschlüsseln zu authentifizieren.
Warum ist WPA2 Personal für Geschäfts- und Unternehmensnetzwerke unsicher?
Bei WPA2 Personal kann jeder, der das gemeinsame Passwort kennt, den Four-Way-Handshake abfangen und den drahtlosen Datenverkehr anderer Benutzer entschlüsseln. Darüber hinaus verbleibt das Netzwerkpasswort beim Ausscheiden eines Mitarbeiters oder Dienstleisters auf dessen privaten Geräten, es sei denn, die IT konfiguriert jeden Access Point und jeden Client im gesamten Unternehmen manuell neu.
Entspricht WPA2 Personal gesetzlichen Standards wie PCI-DSS und HIPAA?
Nein. Die PCI-DSS 4.0 Anforderung 8 und die HIPAA-Sicherheitsregel § 164.312 schreiben eine eindeutige Benutzerauthentifizierung und Audit-Protokollierung streng vor und verbieten die gemeinsame Nutzung von Anmeldedaten in Umgebungen, in denen Karteninhaberdaten oder elektronische geschützte Gesundheitsdaten (ePHI) verarbeitet werden. Für die Compliance ist WPA2 Enterprise oder zertifikatsbasiertes 802.1X erforderlich.
Was ist der Unterschied zwischen PEAP-MSCHAPv2 und EAP-TLS bei WPA2 Enterprise?
PEAP-MSCHAPv2 authentifiziert Benutzer mithilfe von Benutzernamen und Passwörtern aus dem Unternehmensverzeichnis, die in einem durch das RADIUS-Serverzertifikat aufgebauten TLS-Tunnel gekapselt sind. EAP-TLS verwendet gegenseitige kryptografische digitale X.509-Zertifikate sowohl auf dem Client als auch auf dem Server, wodurch Passwörter vollständig überflüssig werden und der Diebstahl von Anmeldedaten oder Angriffe durch gefälschte Access Points verhindert werden.
Kann ein Unternehmen WPA2 Personal und WPA2 Enterprise gleichzeitig betreiben?
Ja. Unternehmen strahlen routinemäßig verschiedene SSIDs auf denselben physischen Access Points aus, um Firmen-Laptops in ein WPA2/WPA3 Enterprise 802.1X-Netzwerk zu leiten, während ältere oder bildschirmlos betriebene IoT-Geräte über Identity Pre-Shared Keys (iPSK) oder MPSK, die auf eingeschränkte VLANs gemappt sind, mit einer isolierten SSID verbunden werden.
Weiterlesen in dieser Reihe
Wie man den WiFi-Zugriff entzieht, wenn ein Mitarbeiter das Unternehmen verlässt
Dieser Leitfaden zeigt IT- und Standort-Betriebsteams, wie sie den Staff WiFi-Zugriff beim Ausscheiden eines Mitarbeiters entziehen können, ohne den restlichen Betrieb zu stören. Er vergleicht zertifikatsbasiertes 802.1X, identitätsspezifisches iPSK und SCIM-gesteuertes Deprovisionieren und bietet anschließend ein Runbook für denselben Tag, Testmethoden sowie ein Audit-Nachweismodell.
Sicheres BYOD WiFi: Passpoint-Zertifikats-Onboarding vs. xPSK (iPSK)
Ein umfassender technischer Leitfaden für IT-Teams zur Absicherung unmanaged Mitarbeiter- und Studentengeräte (BYOD) mittels Zero-Touch Passpoint EAP-TLS-Zertifikaten im Vergleich zu herstellerspezifischen xPSK-Lösungen (iPSK/easyPSK, DPSK, PPSK, MPSK).
Drei SSIDs für alle Fälle: Einrichtungsleitfaden für Guest, Passpoint und IoT WiFi
Dieser technische Leitfaden bietet eine definitive Blaupause für die Implementierung des Drei-SSID-WiFi-Designs in Unternehmensumgebungen. Er beschreibt die Konfiguration eines offenen Guest WiFi-Portals, das automatisierte Onboarding via Passpoint sowie die gerätespezifische xPSK-Authentifizierung, um eine vollständige VLAN-Segmentierung und Zero-Trust-Netzwerkzugriff zu erreichen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.