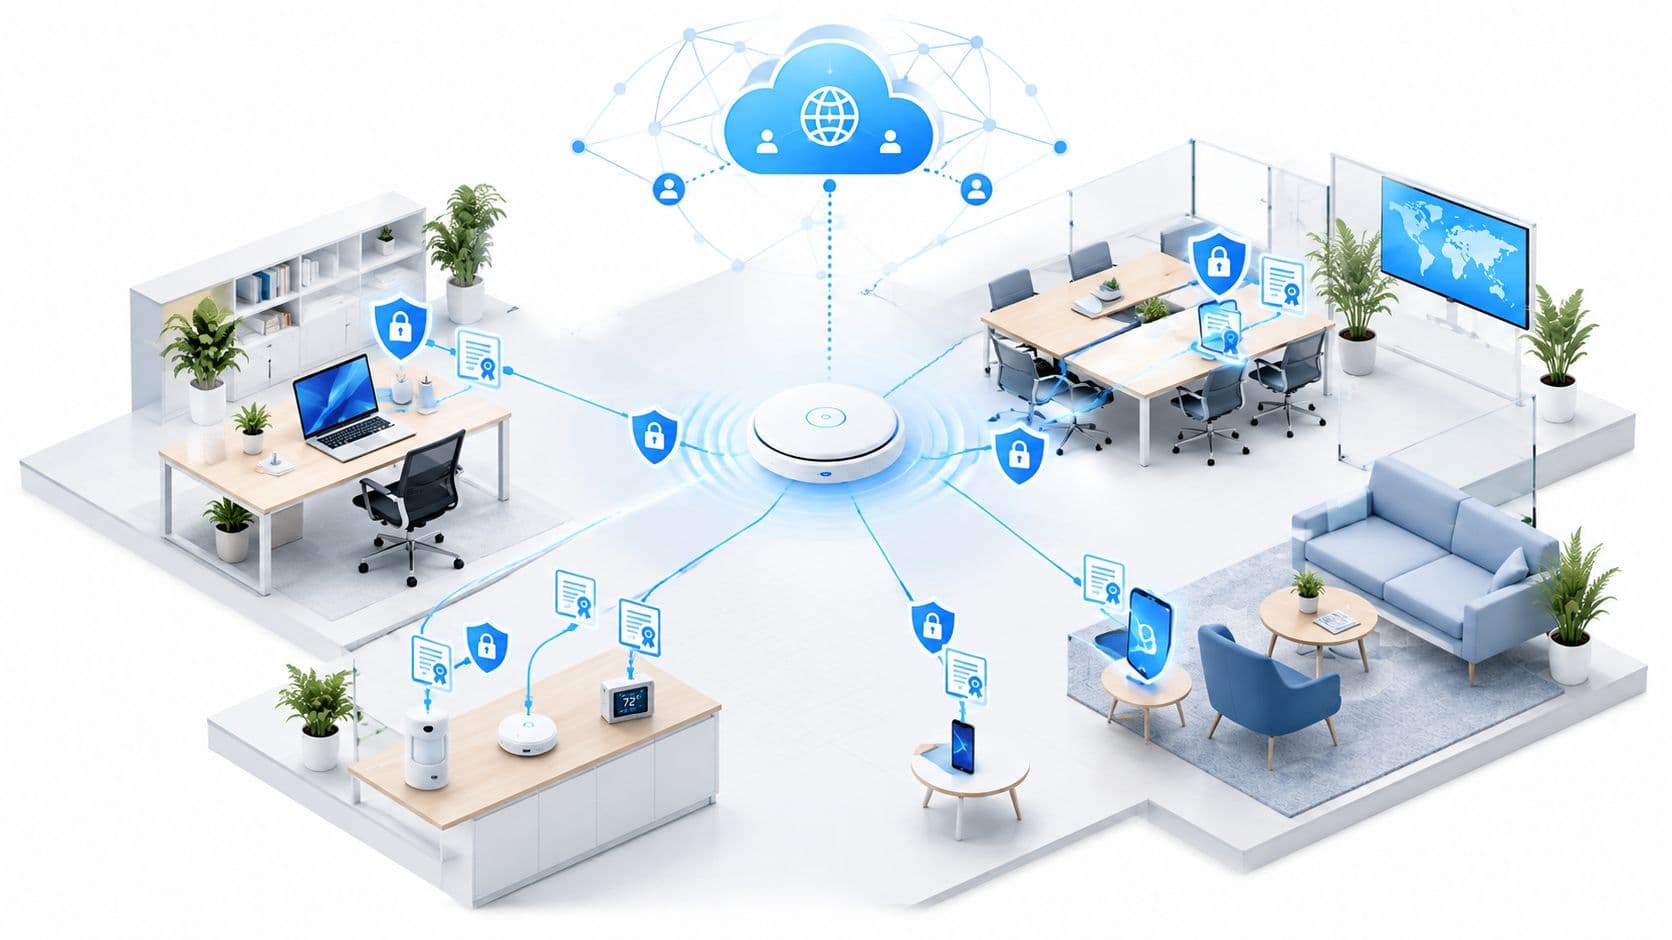
Captive portal alternatives: architecture & authentication advisor
Compare captive portals against Passpoint, Private Pre-Shared Key (PPSK), 802.1X certificates, and MAC authentication to balance user friction, data capture, and network security.
- A hybrid captive portal captures verified marketing consent on initial visit, then deploys a Passpoint profile for frictionless auto-connect on subsequent visits.
- Ensure client isolation (peer-to-peer blocking) is enforced at the access point level to prevent lateral reconnaissance between guest devices.
| Technology | Auth mechanism | Onboarding friction | IoT support | Marketing capture | Optimal venue |
|---|---|---|---|---|---|
| Captive Portal (Purple Hybrid) | Browser redirect via HTTP interception or RFC 8952 / 8910 | Low: 1 to 2 taps with social or SMS one-click login | Limited without MAC pre-registration; ideal for screen devices | Full first-party marketing profiles with GDPR and CCPA consent | Retail stores, public venues, hospitality, and event spaces |
| Passpoint (Hotspot 2.0 / OpenRoaming) | 802.11u / 802.11ai cellular and consortium profile handshake | Zero-touch auto-connect once profile is installed on device | Unsupported on headless devices lacking 802.11u profile support | Consortium identity and encrypted subscriber identifiers | Airports, universities, transit hubs, and enterprise branch offices |
| Private Pre-Shared Key (PPSK / MPSK) | Unique WPA2/WPA3 pre-shared key tied to specific device MAC | One-time passphrase entry without captive portal redirect | Excellent: native support on all headless and embedded IoT hardware | Device MAC address and assigned resident or staff profile | Multi-dwelling units (MDUs), student housing, and healthcare IoT |
| 802.1X EAP-TLS Certificates | X.509 client certificate authentication via Cloud RADIUS | High initial onboarding: requires MDM or enrollment agent | Limited to enterprise-managed devices with SCEP or EST enrollment | Corporate directory identity (Active Directory / Microsoft Entra) | Corporate enterprise offices, hospitals, and financial institutions |
| MAC Authentication Bypass (MAB) | RADIUS verification against a centralized MAC address allowlist | Zero friction for the end user; requires manual IT registration | Universal: works on any device capable of connecting to WiFi | Device hardware identifier only | Legacy printers, badge readers, and dedicated digital signage |
| WPA3-SAE (Personal) | Simultaneous Authentication of Equals (SAE) passphrase | Manual password distribution and typing on each device | Requires modern hardware supporting 802.11ax / WPA3 | Zero identity capture; shared credential across all visitors | Small office and home office (SOHO) or private executive suites |
| Mobile App SDK Onboarding | Native smartphone application provisions temporary WiFi profile | Requires prior app installation and OS permission grant | Zero IoT support: strictly limited to iOS and Android smartphones | Rich omnichannel customer profile linked to loyalty account | Airline lounges, supermarket loyalty members, and hotel guest apps |
# Captive Portal & Alternative AAA Architecture Blueprint
# Venue: public_venue | Generated for 35,000 monthly visitors
# Recommended Model: Captive Portal with Passpoint Profile Provisioning

[network_segmentation]
guest_vlan_id = 40
guest_subnet = "10.20.40.0/24"
guest_dhcp_lease_time_seconds = 7200
client_to_client_isolation = true

[radius_aaa_configuration]
primary_radius_server = "198.51.100.10"
secondary_radius_server = "198.51.100.11"
radius_auth_port = 1812
radius_acct_port = 1813
radius_secret = "EXAMPLE_RADIUS_SECRET_REPLACE_ME"
interim_accounting_interval = 600

[access_control_policies]
peer_to_peer_blocking = "enabled"
block_internal_rfc1918 = true
allowed_walled_garden_ports = [80, 443]

[authentication_tuning]
peak_queries_per_second_estimate = 0.5
security_rating_index = 75
onboarding_taps_estimate = 2
identity_capture_model = "Full first-party marketing profiles"
Los sistemas de Captive Portal tradicionales siguen siendo populares porque resultan familiares, son fáciles de explicar y están disponibles en muchos controladores inalámbricos. También son una opción por defecto débil para el WiFi de invitados moderno. Las páginas de inicio dependen de redirecciones del navegador, de la interacción del usuario y, a menudo, de diseños de acceso abierto o compartido, mientras que las directrices del Reino Unido han advertido de que las redirecciones web y los sistemas de Captive Portal presentan graves fallos de seguridad.Directrices de Jisc
Las mejores captive portal alternatives no pertenecen a una única categoría. OpenRoaming y Passpoint se centran en el itinerario de invitados cifrado y automático. El acceso basado en certificados sirve para el personal y los dispositivos gestionados. El SSO conecta la política de WiFi con los proveedores de identidad, mientras que iPSK, PPSK y MPSK gestionan dispositivos heredados, IoT y multiinquilino. Esta lista los compara por seguridad desde el primer paquete, esfuerzo de incorporación, compatibilidad de dispositivos, dependencias de hardware e identidad, comportamiento de itinerancia, administración y adecuación al espacio. Para contextualizar, un espacio como Madeira Remote Coliving puede necesitar sencillez para los residentes, separación del personal y soporte para dispositivos que no pueden ejecutar autenticación empresarial.
1. Purple
Purple se adapta a los espacios que necesitan roaming de invitados, identidad del personal y controles de acceso a nivel de dispositivo en una sola plataforma WiFi. Combina OpenRoaming y Passpoint para invitados, EAP-TLS basado en certificados para el personal y controles de tipo iPSK para dispositivos que no son compatibles con 802.1X. El resultado es una capa de autenticación para diferentes clases de usuarios y dispositivos, en lugar de otra página de bienvenida.
Los invitados pueden autenticarse una sola vez, normalmente mediante correo electrónico, y luego volver a conectarse con menos esfuerzo en las visitas siguientes. Passpoint configura el dispositivo para la autenticación automática, de modo que los usuarios que regresan no necesitan completar un flujo de navegador cada vez. Este mismo enfoque ya se utiliza en destacados centros del Reino Unido, incluidos Loughborough University, 22 Bishopsgate, los campus de la University of the Arts London, Oxford y Bristol, tal como se documenta en las guías de implementación relacionadas con Jisc.Implementaciones de OpenRoaming en el Reino Unido
Por qué funciona con diferentes tipos de usuario
Para el personal, Purple utiliza certificados EAP-TLS en lugar de contraseñas compartidas. Las integraciones con Microsoft Entra ID, Google Workspace y Okta pueden aprovisionar el acceso y revocarlo cuando cambian los roles del directorio. Ese modelo se adapta a hospitales, oficinas, universidades y operadores con múltiples sedes donde cada conexión debe asignarse a una identidad individual.
Purple se ejecuta como una superposición en la nube sobre el hardware de red existente, con compatibilidad en Cisco Meraki, Aruba, Ruckus, Juniper Mist y UniFi. Un diseño de RADIUS en la nube elimina la necesidad de operar un servidor RADIUS de forma local, aunque la red sigue necesitando capacidades adecuadas de RADIUS, cambio de autorización y walled garden.
Regla práctica: Evalúe Purple como una plataforma de acceso multicategoría, no solo como un producto de portal. Su valor se aprecia con mayor claridad cuando un único despliegue debe separar a los invitados, el personal, los residentes, el IoT y los dispositivos heredados sin tener que ofrecer a todos los grupos el mismo proceso de inicio de sesión.
Las funciones analíticas integradas, los conectores de CRM y la automatización de marketing pueden convertir los datos WiFi de origen consentidos en información operativa y de marketing. La contrapartida es la complejidad comercial. Es posible que el nivel de invitado gratuito de Purple Connect no incluya las herramientas analíticas, las encuestas, las funciones de seguridad o la automatización que espera un operador empresarial, por lo que el coste total depende de los niveles y complementos seleccionados. Revise esta guía de Captive Portal de Purple, y luego confirme los requisitos de licencia y del controlador antes de comprometerse.
Explore la plataforma WiFi de Purple
2. SecureW2 JoinNow y Cloud RADIUS
SecureW2 adopta un enfoque centrado en los certificados. JoinNow guía a los usuarios a través del registro del dispositivo, obtiene un certificado y configura el sistema operativo para WPA-Enterprise, generalmente a través de EAP-TLS. Después de esa configuración inicial, el dispositivo puede autenticarse directamente en el WiFi sin tener que introducir repetidamente una contraseña o completar un Captive Portal.
La plataforma combina PKI en la nube con Cloud RADIUS y búsquedas de políticas con proveedores de identidad como Microsoft Entra ID, Okta y Google Workspace. Esto permite a los administradores aplicar reglas de acceso por usuario, dispositivo o estado del directorio. El personal y los contratistas pueden recibir diferentes privilegios, mientras que el certificado de un usuario comprometido o que haya dejado la empresa se puede revocar sin tener que rotar una clave compartida.
Dónde encaja este modelo
JoinNow es especialmente adecuado para oficinas, universidades y organizaciones distribuidas con dispositivos gestionados o un programa BYOD riguroso. También puede admitir flujos de trabajo de invitados, pero los administradores deben diseñar la experiencia de estos con cuidado. Un flujo de trabajo basado en certificados es seguro, pero exige más de un visitante que una simple página de acceso con un solo clic.
La ventaja es la coherencia. La misma arquitectura basada en la identidad puede admitir WiFi, VPN y acceso por cable, en lugar de dejar la conexión inalámbrica como la parte menos controlada de la infraestructura. También elimina el problema recurrente de soporte técnico que generan las contraseñas compartidas, especialmente cuando los usuarios copian las credenciales en sus dispositivos personales.
Los costes son principalmente operativos más que conceptuales:
- Capacidad de PKI: los equipos de red que no estén familiarizados con los certificados deben comprender el registro, la renovación, las cadenas de confianza y la revocación.
- Cobertura de dispositivos: confirme la compatibilidad con los sistemas operativos y los modelos de propiedad utilizados por el personal, los contratistas y los usuarios de BYOD.
- Visibilidad del presupuesto: SecureW2 utiliza precios basados en presupuestos, por lo que se necesita un proceso de descubrimiento antes de poder elaborar un caso de negocio fiable.
SecureW2 es una excelente opción enfocada a la seguridad, pero no es automáticamente la mejor plataforma de marketing para invitados. Si el establecimiento necesita roaming, analíticas y captación de datos de origen con consentimiento junto con certificados de empleados, compare las funciones requeridas en lugar de asumir que Cloud RADIUS por sí solo las cubrirá.
3. RUCKUS Cloudpath Enrollment System
Cloudpath está diseñado en torno a la inscripción guiada y la aplicación de políticas. Un usuario se conecta a un SSID de inscripción, sigue un proceso de autoservicio y recibe un certificado por dispositivo. Luego, el sistema traslada el dispositivo a un SSID protegido con 802.1X, lo que reduce la dependencia diaria de las pantallas de bienvenida.
Esa migración es la característica operativa clave. Un Captive Portal puede autenticar una sesión de navegador, pero no crea necesariamente una relación duradera y gestionada entre el dispositivo y la red. Cloudpath sí lo hace, lo que simplifica el acceso recurrente y proporciona a los administradores una base más sólida para la toma de decisiones sobre políticas.
La ventaja práctica del soporte para dispositivos mixtos
Cloudpath también admite modelos de PSK dinámica y PPSK para dispositivos que no pueden usar 802.1X. Esto es importante en el sector hotelero, la educación, los edificios residenciales y los entornos con un uso intensivo de IoT. Es posible que una impresora, un sensor o un dispositivo de consumo antiguo no admitan el registro de certificados, pero a menudo pueden usar una clave asignada de forma exclusiva y vinculada a una política o VLAN.
El resultado es un puente útil entre una única contraseña compartida y la autenticación empresarial completa. Cada clave se puede asociar con un dispositivo, residente o rol, lo que permite a los administradores revocar o aislar el acceso sin necesidad de cambiar las credenciales de todo el SSID.
Cloudpath es más convincente en la infraestructura RUCKUS, donde los flujos de trabajo y la documentación se alinean estrechamente con la plataforma inalámbrica. Las fincas heterogéneas necesitan más trabajo de diseño, particularmente en torno a la integración de controladores, el intercambio de políticas y el comportamiento exacto de PPSK entre diferentes proveedores. Algunos equipos de red también pueden encontrar exigente el modelo operativo DPSK durante la implementación.
Cloudpath funciona mejor cuando la organización trata la incorporación como una migración controlada a SSIDs seguros, no como una página de inicio de sesión más atractiva.
El sector educativo, los hoteles y las propiedades residenciales multifamiliares son opciones naturales. Si el entorno utiliza varios proveedores de WLAN, evalúe la interoperabilidad antes de seleccionarlo. Esta comparativa de Cloudpath puede ayudar a plantear la decisión frente a una plataforma en la nube más amplia.
4. HPE Aruba ClearPass y Central NAC Air Pass
El enfoque de Aruba combina un sistema maduro de control de acceso a la red con las capacidades de Passpoint y OpenRoaming. ClearPass proporciona AAA, perfilado de dispositivos, incorporación y aplicación de políticas, mientras que Central NAC Air Pass ofrece una experiencia de roaming más fluida para los usuarios y ubicaciones participantes.
Se trata de una arquitectura empresarial profunda más que de un sustituto ligero de un portal. Los administradores pueden crear políticas independientes para empleados, contratistas, invitados, BYOD y dispositivos, y luego aplicar esas políticas según la identidad, el estado del certificado, el perfil del dispositivo o la ubicación de la red. ClearPass también admite flujos de trabajo de patrocinio de invitados cuando todavía se requiere un proceso de invitados convencional.
Por qué las infraestructuras Aruba deberían considerarlo
Passpoint cambia el modelo de invitados. En lugar de mostrar una página de inicio en el navegador cada vez que llega un visitante, el dispositivo recibe un perfil y se autentica automáticamente cuando detecta una red compatible. Esto es especialmente útil para campus, propiedades del sector público, ubicaciones cercanas al transporte y organizaciones con visitantes recurrentes.
El WiFi del sector público del Reino Unido ofrece una comparación útil. GovWifi permite que el personal y los visitantes se registren una vez y se conecten automáticamente en los edificios participantes, utilizando WPA2-Enterprise con AES y EAP-PEAP/MS-CHAPv2 en su flujo de autenticación central. Guía de privacidad de GovWifi El modelo demuestra por qué las credenciales por usuario y la segmentación de red pueden ser preferibles a una contraseña compartida o a un redireccionamiento repetido del portal.
La debilidad de Aruba es la complejidad. El diseño de ClearPass, las licencias, los certificados, los perfiles de Passpoint, RADIUS y las dependencias de políticas requieren una planificación cuidadosa. La aleatorización de MAC también puede hacer que el reconocimiento del portal clásico no sea fiable, lo que refuerza el argumento a favor de los certificados o Passpoint en lugar de intentar reparar un antiguo flujo de trabajo basado en redirecciones.
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine y Cisco Spaces OpenRoaming
Cisco ISE es el motor de políticas en esta combinación. Se encarga del AAA empresarial, el 802.1X basado en certificados, la incorporación de BYOD, la creación de perfiles de dispositivos y los flujos de trabajo de acceso de invitados. Cisco Spaces OpenRoaming añade una ruta federada a la conectividad automática de visitantes, reduciendo el número de veces que un usuario recurrente necesita interactuar con un portal.
ISE es ideal para organizaciones que ya utilizan controles de identidad, conmutación y redes inalámbricas Cisco. Puede verificar el estado de los certificados, aplicar políticas a través del contexto de identidad y del dispositivo, y admitir accesos de invitados patrocinados o de autoservicio en los casos en que un portal siga siendo necesario. Esa versatilidad lo hace idóneo para grandes instalaciones, pero también implica que los administradores deben planificar toda la ruta de autenticación antes de la implementación.
OpenRoaming es el factor diferenciador de cara al invitado. La Wi-Fi Alliance ha descrito la conectividad Passpoint en espacios públicos europeos y ha citado un despliegue en el centro de Londres, en Trafalgar Square.Despliegues de Passpoint de la Wi-Fi Alliance La idea operativa es sencilla. Un dispositivo se aprovisiona una sola vez y, a continuación, utiliza la federación y la autenticación automática en lugar de repetir los pasos de inicio de sesión web local.
El principal compromiso
La profundidad del ecosistema de Cisco puede ser una ventaja o una limitación. Una infraestructura WLAN de Cisco puede utilizar las integraciones nativas de manera eficaz, mientras que un entorno multifabricante debe validar los atributos de RADIUS, la federación de roaming, la aplicación de políticas y los límites de soporte. Las capacidades de Spaces también dependen de las licencias, por lo que el nombre del producto por sí solo no define el conjunto de funciones disponibles.
Cisco ISE es, por lo tanto, más fuerte donde la política centralizada y la integración empresarial importan más que la simplicidad del despliegue. Puede ser excesivo para un recinto pequeño que solo necesita internet de invitados aislado, pero puede ser adecuado para el sector sanitario, educación superior, aeropuertos y grandes complejos corporativos.
Compare Cisco Spaces con Purple
Cisco Identity Services Engine
6. Juniper Mist Access Assurance con Passpoint y MPSK
Juniper Mist ofrece varias alternativas porque los diferentes dispositivos necesitan distintos métodos de autenticación. Passpoint y OpenRoaming dan servicio a dispositivos de invitados compatibles, Access Assurance proporciona políticas NAC y AAA en la nube, y Multiple PSK o Private PSK admiten terminales más antiguos, de IoT y especializados.
Esa combinación es útil en entornos mixtos. Un visitante que regresa puede usar un perfil Passpoint aprovisionado, un empleado puede autenticarse a través de una política de identidad y un dispositivo IoT puede recibir una PSK individual con asignación de rol o VLAN. El administrador no tiene que forzar a cada endpoint a utilizar un único método porque el SSID es compartido.
El modelo en la nube de Mist también produce telemetría detallada de endpoints y WLAN. Esto puede ayudar a los equipos a solucionar fallos de autenticación, identificar clases de dispositivos y comprender cómo afectan las decisiones de políticas al acceso. El soporte de RadSec es relevante cuando la organización participa en una federación de roaming seguro y necesita una comunicación protegida entre los componentes de roaming.
La clase de dispositivo debe guiar la elección
Passpoint es la respuesta más limpia para los dispositivos de invitados compatibles porque elimina la interacción repetida con el navegador. MPSK o PPSK es más práctico para dispositivos sin capacidad 802.1X, pero sigue creando un proceso administrativo para emitir, almacenar y revocar claves. Access Assurance añade una política central, aunque los administradores deben confirmar qué funciones están incluidas en la licencia seleccionada.
Mist no es un reemplazo universal para todas las funciones de un portal. Si la ubicación todavía necesita páginas personalizadas con marca, encuestas o captura detallada de datos de invitados, puede requerir un portal de terceros junto con los controles de red. Eso puede crear dos sistemas que administrar y dos lugares donde solucionar problemas.
Documentación de Juniper Mist wireless
7. ExtremeCloud IQ con PPSK y ExtremeGuest
ExtremeCloud IQ utiliza PPSK para proporcionar a los usuarios o dispositivos claves individuales manteniendo un modelo práctico de SSID compartido. Los administradores pueden asociar cada clave con un rol, política o VLAN, lo que genera una mayor responsabilidad que una sola contraseña y evita toda la carga de registro de usuarios que conlleva el 802.1X basado en certificados.
Este es un punto medio útil para edificios residenciales, redes de invitados y entornos de IoT. Un residente, contratista o dispositivo puede recibir una credencial individual, mientras que la red puede revocar esa credencial sin interrumpir a todos los demás usuarios. Es más sencillo que una implementación completa de PKI, aunque no ofrece los mismos controles de ciclo de vida de los certificados.
Cuándo sigue teniendo sentido ExtremeGuest
ExtremeCloud IQ también es compatible con 802.1X, SSO de SAML y otras opciones de seguridad inalámbrica. ExtremeGuest sigue estando disponible cuando un recinto necesita un portal convencional para la aceptación de términos, el registro de invitados o un proceso de acceso de marca. Esto ofrece a los operadores una vía de migración, pero conservar el portal significa que no han eliminado la fricción del navegador para ese grupo de usuarios.
La disponibilidad de PPSK depende del nivel de licencia correspondiente, así que confirme los derechos de uso antes de diseñar el despliegue. Lo mismo se aplica si la organización prevé añadir OpenRoaming más adelante. La federación de roaming puede requerir componentes adicionales y tareas de integración que van más allá del despliegue inicial de PPSK.
Extreme es una opción sensata cuando la infraestructura WLAN actual ya utiliza su plataforma de gestión en la nube y el problema inmediato es el riesgo de las contraseñas compartidas. Resulta menos atractivo si la empresa necesita un sistema único para el roaming de invitados federado, certificados de empleados, datos de CRM y hardware de múltiples proveedores.
Comparativa de 7 alternativas al Captive Portal
| Solución | 🔄 Complejidad de implementación | 💡 Requisitos de recursos | 📊 Resultados previstos | Casos de uso ideales | ⭐ Ventajas clave / ⚡ Eficiencia |
|---|---|---|---|---|---|
| Purple | Moderada, superposición de RADIUS en la nube; despliegue rápido pero requiere cierta configuración de red | Bajos - Moderados, servicio en la nube + controladores compatibles; complementos de pago para obtener todo el valor | Altos, acceso fluido con certificados para invitados y personal; análisis integrados para el retorno de la inversión | Venta minorista, hostelería, estadios, hospitales, recintos multiinquilino | ⭐ Seguridad empresarial, OpenRoaming/Passpoint, integración con CRM/marketing ⚡ Rápida puesta en marcha |
| SecureW2 JoinNow + Cloud RADIUS | Moderada - Alta, conceptos de PKI y flujos de trabajo de incorporación de dispositivos | Moderados, PKI en la nube, integraciones con IdP; se recomienda presupuesto/fase de descubrimiento | Altos, 802.1X sin contraseña en WiFi/VPN/cable; reduce el uso de Captive Portals | Empresas que buscan un acceso basado en certificados para toda la organización | ⭐ Sólida automatización de PKI y compatibilidad con IdP ⚡ El registro automatizado acelera el despliegue |
| RUCKUS Cloudpath Enrollment System | Moderada, autoservicio guiado; mejor experiencia en equipos RUCKUS | Moderados, integraciones con AD/MDM; DPSK para dispositivos heredados/IoT | Altos, certificados por dispositivo, menor dependencia diaria del portal | Educación, hostelería, residencias multifamiliares, despliegues centrados en RUCKUS | ⭐ Flujos de registro maduros y compatibilidad con DPSK ⚡ Migración fluida de dispositivos a SSIDs seguros |
| HPE Aruba ClearPass + Central NAC Air Pass | Alta, diseño y licenciamiento complejos; requiere una planificación detallada | Altos, ClearPass + Central NAC y APs de Aruba; derechos de licencia | Altos, políticas granulares, Passpoint/OpenRoaming para un acceso de invitados fluido | Redes grandes y segmentadas; sector público y educación | ⭐ NAC integral, perfilado y compatibilidad con Passpoint ⚡ Escalable para grandes instalaciones |
| Cisco ISE + Cisco Spaces OpenRoaming | Alta, configuración de nivel empresarial y complejidad de licenciamiento | Altos, despliegue de ISE, licenciamiento de Spaces; óptimo con Cisco WLAN | Altos, AAA robusto, comprobación de certificados, federación de roaming para usuarios recurrentes | Grandes campus basados en Cisco y centros de proveedores de servicios | ⭐ Probado en entornos reales a gran escala con amplias integraciones ⚡ OpenRoaming acelera la reasociación |
| Juniper Mist Access Assurance + Passpoint/MPSK | Moderada - Alta, NAC en la nube + configuración de Passpoint; comprobación de licencias | Moderados, nube de Mist, derechos de Access Assurance; MPSK/PPSK para IoT | Altos, telemetría de IA, incorporación fluida, múltiples alternativas al portal | Entornos modernos de WLAN en la nube, entornos mixtos con IoT | ⭐ Telemetría de IA integrada y alternativas de portal flexibles ⚡ Estrecha integración entre WLAN y NAC |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | Moderado, PPSK es más sencillo que un 802.1X completo; flujos de trabajo de portal opcionales | Moderado, licencias de Cloud IQ; la disponibilidad de PPSK varía según el nivel | Medio - Alto, las claves por dispositivo reducen el uso del portal; puente práctico hacia 802.1X | Entornos BYOD, MDU, organizaciones que buscan PPSK | ⭐ Herramientas y manuales prácticos de PPSK; aplicación opcional para invitados ⚡ Menor sobrecarga que un 802.1X completo |
Elija el modelo de autenticación que mejor se adapte a su ubicación
No existe un ganador único y universal entre las alternativas al Captive Portal. La elección correcta depende del tipo de dispositivos, el modelo de identidad y la tolerancia de la ubicación a la complejidad operativa.
Elija OpenRoaming o Passpoint cuando los visitantes regresen con regularidad, se desplacen entre ubicaciones participantes o necesiten conectividad cifrada sin tener que interactuar repetidamente con el navegador. Los espacios públicos, los campus, los recintos de transporte, los hoteles y los establecimientos con múltiples sedes son los que más se benefician cuando el aprovisionamiento de perfiles resulta viable para su público. Las implementaciones en Londres y los centros de OpenRoaming designados en el Reino Unido demuestran que este modelo funciona con éxito más allá de los laboratorios de pruebas.Ejemplos de implementación de OpenRoaming en el Reino Unido
Elija EAP-TLS con cloud RADIUS cuando lo que más importe sea la identidad del personal, el ciclo de vida de los certificados y la revocación inmediata. Las oficinas, hospitales, universidades y programas BYOD gestionados deben priorizar las credenciales individuales sobre las PSK compartidas. Elija PPSK, MPSK o iPSK para dispositivos heredados, IoT, residentes y entornos multiinquilino donde 802.1X no sea práctico.
Antes del proyecto piloto, haga un inventario de los endpoints y registre cuáles admiten Passpoint, WPA2- o WPA3-Enterprise, 802.1X y registro de certificados. Confirme su proveedor de WLAN, soporte RADIUS, Change of Authorisation, aislamiento de VLAN, integraciones de proveedores de identidad, requisitos de itinerancia y licencias. Decida también qué datos personales necesita el espacio. Las directrices empresariales del Reino Unido distinguen los portales básicos de los sistemas empresariales con herramientas de auditoría y GDPR, mientras que la cuestión más amplia de cumplimiento es la minimización de datos, no recopilar más información de identidad.Guía de cumplimiento y WiFi para invitados en el Reino Unido
Purple es relevante cuando un operador desea una superposición en la nube a través del hardware compatible, combinando Passpoint para invitados y OpenRoaming, integración de identidad del personal, análisis y controles para dispositivos heredados o multiinquilino. Puede reducir el número de sistemas independientes, pero la red sigue necesitando funciones de controlador compatibles y un diseño correctamente segmentado.
Comience por el modelo de autenticación, no por el diseño de la página de inicio. Un portal pulido puede seguir haciendo que la organización dependa de redirecciones, credenciales compartidas y soporte manual. Una combinación bien diseñada de perfiles de itinerancia, certificados y claves por dispositivo ofrece a cada grupo de usuarios un método de acceso que se adapta a su dispositivo y perfil de riesgo.
Purple combina Passpoint y OpenRoaming para ofrecer un acceso de invitados con menor fricción, autenticación de personal basada en certificados y controles para dispositivos heredados o multi-inquilino en hardware WLAN compatible. Visite Purple para evaluar cómo su plataforma de identidad en la nube y WiFi podría reemplazar los inicios de sesión repetidos en el Captive Portal sin imponer un único modelo de autenticación en cada dispositivo.