Captive portal alternatives: architecture & authentication advisor
Compare captive portals against Passpoint, Private Pre-Shared Key (PPSK), 802.1X certificates, and MAC authentication to balance user friction, data capture, and network security.
- A hybrid captive portal captures verified marketing consent on initial visit, then deploys a Passpoint profile for frictionless auto-connect on subsequent visits.
- Ensure client isolation (peer-to-peer blocking) is enforced at the access point level to prevent lateral reconnaissance between guest devices.
| Technology | Auth mechanism | Onboarding friction | IoT support | Marketing capture | Optimal venue |
|---|---|---|---|---|---|
| Captive Portal (Purple Hybrid) | Browser redirect via HTTP interception or RFC 8952 / 8910 | Low: 1 to 2 taps with social or SMS one-click login | Limited without MAC pre-registration; ideal for screen devices | Full first-party marketing profiles with GDPR and CCPA consent | Retail stores, public venues, hospitality, and event spaces |
| Passpoint (Hotspot 2.0 / OpenRoaming) | 802.11u / 802.11ai cellular and consortium profile handshake | Zero-touch auto-connect once profile is installed on device | Unsupported on headless devices lacking 802.11u profile support | Consortium identity and encrypted subscriber identifiers | Airports, universities, transit hubs, and enterprise branch offices |
| Private Pre-Shared Key (PPSK / MPSK) | Unique WPA2/WPA3 pre-shared key tied to specific device MAC | One-time passphrase entry without captive portal redirect | Excellent: native support on all headless and embedded IoT hardware | Device MAC address and assigned resident or staff profile | Multi-dwelling units (MDUs), student housing, and healthcare IoT |
| 802.1X EAP-TLS Certificates | X.509 client certificate authentication via Cloud RADIUS | High initial onboarding: requires MDM or enrollment agent | Limited to enterprise-managed devices with SCEP or EST enrollment | Corporate directory identity (Active Directory / Microsoft Entra) | Corporate enterprise offices, hospitals, and financial institutions |
| MAC Authentication Bypass (MAB) | RADIUS verification against a centralized MAC address allowlist | Zero friction for the end user; requires manual IT registration | Universal: works on any device capable of connecting to WiFi | Device hardware identifier only | Legacy printers, badge readers, and dedicated digital signage |
| WPA3-SAE (Personal) | Simultaneous Authentication of Equals (SAE) passphrase | Manual password distribution and typing on each device | Requires modern hardware supporting 802.11ax / WPA3 | Zero identity capture; shared credential across all visitors | Small office and home office (SOHO) or private executive suites |
| Mobile App SDK Onboarding | Native smartphone application provisions temporary WiFi profile | Requires prior app installation and OS permission grant | Zero IoT support: strictly limited to iOS and Android smartphones | Rich omnichannel customer profile linked to loyalty account | Airline lounges, supermarket loyalty members, and hotel guest apps |
# Captive Portal & Alternative AAA Architecture Blueprint
# Venue: public_venue | Generated for 35,000 monthly visitors
# Recommended Model: Captive Portal with Passpoint Profile Provisioning

[network_segmentation]
guest_vlan_id = 40
guest_subnet = "10.20.40.0/24"
guest_dhcp_lease_time_seconds = 7200
client_to_client_isolation = true

[radius_aaa_configuration]
primary_radius_server = "198.51.100.10"
secondary_radius_server = "198.51.100.11"
radius_auth_port = 1812
radius_acct_port = 1813
radius_secret = "EXAMPLE_RADIUS_SECRET_REPLACE_ME"
interim_accounting_interval = 600

[access_control_policies]
peer_to_peer_blocking = "enabled"
block_internal_rfc1918 = true
allowed_walled_garden_ports = [80, 443]

[authentication_tuning]
peak_queries_per_second_estimate = 0.5
security_rating_index = 75
onboarding_taps_estimate = 2
identity_capture_model = "Full first-party marketing profiles"
传统的 Captive Portal 之所以依然流行,是因为它们广为人知、易于解释,且在许多无线控制器上均有提供。但对于现代访客WiFi而言,它们也是一个薄弱的默认选择。Splash页面依赖于浏览器重定向、用户交互,并且通常采用开放或共享接入的设计,而英国官方指南已警告,Web重定向和Captive Portal存在严重的安全缺陷。Jisc指南
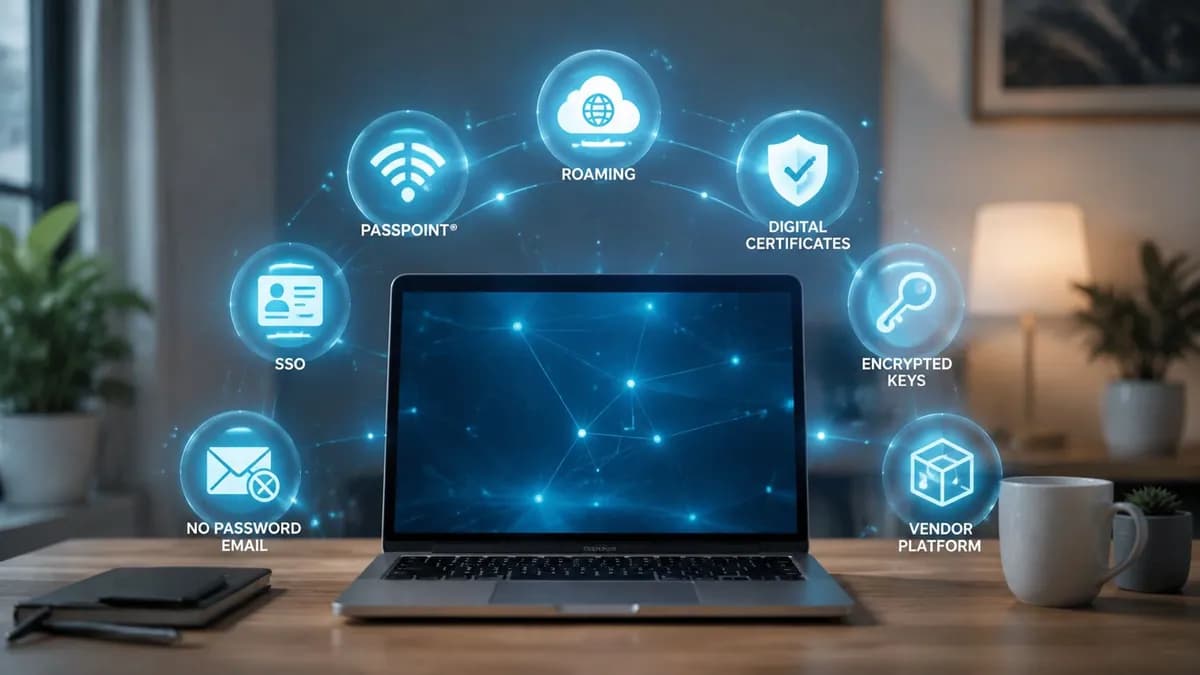
最强大的Captive Portal替代方案并非单一类别。OpenRoaming 和 Passpoint 旨在实现自动、加密的访客漫游。基于证书的接入服务于员工和托管设备。SSO将WiFi策略与身份提供商相连,而 iPSK、PPSK和MPSK则处理传统、物联网和多租户设备。本列表从首包安全、入网配置复杂度、设备兼容性、身份和硬件依赖性、漫游行为、管理以及场所适配性等方面对它们进行了对比。例如,像 Madeira Remote Coliving 这样的场所可能需要居民端的简便性、员工隔离以及对无法运行企业级认证的设备的支持。
1. Purple
Purple 适用于需要在单一 WiFi 平台上实现访客漫游、员工身份及设备级准入控制的场所。它结合了适用于访客的 OpenRoaming 和 Passpoint、适用于员工的基于证书的 EAP-TLS,以及适用于无法支持 802.1X 设备的 iPSK 样式控制。其结果是为不同的用户和设备类别提供了一个身份验证层,而不是另一个展示页面。
访客只需进行一次身份验证(通常通过电子邮件),此后再次访问时即可更轻松地重新连接。Passpoint 为设备配置自动身份验证,因此返回的用户无需每次都完成浏览器操作流程。正如 Jisc 相关部署指南所述,这种方法已在英国指定的场所使用,包括拉夫堡大学、主教门街 22 号、伦敦艺术大学各校区、牛津和布里斯托。英国 OpenRoaming 部署
为什么它适用于各种用户类型
对于员工,Purple 使用 EAP-TLS 证书代替共享密码。与 Microsoft Entra ID、Google Workspace 和 Okta 的集成可以自动配置访问权限,并在目录角色发生变化时将其撤销。该模型适用于医院、办公室、大学和多分支机构运营商,其中每个连接都应映射到个人身份。
Purple 作为云叠加运行在现有网络硬件上,兼容 Cisco Meraki、Aruba、Ruckus、Juniper Mist 和 UniFi。云 RADIUS 设计无需运行本地 RADIUS 服务器,尽管网络仍需要具备合适的 RADIUS、授权变更(Change of Authorisation)和围墙花园(walled-garden)功能。
实用规则:请将 Purple 评估为一个多类别的准入平台,而不仅仅是一个门户产品。当单一的部署必须将访客、员工、住户、IoT 和老旧设备区分开,同时又无需让每个群体使用完全相同的登录流程时,它的价值最为明显。
内置的分析、CRM连接器和营销自动化可以将获得同意的第一方WiFi数据转化为运营和营销洞察。折中之处在于商业复杂度。免费的Connect访客层级可能不包含企业运营商所期望的分析、调查、安全功能或自动化,因此总成本取决于所选的层级和附加组件。请参考这份来自 Purple 的 Captive Portal 指南,然后在承诺前确认许可和控制器要求。
2. SecureW2 JoinNow 与 Cloud RADIUS
SecureW2 采用证书优先的方法。JoinNow 引导用户完成设备注册、获取证书并为 WPA 企业级安全协议配置操作系统(通常通过 EAP-TLS)。完成初始设置后,设备可以直接向 WiFi 进行身份验证,而无需重复输入密码或完成 Captive Portal 登录。
该平台将云 PKI 与 Cloud RADIUS 以及针对 Microsoft Entra ID、Okta 和 Google Workspace 等身份提供商的策略查找相结合。这允许管理员根据用户、设备或目录状态应用访问规则。员工和承包商可以获得不同的权限,而被盗用或离职用户的证书可以在不轮换共享密钥的情况下被吊销。
该模型的适用场景
JoinNow 特别适合拥有托管设备或实施了严格 BYOD 计划的办公室、大学和分布式组织。它也可以支持访客工作流,但管理员需要仔细设计访客体验。证书工作流很安全,但与简单的点击跳转页面相比,它对访客的要求更高。
其优势在于一致性。相同的身份导向型架构可以支持 WiFi、VPN 和有线接入,而不是让无线网络成为整个基础设施中受控最少的部分。它还消除了由共享密码带来的持续性支持问题,特别是当用户将凭据复制到个人设备上时。
成本主要存在于运营层面,而非概念层面:
- PKI 能力:首次接触证书的网络团队需要了解注册、更新、信任链和吊销。
- 设备覆盖:确认对员工、承包商和 BYOD 用户所使用的操作系统和所有权模式的支持。
- 预算透明度:SecureW2 采用基于报价的定价模式,因此在建立可靠的业务案例之前需要进行调研流程。
SecureW2 是一个非常出色的以安全为主导的选择,但它未必是最佳的访客营销平台。如果场所在需要员工证书的同时,还需要漫游、分析和经授权的第一方互动,请对比所需的具体功能,而不要盲目假定仅凭 Cloud RADIUS 就能涵盖所有这些需求。
3. RUCKUS Cloudpath 注册系统
Cloudpath 围绕引导式注册和策略执行而构建。用户加入注册 SSID,遵循自主服务流程,并获得每个设备专属的证书。然后,系统将设备移至受保护的 802.1X SSID,从而减少对日常欢迎页面的依赖。
这种迁移是一项重要的运营功能。Captive Portal 可以对浏览器会话进行身份验证,但它不一定能在设备和网络之间建立持久的、可管理的关系。Cloudpath 可以做到这一点,这让重复访问变得更简单,并为管理员做出策略决策提供了更强大的依据。
混合设备支持的实际优势
Cloudpath 还为无法使用 802.1X 的设备支持 Dynamic PSK 和 Private PSK 模式。这在酒店、教育、住宅楼和物联网设备密集的环境中非常重要。打印机、传感器或较旧的消费级设备可能无法处理证书注册,但它们通常可以使用映射到策略或 VLAN 的唯一分配密钥。
其结果是在单个共享密码与完全企业级身份验证之间建立了一座有用的桥梁。每个密钥都可以与设备、居民或角色相关联,允许管理员撤销或隔离访问,而无需更改整个 SSID 凭据。
Cloudpath 在 Ruckus 基础设施上最具有吸引力,其工作流和文档与该无线平台紧密契合。异构设备环境则需要更多的设计工作,特别是在控制器集成、策略交换以及 PPSK 在不同厂商之间的具体表现方面。一些网络团队可能还会发现在部署期间,DPSK 运营模式的要求相对较高。
Cloudpath 在组织将入网视为向安全 SSID 的受控迁移、而非仅仅是一个更美观的登录页面时,效果最为显著。
教育机构、酒店和多住户物业是天然适合的场景。如果您的网络环境使用了多个 WLAN 厂商,请在选择前评估互操作性。这篇 Cloudpath 比较 可以帮助您在更广泛的云覆盖层背景下做出决策。
4. HPE Aruba ClearPass 与 Central NAC Air Pass
Aruba 的方法将成熟的网络访问控制系统与 Passpoint 和 OpenRoaming 功能相结合。ClearPass 提供 AAA、设备分析、入网和策略执行,而 Central NAC Air Pass 则为参与的用户和场所提供更具漫游体验的连接。
这是一个深层的企业架构,而不是一个轻量级的门户替代品。管理员可以为员工、承包商、访客、BYOD 和设备创建独立的策略,然后根据身份、证书状态、设备配置或网络位置应用这些策略。当仍然需要常规访客流程时,ClearPass 还支持访客赞助工作流。
为什么 Aruba 用户群应考虑它
Passpoint 改变了访客模式。设备无需在访客到达时显示浏览器宣传页面,而是会接收到一个配置文件,并在检测到兼容网络时自动进行身份验证。这对于校园、公共部门物业、交通邻近区域以及有重复访客的组织特别有用。
英国公共部门的 WiFi 提供了一个有用的对比。GovWifi 允许员工和访客进行一次注册,并在参与的建筑中自动连接,其核心身份验证流程采用了带有 AES 和 EAP-PEAP/MS-CHAPv2 的 WPA2 企业级安全协议。GovWifi 隐私指南 该模式证明了为什么单用户凭据和网络隔离比共享密码或重复的门户重定向更具优势。
Aruba 的弱点在于复杂性。ClearPass 的设计、许可、证书、Passpoint 配置、RADIUS 和策略依赖关系都需要仔细规划。MAC 随机化还会导致传统的 Captive Portal 识别变得不可靠,这进一步增强了采用证书或 Passpoint 的理由,而不是试图修复旧的基于重定向的工作流。
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine 与 Cisco Spaces OpenRoaming
Cisco ISE 是此组合中的策略引擎。它处理企业 AAA、基于证书的 802.1X、BYOD 引导、设备分析和访客访问工作流。Cisco Spaces OpenRoaming 增加了自动访客连接的联盟路由,减少了返回用户需要与门户页面交互的次数。
ISE 适用于已经运行 Cisco 无线、交换和身份控制的企业。它可以检查证书状态,通过身份和设备上下文应用策略,并在仍需 Portal 的情况下支持赞助式或自助式访客访问。这种广泛性使其非常适合大型物业,但也意味着管理员在部署前需要规划完整的身份验证路径。
OpenRoaming 是面向访客的差异化优势。WiFi Alliance 描述了在欧洲公共场所的 Passpoint 连接,并引用了伦敦市中心特拉法加广场的部署案例。WiFi Alliance Passpoint 部署 其运营理念非常直观:设备只需配置一次,然后使用联盟和自动身份验证,而无需重复本地网页登录步骤。
主要折衷方案
Cisco 的生态系统深度既可以是优势,也可以是限制。Cisco WLAN 资产可以有效地利用原生集成,而多厂商环境则必须验证 RADIUS 属性、漫游联盟、策略执行和支持边界。Spaces 的功能还取决于许可证,因此仅凭产品名称并不能决定可用的功能集。
因此,在集中式策略和企业级集成比部署简易性更重要的场景下,Cisco ISE 的优势最强。对于只需要隔离的访客互联网服务的单一小型场所来说,它可能有些大材小用,但对于医疗保健、高等教育、机场和大型企业园区来说,它非常适用。
Cisco Identity Services Engine
6. 结合 Passpoint 和 MPSK 的 Juniper Mist Access Assurance
Juniper Mist 提供了多种替代方案,因为不同的设备需要不同的身份验证方式。Passpoint 和 OpenRoaming 适用于兼容的访客设备,Access Assurance 提供云 NAC 和 AAA 策略,而 Multiple PSK 或 Private PSK 则支持较旧的、IoT 以及专用终端。
这种结合在混合环境中非常有用。再次到访的访客可以使用已配置的 Passpoint 配置文件,员工可以通过身份策略进行认证,而 IoT 设备可以接收具有角色或 VLAN 映射的个人 PSK。由于 SSID 是共享的,管理员不必强迫每个终端都采用同一种方法。
Juniper Mist 的云模型还能产生详细的 WLAN 和终端遥测数据。这可以帮助团队排查认证失败故障、识别设备类别并了解策略决策如何影响访问。在组织参与安全漫游联盟并需要漫游组件之间进行保护通信的情况下,支持 RadSec 就显得尤为重要。
设备类别应主导选择
对于兼容的访客设备,Passpoint 是最整洁的解决方案,因为它消了重复的浏览器交互。对于不具备 802.1X 能力的设备,MPSK 或 PPSK 更为实用,但它仍然会产生分发、存储和吊销密钥的管理流程。Access Assurance 增加了集中策略,但管理员应确认所选许可证中包含哪些功能。
Mist 并不是所有门户功能的万能替代品。如果场所仍需要品牌化页面、调查或详细的访客数据采集,则可能需要在网络控制之外使用第三方门户。这会导致管理两个系统,且需要在两个地方进行排障。
7. 结合 PPSK 和 ExtremeGuest 的 ExtremeCloud IQ
ExtremeCloud IQ 使用 PPSK 为用户或设备分配不同的密钥,同时保留了实用的共享 SSID 模式。管理员可以将每个密钥与特定的角色、策略或 VLAN 相关联,从而创造比单一密码更高的可追溯性,并避免了基于证书的 802.1X 所带来的繁重网络准入负担。
对于住宅楼、访客网络和 IoT 设备环境来说,这是一种非常有用的折中方案。居民、承包商或设备可以获得独立的凭据,而网络可以在不中断其他所有用户的情况下撤销该凭据。它比完整的 PKI 部署更简单,尽管它不提供相同的证书生命周期控制。
ExtremeGuest 依然适用的场景
ExtremeCloud IQ 还支持 802.1X、SAML SSO 和其他无线安全选项。当场所需要传统的 Captive Portal 进行条款接受、访客注册或品牌化访问流程时,ExtremeGuest 仍然可用。这为运营商提供了迁移路径,但保留 Captive Portal 意味着他们并没有为该用户群消除浏览器摩擦。
PPSK 的可用性取决于相应的许可层级,因此在设计部署方案前请先确认相关权益。如果组织预计后续会加入 OpenRoaming,也需同样确认。除了最初的 PPSK 部署之外,漫游联盟可能还需要额外的组件和集成工作。
如果当前的 WLAN 环境已经在使用其云管理平台,且亟待解决的问题是共享密码带来的风险,那么 Extreme 是一个明智的选择。但如果企业需要一个单一的系统来处理联盟式访客漫游、员工证书、CRM 数据以及多厂商硬件,那么它的吸引力就会降低。
Captive Portal 替代方案 7 维对比
| 解决方案 | 🔄 部署复杂度 | 💡 资源需求 | 📊 预期成效 | 理想应用场景 | ⭐ 核心优势 / ⚡ 效率 |
|---|---|---|---|---|---|
| Purple | 中等,云 RADIUS 覆盖;部署快速但需要进行一些网络配置 | 低 - 中等,云服务 + 兼容的控制器;付费增值组件可实现完整价值 | 高,无缝的访客/员工证书访问;内置分析工具助力投资回报率 | 零售、酒店、体育场馆、医院、多租户场所 | ⭐ 企业级安全、OpenRoaming/Passpoint、CRM/营销集成 ⚡ 快速上线 |
| SecureW2 JoinNow + Cloud RADIUS | 中等 - 高,涉及 PKI 概念和设备引导工作流 | 中等,云 PKI、IdP 集成;建议获取报价/进行调研 | 高,跨 WiFi/VPN/有线网络的无密码 802.1X;减少对 Captive Portal 的依赖 | 寻求在整个组织内实施基于证书的访问的企业 | ⭐ 强大的 PKI 自动化和 IdP 支持 ⚡ 自动注册加速部署 |
| RUCKUS Cloudpath Enrollment System | 中等,引导式自助服务;在 RUCKUS 设备上体验最佳 | 中等,AD/MDM 集成;针对老旧/IoT 设备的 DPSK | 高,单设备证书,减少对日常 Portal 的依赖 | 教育、酒店、多住户单元(MDU)、以 RUCKUS 为中心部署的场景 | ⭐ 成熟的注册流程和 DPSK 支持 ⚡ 顺畅的设备迁移至安全 SSID |
| HPE Aruba ClearPass + Central NAC Air Pass | 高,复杂的架构设计与许可;需要详细的规划 | 高,ClearPass + Central NAC 和 Aruba AP;许可授权 | 高,细粒度策略,通过 Passpoint/OpenRoaming 实现无缝访客访问 | 大型、细分网络;公共部门与教育机构 | ⭐ 全面的 NAC、画像和 Passpoint 支持 ⚡ 易于扩展至大型场所 |
| Cisco ISE + Cisco Spaces OpenRoaming | 高,企业级安装和复杂的许可机制 | 高,ISE 部署、Spaces 许可;配合 Cisco WLAN 效果最佳 | 高,强健的 AAA、证书检查、为回头客提供漫游联盟 | 大型 Cisco 园区和运营商站点 | ⭐ 经受实战检验的大规模部署与广泛集成 ⚡ OpenRoaming 加速重新关联 |
| Juniper Mist Access Assurance + Passpoint/MPSK | 中等 - 高,云 NAC + Passpoint 设置;需核对许可 | 中等,Mist 云、Access Assurance 授权;针对 IoT 的 MPSK/PPSK | 高,AI 遥测、无缝引导、多种 Portal 替代方案 | 现代云 WLAN 场所、IoT 混合环境 | ⭐ 集成的 AI 遥测与灵活的 Portal 替代方案 ⚡ 紧密的 WLAN+NAC 集成 |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | 中等,PPSK比完整的802.1X更简单;可选门户工作流 | 中等,Cloud IQ许可;PPSK可用性因层级而异 | 中 - 高,每设备密钥减少了门户的使用;实用的802.1X过渡桥梁 | BYOD环境、多租户单元(MDU)、寻求PPSK的组织 | ⭐ 实用的PPSK工具和运行手册;可选访客应用 ⚡ 间接成本低于完整的802.1X |
选择适合场所的身份验证模型
在 Captive Portal 替代方案中,没有一个放之四海而皆准的赢家。正确的选择取决于设备群体、身份模型以及场所对运营复杂性的承受能力。
当访客经常光顾、在合作网点之间移动,或需要加密连接而无需重复浏览器交互时,请选择 OpenRoaming 或 Passpoint。如果配置文件的预配置符合受众的实际情况,那么公共场所、校园、交通枢纽物业、酒店和多网点场所将获益最多。伦敦的部署和指定的英国 OpenRoaming 站点表明,这种模式已经在实验室演示之外投入实际运行。英国 OpenRoaming 部署案例
当员工身份、证书生命周期和立即吊销最为重要时,请选择带有云 RADIUS 的 EAP-TLS。办公室、医院、大学和托管的 BYOD 项目应优先考虑个人凭证,而不是共享的 PSK。对于 802.1X 不切实际的传统设备、IoT、居民和多租户环境,请选择 PPSK、MPSK 或 iPSK。
在试点之前,请清点终端设备,并记录哪些设备支持Passpoint、WPA2-或 WPA3-Enterprise、802.1X以及证书注册。确认您的WLAN供应商、RADIUS支持、授权变更(CoA)、VLAN隔离、身份提供商集成、漫游要求和许可。同时确定场所需要哪些个人数据。英国商业指南将基础门户系统与具有审计和GDPR工具的企业系统区分开来,而更广泛的合规性问题是数据最小化,不收集过多的身份信息。英国访客WiFi和合规指南
当运营商希望在支持的硬件上实现云叠加,将访客 Passpoint 和 OpenRoaming、员工身份集成、分析以及对传统或多租户设备的控制结合起来时,Purple 就非常适用。它可以减少独立系统的数量,但网络仍然需要兼容的控制器功能和合理细分的设计。
请从身份验证模型开始,而不是从宣传页面设计开始。即使有精美的门户页面,组织仍可能依赖于重定向、共享凭据和手动支持。将漫游配置文件、证书和每设备密钥进行精心设计与结合,可以为每个用户群体提供与其设备和风险配置文件相匹配的接入方式。
Purple 结合了 Passpoint 和 OpenRoaming,在受支持的 WLAN 硬件上提供无缝的访客接入、基于证书的员工身份验证,以及针对传统或多租户设备的控制。访问 Purple 了解其云身份和 WiFi 平台如何能够替代重复的 Captive Portal 登录,同时避免向每台设备强制推行单一的身份验证模式。