


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskMuchos equipos se encuentran en la misma situación ahora mismo. El WiFi de invitados funciona, el personal puede conectarse y algunos dispositivos difíciles, como impresoras, cajas registradoras, Smart TV, tablets o equipos clínicos, se las apañan para funcionar en la misma red inalámbrica. Sobre el papel, nada parece fallar.
Ahí es donde aparecen las grietas. Alguien se va y todavía conoce la contraseña compartida. Un residente en un edificio multi-inquilino enchufa su propio router. Un punto de acceso de un hotel se restablece tras una manipulación física. Un dispositivo IoT heredado no puede utilizar la autenticación moderna, por lo que la red vuelve a un modelo más débil para todos. Lo que parece una colección de problemas de WiFi independientes suele ser un único problema subyacente: la red sigue confiando más en las contraseñas que en las identidades.
La seguridad del punto de acceso es importante porque este es la puerta de entrada entre las personas, los dispositivos y sus sistemas empresariales. Si esa puerta depende de secretos compartidos, credenciales copiadas y un acceso único para todos, la seguridad se vuelve frágil. Si se basa en la identidad verificada, el contexto del dispositivo y el acceso segmentado, la misma red WiFi resulta más fácil de proteger y de gestionar.
Replantear el WiFi como su primera línea de defensa
Un invitado llega, escanea la tarjeta en recepción y se conecta al WiFi en cuestión de segundos. Un miembro del personal utiliza la misma red inalámbrica para acceder a las nóminas, al correo electrónico y a las aplicaciones internas. Una impresora en la oficina de administración se conecta con un método más antiguo porque no es compatible con los estándares más recientes. Desde el lado del usuario, esto parece normal. Desde el lado de la red, a menudo significa que una sola capa de acceso está intentando gestionar decisiones de confianza completamente diferentes con herramientas diseñadas para una contraseña compartida.
Por eso el WiFi merece un nivel de atención diferente. No se trata solo de conectividad. Es el punto donde las personas, los dispositivos y las políticas se encuentran por primera vez con sus sistemas empresariales. A diferencia de una toma de red cableada oculta en una sala de comunicaciones, la señal inalámbrica llega a aparcamientos, pasillos, oficinas vecinas y zonas públicas. Su primera línea de defensa es también la más expuesta.
Por qué el entorno inalámbrico cambia el riesgo
Un punto de acceso funciona como un mostrador de recepción que tiene detrás un armario de llaves maestras. La persona de la recepción necesita saber quién pregunta, a qué se le debe permitir acceder y si se le debe mantener alejado de otros invitados y del personal. Si todo el mundo presenta la misma contraseña, el personal de recepción no puede tomar una decisión con criterio. Solo puede confirmar que alguien conoce el secreto compartido.
Eso crea un problema técnico y otro operativo.
Un modelo centrado en contraseñas difumina casos de uso muy diferentes en un mismo saco. Los invitados necesitan acceso a internet por un período corto. El personal necesita un acceso vinculado a su rol y al inicio de sesión único. Los dispositivos heredados pueden necesitar excepciones estrictamente controladas. Los centros multi-inquilino necesitan una infraestructura inalámbrica física única con límites claros entre organizaciones. Estos pueden parecer proyectos de WiFi independientes, pero normalmente apuntan a la misma causa raíz: la red sigue confiando en las contraseñas en lugar de en las identidades.
El efecto práctico se manifiesta rápidamente:
- La baja de usuarios sigue siendo caótica: a menudo el acceso depende de cambiar una clave compartida y luego volver a conectar los dispositivos uno por uno.
- La experiencia de usuario se vuelve inconsistente: el personal puede tener un inicio de sesión para las aplicaciones empresariales y un proceso diferente para la WiFi.
- La aplicación de políticas se debilita: la red tiene dificultades para distinguir entre un invitado, un médico, un contratista y una impresora.
- Los entornos compartidos se vuelven más difíciles de controlar: una misma instalación tiene que dar soporte a diferentes organizaciones, residentes o departamentos sin límites de identidad claros.
Regla práctica: si muchos usuarios y tipos de dispositivos acceden con la misma credencial, la red está identificando una contraseña, no a una persona o dispositivo.
En este contexto, el enfoque de Purple hace que el modelo sea más limpio. El acceso basado en la identidad proporciona a la red una mejor pregunta que formular en la puerta. No "¿conoces la contraseña?", sino "¿quién eres, qué dispositivo estás utilizando y qué se te debería permitir hacer?". Una vez que el WiFi está vinculado a la identidad, el acceso de invitados, el SSO del personal, la incorporación de dispositivos heredados y la separación multi-inquilino dejan de ser excepciones incómodas. Se convierten en diferentes resultados de políticas a partir de un mismo modelo de confianza.
Ese cambio es importante para la seguridad, pero también lo es para las operaciones cotidianas. Los equipos de soporte técnico dedican menos tiempo a la rotación de credenciales. El personal disfruta de una experiencia de inicio de sesión más coherente. Los invitados acceden a Internet sin estar situados cerca de los sistemas internos. Los dispositivos más antiguos pueden contenerse sin debilitar el acceso de todos los demás. Para obtener una visión más amplia de cómo funciona este modelo en la práctica, consulte esta guía para redes inalámbricas seguras.
Una seguridad sólida en los puntos de acceso comienza con una idea sencilla: su WiFi debe reconocer la identidad, no solo el conocimiento de una contraseña.
Amenazas comunes que acechan en su red inalámbrica
La mayoría de las amenazas inalámbricas se comprenden más fácilmente cuando se deja de pensar en el WiFi como si fuera magia invisible y se empieza a ver como una puerta pública. Cualquiera que esté dentro del alcance puede intentar abrir la manivela. Una buena seguridad en los puntos de acceso garantiza que solo entren las personas adecuadas y únicamente a las salas correctas.
Puntos de acceso no autorizados y clones maliciosos (evil twins)
Un punto de acceso no autorizado es cualquier dispositivo inalámbrico no autorizado que emite dentro o cerca de su entorno. A veces es malicioso. Otras veces es solo un empleado con buena intención que conecta un router barato para "solucionar" una mala cobertura. En cualquier caso, crea una segunda puerta de acceso sin gestionar.
Un evil twin es aún peor. Se trata de una red falsa diseñada para parecerse a su SSID legítimo para que los usuarios se conecten a ella por error. Una vez que lo hacen, un atacante puede observar el tráfico, redirigirlos a páginas de inicio de sesión falsas o interrumpir el servicio.
En el Reino Unido, los puntos de acceso no autorizados representan el 28% de los incidentes detectados de interferencias inalámbricas en entornos empresariales urbanos, lo que provoca directamente una pérdida de paquetes del 15 al 20% en redes WPA2 debido a la superposición de canales no autorizada y a los ataques de desautenticación, según el resumen de seguridad de puntos de acceso de Splunk que cita datos de monitorización de Ofcom. Para el operador de un establecimiento, esto no es solo un problema de seguridad. Se traduce en malas experiencias en el punto de venta, dispositivos de mano congelados, sesiones de invitados caídas y equipos de soporte investigando una "lentitud de la WiFi" que en realidad es interferencia y suplantación de identidad.
Sniffing de paquetes y tráfico expuesto
La interceptación de paquetes (packet sniffing) suena exótica, pero la idea es sencilla. Si el tráfico no está debidamente protegido, alguien cercano podría observar los datos que se mueven por el aire, como si oyera una conversación en un vestíbulo concurrido. Cuanto más dependa su red de modos de seguridad antiguos o de credenciales compartidas, más espacio habrá para las escuchas y el abuso de sesiones.
Los lectores a menudo se confunden. Asumen que HTTPS por sí solo resuelve el problema. Ayuda, pero no sustituye a una autenticación inalámbrica sólida. La seguridad de la WiFi sigue determinando si los usuarios se conectan a la red correcta, si el tráfico se cifra desde el primer momento y si los dispositivos están aislados entre sí.
Un sitio web seguro no compensa un proceso de entrada inalámbrico débil.
Ataques de desautenticación y desconexiones forzadas
Un ataque de desautenticación expulsa a los usuarios de una red inalámbrica falsificando tramas de gestión. Por sí solo, ya es perjudicial. Combinado con un SSID falso, se convierte en una trampa. Los usuarios se desconectan de la red legítima, se vuelven a conectar frustrados y acaban en la red del atacante.
Tres señales de que esto puede estar ocurriendo:
- Los usuarios notifican desconexiones aleatorias en una zona mientras la red cableada funciona correctamente.
- Los dispositivos vuelven a conectarse de forma continua al mismo SSID pero el rendimiento sigue siendo inestable.
- Los tickets de soporte se acumulan en periodos de alta actividad, cuando la saturación del espacio radioeléctrico dificulta la detección de interferencias.
Para obtener una visión operativa más detallada sobre el diseño de SSID seguros, la segmentación y la elección de políticas, la guía de Purple sobre redes inalámbricas seguras es una referencia muy útil.
La sopa de letras de los estándares de seguridad de WiFi explicada
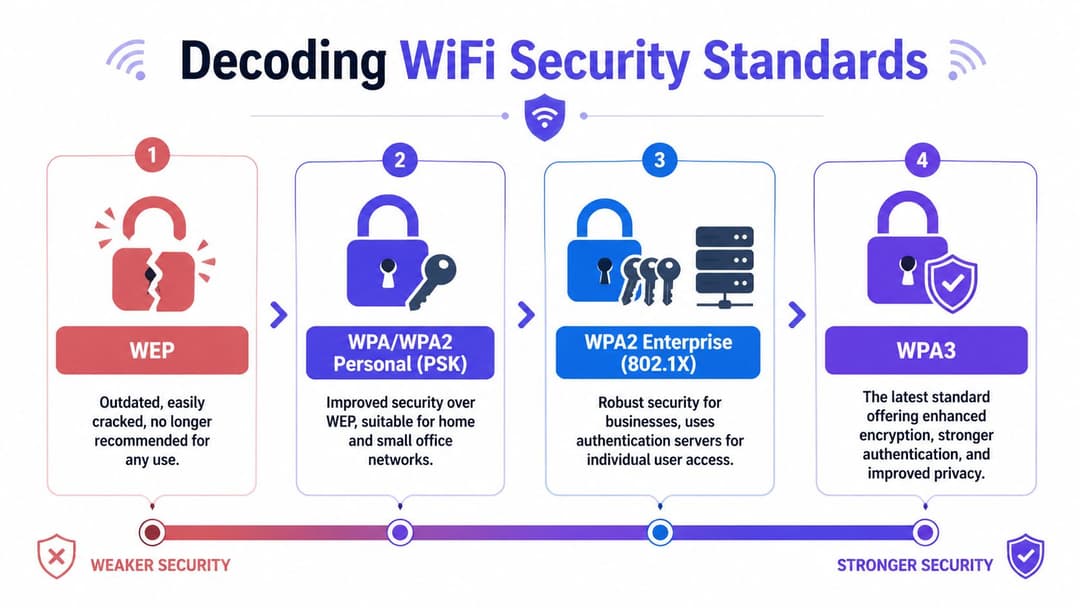
La terminología de seguridad inalámbrica suele ahuyentar a las personas porque se presenta como un montón de siglas. WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Si se descifra lo que cada una intenta solucionar, el panorama se vuelve mucho más sencillo.
De cerraduras rotas a puertas más fuertes
WEP está obsoleto. Pertenece a la misma categoría que una cerradura de puerta principal que todo el mundo sabe forzar. Si todavía lo encuentra en un dispositivo, la respuesta correcta es el reemplazo o el aislamiento, no la adaptación.
WPA mejoró el estándar WEP, pero es lo suficientemente antiguo como para no basar en él un diseño empresarial moderno.
WPA2 se convirtió en el estándar más longevo para muchas organizaciones. Sigue siendo habitual, pero existe una división importante dentro de WPA2:
- WPA2-Personal utiliza una clave precompartida, que a menudo consiste en una única contraseña para todos.
- WPA2-Enterprise utiliza una autenticación individual, normalmente a través de 802.1X.
Esa distinción importa más que la propia etiqueta WPA2. Un modelo autentica un secreto; el otro autentica a una persona o dispositivo.
Personal frente a Enterprise
Muchos compradores piensan que "Enterprise" significa equipos caros. En la práctica, significa un modelo de confianza diferente.
Con la clave precompartida o PSK, todos demuestran su acceso conociendo la misma contraseña. Si la contraseña se filtra, la red no tiene forma de saber si la persona que se conecta es un empleado actual, un excontratista o un dispositivo aleatorio que obtuvo el código de un invitado.
Con 802.1X, cada conexión se verifica de forma individual. Piense en la diferencia entre un local con un solo código en la puerta trasera y una entrada con personal donde cada persona presenta una identificación. El sistema puede permitir el acceso a un usuario, rechazar a otro, ubicar a un tercero en un segmento de red limitado y registrar la decisión correctamente.
Aquí tiene la comparación práctica.
| Modelo | Nivel de seguridad | Método de autenticación | Complejidad de gestión | Caso de uso ideal |
|---|---|---|---|---|
| WEP | Bajo | Clave estática compartida | Fácil de gestionar, poco seguro de ejecutar | Ninguno. Reemplazar o aislar de inmediato |
| WPA o WPA2 Personal PSK | Moderado | Contraseña compartida | Sencillo al principio, más difícil con el tiempo | Entornos pequeños de bajo riesgo y uso temporal |
| WPA2 Enterprise 802.1X | Alto | Autenticación por usuario o por dispositivo | Configuración inicial más compleja, más limpio a largo plazo | Personal, entornos regulados, WiFi crítico para el negocio |
| WPA3 | Alto a muy alto | Autenticación moderna con protecciones más sólidas | Depende del modo y de la compatibilidad del dispositivo | Nuevos despliegues y renovaciones centradas en la seguridad |
Qué hace realmente 802.1X
802.1X a menudo se explica como si todo el mundo ya tuviera un laboratorio. La versión en un lenguaje sencillo es mejor. Es un marco de trabajo de control de acceso que verifica las credenciales antes de que el dispositivo obtenga un acceso normal a la red. Esas credenciales pueden proceder de un nombre de usuario y contraseña, de un certificado o de un flujo de trabajo de un proveedor de identidad.
Por eso 802.1X se adapta tan bien a los entornos empresariales:
- Fomenta la responsabilidad individual en lugar de depender de secretos grupales.
- Asocia el acceso a la identidad para que el personal, los invitados y los dispositivos no tengan el mismo nivel de acceso a la red.
- Facilita la baja de usuarios porque el acceso se puede revocar a nivel de identidad, sin necesidad de cambiar todas las contraseñas en todas partes.
Para los lectores que comparan opciones de despliegue, la explicación de Purple sobre WPA y WPA2 Enterprise ofrece un marco operativo útil.
Perspectiva del arquitecto: la mayor actualización en la seguridad WiFi no es el nombre del cifrado. Es pasar de una confianza compartida a una confianza por usuario y por dispositivo.
Por qué importa WPA3
WPA3 mejora la protección inalámbrica de varias maneras, pero una de las más prácticas es lo que hace frente a los ataques de adivinación de contraseñas en modo personal. Utiliza SAE (siglas de Simultaneous Authentication of Equals) en lugar del antiguo modelo de intercambio de claves utilizado en WPA2-PSK.
Esto es importante porque el modelo anterior daba a los atacantes más oportunidades de capturar material e intentar adivinar contraseñas sin conexión. WPA3-SAE hace que esto sea mucho más difícil. En resumen, aumenta el coste de adivinar y reduce la utilidad de los intercambios de claves interceptados.
Siempre que sea posible, utilice WPA3-Enterprise para el acceso del personal y el acceso empresarial gestionado. Utilice las funciones de WPA3 de forma meditada para entornos de invitados y de transición. Si los dispositivos más antiguos todavía obligan a asumir compromisos, contenga dichos compromisos en lugar de aplicarlos a toda la red.
La trampa oculta en los debates sobre estándares
Los estándares por sí solos no garantizan la seguridad de los puntos de acceso. Es posible adquirir hardware moderno y habilitar un modo más nuevo, pero seguir teniendo una confianza débil si la organización continúa utilizando credenciales compartidas, una incorporación deficiente y un acceso lateral amplio.
Es por eso que los estándares deben interpretarse como herramientas, no como resultados. El WPA3, el 802.1X, los certificados y la segmentación solo dan sus frutos cuando respaldan un modelo de identidad más limpio.
Ir más allá de las contraseñas con el acceso basado en la identidad
Un visitante llega a una reunión con un cliente, un nuevo empleado abre su ordenador portátil en su primer día, un contratista necesita acceso temporal para una inspección in situ y una pantalla inteligente en la recepción debe permanecer en línea todo el mes. Si los cuatro dependen de una contraseña de WiFi compartida, la red está tratando identidades muy diferentes como si fueran la misma persona con la misma clave.
Esa es la principal debilidad de muchos entornos inalámbricos. El problema no es solo la robustez de la contraseña, sino el modelo obsoleto que hay detrás. Un WiFi centrado en contraseñas reduce la confianza a la posesión de un secreto reutilizable, incluso cuando la empresa necesita distinguir entre invitados, personal, dispositivos no gestionados e inquilinos que comparten el mismo edificio.
El acceso basado en la identidad comienza con una pregunta mejor. En lugar de preguntar "¿conoces la contraseña?", la red pregunta "¿quién eres, qué dispositivo estás utilizando y a qué deberías poder acceder?". Ese cambio es importante a nivel operativo. Reduce los restablecimientos de soporte técnico, limita el exceso de acceso accidental y agiliza la desvinculación de usuarios porque el acceso puede seguir a los registros de identidad en lugar de tener que esperar a que alguien cambie una credencial compartida.
El acceso de invitados debe ser sencillo sin llegar a ser anónimo
El WiFi para invitados tradicional a menudo crea una compensación extraña. Si se simplifica con una única contraseña compartida, se pierde la trazabilidad. Si se añaden pasos complicados en el Captive Portal, la experiencia de usuario se ve afectada incluso antes de que el invitado haya abierto un navegador.
Un enfoque mejor vincula el acceso de los invitados a una señal de identidad ligera en lugar de a una contraseña que se comparte en la recepción. Passpoint y OpenRoaming funcionan más como acuerdos de itinerancia móvil que como los antiguos hábitos de WiFi público. Un usuario conocido o un dispositivo de confianza puede conectarse con menos fricciones, y la red puede seguir aplicando el límite adecuado desde la primera conexión. El acceso a Internet se mantiene separado de los sistemas empresariales internos porque la política sigue a la identidad y al contexto, no a una suposición general a nivel de SSID.
Esa es la filosofía de Purple en la práctica. La incorporación de invitados pasa a formar parte del mismo modelo de confianza que el resto de la infraestructura, en lugar de ser una excepción especial con controles más débiles.
El WiFi del personal debe seguir la misma fuente de identidad que todo lo demás
El acceso del personal suele ser el factor que más claramente expone los límites del WiFi basado en contraseñas. Las claves precompartidas compartidas se difunden entre los equipos, permanecen en dispositivos no gestionados y siguen siendo válidas mucho tiempo después de un cambio de función. El resultado es familiar para cualquier equipo de TI: las excepciones manuales se acumulan, las revisiones de acceso se vuelven imprecisas y la política inalámbrica se aleja de los sistemas de directorio y SSO que ya se utilizan para las aplicaciones.
El acceso respaldado por la identidad soluciona ese desajuste. Si la red inalámbrica puede utilizar Microsoft Entra ID, Okta o Google Workspace como fuente de información fiable, las incorporaciones, traslados y bajas se gestionan a través del mismo ciclo de vida de identidad que ya se utiliza en otros lugares. El WiFi deja de ser una isla aislada de credenciales y empieza a actuar como parte del tejido de acceso de la organización. La guía de Purple sobre soluciones de control de acceso a la red explica cómo funciona ese modelo de políticas en el extremo de la red.
Los usuarios notan la diferencia. Una seguridad que coincide con los patrones de inicio de sesión habituales suele generar más confianza que otra solicitud de contraseña. Como se ha señalado anteriormente, la actitud del público hacia la autenticación multifactor demuestra que las medidas de seguridad visibles y bien diseñadas reflejan el cuidado por los datos del usuario. El mismo principio se aplica a las redes inalámbricas.
Los entornos heredados y compartidos también son problemas de identidad
Las impresoras heredadas, los sensores IoT, los escáneres y los sistemas de los edificios rara vez encajan perfectamente en la categoría de personal o de invitados. Los centros multiinquilino plantean otra variante de este mismo desafío. Una única infraestructura de puntos de acceso puede dar servicio a varias organizaciones, y cada una de ellas necesita separación, auditabilidad y políticas distintas.
Una contraseña no puede expresar ese nivel de detalle. La identidad sí.
Para los dispositivos más antiguos, la identidad puede proceder de certificados, perfiles de dispositivos, políticas basadas en MAC como medida de contención o un flujo de incorporación dedicado que limite el alcance del dispositivo. En entornos multi-tenant, la identidad permite aplicar políticas por inquilino, grupo de usuarios, tipo de dispositivo y franja horaria sin obligar a todas las organizaciones a adoptar el mismo modelo de confianza compartido. La lógica es similar a la de los sistemas de acceso físico. Un edificio no debería entregar una llave maestra a cada visitante, limpiador, empleado y proveedor. La guía de control de acceso de Wilcox Door Service muestra el mismo principio en el mundo físico. El acceso debe ajustarse al rol, la ubicación y la duración.
Un problema subyacente, un modelo más limpio
La fricción de los invitados, las brechas incómodas de SSO, la frágil incorporación de IoT y la separación de inquilinos a menudo parecen problemas inalámbricos independientes. Normalmente son síntomas de una única elección de diseño: la red sigue confiando más en las contraseñas que en las identidades.
El acceso basado en la identidad sustituye eso por decisiones por usuario, por dispositivo y por rol. Un invitado obtiene acceso solo a internet. Un miembro del personal obtiene los recursos vinculados a su rol. Un contratista obtiene una política de acceso temporal. Un dispositivo antiguo obtiene el camino más estrecho que necesita, no una parte amplia de la red.
Por eso la seguridad de los puntos de acceso modernos avanza en esta dirección. No se trata solo de un método de inicio de sesión mejor. Es una forma de unificar el acceso de invitados, el SSO del personal, la compatibilidad con sistemas heredados y el control multi-tenant bajo un único modelo de seguridad que se adapta al funcionamiento de las organizaciones.
Una lista de verificación para el despliegue de puntos de acceso de nivel empresarial
La mayoría de los fallos de seguridad de los puntos de acceso no comienzan con una explotación avanzada. Comienzan con atajos comunes. Las credenciales predeterminadas no se cambian. El firmware se retrasa. El tráfico de invitados y de empleados se mezcla más de lo debido. Un dispositivo físicamente accesible se restablece o se retira. La respuesta no es un ajuste mágico. Es un despliegue disciplinado.
Comience con los aspectos básicos que fallan con más frecuencia
El primer elemento de la lista de verificación es sumamente sencillo: cambie las credenciales predeterminadas del proveedor de inmediato. El informe Wireless Security Assessment de 2025 del NCSC del Reino Unido señala que las vulnerabilidades de credenciales predeterminadas en puntos de acceso sin parchear contribuyen al 42% de las redes de invitados vulneradas en los sectores sanitario y residencial multi-tenant, y que las PSK de proveedores sin cambiar permiten un acceso por fuerza bruta un 85% más rápido, tal como se resume en este recurso sobre políticas de seguridad de acceso inalámbrico. Si una red sigue dependiendo de las credenciales de fábrica, cualquier control avanzado que se aplique sobre ella se asentará sobre bases muy débiles.
A continuación, analice la disciplina de actualización. Los puntos de acceso son infraestructura, pero no dejan de ser sistemas definidos por software con errores, ciclos de parches y correcciones de seguridad. Si no dispone de una rutina para la revisión del firmware, el despliegue progresivo y la planificación de reversiones, la infraestructura acabará cayendo en la incoherencia.
Una lista de verificación práctica para el despliegue
- Utilice WPA3-Enterprise siempre que su combinación de dispositivos lo admita: esto refuerza la autenticación y se alinea mejor con el control de acceso por usuario que los modelos de contraseñas compartidas.
- Separe el tráfico con VLANs o controles de política equivalentes: los dispositivos de invitados, el personal, las operaciones y el IoT no deben estar todos en un mismo entorno de difusión plano.
- Gestione los puntos de acceso de forma centralizada: una política coherente supera las mejores intenciones. La gestión centralizada reduce la probabilidad de que un sitio se quede atrás en la configuración o las actualizaciones.
- Habilite la detección de AP no autorizados: su entorno WiFi debe buscar activamente antenas no autorizadas y SSIDs sospechosos, en lugar de esperar a las quejas de los usuarios.
- Retire o aísle los clientes heredados: si un dispositivo no es compatible con la autenticación moderna, colóquelo en un segmento estrictamente controlado y con un alcance limitado.
- Desactive lo que no necesite: los protocolos antiguos, los métodos de gestión débiles y los SSIDs no utilizados crean una superficie de ataque innecesaria.
No ignore el acceso físico
Los equipos de redes a veces hablan de la seguridad inalámbrica como si terminara en el cifrado. No es así. Si alguien puede tocar físicamente el dispositivo, podría ser capaz de restablecerlo, robarlo o moverlo. En espacios de cara al público, ese riesgo es más común de lo que muchos operadores esperan.
Los principios de control de acceso físico utilizados para puertas y zonas restringidas se aplican a la perfección en este caso. Las pautas sobre zonificación, resistencia a manipulaciones y control de entrada de la guía de control de acceso de Wilcox Door Service ofrecen un modelo mental útil para planificar la ubicación del hardware de red en vestíbulos, pasillos, salas de instalaciones y edificios compartidos.
Consejo operativo: trate cada punto de acceso como una pequeña sucursal. Proteja las credenciales, proteja el software y proteja el equipo físico.
Preguntas que debe hacer durante una auditoría
Utilice estos puntos al revisar un despliegue existente con los equipos de operaciones, instalaciones y TI en la misma sala:
- ¿Podemos revocar el acceso de un usuario o dispositivo sin cambiar el de todos los demás?
- ¿Tienen los invitados, el personal y los dispositivos no gestionados rutas de red significativamente diferentes?
- ¿Sabríamos hoy mismo si alguien ha instalado un punto de acceso no autorizado?
- ¿Puede una persona en una zona pública alcanzar, reiniciar o retirar un punto de acceso sin que nadie lo note?
Donde una sola plataforma puede simplificar las operaciones
Este es el punto en el que muchos equipos descubren que no necesitan más SSIDs. Lo que necesitan son menos secretos compartidos y una mejor gestión de la identidad. Una opción es Purple, que admite la autenticación basada en la identidad para invitados y personal, se integra con plataformas de directorio como Microsoft Entra ID y Okta, y admite enfoques como iPSK para dispositivos antiguos mientras trabaja con los principales proveedores de puntos de acceso. Utilizada correctamente, este tipo de plataforma ayuda a sustituir las prácticas de contraseñas dispersas por una política centralizada y un control más claro del ciclo de vida.
Resolución de la seguridad WiFi para entornos complejos
Los entornos inalámbricos más complejos no fallan porque el equipo no conozca las mejores prácticas. Fallan porque la realidad es complicada. Los residentes traen consolas y altavoces inteligentes. Los hospitales utilizan equipos especializados con pilas inalámbricas obsoletas. Los hoteles necesitan un registro rápido para invitados sin exponer los sistemas internos. Las residencias de estudiantes buscan una sencillez similar a la de un hogar y, al mismo tiempo, un aislamiento de nivel empresarial.
Viviendas multiinquilino y sector de la hospitalidad
Pensemos en una propiedad de alquiler residencial (build-to-rent) o en un gran hotel. Cada ocupante espera una conectividad privada y sencilla, pero el operador necesita un control central, visibilidad para soporte y contención de riesgos. Una única clave PSK compartida en todo el recinto es fácil de distribuir y difícil de defender. Un residente la comparte, un invitado la publica y un dispositivo inteligente olvidado sigue utilizándola mucho después de que el usuario original se haya marchado.
Un modelo mejor es la confianza por usuario, por habitación o por dispositivo. Esto permite que la red se comporte más como espacios privados separados distribuidos sobre una única infraestructura gestionada. La experiencia del residente sigue siendo sencilla, mientras que el operador mantiene la segmentación y las políticas en un solo lugar.
El sector sanitario y el problema de los dispositivos heredados
Los entornos sanitarios ponen de manifiesto rápidamente las limitaciones del diseño centrado en contraseñas. Los flujos de trabajo clínicos a menudo dependen de dispositivos que no pueden participar de forma óptima en flujos de trabajo 802.1X completos. Si la respuesta es "ponerlos a todos en la misma red con contraseña compartida", la excepción se convierte en la norma.
El informe UK NCSC 2025 Cyber Security Breaches Survey indica que el 62% de los proveedores de atención médica y el 45% de los operadores de alojamiento para estudiantes todavía utilizan PSKs compartidas, mientras que el uso de iPSK puede reducir los fallos de autenticación en un 35% en pruebas multiinquilino al proteger los dispositivos heredados sin las complicaciones de RADIUS, de acuerdo con la página de la comunidad de Microsoft citada en el conjunto de datos verificado. Por eso es importante el uso de iPSK, o claves individuales precompartidas. Otorga a cada dispositivo heredado su propio secreto en lugar de obligar a toda la categoría a compartir uno. Si una clave se ve expuesta, se revoca la de un solo dispositivo, no la de toda la población.
Las contraseñas compartidas convierten un dispositivo débil en el problema de todos. iPSK limita la debilidad al dispositivo que realmente necesita la excepción.
SSO del personal en espacios de uso mixto
Ahora añada al personal a la ecuación. En un hotel, un centro comercial o un hospital privado, los empleados se desplazan entre puestos de trabajo fijos, terminales de mano, tabletas y sistemas de gestión interna. Si su acceso inalámbrico sigue dependiendo de una contraseña local memorizada, cada cambio de puesto crea un desfase entre la realidad de recursos humanos y la realidad de la red.
Al vincular el SSO del personal al proveedor de identidad de la organización, la infraestructura inalámbrica comienza a comportarse como el resto del ecosistema de aplicaciones modernas. El acceso se define por el rol. La revocación se aplica tras la baja. A los trabajadores temporales se les puede conceder un acceso controlado sin exponer credenciales permanentes. La red se vuelve más fácil de operar porque deja de depender de la limpieza manual.
Un patrón de diseño que funciona en entornos difíciles
Cuando los entornos se complican, los equipos suelen responder acumulando más SSIDs, más excepciones y más soluciones alternativas locales. Por lo general, esto solo aumenta la fragilidad de la red.
Un patrón más limpio es el siguiente:
- Identidad para personas: El personal y los usuarios gestionados se autentican a través de la capa de identidad de la organización.
- iPSK para dispositivos problemáticos: Los equipos heredados reciben credenciales únicas y un alcance de política limitado.
- Segmentación para todo: Incluso los usuarios de confianza no necesitan todos el mismo alcance.
- Control de políticas centralizado: Los operadores de múltiples sitios necesitan reglas consistentes y una revocación rápida.
Por este motivo, el acceso de invitados, el SSO del personal, los dispositivos heredados y las infraestructuras multi-tenant pertenecen a la misma conversación. Todos ellos ponen a prueba si su modelo de seguridad de puntos de acceso puede distinguir una identidad de otra sin tener que recurrir a una confianza compartida generalizada.
El futuro del acceso inalámbrico inteligente y seguro
La seguridad de los puntos de acceso solía plantearse como una tarea de endurecimiento técnico. Cambiar la contraseña, actualizar el firmware, bloquear la configuración... Esas medidas siguen siendo importantes, pero ya no abarcan todo el trabajo.
La perspectiva más sólida es estratégica. El acceso inalámbrico ahora forma parte de la experiencia del cliente, la productividad de la plantilla, la satisfacción de los inquilinos y la resiliencia operativa. Si los usuarios se conectan de forma segura y sin fricciones, el personal pierde menos tiempo, los equipos de soporte gestionan menos tickets evitables y la empresa puede confiar con mayor seguridad en sus propias decisiones de red.
Seguridad que ayuda a las operaciones
El diseño inalámbrico adecuado reduce la complejidad en lugar de aumentarla. El acceso basado en la identidad permite que la baja de usuarios sea más limpia. La segmentación hace que sea menos probable que un dispositivo comprometido afecte a sistemas no relacionados. Unos mejores controles físicos reducen las manipulaciones y las interrupciones misteriosas.
Este último punto merece más atención de la que suele recibir. El 28% de los establecimientos de hostelería informaron de robos o vandalismo en el hardware de red, pero solo el 12% despliega carcasas con cerradura o soportes elevados, según los datos del Reino Unido citados en esta referencia de resumen de la British Hospitality Association. Si se puede alcanzar, retirar o restablecer un punto de acceso en un lugar público, el debate sobre la seguridad no está completo.
Hacia dónde se dirige el mercado
La dirección a seguir está clara, aunque no todas las infraestructuras se modernicen al mismo ritmo. Las redes se están alejando de las contraseñas reutilizables para dirigirse hacia la identidad verificada, la confianza respaldada por certificados, el control automatizado del ciclo de vida y una separación más clara entre las categorías de invitados, personal y dispositivos.
Ese cambio es positivo para la seguridad, pero también para el diseño del servicio. Un flujo fluido para que los invitados se conecten mejora la experiencia en el establecimiento. El SSO para el personal reduce las fricciones. Los controles por dispositivo hacen que el hardware complejo sea manejable. La red deja de ser un conjunto de excepciones y empieza a actuar como un sistema basado en políticas.
La seguridad de los puntos de acceso en 2026 no consiste en hacer que el WiFi parezca bloqueado. Consiste en hacer que la conexión correcta parezca normal, al tiempo que se consigue que la conexión incorrecta sea difícil, visible y de corta duración.
Si está valorando cómo sustituir el WiFi con contraseña compartida por un modelo más seguro basado en la identidad, Purple ofrece una solución práctica para el acceso de invitados, el SSO del personal, los entornos multiinquilino y el soporte de dispositivos antiguos sin tener que tratarlos como problemas independientes.



