


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskMuitas equipes estão na mesma situação agora. O WiFi de convidados funciona, a equipe consegue se conectar e alguns dispositivos complicados, como impressoras, caixas registradoras, smart TVs, tablets ou equipamentos clínicos, de alguma forma funcionam capengando na mesma infraestrutura sem fio. No papel, nada parece quebrado.
Então as rachaduras aparecem. Alguém sai da empresa e ainda sabe a senha compartilhada. Um morador em um edifício multi-inquilino conecta seu próprio roteador. Um ponto de acesso de hotel é reiniciado após violação física. Um dispositivo IoT legado não consegue usar autenticação moderna, então a rede recorre a um modelo mais fraco para todos. O que parece uma coleção de dores de cabeça de WiFi separadas geralmente é um único problema subjacente: a rede ainda confia mais em senhas do que em identidades.
A segurança do access point é importante porque o access point é a porta de entrada entre as pessoas, os dispositivos e os sistemas da sua empresa. Se essa porta de entrada depender de segredos compartilhados, credenciais copiadas e acesso de tamanho único, a segurança se torna frágil. Se ela depender de identidade verificada, contexto de dispositivo e acesso segmentado, a mesma rede WiFi se torna mais fácil de proteger e de operar.
Repensando o WiFi como sua primeira linha de defesa
Um visitante faz o check-in, escaneia o cartão na recepção e se conecta ao WiFi em segundos. Um membro da equipe usa a mesma infraestrutura sem fio para acessar a folha de pagamento, e-mail e aplicativos internos. Uma impressora no escritório administrativo se conecta por um método mais antigo porque não suporta padrões mais novos. Do lado do usuário, isso parece normal. Do lado da rede, geralmente significa que uma camada de acesso está tentando atender a decisões de confiança completamente diferentes com ferramentas criadas para uma senha compartilhada.
É por isso que o WiFi merece um nível diferente de atenção. Não se trata apenas de conectividade. É o ponto onde pessoas, dispositivos e políticas encontram seus sistemas de negócios pela primeira vez. Ao contrário de uma tomada com fio escondida em uma sala de comunicações, um sinal sem fio alcança estacionamentos, corredores, escritórios vizinhos e áreas públicas. Sua primeira linha de defesa é também a mais exposta.
Por que o sem fio altera o risco
Um access point funciona como uma recepção com um armário de chaves mestras atrás dela. A pessoa na recepção precisa saber quem está perguntando, o que deve ter permissão para acessar e se deve ser mantida longe de outros convidados e da equipe. Se todos apresentarem a mesma senha, a recepção não poderá tomar uma decisão significativa. Ela só poderá confirmar que alguém conhece o segredo compartilhado.
Isso cria um problema técnico e um operacional.
Um modelo centrado em senhas confunde casos de uso muito diferentes em um único grupo. Visitantes precisam de acesso à internet por um curto período. A equipe precisa de acesso vinculado à sua função e logon único. Dispositivos legados podem precisar de exceções rigidamente controladas. Sites multi-inquilino precisam de uma única infraestrutura sem fio física com limites claros entre as organizações. Isso pode parecer projetos de WiFi separados, mas geralmente aponta para a mesma causa raiz: a rede ainda confia em senhas em vez de identidades.
O efeito prático aparece rapidamente:
- O desligamento continua complicado: o acesso geralmente depende da alteração de uma chave compartilhada e, em seguida, da reconexão dos dispositivos um por um.
- A experiência do usuário torna-se inconsistente: a equipe pode ter um login para aplicativos de negócios e um processo diferente para o WiFi.
- A aplicação de políticas fica mais fraca: a rede se esforça para diferenciar um convidado, um médico, um prestador de serviços e uma impressora.
- Ambientes compartilhados tornam-se mais difíceis de controlar: uma propriedade precisa suportar diferentes organizações, residentes ou departamentos sem limites claros de identidade.
Regra prática: se muitos usuários e tipos de dispositivos entram com a mesma credencial, a rede está identificando uma senha, não uma pessoa ou dispositivo.
Nesse contexto, a abordagem da Purple torna o modelo mais limpo. O acesso baseado em identidade dá à rede uma pergunta melhor para fazer na porta de entrada. Não "você sabe a senha?", mas "quem é você, qual dispositivo está usando e o que você deve ter permissão para fazer?". Uma vez que o WiFi está vinculado à identidade, o acesso de visitantes, o SSO da equipe, a integração de dispositivos legados e a separação multi-inquilino deixam de ser exceções incômodas. Eles se tornam resultados de políticas diferentes a partir do mesmo modelo de confiança.
Essa mudança é importante para a segurança, mas também é essencial para as operações diárias. As equipes de suporte passam menos tempo alterando credenciais. Os funcionários obtêm uma experiência de login mais consistente. Os convidados acessam a internet sem serem colocados próximos aos sistemas internos. Dispositivos mais antigos podem ser isolados sem enfraquecer o acesso de todos os outros. Para uma visão mais ampla de como esse modelo funciona na prática, consulte este guia para redes sem fio seguras.
Uma segurança sólida de access point começa com uma ideia simples. Seu WiFi deve reconhecer a identidade, e não apenas a posse de uma senha.
Ameaças comuns à espreita na sua rede sem fio
A maioria das ameaças sem fio se torna mais fácil de entender quando você para de pensar no WiFi como mágica invisível e começa a pensar nele como uma porta pública. Qualquer pessoa dentro do alcance pode tentar abrir a maçaneta. Uma boa segurança dos pontos de acesso garante que apenas as pessoas certas entrem, e apenas nas salas certas.
Pontos de acesso não autorizados e gêmeos maldosos
Um ponto de acesso não autorizado (rogue access point) é qualquer dispositivo sem fio não autorizado transmitindo dentro ou perto do seu ambiente. Às vezes é malicioso. Às vezes é apenas um funcionário bem-intencionado conectando um roteador barato para "corrigir" uma cobertura ruim. De qualquer forma, isso cria uma segunda porta de entrada não gerenciada.
Um evil twin é ainda pior. Trata-se de uma rede falsa configurada para se parecer com o seu SSID legítimo, fazendo com que os usuários se conectem a ela por engano. Uma vez conectados, o invasor pode monitorar o tráfego, direcioná-los para páginas de login falsas ou interromper o serviço.
No Reino Unido, pontos de acesso invasores representam 28% dos incidentes de interferência sem fio detectados em ambientes corporativos urbanos, causando diretamente de 15 a 20% de perda de pacotes em redes WPA2 devido à sobreposição de canais não autorizada e inundação de desautenticação, de acordo com a visão geral de segurança de pontos de acesso da Splunk citando dados de monitoramento do Ofcom. Para o operador de um local, isso não é apenas uma preocupação de segurança. Significa experiências ruins de checkout, dispositivos portáteis congelados, sessões de convidados interrompidas e equipes de suporte investigando a "lentidão do WiFi", que na verdade é interferência e personificação.
Sniffing de pacotes e tráfego exposto
A interceptação de pacotes (packet sniffing) parece algo exótico, mas a ideia é simples. Se o tráfego não estiver devidamente protegido, alguém por perto poderá observar os dados se movendo pelo ar, muito parecido com ouvir uma conversa em um saguão lotado. Quanto mais a sua rede depender de modos de segurança antigos ou credenciais compartilhadas, mais espaço haverá para espionagem e abuso de sessão.
Os leitores costumam ficar confusos. Eles assumem que o HTTPS sozinho resolve o problema. Ele ajuda, mas não substitui uma autenticação sem fio sólida. A segurança do WiFi ainda determina se os usuários se conectam à rede correta, se o tráfego começa criptografado desde o início e se os dispositivos estão isolados uns dos outros.
Um site seguro não compensa um processo fraco de entrada sem fio.
Ataques de desautenticação e desconexões forçadas
Um ataque de desautenticação desconecta os usuários de uma rede sem fio ao falsificar frames de gerenciamento. Por si só, isso gera interrupções. Combinado com um SSID falso, torna-se uma armadilha. Os usuários são desconectados da rede legítima, reconectam-se frustrados e acabam na rede do invasor.
Três sinais de que isso pode estar acontecendo:
- Os usuários relatam desconexões aleatórias em uma área enquanto a rede cabeada funciona perfeitamente.
- Os dispositivos continuam se reconectando ao mesmo SSID, mas o desempenho permanece instável.
- Os chamados de suporte se concentram em períodos de pico, quando o espaço de rádio congestionado torna a interferência mais difícil de detectar.
Para uma visão operacional mais detalhada sobre design de SSID seguro, segmentação e escolhas de políticas, o guia da Purple para redes sem fio seguras é uma referência útil.
A sopa de letrinhas dos padrões de segurança de WiFi explicada
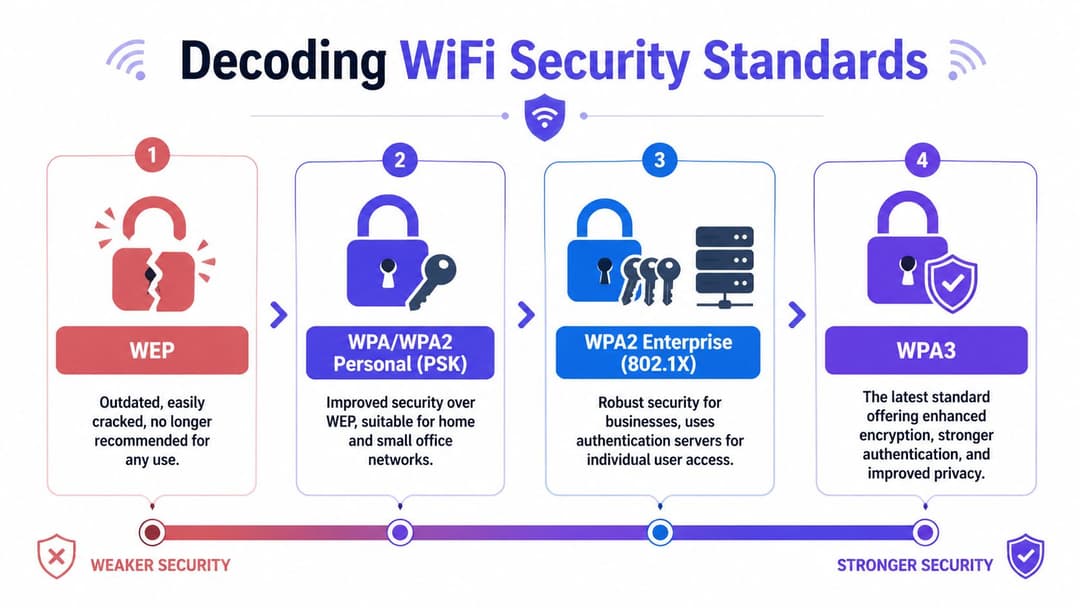
A terminologia de segurança sem fio afasta as pessoas porque se apresenta como uma pilha de siglas. WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Se você decodificar o que cada uma tenta resolver, o cenário se torna muito mais simples.
De fechaduras quebradas a portas mais fortes
O WEP é obsoleto. Ele pertence à mesma categoria de uma fechadura de porta de entrada que qualquer pessoa sabe como arrombar. Se você ainda o encontrar em um dispositivo, a resposta certa é a substituição ou o isolamento, não a acomodação.
O WPA melhorou em relação ao WEP, mas é antigo o suficiente para que você não deva criar um design empresarial moderno baseado nele.
O WPA2 tornou-se o padrão duradouro para muitas organizações. Ele ainda é comum, mas há uma divisão importante dentro do WPA2:
- WPA2-Personal usa uma chave pré-compartilhada, geralmente uma única senha para todos.
- WPA2-Enterprise usa autenticação individual, normalmente por meio de 802.1X.
Essa distinção importa mais do que a própria classificação WPA2. Um modelo autentica um segredo. O outro autentica uma pessoa ou dispositivo.
Personal versus Enterprise
Muitos compradores pensam que "Enterprise" significa equipamentos caros. Na prática, significa um modelo de confiança diferente.
Com o PSK ou chave pré-compartilhada, todos comprovam o acesso sabendo a mesma senha. Se a senha vazar, a rede não tem como saber se a pessoa que está se conectando é um funcionário atual, um ex-prestador de serviços ou um dispositivo aleatório que obteve o código com um visitante.
Com o 802.1X, cada conexão é verificada individualmente. Considere a diferença entre um local com um único código na porta lateral e uma entrada com equipe onde cada pessoa apresenta um documento de identidade. O sistema pode permitir um usuário, rejeitar outro, colocar um terceiro em um segmento de rede limitado e registrar a decisão corretamente.
Aqui está a comparação prática.
| Modelo | Nível de Segurança | Método de Autenticação | Complexidade de Gerenciamento | Caso de Uso Ideal |
|---|---|---|---|---|
| WEP | Baixo | Chave estática compartilhada | Fácil de gerenciar, inseguro para executar | Nenhum. Substitua ou isole imediatamente |
| WPA ou WPA2 Personal PSK | Moderado | Senha compartilhada | Simples no início, mais difícil com o tempo | Ambientes pequenos de baixo risco e uso temporário |
| WPA2 Enterprise 802.1X | Alto | Autenticação por usuário ou por dispositivo | Configuração inicial mais complexa, mais organizada no longo prazo | Funcionários, ambientes regulamentados, WiFi crítico para os negócios |
| WPA3 | Alto a muito alto | Autenticação moderna com proteções mais fortes | Depende do modo e do suporte do dispositivo | Novas implantações e atualizações focadas em segurança |
O que o 802.1X realmente faz
O 802.1X costuma ser explicado como se todos já tivessem um laboratório próprio. A versão simples e direta é melhor. É uma estrutura de controle de acesso que verifica as credenciais antes que o dispositivo tenha acesso normal à rede. Essas credenciais podem vir de um nome de usuário e senha, de um certificado ou de um fluxo de trabalho do provedor de identidade.
É por isso que o 802.1X se adapta tão bem aos ambientes de negócios:
- Ele apoia a responsabilidade individual em vez de segredos compartilhados por grupos.
- Ele mapeia o acesso à identidade para que funcionários, convidados e dispositivos não fiquem todos no mesmo nível de rede.
- Ele torna o desligamento mais limpo porque o acesso pode ser revogado na camada de identidade, e não alterando todas as senhas em todos os lugares.
Para os leitores que comparam opções de implantação, o explicativo da Purple sobre WPA e WPA2 Enterprise oferece uma estrutura operacional útil.
Visão do arquiteto: A maior evolução na segurança do WiFi não é o nome da cifra. É a transição de uma confiança compartilhada para uma confiança por usuário e por dispositivo.
Por que o WPA3 importa
O WPA3 melhora a proteção sem fio de várias maneiras, mas uma das mais práticas é o que ele faz contra ataques de adivinhação de senha no modo pessoal. Ele usa SAE, sigla para Simultaneous Authentication of Equals, em vez do modelo de handshake mais antigo usado no WPA2-PSK.
Isso é importante porque o modelo anterior dava aos invasores mais oportunidades para capturar dados e tentar adivinhar senhas offline. O WPA3-SAE torna isso muito mais difícil. Em resumo, ele aumenta o custo da tentativa e erro e reduz a utilidade dos handshakes interceptados.
Sempre que possível, use WPA3-Enterprise para funcionários e acesso corporativo gerenciado. Use os recursos do WPA3 de forma inteligente para ambientes de visitantes e de transição. Se dispositivos mais antigos ainda exigirem concessões, contenha essas concessões em vez de aplicá-las a toda a rede.
A armadilha oculta nas discussões de padrões
Os padrões por si só não garantem a segurança do access point. Você pode comprar hardware moderno, habilitar um modo mais recente e ainda assim acabar com uma relação de confiança fraca se a organização continuar usando credenciais compartilhadas, integração deficiente e amplo acesso lateral.
É por isso que os padrões devem ser vistos como ferramentas, não como resultados finais. WPA3, 802.1X, certificados e segmentação só trazem resultados quando apoiam um modelo de identidade mais limpo.
Indo além das senhas com o acesso baseado em identidade
Um visitante chega para uma reunião com o cliente, um novo colaborador abre um laptop no primeiro dia, um prestador de serviços precisa de acesso temporário para uma vistoria no local e uma tela inteligente na recepção precisa permanecer online o mês todo. Se todos os quatro dependerem de uma senha de WiFi compartilhada, a rede estará tratando identidades muito diferentes como se fossem a mesma pessoa com a mesma chave.
Essa é a principal fraqueza em muitos ambientes sem fio. O problema não é apenas a força da senha. É o modelo antigo por trás dela. O WiFi centrado em senhas reduz a confiança à posse de um segredo reutilizável, mesmo quando a empresa precisa distinguir entre convidados, funcionários, dispositivos não gerenciados e locatários que compartilham o mesmo edifício.
O acesso baseado em identidade começa com uma pergunta melhor. Em vez de perguntar "Você sabe a senha?", a rede pergunta "Quem é você, qual dispositivo está usando e o que você tem permissão para acessar?". Essa mudança é importante operacionalmente. Ela reduz as redefinições de suporte, limita o acesso excessivo acidental e acelera o desligamento de colaboradores, pois o acesso pode acompanhar os registros de identidade em vez de esperar que alguém altere uma credencial compartilhada.
O acesso de visitantes deve parecer fácil sem ser anônimo
O WiFi para convidados tradicional costuma criar um dilema estranho. Simplifique com uma única senha compartilhada e você perderá a rastreabilidade. Adicione etapas complicadas de Captive Portal e a experiência do usuário será prejudicada antes mesmo que o convidado abra o navegador.
Uma abordagem melhor vincula o acesso de convidados a um sinal de identidade simplificado, em vez de uma senha compartilhada na recepção. O Passpoint e o OpenRoaming funcionam mais como acordos de roaming móvel do que como os antigos hábitos de WiFi público. Um usuário conhecido ou dispositivo confiável pode se conectar com menos atrito, e a rede ainda pode aplicar o limite correto desde a primeira conexão. O acesso à internet permanece separado dos sistemas internos de negócios porque a política segue a identidade e o contexto, e não uma suposição ampla no nível do SSID.
Esse é o jeito Purple na prática. A integração de visitantes se torna parte do mesmo modelo de confiança que o restante da infraestrutura, em vez de uma exceção especial com controles mais fracos.
O WiFi da equipe deve seguir a mesma verdade de identidade que todo o resto
O acesso da equipe geralmente expõe os limites do WiFi baseado em senha de forma mais clara. Chaves pré-compartilhadas são disseminadas entre as equipes, permanecem em dispositivos não gerenciados e continuam válidas muito tempo após a mudança de uma função. O resultado é conhecido por qualquer equipe de TI. As exceções manuais se acumulam, as revisões de acesso se tornam adivinhação e a política sem fio se afasta dos sistemas de diretório e SSO já usados para os aplicativos.
O acesso baseado em identidade corrige essa incompatibilidade. Se a rede sem fio puder usar o Entra ID, Okta ou Google Workspace como fonte da verdade, as admissões, transferências e desligamentos serão gerenciados por meio do mesmo ciclo de vida de identidade já utilizado em outros locais. O WiFi deixa de ser uma ilha isolada de credenciais e passa a agir como parte da estrutura de acesso da organização. O guia da Purple sobre soluções de controle de acesso à rede explica como esse modelo de política funciona na borda da rede.
Os usuários notam a diferença. A segurança que corresponde a padrões familiares de login tende a parecer mais confiável do que mais uma solicitação de senha. Como observado anteriormente, as atitudes do público em relação à autenticação multifator mostram que sinais de segurança visíveis e bem projetados demonstram cuidado com os dados do usuário. O mesmo princípio se aplica às redes sem fio.
Ambientes legados e compartilhados também são problemas de identidade
Impressoras antigas, sensores de IoT, scanners e sistemas prediais raramente se encaixam perfeitamente em uma categoria de funcionários ou visitantes. Ambientes multi-tenant criam outra versão do mesmo desafio. Uma estrutura de pontos de acesso pode atender a várias organizações, cada uma necessitando de separação, auditabilidade e políticas diferentes.
Uma senha não pode expressar esse detalhe. A identidade pode.
Para dispositivos mais antigos, a identidade pode vir de certificados, perfis de dispositivos, política baseada em MAC como medida de contenção ou um fluxo de integração dedicado que limita o que o dispositivo pode alcançar. Para ambientes multi-tenant, a identidade permite políticas por inquilino, grupo de usuários, tipo de dispositivo e janela de tempo sem forçar todas as organizações ao mesmo modelo de confiança compartilhado. A lógica é semelhante aos sistemas de entrada física. Um edifício não deve emitir uma chave mestra para cada visitante, faxineiro, funcionário e fornecedor. O guia de controle de acesso da Wilcox Door Service mostra o mesmo princípio no mundo físico. O acesso deve corresponder ao papel, localização e duração.
Um único problema subjacente, um modelo mais limpo
O atrito de convidados, lacunas incômodas de SSO, integração frágil de IoT e a separação de inquilinos costumam parecer problemas de rede sem fio distintos. Mas geralmente são sintomas de uma única escolha de design. A rede ainda confia mais em senhas do que em identidades.
O acesso baseado em identidade substitui isso por decisões por usuário, por dispositivo e por função. Um convidado recebe acesso apenas à internet. Um funcionário recebe os recursos vinculados à sua função. Um prestador de serviços recebe uma política com limite de tempo. Um dispositivo herdado recebe o caminho mais estreito necessário, e não uma parte ampla da rede.
É por isso que a segurança moderna de pontos de acesso está avançando nessa direção. Não se trata apenas de um método de login melhor. É uma maneira de reunir acesso de convidados, SSO de funcionários, suporte a sistemas legados e controle multi-tenant sob um único modelo de segurança que se adapta ao funcionamento das organizações.
Um checklist de implantação de ponto de acesso de nível corporativo
A maioria das falhas de segurança em pontos de acesso não começa com exploração avançada. Elas começam com atalhos comuns. Credenciais padrão permanecem ativas. Firmware desatualizado. O tráfego de convidados e funcionários se mistura mais do que deveria. Um dispositivo acessível fisicamente é reiniciado ou removido. A resposta não é uma configuração mágica. É uma implantação disciplinada.
Comece com o básico que quebra com mais frequência
O primeiro item da lista de verificação é dolorosamente simples. Altere as configurações padrão do fornecedor imediatamente. O Relatório de Avaliação de Segurança Sem Fio de 2025 do NCSC do Reino Unido informa que vulnerabilidades de credenciais padrão em pontos de acesso não corrigidos contribuem para 42% das redes de convidados violadas nos setores de saúde e residencial multi-tenant, e PSKs do fornecedor não alterados permitem um acesso de força bruta 85% mais rápido, conforme resumido neste recurso de política de segurança de acesso sem fio. Se uma rede ainda depende de credenciais de fábrica, cada controle avançado acima dela repousa sobre bases frágeis.
Depois, observe a disciplina de atualização. Os pontos de acesso são infraestrutura, mas ainda são sistemas definidos por software com bugs, ciclos de correção e atualizações de segurança. Se você não tiver uma rotina para revisão de firmware, implementação em fases e planejamento de rollback, a infraestrutura se tornará inconsistente.
Uma lista de verificação prática de implantação
- Use WPA3-Enterprise sempre que sua combinação de dispositivos oferecer suporte: Isso fortalece a autenticação e se alinha melhor com o controle de acesso por usuário do que os modelos de senha compartilhada.
- Separe o tráfego com VLANs ou controles de política equivalentes: Dispositivos de convidados, funcionários, operações e IoT não devem ficar todos em uma única vizinhança de transmissão plana.
- Gerencie os pontos de acesso de forma centralizada: Uma política consistente supera as melhores intenções. O gerenciamento centralizado reduz a chance de um site ficar desatualizado em relação a configurações ou atualizações.
- Habilite a detecção de APs invasores: Sua infraestrutura de rede sem fio deve procurar ativamente por rádios não autorizados e SSIDs suspeitos, em vez de esperar por reclamações dos usuários.
- Aposente ou isole clientes herdados: Se um dispositivo não puder suportar a autenticação moderna, coloque-o em um segmento rigidamente controlado com alcance limitado.
- Desative o que você não precisa: Protocolos antigos, métodos de gerenciamento fracos e SSIDs não utilizados criam uma superfície de ataque desnecessária.
Não ignore o acesso físico
As equipes de rede às vezes falam sobre segurança sem fio como se ela terminasse na criptografia. Não termina. Se alguém puder tocar no dispositivo físico, poderá reiniciá-lo, roubá-lo ou movê-lo de lugar. Em locais públicos, esse risco é mais comum do que muitos operadores imaginam.
Os princípios de controle de acesso físico usados para portas e áreas restritas também se aplicam perfeitamente aqui. As orientações sobre zoneamento, resistência a violações e entrada controlada no guia de controle de acesso da Wilcox Door Service oferecem um modelo mental útil para pensar sobre o posicionamento de hardware de rede em saguões, corredores, salas técnicas e edifícios compartilhados.
Conselho operacional: Trate cada access point como uma pequena filial. Proteja as credenciais, proteja o software e proteja o equipamento físico.
Perguntas a fazer durante uma auditoria
Use estes pontos ao revisar uma implantação existente com as equipes de operações, instalações e TI na mesma sala:
- Podemos revogar o acesso de um usuário ou dispositivo sem alterar o acesso de todos os outros?
- Os convidados, a equipe e os dispositivos não gerenciados têm caminhos de rede significativamente diferentes?
- Saberíamos se alguém instalasse um access point não autorizado hoje?
- Uma pessoa em uma área pública consegue alcançar, reiniciar ou remover um access point sem ser notada?
Onde uma única plataforma pode simplificar as operações
Este é o ponto onde muitas equipes descobrem que não precisam de mais SSIDs. Elas precisam de menos segredos compartilhados e de um melhor gerenciamento de identidades. Uma opção é a Purple, que oferece suporte à autenticação baseada em identidade para convidados e funcionários, integra-se com plataformas de diretório como Entra ID e Okta, e suporta abordagens como iPSK para dispositivos legados enquanto trabalha com os principais fornecedores de pontos de acesso. Utilizada corretamente, esse tipo de plataforma ajuda a substituir práticas de senhas dispersas por uma política central e um controle de ciclo de vida mais claro.
Resolvendo a segurança de WiFi para ambientes complexos
Os ambientes sem fio mais difíceis não falham porque a equipe não conhece as melhores práticas. Eles falham porque a realidade é complexa. Os moradores trazem consoles e alto-falantes inteligentes. Os hospitais operam equipamentos especializados com pilhas sem fio antigas. Os hotéis precisam de uma ativação rápida de convidados sem expor os sistemas internos. As moradias estudantis exigem simplicidade semelhante à doméstica e, ao mesmo tempo, isolamento de nível empresarial.
Habitação multi-inquilino e hospitalidade
Pense em uma propriedade de aluguel residencial multifamiliar (build-to-rent) ou em um grande hotel. Cada ocupante espera uma conectividade privada e simples, mas a operadora precisa de controle central, visibilidade para suporte e contenção de riscos. Uma única PSK compartilhada em todo o local é fácil de distribuir e difícil de defender. Um morador a compartilha, um visitante a publica e um dispositivo inteligente esquecido continua usando-a muito tempo depois que o usuário original partiu.
Um modelo melhor é a confiança por usuário, por sala ou por dispositivo. Isso permite que a rede se comporte de forma mais parecida com espaços privados separados, distribuídos em uma infraestrutura gerenciada. A experiência do residente continua simples, enquanto o operador mantém a segmentação e as políticas em um único lugar.
A saúde e o problema dos dispositivos legados
Os ambientes de saúde expõem rapidamente os limites do design centrado em senhas. Os fluxos de trabalho clínicos geralmente dependem de dispositivos que não conseguem participar perfeitamente de fluxos de trabalho completos em 802.1X. Se a resposta for "colocar todos eles na mesma rede com senha compartilhada", a exceção se torna a regra.
O relatório Cyber Security Breaches Survey de 2025 do UK NCSC aponta que 62% dos provedores de saúde e 45% das operadoras de moradias estudantis ainda usam PSKs compartilhadas, enquanto o iPSK pode reduzir as falhas de autenticação em 35% em testes multi-tenant ao proteger dispositivos herdados sem as complicações do RADIUS, de acordo com a página da comunidade Microsoft citada no conjunto de dados verificado. É por isso que o iPSK, ou chaves individuais pré-compartilhadas, é importante. Ele atribui a cada dispositivo herdado o seu próprio segredo, em vez de forçar toda a categoria a compartilhar uma única senha. Se uma chave for exposta, você revoga apenas um dispositivo, não toda a rede.
Senhas compartilhadas transformam um dispositivo fraco em problema de todos. O iPSK limita a vulnerabilidade apenas ao dispositivo que realmente precisa da exceção.
SSO da equipe em locais de uso misto
Agora inclua os funcionários nesse cenário. Em um hotel, shopping ou hospital privado, a equipe se desloca entre estações de trabalho fixas, dispositivos portáteis, tablets e sistemas de back-office. Se o acesso sem fio deles ainda depender de uma senha local memorizada, cada mudança de cargo criará um atraso entre a realidade do RH e a realidade da rede.
Com o SSO da equipe vinculado ao provedor de identidade da organização, a infraestrutura sem fio começa a se comportar como o restante do stack de aplicativos modernos. O acesso segue a função. A revogação segue a saída. Trabalhadores temporários podem receber acesso controlado sem expor credenciais permanentes. A rede se torna mais fácil de operar porque deixa de depender de limpeza manual.
Um padrão de design que funciona em ambientes complexos
Quando os ambientes se tornam complicados, as equipes frequentemente reagem acumulando mais SSIDs, mais exceções e mais soluções alternativas locais. Isso geralmente aumenta a fragilidade.
Um padrão mais limpo é este:
- Identidade para pessoas: A equipe e os usuários gerenciados se autenticam por meio da camada de identidade da organização.
- iPSK para dispositivos difíceis: Equipamentos legados recebem credenciais exclusivas e escopo de política limitado.
- Segmentação para tudo: Mesmo os usuários confiáveis não precisam todos do mesmo alcance.
- Controle central de políticas: Operadores multi-site precisam de regras consistentes e revogação rápida.
É por isso que o acesso de convidados, o SSO de funcionários, os dispositivos legados e os ambientes multi-tenant pertencem à mesma discussão. Todos eles testam se o seu modelo de segurança de ponto de acesso consegue distinguir uma identidade de outra sem depender de uma confiança compartilhada genérica.
O futuro do acesso sem fio seguro e inteligente
A segurança do access point costumava ser vista como uma tarefa técnica de endurecimento de sistemas. Mude a senha. Atualize o firmware. Bloqueie as configurações. Essas ações ainda são importantes, mas não representam mais todo o trabalho necessário.
A visão mais forte é estratégica. O acesso sem fio agora faz parte da experiência do cliente, da produtividade da força de trabalho, da satisfação dos locatários e da resiliência operacional. Se os usuários se conectam com segurança e sem atrito, a equipe perde menos tempo, as equipes de suporte lidam com menos chamados evitáveis e a empresa pode confiar em suas próprias decisões de rede com mais segurança.
Segurança que ajuda as operações
O design sem fio correto reduz a complexidade em vez de aumentá-la. O acesso baseado em identidade significa que o desligamento de usuários se torna mais limpo. A segmentação significa que um dispositivo comprometido tem menos probabilidade de afetar sistemas não relacionados. Melhores controles físicos reduzem a adulteração e interrupções misteriosas.
Esse último ponto merece mais atenção do que costuma receber. 28% dos estabelecimentos de hotelaria relataram roubo ou vandalismo de hardware de rede, no entanto, apenas 12% utilizam gabinetes com trava ou suportes suspensos, de acordo com os dados do Reino Unido citados nesta referência de resumo da Associação de Hotelaria Britânica. Se um ponto de acesso em um local público pode ser alcançado, removido ou reiniciado, a conversa sobre segurança não está completa.
Para onde o mercado está caminhando
A direção é clara, mesmo que nem toda infraestrutura se modernize no mesmo ritmo. As redes estão se afastando de senhas reutilizáveis e caminhando em direção à identidade verificada, confiança baseada em certificados, controle automatizado do ciclo de vida e uma separação mais clara entre as categorias de visitantes, funcionários e dispositivos.
Essa mudança é excelente para a segurança, mas também para o design de serviços. Um fluxo de entrada suave para convidados melhora a experiência no local. O SSO para funcionários reduz o atrito. Os controles por dispositivo tornam hardwares complexos fáceis de gerenciar. A rede deixa de ser um conjunto de exceções e passa a agir como um sistema orientado por políticas.
A segurança do access point em 2026 não consiste em fazer o WiFi parecer bloqueado. Trata-se de fazer com que a conexão correta pareça natural, enquanto torna a conexão incorreta difícil, visível e de curta duração.
Se você está avaliando como substituir o WiFi de senha compartilhada por um modelo mais seguro baseado em identidade, a Purple oferece um caminho prático para acesso de convidados, SSO de funcionários, ambientes multi-tenant e suporte a dispositivos legados sem tratá-los como problemas isolados.



