


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskBeaucoup d'équipes se trouvent dans la même situation aujourd'hui. Le WiFi invité fonctionne, le personnel peut se connecter, et quelques appareils complexes comme des imprimantes, des caisses enregistreuses, des téléviseurs intelligents, des tablettes ou des équipements cliniques s'en sortent tant bien que mal sur le même réseau sans fil. Sur le papier, rien ne semble cassé.
Puis les failles apparaissent. Quelqu'un s'en va et connaît toujours le mot de passe partagé. Un résident dans un bâtiment multi-locataire branche son propre routeur. Un point d'accès d'hôtel est réinitialisé après une manipulation physique. Un appareil IoT existant ne peut pas utiliser l'authentification moderne, de sorte que le réseau revient à un modèle plus faible pour tout le monde. Ce qui ressemble à une collection de problèmes WiFi distincts est généralement un seul problème sous-jacent : le réseau fait toujours plus confiance aux mots de passe qu'aux identités.
La sécurité des points d'accès est essentielle car le point d'accès est la porte d'entrée entre les personnes, les appareils et les systèmes de votre entreprise. Si cette porte repose sur des secrets partagés, des identifiants copiés et un accès universel, la sécurité devient fragile. Si elle repose sur une identité vérifiée, le contexte de l'appareil et un accès segmenté, ce même réseau WiFi devient plus facile à sécuriser et à exploiter.
Repenser le WiFi : votre première ligne de défense
Un invité s'enregistre, scanne la carte à la réception et se connecte au WiFi en quelques secondes. Un membre du personnel utilise le même parc sans fil pour accéder à la paie, aux e-mails et aux applications internes. Une imprimante dans l'arrière-boutique se connecte avec une méthode plus ancienne car elle ne peut pas prendre en charge les normes plus récentes. Du côté de l'utilisateur, cela semble normal. Du côté du réseau, cela signifie souvent qu'une seule couche d'accès tente de servir des décisions de confiance complètement différentes avec des outils conçus pour un mot de passe partagé.
C'est pourquoi le WiFi mérite un niveau d'attention différent. Il ne s'agit pas d'une simple connectivité. C'est le point de rencontre initial entre les personnes, les appareils et les politiques de vos systèmes d'entreprise. Contrairement à une prise filaire dissimulée dans un local technique, un signal sans fil atteint les parkings, les couloirs, les bureaux voisins et les espaces publics. Votre première ligne de défense est aussi la plus exposée.
Pourquoi le sans fil modifie le risque
Un point d'accès fonctionne comme une réception avec une armoire à clés passe-partout derrière elle. La personne à la réception doit savoir qui fait la demande, à quoi elle doit être autorisée à accéder et si elle doit être tenue à l'écart des autres invités et du personnel. Si tout le monde présente le même mot de passe, la réception ne peut pas prendre de décision pertinente. Elle peut seulement confirmer que quelqu'un connaît le secret partagé.
Cela crée un problème technique et un problème opérationnel.
Un modèle centré sur les mots de passe mélange des cas d'usage très différents dans un même panier. Les invités ont besoin d'un accès internet pour une courte période. Le personnel a besoin d'un accès lié à son rôle et à une authentification unique. Les appareils existants peuvent nécessiter des exceptions étroitement contrôlées. Les sites multi-locataires ont besoin d'un seul parc sans fil physique avec des frontières nettes entre les organisations. Cela peut ressembler à des projets WiFi distincts, mais ils pointent généralement vers la même cause profonde : le réseau fait toujours confiance aux mots de passe plutôt qu'aux identités.
L'effet pratique se manifeste rapidement :
- La désinscription reste complexe : l'accès dépend souvent de la modification d'une clé partagée, puis de la reconnexion des appareils un par un.
- L'expérience utilisateur devient incohérente : le personnel peut avoir un identifiant pour les applications professionnelles et un processus différent pour le WiFi.
- L'application des politiques s'affaiblit : le réseau peine à distinguer un invité, un clinicien, un prestataire et une imprimante.
- Les environnements partagés deviennent plus difficiles à contrôler : un même site doit prendre en charge différentes organisations, résidents ou départements sans limites d'identité claires.
Règle pratique : si de nombreux utilisateurs et types d'appareils se connectent avec le même identifiant, le réseau identifie un mot de passe, pas une personne ou un appareil.
Dans ce contexte, l'approche de Purple rend le modèle plus propre. L'accès basé sur l'identité donne au réseau une meilleure question à poser à l'entrée. Non pas "connaissez-vous le mot de passe ?" mais "qui êtes-vous, quel appareil utilisez-vous et qu'avez-vous le droit de faire ?" Une fois que le WiFi est lié à l'identité, l'accès des invités, le SSO du personnel, l'intégration des appareils existants et la séparation des multi-locataires cessent d'être des exceptions maladroites. Ils deviennent différents résultats de politique issus du même modèle de confiance.
Ce changement est crucial pour la sécurité, mais il l'est tout autant pour les opérations quotidiennes. Les équipes de support technique passent moins de temps à renouveler les identifiants. Le personnel bénéficie d'une expérience de connexion plus cohérente. Les invités accèdent à Internet sans être placés à proximité des systèmes internes. Les anciens appareils peuvent être isolés sans affaiblir l'accès pour tous les autres. Pour un aperçu plus large de la manière dont ce modèle fonctionne en pratique, consultez ce guide pour un réseau sans fil sécurisé.
Une sécurité forte des points d'accès commence par une idée simple. Votre WiFi doit reconnaître l'identité, et pas seulement la possession d'un mot de passe.
Les menaces courantes qui guettent votre réseau sans fil
La plupart des menaces liées au sans fil deviennent plus faciles à comprendre dès que l'on cesse de considérer le WiFi comme de la magie invisible pour le voir comme une porte d'entrée publique. Quiconque se trouve à portée peut tenter d'ouvrir la poignée. Une bonne sécurité des points d'accès garantit que seules les bonnes personnes entrent, et uniquement dans les bonnes pièces.
Points d'accès non autorisés et jumeaux malveillants
Un point d'accès rogue est tout appareil sans fil non autorisé qui diffuse à l'intérieur ou à proximité de votre environnement. Parfois, il s'agit d'une action malveillante. Parfois, c'est simplement un employé bien intentionné qui branche un routeur bon marché pour "corriger" une mauvaise couverture. Dans les deux cas, cela crée une seconde porte d'entrée non gérée.
Un evil twin est encore pire. Il s'agit d'un faux réseau conçu pour ressembler à votre SSID légitime afin que les utilisateurs s'y connectent par erreur. Une fois connectés, un attaquant peut observer le trafic, les rediriger vers de fausses pages de connexion ou interrompre le service.
Au Royaume-Uni, les points d'accès pirates représentent 28 % des incidents d'interférences sans fil détectés dans les environnements d'entreprise urbains, causant directement 15 à 20 % de perte de paquets dans les réseaux WPA2 en raison de chevauchements de canaux non autorisés et d'attaques par désauthentification, selon l'aperçu de la sécurité des points d'accès de Splunk citant les données de surveillance de l'Ofcom. Pour un exploitant de site, ce n'est pas seulement un problème de sécurité. Ce sont des expériences de paiement médiocres, des terminaux portables figés, des sessions d'invités interrompues et des équipes d'assistance qui courent après une « lenteur du WiFi » qui est en réalité causée par des interférences et de l'usurpation d'identité.
Interception de paquets et trafic exposé
L'analyse de paquets (packet sniffing) semble complexe, mais l'idée est simple. Si le trafic n'est pas correctement protégé, une personne à proximité peut observer les données circulant dans l'air, un peu comme si elle surprenait une conversation dans un hall bondé. Plus votre réseau dépend de modes de sécurité obsolètes ou d'identifiants partagés, plus il y a de place pour l'interception et le piratage de session.
Les lecteurs font souvent une confusion. Ils supposent que le protocole HTTPS résout à lui seul le problème. Il est utile, mais il ne remplace pas une authentification sans fil solide. La sécurité WiFi détermine toujours si les utilisateurs se connectent au bon réseau, si le trafic commence à être chiffré dès le départ et si les appareils sont isolés les uns des autres.
Un site web sécurisé ne compense pas un processus d'accès sans fil défaillant.
Attaques de déauthentification et déconnexions forcées
Une attaque de déauthentification déconnecte les utilisateurs d'un réseau sans fil en usurpant les trames de gestion. En soi, cela est perturbateur. Combiné à un faux SSID, cela devient un piège. Les utilisateurs sont déconnectés du réseau légitime, se reconnectent par frustration et se retrouvent sur le réseau de l'attaquant.
Trois signes indiquant que cela est peut-être en train de se produire :
- Les utilisateurs signalent des déconnexions aléatoires dans une zone alors que le réseau filaire fonctionne parfaitement.
- Les appareils continuent de se reconnecter au même SSID mais les performances restent instables.
- Les tickets de support s'accumulent pendant les périodes d'affluence lorsque l'encombrement des fréquences radio masque des interférences plus difficiles à repérer.
Pour une vue opérationnelle plus approfondie de la conception de SSID sécurisés, de la segmentation et des choix de politiques, le guide de Purple sur le réseau sans fil sécurisé est une référence utile.
Le jargon des normes de sécurité WiFi expliqué
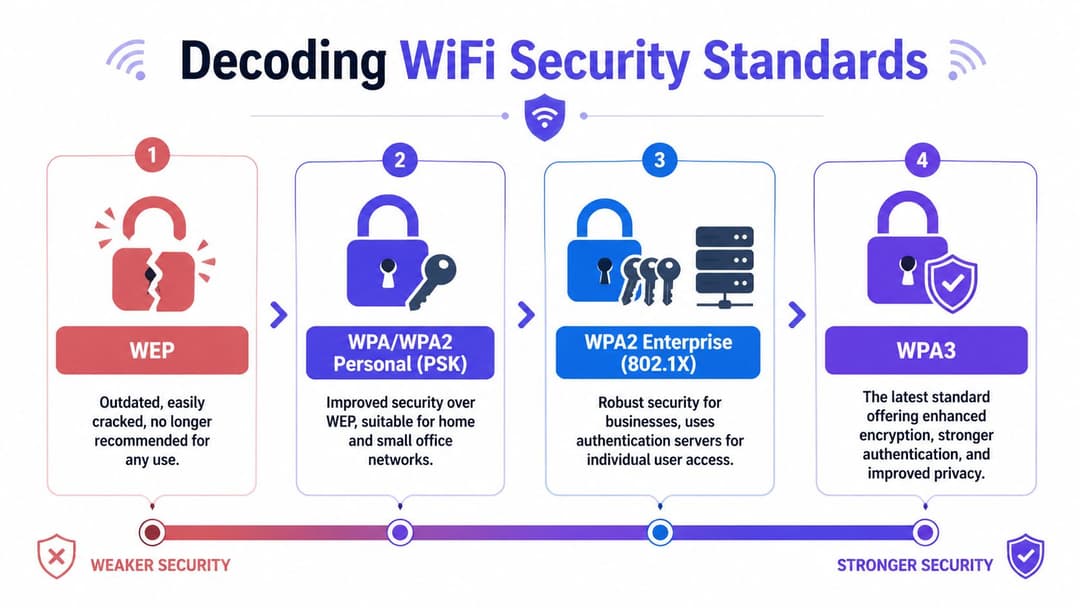
La terminologie de la sécurité sans fil rebute souvent à cause de son accumulation d'acronymes : WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Si vous décryptez ce que chacun tente de résoudre, l'image devient beaucoup plus simple.
Des verrous défaillants à des portes plus solides
Le WEP est obsolète. Il appartient à la même catégorie qu'une serrure de porte d'entrée que tout le monde sait crocheter. Si vous le trouvez encore sur un appareil, la bonne réponse est le remplacement ou l'isolement, pas l'adaptation.
Le protocole WPA a amélioré le WEP, mais il est suffisamment ancien pour que vous ne deviez pas concevoir une architecture d'entreprise moderne autour de lui.
Le standard WPA2 est devenu la norme de référence pour de nombreuses organisations. Il reste courant, mais il existe une division importante au sein du WPA2 :
- WPA2-Personal utilise une clé pré-partagée, souvent un seul mot de passe pour tout le monde.
- WPA2-Enterprise utilise une authentification individuelle, généralement via 802.1X.
Cette distinction importe plus que le label WPA2 lui-même. Un modèle authentifie un secret. L'autre authentifie une personne ou un appareil.
Personnel versus Enterprise
Beaucoup d'acheteurs pensent qu'"Enterprise" désigne du matériel coûteux. En pratique, cela désigne un modèle de confiance différent.
Avec le PSK ou clé pré-partagée, tout le monde prouve son accès en connaissant le même mot de passe. Si le mot de passe est divulgué, le réseau n'a aucun moyen de savoir si la personne qui se connecte est un employé actuel, un ancien sous-traitant ou un appareil aléatoire ayant obtenu le code de la part d'un invité.
Avec le protocole 802.1X, chaque connexion est vérifiée individuellement. Considérez la différence entre un lieu avec un seul code sur la porte latérale et une entrée surveillée où chaque personne présente une pièce d'identité. Le système peut autoriser un utilisateur, en rejeter un autre, placer un troisième dans un segment de réseau limité et enregistrer la décision correctement.
Voici la comparaison pratique.
| Modèle | Niveau de sécurité | Méthode d'authentification | Complexité de gestion | Cas d'usage idéal |
|---|---|---|---|---|
| WEP | Faible | Clé partagée statique | Simple à gérer, dangereux à exécuter | Aucun. À remplacer ou isoler immédiatement |
| WPA ou WPA2 Personal PSK | Modéré | Mot de passe partagé | Simple au début, plus difficile avec le temps | Environnements restreints à faible risque et usage temporaire |
| WPA2 Enterprise 802.1X | Élevé | Authentification par utilisateur ou par appareil | Configuration initiale plus complexe, plus propre à long terme | Personnel, environnements réglementés, WiFi critique pour l'entreprise |
| WPA3 | Élevé à très élevé | Authentification moderne avec protections renforcées | Dépend du mode et de la prise en charge des appareils | Nouveaux déploiements et modernisations axées sur la sécurité |
Ce que fait réellement la norme 802.1X
Le protocole 802.1X est souvent expliqué comme si tout le monde gérait déjà un laboratoire informatique. La version simplifiée est plus claire. Il s'agit d'une structure de contrôle d'accès qui vérifie les identifiants avant que l'appareil n'obtienne un accès normal au réseau. Ces identifiants peuvent provenir d'un nom d'utilisateur et d'un mot de passe, d'un certificat ou d'un flux de travail d'un fournisseur d'identité.
C'est pourquoi la norme 802.1X s'adapte si bien aux environnements professionnels :
- Elle favorise la responsabilité individuelle plutôt que les secrets partagés de groupe.
- Elle associe l'accès à l'identité pour que le personnel, les invités et les appareils ne se retrouvent pas tous sur le même pied d'égalité réseau.
- Elle simplifie le départ des collaborateurs car l'accès peut être révoqué au niveau de la couche d'identité, sans avoir à modifier tous les mots de passe partout.
Pour les lecteurs qui comparent les options de déploiement, le guide explicatif de Purple sur WPA et WPA2 Enterprise offre un cadre opérationnel utile.
L'avis de l'architecte : La plus grande mise à niveau de la sécurité WiFi n'est pas le nom du chiffrement. C'est le passage d'une confiance partagée à une confiance par utilisateur et par appareil.
Pourquoi le WPA3 est important
Le WPA3 améliore la protection sans fil de plusieurs manières, mais l'une des plus concrètes concerne la façon dont il gère les attaques par devinette de mot de passe en mode personnel. Il utilise SAE (Simultaneous Authentication of Equals) à la place de l'ancien modèle de handshake utilisé dans le WPA2-PSK.
Cela est important car l'ancien modèle offrait aux attaquants plus d'opportunités de capturer des données et de tenter de deviner les mots de passe hors ligne. Le WPA3-SAE rend cette tâche beaucoup plus difficile. En résumé, il augmente le coût de la recherche de mots de passe et réduit l'utilité des handshakes interceptés.
Dans la mesure du possible, utilisez le WPA3-Enterprise pour le personnel et les accès professionnels managés. Utilisez les fonctionnalités du WPA3 de manière réfléchie pour les environnements invités et transitoires. Si des appareils plus anciens imposent encore des compromis, confinez ces compromis plutôt que de les appliquer à l'ensemble du réseau.
Le piège caché dans les discussions sur les normes
Les normes seules ne garantissent pas la sécurité des points d'accès. Vous pouvez acheter du matériel moderne, activer un mode plus récent, et vous retrouver tout de même avec une confiance fragile si l'organisation continue d'utiliser des identifiants partagés, un processus d'onboarding faible et un accès latéral étendu.
C'est pourquoi les normes doivent être lues comme des outils et non comme des résultats. Le WPA3, le 802.1X, les certificats et la segmentation ne portent leurs fruits que lorsqu'ils soutiennent un modèle d'identité plus net.
Dépasser les mots de passe grâce à l'accès basé sur l'identité
Un visiteur arrive pour une réunion client, une nouvelle recrue ouvre un ordinateur portable le premier jour, un prestataire a besoin d'un accès temporaire pour un audit sur site, et un écran d'affichage dynamique à la réception doit rester en ligne tout le mois. Si ces quatre cas dépendent d'un mot de passe WiFi partagé, le réseau traite des identités très différentes comme s'il s'agissait de la même personne détenant la même clé.
C'est la principale faiblesse de nombreux environnements sans fil. Le problème ne réside pas uniquement dans la complexité du mot de passe. C'est le vieux modèle sous-jacent. Le WiFi centré sur le mot de passe réduit la confiance à la simple possession d'un secret réutilisable, même lorsque l'entreprise doit distinguer les invités, le personnel, les appareils non gérés et les locataires partageant le même bâtiment.
L'accès basé sur l'identité commence par une meilleure question. Au lieu de demander : "Connaissez-vous le mot de passe ?", le réseau demande : "Qui êtes-vous, quel appareil utilisez-vous et à quoi devriez-vous être autorisé à accéder ?" Ce changement a une importance opérationnelle. Il réduit les réinitialisations du support technique, limite les accès excessifs accidentels et accélère le départ des utilisateurs, car l'accès peut suivre les dossiers d'identité plutôt que d'attendre que quelqu'un change un identifiant partagé.
L'accès invité doit être simple sans être anonyme
Le WiFi invité traditionnel crée souvent un compromis étrange. Optez pour la simplicité avec un mot de passe unique partagé et vous perdez toute traçabilité. Ajoutez des étapes de portail laborieuses et l'expérience utilisateur en pâtit avant même que l'invité n'ait ouvert son navigateur.
Une meilleure approche consiste à lier l'accès invité à un signal d'identité léger plutôt qu'à un mot de passe transmis à la réception. Passpoint et OpenRoaming fonctionnent davantage comme des accords de roaming mobile que comme les anciennes habitudes de WiFi public. Un utilisateur connu ou un appareil de confiance peut se connecter avec moins de frictions, et le réseau peut toujours appliquer la bonne limite dès la première connexion. L'accès Internet reste séparé des systèmes professionnels internes car la politique suit l'identité et le contexte, plutôt qu'une hypothèse globale au niveau du SSID.
C'est la méthode Purple en pratique. L'intégration des invités s'intègre au même modèle de confiance que le reste du parc, plutôt que d'être une exception spéciale avec des contrôles plus faibles.
Le WiFi du personnel doit suivre la même vérité d'identité que tout le reste
L'accès du personnel expose souvent de la manière la plus évidente les limites du WiFi basé sur un mot de passe. Les clés pré-partagées communes se propagent entre les équipes, s'éternisent sur des appareils non gérés et restent valides bien après un changement de poste. Le résultat est familier pour toute équipe informatique : les exceptions manuelles s'accumulent, les révisions d'accès deviennent des suppositions et la politique sans fil s'éloigne de l'annuaire et des systèmes SSO déjà utilisés pour les applications.
L'accès basé sur l'identité corrige ce décalage. Si le réseau sans fil peut utiliser Microsoft Entra ID, Okta ou Google Workspace comme source unique de vérité, les arrivées, départs et changements de poste sont gérés via le même cycle de vie des identités déjà utilisé ailleurs. Le WiFi cesse d'être un îlot d'identifiants isolé et commence à s'intégrer dans la structure d'accès globale de l'organisation. Le guide de Purple sur les solutions de contrôle d'accès réseau explique comment ce modèle de politique fonctionne à la périphérie du réseau.
Les utilisateurs constatent la différence. Une sécurité qui s'aligne sur les parcours de connexion familiers a tendance à inspirer plus de confiance qu'une énième invite de mot de passe. Comme mentionné précédemment, l'attitude du public face à l'authentification multifacteur montre qu'une sécurité visible et bien conçue témoigne du soin apporté aux données des utilisateurs. Le même principe s'applique aux réseaux WiFi.
Les environnements hérités et partagés sont aussi des problèmes d'identité
Les imprimantes héritées, les capteurs IoT, les scanners et les systèmes de bâtiment s'intègrent rarement de manière fluide dans une catégorie d'employés ou d'invités. Les sites multi-locataires créent une autre version de ce même défi. Un parc d'accès réseau peut desservir plusieurs organisations, chacune ayant besoin de séparation, de traçabilité et de politiques différentes.
Un mot de passe ne peut pas exprimer ce niveau de détail. L'identité le peut.
Pour les appareils plus anciens, l'identité peut provenir de certificats, de profils d'appareils, d'une politique basée sur l'adresse MAC comme mesure de confinement, ou d'un flux d'intégration dédié qui limite ce que l'appareil peut atteindre. Pour les environnements multi-locataires, l'identité permet d'appliquer des politiques par locataire, groupe d'utilisateurs, type d'appareil et plage horaire, sans imposer le même modèle de confiance partagé à toutes les organisations. La logique est similaire à celle des systèmes d'accès physiques. Un bâtiment ne devrait pas distribuer une clé passe-partout unique à chaque visiteur, agent d'entretien, employé et fournisseur. Le guide de contrôle d'accès de Wilcox Door Service montre ce même principe dans le monde physique. L'accès doit correspondre au rôle, au lieu et à la durée.
Un seul problème sous-jacent, un seul modèle plus propre
Les frictions pour les invités, les failles d'intégration du SSO, l'onboarding complexe de l'IoT et le cloisonnement des locataires semblent souvent être des problèmes sans fil distincts. Ce sont généralement les symptômes d'un seul et même choix de conception : le réseau fait toujours plus confiance aux mots de passe qu'aux identités.
L'accès basé sur l'identité remplace cela par des décisions par utilisateur, par appareil et par rôle. Un invité obtient un accès uniquement à Internet. Un membre du personnel accède aux ressources liées à son rôle. Un prestataire reçoit une politique limitée dans le temps. Un appareil hérité obtient le chemin le plus étroit dont il a besoin, et non un partage étendu du réseau.
C'est pourquoi la sécurité moderne des points d'accès évolue dans cette direction. Il ne s'agit pas seulement d'une meilleure méthode de connexion. C'est un moyen de regrouper l'accès invité, le SSO du personnel, la prise en charge des systèmes existants et le contrôle multi-locataire sous un modèle de sécurité unique qui correspond au fonctionnement des organisations.
Une checklist de déploiement de points d'accès de classe entreprise
La plupart des failles de sécurité des points d'accès ne proviennent pas d'une exploitation avancée. Elles commencent par des raccourcis ordinaires. Les identifiants par défaut restent en place. Le firmware prend du retard. Les flux de trafic des invités et du personnel se mélangent plus qu'ils ne le devraient. Un appareil physiquement accessible est réinitialisé ou retiré. La réponse n'est pas un paramètre magique. C'est un déploiement discipliné.
Commencez par les bases qui échouent le plus souvent
Le premier élément de la liste de contrôle est d'une simplicité déconcertante. Modifiez immédiatement les valeurs par défaut du fournisseur. Le rapport de l'UK NCSC de 2025 sur l'évaluation de la sécurité du sans-fil indique que les vulnérabilités liées aux identifiants par défaut dans les points d'accès non corrigés contribuent à 42 % des failles de réseaux d'invités dans les secteurs de la santé et du résidentiel multi-locataires, et que les clés PSK d'origine non modifiées permettent un accès par force brute 85 % plus rapide, comme le résume cette ressource sur les politiques de sécurité des accès sans fil. Si un réseau repose encore sur des identifiants d'usine, tous les contrôles avancés mis en place par-dessus reposent sur des bases fragiles.
Examinez ensuite la discipline en matière de mises à jour. Les points d'accès sont des infrastructures, mais ils restent des systèmes définis par logiciel soumis à des bugs, des cycles de correctifs et des correctifs de sécurité. Si vous n'avez pas de routine pour l'examen des micrologiciels, le déploiement progressif et la planification de retours arrière, le parc tendra vers l'incohérence.
Une checklist de déploiement pratique
- Utilisez le WPA3-Enterprise lorsque vos types d'appareils le permettent : cela renforce l'authentification et s'aligne mieux avec un contrôle d'accès par utilisateur qu'avec des modèles à mot de passe partagé.
- Séparez le trafic avec des VLAN ou des contrôles de politique équivalents : les invités, le personnel, les opérations et les appareils IoT ne doivent pas tous se trouver dans un seul réseau de diffusion plat.
- Gérez les points d'accès de manière centralisée : une politique cohérente est préférable à de bonnes intentions. La gestion centralisée réduit le risque qu'un site prenne du retard sur les paramètres ou les mises à jour.
- Activez la détection des points d'accès indésirables : votre parc sans fil doit rechercher activement les radios non autorisées et les SSID suspects, et non attendre les plaintes des utilisateurs.
- Retirez ou isolez les clients existants obsolètes : si un appareil ne peut pas prendre en charge l'authentification moderne, placez-le dans un segment étroitement contrôlé à portée limitée.
- Désactivez ce dont vous n'avez pas besoin : les anciens protocoles, les méthodes de gestion faibles et les SSID inutilisés créent une surface d'attaque superflue.
Ne négligez pas l'accès physique
Les équipes réseau parlent parfois de la sécurité sans fil comme si elle s'arrêtait au chiffrement. Ce n'est pas le cas. Si quelqu'un peut toucher l'appareil physique, il peut être en mesure de le réinitialiser, de le voler ou de le déplacer. Dans les lieux ouverts au public, ce risque est plus fréquent que ne le pensent de nombreux opérateurs.
Les principes de contrôle d'accès physique utilisés pour les portes et les zones restreintes s'appliquent également ici de manière logique. Les conseils sur le zonage, la résistance aux manipulations et l'accès contrôlé dans le guide de contrôle d'accès de Wilcox Door Service offrent un modèle mental utile pour réfléchir à l'emplacement du matériel réseau dans les halls d'entrée, les couloirs, les locaux techniques et les bâtiments partagés.
Conseil opérationnel : Traitez chaque point d'accès comme une petite succursale. Sécurisez les identifiants, sécurisez le logiciel et sécurisez le boîtier physique.
Questions à poser lors d'un audit
Utilisez ces points lors de l'examen d'un déploiement existant en réunissant les opérations, les services généraux et l'informatique dans la même pièce :
- Pouvons-nous révoquer un utilisateur ou un appareil sans modifier l'accès de tous les autres ?
- Les invités, le personnel et les appareils non gérés ont-ils des chemins réseau réellement différents ?
- Saurions-nous si quelqu'un installait un point d'accès non autorisé aujourd'hui ?
- Une personne se trouvant dans une zone publique peut-elle atteindre, réinitialiser ou retirer un point d'accès sans être remarquée ?
Là où une plateforme unique peut simplifier les opérations
C'est à ce stade que de nombreuses équipes découvrent qu'elles n'ont pas besoin de plus de SSIDs. Elles ont plutôt besoin de moins de secrets partagés et d'une meilleure gestion des identités. L'une des options est Purple, qui prend en charge l'authentification basée sur l'identité pour les invités et le personnel, s'intègre aux plateformes d'annuaire telles que Microsoft Entra ID et Okta, et prend en charge des approches comme l'iPSK pour les appareils existants tout en fonctionnant avec les principaux fournisseurs de points d'accès. Utilisée correctement, ce type de plateforme permet de remplacer les pratiques de mots de passe dispersés par une politique centralisée et un contrôle plus clair du cycle de vie.
Résoudre la sécurité WiFi pour les environnements complexes
Les environnements sans fil les plus difficiles ne faillent pas parce que l'équipe ignore les bonnes pratiques. Ils faillent parce que la réalité est complexe. Les résidents apportent des consoles et des enceintes connectées. Les hôpitaux utilisent des équipements spécialisés avec d'anciennes piles sans fil. Les hôtels ont besoin d'un accueil rapide des invités sans exposer les systèmes internes. Les logements étudiants exigent à la fois une simplicité de type domestique et une isolation de niveau entreprise.
Logement multi-locataires et hôtellerie
Prenons l'exemple d'une propriété résidentielle locative ou d'un grand hôtel. Chaque occupant s'attend à une connectivité privée et simple, mais l'opérateur a besoin d'un contrôle centralisé, d'une visibilité pour le support et d'une maîtrise des risques. Une clé PSK unique et partagée sur l'ensemble du site est facile à distribuer mais difficile à défendre. Un résident la partage, un invité la publie et un appareil intelligent oublié continue de l'utiliser bien après le départ de l'utilisateur initial.
Un meilleur modèle consiste à appliquer une relation de confiance par utilisateur, par pièce ou par appareil. Cela permet au réseau de se comporter davantage comme des espaces privés distincts superposés à un seul parc géré. L'expérience des résidents reste simple, tandis que l'opérateur conserve la segmentation et la politique en un seul endroit.
Le secteur de la santé et le problème des appareils existants
Les environnements de santé révèlent rapidement les limites de la conception centrée sur les mots de passe. Les flux de travail cliniques dépendent souvent d'appareils qui ne peuvent pas participer correctement aux flux de travail complets 802.1X. Si la réponse consiste à "les mettre tous sur le même réseau à mot de passe partagé", l'exception devient la règle.
L'enquête 2025 du UK NCSC sur les failles de cybersécurité rapporte que 62 % des prestataires de soins de santé et 45 % des gestionnaires de résidences étudiantes utilisent toujours des clés PSK partagées, tandis que l'iPSK peut réduire les échecs d'authentification de 35 % lors d'essais multi-locataires en sécurisant les appareils existants sans les tracas de RADIUS, selon la page de la communauté Microsoft citée dans l'ensemble de données vérifié. C'est pourquoi l'iPSK, ou clés pré-partagées individuelles, est important. Il attribue à chaque appareil existant son propre secret au lieu de forcer l'ensemble de la catégorie à en partager un seul. Si une clé est compromise, vous révoquez un seul appareil, pas toute la population.
Les mots de passe partagés transforment un appareil vulnérable en un problème pour tous. L'iPSK limite la vulnérabilité au seul appareil qui nécessite réellement l'exception.
Le SSO du personnel dans les lieux à usage mixte
Ajoutons maintenant le personnel au scénario. Dans un hôtel, un centre commercial ou un hôpital privé, le personnel se déplace entre des postes de travail fixes, des terminaux portables, des tablettes et des systèmes d'arrière-guichet. Si leur accès sans fil dépend toujours d'un mot de passe local mémorisé, chaque changement de rôle crée un décalage entre la réalité des ressources humaines et celle du réseau.
Avec le SSO du personnel lié au fournisseur d'identité de l'entreprise, le parc sans fil commence à se comporter comme le reste de la pile applicative moderne. L'accès suit le rôle. La révocation suit le départ. Les travailleurs temporaires peuvent bénéficier d'un accès contrôlé sans exposer d'identifiants permanents. Le réseau devient plus facile à gérer car il ne dépend plus d'un nettoyage manuel.
Un modèle de conception qui fonctionne dans les environnements complexes
Lorsque les environnements se compliquent, les équipes réagissent souvent en accumulant les SSIDs, les exceptions et les solutions de contournement locales. Cela ne fait généralement qu'augmenter la fragilité.
Un modèle plus propre se présente ainsi :
- L'identité pour les personnes : Le personnel et les utilisateurs gérés s'authentifient via la couche d'identité de l'organisation.
- L'iPSK pour les appareils difficiles : Les équipements existants reçoivent des identifiants uniques et une portée de politique limitée.
- La segmentation pour tout : Même les utilisateurs de confiance n'ont pas tous besoin de la même portée d'accès.
- Le contrôle central des politiques : Les opérateurs multi-sites ont besoin de règles cohérentes et d'une révocation rapide.
C'est pourquoi l'accès invité, le SSO du personnel, les anciens appareils et les parcs multi-locataires font partie de la même conversation. Ils permettent tous de tester si votre modèle de sécurité de point d'accès peut distinguer une identité d'une autre sans avoir à se rabattre sur une confiance partagée globale.
L'avenir de l'accès sans fil sécurisé et intelligent
La sécurité des points d'accès était autrefois présentée comme une tâche de sécurisation technique. Changer le mot de passe. Mettre à jour le firmware. Verrouiller les paramètres. Tout cela compte toujours, mais ne résume plus l'intégralité du travail.
L'approche la plus solide est stratégique. L'accès sans fil fait désormais partie de l'expérience client, de la productivité du personnel, de la satisfaction des occupants et de la résilience opérationnelle. Si les utilisateurs se connectent en toute sécurité et sans friction, le personnel perd moins de temps, les équipes de support traitent moins de tickets évitables et l'entreprise peut faire confiance à ses propres décisions réseau en toute sérénité.
Une sécurité au service des opérations
Une conception sans fil adaptée réduit la complexité au lieu de l'alourdir. L'accès basé sur l'identité simplifie le processus de départ des utilisateurs. La segmentation limite le risque qu'un appareil compromis n'affecte des systèmes non liés. De meilleurs contrôles physiques réduisent les altérations et les pannes inexpliquées.
Ce dernier point mérite plus d'attention qu'il n'en reçoit habituellement. 28 % des établissements hôteliers ont signalé des vols ou des actes de vandalisme sur le matériel réseau, mais seulement 12 % déploient des boîtiers verrouillables ou des supports surélevés, selon les données britanniques citées dans cette référence de synthèse de la British Hospitality Association. Si un point d'accès dans un lieu public peut être atteint, retiré ou réinitialisé, la réflexion sur la sécurité n'est pas complète.
Où s'oriente le marché
La direction est claire, même si tous les parcs ne se moderniseront pas au même rythme. Les réseaux s'éloignent des mots de passe réutilisables pour s'orienter vers l'identité vérifiée, la confiance basée sur des certificats, le contrôle automatisé du cycle de vie et une séparation plus nette entre les catégories d'invités, de personnel et d'appareils.
Ce changement profite à la sécurité, mais aussi à la conception du service. Un parcours d'accès invité fluide enrichit l'expérience sur site. Le SSO du personnel réduit les frictions. Les contrôles par appareil rendent le matériel complexe gérable. Le réseau cesse d'être un ensemble d'exceptions et commence à fonctionner comme un système régi par des politiques.
En 2026, la sécurité des points d'accès ne consiste pas à donner l'impression d'un WiFi verrouillé. Il s'agit de rendre la bonne connexion naturelle, tout en rendant la mauvaise connexion difficile, visible et de courte durée.
Si vous examinez comment remplacer le WiFi à mot de passe partagé par un modèle plus sécurisé basé sur l'identité, Purple offre une voie pratique pour l'accès des invités, le SSO du personnel, les environnements multi-locataires et la prise en charge des appareils hérités sans les traiter comme des problèmes distincts.



