
Captive Portal vs Splash Page
Ce guide de référence détaille la distinction essentielle entre les solutions de captive portal et les splash pages au sein des réseaux WiFi invités. Il explique comment le mécanisme d'interception réseau sous-jacent fonctionne de concert avec l'interface visuelle destinée aux invités, aidant ainsi les responsables informatiques et les exploitants de sites à prendre des décisions d'architecture et d'achat éclairées.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Le guide ultime des portails captifs →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
Synthèse
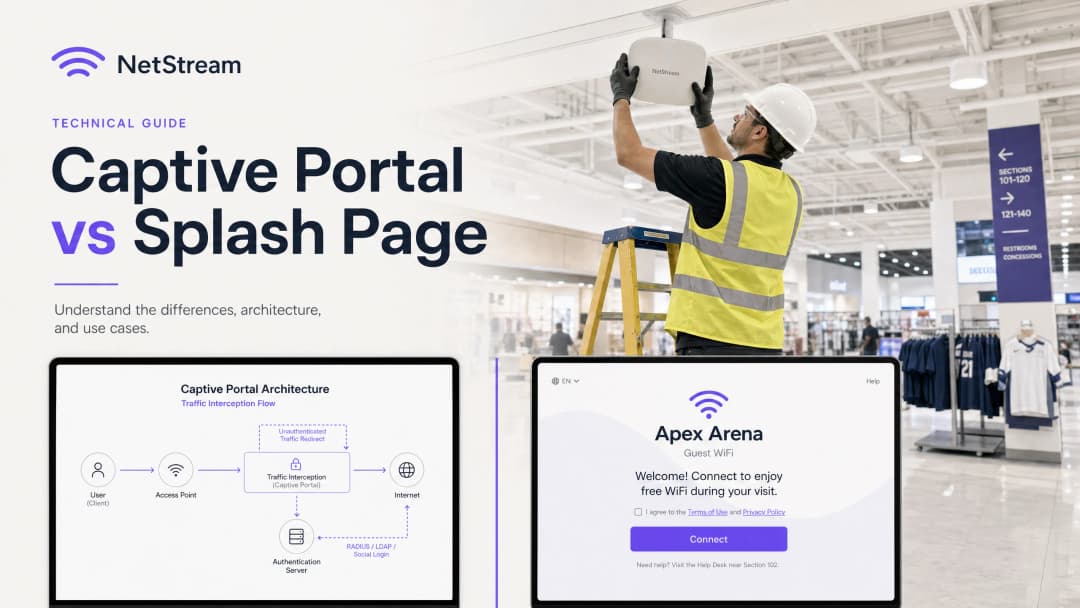
Pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites, le WiFi invité n'est plus un simple service de confort - c'est un point de contact critique pour la capture de données de première partie, l'engagement marketing et la sécurité réseau. Pourtant, une confusion persistante dans les appels d'offres et les discussions de déploiement consiste à confondre le Captive Portal avec les splash pages.
Ce guide vise à clarifier cette distinction fondamentale. Le Captive Portal est un mécanisme de contrôle au niveau de la couche réseau qui intercepte le trafic, bloque l'accès internet et gère l'authentification sécurisée. La splash page, quant à elle, est l'interface visuelle au niveau de la couche applicative - la page web que les invités voient, avec laquelle ils interagissent et qu'ils utilisent pour s'authentifier.
Confondre ces deux composants entraîne un risque important lors de l'acquisition et de la mise en œuvre, comme l'achat d'une splash page magnifiquement conçue mais dotée de contrôles d'arrière-plan non sécurisés, ou le déploiement d'un Captive Portal hautement sécurisé avec une interface utilisateur lourde et sans marque qui fait fuir les invités. En comprenant comment ces technologies fonctionnent en synergie, les organisations peuvent utiliser des plateformes telles que Purple pour offrir une expérience WiFi invité sécurisée, conforme et hautement engageante qui crée une valeur commerciale mesurable.

Analyse technique approfondie
Le Captive Portal : interception du trafic au niveau de la couche réseau
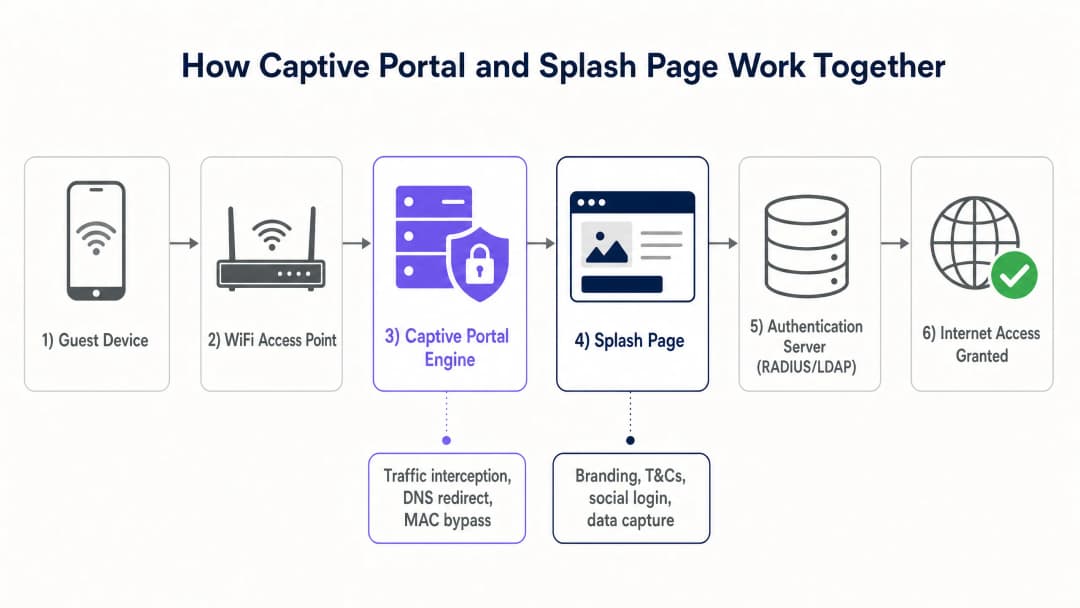
Le Captive Portal fonctionne au niveau des couches inférieures du modèle OSI (généralement les couches 2 et 3) pour appliquer le contrôle d'accès. Lorsqu'un appareil invité se connecte à un SSID ouvert, le serveur DHCP local lui attribue une adresse IP, un masque de sous-réseau et une passerelle par défaut. Cependant, le point d'accès (AP) sans fil ou le contrôleur de passerelle place l'adresse MAC de cet appareil dans un état non authentifié au sein de la table de session du pare-feu.
Dans cet état, le pare-feu bloque tout le trafic IP sortant, à l'exception des services réseau essentiels tels que le DNS et le DHCP. Lorsque l'invité tente de visiter un site web externe, le Captive Portal intercepte le trafic en utilisant l'une des deux méthodes principales suivantes :
- Redirection HTTP (redirection 302) : la passerelle intercepte la requête HTTP initiale et renvoie une réponse HTTP 302 Found, redirigeant le navigateur du client vers l'URL de la splash page.
- Détournement DNS : la passerelle intercepte les requêtes DNS et résout tous les noms de domaine vers l'adresse IP du serveur de la splash page locale. Bien que simple, cette méthode a été progressivement abandonnée en raison de DNSSEC et des avertissements de sécurité au niveau du navigateur.
Les systèmes d'exploitation mobiles modernes utilisent un démon intégré appelé Captive Network Assistant (CNA). Lors de la connexion à un réseau, le CNA tente de joindre un point de terminaison HTTP non chiffré connu (par exemple,
captive.apple.comd'Apple ouconnectivitycheck.gstatic.comde Google). Si cette réponse est interceptée et redirigée, le système d'exploitation reconnaît qu'il se trouve derrière un Captive Portal et affiche automatiquement la Splash Page dans une fenêtre de navigateur système dédiée, évitant ainsi à l'utilisateur d'avoir à ouvrir un navigateur web manuellement.
Une fois que l'utilisateur a terminé le parcours d'authentification sur la Splash Page, le serveur d'authentification (généralement un serveur RADIUS) envoie un paquet Access-Accept au contrôleur réseau. Le contrôleur met ensuite à jour ses règles de pare-feu pour accorder un accès internet complet à l'adresse MAC de cet appareil, en s'appuyant généralement sur le MAC Address Bypass (MAB) pour mémoriser l'appareil pendant une durée de session spécifiée.
La Splash Page : Expérience utilisateur au niveau de la couche applicative
Contrairement au Captive Portal, la Splash Page est une application web standard fonctionnant au niveau de la couche 7 (la couche applicative). Elle est construite avec des technologies web standard (HTML, CSS et JavaScript) et hébergée soit localement sur le contrôleur de passerelle, soit, plus couramment, sur une plateforme cloud telle que Purple.
La Splash Page sert d'interface visuelle et de point de contact avec la marque pour l'invité. Ses principales fonctions techniques comprennent :
- Fédération d'identités : Faciliter la connexion via les réseaux sociaux (Google, Facebook, Apple) en utilisant le protocole OAuth 2.0.
- Capture de données : Collecter les informations des invités telles que les adresses e-mail, les noms et les numéros de programme de fidélité.
- Gestion du consentement : Recueillir un consentement d'opt-in explicite pour le marketing, ainsi que l'acceptation des conditions d'utilisation et des politiques de confidentialité, garantissant ainsi la conformité avec des réglementations telles que le Règlement général sur la protection des données (GDPR) [1] et le California Consumer Privacy Act (CCPA).
- Diffusion de publicité et branding : Diffuser des bannières promotionnelles ciblées, des publicités vidéo ou des pages de redirection après connexion afin de monétiser l'espace physique.
La Splash Page étant une application web, elle doit être hautement réactive et optimisée pour les appareils mobiles, qui représentent plus de 80 % des connexions WiFi des invités.
Guide de mise en œuvre
Le déploiement d'une solution WiFi pour invités de qualité professionnelle nécessite une coordination étroite entre l'infrastructure réseau et les logiciels cloud. Voici un guide d'architecture indépendant des fournisseurs pour mettre en œuvre un système de Captive Portal et de Splash Page.
Architecture de déploiement étape par étape
- Segmentation du réseau : Configurez un VLAN invité dédié sur vos commutateurs et points d'accès afin d'isoler le trafic invité du réseau d'entreprise interne, des terminaux de point de vente (POS) et des appareils IoT. Il s'agit d'une exigence clé pour la conformité PCI-DSS [2].
- Configuration du SSID : Configurez un SSID ouvert avec le chiffrement Opportunistic Wireless Encryption (OWE) activé si votre matériel le prend en charge, ou un SSID ouvert standard. Activez la redirection vers le Captive Portal au sein du profil SSID sur votre contrôleur sans fil (par exemple, Cisco Catalyst, Aruba Instant On ou Ruckus SmartZone).
- Configuration du Walled Garden (ACL) : Avant l'authentification, les appareils invités doivent être autorisés à accéder à certains domaines externes afin que la Splash page s'affiche correctement. C'est ce qu'on appelle le "Walled Garden" ou la liste de contrôle d'accès (ACL). Vous devez inclure :
- Le domaine de votre Splash page hébergée dans le cloud (par exemple,
*.purple.ai). - Les points de terminaison OAuth des fournisseurs de connexion sociale (par exemple,
*.facebook.com,*.google.com,*.apple.com). - Les réseaux de diffusion de contenu (CDNs) hébergeant les ressources requises (polices, feuilles de style, images).
- Le domaine de votre Splash page hébergée dans le cloud (par exemple,
- Intégration du serveur RADIUS : Configurez le contrôleur sans fil pour utiliser un serveur RADIUS externe (tel que le RADIUS cloud de Purple) pour l'authentification et la comptabilisation (802.1X / AAA) [3].
- Personnalisation de la Splash page : Concevez la Splash page au sein du portail Purple, en veillant à la cohérence de la marque, à l'adaptabilité mobile et à la présence de cases à cocher claires pour le consentement juridique.
- Politiques de session et de bande passante : Définissez des limites de temps de session (par exemple, 8 heures), de temps d'inactivité (par exemple, 30 minutes) et des limites de bande passante par utilisateur (par exemple, 5 Mbps en descendant, 2 Mbps en montant) sur le contrôleur réseau pour éviter les abus de réseau et garantir un accès équitable à tous les invités.
| Paramètre technique | Captive Portal (Passerelle réseau) | Splash Page (Application Cloud) |
|---|---|---|
| Couche OSI | Couche 2 / Couche 3 (Réseau/Liaison de données) | Couche 7 (Application) |
| Protocoles principaux | RADIUS, DHCP, HTTP (redirection 302) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| Fonctions clés | Interception du trafic, contrôle d'accès, limitation de bande passante | Interface utilisateur, collecte de données, consentement, image de marque |
| Visibilité utilisateur | Entièrement invisible (mécanisme backend) | 100 % visible (écran d'accueil visuel) |
| Normes de sécurité | IEEE 802.1X, WPA3, OWE, PCI DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| Matériel typique | Points d'accès WiFi, routeurs passerelles, contrôleurs | Serveurs cloud, CDNs |
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes Pratiques
Pour garantir un réseau WiFi invité hautement disponible, sécurisé et conforme à la législation, les équipes informatiques doivent suivre ces meilleures pratiques du secteur :
1. Imposer le protocole HTTPS et les certificats SSL/TLS
Tout le trafic entre l'appareil de l'invité et le portail captif doit être chiffré via HTTPS. L'exécution d'un portail captif sur un protocole HTTP non chiffré expose les données des invités - y compris les identifiants de connexion et les adresses e-mail - à l'interception de paquets et aux attaques de type "man-in-the-middle". Assurez-vous que le domaine de votre portail captif dispose d'un certificat SSL/TLS valide et publiquement approuvé. Les certificats auto-signés déclenchent de graves avertissements de sécurité sur les navigateurs, incitant les invités à abandonner la connexion.
2. Mettre en œuvre l'isolation réseau
Ne acheminez jamais le trafic du WiFi invité vers le même VLAN ou sous-réseau que les actifs de l'entreprise. Le trafic invité doit être isolé dans un VLAN dédié uniquement aux invités avec des règles de pare-feu strictes empêchant tout routage inter-VLAN vers les sous-réseaux internes. Cela réduit le risque de propagation de logiciels malveillants et d'accès non autorisé aux données sensibles de l'entreprise.
3. Assurer la conformité GDPR et CCPA
Si votre établissement est situé au Royaume-Uni, dans l'Union européenne ou en Californie, ou s'il accueille leurs citoyens (dans le cadre du UK GDPR également), votre portail captif doit respecter des lois strictes sur la confidentialité des données :
- Consentement librement donné : Les cases à cocher d'inscription marketing doivent être décochées par défaut. Le consentement aux communications marketing ne peut pas être une condition préalable à l'accès Internet.
- Politique de confidentialité claire : Fournissez un lien direct et facilement accessible vers votre politique de confidentialité sur le portail captif.
- Droit à l'oubli (droit à l'effacement) : Assurez-vous que votre plateforme WiFi invité (telle que Purple) prend en charge des flux de travail automatisés pour les invités demandant la suppression de leurs données personnelles.
4. Optimiser pour les appareils mobiles et le CNA
Veillez à ce que le portail captif soit léger et hautement réactif. Évitez les arrière-plans vidéo lourds ou les grandes images non compressées qui ralentissent le chargement de la page - en particulier dans les environnements à très forte densité comme les stades ou les centres de conférence. Testez le portail captif sur différents systèmes d'exploitation mobiles pour garantir un affichage fluide au sein du navigateur natif du Captive Network Assistant (CNA).
Dépannage et atténuation des risques
Dysfonctionnements courants et stratégies d'atténuation
- La fenêtre contextuelle CNA ne s'affiche pas : Si la redirection du Captive Portal ne parvient pas à déclencher le CNA de l'appareil, les invités peuvent rester connectés au SSID sans accès Internet et sans moyen évident de se connecter.
- Atténuation : Assurez-vous que les serveurs DNS attribués aux invités via DHCP sont entièrement fonctionnels et capables de résoudre les domaines externes. Si la résolution DNS échoue, le CNA ne peut pas effectuer sa vérification de connectivité et la redirection n'est jamais déclenchée.
- Mauvaise configuration du Walled Garden : Les invités ne peuvent pas finaliser leur connexion via les réseaux sociaux car la page de connexion OAuth ne se charge pas ou affiche une erreur de connexion.
- Atténuation : Double-vérifiez la liste de contrôle d'accès (ACL) Walled Garden de la passerelle. Les fournisseurs de connexion via les réseaux sociaux modifient fréquemment leurs plages IP et leurs domaines. L'utilisation d'une plateforme de WiFi invités gérée dans le cloud telle que Purple garantit que les domaines du Walled Garden sont mis à jour automatiquement et restent synchronisés avec votre matériel.* Limites des navigateurs CNA : Le navigateur natif CNA sur les appareils mobiles présente des fonctionnalités limitées par rapport aux navigateurs standard tels que Safari ou Chrome. Il peut bloquer les cookies, les pop-ups ou les redirections externes.
- Atténuation : Évitez le JavaScript complexe ou les intégrations tierces sur la page d'accueil qui nécessitent la persistance des cookies ou des pop-ups de navigateur. Maintenez le flux d'authentification aussi simple et direct que possible.
ROI et impact commercial
Comprendre la distinction entre le Captive Portal et la page d'accueil permet aux organisations de maximiser le retour sur investissement (ROI) en optimisant à la fois les performances du réseau et l'utilité commerciale de leurs réseaux WiFi invités.
La valeur commerciale d'une solution doublement optimisée
- Engagement des invités accru : Par rapport à une page d'accueil générique et sans marque, une page d'accueil conçue de manière professionnelle - lorsqu'elle est combinée avec les produits phares de Purple tels que Guest WiFi et WiFi Analytics [4] [5] - peut augmenter les taux de connexion des invités jusqu'à 40 %.
- Capture de données propriétaires riches : En proposant une connexion transparente via les réseaux sociaux et des champs de formulaire structurés, les établissements des secteurs tels que le Retail, l'Hospitality, la Healthcare et le Transport peuvent capturer des adresses e-mail propres et vérifiées, des données démographiques et des données sur la fréquence des visites.
- Opportunités de monétisation : L'utilisation de la page d'accueil pour la monétisation des médias de vente au détail permet aux établissements de diffuser des publicités ciblées aux invités au moment de la connexion, profitant ainsi du marché de la publicité numérique en forte croissance.
- Efficacité opérationnelle : Un Captive Portal robuste réduit les tickets d'assistance informatique en automatisant l'intégration des appareils, en gérant les expirations de session et en appliquant des limites de bande passante pour éviter la congestion du réseau.
En déployant la solution de classe entreprise de Purple, les établissements peuvent s'assurer que leur architecture réseau est sécurisée et conforme tout en offrant à leurs équipes marketing une totale liberté de création pour concevoir des pages d'accueil magnifiques et à fort taux de conversion qui fidélisent les clients et génèrent des revenus.
Références
- [1] Règlement (UE) 2016/679 (Règlement général sur la protection des données)
- [2] PCI Security Standards Council - Guide de référence rapide PCI DSS
- [3] Norme de contrôle d'accès réseau basé sur les ports IEEE 802.1X
- [4] Cisco Wireless APs: Guide 2026 des produits et du déploiement
- [5] Les 10 meilleures solutions de contrôle d'accès réseau (NAC) pour 2026
- [6] WiFi dans les écoles : Le guide 2026 de l'administrateur et de l'informatique
- [7] Comment implémenter l'authentification 802.1X avec Cloud RADIUS
Définitions clés
Captive Portal
Un mécanisme au niveau de la couche réseau qui intercepte le trafic client et restreint l'accès à internet tant que les critères d'authentification ne sont pas remplis.
Rencontré par les équipes informatiques lors de la configuration de contrôleurs sans fil, de passerelles ou de pare-feu pour rediriger les adresses MAC non authentifiées.
Splash Page
La page d'accueil visuelle en ligne affichée dans le navigateur d'un invité qui facilite l'authentification, la capture de données et l'engagement avec la marque.
Gérée par les équipes marketing et d'exploitation des sites pour concevoir l'expérience d'intégration des utilisateurs et collecter les données clients.
Captive Network Assistant (CNA)
Une fonctionnalité système intégrée sur les appareils mobiles qui détecte automatiquement un Captive Portal et ouvre la Splash Page dans une fenêtre de navigateur système.
Crucial pour l'expérience utilisateur, car il évite aux invités d'avoir à ouvrir manuellement un navigateur pour se connecter.
Walled Garden (ACL)
Une liste d'adresses IP ou de domaines qu'un utilisateur non authentifié est autorisé à consulter avant de se connecter au réseau.
Doit être configuré correctement sur la passerelle sans fil pour permettre le chargement de la Splash Page et des flux OAuth de connexion via les réseaux sociaux.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité (AAA) pour les utilisateurs se connectant à un réseau.
Utilisé par le Captive Portal pour vérifier les identifiants des invités par rapport à une base de données et accorder l'accès au réseau.
MAC Address Bypass (MAB)
Un mécanisme qui permet à un appareil de contourner l'écran de connexion du Captive Portal lors des connexions ultérieures en mémorisant son adresse MAC matérielle.
Utilisé pour créer une expérience fluide pour les invités réguliers en éliminant le besoin de se connecter à plusieurs reprises.
Opportunistic Wireless Encryption (OWE)
Une norme WiFi (faisant partie de WPA3) qui fournit un chiffrement sur les réseaux ouverts sans nécessiter de mot de passe partagé.
Permet une transmission de données sécurisée sur les réseaux d'invités publics tout en permettant la redirection vers le Captive Portal.
VLAN Segmentation
La pratique consistant à diviser un réseau physique en plusieurs réseaux logiques au niveau de la couche 2 pour isoler le trafic.
Essentiel pour les déploiements de WiFi invités afin de garantir que le trafic des invités est complètement isolé des réseaux d'entreprise sécurisés.
Exemples concrets
Une chaîne nationale de vente au détail comptant 150 magasins souhaite déployer un réseau WiFi invité afin de collecter les adresses e-mail des clients à des fins marketing. Cependant, l'équipe de sécurité informatique craint que le trafic invité n'accède aux systèmes de point de vente (POS) de l'entreprise. Quelle architecture convient-il de mettre en place ?
- Configurez un VLAN invité dédié (par exemple, VLAN 50) sur l'ensemble des commutateurs et points d'accès des 150 magasins, totalement isolé du VLAN d'entreprise POS (VLAN 10) à l'aide d'ACL de pare-feu. 2. Activez la redirection vers le captive portal sur l'SSID invité, en orientant l'URL de redirection vers la splash page sécurisée hébergée sur le cloud de Purple. 3. Configurez la passerelle réseau afin de restreindre l'ensemble du trafic pré-authentifié sur le VLAN 50, en autorisant uniquement l'accès aux requêtes DNS, DHCP et aux domaines du Walled Garden de Purple. 4. Utilisez l'intégration de Purple avec le contrôleur sans fil pour authentifier les invités via RADIUS, en accordant l'accès à Internet uniquement après que l'invité a fourni une adresse e-mail vérifiée et accepté les conditions d'utilisation sur la splash page.
Un stade de sport de 50 000 places souhaite offrir un accès WiFi gratuit lors des événements. L'équipe d'exploitation souhaite une expérience de connexion fluide pour éviter la saturation du réseau en début de match, tandis que l'équipe marketing souhaite diffuser des publicités vidéo de sponsors sur la splash page. Comment concilier ces exigences ?
- Déployez des points d'accès haute densité et configurez un captive portal avec un contournement par adresse MAC (MAB) défini sur 30 jours, afin que les supporters de retour n'aient pas à afficher la splash page à chaque visite. 2. Pour les nouvelles connexions, concevez une splash page ultra-légère, optimisée pour un chargement rapide sur les appareils mobiles. 3. Intégrez une courte vidéo publicitaire de sponsor de 5 secondes qui se lance directement sur la splash page, avec un bouton "Passer et se connecter" qui déclenche immédiatement l'authentification du captive portal. 4. Configurez le captive portal de manière à allouer un profil de bande passante généreux (par exemple, 10 Mbps) par utilisateur afin de garantir une diffusion vidéo et une navigation web fluides.
Un grand hôpital public souhaite fournir un accès WiFi invité aux patients et aux visiteurs. L'équipe de conformité exige que le réseau respecte les normes de confidentialité des données de santé et que les patients ne puissent pas accéder à des contenus web malveillants ou inappropriés. Quelle est la stratégie de déploiement recommandée ?
- Configurez le captive portal pour rediriger les utilisateurs vers une splash page contenant une charte de confidentialité claire et spécifique au secteur de la santé ainsi que des conditions d'utilisation. 2. Intégrez la passerelle du captive portal à un service de filtrage DNS basé sur le cloud (tel que Cisco Umbrella ou Webroot) pour bloquer automatiquement l'accès aux contenus pour adultes, aux logiciels malveillants et aux sites de phishing. 3. Désactivez les options de connexion via les réseaux sociaux pour éviter la collecte de données personnelles inutiles, en vous appuyant plutôt sur un simple bouton "Accepter et se connecter" ou sur un formulaire de vérification d'e-mail basique. 4. Appliquez une limitation stricte de la bande passante sur le captive portal afin de donner la priorité aux applications médicales et aux objets connectés de l'hôpital par rapport au trafic de streaming des invités.
Questions d'entraînement
Q1. Un responsable informatique constate que les invités se connectent au SSID du WiFi invités, mais que la Splash Page personnalisée n'apparaît pas et que les utilisateurs ne peuvent pas accéder à internet. Quelle est la cause technique la plus probable de ce problème et comment doit-il être diagnostiqué ?
Conseil : Pensez au rôle du DNS dans le processus de redirection du Captive Portal.
Voir la réponse type
La cause la plus probable est un échec dans le processus de résolution DNS. Lorsqu'un appareil se connecte, il doit résoudre le nom de domaine de la Splash Page pour charger l'écran d'accueil. Si le serveur DNS attribué au VLAN invité est en panne, mal configuré ou bloqué par les règles de pare-feu de pré-authentification de la passerelle, l'appareil ne peut pas résoudre le domaine et la redirection échoue. Pour diagnostiquer, connectez un appareil de test au SSID, vérifiez qu'il reçoit une adresse IP et une adresse de serveur DNS valides via DHCP, et tentez d'interroger ou de résoudre un domaine public. Si le DNS échoue, vérifiez l'état du serveur DNS et assurez-vous que le trafic DNS (port UDP 53) est autorisé dans l'ACL de pré-authentification de la passerelle.
Q2. Un point de vente souhaite permettre aux invités de se connecter en utilisant leur compte Facebook. Cependant, lorsque les utilisateurs cliquent sur le bouton de connexion Facebook sur la Splash Page, ils reçoivent une erreur "Connexion refusée". Le reste de la Splash Page se charge parfaitement. Quel est le problème et comment le résoudre ?
Conseil : Pensez aux ressources externes auxquelles un appareil pré-authentifié est autorisé à accéder.
Voir la réponse type
Le problème est que les domaines d'authentification de Facebook ne sont pas inclus dans la liste de contrôle d'accès (ACL) du Walled Garden de pré-authentification de la passerelle. L'utilisateur n'étant pas encore authentifié, le Captive Portal bloque tout le trafic externe. Lorsque l'utilisateur clique sur le bouton Facebook, le navigateur tente de joindre les serveurs OAuth de Facebook, ce qui est bloqué par la passerelle. Pour résoudre ce problème, l'équipe informatique doit ajouter les domaines OAuth Facebook requis (par exemple, *.facebook.com, *.facebook.net) à l'ACL du Walled Garden sur le contrôleur sans fil ou la passerelle.
Q3. Un établissement hôtelier a déployé un réseau WiFi invité. L'équipe marketing souhaite collecter les adresses e-mail des invités et envoyer immédiatement une newsletter de bienvenue. Cependant, l'équipe juridique s'inquiète de la conformité au GDPR concernant le consentement. Comment le splash page et le Captive Portal doivent-ils être configurés pour satisfaire les deux équipes ?
Conseil : Le GDPR exige que le consentement pour le marketing soit donné librement et ne soit pas une condition d'accès au service.
Voir la réponse type
Pour satisfaire à la fois les équipes marketing et juridiques dans le cadre du GDPR : 1. Le splash page doit présenter une case à cocher claire et non pré-cochée pour l'option marketing ("Je consens à recevoir des e-mails marketing"). 2. L'acceptation des Conditions d'utilisation et de la Politique de confidentialité doit faire l'objet d'une case à cocher distincte ou être clairement énoncée comme condition d'utilisation du réseau gratuit. 3. Le système de Captive Portal et de splash page sous-jacent doit être configuré pour accorder l'accès à Internet, que la case marketing soit cochée ou non. Si un utilisateur laisse la case marketing décochée mais accepte les Conditions d'utilisation, le système doit tout de même envoyer un paquet Access-Accept au contrôleur réseau. Cela garantit que le consentement est donné librement, conformément au GDPR, tout en permettant au marketing de collecter les e-mails des utilisateurs qui s'inscrivent.
Questions fréquentes
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
Continuer la lecture de cette série
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 identifie l'origine d'une panne de flux de page splash Cisco Meraki : autorisation client, lancement de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il fournit aux équipes informatiques locales une méthode d'analyse factuelle et contrôlée pour restaurer le WiFi invité sans perturber l'ensemble du réseau de l'établissement.
Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.