
Réseau WiFi ferroviaire : comment les opérateurs déploient la connectivité à grande vitesse
Ce guide de référence technique fournit des informations exploitables aux responsables informatiques, aux architectes réseau et aux directeurs des opérations de transport pour l'architecture et le déploiement de réseaux WiFi ferroviaires fiables. Il couvre l'ensemble de l'infrastructure, des équipements de bord de voie à l'agrégation multi-vecteurs, en passant par la gestion de la bande passante, les portails captifs et l'analyse des données passagers. Le guide démontre comment les opérateurs peuvent dépasser le stade où le WiFi embarqué est considéré comme un centre de coûts pour en faire un actif stratégique générateur de données de première partie, d'intelligence opérationnelle et d'un retour sur investissement mesurable.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi invité →
Railway WiFi fleet architecture and backhaul sizing tool
Model rolling stock passenger density, bonded backhaul capacity, EN 50155 access point counts, and captive portal data acquisition for train operators.
Flagship high-speed services requiring Doppler shift mitigation and multi-bearer cellular handover.
Standard streaming throttled to 480p; email, web, and VPN prioritised
Carrier diversity across 3 independent network operators prevents dead zones along track corridors.
Modelled rolling stock network architecture
EN 50155 compliantCommercial impact: captive portal passenger intelligence
Basis: 638 concurrent connections per service, 4 services a day, 30 days, and a 28% captive portal registration opt-in rate. Substitute your own timetable and opt-in rate to check the projection.
Purple overlays on rail gateways (Cisco, Icomera, Nomad Digital, Westermo), turning captive portals into GDPR-compliant passenger communication hubs.
Railway network deployment checklist (EN 50155)
- Vibration & shock resistance: All switches and APs must comply with EN 50155 Class TX (-40°C to +70°C) with lockable M12 X-coded Ethernet connectors.
- Layer 2 client isolation: Essential on all passenger SSIDs to prevent peer-to-peer port scanning, ARP poisoning, and broadcast saturation.
- Pre-authentication walled gardens: Must strictly limit unauthenticated traffic to portal DNS and login endpoints, preventing background cloud updates from congesting transit backhaul.
- Passpoint (Hotspot 2.0) & OpenRoaming: Enables automatic encrypted onboard onboarding for season ticket holders and corporate commuters without portal friction.
Designing or upgrading onboard railway WiFi?
Purple partners with train operating companies and rolling stock integrators worldwide to deploy high-converting captive portals, trackside analytics, and passenger engagement software.

Synthèse d'activité
Fournir un WiFi fiable à bord d'un train en mouvement est l'un des défis les plus complexes de la gestion de réseau d'entreprise. Pour les directeurs informatiques, les architectes réseau et les directeurs d'exploitation des sites, la connectivité des passagers n'est plus un luxe - c'est une attente de base qui affecte directement la satisfaction des clients et la perception de la marque.
Ce guide présente l'architecture technique requise pour maintenir la connectivité à des vitesses de 200 km/h, y compris la gestion des transferts constants entre pylônes cellulaires, l'effet de cage de Faraday des wagons métalliques et la fluctuation de la densité des utilisateurs. Nous explorons la transition des simples routeurs cellulaires vers des passerelles d'agrégation multi-porteuses et des infrastructures dédiées le long des voies. De manière cruciale, nous examinons comment les opérateurs utilisent les portails captifs et les plateformes d'analyse - telles que le guest WiFi et les WiFi analytics - pour gérer la bande passante, garantir la conformité GDPR et extraire des données de première main exploitables. En traitant le réseau embarqué non pas comme un simple centre de coûts mais comme un actif stratégique, les opérateurs de transport peuvent générer un retour sur investissement significatif tout en répondant aux exigences numériques du passager moderne.
Analyse technique approfondie
La construction d'un réseau WiFi ferroviaire exige de rompre fondamentalement avec la conception classique d'un LAN d'entreprise statique. Le réseau doit faire le pont entre un environnement local en mouvement rapide et le réseau de raccordement internet central, tout en maintenant la continuité des sessions pour des centaines d'utilisateurs simultanés.
Architecture de raccordement multi-porteuses
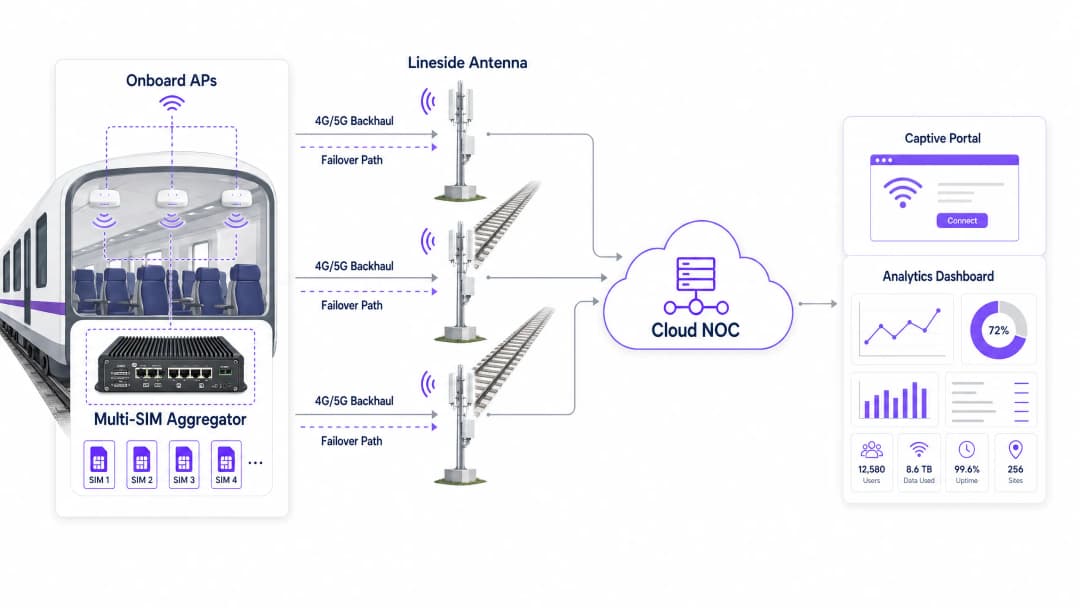
S'appuyer sur un seul opérateur de réseau mobile est insuffisant pour un train en mouvement. Les déploiements modernes utilisent une passerelle d'agrégation multi-SIM (ou un routeur multi-porteuses) installée à bord du train. Cet appareil associe simultanément les connexions 4G et 5G de plusieurs opérateurs de réseau mobile.
Au fur et à mesure que le train traverse différentes zones de couverture, l'agrégateur oriente dynamiquement le trafic à travers les connexions disponibles en fonction de mesures en temps réel de la latence, de la perte de paquets et de la force du signal. Si un opérateur perd le signal dans un tunnel ou une zone rurale, les autres maintiennent la session, offrant un basculement transparent sans interruption perceptible pour les passagers. Il s'agit de la décision architecturale la plus importante dans tout déploiement de WiFi ferroviaire.
Infrastructure le long des voies (voie-train)
Pour les lignes de banlieue à haute densité où les réseaux cellulaires publics sont saturés aux heures de pointe, les opérateurs investissent dans des infrastructures dédiées le long des voies. Cela implique le déploiement d'antennes le long de la voie - généralement espacées de 500 mètres à 2 kilomètres, selon la technologie - utilisant des ondes millimétriques ou un spectre 5G dédié pour envoyer un signal ciblé directement vers des récepteurs montés à l'extérieur des wagons.
Cette approche contourne entièrement l'encombrement des réseaux cellulaires publics et garantit un débit constant. Le compromis réside dans les dépenses d'investissement substantielles liées à la construction le long des voies, mais pour les lignes interurbaines à fort rendement, le modèle économique est convaincant. Un facteur clé à prendre en compte est l'effet Doppler : à des vitesses supérieures à 160 km/h, la fréquence radio perçue par le récepteur diffère de la fréquence émise, ce qui nécessite des équipements radio spécialisés conçus pour des scénarios de mobilité à grande vitesse.
Distribution à bord et normes matérielles
Une fois le réseau de raccordement sécurisé, le signal est distribué via un réseau fédérateur Ethernet embarqué vers des points d'accès sans fil (AP) situés dans chaque wagon. Le matériel déployé dans les trains doit être conforme à des normes environnementales strictes, notamment la norme EN 50155. Cette norme spécifie les exigences relatives aux équipements électroniques utilisés sur le matériel roulant, garantissant la tolérance aux variations extrêmes de température (généralement de -25 °C à +70 °C), à l'humidité, aux chocs et aux vibrations.
Les APs nécessitent généralement des connecteurs industriels M12 plutôt que des ports RJ45 standards pour éviter les déconnexions causées par les vibrations. Le WiFi 6 (802.11ax) est la norme actuellement recommandée pour les nouveaux déploiements, offrant des performances améliorées dans les environnements à forte densité grâce à des technologies telles que l'OFDMA et le BSS Colouring.
La topologie du réseau LAN embarqué est tout aussi importante. Une configuration en cascade (daisy-chain) crée un point de défaillance unique à chaque connexion entre les voitures. L'architecture recommandée est une topologie en anneau redondant, dans laquelle une rupture de n'importe quel segment de câble est automatiquement contournée en acheminant le trafic dans la direction opposée de l'anneau.
Guide de mise en œuvre
Le déploiement d'un service WiFi ferroviaire nécessite une planification minutieuse et une exécution progressive. Les étapes suivantes fournissent aux équipes informatiques un cadre pratique.
Étape 1 : Étude RF et évaluation du backhaul
Avant de sélectionner le matériel, effectuez une étude RF complète de l'ensemble du trajet du train. Cartographiez la force du signal et le débit de données de tous les principaux opérateurs de réseau mobile le long de la voie à des moments représentatifs de la journée. Identifiez les zones blanches - tunnels, tranchées profondes, tronçons ruraux - où la couverture cellulaire est totalement inexistante. Ces données influencent directement la configuration des cartes SIM de la passerelle d'agrégation et mettent en évidence les zones où un investissement dans l'infrastructure de bord de voie peut être justifié.
Étape 2 : Achat et installation du matériel
Sélectionnez du matériel conforme à la norme EN 50155 auprès de fournisseurs ayant fait leurs preuves dans le secteur ferroviaire. Installez l'agrégateur multi-SIM dans une armoire informatique sécurisée et ventilée, généralement dans la voiture de tête ou de queue. Déployez un câblage résilient entre les voitures - un anneau Ethernet doublement redondant utilisant un câble de qualité industrielle - vers les APs. Assurez-vous que les antennes externes ont un profil aérodynamique et sont étanches selon la norme IP67 ou supérieure contre les infiltrations de vent et d'eau.
Étape 3 : Configuration du captive portal et de la gestion de la bande passante
Il s'agit du point d'intégration critique où l'infrastructure rencontre l'expérience passager. Vous ne pouvez pas offrir une bande passante illimitée à bord d'un train ; le backhaul est une ressource finie et partagée. Implémentez une solution de captive portal pour appliquer une politique d'utilisation équitable (FUP).
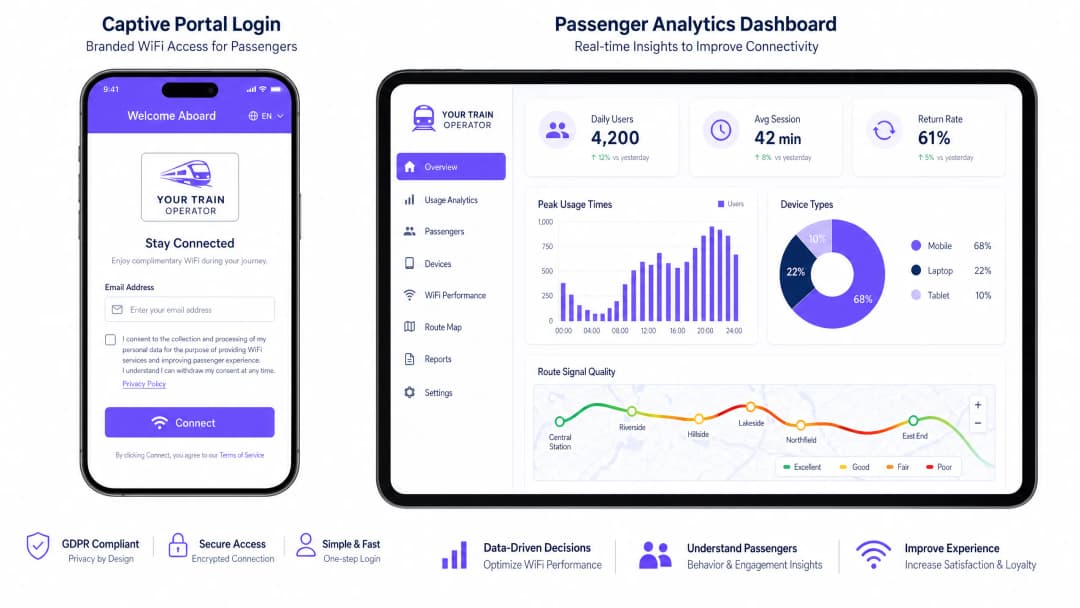
La limitation du débit plafonne la vitesse de chaque utilisateur - généralement 5 Mbps en téléchargement - afin de garantir un accès équitable pour tous les appareils connectés. Le façonnage du trafic (traffic shaping) bloque ou limite les applications gourmandes en bande passante telles que le streaming 4K ou les mises à jour logicielles volumineuses, en donnant la priorité à la navigation web, aux e-mails et à la VoIP. L'authentification via le portail capture les données des passagers (adresse e-mail, connexion via les réseaux sociaux) en totale conformité avec le GDPR et les transmet à votre plateforme d'analyse.
Étape 4 : Intégration NOC et supervision
Intégrez le réseau embarqué à un centre d'opérations réseau (NOC) basé sur le cloud. Configurez des alertes en temps réel pour l'état de santé des points d'accès, les seuils de latence du backhaul et les événements de basculement de carte SIM. Superposez les données de géolocalisation GPS des trains aux indicateurs de performance réseau pour créer des cartes de qualité de signal à l'échelle de la ligne. C'est la base d'une gestion proactive plutôt que d'une gestion réactive des réclamations.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Implémentez l'isolation des clients sur tous les points d'accès. Veillez à ce que les appareils des passagers ne puissent pas communiquer directement entre eux sur le réseau local. Cela réduit le risque d'attaques de pair à pair, d'attaques de type homme du milieu et de propagation de logiciels malveillants sur le réseau local embarqué. Il s'agit d'un socle de sécurité non négociable pour tout réseau public.
Adoptez OpenRoaming pour réduire les frictions liées au portail. Pour améliorer l'expérience des voyageurs réguliers, prenez en charge Passpoint et OpenRoaming (IEEE 802.11u). Cela permet aux appareils compatibles de s'authentifier de manière sécurisée et automatique sans avoir à interagir avec le Captive Portal à chaque voyage. Pour les opérateurs utilisant déjà la plateforme, Purple sert de fournisseur d'identité gratuit pour les services OpenRoaming, ce qui en fait une voie de mise à niveau idéale. Pour plus d'informations sur les principes fondamentaux de la sécurité réseau, consultez Protéger votre réseau avec un DNS et une sécurité robustes.
La surveillance proactive est indispensable. Ne vous fiez pas aux réclamations des passagers pour identifier les pannes. Intégrez le réseau embarqué à un NOC cloud pour surveiller la disponibilité, la latence du backhaul et l'état des points d'accès en temps réel. L'objectif est d'identifier et de résoudre les problèmes avant même que le premier passager ne s'en rende compte.
Traitez le Captive Portal comme un produit, pas comme un simple outil. Le portail est votre principal point de contact avec les passagers. Investissez dans une expérience personnalisée aux couleurs de votre marque, à chargement rapide, qui communique clairement les conditions de service et l'utilisation qui sera faite des données. Un portail mal conçu génère des frictions et fait baisser les taux d'authentification, ce qui nuit directement à la qualité de vos données de première partie.
Dépannage et atténuation des risques
L'effet d'afflux en gare
Risque : Lorsqu'un train entre dans une gare bondée, des centaines d'appareils embarqués peuvent tenter de se connecter simultanément au réseau cellulaire macro de la gare ou au réseau WiFi public de celle-ci, ce qui provoque de graves interférences, une saturation du backhaul et une dégradation de l'expérience pour l'ensemble des passagers.
Atténuation : Configurez les points d'accès embarqués pour basculer dynamiquement le backhaul du réseau cellulaire vers une liaison fibre ou WiFi dédiée à haute capacité sur les quais de gare. Utilisez des déclencheurs de géolocalisation ou GPS pour ajuster automatiquement les politiques de bande passante lorsque le train est à l'arrêt dans les grands hubs, en levant temporairement les limites par utilisateur pendant que la capacité du backhaul est virtuellement illimitée.
Défaillance du câblage inter-voitures
Risque : Les connexions physiques entre les voitures subissent des contraintes mécaniques, des vibrations et des mouvements constants lors des opérations d'attelage et de dételage, ce qui entraîne la dégradation des câbles et une segmentation du réseau.
Mitigation : Mettez en œuvre une topologie en anneau redondante pour le réseau LAN embarqué en utilisant des commutateurs conformes à la norme EN 50155 avec le protocole RSTP (Rapid Spanning Tree Protocol) ou un protocole en anneau propriétaire. Si un câble entre deux voitures tombe en panne, le trafic est automatiquement redirigé dans le sens opposé de l'anneau, maintenant la connectivité vers tous les AP en quelques secondes.
Saturation de la liaison terrestre à la sortie d'un tunnel
Risque : Lorsqu'un train sort d'un long tunnel, tous les appareils tentent simultanément de resynchroniser les données (e-mails, mises à jour d'applications, sauvegardes cloud), créant un pic de trafic qui sature la liaison terrestre pendant 30 à 60 secondes.
Mitigation : Mettez en œuvre des politiques de limitation de trafic agressives qui réduisent spécifiquement le trafic des applications en arrière-plan. Configurez le Captive Portal pour déprioriser le trafic de mise à jour du système d'exploitation et les services de synchronisation cloud au niveau de la couche applicative, garantissant ainsi que le trafic interactif (navigation web, messagerie) soit toujours prioritaire.
ROI et impact commercial
Bien que le déploiement d'un réseau WiFi ferroviaire nécessite des dépenses d'investissement substantielles - généralement de 50 000 £ à 200 000 £ par train, selon la complexité de la solution de liaison terrestre - il offre des retours considérables et mesurables lorsqu'il est intégré à une plateforme d'analyse robuste.
| Facteur de valeur | Mécanisme | Résultat mesurable |
|---|---|---|
| Acquisition de données de première partie | Authentification par Captive Portal | Base de données d'e-mails des passagers pour le CRM et le marketing |
| Intelligence opérationnelle | Analyses NOC + superposition GPS | Responsabilité SLA des opérateurs, identification des zones blanches |
| Revenus des médias de détail | Publicité sur le Captive Portal | Revenus directs provenant de contenus sponsorisés lors de la connexion |
| Satisfaction des passagers | Connectivité fiable | Amélioration des scores NPS, augmentation de la part modale du rail |
| Conformité réglementaire | Capture de données conforme au GDPR | Risque juridique réduit, enregistrements de consentement vérifiables |
En exigeant une authentification via le Captive Portal, les opérateurs constituent une base de données précieuse sur la démographie et les habitudes de voyage des passagers. Ces données peuvent être utilisées pour des campagnes de marketing ciblé, des programmes de fidélité et la personnalisation des services. Les tableaux de bord analytiques qui superposent les performances du réseau avec les données de position des trains permettent aux opérateurs d'identifier précisément les zones blanches le long de la voie et de tenir les fournisseurs de réseaux cellulaires responsables des SLA contractuels.
Le Captive Portal lui-même est un espace numérique de premier choix. Les opérateurs peuvent insérer des publicités ciblées ou des messages sponsorisés dans le parcours de connexion, générant ainsi des revenus directs pour compenser les coûts d'infrastructure. Ce modèle s'est avéré très efficace dans d'autres secteurs, notamment le commerce de détail et les centres de transport, et les mêmes principes s'appliquent directement à l'environnement ferroviaire. Pour les opérateurs de l'hôtellerie gérant des hôtels de gare ou des salons voyageurs, les mêmes principes de plateforme s'appliquent - consultez notre guide des déploiements WiFi pour l'hôtellerie pour découvrir des modèles de mise en œuvre parallèles.
Définitions clés
Agrégation multi-vecteurs
Le processus consistant à combiner plusieurs connexions réseau - généralement plusieurs cartes SIM 4G ou 5G de différents opérateurs - en une seule connexion de données robuste à l'aide d'une passerelle d'agrégation, afin d'améliorer la bande passante globale et d'assurer un basculement automatique.
Essentielle pour les trains, elle évite les pannes de réseau lors de la traversée de zones où un seul fournisseur de téléphonie mobile n'offre pas de couverture. La passerelle achemine dynamiquement les paquets sur l'ensemble des vecteurs disponibles en temps réel.
EN 50155
Une norme internationale (CEI 60571) couvrant les équipements électroniques utilisés sur le matériel roulant pour les applications ferroviaires, spécifiant les exigences relatives à la température, à l'humidité, aux vibrations, aux chocs et aux fluctuations de l'alimentation électrique.
Les équipes informatiques doivent s'assurer que tous les routeurs, commutateurs et points d'accès embarqués sont certifiés EN 50155. Le matériel d'entreprise standard tombera en panne dans l'environnement ferroviaire en raison des vibrations et des températures extrêmes.
Captive Portal
Une page web que l'utilisateur d'un réseau à accès public est obligé de consulter et avec laquelle il doit interagir avant de bénéficier d'un accès complet à internet. Elle nécessite généralement une authentification et l'acceptation des conditions d'utilisation.
Utilisé par les opérateurs pour authentifier les utilisateurs, appliquer des politiques d'utilisation équitable et capturer des données marketing de première main précieuses. Il s'agit de l'interface commerciale principale entre l'opérateur et le passager sur le réseau WiFi.
Isolation des clients
Une fonctionnalité de sécurité sur les points d'accès sans fil qui empêche les appareils connectés de communiquer directement entre eux sur le réseau local, forçant tout le trafic à passer par la passerelle.
Crucial pour les réseaux publics comme le WiFi des trains afin de protéger les passagers contre les tentatives de piratage de pair à pair, les attaques de l'homme du milieu et la propagation de logiciels malveillants sur le réseau local embarqué.
Infrastructure de bord de voie
Équipement de télécommunication dédié - y compris les antennes, les unités radio et la liaison de transport en fibre optique - installé le long de la voie ferrée pour fournir un réseau de transport privé à haute capacité pour les trains.
Déployée lorsque les réseaux cellulaires publics ne peuvent pas répondre aux demandes de données élevées des lignes de banlieue denses. Elle nécessite un investissement en capital important mais offre un débit garanti indépendant de la congestion des réseaux publics.
Passpoint / OpenRoaming
Une suite de protocoles (basée sur IEEE 802.11u et Hotspot 2.0) qui permet aux appareils de se connecter automatiquement et de manière sécurisée aux réseaux WiFi participants sans nécessiter de connexion via un Captive Portal, en utilisant une authentification basée sur des certificats.
Améliore l'expérience des passagers réguliers en offrant une connectivité transparente et automatique. Purple agit en tant que fournisseur d'identité pour ce service, permettant aux opérateurs de le proposer sans avoir à créer leur propre infrastructure d'authentification.
Mise en forme du trafic (QoS)
La pratique consistant à réguler le transfert de données réseau pour contrôler l'allocation de la bande passante, donner la priorité à certains types de trafic et bloquer ou limiter les autres, garantissant ainsi une qualité de service définie pour tous les utilisateurs.
Utilisé dans les trains pour bloquer les applications à large bande passante (comme le streaming vidéo 4K) et donner la priorité au trafic interactif (navigation web, e-mail, VoIP) afin de garantir que tous les passagers disposent d'une connexion exploitable malgré une capacité de transport limitée.
Effet Doppler
La variation de la fréquence d'une onde radio perçue par un récepteur en mouvement par rapport à l'émetteur. À grande vitesse, ce décalage de fréquence peut dégrader la qualité de la liaison radio.
Un défi physique fondamental dans les réseaux ferroviaires à grande vitesse. Un équipement radio sol-train spécialisé est nécessaire pour compenser l'effet Doppler à des vitesses supérieures à 160 km/h, ce qui rend les points d'accès extérieurs d'entreprise standard inadaptés à un déploiement en bord de voie.
Politique d'utilisation équitable (FUP)
Un ensemble de règles appliquées par l'opérateur réseau qui limite la bande passante ou la consommation de données de chaque utilisateur afin de garantir un accès équitable pour tous les appareils connectés.
Mise en œuvre via le Captive Portal et le moteur de mise en forme du trafic sur l'agrégateur multi-SIM. Sans FUP, un petit nombre d'utilisateurs intensifs peut saturer l'ensemble de la liaison de transport, dégradant ainsi l'expérience de tous les passagers.
Exemples concrets
Un opérateur ferroviaire régional exploitant 50 trains fait face à de graves plaintes concernant le WiFi. Les passagers signalent que le réseau se déconnecte complètement pendant une section de 15 minutes du trajet traversant une vallée rurale. La configuration actuelle utilise un routeur 4G à carte SIM unique dans chaque voiture. Quelle est l'approche de remédiation recommandée ?
L'opérateur doit migrer vers une architecture multi-vecteurs. Étape 1 : Remplacer les routeurs à carte SIM unique par une passerelle d'agrégation multi-SIM centralisée et conforme à la norme EN 50155 par train. Étape 2 : Réaliser une étude radio de la vallée pour déterminer quels opérateurs mobiles disposent d'une couverture partielle sur le segment concerné. Étape 3 : Équiper la passerelle de cartes SIM provenant d'au moins trois opérateurs différents, en la configurant pour le bonding au niveau du paquet et le basculement transparent. Étape 4 : Déployer un Captive Portal pour appliquer une limitation stricte du débit à 2 Mbps par utilisateur lors de la traversée de la vallée à faible couverture, afin d'éviter les interruptions de connexion pour la navigation web de base. Étape 5 : Intégrer un NOC cloud pour surveiller les événements de basculement en temps réel et établir une carte de couverture pour les négociations avec les opérateurs.
Un grand opérateur interurbain lance un nouveau service premium et souhaite proposer une expérience WiFi différenciée : les passagers de première classe bénéficient d'un débit illimité de 20 Mbps, tandis que les passagers de classe standard reçoivent 5 Mbps avec un blocage des services de streaming. Comment cela doit-il être architecturé ?
Cela nécessite une architecture multi-SSID avec des politiques de QoS par SSID. Étape 1 : Configurer deux SSIDs distincts sur les AP embarqués - un pour la première classe, un pour la classe standard. Étape 2 : Associer chaque SSID à un VLAN distinct. Étape 3 : Sur l'agrégateur multi-SIM, configurer des politiques de mise en forme du trafic par VLAN : le VLAN 10 (première classe) reçoit une file d'attente prioritaire sans blocage au niveau applicatif ; le VLAN 20 (classe standard) reçoit une limite de 5 Mbps par utilisateur avec des règles de Deep Packet Inspection (DPI) bloquant les domaines et plages d'adresses IP des services de streaming connus. Étape 4 : Déployer des instances de Captive Portal distinctes pour chaque SSID, le portail de première classe étant pré-rempli pour les voyageurs fréquents via OpenRoaming ou un jeton de programme de fidélité.
Questions d'entraînement
Q1. Vous concevez le réseau local embarqué pour une nouvelle flotte de trains à 8 voitures. Le chef de projet suggère de connecter les AP en cascade via un câble Cat6 standard entre les voitures pour réduire les coûts. Quel est le risque principal de cette approche, et quelle architecture devriez-vous recommander à la place ?
Conseil : Pensez à l'environnement physique d'un train en mouvement et à ce qui arrive aux segments de réseau en aval d'un câble d'intercirculation rompu.
Voir la réponse type
Le risque principal est un point de défaillance unique en cascade. Si le câble entre la voiture 3 et la voiture 4 se rompt en raison des vibrations ou des contraintes mécaniques lors de l'accouplement, les voitures 4 à 8 perdent toute connectivité réseau. Je recommanderais une topologie en anneau redondante utilisant des commutateurs administrables conformes à la norme EN 50155 avec des connecteurs M12 et RSTP ou un protocole en anneau propriétaire. Dans une topologie en anneau, une rupture dans un segment de câble est automatiquement contournée en quelques millisecondes en acheminant le trafic dans la direction opposée autour de l'anneau, maintenant ainsi la connectivité pour tous les AP.
Q2. Votre tableau de bord analytique montre que la bande passante totale sur le service de banlieue de 08:00 sature la liaison de raccordement multi-SIM, provoquant des plaintes généralisées concernant des lenteurs. Cependant, seulement 30 % des passagers se sont authentifiés sur le Captive Portal. Quelle est la cause probable et quelle est la solution ?
Conseil : Pensez à ce que les appareils font en arrière-plan lorsqu'ils détectent un réseau WiFi connu ou ouvert, avant même qu'un utilisateur ne navigue activement.
Voir la réponse type
La cause la plus probable est l'activité en arrière-plan des appareils : les mises à jour de l'OS, les sauvegardes cloud (iCloud, Google Drive), les cycles de rafraîchissement des applications et la synchronisation des e-mails se lancent tous automatiquement dès qu'un appareil s'associe à l'SSID, que l'utilisateur se soit authentifié ou non via le Captive Portal. La solution consiste à implémenter des environnements fermés (walled gardens) pré-authentification stricts sur le Captive Portal - n'autorisant que l'accès au portail lui-même avant la connexion - combinés à un façonnage du trafic post-authentification qui bloque les plages d'adresses IP des serveurs de mise à jour et les domaines CDN connus pendant les heures de pointe. Une limitation du débit par utilisateur doit également être appliquée immédiatement après l'authentification.
Q3. Un opérateur ferroviaire souhaite déployer une infrastructure sol-train dédiée le long des voies pour contourner entièrement les réseaux cellulaires publics. Leur équipe d'achats a identifié une option à bas coût utilisant des points d'accès WiFi extérieurs d'entreprise standard montés sur des poteaux à des intervalles de 200 mètres le long de la voie. Les trains circulent à 200 km/h. Pourquoi cette approche va-t-elle échouer, et que devraient-ils spécifier à la place ?
Conseil : Prenez en compte à la fois la physique de la communication radio à grande vitesse et les exigences opérationnelles du transfert (handoff) entre les points d'accès.
Voir la réponse type
Cette approche échouera pour deux raisons fondamentales. Premièrement, les AP extérieurs d'entreprise standard ne sont pas conçus pour gérer les transferts rapides requis lorsqu'un train se déplace à 200 km/h - à cette vitesse, le train traverse une cellule de 200 mètres en moins de 4 secondes, ce qui est bien plus rapide que ce que les protocoles d'itinérance 802.11 standards peuvent exécuter pour un transfert propre. Deuxièmement, l'effet Doppler à ces vitesses dégradera la qualité de la liaison radio, car les AP standards ne peuvent pas compenser le décalage de fréquence causé par la vitesse relative entre le train et l'antenne fixe. L'opérateur doit spécifier des équipements radio sol-train dédiés provenant de fournisseurs ayant fait leurs preuves dans les déploiements ferroviaires à grande vitesse, utilisant des technologies spécifiquement conçues pour les scénarios de mobilité, avec des antennes directionnelles et des protocoles de transfert propriétaires optimisés pour la vitesse des trains.
Q4. Un opérateur de transport ferroviaire de voyageurs se prépare à un audit GDPR. Leur Captive Portal collecte des adresses e-mail et les utilise à des fins de marketing. Quelles sont les trois exigences de conformité les plus critiques qu'ils doivent démontrer ?
Conseil : Concentrez-vous sur la base légale du traitement, le droit de retirer le consentement et la conservation des données.
Voir la réponse type
Les trois exigences les plus critiques sont : 1) Base légale et consentement explicite - le portail doit présenter une case à cocher de consentement claire et non liée pour les communications marketing, qui ne soit pas pré-cochée et qui soit distincte de l'acceptation des conditions d'utilisation requise pour l'accès WiFi. Les passagers doivent pouvoir accéder au WiFi sans consentir au marketing. 2) Droit de retrait - il doit y avoir un mécanisme clair et accessible pour que les passagers retirent leur consentement marketing à tout moment, généralement un lien de désabonnement dans chaque e-mail et un centre de préférences en libre-service. 3) Rétention et minimisation des données - l'opérateur doit disposer d'une politique de rétention des données documentée spécifiant la durée de conservation des données des passagers, et doit être en mesure de prouver que les données sont supprimées ou anonymisées après la période de rétention. Ces trois exigences doivent être prouvées par des journaux d'audit.
Questions fréquentes
Pourquoi l'agrégation cellulaire multi-porteuses est-elle essentielle pour le WiFi des trains ?
Lorsqu'un train traverse divers corridors géographiques, aucun opérateur de réseau mobile unique ne fournit de couverture 4G ou 5G ininterrompue. Les passerelles d'agrégation multi-porteuses associent plusieurs modems cellulaires appartenant à différents opérateurs grâce à une agrégation au niveau des paquets. Cela garantit que si un opérateur subit une baisse de signal ou traverse une zone blanche, les connexions actives empruntent automatiquement les autres liaisons agrégées sans coupure de session.
Qu'est-ce que la norme EN 50155 et pourquoi est-elle obligatoire pour le matériel WiFi ferroviaire ?
La norme EN 50155 (IEC 60571) est la norme internationale régissant les équipements électroniques installés sur le matériel roulant. Elle impose une tolérance physique rigoureuse aux vibrations mécaniques, aux chocs, aux variations rapides de température (-40°C à +70°C), aux surtensions d'alimentation électrique et aux interférences électromagnétiques (EN 50121-3-2). Les points d'accès commerciaux ou d'entreprise standard tombent prématurément en panne dans les trains s'ils ne respectent pas la norme EN 50155 et s'ils ne disposent pas de connecteurs M12 résistants aux vibrations.
Comment la vitesse élevée des trains provoque-t-elle un effet Doppler et des problèmes de transfert sur les réseaux sans fil ?
Lorsqu'un train circule à une vitesse de 200 à plus de 320 km/h, la vitesse relative rapide entre les antennes de toit du train et les stations de base fixes provoque des décalages de fréquence (effet Doppler) et nécessite des transferts toutes les 3 à 6 secondes entre les pylônes cellulaires. Les modems spécialisés pour matériel roulant et les systèmes radio de voie mettent en œuvre une pré-compensation de fréquence Doppler ainsi que des algorithmes de roaming prédictifs pour éviter la dégradation des liaisons.
Comment la régulation du trafic du Captive Portal protège-t-elle la bande passante à bord ?
Les trains fonctionnent sur un réseau de collecte partagé et limité avec un débit fini. Avant l'authentification, un walled garden strict empêche les appareils des passagers de télécharger des mises à jour automatiques du système d'exploitation en arrière-plan ou d'effectuer des sauvegardes de synchronisation cloud. Après l'authentification, la régulation du trafic par Deep Packet Inspection (DPI) applique une limitation de débit par utilisateur (par exemple 2 Mbps) et dépriorise les flux vidéo 4K, garantissant ainsi que les voyageurs d'affaires et les navetteurs conservent une connectivité fiable.
Pourquoi l'isolation des clients de couche 2 est-elle essentielle sur les réseaux WiFi passagers ?
Le WiFi passagers est un environnement public non sécurisé où des centaines d'inconnus partagent le même domaine de diffusion sans fil local. L'isolation des clients de couche 2 empêche les appareils connectés de communiquer directement entre eux, bloquant ainsi l'usurpation ARP, les interceptions de type "man-in-the-middle" et les attaques par balayage de ports locaux au niveau radio du point d'accès.
Continuer la lecture de cette série
Staff WiFi vs. Guest WiFi : meilleures pratiques pour la segmentation des réseaux d'entreprise
Un guide technique complet destiné aux leaders de l'informatique sur la segmentation des réseaux WiFi pour le personnel et les invités. Il couvre l'architecture VLAN, l'authentification 802.1X, les politiques de pare-feu et l'impact commercial d'une conception de réseau sécurisée.
Gestion du WiFi invité pour les hôtels : intégration du PMS, des portails et des standards de marque
Ce guide technique détaille comment concevoir des réseaux WiFi d'hôtel de classe entreprise, en se concentrant sur la segmentation VLAN, l'intégration du PMS pour une gestion automatisée des sessions, et l'optimisation du Captive Portal pour une collecte de données conforme au GDPR.
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.