Un ospite si connette alla rete dell'hotel, vede la dicitura "connesso" e attende la pagina di accesso. Non appare nulla. Tenta con un altro browser, si disconnette e si riconnette, e alla fine chiama la reception perché ogni sito web si blocca o mostra un avviso di certificato. Per il team dell'hotel il sintomo visibile è semplice, ma la causa può risiedere sul dispositivo, sul controller wireless, sul DNS, sull'IPv6 o sul flusso di autorizzazione del portale.
Considerare il problema del hotel WiFi not redirecting to the login page come un errore di controllo degli accessi, non semplicemente come un fastidio del browser. Una diagnosi strutturata separa il comportamento del client dalla configurazione di rete, evita soluzioni alternative non sicure e mostra quando il tradizionale Captive Portal è diventato l'architettura sbagliata per un accesso ospiti affidabile.
Perché il reindirizzamento del WiFi dell'hotel fallisce e quanto ti costa
Un Captive Portal funziona inserendo un dispositivo appena connesso in uno stato limitato, per poi intercettare una richiesta web iniziale e inviarla a una pagina di login o di accettazione. Se la prima richiesta non raggiunge mai il servizio di intercettazione, il dispositivo può segnalare una connessione WiFi anche se l'ospite rimane non autorizzato.
Il fallimento è operativamente importante perché il portale rappresenta la porta d'ingresso dell'hotel alla rete degli ospiti. I ripetuti tentativi di riconnessione, la ricerca di reti alternative o l'interazione con un hotspot simile possono aumentare l'esposizione prima che una VPN o un'altra protezione aziendale sia completamente stabilita. Le linee guida del Regno Unito sulla sicurezza dei Captive Portal identificano i portali WiFi pubblici come un'importante superficie di attacco proprio per questo motivo.
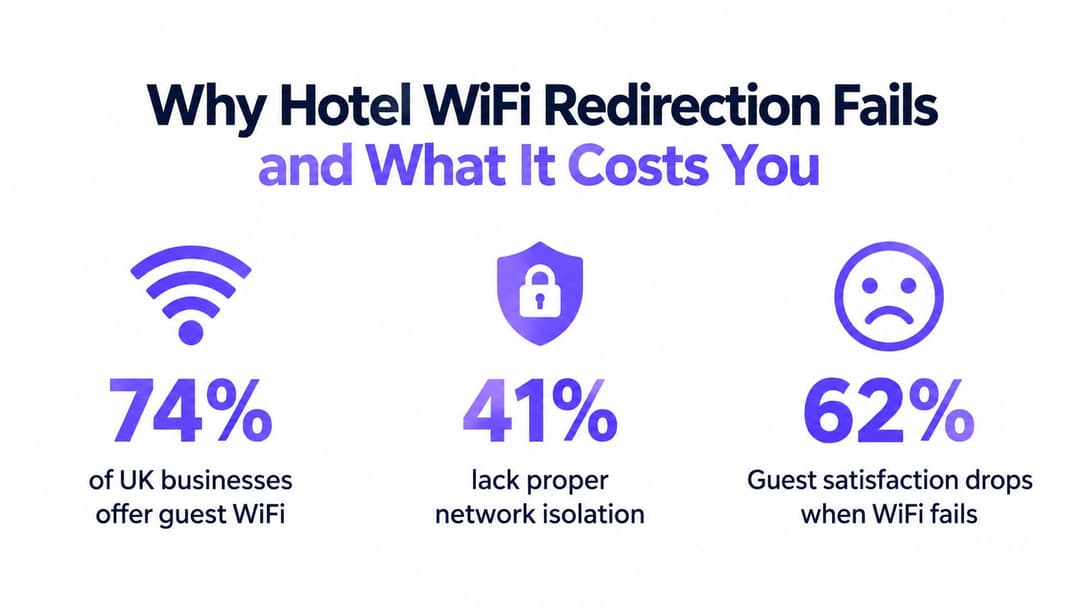
La stessa fonte del Regno Unito afferma che il 74% delle aziende del Regno Unito offre WiFi per gli ospiti, mentre il 41% di queste aziende non ha isolamento tra il traffico degli ospiti e quello aziendale. Indica inoltre un costo medio di violazione di 4.200 sterline laddove una rete ospiti non protetta sia collegata all'incidente. Queste cifre non costituiscono una previsione di perdita specifica per gli hotel, ma mostrano perché l'affidabilità del portale, la segmentazione e l'autenticazione rientrino nella stessa discussione operativa.
La prima domanda per il servizio di assistenza
Chiedi se il problema interessa un solo dispositivo, una stanza o un access point, un solo SSID o tutti gli ospiti. Un singolo iPhone con un assistente di accesso ignorato indica un problema legato allo stato del client. Il malfunzionamento di diversi dispositivi non correlati sullo stesso SSID indica un problema legato al gateway, alla policy DNS, alla disponibilità del portale o alla configurazione del controller.
Regola pratica: se più tipi di dispositivi non riescono a connettersi nella stessa posizione, smetti di dare consigli sul browser agli ospiti e ispeziona il percorso di rete.
Anche il più ampio contesto di rischio nel Regno Unito è rilevante. Le linee guida citate segnalano 204 attacchi informatici di rilevanza nazionale contro il Regno Unito nei 12 mesi precedenti ad agosto 2025, rispetto agli 89 dell'anno precedente. Per gli operatori alberghieri, questo contesto rende un reindirizzamento non riuscito qualcosa di più di un semplice problema di soddisfazione del cliente. Può segnalare una debolezza nel punto in cui si incontrano l'identità dell'ospite, la separazione del traffico e l'accesso a internet.
Diagnostica delle barriere di connessione lato dispositivo
Inizia con il client perché è la variabile più rapida da isolare. Una rete alberghiera potrebbe essere configurata correttamente mentre un telefono o un computer portatile impedisce all'assistente di rete captivo di completare il suo controllo.
Stabilisci un test pulito
Chiedi all'ospite di disattivare il WiFi, abilitare brevemente la modalità aereo, quindi disabilitarla e riconnettersi all'SSID dell'hotel desiderato. Questo forza il riavvio dell'associazione wireless e del processo DHCP. Se il dispositivo manteneva un vecchio lease o uno stato di sessione captive obsoleto, una nuova connessione può attivare il controllo di rete del sistema operativo.
Se questo non funziona, rimuovere il profilo di rete salvato e connettersi di nuovo. Dimenticare l'SSID cancella i dettagli di autenticazione memorizzati nella cache, le impostazioni di rete manuali e lo stato memorizzato in cui il dispositivo crede che il portale sia già stato gestito. Chiedere all'ospite di confermare il nome della rete con la reception prima di riconnettersi, poiché un SSID simile potrebbe essere un hotspot contraffatto.
Il controllo successivo consiste nel verificare se il dispositivo ha una VPN attiva, un'impostazione DNS sicura o un servizio di privacy. Una VPN può incanalare il traffico prima che il portale rilevi una richiesta intercettabile. Il DNS crittografato può bypassare il percorso DNS previsto dall'hotel, mentre la navigazione HTTPS-first può richiedere una destinazione sicura che il gateway non può riscrivere in modo sicuro.
Usa confronti controllati tra client
Non far modificare all'ospite diverse impostazioni senza registrarne il risultato. Esegui i test in questo ordine:
- Prova un secondo browser o l'assistente di accesso del sistema operativo. Se uno funziona e l'altro no, il problema riguarda la gestione del browser locale anziché l'accesso wireless generale.
- Disattiva temporaneamente una VPN o una funzionalità DNS privato. Ripristinala subito dopo l'autorizzazione. Questo è un passaggio diagnostico, non una raccomandazione a navigare su una rete ospiti aperta senza protezione.
- Controlla l'indirizzamento automatico. Il dispositivo deve ottenere il proprio indirizzo e le informazioni DNS dalla rete ospiti anziché utilizzare un profilo configurato manualmente.
- Confronta con un altro dispositivo. Un laptop aziendale, un telefono di test o un tablet offrono un controllo senza dover modificare l'infrastruttura.
Le funzionalità di privacy del dispositivo possono anche alterare il modo in care la rete identifica un client. I dispositivi Apple e Android possono utilizzare indirizzi MAC privati o casuali, quindi un sistema di accesso che si aspetta un indirizzo hardware stabile può trattare ogni connessione come una sessione nuova o sconosciuta. Utilizza un simulatore di randomizzazione MAC controllato per capire in che modo tale comportamento influisce sui test e sulle decisioni relative alle policy.
Non chiedere agli ospiti di ignorare gli avvisi sui certificati o di inserire dati personali in una pagina non verificata. Se la pagina appare con un errore di sicurezza del browser, registra la destinazione e interrompi il test. Questo sintomo spesso significa che la rete ha tentato di reindirizzare una richiesta HTTPS in un modo che il client ha correttamente rifiutato.
Correzioni dell'infrastruttura di rete per l'affidabilità del portale
Quando i test sui client puliti falliscono su diversi dispositivi, ispeziona l'SSID ospite e i suoi servizi a monte. Il portale dipende da una sequenza precisa: associazione wireless, assegnazione dell'indirizzo, raggiungibilità del DNS, una richiesta iniziale consentita, reindirizzamento e autorizzazione. Un'interruzione in qualsiasi punto di questa catena può apparire identica all'ospite.
Controlla il DNS e il walled garden
La rete ospiti deve fornire il percorso DNS previsto dal design del Captive Portal. Se una policy reindirizza i client verso un resolver esterno, o se l'hostname del portale non è raggiungibile prima dell'autorizzazione, il gateway potrebbe non avere un modo affidabile per presentare la pagina di benvenuto.
Controlla i log del controller e del gateway per un dispositivo di test e conferma:
- il client ha ricevuto le impostazioni previste per la rete ospiti;
- le richieste DNS sono gestite in base alla policy di pre-autorizzazione;
- l'hostname del portale viene risolto e rimane raggiungibile dallo stato limitato;
- il walled garden consente solo i servizi richiesti per l'accesso;
- l'autorizzazione andata a buon fine modifica la policy del client come previsto.
Una guida utile sul captive portal guide descrive il flusso più ampio e la relazione tra la pagina di accesso visibile e il livello di autorizzazione della rete. In un'installazione alberghiera, questa separazione è importante perché una pagina può caricarsi correttamente anche quando il controller non riesce a rilasciare la sessione.
Testa IPv4 e IPv6 in modo indipendente
L'IPv6 è un frequente punto d'ombra. Un dispositivo potrebbe preferire una rotta IPv6 mentre la policy di intercettazione del portale supporta solo l'IPv4. Il risultato è una connessione che appare integra a livello wireless, ma il browser non riceve mai il reindirizzamento previsto.
Per un test controllato, applica una policy solo IPv4 a un SSID ospite di test o a una VLAN di test, quindi confronta il risultato con il normale servizio dual-stack. Se il portale funziona solo con IPv4, non lasciare la rete di produzione in uno stato ridotto senza comprendere le conseguenze operative e di sicurezza. Configura invece il portale, il comportamento del DNS, le regole del firewall e il servizio di autorizzazione per supportare il design dual-stack previsto.
Verifica il percorso della richiesta iniziale
I portali Captive Portal si affidano tradizionalmente a una richiesta HTTP non crittografata prima che inizi una sessione sicura. Il gateway deve essere in grado di ricevere tale richiesta e reindirizzarla senza tentare di riscrivere una pagina HTTPS o interrompere la validazione del certificato. Verificare che la policy per gli ospiti consenta al traffico iniziale richiesto di raggiungere il servizio di intercettazione, impedendo al contempo l'accesso illimitato a Internet prima dell'autorizzazione.
Acquisisci una sessione di test sul gateway, non solo nel browser. Devi verificare se la richiesta lascia il dispositivo, raggiunge il controller, viene reindirizzata al portale e restituisce un risultato di autorizzazione. Se la richiesta non arriva mai, esamina la rete wireless o il routing. Se arriva ma non viene reindirizzata, ispeziona l'ordine delle policy. Se la pagina si carica ma l'accesso rimane bloccato, verifica il passaggio tra il portale e il controller o il transito RADIUS.
Il browser mostra il sintomo, ma è il gateway a decidere se l'ospite viene effettivamente sbloccato.
Oltre la schermata splash e riduzione degli attriti con i protocolli moderni
Le splash page tradizionali risolvono un reale problema di accesso, ma dipendono da comportamenti che i sistemi operativi moderni limitano sempre di più. Funzionano al meglio quando il dispositivo esegue un probe prevedibile, la rete lo intercetta in modo pulito e l'ospite completa un breve flusso di accettazione. Diventano fragili quando il dispositivo preferisce il traffico crittografato, utilizza DNS privati o gestisce l'assistente per la Captive Portal in modo diverso da un browser completo.
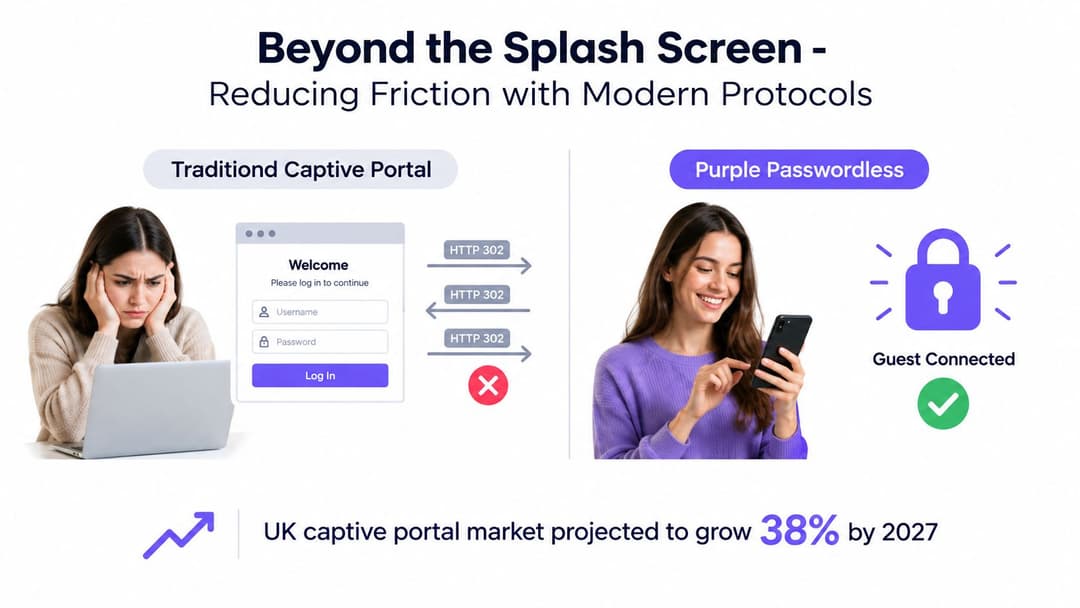
La categoria è ancora in espansione. Si prevede che il mercato dei Captive Portal nel Regno Unito crescerà da 70,7 milioni di dollari nel 2026 a 163 milioni di dollari entro il 2031, con un tasso di crescita annuale composto del 14,9%, secondo le previsioni di mercato dei Captive Portal nel Regno Unito. Il settore dell'ospitalità e del tempo libero è identificato come il più grande segmento di utenti finali designato in tale previsione, con ricavi di segmento che dovrebbero salire da 18,7 milioni di dollari nel 2026 a 41,8 milioni di dollari entro il 2032. La proiezione riflette una domanda continua, ma non elimina i punti deboli tecnici dell'accesso dipendente dal reindirizzamento.
Confronta i modelli di accesso
| Modello | Cosa funziona bene | Dove riscontra difficoltà |
|---|---|---|
| Captive Portal tradizionale | Branding familiare, accettazione dei termini, verifica dei voucher o della camera e un guest journey flessibile | Dipende dall'intercettazione, dal comportamento del browser, dalle policy DNS e da un primo reindirizzamento riuscito |
| Accesso tramite email o social | Può supportare la raccolta di dati di prima parte se progettato in modo conforme alla legge | Aggiunge campi, reindirizzamenti e decisioni sul consenso che possono ritardare l'accesso di base a internet |
| Passpoint o OpenRoaming senza password | Utilizza un onboarding crittografato basato sull'identità ed evita ripetute interazioni con la splash page | Richiede dispositivi compatibili, pianificazione della rete, gestione del ciclo di vita delle credenziali e partner di roaming adeguati |
Il consenso al marketing richiede particolare attenzione nel Regno Unito. L'accesso degli ospiti non dovrebbe essere subordinato all'adesione al marketing. Un portale può comunque presentare un'informativa sulla privacy o offrire una scelta di consenso separata e chiara, ma rendere l'autorizzazione promozionale parte dello scambio di connettività di base crea un attrito evitabile in termini di conformità ed esperienza.
Passpoint e OpenRoaming spostano l'autenticazione all'interno della connessione di rete anziché chiedere al browser di eseguire l'intero lavoro. Questo non significa che ogni hotel debba rimuovere immediatamente il proprio portale. Un design pratico può mantenere un portale limitato per i dispositivi legacy, per chi vi accede per la prima volta o per i flussi di lavoro relativi a camere e voucher, offrendo al contempo un accesso automatico crittografato agli ospiti compatibili.
La domanda corretta non è quindi se le splash page siano familiari. È se l'hotel possa fornire un accesso affidabile, una raccolta dati conforme alle normative, una segmentazione chiara e uno sforzo di supporto gestibile con il metodo scelto.
Implementazione dell'accesso passwordless con Purple
L'eliminazione del reindirizzamento rimuove un'intera classe di guasti. Invece di attendere che un browser richieda una pagina che il gateway possa intercettare, un design passwordless stabilisce l'identità e la crittografia come parte dell'accesso alla rete.
Per gli ospiti, Passpoint e OpenRoaming possono supportare un percorso di registrazione una tantum, dopodiché il dispositivo è in grado di riconoscere un servizio autorizzato e connettersi utilizzando credenziali crittografate. L'hotel deve comunque progettare la registrazione con attenzione. Un ospite non dovrebbe essere costretto a compilare campi di marketing non necessari prima di ricevere l'accesso di base, e l'operatore ha bisogno di una procedura chiara per la scadenza, la revoca e il supporto in caso di sostituzione del dispositivo.
Purple offre una piattaforma per WiFi ospiti e networking basato sull'identità in grado di supportare l'accesso tramite Captive Portal, l'autenticazione cloud RADIUS, OpenRoaming e l'accesso basato su Passpoint. Il suo approccio al WiFi senza password è particolarmente rilevante quando l'obiettivo operativo è ridurre la dipendenza dall'intercettazione del browser, mantenendo al contempo il controllo sulle identità degli ospiti e del personale.
Adatta l'architettura all'utente
Un hotel ospita normalmente diversi gruppi di utenti e un unico metodo di login raramente si adatta a tutti:
- Gli ospiti per brevi soggiorni hanno bisogno di una connessione con il minimo attrito, della verifica della camera o della prenotazione dove richiesto e di un'esperienza di privacy chiara.
- I visitatori abituali beneficiano di un metodo automatico e affidabile anziché dover compilare ripetutamente un modulo a ogni visita presso la struttura.
- Il personale e i fornitori necessitano di un accesso basato su directory, di una revoca rapida e della separazione dal traffico degli ospiti.
- I dispositivi legacy, come i vecchi terminali portatili o i dispositivi specialistici, potrebbero richiedere ancora una chiave PSK controllata o un workflow del portale.
Per il personale, l'integrazione della directory con piattaforme come Entra ID, Google Workspace o Okta può collegare l'accesso wireless ai processi esistenti del ciclo di vita delle identità. Quando un dipendente se ne va o perde le autorizzazioni, l'identità di rete può essere rimossa tramite il processo della directory invece di attendere la modifica di una password condivisa. Questo approccio supporta i principi zero-trust in modo più efficace rispetto al trattare ogni persona su un SSID del personale come equivalente.
La segmentazione rimane essenziale. L'autenticazione senza password non sostituisce la progettazione di VLAN, firewall, isolamento dei client o policy. Il controller deve comunque distinguere il traffico di ospiti, personale, strutture e gestione, e deve applicare la corretta autorizzazione una volta stabilita l'identità.
Distribuisci senza perdere la visibilità operativa
Inizia con un SSID pilota o un'area definita della struttura. Misura i risultati della connessione su telefoni, laptop, tablet attuali e su qualsiasi dispositivo gestito dall'hotel. Mantieni disponibile il Captive Portal esistente per i client non supportati mentre il team convalida la gestione dei certificati, l'onboarding, l'assegnazione delle policy e le procedure dell'help desk.
Purple supporta integrazioni con i principali fornitori di rete, tra cui Meraki, Aruba, Ruckus, Mist e UniFi, in base alle informazioni del produttore fornite per questo articolo. Tale compatibilità può ridurre la necessità di sostituire l'infrastruttura wireless, ma l'operatore deve comunque confermare l'esatta versione del controller, il metodo di autenticazione, il design del roaming e il modello di segmentazione prima dell'installazione.
Il vantaggio architetturale è semplice: un ospite non dipende più interamente da un fragile reindirizzamento del browser per essere autorizzato. L'hotel può offrire un portale dove ha senso, ma ha anche una strada verso una connettività crittografata e sensibile all'identità, più facile da gestire tra diversi tipi di dispositivi e visite successive.
Convalida e manutenzione per un accesso degli ospiti coerente
La risoluzione di un problema legato al portale non si conclude quando un singolo telefono di prova raggiunge la pagina di benvenuto. Gli hotel cambiano access point, firmware dei controller, policy DNS, certificati, regole del firewall e integrazioni dell'identità. Ognuna di queste modifiche può ripristinare il sintomo originale senza generare un evidente allarme di infrastruttura.
Crea un piano di test ripetibile che la reception e l'IT possano eseguire dopo ogni modifica sostanziale della rete. Utilizza dispositivi appartenenti al profilo reale degli ospiti dell'hotel, non solo il laptop di un amministratore.
Testa l'intero percorso dell'ospite
Per ogni SSID di test, verifica:
- Associazione e indirizzamento. Il dispositivo si connette alla rete desiderata e riceve le impostazioni previste.
- Rilevamento del portale. L'assistente del sistema operativo e un normale browser ricevono entrambi l'esperienza di accesso prevista.
- Autenticazione. Termini, verifiche delle camere, voucher o passaggi di identità si completano senza avvisi relativi ai certificati.
- Autorizzazione. Il client riceve l'accesso a internet e la larghezza di banda o la policy corretta.
- Isolamento. Il traffico degli ospiti non può raggiungere il personale, la gestione o altri dispositivi degli ospiti oltre a quanto approvato nel progetto.
- Scadenza e nuovo accesso. Una sessione termina come configurato e la connessione successiva segue il flusso previsto.
Effettua test in diversi punti dell'edificio, poiché un problema limitato a un singolo access point può indicare un problema a livello di uplink locale, switch, DHCP o gruppo di controller. Test durante i periodi di picco così come nei momenti di calma, poiché la latenza del portale e la capacità del backend possono comportarsi diversamente sotto carico.
Monitora le cause, non solo i reclami
Monitora le transazioni del portale non riuscite, gli errori di risoluzione DNS, i rifiuti di autenticazione e i client che si associano senza ricevere l'autorizzazione. Verifica le modifiche dopo gli aggiornamenti del firmware e conferma che la policy per gli ospiti gestisca ancora sia IPv4 che IPv6 come previsto.
Mantieni un registro sintetico degli incidenti per ogni errore: tipo di dispositivo, sistema operativo, SSID, posizione, ora, risultato del gateway, risultato del portale e risultato dell'autorizzazione. Questa documentazione consente al team di distinguere un'impostazione di privacy specifica del client da una regressione della configurazione a livello di intera struttura.
Pianifica revisioni periodiche della segmentazione insieme ai test del portale. Una pagina di login affidabile che immette gli utenti su una rete non isolata correttamente lascia comunque l'hotel esposto. Un accesso ospiti coerente richiede sia un percorso di autenticazione funzionante sia confini applicabili dopo che l'ospite è online.
Purple può aiutare gli hotel a combinare l'autenticazione WiFi per gli ospiti, l'accesso basato sull'identità, i flussi di lavoro dei portali e la connettività senza password, mantenendo la segmentazione della rete e la visibilità operativa. Visita Purple per valutare un percorso pratico per superare l'accesso instabile basato sui reindirizzamenti e definire un progetto pilota per la tua struttura.