Un client se connecte au réseau de l'hôtel, voit la mention « connecté » et attend la page de connexion. Rien n'apparaît. Il essaie un autre navigateur, se déconnecte puis se reconnecte, et finit par appeler la réception car chaque site web se fige ou affiche un avertissement de certificat. Pour l'équipe de l'hôtel, le symptôme visible est simple, mais la cause peut provenir de l'appareil, du contrôleur sans fil, du DNS, de l'IPv6 ou du flux d'autorisation du portail.
Considérez le problème du WiFi de l'hôtel qui ne redirige pas vers la page de connexion comme un défaut de contrôle d'accès, et non comme un simple désagrément du navigateur. Un diagnostic structuré permet de séparer le comportement du client de la configuration réseau, d'éviter les solutions de contournement non sécurisées et de déterminer si le Captive Portal traditionnel est devenu une architecture inadaptée pour un accès invité fiable.
Pourquoi la redirection WiFi des hôtels échoue et ce que cela vous coûte
Un Captive Portal fonctionne en plaçant un appareil nouvellement connecté dans un état restreint, puis en interceptant une requête web initiale et en l'envoyant vers une page de connexion ou d'acceptation. Si cette première requête n'atteint jamais le service d'interception, l'appareil peut signaler une connexion WiFi alors que l'invité reste non autorisé.
Cet échec est important sur le plan opérationnel, car le portail est la porte d'entrée de l'hôtel vers le réseau invité. Les tentatives de reconnexion répétées, la recherche de réseaux alternatifs ou l'interaction avec un point d'accès similaire peuvent accroître l'exposition avant qu'un VPN ou une autre protection d'entreprise ne soit complètement établi. Les recommandations britanniques sur la sécurité des captive portals identifient les portails WiFi publics comme une surface d'attaque importante pour cette raison.
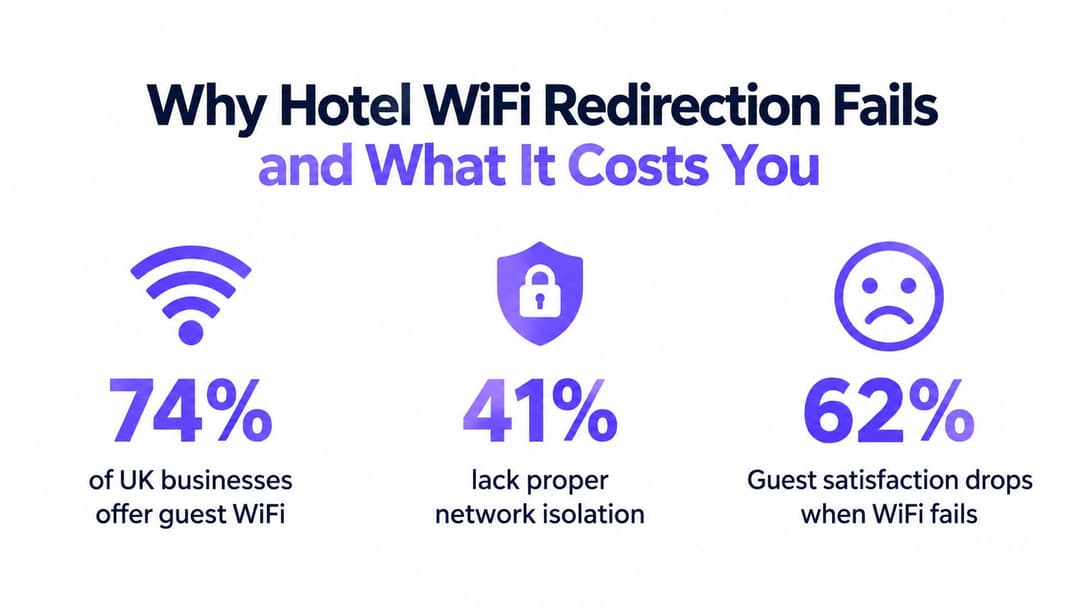
La même source britannique indique que 74 % des entreprises britanniques proposent un accès WiFi invité, tandis que 41 % de ces entreprises n'ont aucune isolation entre le trafic invité et le trafic d'entreprise. Elle indique également un coût moyen de violation de 4 200 £ lorsqu'un réseau invité non sécurisé est lié à l'incident. Ces chiffres ne constituent pas une prévision de perte spécifique aux hôtels, mais ils montrent pourquoi la fiabilité du portail, la segmentation et l'authentification font partie d'un même débat opérationnel.
La première question pour le centre de support
Demandez si la panne concerne un seul appareil, une seule chambre ou un seul point d'accès, un seul SSID ou tous les clients. Un seul iPhone avec un assistant de connexion ignoré indique un problème d'état du client. Plusieurs appareils non liés qui échouent sur le même SSID indiquent un problème de passerelle, de politique DNS, de disponibilité du portail ou de configuration du contrôleur.
Règle pratique : si plusieurs types d'appareils échouent au même endroit, arrêtez de donner des conseils de navigation aux clients et inspectez le chemin réseau.
L'environnement global des risques au Royaume-Uni est également important. Les directives citées font état de 204 cyberattaques d'importance nationale contre le Royaume-Uni au cours des 12 mois précédant août 2025, contre 89 l'année précédente. Pour les exploitants d'hôtels, ce contexte fait d'une redirection échouée plus qu'un simple problème de satisfaction client. Cela peut signaler une faille au point de rencontre entre l'identité des clients, la séparation du trafic et l'accès internet.
Diagnostiquer les barrières de connexion côté client
Commencez par l'appareil client, car c'est la variable la plus rapide à isoler. Le réseau d'un hôtel peut être correctement configuré alors qu'un téléphone ou un ordinateur portable empêche l'assistant de portail captif de finaliser sa requête.
Établir un test propre
Demandez au client de désactiver le WiFi, d'activer brièvement le mode avion, puis de le désactiver et de se reconnecter au SSID de l'hôtel concerné. Cela force le processus d'association sans fil et de DHCP à redémarrer. Si l'appareil conservait un ancien bail ou un état de session captive expiré, une nouvelle connexion peut déclencher la vérification réseau du système d'exploitation.
Si cela ne fonctionne pas, supprimez le profil réseau enregistré et reconnectez-vous. Oublier le SSID efface les détails d'authentification mis en cache, les paramètres réseau manuels et l'état mémorisé où l'appareil considère que le portail a déjà été géré. Demandez au client de confirmer le nom du réseau auprès de la réception avant de se reconnecter, car un SSID similaire pourrait être un point d'accès piraté.
La vérification suivante consiste à déterminer si l'appareil dispose d'un VPN actif, d'un paramètre DNS sécurisé ou d'un service de confidentialité. Un VPN peut acheminer le trafic dans un tunnel avant que le portail ne voie une requête interceptable. Un DNS chiffré peut contourner le chemin DNS attendu de l'hôtel, tandis qu'une navigation HTTPS d'abord peut demander une destination sécurisée que la passerelle ne peut pas réécrire en toute sécurité.
Utiliser des comparaisons de clients contrôlées
Ne demandez pas au client de modifier plusieurs paramètres sans enregistrer le résultat. Testez dans cet ordre :
- Essayez un second navigateur ou l'assistant de connexion du système d'exploitation. Si l'un fonctionne et pas l'autre, le problème vient de la gestion locale du navigateur plutôt que de l'accès WiFi général.
- Désactivez temporairement un VPN ou une fonctionnalité de DNS privé. Réactivez-le immédiatement après l'autorisation. Il s'agit d'une étape de diagnostic et non d'une recommandation de naviguer sur un réseau invité ouvert sans protection.
- Vérifiez l'adressage automatique. L'appareil doit obtenir son adresse et ses informations DNS à partir du réseau invité plutôt que d'utiliser un profil configuré manuellement.
- Comparez avec un autre appareil. Un ordinateur portable du personnel, un téléphone de test ou une tablette vous offre un élément de contrôle sans modifier l'infrastructure.
Les fonctionnalités de confidentialité des appareils peuvent également modifier la façon dont le réseau identifie un client. Les appareils Apple et Android peuvent utiliser des adresses MAC privées ou aléatoires, de sorte qu'un système d'accès qui attend une adresse matérielle stable peut traiter chaque connexion comme une session nouvelle ou inconnue. Utilisez un simulateur de randomisation MAC contrôlé pour comprendre comment ce comportement affecte les tests et les décisions politiques.
Ne demandez pas aux clients d'ignorer les avertissements de certificat ou de saisir des informations personnelles sur une page non vérifiée. Si la page s'affiche avec une erreur de sécurité du navigateur, enregistrez la destination et arrêtez le test. Ce symptôme signifie souvent que le réseau a tenté de rediriger une requête HTTPS d'une manière que le client a correctement rejetée.
Corrections de l'infrastructure réseau pour la fiabilité du portail
Lorsque les tests sur un client propre échouent sur différents appareils, inspectez le SSID invité et ses services en amont. Le portail dépend d'une séquence précise : association sans fil, attribution d'adresse, accessibilité DNS, requête initiale autorisée, redirection et autorisation. Une rupture à n'importe quel niveau de cette chaîne peut se traduire par le même résultat pour le client.
Vérifier le DNS et le walled garden
Le réseau invité doit fournir le chemin DNS attendu par la conception du Captive Portal. Si une politique envoie les clients vers un résolveur externe, ou si le nom d'hôte du portail n'est pas accessible avant l'autorisation, la passerelle peut n'avoir aucun moyen fiable de présenter la page de destination.
Consultez les journaux du contrôleur et de la passerelle pour un appareil de test et confirmez :
- le client a reçu les paramètres attendus du réseau invité ;
- les requêtes DNS sont traitées conformément à la politique de pré-autorisation ;
- le nom d'hôte du portail est résolu et reste accessible depuis l'état restreint ;
- le walled garden n'autorise que les services requis pour la connexion ;
- une autorisation réussie modifie la politique du client comme prévu.
Un guide du captive portal très utile décrit le flux global et la relation entre la page de connexion visible et la couche d'autorisation réseau. Dans le cadre d'un déploiement hôtelier, cette séparation est essentielle car une page peut se charger correctement alors que le contrôleur ne parvient toujours pas à libérer la session.
Tester IPv4 et IPv6 indépendamment
L'IPv6 est un angle mort fréquent. Un appareil peut préférer une route IPv6 alors que la politique d'interception du portail ne prend en charge que l'IPv4. Le résultat est une connexion qui semble s'établir correctement au niveau de la couche sans fil, mais le navigateur ne reçoit jamais la redirection attendue.
Pour un test contrôlé, appliquez une politique IPv4 uniquement à un SSID invité de test ou à un VLAN de test, puis comparez le résultat avec le service double pile normal. Si le portail fonctionne uniquement en IPv4, ne laissez pas le réseau de production dans un état restreint sans en comprendre les conséquences opérationnelles et de sécurité. Configurez plutôt le portail, le comportement DNS, les règles de pare-feu et le service d'autorisation pour prendre en charge la configuration double pile prévue.
Vérifier le chemin de la requête initiale
Les Captive Portals reposent traditionnellement sur une requête HTTP non chiffrée avant le début d'une session sécurisée. La passerelle doit être capable de recevoir cette requête et de la rediriger sans tenter de réécrire une page HTTPS ou de rompre la validation du certificat. Vérifiez que la politique invité autorise le trafic initial requis à atteindre le service d'interception, tout en empêchant un accès internet illimité avant l'autorisation.
Capturez une session de test au niveau de la passerelle, et pas seulement dans le navigateur. Vous devez vérifier si la requête quitte l'appareil, atteint le contrôleur, est redirigée vers le portail et renvoie un résultat d'autorisation. Si la requête n'arrive jamais, examinez la connexion sans fil ou le routage. Si elle arrive mais n'est pas redirigée, inspectez l'ordre des politiques. Si la page se charge mais que l'accès reste bloqué, inspectez le transfert entre le portail et le contrôleur ou le transfert RADIUS.
Le navigateur affiche le symptôme, mais c'est la passerelle qui décide si le client est réellement autorisé à se connecter.
Au-delà du portail captif : réduire les frictions avec les protocoles modernes
Les pages d'accueil traditionnelles résolvent un réel problème d'accès, mais elles dépendent de comportements que les systèmes d'exploitation modernes limitent de plus en plus. Elles fonctionnent de manière optimale lorsque l'appareil effectue une requête de test prévisible, que le réseau l'intercepte proprement et que le client valide un court parcours d'acceptation. Elles deviennent fragiles lorsque l'appareil privilégie le trafic chiffré, utilise un DNS privé ou traite l'assistant de portail captif différemment d'un navigateur complet.
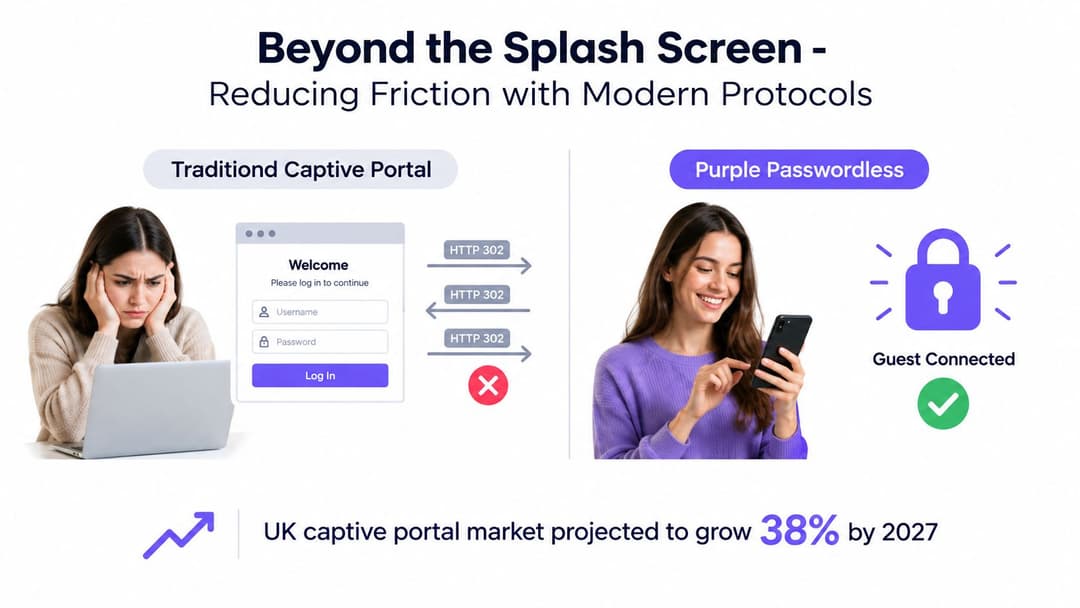
La catégorie continue de se développer. Le marché du Captive Portal au Royaume-Uni devrait passer de 70,7 millions de dollars en 2026 à 163 millions de dollars d'ici 2031, ce qui implique un taux de croissance annuel composé de 14,9 %, selon les prévisions du marché du captive portal au Royaume-Uni. L'hôtellerie et les loisirs sont identifiés comme le segment d'utilisateurs finaux le plus important dans ces prévisions, avec des revenus sectoriels qui devraient passer de 18,7 millions de dollars en 2026 à 41,8 millions de dollars d'ici 2032. Ces projections reflètent une demande continue, mais elles ne suppriment pas les faiblesses techniques des accès dépendants des redirections.
Comparer les modèles d'accès
| Modèle | Ce qui fonctionne | Là où il y a des difficultés |
|---|---|---|
| Captive Portal traditionnel | Image de marque familière, acceptation des conditions, vérification de chambre ou de coupon, et parcours invité flexible | Dépend de l'interception, du comportement du navigateur, de la politique DNS et d'une première redirection réussie |
| Connexion par e-mail ou réseaux sociaux | Peut prendre en charge la collecte de données propriétaires lorsqu'elle est conçue légalement | Ajoute des champs, des redirections et des décisions de consentement qui peuvent retarder l'accès Internet de base |
| Passpoint sans mot de passe ou OpenRoaming | Utilise une intégration chiffrée basée sur l'identité et évite les interactions répétées avec la page d'accueil | Nécessite des appareils compatibles, une planification réseau, une gestion du cycle de vie des identifiants et des partenaires de roaming appropriés |
Le consentement marketing nécessite une attention particulière. L'accès des invités ne doit pas être conditionné par l'acceptation de recevoir des offres marketing. Un portail peut toujours présenter une note d'information sur la confidentialité ou proposer un choix de consentement distinct et clair, mais faire de l'autorisation promotionnelle une condition d'accès à la connectivité de base crée des frictions de conformité et d'expérience évitables.
Passpoint et OpenRoaming déplacent l'authentification directement dans la connexion réseau plutôt que de demander au navigateur de gérer l'intégralité du processus. Cela ne signifie pas que chaque hôtel doit immédiatement supprimer son portail. Une conception pratique peut conserver un portail limité pour les appareils anciens, les nouveaux visiteurs ou les processus liés aux chambres et aux bons d'accès, tout en offrant un accès automatique chiffré aux clients compatibles.
La bonne question n'est donc pas de savoir si les portails captifs sont familiers. Il s'agit de savoir si l'hôtel peut garantir un accès fiable, une collecte de données légale, une segmentation claire et un effort de support gérable avec la méthode choisie.
Implémenter l'accès sans mot de passe avec Purple
Éliminer la redirection supprime une catégorie entière de défaillances. Au lieu d'attendre qu'un navigateur demande une page que la passerelle peut intercepter, une conception sans mot de passe établit l'identité et le chiffrement dans le cadre même de l'accès au réseau.
Pour les clients, Passpoint et OpenRoaming peuvent prendre en charge un parcours d'inscription unique, après lequel l'appareil peut reconnaître un service autorisé et se connecter en utilisant des identifiants chiffrés. L'hôtel doit tout de même concevoir cette inscription avec soin. Un client ne devrait pas être contraint de remplir des champs marketing inutiles avant d'accéder au réseau de base, et l'opérateur a besoin d'un processus clair pour l'expiration, la révocation et l'assistance en cas de remplacement d'un appareil.
Purple propose une plateforme de WiFi invité et de réseau basé sur l'identité capable de prendre en charge la connexion par Captive Portal, l'authentification RADIUS dans le cloud, ainsi que les accès basés sur OpenRoaming et Passpoint. Son approche de WiFi sans mot de passe s'avère particulièrement pertinente lorsque l'objectif opérationnel est de réduire la dépendance vis-à-vis de l'interception par navigateur tout en conservant le contrôle des identités des clients et du personnel.
Adapter l'architecture à l'utilisateur
Un hôtel compte normalement plusieurs populations de clients, et une seule méthode de connexion convient rarement à toutes :
- Les invités de court séjour ont besoin d'une connexion simple et fluide, d'une vérification de chambre ou de réservation si nécessaire, et d'une expérience de confidentialité claire.
- Les visiteurs réguliers bénéficient d'une méthode automatique et fiable plutôt que de devoir remplir à nouveau un formulaire à chaque visite de l'établissement.
- Le personnel et les prestataires ont besoin d'un accès basé sur l'annuaire, d'une révocation rapide et d'une séparation du trafic des invités.
- Les équipements existants tels que les anciens terminaux portables ou les appareils spécialisés peuvent toujours nécessiter un flux de travail contrôlé par PSK ou portail.
Pour le personnel, l'intégration d'annuaires avec des plateformes telles que Microsoft Entra ID, Google Workspace ou Okta permet de connecter l'accès sans fil aux processus existants de cycle de vie des identités. Lorsqu'un employé s'en va ou perd ses droits, l'identité réseau peut être supprimée via le processus d'annuaire au lieu d'attendre qu'un mot de passe partagé soit modifié. Cette approche soutient les principes du zero-trust de manière plus efficace que de traiter chaque personne sur un SSID du personnel comme équivalente.
La segmentation reste essentielle. L'authentification sans mot de passe ne remplace pas la conception des VLAN, du pare-feu, de l'isolation des clients ou des politiques. Le contrôleur doit toujours distinguer le trafic des invités, du personnel, des installations et de la direction, et il doit appliquer la bonne autorisation une fois l'identité établie.
Déployer sans perdre la visibilité opérationnelle
Commencez par un SSID pilote ou une zone définie de la propriété. Mesurez les résultats de connexion sur les téléphones, ordinateurs portables, tablettes actuels et tous les appareils gérés par l'hôtel. Maintenez le portail existant disponible pour les clients non pris en charge pendant que l'équipe valide la gestion des certificats, l'onboarding, l'attribution des politiques et les procédures du centre d'assistance.
Purple prend en charge les intégrations avec les principaux fournisseurs de réseau, notamment Meraki, Aruba, Ruckus, Mist et UniFi, conformément aux informations de l'éditeur fournies pour cet article. Cette compatibilité peut réduire la nécessité de remplacer l'infrastructure sans fil, mais l'opérateur doit tout de même valider la version exacte du contrôleur, la méthode d'authentification, le modèle d'itinérance et le modèle de segmentation avant le déploiement.
Le gain architectural est simple : un invité ne dépend plus entièrement d'une redirection de navigateur fragile pour être autorisé. L'hôtel peut proposer un portail là où cela est pertinent, tout en disposant d'une voie vers une connectivité chiffrée et respectueuse de l'identité, plus facile à gérer sur différents types d'appareils et lors des visites ultérieures.
Validation et maintenance pour un accès client cohérent
La correction d'un portail n'est pas terminée lorsqu'un seul téléphone de test accède à la page d'accueil. Les hôtels modifient les points d'accès, le firmware du contrôleur, les politiques DNS, les certificats, les règles de pare-feu et les intégrations d'identité. Chacun de ces changements peut rétablir le symptôme d'origine sans générer d'alerte d'infrastructure évidente.
Créez un plan de test reproductible que la réception et le service informatique peuvent exécuter après chaque modification matérielle du réseau. Utilisez des appareils correspondant au profil réel des clients de l'hôtel, et pas uniquement l'ordinateur portable d'un administrateur.
Tester l'ensemble du parcours client
Pour chaque SSID de test, vérifiez :
- Association et adressage. L'appareil rejoint le réseau prévu et reçoit les paramètres attendus.
- Découverte du portail. L'assistant du système d'exploitation et un navigateur normal bénéficient tous deux de l'expérience de connexion prévue.
- Authentification. Les conditions, les vérifications de chambre, les coupons ou les étapes d'identité se déroulent sans avertissement de certificat.
- Autorisation. Le client reçoit l'accès Internet ainsi que la bande passante ou la politique appropriée.
- Isolation. Le trafic des invités ne peut pas atteindre le personnel, la direction ou d'autres appareils d'invités au-delà de la configuration approuvée.
- Expiration et reconnexion. Une session se termine comme configuré, et la connexion suivante suit le flux prévu.
Testez à différents endroits du bâtiment, car un problème limité à un seul point d'accès peut indiquer un problème local de liaison montante, de commutateur, de DHCP ou de groupe de contrôleurs. Testez les périodes de forte affluence ainsi que les périodes calmes, car la latence du portail et la capacité du backend peuvent se comporter différemment sous charge.
Surveiller les causes, pas seulement les plaintes
Suivez les transactions de portail échouées, les erreurs de résolution DNS, les refus d'authentification et les clients qui s'associent sans recevoir d'autorisation. Examinez les modifications après les mises à jour de firmware et confirmez que la politique invité gère toujours à la fois IPv4 et IPv6 comme prévu.
Conservez un court registre d'incidents pour chaque échec : type d'appareil, système d'exploitation, SSID, emplacement, heure, résultat de la passerelle, résultat du portail et résultat de l'autorisation. Ces preuves permettent à l'équipe de distinguer un paramètre de confidentialité spécifique au client d'une régression de configuration à l'échelle de la propriété.
Planifiez des examens périodiques de la segmentation parallèlement aux tests du portail. Une page de connexion fiable qui libère les utilisateurs sur un réseau mal isolé expose toujours l'hôtel. Un accès invité cohérent nécessite à la fois un parcours d'authentification fonctionnel et des limites applicables après la connexion de l'invité.
Purple peut aider les hôtels à associer l'authentification WiFi invité, l'accès basé sur l'identité, les parcours de portail et la connectivité sans mot de passe tout en préservant la segmentation du réseau et la visibilité opérationnelle. Visitez Purple pour évaluer une transition concrète vers un accès affranchi des redirections instables et concevoir un projet pilote pour votre établissement.