Il consiglio più comune riguardo al connessione automatica WiFi è quello di disattivarlo. Questo è sensato per gli hotspot pubblici aperti, ma è un consiglio incompleto per una rete aziendale. Un dispositivo gestito che si connette automaticamente a un servizio affidabile basato su certificati può essere più sicuro rispetto al chiedere a un membro del personale di selezionare un SSID, accettare un portale e digitare una password condivisa.
La domanda importante non è se la connessione automatica sia abilitata. È a cosa il dispositivo è autorizzato a connettersi, in che modo la rete dimostra la propria identità e come gli amministratori revocano l'accesso. La connessione automatica aperta si affida al giudizio dell'utente. Il roaming sicuro si basa su identità, crittografia, policy e infrastruttura. Si tratta di modelli operativi molto diversi.
Ripensare il mito della sicurezza della connessione automatica
Le guide per i consumatori di solito considerano l'associazione automatica come il problema principale. In realtà, il rischio deriva dal consentire a un dispositivo di connettersi a una rete non protetta o non crittografata solo perché il suo nome sembra familiare. Lo stesso dispositivo mobile può essere a rischio quando si connette automaticamente a un hotspot aperto e altamente protetto quando si connette automaticamente a un servizio gestito WPA-Enterprise.
Le linee guida del settore pubblico del Regno Unito spiegano che i dispositivi cercano continuamente le reti disponibili quando il WiFi è abilitato. Le linee guida sulla privacy WiFi della Government Property Agency evidenziano anche perché impostazioni troppo permissive possano spingere i dispositivi verso reti aperte non intenzionali. La raccomandazione pratica dell'ICO è di disattivare la connessione automatica per le reti WiFi aperte, non di rifiutare a priori il roaming sicuro e autenticato.
Questa distinzione è importante per i gestori delle sedi. "Disattivarlo" è un utile espediente per i consumatori quando l'alternativa è un telefono che si connette a un SSID clonato di un bar o di un hotel. Non è una strategia aziendale completa. Il personale ha bisogno di connettività mentre si sposta tra aree di ricezione, reparti, piani, edifici o strutture di trasporto, e gli ospiti si aspettano che l'accesso riprenda senza dover ripetere un processo di onboarding ogni volta che ritornano.
Il perimetro di sicurezza appartiene alla rete
Un design di connessione automatica sicuro fa sì che la rete dimostri la propria identità prima che il dispositivo si fidi di essa. Il dispositivo convalida il certificato del server di autenticazione, presenta la propria credenziale e riceve l'accesso solo quando la policy di identità lo consente. Con EAP/TLS, tale credenziale può essere un certificato anziché una password riutilizzabile.
Questo approccio cambia la responsabilità dell'operatore. Non ti affidi più al fatto che ogni visitatore identifichi un SSID contraffatto o ricordi se una rete era legittima. Definisci invece quali identità, dispositivi e metodi di autenticazione sono autorizzati al roaming.
Regola pratica: non lasciare mai che l'opzione "connessione automatica abilitata" sia l'unico criterio di sicurezza. Scegli invece una connessione automatica autenticata, crittografata e controllata da policy.
Ecco perché questa guida alla sicurezza WiFi aziendale è più utile di un'istruzione generica di disattivare l'impostazione. L'architettura determina se la comodità amplia la superficie di attacco o se rimuove le azioni rischiose dell'utente dal processo di connessione.
Cosa funziona e cosa no
Le reti aperte con un nome familiare, una password condivisa stampata su una parete e un Captive Portal di riserva sono facili da implementare. Tuttavia, rappresentano anche basi deboli per un auto-roaming affidabile. Lasciano troppa responsabilità all'utente e rendono l'accesso difficile da verificare quando una credenziale viene condivisa oltre il pubblico previsto.
Un profilo gestito, la validazione dei certificati, l'associazione crittografata e un processo di revoca centrale richiedono una maggiore pianificazione. Offrono tuttavia un risultato più solido perché il dispositivo non deve fare un tentativo visivo per indovinare la rete. Segue semplicemente una policy creata dall'operatore.
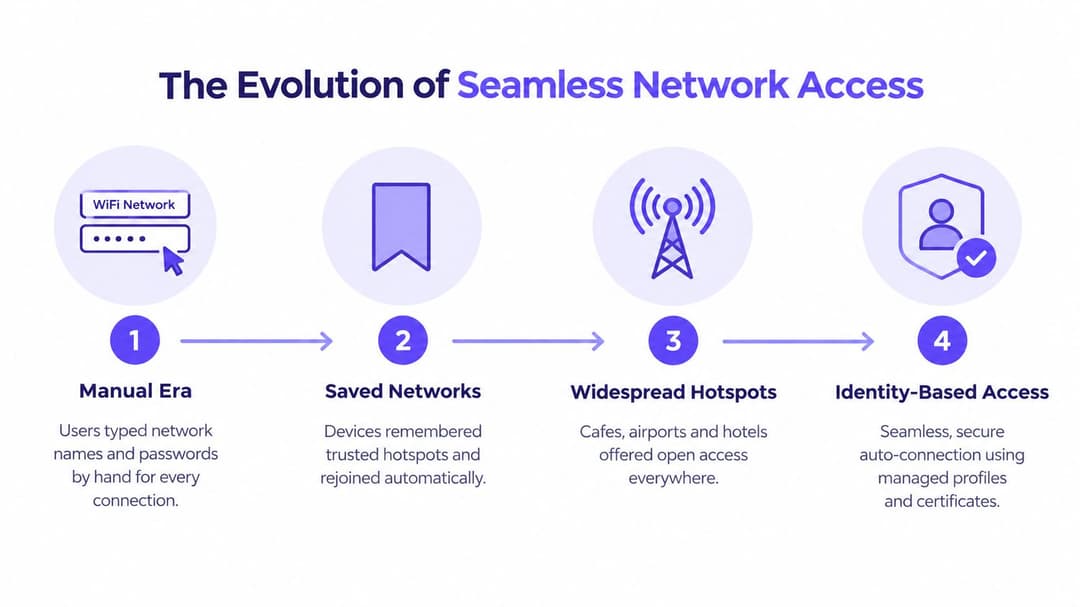
L'evoluzione dell'accesso trasparente alla rete
Il WiFi pubblico non è nato come un sistema di identità. Le prime implementazioni richiedevano agli utenti di scegliere il nome di una rete, inserire una password e spesso completare un portale basato su browser. Quel modello funzionava per un accesso occasionale, ma affidava ogni passaggio della connessione al cliente.
Il mercato degli hotspot nel Regno Unito si è espanso rapidamente all'inizio degli anni 2010. Gli hotspot pubblici registrati da Ofcom sono passati da circa 16.000 a 34.000 nell'anno terminato a giugno 2013, mentre stime successive hanno fissato il totale a 44.804 entro il 2015, a fronte di 3,3 petabyte di dati utilizzati tramite WiFi pubblico nel giugno di quell'anno. Questi dati sono riportati nel reportage del Regno Unito sull'espansione degli hotspot pubblici.
Più reti significavano più profili salvati. Un telefono che aveva memorizzato la rete di un hotel, di una stazione, di un bar o di un negozio poteva tentare di riconnettersi ogni volta che rilevava lo stesso nome. In un sondaggio separato condotto tra i consumatori del Regno Unito citato nel 2013, il 58% dei dispositivi mobili utilizzati dagli utenti di hotspot WiFi britannici si connetteva automaticamente agli hotspot pubblici, mentre solo un terzo degli utenti ha dichiarato di valutare la sicurezza prima di connettersi. Il sondaggio ha coinvolto 1.641 adulti britannici, come descritto nella panoramica sulla sicurezza del WiFi pubblico nel Regno Unito.
Perché il vecchio modello creava attrito
I Captive Portal hanno risolto un problema commerciale e operativo. Le sedi potevano presentare i termini, raccogliere un indirizzo email o chiedere a un visitatore di autenticarsi tramite una terza parte. Ma il portale introduceva anche una fragile interruzione nel processo di connessione. Gli utenti dovevano trovare il corretto SSID, attendere un reindirizzamento, completare un modulo e ripetere la procedura quando il dispositivo dimenticava la sessione o si spostava tra gli access point.
Un portale può ancora avere un ruolo per il coinvolgimento degli ospiti, ma non deve essere confuso con una forte autenticazione di rete. Spesso inizia con un'associazione aperta e applica la decisione di accesso significativa in un secondo momento in un browser. Questa sequenza è scomoda per il roaming e può esporre gli utenti a nomi di rete fuorvianti prima che raggiungano il portale.
Perché l'identità è diventata il passo logico successivo
La crescita delle reti di hotspot ha reso impraticabile l'inserimento manuale ripetuto. Gli operatori avevano bisogno che i dispositivi rilevassero le capacità della rete, determinassero se le loro credenziali fossero accettate e si autenticassero in background. Gli utenti avevano bisogno che l'esperienza somigliasse al roaming mobile, dove il servizio continua mentre ci si sposta anziché interrompersi a ogni access point.
Il risultato è un passaggio dalla fiducia basata sul nome della rete alla fiducia basata sull'identità. Un SSID salvato dice: "Ho già visto questo nome in passato." Un profilo Passpoint gestito dice: "Dispongo delle credenziali per questo servizio e mi connetterò solo quando la rete soddisferà le condizioni di autenticazione richieste." Questa è una base nettamente più solida per l'accesso automatico.
EE descrive un servizio WiFi-Auto nel Regno Unito in cui i dispositivi compatibili con iOS 13 o versioni successive e Android 11 o versioni successive possono rilevare gli hotspot supportati e connettersi in oltre 150.000 hotspot nel Regno Unito, come indicato nella sua guida alla copertura WiFi e alla connessione automatica. L'implementazione illustra il valore commerciale dell'autenticazione in background, ma gli operatori aziendali devono comunque controllare quali profili vengono emessi e quali reti sono attendibili.
Tecnologie chiave alla base del roaming senza clic
Tre tecnologie compaiono spesso all'interno dello stesso discorso, ma risolvono parti diverse del problema di accesso. Passpoint gestisce l'individuazione e l'autenticazione automatizzate. OpenRoaming fornisce un modello di federazione per le identità e le reti partecipanti. iPSK porta credenziali individuali in ambienti che necessitano ancora di un approccio con chiave precondivisa.
Passpoint e ANQP
Passpoint, noto anche come Hotspot 2.0, utilizza il rilevamento di rete 802.11u e l'Access Network Query Protocol, o ANQP. Prima di associarsi, un dispositivo compatibile può interrogare la rete di accesso per ottenere informazioni quali i metodi di autenticazione supportati, i dettagli del dominio, le informazioni sulla sede e le relazioni di roaming.
Il dispositivo confronta i dettagli di rete con le credenziali installate. Se la policy corrisponde, si autentica tramite EAP su 802.1X e si associa a un servizio crittografato WPA2-Enterprise o WPA3-Enterprise senza mostrare un classico Captive Portal. Gli amministratori devono consultare le linee guida per l'implementazione di Passpoint insieme alla documentazione del controller wireless e della piattaforma di identità.
OpenRoaming e iPSK
OpenRoaming estende questo concetto oltre i confini di una singola organizzazione. Un provider di identità partecipante può consentire a un utente o a un dispositivo gestito di autenticarsi in tutte le reti partecipanti, in base agli accordi di attendibilità e alle policy della federazione. Questo modello si adatta ad aeroporti, reti di trasporto, gruppi alberghieri, reti didattiche e altri contesti in cui gli utenti attraversano i confini organizzativi.
La tecnologia iPSK segue un percorso diverso. La rete può trasmettere un SSID comune mentre l'amministratore assegna chiavi precondivise distinte a singoli utenti, dispositivi, stanze, tenant o gruppi operativi. Tali chiavi possono essere revocate in modo indipendente, il che rappresenta un netto miglioramento rispetto a un'unica password condivisa da un'intera struttura. La tecnologia iPSK rimane meno espressiva rispetto all'EAP basato su certificati perché la credenziale è pur sempre una chiave, ma può fornire una pratica separazione delle identità per i dispositivi legacy che non supportano un flusso di lavoro completo con certificati.
| Protocollo | Metodo di autenticazione | Migliore caso d'uso | Configurazione del client |
|---|---|---|---|
| Passpoint | Credenziali EAP, inclusi certificati o identità basata su SIM | Roaming automatico sicuro tra sedi gestite o partecipanti | Installare un profilo Passpoint o utilizzare un'abilitazione di identità supportata |
| OpenRoaming | Identità federata con autenticazione di rete basata su Passpoint | Accesso multi-sede tra operatori e fornitori di identità partecipanti | L'utente o il dispositivo ottiene una credenziale di roaming compatibile |
| iPSK | Chiavi pre-condivise individuali e revocabili | Segmentazione di ospiti, inquilini, IoT e dispositivi legacy | Distribuire una chiave univoca tramite onboarding o gestione dei dispositivi |
Scegliere lo stack giusto
Utilizza Passpoint con EAP-TLS quando l'organizzazione controlla la flotta di dispositivi e necessita di una forte identità del dispositivo. Prendi in considerazione OpenRoaming quando il servizio deve estendersi oltre un singolo sito e la federazione fa parte dell'esperienza utente. Utilizza iPSK dove l'hardware non può supportare l'autenticazione basata su certificati, ma non considerarlo equivalente alla convalida reciproca del certificato.
Anche l'hardware wireless deve supportare le funzionalità selezionate. Conferma la compatibilità di access point, controller, RADIUS o servizio di autenticazione cloud, sistema di gestione dei dispositivi e sistemi operativi dei client prima di promettere il roaming con zero clic.
Neutralizzare la minaccia delle reti contraffatte
Il classico attacco evil twin ha successo perché gli utenti e i dispositivi spesso trattano un SSID come un'identità. Un utente malintenzionato può copiare il nome di una rete legittima, aumentare la potenza di trasmissione o posizionare un access point non autorizzato dove i visitatori si aspettano il servizio autentico. Un dispositivo che si connette automaticamente a reti aperte non ha un modo affidabile per distinguere la copia dall'originale.
Il problema non è teorico dal punto di vista dell'esperienza utente. Recenti report del Regno Unito indicano che il 32% degli adulti nel Regno Unito non è sicuro di saper distinguere una rete WiFi pubblica sicura da una contraffatta, secondo la copertura del sondaggio sull'identificazione del WiFi pubblico. Una struttura non dovrebbe far dipendere la sicurezza dalla capacità dei visitatori di interpretare dettagli di rete impercettibili che molte persone non sono in grado di valutare con sicurezza.
L'autenticazione reciproca cambia la decisione
Un design basato su certificati offre al client un modo per convalidare la rete prima di inviare credenziali sensibili. Con EAP-TLS, il servizio di autenticazione convalida il certificato del dispositivo, mentre il dispositivo convalida il certificato del server. Il dispositivo non si connette solo perché l'SSID corrisponde. Si connette perché lo scambio di autenticazione soddisfa la sua policy di fiducia.
WPA3-Enterprise può fornire il framework di crittografia e autenticazione, mentre EAP-TLS fornisce lo scambio di identità basato su certificati. La combinazione esatta deve corrispondere alla flotta di client e all'hardware di rete, ma il principio rimane coerente: il dispositivo deve autenticare il servizio e il servizio deve autenticare il dispositivo.
Questo elimina l'anello più debole negli ambienti di connessione automatica aperti: la capacità dell'utente di individuare una rete falsa. Rende anche la revoca dell'accesso operativamente significativa. Se un dipendente se ne va, un amministratore può revocare il certificato o rimuovere l'identità dalla directory, anziché dover rincorrere una password condivisa tra access point, bacheche e dispositivi personali.
Non confondere la crittografia con una protezione completa
La crittografia wireless protegge la connessione tra il client e l'access point. Non sostituisce la sicurezza degli endpoint, la crittografia a livello applicativo, la segmentazione della rete, la registrazione dei log o la gestione sensata dei dati. Un servizio WiFi basato su certificati è un forte controllo degli accessi, non un programma di sicurezza completo.
Per i gestori delle sedi, la progettazione pratica è strutturata a livelli. Utilizzate il wireless enterprise autenticato per il personale e gli endpoint gestiti. Mantenete l'accesso guest isolato dai sistemi operativi. Se un Captive Portal rimane necessario per il marketing o per l'accettazione dei termini di servizio, posizionatelo su un servizio guest deliberatamente segmentato, anziché utilizzare una rete aperta come base per l'accesso attendibile.
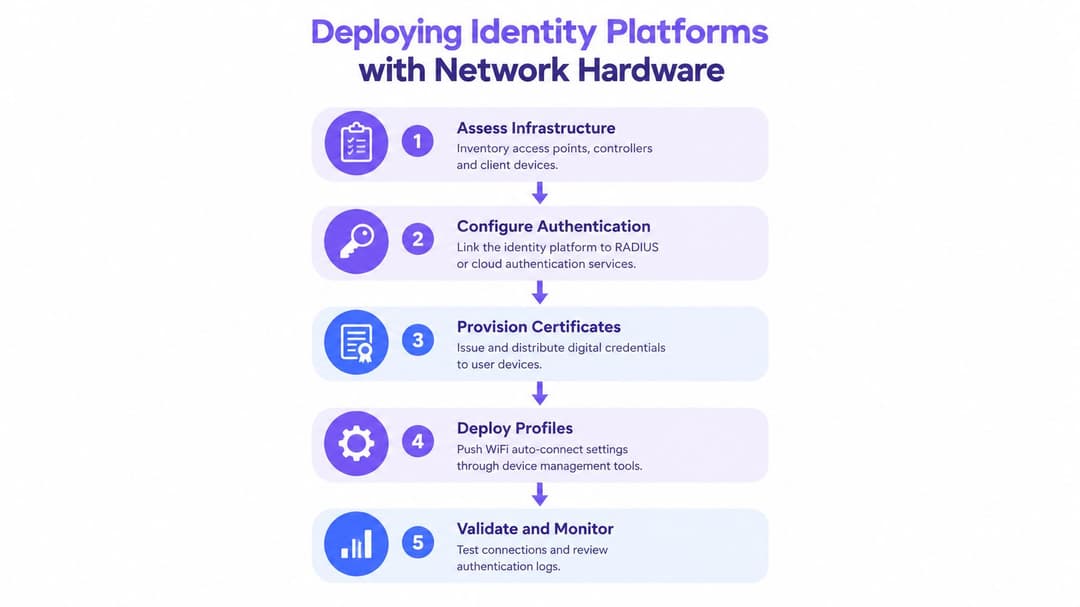
Implementazione delle piattaforme di identità con l'hardware di rete
Un'implementazione di successo inizia con il flusso di identità, non con il nome dell'SSID. Decidi chi ha bisogno di accedere, quali dispositivi utilizza, come vengono emesse le credenziali e quale evento revoca l'accesso. Solo a quel punto il team wireless deve mappare tali policy su access point, controller e segmenti di rete.
Iniziare con un inventario
Registra i modelli di access point, le versioni del controller, i servizi di autenticazione, gli strumenti di gestione dei dispositivi e i sistemi operativi dei client. Gli ambienti Meraki, Aruba, Ruckus, Mist e UniFi possono differire nel modo in cui espongono Passpoint, RADIUS, l'assegnazione delle VLAN, la gestione dei certificati e i controlli di roaming. Non dare per scontato che una funzionalità mostrata nella scheda tecnica di un prodotto sia abilitata nella versione attuale del controller o disponibile per ogni tipo di client.
Separare tempestivamente le popolazioni di dispositivi:
- Dispositivi aziendali gestiti: sono i candidati ideali per EAP-TLS e profili distribuiti centralmente.
- Smartphone degli ospiti: possono utilizzare Passpoint o un servizio federato in cui l'utente dispone di credenziali compatibili.
- Dispositivi legacy: la tecnologia iPSK può fornire chiavi individuali e segmentazione dove i certificati non sono praticabili.
- Dispositivi operativi e IoT: richiedono policy restrittive, un onboarding prevedibile e una chiara attribuzione della proprietà.
Collegare l'identità alla policy di accesso
Collega il servizio di identità alla directory dell'organizzazione, come Microsoft Entra ID, Google Workspace o Okta, oppure utilizza un servizio RADIUS in grado di applicare il metodo EAP pertinente. Definisci quali gruppi ricevono quale profilo e quale accesso di rete riceve ciascun gruppo. Un dipendente ospedaliero, un fornitore, un residente e un visitatore non dovrebbero ereditare le stesse autorizzazioni solo perché accedono tramite lo stesso access point.
Il controller wireless deve ricevere il risultato dell'autenticazione e applicare la VLAN, il ruolo, la policy del firewall o la microsegmentazione appropriata. Mantieni documentata tale associazione. La risoluzione dei problemi diventa difficile quando la piattaforma di identità indica "accettato" ma il controller assegna un ruolo imprevisto.
Configurare, testare e revocare
Utilizza la gestione dei dispositivi per installare il profilo, la catena di certificati attendibili e la policy di connessione automatica. Testa l'onboarding su ogni categoria di client importante, inclusi i dispositivi che hanno precedentemente salvato lo stesso SSID con impostazioni di sicurezza diverse. Un vecchio profilo aperto può causare comportamenti confusi anche quando il nuovo servizio enterprise è configurato correttamente.
Avvia il servizio come progetto pilota in un'area controllata prima di estenderlo a un intero hotel, campus, centro commerciale o complesso sanitario. Testa i passaggi tra gli access point, l'autenticazione durante i picchi di occupazione, il rinnovo dei certificati, le modifiche alla directory e la perdita di connettività al servizio di autenticazione.
Un approccio pratico di identity-based networking deve includere anche la visibilità operativa. Monitora i fallimenti di autenticazione, lo stato di installazione dei profili, la scadenza dei certificati, i tipi di client imprevisti e il comportamento in roaming. Dire "si connette sul mio laptop di test" non è sufficiente. Il servizio deve rimanere affidabile quando gli utenti si spostano, i dispositivi vanno in modalità sospensione, i certificati si rinnovano e i ruoli del personale cambiano.
Impatto aziendale e isolamento multi-tenant
La connessione automatica sicura influisce su aspetti che vanno ben oltre l'helpdesk. Ogni richiesta aggiuntiva del portale interrompe una visita, rallenta un membro del personale o incoraggia un ospite a utilizzare i dati mobili. In un hotel, in un punto vendita, in un ospedale, in un hub di trasporto o in una proprietà residenziale, l'operatore gestisce un flusso continuo di persone piuttosto che un singolo evento di connessione.
Il valore commerciale deriva dall'eliminazione degli ostacoli non necessari senza ridurre il controllo. Un ospite che ritorna può riconnettersi tramite un profilo di identità approvato. Un membro del personale può spostarsi tra le aree operative senza reinserire le credenziali. Un gestore immobiliare può assegnare a residenti, appaltatori e team di manutenzione policy di accesso distinte su un'infrastruttura fisica condivisa.
Un unico patrimonio, diverse zone di fiducia
Wireless multi-tenant non significa una singola rete piatta con diverse password. Significa che l'operatore definisce identità e policy di traffico separate, applicandole poi a livello di accesso e di rete.
Un modello utile potrebbe includere:
- Residenti o ospiti a lungo termine: Accesso personalizzato con isolamento dagli altri inquilini e dai sistemi dell'edificio.
- Dipendenti e team di gestione degli impianti: Certificati gestiti, revoca basata su directory e accesso ai servizi interni approvati.
- Ospiti a breve termine: Accesso solo Internet con un processo di onboarding e termini di servizio appropriati.
- Appaltatori: Credenziali limitate nel tempo o specifiche per gruppo che possono essere rimosse senza modificare l'accesso di tutti gli altri utenti.
- Dispositivi e sistemi dell'edificio: Criteri limitati basati sull'identità del dispositivo e sulle destinazioni approvate.
L'esatto meccanismo di segmentazione dipende dal controller, dal firewall, dal servizio di autenticazione e dai requisiti operativi. Il principio rimane fermo: l'identità deve determinare l'accesso, non la vicinanza fisica o la conoscenza di una password condivisa.
Misurare i risultati giusti
Evitare di valutare il progetto solo in base al numero di connessioni. Monitorare se il personale smette di richiedere il ripristino delle password, se gli ospiti completano meno passaggi di registrazione, se il roaming funziona in tutta l'area prevista e se gli amministratori possono revocare l'accesso tempestivamente. Esaminare i requisiti di consenso e privacy prima di utilizzare i dati di connessione per analisi di marketing o di presenza.
Un Captive Portal può rimanere utile laddove l'operatore necessiti dell'accettazione esplicita dei termini o di un'interazione volontaria dell'ospite. Non dovrebbe essere imposto a tutti gli utenti quando un profilo di identità affidabile può fornire un accesso crittografato senza lo stesso attrito. Un design a doppio servizio può supportare entrambe le esigenze, a condizione che l'operatore separi chiaramente le policy di sicurezza e non consenta a un comodo percorso ospite di diventare una via d'accesso ai sistemi interni.
Risoluzione dei problemi comuni di autenticazione
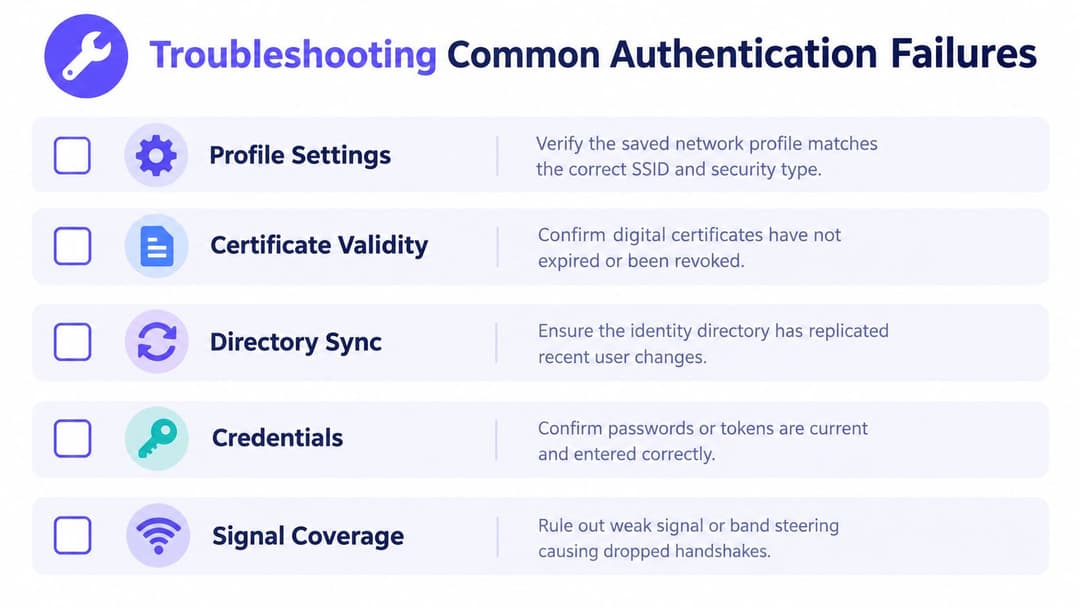
Quando la connessione automatica WiFi non riesce, inizia con lo scambio di client e identità piuttosto che modificare le impostazioni radio a caso. Un dispositivo potrebbe vedere perfettamente l'SSID e rifiutarlo comunque perché il profilo specifica il tipo di sicurezza errato, il certificato è scaduto o il server di autenticazione presenta una catena non affidabile.
Verificare prima il profilo del client
Verificate che il profilo installato faccia riferimento all'SSID, al dominio, al metodo di autenticazione, all'autorità di certificazione attendibile e alle regole di convalida del server previsti. Cercate vecchi profili salvati che utilizzano una rete aperta o una precedente impostazione WPA. Sui dispositivi gestiti, verificate se una policy di gestione dei dispositivi mobili ha sovrascritto il profilo corrente o bloccato l'associazione automatica.
Se il dispositivo rileva la rete ma non avvia mai l'autenticazione, ispeziona le informazioni Passpoint e ANQP trasmesse. L'access point potrebbe non trasmettere il consorzio di roaming, il dominio, il realm NAI o la capacità di autenticazione previsti. Una modifica alla configurazione del controller può rimuovere tali elementi anche mentre il normale WiFi rimane disponibile.
Segui la transazione di autenticazione
I log RADIUS dovrebbero indicare se la richiesta è arrivata, quale identità è stata presentata e perché il server l'ha rifiutata. Le cause comuni includono un certificato scaduto o revocato, un certificato intermedio mancante, un'identità non sincronizzata dalla directory, un metodo EAP non supportato o un dispositivo al di fuori del gruppo consentito.
Utilizzate un account di test controllato e un dispositivo sicuramente funzionante. Confrontate una transazione andata a buon fine con quella fallita invece di procedere per tentativi. Se l'autenticazione ha esito positivo ma il client non ha una connettività utile, esaminate separatamente il ruolo restituito, la VLAN, la policy del firewall e l'assegnazione dell'indirizzo. Uno scambio di identità riuscito non garantisce un risultato di autorizzazione di rete corretto.
Verificare il comportamento di roaming e di failback
I timeout ripetuti possono indurre alcuni sistemi operativi mobili a bloccare i futuri tentativi di connessione automatica. Verificare se il dispositivo viene reindirizzato tra bande o access point prima del completamento dell'handshake, specialmente ai margini della struttura. Soglie di roaming eccessivamente aggressive possono creare instabilità, mentre impostazioni troppo conservative possono mantenere un client connesso a un access point con segnale debole.
Non lasciare che una mancata autenticazione aziendale spinga gli utenti verso una rete aperta con lo stesso nome. Fornisci al servizio sicuro una policy distinta e monitora i tentativi di fallback. Esamina anche l'impatto sulla batteria, poiché la scansione costante e le policy di roaming non ottimizzate possono ridurre l'efficienza del dispositivo anche quando l'autenticazione è corretta.
Elenco di controllo dell'amministratore: verificare il profilo, il certificato, lo stato della directory, la risposta RADIUS, l'annuncio ANQP, il ruolo di autorizzazione e le condizioni radio in questo ordine.
L'obiettivo non è rendere invisibile ogni guasto. È rendere ogni guasto diagnosticabile, contenuto e ripristinabile senza dover ricorrere a credenziali condivise.
Purple offre opzioni Passpoint, OpenRoaming, SecurePass, integrazioni di identità e iPSK per la connessione automatica WiFi sicura di ospiti, personale e contesti multi-tenant. Visita Purple per valutare come la sua piattaforma di networking basata sull'identità può integrarsi con il tuo hardware wireless esistente e sostituire i flussi di lavoro instabili basati su password condivise.