
तांत्रिक WiFi मार्गदर्शक
गेस्ट WiFi, ॲनालिटिक्स, Captive Portals आणि स्थळ तंत्रज्ञानावरील सखोल, तज्ञ-नेतृत्वाखालील तांत्रिक मार्गदर्शक.
473 guides

BYOD WiFi सुरक्षा: तुमच्या नेटवर्कवर वैयक्तिक डिव्हाइसेस सुरक्षितपणे कसे वापरू द्यावेत
BYOD WiFi ऍक्सेस सुरक्षित करण्याबाबत IT लीडर्ससाठी एक व्यावहारिक, वेंडर-तटस्थ मार्गदर्शक. यामध्ये कॉर्पोरेट मालमत्तेचे संरक्षण करताना वैयक्तिक डिव्हाइसेस सक्षम करण्यासाठी 802.1X ऑथेंटिकेशन, MDM इंटिग्रेशन आणि कडक नेटवर्क सेगमेंटेशनच्या अंमलबजावणीचा समावेश आहे.

PKI म्हणजे काय? पब्लिक की इन्फ्रास्ट्रक्चर WiFi सिक्युरिटी कशी सक्षम करते
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक पब्लिक की इन्फ्रास्ट्रक्चर (PKI) आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील ठिकाणांवर एंटरप्राइझ WiFi नेटवर्क्स सुरक्षित करण्यात त्याची महत्त्वपूर्ण भूमिका स्पष्ट करते. आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs साठी डिझाइन केलेले, हे सर्टिफिकेट-आधारित ऑथेंटिकेशन, EAP-TLS सह IEEE 802.1X डिप्लॉयमेंट आणि Purple चे प्लॅटफॉर्म स्केलेबल, कंप्लायंट कनेक्टिव्हिटीसाठी या मानकांचा कसा फायदा घेते यावर कृती करण्यायोग्य मार्गदर्शन प्रदान करते. वाचकांना एक ठोस डिप्लॉयमेंट रोडमॅप, वास्तविक-जगातील केस स्टडीज आणि PKI शेअर्ड-सिक्रेट WiFi च्या असुरक्षा कशा दूर करते याची स्पष्ट समज मिळेल.
802.11ac (WiFi 5): वैशिष्ट्ये, कार्यक्षमता आणि उपयोजन धोरणांचा एक सखोल तांत्रिक अभ्यास
हे व्यापक तांत्रिक मार्गदर्शक 802.11ac (WiFi 5) मानकांचा सखोल अभ्यास प्रदान करते, ज्यामध्ये त्याचे आर्किटेक्चर, कार्यक्षमता वैशिष्ट्ये आणि व्यावहारिक उपयोजन धोरणे सविस्तर दिली आहेत. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना विद्यमान पायाभूत सुविधांचा इष्टतम वापर करण्यासाठी, उच्च-घनता असलेल्या वातावरणाचे व्यवस्थापन करण्यासाठी आणि भविष्यातील अपग्रेड्सबाबत पुराव्यावर आधारित निर्णय घेण्यासाठी आवश्यक असलेले ज्ञान प्रदान करते.
सुरक्षित नेटवर्क ॲक्सेससाठी युझर ऑनबोर्डिंग सुलभ करणे
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्स यांच्यासाठी सुरक्षित नेटवर्क ॲक्सेससाठी युझर ऑनबोर्डिंग कसे सुलभ करावे याबद्दल सर्वसमावेशक तांत्रिक संदर्भ प्रदान करते. यात संपूर्ण ऑथेंटिकेशन स्टॅक समाविष्ट आहे - सेल्फ-सर्व्हिस Captive Portal आणि आयडेंटिटी फेडरेशनपासून ते IEEE 802.1X, WPA3, RADIUS आणि OpenRoaming पर्यंत - हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणासाठी व्यावहारिक उपयोजन मार्गदर्शनासह. हे मार्गदर्शक GDPR आणि PCI-DSS अनुपालन आवश्यकता, रोल-बेस्ड ॲक्सेस कंट्रोल आणि MAC कॅशिंग धोरणांना संबोधित करते, ज्यामुळे टीम्सना सुरक्षिततेशी तडजोड न करता ऑनबोर्डिंगमधील अडचणी आणि प्रशासकीय काम कमी करण्यास मदत होते.
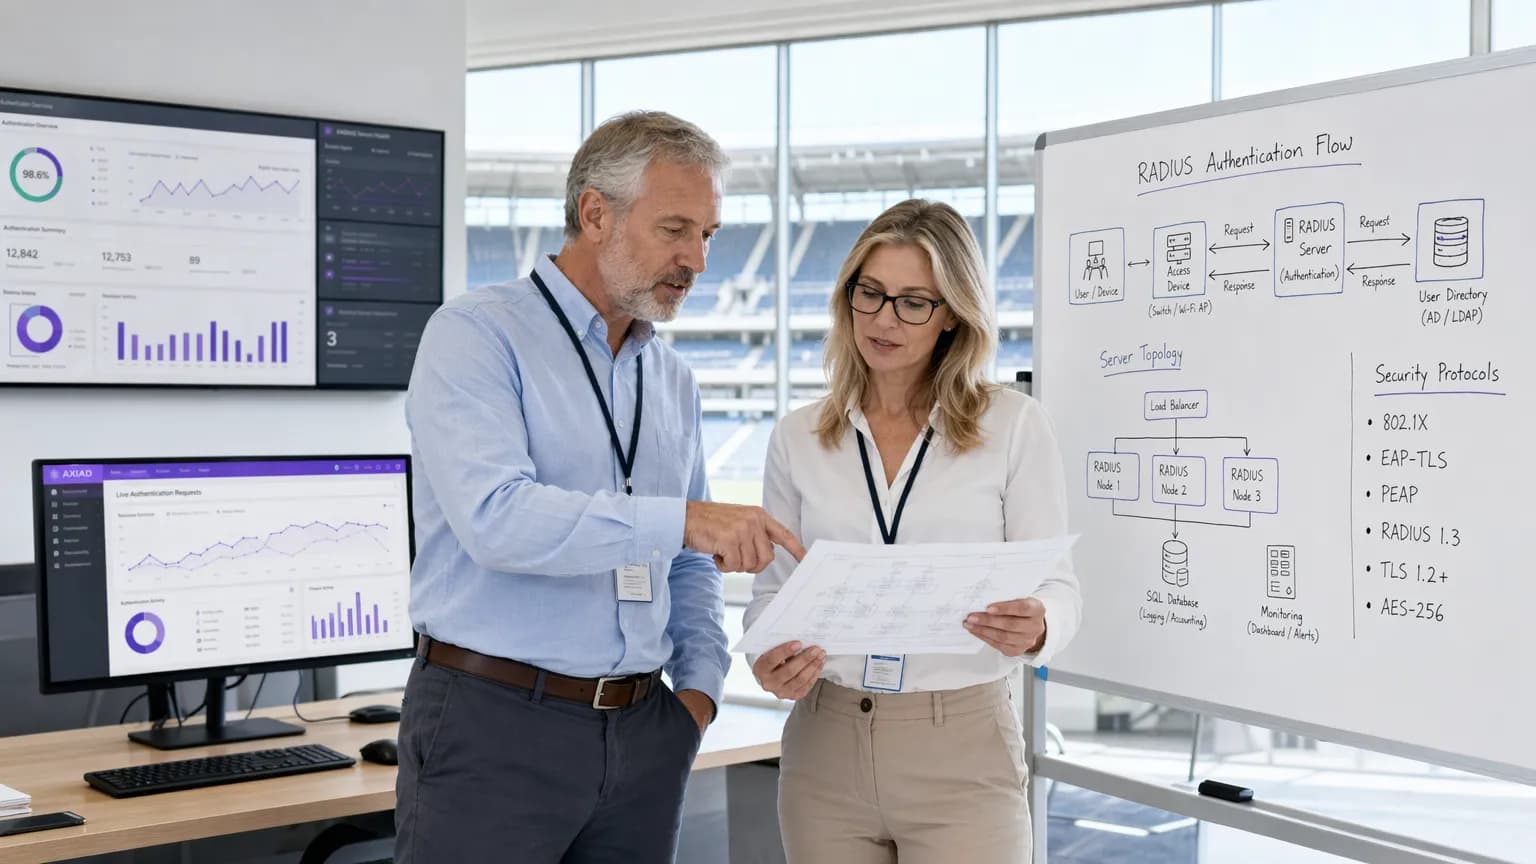
RADIUS Vulnerabilities कमी करणे: एक Security Hardening मार्गदर्शिका
ही मार्गदर्शिका हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणात एंटरप्राइझ WiFi इन्फ्रास्ट्रक्चरसाठी जबाबदार असलेल्या IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs साठी एक सर्वसमावेशक, कृतीयोग्य संदर्भ प्रदान करते. यामध्ये RADIUS सर्व्हर डिप्लॉयमेंटच्या संपूर्ण अटॅक सरफेसचा समावेश आहे - MD5 कॉलिजन व्हल्नरेबिलिटी आणि कमकुवत शेअर्ड सीक्रेट्सपासून ते अनएनक्रिप्टेड UDP ट्रान्सपोर्ट आणि चुकीचे कॉन्फिगर केलेल्या EAP मेथड्सपर्यंत - आणि IEEE 802.1X, PCI-DSS आणि GDPR आवश्यकतांनुसार प्राधान्य दिलेला हार्डनिंग रोडमॅप प्रदान करते. या शिफारसी लागू करणाऱ्या संस्था त्यांच्या क्रेडेंशियल आधारित नेटवर्क हल्ल्यांच्या जोखमीला लक्षणीयरीत्या कमी करतील, अनुपालन बंधने पूर्ण करतील आणि त्यांच्या गेस्ट व कॉर्पोरेट WiFi इन्फ्रास्ट्रक्चरसाठी एक मजबूत सुरक्षा धोरण तयार करतील.
Zero Trust Network Access: अंमलबजावणी धोरण आणि सर्वोत्तम पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना व्यावसायिक ठिकाणी Zero Trust Network Access (ZTNA) अंमलबजावणीसाठी एक व्यावहारिक ब्ल्यूप्रिंट प्रदान करते. यामध्ये क्लिष्ट वातावरणास कोणत्याही व्यत्ययाशिवाय सुरक्षित करण्यासाठी आवश्यक आर्किटेक्चर, मायक्रोसेगमेंटेशन धोरणे आणि टप्प्याटप्प्याने तैनात करण्याच्या पद्धती समाविष्ट आहेत.
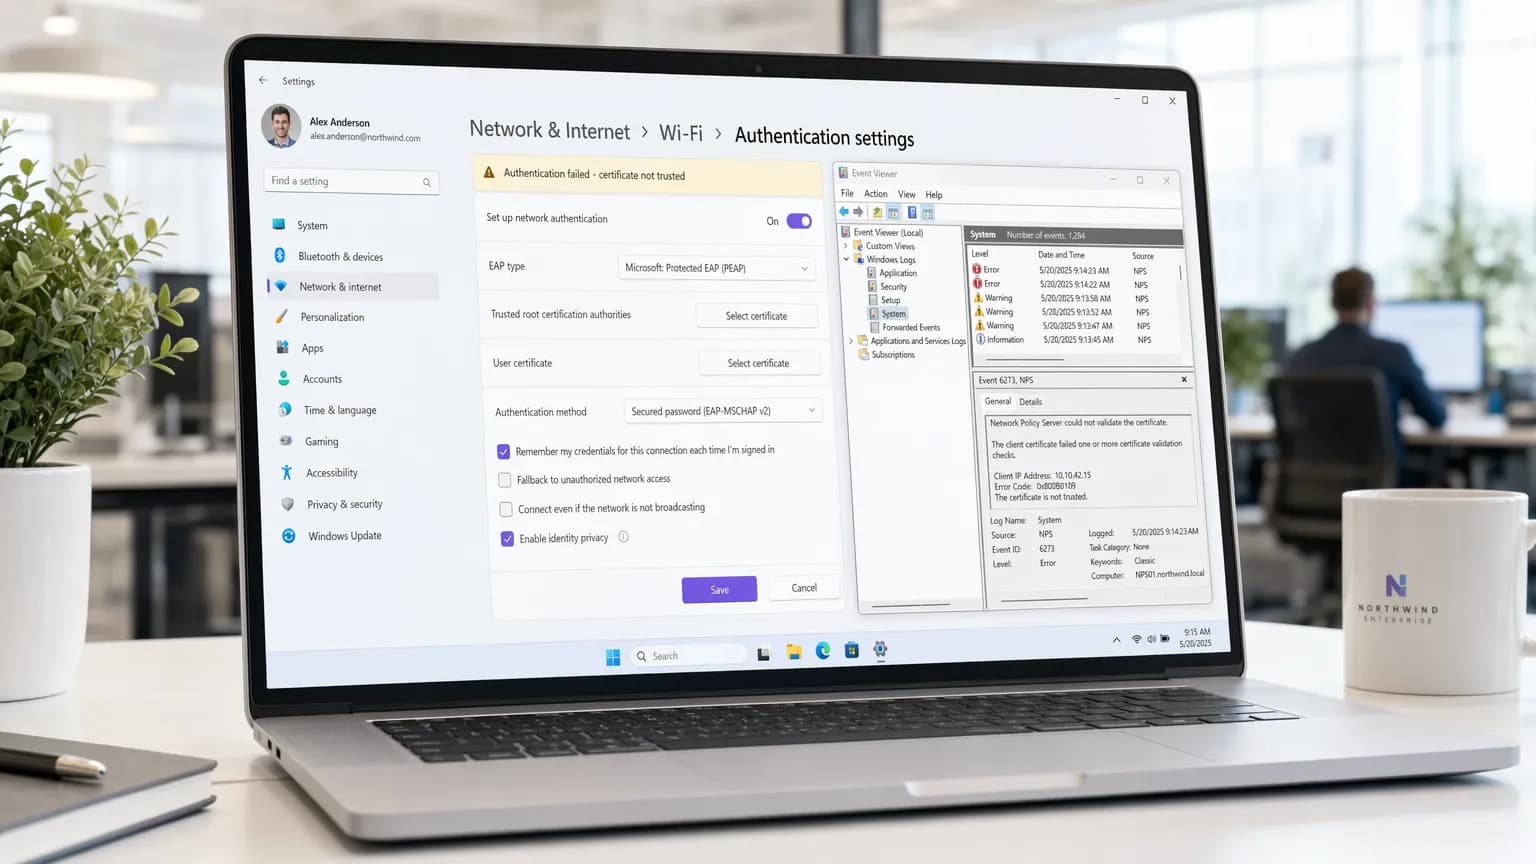
Windows 11 802.1X ऑथेंटिकेशन समस्यांचे निवारण: एंटरप्राइज IT मार्गदर्शिका
Windows 11 802.1X ऑथेंटिकेशन अपयशासाठी निदान आणि निवारण मार्गदर्शिका. RADIUS प्रमाणपत्र ट्रस्ट ब्रेक, Credential Guard PEAP ब्लॉक्स आणि GPO वायरलेस प्रोफाईल त्रुटींचे निराकरण करा.
सुरक्षित Guest WiFi नेटवर्क्स: सर्वोत्तम पद्धती आणि अंमलबजावणी
हा अधिकृत तांत्रिक संदर्भ मार्गदर्शक सुरक्षित एंटरप्राइझ guest WiFi उपयोजित करण्यासाठी आवश्यक आर्किटेक्चर, प्रमाणीकरण आणि ऑपरेशनल नियंत्रणांचे वर्णन करतो. हे IT नेत्यांना नेटवर्क विभाजन लागू करण्यासाठी, बँडविड्थ व्यवस्थापित करण्यासाठी आणि डेटा कॅप्चर वाढवताना अनुपालन सुनिश्चित करण्यासाठी कृतीयोग्य सर्वोत्तम पद्धती प्रदान करते.
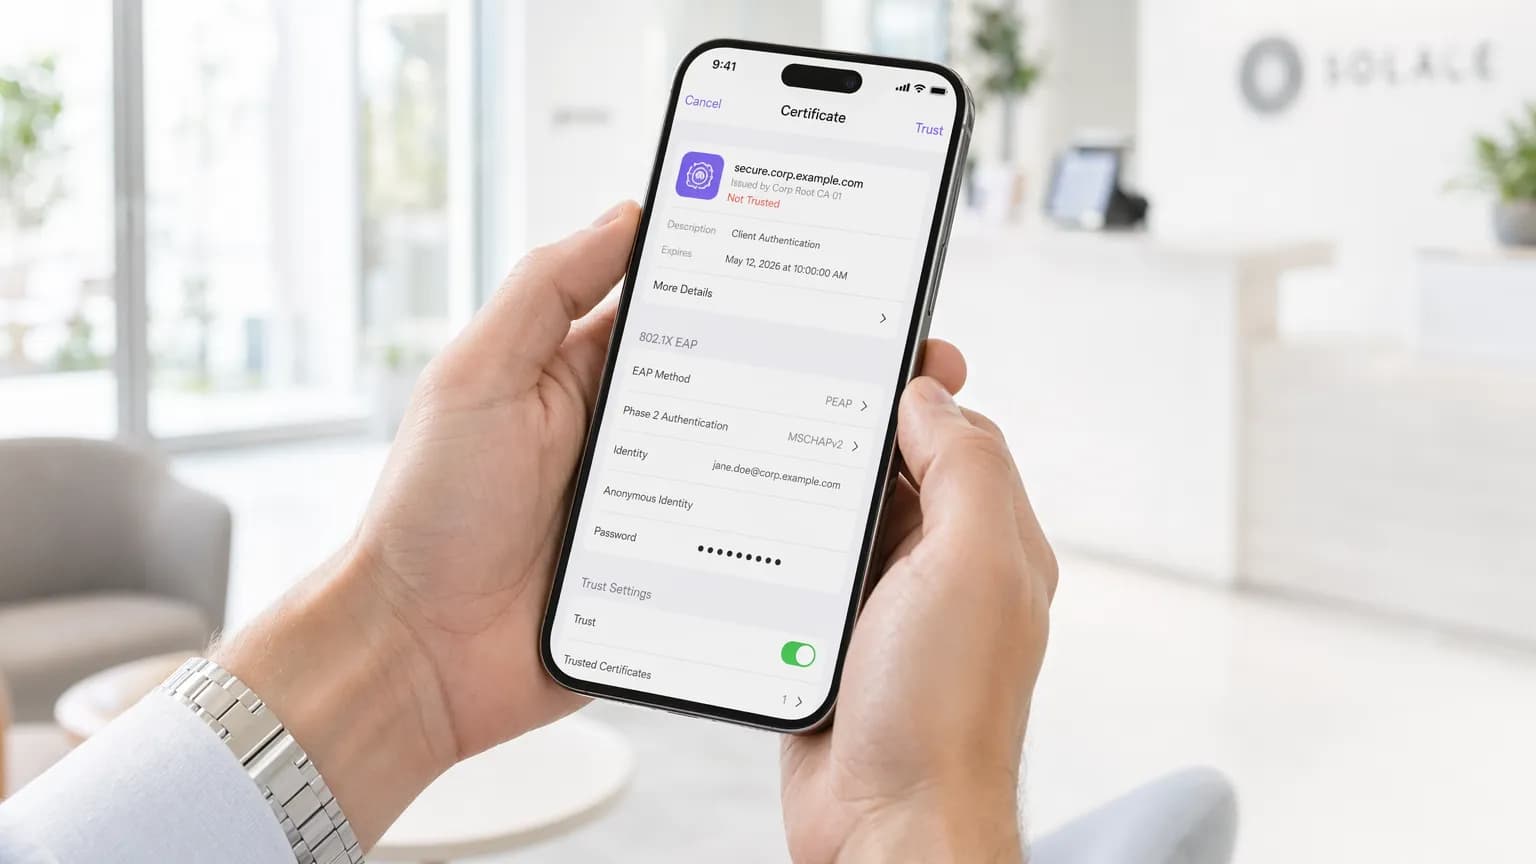
मोबाईल डिव्हाइसेसवर 802.1X ऑथेंटिकेशन लागू करणे
ही सर्वसमावेशक मार्गदर्शिका IT प्रमुखांना iOS आणि Android डिव्हाइसेसवर 802.1X ऑथेंटिकेशन लागू करण्यासाठी तांत्रिक आराखडा प्रदान करते. सुरक्षित, स्केलेबल मोबाईल नेटवर्क ॲक्सेस सुनिश्चित करण्यासाठी यामध्ये आर्किटेक्चर, EAP पद्धत निवड, MDM प्रोव्हिजनिंग आणि ट्रबलशूटिंग समाविष्ट आहे.
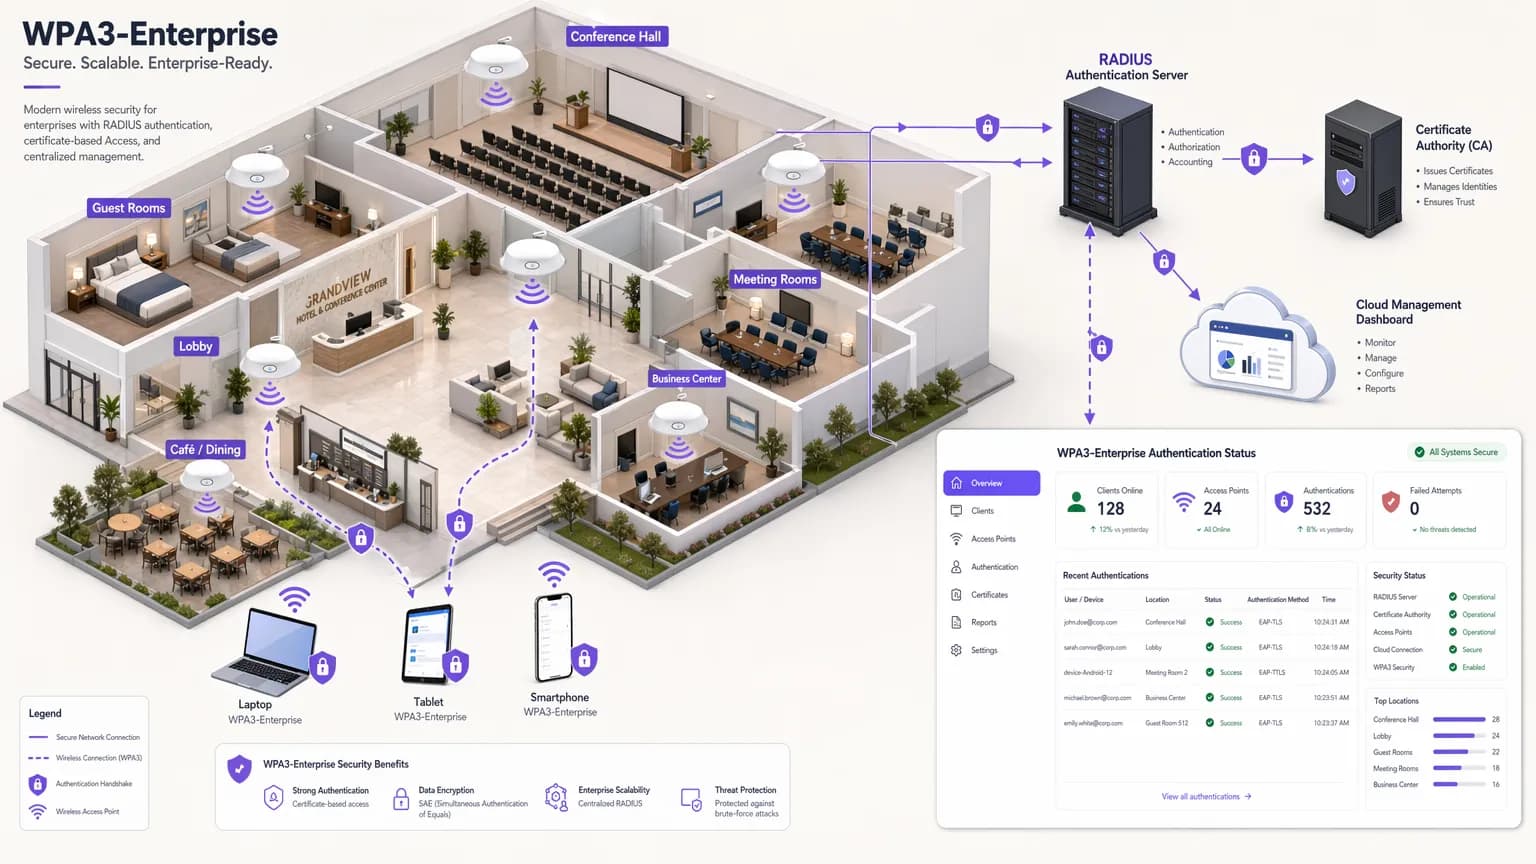
वर्धित वायरलेस सुरक्षिततेसाठी WPA3-Enterprise लागू करणे
हे तांत्रिक संदर्भ मार्गदर्शक WPA2 कडून WPA3-Enterprise कडे स्थलांतरित होणाऱ्या IT नेत्यांसाठी एक सर्वसमावेशक, कृतीयोग्य आराखडा प्रदान करते. यामध्ये आर्किटेक्चरल बदल, EAP-TLS आणि PMF सारख्या अनिवार्य सुरक्षा सुधारणा आणि जटिल व्यावसायिक वातावरणात कॉर्पोरेट नेटवर्क सुरक्षित करण्यासाठी व्यावहारिक तैनाती धोरणे समाविष्ट आहेत.

WiFi प्रमाणपत्र प्रमाणीकरण: डिजिटल प्रमाणपत्रे वायरलेस नेटवर्क कशा प्रकारे सुरक्षित करतात
हे अधिकृत मार्गदर्शक X.509 डिजिटल प्रमाणपत्रे आणि EAP-TLS एंटरप्राइझ WiFi मधील असुरक्षित पासवर्डची जागा कशी घेतात हे तपशीलवार सांगते. हे नेटवर्क आर्किटेक्ट्स आणि IT व्यवस्थापकांना व्यावहारिक अंमलबजावणीच्या पायऱ्या, PKI आर्किटेक्चर डिझाइन आणि व्यावसायिक ROI विश्लेषण प्रदान करते.

WiFi ऑथेंटिकेशनची सर्वात सुरक्षित पद्धत: एक तुलना
हे तांत्रिक संदर्भ मार्गदर्शक WiFi ऑथेंटिकेशन पद्धतींची एक निश्चित श्रेणीबद्ध तुलना प्रदान करते - जुन्या झालेल्या WEP मानकांपासून ते EAP-TLS प्रमाणपत्र आधारित ऑथेंटिकेशनपर्यंत - जे एंटरप्राइझ ठिकाणांवरील IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि CTOs ना माहितीपूर्ण, अनुपालन सुसंगत सुरक्षा निर्णय घेण्यास मदत करते. यामध्ये प्रत्येक प्रोटोकॉलचे तांत्रिक आर्किटेक्चर, आदरातिथ्य (hospitality) आणि किरकोळ (retail) क्षेत्रातील वास्तविक उपयोजन परिस्थिती आणि PCI DSS आणि GDPR दायित्वांतर्गत कार्यरत असलेल्या संस्थांसाठी व्यावहारिक अंमलबजावणीचे मार्गदर्शन समाविष्ट आहे. ठिकाण चालक आणि IT टीम्ससाठी, हे मार्गदर्शक जटिल क्रिप्टोग्राफिक मानकांना मोजता येण्याजोग्या व्यावसायिक परिणामांसह कृती करण्यायोग्य उपयोजन निर्णयांमध्ये रूपांतरित करते.

WPA2 vs. 802.1X: फरक काय आहे?
हे मार्गदर्शक WPA2 एन्क्रिप्शन आणि IEEE 802.1X ऑथेंटिकेशन फ्रेमवर्क यांच्यातील संबंध स्पष्ट करते - हे दोन पूरक मानके आहेत जे बऱ्याचदा वेंडर डॉक्युमेंटेशन आणि नेटवर्क डिझाइनच्या चर्चांमध्ये एकत्र जोडले जातात. हे IT डायरेक्टर्स, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स लीडर्सना हे प्रोटोकॉल कसे परस्परसंवाद करतात याचे स्पष्ट तांत्रिक विश्लेषण, हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक-क्षेत्रातील वातावरणात व्यावहारिक डिप्लॉयमेंट धोरणे आणि अनुपालन, जोखीम कमी करणे आणि गेस्ट WiFi एकत्रीकरणावर महत्त्वपूर्ण मार्गदर्शन प्रदान करते.

WPA-PSK चे स्पष्टीकरण: हे काय आहे, कसे कार्य करते, आणि त्याचे सुरक्षितता धोके
आपण हे ठरवू शकाल की आपल्या नेटवर्कमध्ये WPA-PSK अजूनही कुठे योग्य आहे आणि कुठे ते कर्मचारी, पेमेंट आणि अतिथी नेटवर्क्सना धोक्यात आणत आहे. ही मार्गदर्शिका दाखवते की शेअर केलेली की एन्क्रिप्शन कीजमध्ये कशी रूपांतरित होते आणि हल्लेखोर ती ऑफलाइन कशी क्रॅक करतात. त्यानंतर ती कर्मचाऱ्यांना 802.1X वर, डिव्हाइसेसना iPSK वर आणि अतिथींना कॅप्टिव्ह पोर्टलवर कसे स्थलांतरित करायचे हे स्पष्ट करते.

EAP-TLS विरुद्ध PEAP: तुमच्या नेटवर्कसाठी कोणते ऑथेंटिकेशन प्रोटोकॉल योग्य आहे?
तुमच्या नेटवर्कवरील प्रत्येक डिव्हाइस ग्रुपने कोणती 802.1X पद्धत वापरली पाहिजे हे ठरवा: तुम्ही इनरोल करू शकत असलेल्या कॉर्पोरेट मालकीच्या उपकरणांसाठी EAP-TLS, वैयक्तिक आणि कंत्राटदारांच्या उपकरणांसाठी लॉक केलेल्या सर्व्हर सर्टिफिकेट व्हॅलिडेशनसह PEAP, आणि पाहुण्यांसाठी Captive Portal किंवा OpenRoaming. तुम्ही डाउनटाइमशिवाय एकाच RADIUS सर्व्हिसवर दोन्ही पद्धती चालवणारे मायग्रेशन देखील प्लॅन करू शकता.

PEAP प्रमाणीकरण म्हणजे काय? PEAP हे तुमचे WiFi सुरक्षित कसे करते
तुम्ही हे ठरवू शकाल की PEAP-MSCHAPv2 अजूनही तुमच्या कर्मचाऱ्यांच्या WiFi साठी योग्य आहे की नाही, ते अशा प्रकारे कॉन्फिगर करू शकाल जेणेकरून डिव्हाइसेस अविश्वासू RADIUS सर्व्हर्स नाकारतील, आणि EAP-TLS किंवा iPSK कडे जाण्याच्या तुमच्या मार्गाचे नियोजन करू शकाल. पाहुणे (गेस्ट्स) एका वेगळ्या कॅप्टिव्ह पोर्टल नेटवर्कवर का असावेत आणि Windows 11 क्रेडिटेंशियल गार्ड व क्लाउड आयडेंटिटी या निर्णयामध्ये कसा बदल करतात हे देखील तुम्हाला दिसेल.

EAP-TLS म्हणजे काय? प्रमाणपत्र - आधारित WiFi प्रमाणीकरण स्पष्ट केले आहे
हे मार्गदर्शक EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) वर एक सर्वसमावेशक तांत्रिक संदर्भ प्रदान करते, जे एंटरप्राइझ WiFi साठी उपलब्ध सर्वात सुरक्षित 802.1X प्रमाणीकरण पद्धत आहे. यामध्ये आवश्यक असलेले X.509 प्रमाणपत्र इन्फ्रास्ट्रक्चर, परस्पर प्रमाणीकरण हँडशेक आणि आदरातिथ्य, किरकोळ विक्री, आरोग्य सेवा आणि सार्वजनिक - क्षेत्रातील वातावरणासाठी व्यावहारिक उपयोजन पॅटर्न समाविष्ट आहेत. IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि CTOs ना PKI डिझाइन, MDM - समाकलित प्रमाणपत्र तरतूद, RADIUS कॉन्फिगरेशन आणि PCI-DSS आणि GDPR सह अनुपालन संरेखनावर कृतीयोग्य मार्गदर्शन मिळेल.

802.1X प्रमाणीकरण म्हणजे काय? ते कसे कार्य करते आणि ते का महत्त्वाचे आहे
IEEE 802.1X प्रमाणीकरणावरील IT व्यवस्थापक आणि नेटवर्क आर्किटेक्टसाठी एक सर्वसमावेशक तांत्रिक संदर्भ मार्गदर्शक. हे मार्गदर्शक मूलभूत आर्किटेक्चर, अंमलबजावणी धोरणे, PSK च्या तुलनेत मिळणारे सुरक्षा फायदे आणि अतिथी WiFi उपायांसह एंटरप्राइझ-ग्रेड प्रवेश नियंत्रण प्रभावीपणे कसे तैनात करावे हे समाविष्ट करते.

WPA3 सुरक्षा मार्गदर्शिका: SAE, OWE, Enterprise 192-Bit Mode आणि PMF स्पष्टीकरण
SAE, OWE, Protected Management Frames (PMF) आणि WPA3-Enterprise 192-bit mode च्या मदतीने WPA3 WiFi सुरक्षा नेटवर्क संरक्षणात कशी सुधारणा करते ते जाणून घ्या.

WPA, WPA2 आणि WPA3: काय फरक आहे आणि तुम्ही कोणते वापरावे?
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक WPA, WPA2 आणि WPA3 सुरक्षा प्रोटोकॉल्समधील आर्किटेक्चरल फरक स्पष्ट करते. हे आयटी व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना अनुपालन आणि सर्वोत्तम कामगिरी सुनिश्चित करताना एंटरप्राइझ आणि गेस्ट WiFi वातावरण सुरक्षित करण्यासाठी व्यावहारिक अंमलबजावणी शिफारसी प्रदान करते.

WPA2 Enterprise: संपूर्ण मार्गदर्शिका
ही मार्गदर्शिका WPA2-Enterprise साठी एक सर्वसमावेशक तांत्रिक संदर्भ प्रदान करते, ज्यामध्ये 802.1X आर्किटेक्चर, EAP पद्धत निवड आणि एंटरप्राइझ वातावरणासाठी टप्प्याटप्प्याने उपयोजन धोरणे समाविष्ट आहेत. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्ससाठी डिझाइन केले आहे ज्यांना शेअर्ड-की WiFi च्या पुढे जाऊन स्केलेबल, ऑडिडेबल आणि कम्प्लायन्स-रेडी ऑथेंटिकेशन मॉडेलकडे जाण्याची आवश्यकता आहे. मोठ्या प्रमाणावर सुरक्षित गेस्ट आणि स्टाफ WiFi तैनात करणाऱ्या ठिकाणांसाठी Purple चे प्लॅटफॉर्म एक व्यावहारिक आयडेंटिटी मॅनेजमेंट लेयर म्हणून स्थानबद्ध आहे.

WiFi सुरक्षा म्हणजे काय? वायरलेस नेटवर्क सुरक्षेसाठी एक संपूर्ण मार्गदर्शक
एंटरप्राइझ वायरलेस नेटवर्क सुरक्षित करण्यासाठी आयटी नेत्यांसाठी एक सर्वसमावेशक तांत्रिक संदर्भ. या मार्गदर्शकामध्ये एन्क्रिप्शन प्रोटोकॉलची उत्क्रांती, सेगमेंटेशनसाठी सर्वोत्तम आर्किटेक्चरल पद्धती आणि सामान्य WiFi धोक्यांविरूद्ध संरक्षण धोरणे समाविष्ट आहेत.

10 सर्वोत्तम WiFi स्प्लॅश पेज उदाहरणे (आणि ती कशामुळे प्रभावी ठरतात)
आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्ससाठी एक तांत्रिक संदर्भ मार्गदर्शक ज्यामध्ये उच्च-रूपांतरण देणाऱ्या WiFi स्प्लॅश पेजेसचे डिझाइन, आर्किटेक्चर आणि तैनाती समाविष्ट आहे. हे मार्गदर्शक हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणातील 10 वास्तविक-जगातील अंमलबजावणी रणनीतींचे विश्लेषण करते, ज्यामध्ये प्रमाणीकरण पद्धती, GDPR अनुपालन, वॉल्ड गार्डन कॉन्फिगरेशन आणि MAC रँडमायझेशन निवारण यावर विशिष्ट मार्गदर्शन दिले आहे.

WiFi गेस्ट पोर्टल: ते काय आहे आणि ते ऑप्टिमाइझ कसे करावे
हे अधिकृत मार्गदर्शक WiFi गेस्ट पोर्टल्सचे आर्किटेक्चर, अंमलबजावणी आणि ऑप्टिमायझेशन सविस्तरपणे स्पष्ट करते. हे IT लीडर्सना लॉगिन पूर्णत्वाचे दर वाढवण्यासाठी, GDPR अनुपालन सुनिश्चित करण्यासाठी आणि उच्च-गुणवत्तेचा फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी कृतीयोग्य धोरणे प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
