Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
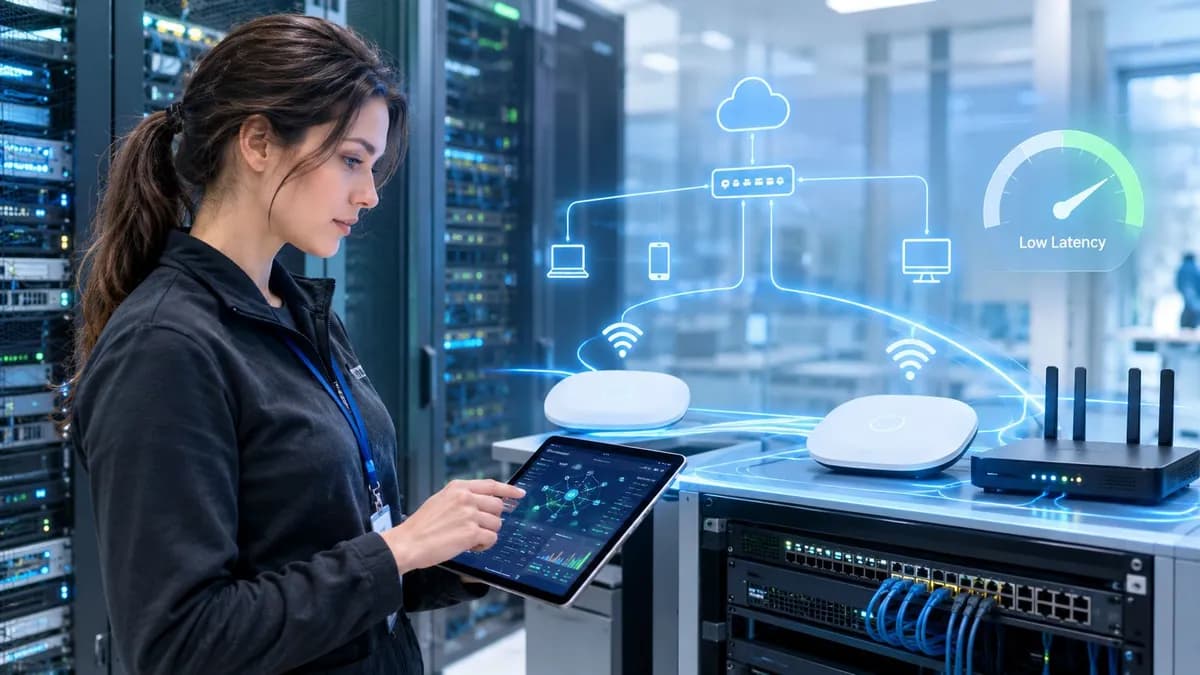
Physical transport determines baseline jitter and latency under load.
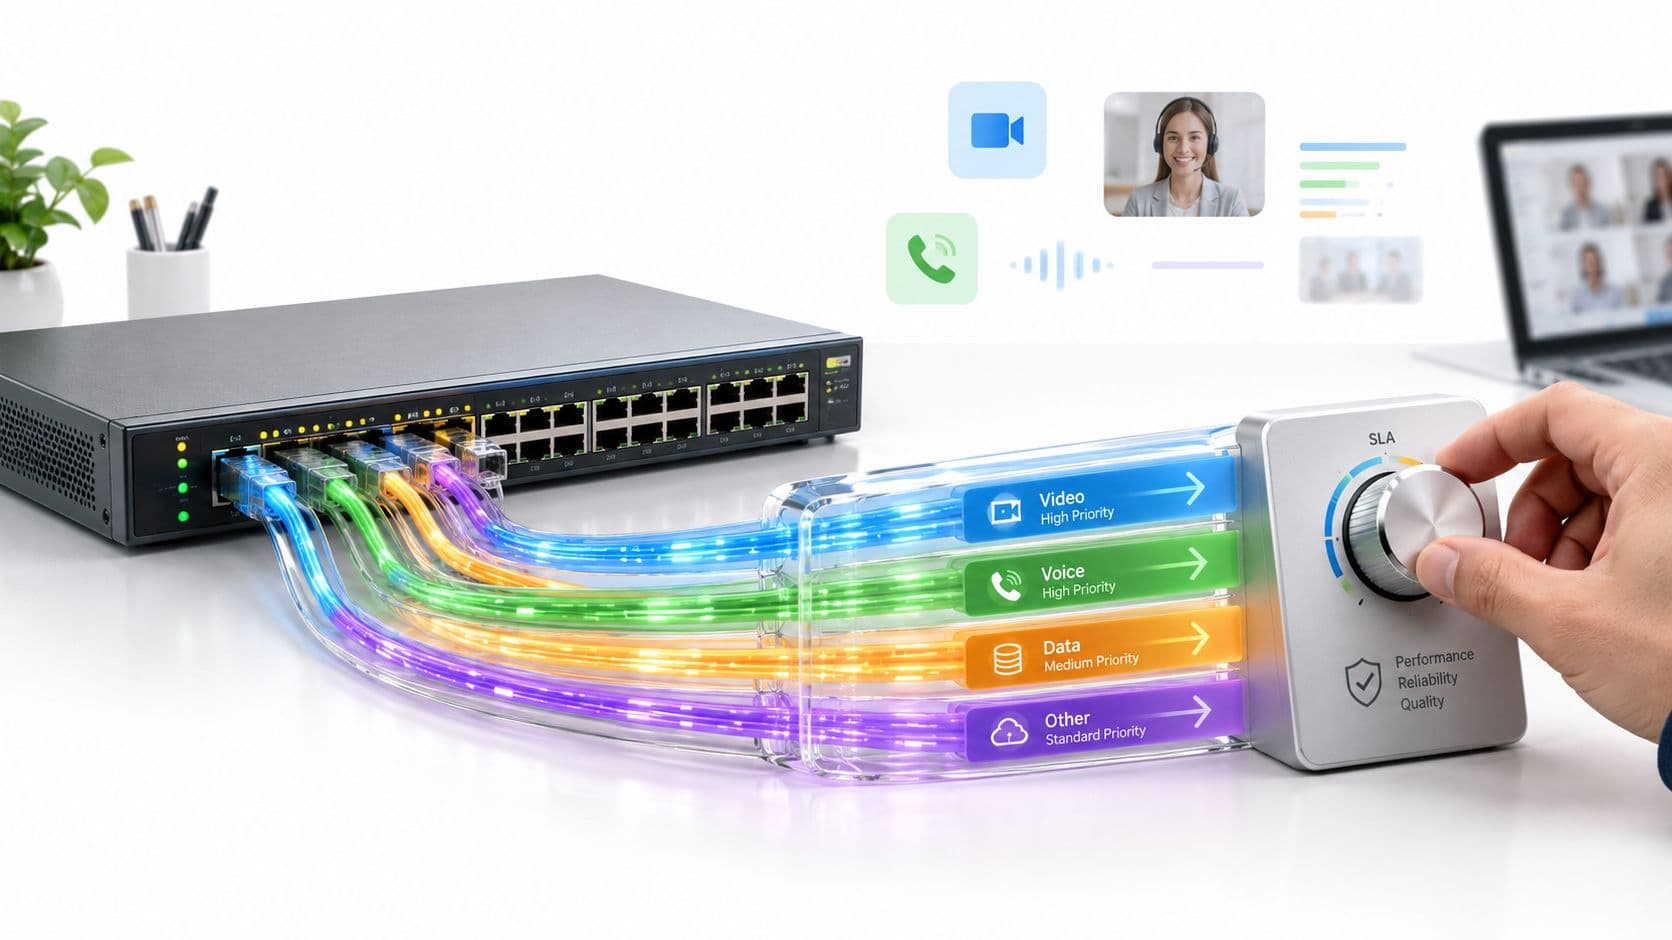
Bandwidth Pool Allocation Matrix
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Se você administra um hotel, restaurante, clínica, ponto de varejo ou local de uso misto, sua conexão de banda larga faz muito mais do que carregar páginas da web. Ela transporta pagamentos com cartão, aplicativos em nuvem, tráfego de voz, sessões de WiFi de visitantes, logins de funcionários, atualizações de dispositivos, transmissões de CFTV e, cada vez mais, verificações de identidade que decidem quem entra na rede e quem não entra.
É por isso que “como funciona a banda larga” não é mais uma pergunta básica de consumidor. Para redes corporativas, é uma questão operacional. Se você entende a banda larga apenas como “a linha de internet do provedor”, você perde as partes que moldam o tempo de atividade, o comportamento de autenticação e a experiência do usuário. O caminho da conexão, a tecnologia de acesso, o equipamento de entrega e o elo mais fraco da cadeia - tudo isso importa.
Já vi muitos ambientes onde o circuito WAN parecia ótimo no papel, mas a empresa ainda enfrentava problemas instáveis de acesso de convidados, autenticação em nuvem atrasada e chamadas de suporte que ficavam presas entre o provedor de internet e o TI interno. Na maioria dos casos, o problema não era um mistério. Era uma falta de compreensão sobre onde termina a banda larga, onde começa a LAN e o que acontece quando o acesso baseado em identidade depende de uma conexão que não é tão "sempre ativa" quanto todos presumiam.
Por Que Entender de Banda Larga É Crítico para os Negócios
Às 8:30, o circuito de banda larga ainda parece estar "ativo" no portal do ISP, mas a empresa já está sentindo a falha. Os visitantes não conseguem concluir o onboarding no WiFi. Os dispositivos dos funcionários sofrem timeout durante o login na nuvem. Um terminal de pagamento tenta processar uma transação novamente. A linha não caiu. Ela se tornou não confiável de maneiras que importam muito mais do que uma simples interrupção.
É por isso que a banda larga precisa ser compreendida como uma dependência operacional, e não apenas como um serviço mensal. Em um local moderno, a conexão de internet apoia a receita, o acesso dos clientes, o gerenciamento de dispositivos e as verificações de identidade que decidem quem entra na rede. Se esse caminho adicionar atraso, descartar pacotes ou oscilar brevemente, o primeiro sintoma visível geralmente não é um site fora do ar. É um fluxo de autenticação com falha, um Captive Portal travado ou uma fila de suporte cheia de reclamações de que o "WiFi não está funcionando".
Broadband is part of the service path
A banda larga transporta o tráfego digital entre o seu local e as redes upstream usando um meio de acesso como fibra, cabo, DSL, sem fio fixo ou móvel. A tecnologia física importa, mas o impacto no negócio vem de todo o caminho do serviço: o circuito de acesso local, a entrega do provedor, a contenção upstream, o roteamento e como o seu próprio equipamento de borda lida com failover, DNS e inspeção de segurança.
Isso muda as decisões de aquisição. Um circuito com velocidades nominais atraentes ainda pode ser uma escolha inadequada para um local que depende de autenticação em nuvem e WiFi gerenciado. As perguntas fundamentais não são sobre taxas de download de pico, mas sim sobre estabilidade, desempenho de upload, isolamento de falhas e o que acontece durante uma degradação parcial.
Regra prática: Se a banda larga suporta o acesso do cliente, rede gerenciada em nuvem ou controles baseados em identidade, avalie-a como infraestrutura principal. Inclua resiliência, monitoramento e comportamento de falha no projeto desde o primeiro dia.
Connection quality affects security and authentication
O tráfego comercial não é mais dominado por usuários baixando conteúdo da internet. Os sites agora enviam um fluxo constante de solicitações de saída: verificações de RADIUS e SSO, chamadas de API, validação de certificados, logs em nuvem, sincronização de políticas, consultas de DNS e telemetria de pontos de acesso, gateways e dispositivos IoT.
Isso tem consequências diretas para o WiFi seguro. Plataformas como o Purple dependem de conectividade confiável para fornecer acesso de visitantes, aplicação de políticas e jornadas de integração, mas também ajudam a reduzir o impacto operacional da instabilidade da banda larga, oferecendo às equipes um controle mais rígido sobre os fluxos de autenticação, regras de acesso e experiência do usuário. O link de banda larga ainda é importante. Uma plataforma bem projetada não pode eliminar a perda de pacotes ou o roteamento ruim do provedor. No entanto, ela pode tornar os modos de falha mais fáceis de detectar, conter e solucionar.
Para gerentes de TI e operadores de locais, as decisões de banda larga afetam:
- Resiliência de autenticação. As verificações de identidade precisam de alcançabilidade consistente para serviços externos. Quedas curtas e alta latência podem interromper logins mesmo quando o circuito tecnicamente ainda está online.
- Operações de segurança. Firewalls, APs gerenciados na nuvem e ferramentas de monitoramento dependem de comunicação estável de upstream para atualizações de políticas, alertas e trilhas de auditoria.
- Experiência de WiFi de convidados. Captive Portals, login social, acesso sem senha e fluxos de consentimento dependem de DNS previsível, alcançabilidade HTTPS e continuidade de sessão.
- Eficiência de suporte. As equipes precisam separar rapidamente problemas de WAN de falhas de LAN ou WiFi, caso contrário, os incidentes ficam oscilando entre o provedor de internet, a equipe de rede e o proprietário do aplicativo.
The real risk is poor fault boundaries
Os problemas de banda larga raramente são claros. Uma interrupção total é fácil de detectar. A falha parcial é o que faz perder tempo. Vejo isso com frequência em propriedades multi-site: um local relata "WiFi lento", o ISP mostra a linha em serviço e o problema real acaba sendo uma perda upstream que afeta a autenticação, enquanto a navegação comum ainda funciona bem o suficiente para confundir a todos.
Entender a banda larga ajuda a definir onde termina a responsabilidade do provedor e onde começa a sua rede. Isso é importante para o design de VLAN, políticas de firewall, estratégia de DNS, circuitos de failover e como você testa o acesso de convidados sob condições degradadas. As equipes não precisam de especialização de nível de operadora. Elas precisam de um modelo funcional do caminho, dos prováveis pontos de falha e das compensações entre custo, resiliência e simplicidade operacional.
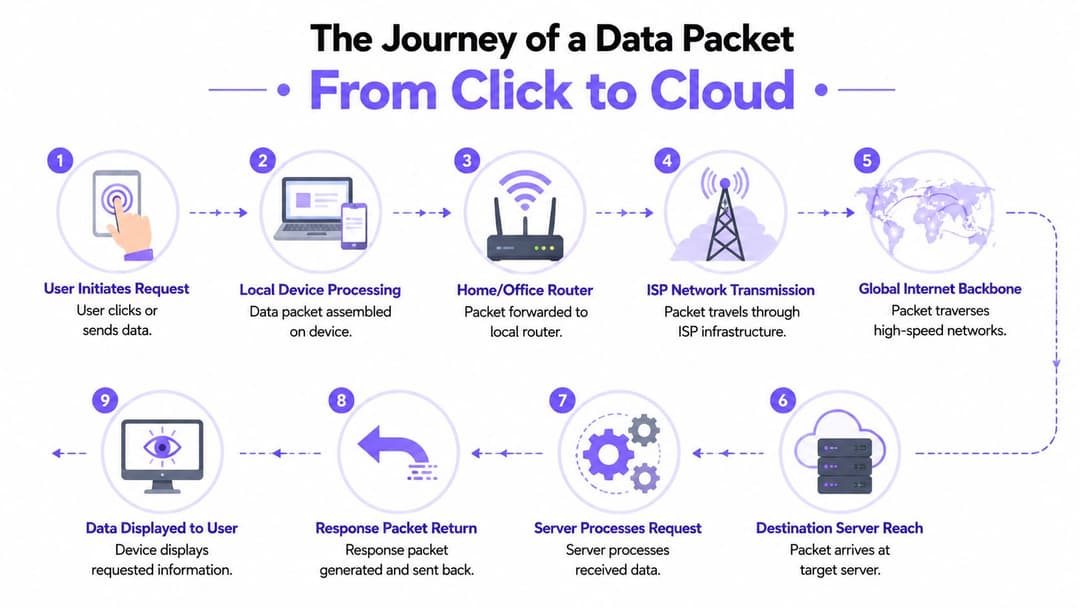
The Journey of a Data Packet From Click to Cloud
Uma maneira útil de entender a banda larga é acompanhar um único pacote. Não um fluxo de filme inteiro ou uma atualização de software. Apenas uma unidade de tráfego criada quando alguém clica em um link, abre um aplicativo ou inicia um login.
A banda larga funciona como um pacote se movendo por uma rede de entrega. Começa com uma coleta local, passa pela triagem regional, junta-se ao transporte de longa distância, chega a um depósito de destino e, então, uma resposta retorna pelo mesmo caminho. As estradas exatas variam, mas as etapas são reconhecíveis.
Inside the venue first
A jornada começa no endpoint. Um telefone, laptop, terminal de pagamento ou dispositivo IoT cria dados que precisam sair do dispositivo. Se o usuário estiver no WiFi, o pacote primeiro atravessa a rede sem fio local para alcançar um access point, depois a LAN cabeada e, em seguida, o roteador de borda ou firewall.
Nesta etapa, a banda larga ainda nem começou. Essa distinção importa. Se a LAN estiver congestionada, mal configurada ou mal segmentada, os usuários podem culpar o ISP por uma falha que está localizada no local.
A simple way to break the path down is this:
- O dispositivo cria a solicitação. Um navegador solicita uma página ou um aplicativo solicita dados.
- A rede local a encaminha. Pontos de acesso, switches e o roteador a movem em direção à borda da WAN.
- O serviço de banda larga a transporta para fora do edifício. A conexão do ISP então assume o controle.
- A internet em geral a transporta adiante. Redes de operadoras e de trânsito a movem em direção ao serviço de destino.
- Um servidor responde. O aplicativo envia o tráfego de retorno de volta por uma rota viável.
The last mile is where local reality bites
O primeiro passo externo é a última milha. Esse é o link de acesso entre as suas instalações e a rede mais ampla do provedor. Geralmente é a parte mais limitada de toda a jornada. Um backbone pode transportar volumes enormes de tráfego, mas se a última milha for estreita ou instável, tudo por trás dela parecerá lento.
Esta é uma das respostas mais práticas para "como funciona a banda larga" para leitores de negócios. A banda larga não é uma nuvem única. É um sistema de transporte em camadas, e o segmento mais estreito rege a experiência do usuário mais do que o mais impressionante.
A rede de transporte mais rápida do mundo não vai salvar um circuito de acesso ruim no seu edifício.
Then the packet enters larger transport networks
Assim que o tráfego sai do local, ele passa pela infraestrutura do ISP e entra em sistemas de transporte mais amplos. Os provedores usam agregação regional, backhaul e links de transporte de alta capacidade para levar pacotes por cidades, países e entre os principais pontos de interconexão de rede. Alguns desses caminhos são diretos. Outros envolvem transferências entre redes.
Para um usuário empresarial, o importante é que o caminho de retorno não é garantia de ser idêntico ao caminho de saída. As decisões de roteamento podem mudar com base na disponibilidade e na política. Na maioria das vezes, isso funciona bem. No entanto, quando há instabilidade ou congestionamento, o comportamento do aplicativo pode se tornar inconsistente de maneiras difíceis de diagnosticar pelo lado do usuário.
Why this model matters to IT teams
Se você mantiver essa jornada de pacotes em mente, o isolamento de falhas se tornará mais disciplinado. Quando um login na nuvem estiver lento, você poderá perguntar:
- O dispositivo final está saudável?
- A camada de WiFi está funcionando corretamente?
- A LAN está encaminhando o tráfego de forma limpa?
- A borda da WAN está descartando ou atrasando pacotes?
- O caminho do provedor de internet está estável?
- O próprio serviço remoto está sob sobrecarga?
Essa sequência evita um erro comum. As equipes frequentemente resumem toda lentidão externa como um "problema de internet", quando o problema real pode ser o comportamento de roaming local, congestionamento de upstream ou equipamentos de borda WAN sobrecarregados.
Decoding Last-Mile Technologies and Network Topologies
Um visitante tenta se conectar ao WiFi às 8:55. O Captive Portal carrega lentamente, a verificação de identidade trava e os funcionários presumem que a culpa é da plataforma sem fio. Em muitos locais, o gargalo principal está antes no caminho. É o circuito de acesso ao edifício, o meio em que ele funciona e a maneira como o provedor construiu a rede local ao seu redor.
É por isso que a tecnologia de última milha merece mais atenção do que costuma receber. Fibra, cabo e DSL podem ser vendidos como banda larga, mas não falham da mesma maneira, não se recuperam da mesma forma, nem lidam com o tráfego empresarial com a mesma margem de erro. Para plataformas como o Purple, essa diferença aparece na confiabilidade da autenticação, na capacidade de resposta do Captive Portal, nas atualizações de políticas em nuvem e na consistência dos controles de segurança que dependem do alcance de serviços externos.
What the main access types actually do
A fibra transporta dados como pulsos de luz através do vidro. Na prática, isso oferece às empresas duas vantagens úteis. Ela não é afetada por interferência eletromagnética e, geralmente, suporta um desempenho de upload mais limpo para tráfego de nuvem, fluxos de login, telemetria e aplicação de políticas. Se um estabelecimento depende de WiFi gerenciado na nuvem, redirecionamentos de SSO, login social ou análises em tempo real, a fibra costuma ser a opção que apresenta menos problemas.
A internet a cabo envia dados por infraestrutura coaxial, frequentemente usando um modelo de acesso compartilhado na área local. Isso pode funcionar bem para muitos locais comerciais, especialmente onde a planta do provedor é bem mantida. A desvantagem é a consistência. O desempenho pode variar mais durante períodos de pico, e essas oscilações tendem a aparecer primeiro em tarefas sensíveis à latência, como redirecionamentos de Captive Portal, solicitações de MFA e chamadas de API entre sua plataforma WiFi e serviços externos de identidade.
O DSL utiliza pares de telefone de cobre e continua comum em locais onde opções melhores ainda não chegaram ao edifício. Ele pode ser perfeitamente utilizável para conectividade leve, mas a qualidade da linha e a distância do armário ou da central importam muito. Para um pequeno escritório que apenas verifica e-mails, isso pode ser aceitável. Para um estabelecimento de hospitalidade que gerencia o acesso de convidados, tráfego SaaS da equipe, fluxos de pagamento e atualizações de segurança na mesma conexão, o DSL deixa menos margem disponível.
Broadband Technology Comparison
| Tecnologia | Meio | Velocidades Típicas (Simétrica/Assimétrica) | Confiabilidade & Interferência | Ideal Para |
|---|---|---|---|---|
| Fibra | Luz sobre vidro | Frequentemente mais adequada para serviços simétricos | Forte perfil de confiabilidade e imune a interferência eletromagnética | Empresas que dependem de aplicativos em nuvem, autenticação estável e desempenho de upstream limpo |
| Cabo | Sinal sobre cabo coaxial | Comumente assimétrica | Geralmente confiável, mas a infraestrutura compartilhada pode afetar a consistência | Locais que precisam de internet comercial geral sólida onde a fibra não está disponível |
| DSL | Sinal elétrico sobre pares de cobre telefônicos | Frequentemente assimétrica, com restrições relacionadas à distância | Mais sensível à qualidade da linha e degradação com a distância | Locais menores com necessidades mais leves ou áreas com alternativas limitadas |
Topology matters as much as medium
O tipo de cabo é apenas parte do perfil de risco. A topologia do provedor também afeta o que acontece quando algo falha upstream.
Uma topologia em anel oferece ao tráfego um caminho alternativo se um segmento falhar. Uma topologia em árvore direciona o tráfego por meio de uma hierarquia de ramificações upstream, o que é eficiente, mas pode deixar mais clientes expostos a um único domínio de falha. Os compradores corporativos nem sempre recebem esses detalhes em uma conversa de vendas, mas isso importa. Um local com um serviço de fibra bem projetado, mas com agregação local ruim, ainda pode sofrer interrupções visíveis. Um serviço modesto com melhor redundância pode proporcionar uma experiência real mais estável.
Para o WiFi corporativo, essas escolhas de design têm consequências operacionais diretas. Se a instabilidade da banda larga interromper a resolução de DNS, a capacidade de alcance da nuvem ou o tráfego de redirecionamento, os visitantes verão falhas de login e a equipe verá tickets de suporte. O Purple e plataformas semelhantes podem reduzir o impacto para o usuário com melhor gerenciamento de sessões, controles de políticas e design de Captive Portal, mas não podem eliminar a dependência de um caminho upstream saudável. A resiliência começa com a compreensão de como o circuito é entregue.
Dica de design: Pergunte ao provedor de internet qual meio atende ao edifício, se o acesso local é compartilhado, onde existe failover na rede de acesso e como as falhas são restauradas. Essas respostas geralmente são mais úteis do que a velocidade nominal.
What tends to work, and what tends not to
Na prática, a fibra é a escolha mais segura para locais que dependem de redes gerenciadas na nuvem, autenticação externa e comportamento estável de upload. A internet a cabo costuma ser uma segunda opção razoável quando a qualidade do serviço é previsível e a empresa pode tolerar alguma variação. O DSL geralmente é a primeira opção a apresentar problemas quando o número de usuários aumenta, a dependência da nuvem cresce ou o local precisa de acesso confiável para convidados com controles de segurança modernos.
Se você está comparando opções, este guia sobre os diferentes tipos de conexão de internet é um ponto de partida útil. A melhor decisão vem do mapeamento de cada opção em relação aos fluxos de login, pico de ocupação, demanda de suporte e o custo de interrupções, mesmo que curtas.
Um circuito mais barato pode parecer bom em um orçamento e ainda assim criar mais dor de cabeça operacional quando autenticações com falha, contornos improvisados da equipe e reclamações de usuários começarem a consumir tempo.
Performance Bottlenecks and Advertised Speeds
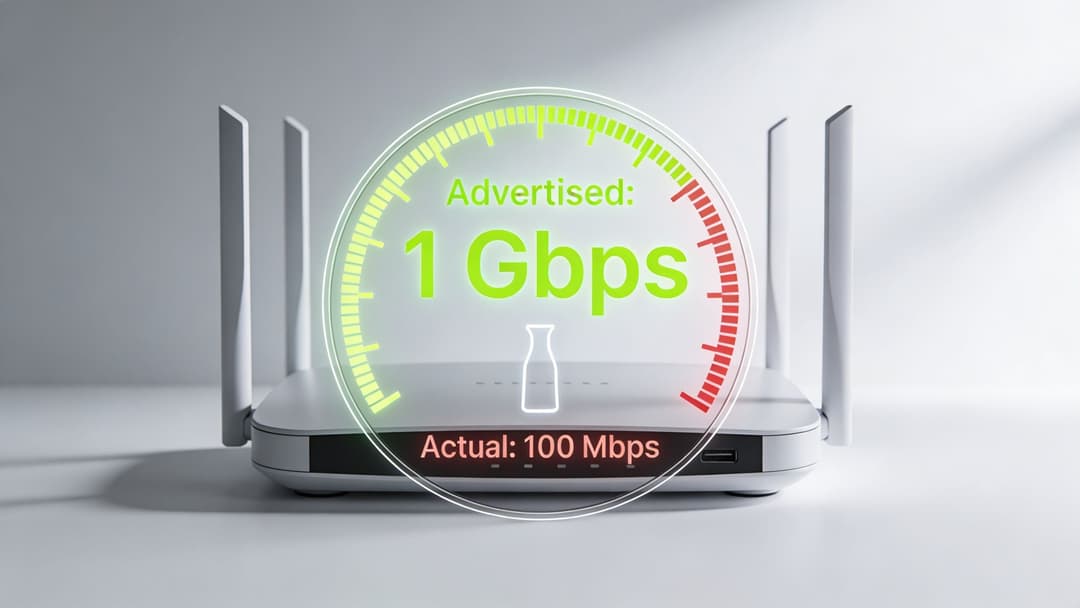
A velocidade da linha no formulário de pedido não é a mesma coisa que o desempenho do aplicativo. Essa lacuna causa uma confusão sem fim. Uma empresa compra um serviço rápido, os usuários continuam reclamando e todos começam a procurar por um único culpado quando o problema geralmente é uma mistura de limites de taxa de transferência, latência, fraqueza no upload e contenção local.
Bandwidth is capacity, not a guarantee
A largura de banda é melhor compreendida como a largura do tubo. Ela determina quanto dado pode se mover por segundo. Ela não garante que o tráfego se moverá rapidamente a todo momento, nem diz muito sobre atrasos, jitter ou perda de pacotes.
É por isso que uma conexão pode parecer inconsistente mesmo quando os testes de velocidade parecem aceitáveis. Um site pode ter capacidade bruta suficiente para o tráfego comum, mas ainda assim produzir experiências ruins para aplicativos em tempo real, logins baseados em navegador e tráfego de controle de nuvem quando o caminho está instável.
Upstream matters more than many buyers realise
A distinção entre banda larga assíncrona, onde os downloads são mais rápidos que os uploads, e banda larga síncrona, onde as velocidades são simétricas, importa muito em redes empresariais. As definições herdadas tratavam 25 Mbps de download e 3 Mbps de upload como banda larga, enquanto o pensamento mais atual avançou para 100/20 como uma linha de base mínima viável, com serviços síncronos de 100/100 sendo cada vez mais tratados como um padrão mais forte e 1 Gbps/1 Gbps como o padrão ouro, de acordo com o folheto informativo de conceitos básicos de banda larga da Pew.
Essa mudança reflete uma alteração operacional real. As empresas não consomem mais apenas conteúdo. Elas enviam dados constantemente para plataformas de nuvem, sistemas de identidade, planos de gerenciamento e ferramentas de colaboração.
Why a “fast” line can still feel slow
Three issues show up repeatedly in business environments:
- Capacidade compartilhada: Alguns serviços funcionam bem em horários de pouco movimento e sofrem degradação quando a rede de acesso local está sobrecarregada.
- Pouca margem de upload: Os downloads podem parecer bons enquanto os uploads ficam lentos sob o tráfego de nuvem, chamadas de vídeo, telemetria de dispositivos ou trocas de autenticação.
- Latência e perda: Mesmo um atraso modesto ou instabilidade de pacotes pode fazer com que os aplicativos pareçam lentos ou travados, apesar de uma boa taxa de transferência.
Se a equipe consegue carregar sites, mas os logins na nuvem travam, não assuma que a WAN está "basicamente boa". Esse padrão frequentemente aponta para um problema de upstream ou de qualidade, e não para um problema de download.
What to look at during troubleshooting
Quando a banda larga apresentar desempenho abaixo do esperado, faça estas perguntas antes de abrir chamados às cegas:
| Verificação | Por que isso importa |
|---|---|
| Desempenho de download versus upload | Grande assimetria pode prejudicar fluxos de trabalho empresariais focados em nuvem |
| Comportamento de latência | O atraso afeta mais os aplicativos interativos do que as transferências em massa |
| Padrões de hora do dia | Mudanças no desempenho podem indicar saturação ou problemas de acesso compartilhado |
| Consistência, não apenas picos | Um serviço estável é mais útil do que uma velocidade nominal alta ocasional |
| Sintomas específicos do aplicativo | Navegação de convidados, PDV, voz e autenticação em nuvem falham de maneiras diferentes |
A lição prática é simples. Não compre banda larga pensando apenas na velocidade nominal. Para uso empresarial, a consistência e a qualidade de upstream geralmente importam mais do que os números máximos de downstream.
From ISP Handoff to Your Business Network
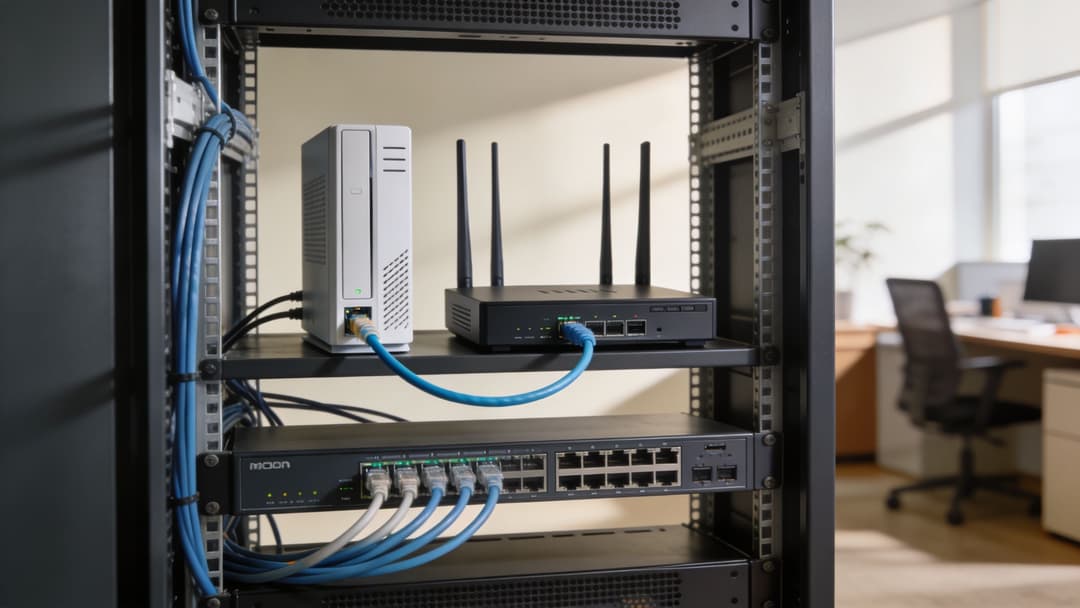
Assim que o provedor entrega a banda larga no local, seu próprio equipamento assume o controle. Nesse ponto, muitas conversas de suporte ficam confusas. As pessoas usam "modem", "roteador" e "WiFi" como se fossem intercambiáveis, mas eles realizam tarefas diferentes.
Entender o ponto de entrega ajuda você a descobrir onde termina a responsabilidade do ISP e onde começa a sua.
The modem terminates the access service
Um modem converte a tecnologia de acesso do provedor em um formato que sua rede local possa usar. A tarefa exata depende do tipo de serviço. No DSL, cabo ou métodos de acesso semelhantes, o modem lida com a conversão de sinal específica para aquele meio.
Com alguns serviços de fibra empresarial, o provedor pode, em vez disso, apresentar uma entrega óptica ou Ethernet usando um equipamento de terminação dedicado. De qualquer forma, este é o limite do serviço da operadora.
The router decides where traffic goes
Um roteador conecta redes diferentes e encaminha o tráfego entre elas. Em um ambiente empresarial, o roteador ou firewall normalmente fica entre a entrega do ISP e a LAN interna. Ele decide o que sai para a internet, o que permanece local e quais políticas se aplicam.
That’s where core decisions happen, such as:
- Segmentação de rede para convidados, funcionários, IoT e operações
- Políticas de tráfego para segurança e controle de aplicativos
- Comportamento de failover se houver um caminho WAN secundário
- VPN ou túneis seguros para recursos em nuvem ou privados
Switches and access points distribute service internally
Um switch move o tráfego dentro da LAN cabeada. Ele conecta roteadores, servidores, pontos de acesso, impressoras, sistemas de PDV, câmeras e outros dispositivos locais. Ele não substitui o roteador. Ele expande a conectividade interna.
Um wireless access point conecta clientes WiFi à rede. Ele estende a LAN por rádio. Se os usuários reclamarem que "a banda larga caiu", a falha pode ser devido a um uplink de switch congestionado, posicionamento incorreto do AP, comportamento ruim de roaming ou um problema de marcação de VLAN.
Um circuito ISP limpo não compensará um design de borda confuso. Assim que o tráfego entra na sua rede, a arquitetura interna determina se os usuários terão um serviço estável ou o caos.
The handoff line is only one part of the design
É por isso que o design de borda merece tanta atenção quanto o contrato de banda larga. Você precisa de uma demarcação clara, segmentação sensata e propriedade de suporte definida. Equipes de serviços gerenciados geralmente melhoram os resultados aqui porque documentam onde termina a operadora, onde começa o equipamento do cliente e como deve funcionar o fluxo de escalonamento.
Se o seu ambiente abrange múltiplos sites, uma arquitetura voltada para a nuvem também pode mudar a forma como você pensa sobre o design de WAN. Um ponto de partida útil é entender o WAN as a service e como os circuitos de banda larga se encaixam em um modelo de conectividade mais amplo, em vez de agirem como links locais isolados.
Implications for Secure Enterprise WiFi and Authentication
Um visitante chega a um hotel às 18h, conecta-se ao WiFi e o Captive Portal trava após ele inserir seus dados. O ponto de acesso está ativo. O switch está saudável. O problema é um breve evento de jitter de WAN no momento errado, justamente quando a rede tenta alcançar serviços externos de identidade e política. Do ponto de vista do usuário, o WiFi parece quebrado. Do ponto de vista de um operador, a qualidade da banda larga acabou de se tornar um problema de autenticação.
Authentication depends on broadband behaving well enough
A banda larga é frequentemente descrita como um serviço sempre disponível. A definição de internet banda larga indica que ela foi projetada para fornecer acesso contínuo e de alta velocidade sem ocupar a linha telefônica. Isso é parcialmente verdade, mas deixa de fora o que realmente importa em ambientes de negócios ativos: os links podem continuar ativos e, ainda assim, apresentar um desempenho ruim o suficiente para interromper os fluxos de login, verificações de certificados e consultas de políticas.
Essa lacuna aparece rapidamente no WiFi corporativo. Um login moderno raramente é apenas uma splash page e uma senha. Pode envolver identidade federada, RADIUS, validação de certificados, perfil de dispositivos, atribuição de políticas e direcionamento de tráfego para o segmento correto. Qualquer atraso entre essas etapas pode gerar tentativas de login repetidas, integrações incompletas ou usuários sendo colocados na rede errada.
Plataformas desenvolvidas para enterprise WiFi solutions ajudam a reduzir essa dor operacional, mas ainda dependem do caminho de banda larga subjacente para acessibilidade em nuvem, atualizações de políticas, análises e decisões de confiança externas. Um bom software pode mascarar alguma instabilidade na WAN. Ele não pode anular a latência, a perda de pacotes ou um circuito de acesso com falhas.
Where weak broadband shows up first
Na prática, quatro áreas tendem a falhar antes que as equipes percebam que a WAN é a causa raiz:
- Fluxos de integração e Captive Portal. O usuário preenche o formulário, mas o retorno de chamada para a plataforma em nuvem ou provedor de identidade expira.
- Verificações de certificado e identidade. Decisões baseadas em EAP, RADIUS, SAML ou tokens são sensíveis a atrasos e falhas de repetição.
- Tempo de aplicação de políticas. A revogação de acesso, alterações de função e regras baseadas em tempo podem sofrer atrasos se o tráfego de controle atingir a nuvem de forma inconsistente.
- Continuidade da sessão durante o roaming. Em grandes locais, os usuários podem manter a conectividade de rádio enquanto a autenticação ou reautorização de back-end trava.
Esses não são casos isolados. São modos de falha comuns em estádios, redes de varejo, locais de saúde e ambientes de hospitalidade onde o circuito de banda larga é bom o suficiente para navegação casual, mas menos tolerante sob carga no plano de controle.
The operational trade-off is simple
Quanto mais o seu serviço de WiFi depender de decisões externas em tempo real, mais cuidadosamente você precisará tratar a qualidade da banda larga.
Isso não significa que cada site precise de fibra dupla e design de nível de operadora. Significa que as equipes devem decidir quais funções precisam funcionar durante condições degradadas de WAN e quais podem esperar. O acesso de convidados geralmente pode tolerar um pequeno atraso. Dispositivos de funcionários, terminais de pagamento, tablets operacionais e sistemas de segurança geralmente não podem.
What holds up better in the field
Redes que se comportam de forma previsível sob o estresse da banda larga geralmente compartilham algumas escolhas de design comuns.
Separate control traffic from guest demand
Autenticação, DNS, RADIUS, retornos de chamada do portal e tráfego de gerenciamento não devem competir igualmente com streaming de convidados ou downloads grandes. A segmentação e a política de tráfego reduzem a chance de seus próprios usuários criarem os sintomas de interrupção.
Define degraded-mode behaviour in advance
As equipes precisam saber o que acontece se a WAN ficar lenta, mas não falhar totalmente. As sessões existentes persistem? As credenciais em cache ainda podem ser usadas? O portal falha aberto (fail open), falha fechado (fail closed) ou mostra um caminho de repetição? Essas respostas afetam a segurança, a carga de suporte e a experiência do cliente.
Reduce unnecessary external dependencies
Cada consulta adicional na nuvem no caminho de acesso adiciona outra chance de atraso ou falha. Algumas arquiteturas são flexíveis, mas frágeis. Em locais movimentados, cadeias de autenticação mais simples costumam ter um desempenho melhor do que designs elegantes com muitas partes móveis.
A instabilidade da banda larga não reduz apenas a velocidade. Ela pode enfraquecer decisões de confiança, atrasar a aplicação de políticas e criar falhas de login que parecem falhas de aplicativos.
Security teams need transport awareness
Modelos de acesso zero-trust e baseados em identidade só são úteis se a rede conseguir alcançar a tempo os sistemas que tomam essas decisões. Se a banda larga introduzir jitter, perda de pacotes ou problemas intermitentes de upstream, a segurança torna-se inconsistente. Os usuários enfrentam falhas aleatórias. O help desk busca a causa na camada errada. Os operadores perdem tempo culpando pontos de acesso, portais ou aplicativos que estão apenas expondo a fraqueza da WAN.
A lição prática é direta. O WiFi corporativo seguro depende de mais do que cobertura e largura de banda. Depende de o serviço de banda larga conseguir suportar trocas repetidas, oportunas e autenticadas sob condições reais de local, e se o design da sua plataforma e de borda pode continuar funcionando quando essa premissa deixar de ser verdadeira.
Building Resilient Networks by Understanding the Fundamentals
A banda larga começa com a física. Os sinais se movem por vidro, cabo coaxial ou cobre. Depois, torna-se arquitetura. O tráfego cruza redes locais, dispositivos de borda, circuitos de acesso, transporte do provedor e serviços remotos. Finalmente, torna-se risco comercial. Cada ponto fraco nessa cadeia se manifesta em algum lugar onde os usuários podem sentir.
É por isso que entender como a banda larga funciona oferece aos gerentes de TI e operadores de locais uma vantagem prática. Isso ajuda você a escolher a tecnologia de acesso certa, fazer perguntas melhores aos provedores e projetar redes internas que não entrem em colapso no momento em que a WAN se comportar de maneira imperfeita.
As equipes que tomam melhores decisões sabem onde estão os pontos fracos
Na prática, ambientes resilientes tendem a fazer algumas coisas bem:
- Eles compram de acordo com a carga de trabalho, não apenas pelo preço. Fibra, cabo e DSL não são intercambiáveis quando a dependência da nuvem e a integração segura estão em jogo.
- Eles separam falhas do ISP de falhas internas. Isso reduz o tempo de suporte e evita discussões intermináveis sobre culpados.
- Eles valorizam a qualidade do upstream. O tráfego empresarial agora flui em ambas as direções.
- Eles projetam pensando em interrupções. Uma rede não precisa ser perfeita, mas precisa falhar de forma previsível.
Broadband knowledge pays off beyond connectivity
Quando você compreende todo o caminho desde o clique do usuário até a resposta na nuvem, a aquisição melhora. A resolução de problemas melhora. O design de segurança melhora. O mesmo ocorre com a experiência digital para visitantes, funcionários e inquilinos.
Essa é a resposta para "como funciona a banda larga" para um público empresarial. Ela funciona como uma cadeia. Se você entende a cadeia, pode fortalecê-la. Se você a trata como uma caixa preta, herda suas fraquezas sem percebê-las até que os usuários comecem a reclamar.
As equipes de rede mais eficazes não pedem apenas mais largura de banda. Elas perguntam onde o controle, a resiliência e a confiança são mais fracos.
Se você está repensando o acesso de convidados, a autenticação de funcionários ou a resiliência de WiFi multi-site, a Purple oferece uma plataforma de rede moderna baseada em identidade, criada para um acesso seguro e sem senha em ambientes complexos do mundo real. Ela foi projetada para ajudar as organizações a substituir senhas compartilhadas e Captive Portals complexos por um modelo mais limpo para convidados, funcionários e espaços multi-tenant.