Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
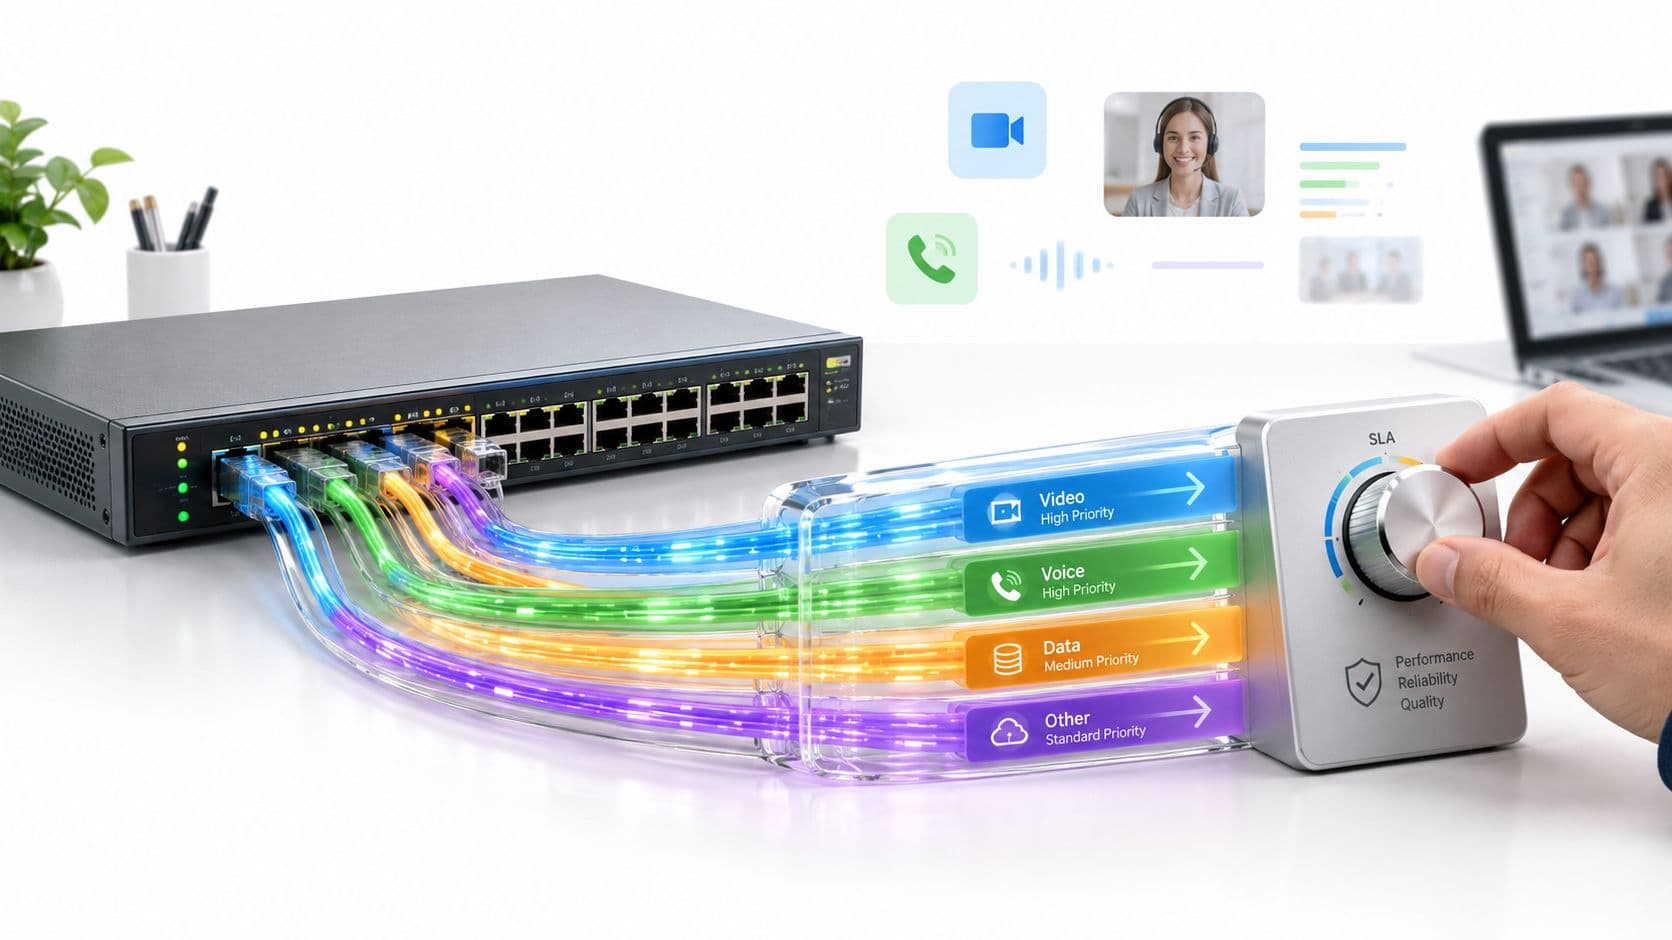
Bandwidth Pool Allocation Matrix
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Se gere um hotel, restaurante, clínica, espaço comercial ou local de utilização mista, a sua ligação de banda larga faz muito mais do que carregar páginas web. Transporta pagamentos com cartão, aplicações na nuvem, tráfego de voz, sessões de WiFi de convidados, inícios de sessão de funcionários, atualizações de dispositivos, transmissões de CCTV e, cada vez mais, verificações de identidade que decidem quem entra na rede e quem não entra.
É por isso que "como funciona a banda larga" já não é uma pergunta básica de consumidor. Para as redes empresariais, é uma questão operacional. Se apenas entender a banda larga como "a linha de internet do ISP", perde os elementos que moldam o tempo de atividade, o comportamento de autenticação e a experiência do utilizador. O caminho de ligação, a tecnologia de acesso, o equipamento de entrega e o elo mais fraco da cadeia são todos importantes.
Já vi muitos ambientes onde o circuito WAN parecia ótimo no papel, mas a empresa continuava a ter uma ativação de convidados irregular, autenticação na nuvem atrasada e pedidos de suporte que saltavam entre o ISP e o IT interno. Na maioria dos casos, o problema não era um mistério. Era uma má compreensão de onde termina a banda larga, onde começa a LAN e o que acontece quando o acesso baseado em identidade depende de uma ligação que não é tão "sempre ativa" como todos assumiam.
Por que Razão Compreender a Banda Larga É Crítico para as Empresas
Às 8h30, o circuito de banda larga ainda aparece como "ativo" no portal do ISP, mas a empresa já está a sentir a falha. Os convidados não conseguem concluir a ativação do WiFi. Os dispositivos dos funcionários esgotam o tempo limite durante o início de sessão na nuvem. Um terminal de pagamento repete uma transação. A linha não foi abaixo. Tornou-se instável de formas que importam mais do que uma simples interrupção.
É por isso que a banda larga precisa de ser entendida como uma dependência operacional, e não apenas como um serviço mensal. Num espaço moderno, a ligação à internet suporta as receitas, o acesso dos clientes, a gestão de dispositivos e as verificações de identidade que decidem quem entra na rede. Se esse caminho adicionar atrasos, perder pacotes ou falhar brevemente, o primeiro sintoma visível muitas vezes não é um website avariado. É um fluxo de autenticação falhado, um Captive Portal bloqueado ou uma fila de suporte cheia de reclamações de que o "WiFi não está a funcionar".
A banda larga é parte do caminho do serviço
A banda larga transporta tráfego digital entre o seu local e as redes a montante utilizando um meio de acesso como fibra, cabo, DSL, sem fios fixo ou móvel. A tecnologia física importa, mas o impacto comercial provém de todo o caminho do serviço: o circuito de acesso local, a entrega do fornecedor, a contenção a montante, o encaminhamento e a forma como o seu próprio equipamento de extremidade lida com failover, DNS e inspeção de segurança.
Isso altera as decisões de aquisição. Um circuito com velocidades anunciadas atrativas pode mesmo assim ser inadequado para um local que depende de autenticação na nuvem e WiFi gerido. As questões-chave centram-se menos nas taxas máximas de download e mais na estabilidade, no desempenho de upload, no isolamento de falhas e no que acontece durante uma degradação parcial.
Regra prática: Se a banda larga suporta o acesso de clientes, redes geridas na nuvem ou controlos baseados em identidade, avalie-a como infraestrutura principal. Inclua resiliência, monitorização e comportamento em caso de falha no design desde o primeiro dia.
A qualidade da ligação afeta a segurança e a autenticação
O tráfego empresarial já não é dominado por utilizadores que descarregam conteúdos da internet. Os locais enviam agora um fluxo constante de pedidos de saída: verificações de RADIUS e SSO, chamadas de API, validação de certificados, registo na nuvem, sincronização de políticas, pesquisas de DNS e telemetria de pontos de acesso, gateways e dispositivos IoT.
Isto tem consequências diretas para o WiFi seguro. Plataformas como a Purple dependem de uma conectividade fiável para fornecer acesso a convidados, aplicação de políticas e percursos de integração, mas também ajudam a reduzir o impacto operacional da instabilidade da banda larga, oferecendo às equipas um controlo mais rigoroso sobre os fluxos de autenticação, regras de acesso e experiência do utilizador. A ligação de banda larga continua a ser importante. Uma plataforma bem concebida não consegue eliminar a perda de pacotes ou o mau encaminhamento do ISP. Pode, no entanto, tornar os modos de falha mais fáceis de detetar, conter e resolver.
Para gestores de TI e operadores de recintos, as decisões de banda larga afetam:
- Resiliência de autenticação. As verificações de identidade necessitam de acessibilidade consistente a serviços externos. Quebras curtas e latência elevada podem quebrar os inícios de sessão, mesmo quando o circuito está tecnicamente online.
- Operações de segurança. As firewalls, os APs geridos na nuvem e as ferramentas de monitorização dependem de uma comunicação estável de upload para atualizações de políticas, alertas e registos de auditoria.
- Experiência de WiFi de convidados. Os portais cativos, o início de sessão social, o acesso sem palavra-passe e os fluxos de trabalho de consentimento dependem de DNS previsível, acessibilidade HTTPS e continuidade da sessão.
- Eficiência de suporte. As equipas precisam de separar rapidamente os problemas de WAN das falhas de LAN ou WiFi, caso contrário os incidentes saltam entre o ISP, a equipa de rede e o proprietário da aplicação.
O verdadeiro risco são os limites de falha mal definidos
Os problemas de banda larga raramente são claros. Uma falha total é fácil de detetar. O que faz perder tempo é a falha parcial. Vejo isto frequentemente em propriedades multi-site: um local comunica "WiFi lento", o ISP mostra a linha em funcionamento e o problema real acaba por ser uma perda a montante que afeta a autenticação, enquanto a navegação normal continua a funcionar bem o suficiente para confundir toda a gente.
Compreender a banda larga ajuda a definir onde termina a responsabilidade do fornecedor e onde começa a sua rede. Isso é importante para o design de VLAN, políticas de firewall, estratégia de DNS, circuitos de failover e para a forma como testa o acesso de convidados sob condições degradadas. As equipas não precisam de especialização ao nível do operador. Precisam de um modelo de funcionamento do caminho, dos pontos prováveis de falha e dos equilíbrios entre custo, resiliência e simplicidade operacional.
A Viagem de um Pacote de Dados do Clique à Nuvem
Uma forma útil de compreender a banda larga é seguir um único pacote. Não uma transmissão de vídeo inteira ou uma atualização de software. Apenas uma unidade de tráfego criada quando alguém clica num link, abre uma aplicação ou inicia um login.
A banda larga funciona como uma encomenda que se move através de uma rede de distribuição. Começa com uma recolha local, passa pela triagem regional, junta-se ao transporte de longa distância, chega a um depósito de destino e, em seguida, uma resposta regressa pelo mesmo caminho. Os caminhos exatos variam, mas as etapas são reconhecíveis.
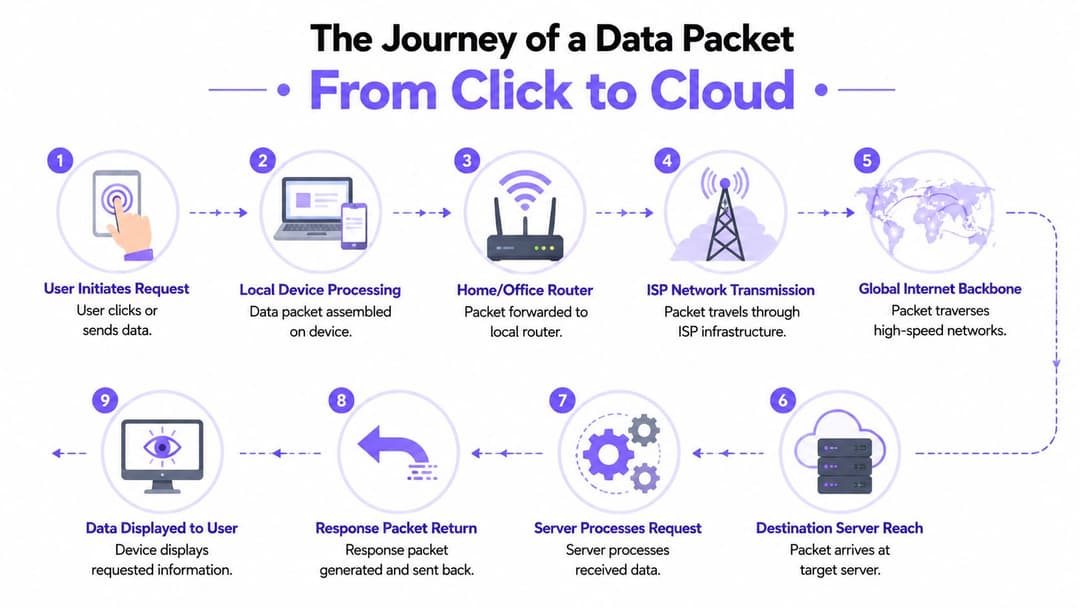
Primeiro, dentro do espaço
A jornada começa no dispositivo final. Um telemóvel, portátil, terminal de pagamento ou dispositivo IoT cria dados que precisam de sair do dispositivo. Se o utilizador estiver em WiFi, o pacote atravessa primeiro a rede sem fios local para chegar a um ponto de acesso, depois a LAN com fios e, em seguida, o router de fronteira ou firewall.
Nesta fase, a banda larga ainda nem sequer começou. Essa distinção é importante. Se a LAN estiver congestionada, mal configurada ou mal segmentada, os utilizadores podem culpar o ISP por uma falha que está localizada no próprio local.
Uma forma simples de dividir o percurso é a seguinte:
- O dispositivo cria o pedido. Um navegador solicita uma página ou uma aplicação solicita dados.
- A rede local encaminha-o. Os pontos de acesso, switches e o router movem-no em direção à borda da WAN.
- O serviço de banda larga transporta-o para fora do edifício. A ligação do ISP assume então o controlo.
- A internet em geral transporta-o mais além. As redes de operadoras e de trânsito movem-no em direção ao serviço de destino.
- Um servidor responde. A aplicação envia o tráfego de retorno de volta por uma rota viável.
A última milha é onde a realidade local se faz sentir
O primeiro passo externo é a última milha. Trata-se da ligação de acesso entre as suas instalações e a rede mais alargada do fornecedor. É frequentemente a parte mais limitada de todo o percurso. Um backbone pode transportar volumes gigantescos de tráfego, mas se a última milha for estreita ou instável, tudo o que está por trás dela parecerá lento.
Esta é uma das respostas mais práticas à pergunta "como funciona a banda larga" para leitores empresariais. A banda larga não é uma única cloud. É um sistema de transporte em camadas, e o segmento mais estreito dita mais a experiência do utilizador do que o mais impressionante.
A rede central mais rápida do mundo não salvará um mau circuito de acesso ao seu edifício.
Depois, o pacote entra em redes de transporte maiores
Assim que o tráfego sai do local, move-se através da infraestrutura do ISP e para sistemas de transporte mais amplos. Os fornecedores utilizam agregação regional, backhaul e ligações centrais de alta capacidade para transportar pacotes entre cidades, países e entre os principais pontos de interligação de rede. Alguns desses caminhos são diretos. Alguns envolvem transferências entre redes.
Para um utilizador empresarial, o aspeto importante é que a rota de retorno não tem garantia de ser idêntica à rota de saída. As decisões de encaminhamento podem mudar com base na disponibilidade e nas políticas. Na maior parte das vezes, isso funciona bem. No entanto, quando há instabilidade ou congestionamento, o comportamento das aplicações pode tornar-se inconsistente de formas difíceis de diagnosticar do lado do utilizador.
Por que razão este modelo é importante para as equipas de TI
Se mantiver esta viagem do pacote em mente, o isolamento de falhas torna-se mais disciplinado. Quando um login na nuvem está lento, pode perguntar:
- O dispositivo final está operacional?
- A camada de WiFi está a funcionar corretamente?
- A LAN está a encaminhar o tráfego de forma limpa?
- A fronteira da WAN está a perder ou a atrasar pacotes?
- O caminho do ISP está estável?
- O próprio serviço remoto está sob sobrecarga?
Essa sequência evita um erro comum. As equipas costumam classificar qualquer lentidão externa como "problema de internet", quando o problema real pode ser o comportamento de roaming local, o congestionamento upstream ou o equipamento de borda WAN sob stress.
Descodificar Tecnologias de Última Milha e Topologias de Rede
Um convidado tenta ligar-se ao WiFi às 8h55. A página de portal (splash page) carrega lentamente, a verificação de identidade falha e os funcionários assumem que a culpa é da plataforma sem fios. Em muitos locais, a principal limitação está mais atrás no caminho. É o circuito de acesso ao edifício, o meio em que é executado e a forma como o fornecedor construiu a rede local em torno dele.
É por isso que a tecnologia de última milha merece mais atenção do que costuma receber. Fibra, cabo e DSL podem ser todos vendidos como banda larga, mas não falham da mesma forma, não se recuperam da mesma forma, nem lidam com o tráfego empresarial com a mesma margem de erro. Para plataformas como a Purple, essa diferença reflete-se na fiabilidade da autenticação, na capacidade de resposta do Captive Portal, nas atualizações de políticas na nuvem e na consistência dos controlos de segurança que dependem de alcançar serviços externos.
O que os principais tipos de acesso realmente fazem
A fibra transporta dados como impulsos de luz através de vidro. Na prática, isso dá às empresas duas vantagens úteis. Não é afetada por interferências eletromagnéticas e, geralmente, suporta um desempenho de subida mais limpo para tráfego na nuvem, fluxos de trabalho de início de sessão, telemetria e aplicação de políticas. Se um espaço depende de WiFi gerido na nuvem, redirecionamentos SSO, início de sessão social ou analítica em tempo real, a fibra é normalmente a opção que apresenta menos problemas.
O cabo envia dados através de infraestrutura coaxial, utilizando frequentemente um modelo de acesso partilhado na área local. Isso pode funcionar bem para muitos locais comerciais, especialmente onde a central do fornecedor é bem mantida. O contrapartida é a consistência. O desempenho pode variar mais durante os períodos de pico, e essas oscilações tendem a manifestar-se primeiro em tarefas sensíveis à latência, tais como redirecionamentos de portal, pedidos de MFA e chamadas de API entre a sua plataforma de WiFi e os serviços de identidade externos.
O DSL utiliza pares de cobre telefónicos e continua a ser comum em locais onde melhores opções ainda não chegaram ao edifício. Pode ser perfeitamente utilizável para conectividade ligeira, mas a qualidade da linha e a distância até ao armário ou central importam bastante. Para um pequeno escritório que apenas consulta o email, isso pode ser aceitável. Para um espaço de hotelaria que lida com a ativação de convidados, tráfego SaaS de funcionários, fluxos de pagamento e atualizações de segurança na mesma ligação, o DSL deixa muito menos margem de manobra.
Comparação de Tecnologias de Banda Larga
| Tecnologia | Meio | Velocidades Típicas (Simétrica/Assimétrica) | Fiabilidade & Interferência | Melhor Para |
|---|---|---|---|---|
| Fibra | Luz sobre vidro | Geralmente mais adequada para serviços simétricos | Forte perfil de fiabilidade e imune a interferências eletromagnéticas | Empresas que dependem de aplicações na nuvem, autenticação estável e desempenho de upload limpo |
| Cabo | Sinal sobre cabo coaxial | Comumente assimétrica | Geralmente fiável, mas a infraestrutura partilhada pode afetar a consistência | Instalações que necessitam de internet empresarial geral sólida onde a fibra não está disponível |
| DSL | Sinal elétrico sobre pares de cobre telefónicos | Frequentemente assimétrica, com restrições relacionadas com a distância | Mais sensível à qualidade da linha e degradação ao longo da distância | Instalações mais pequenas com necessidades mais ligeiras ou locais com alternativas limitadas |
A topologia importa tanto quanto o meio
O tipo de cabo é apenas parte do perfil de risco. A topologia do fornecedor também afeta o que acontece quando algo falha a montante.
Uma topologia em anel oferece ao tráfego um caminho alternativo se um segmento falhar. Uma topologia em árvore empurra o tráfego através de uma hierarquia de ramos a montante, o que é eficiente, mas pode deixar mais clientes expostos a um único domínio de falha. Os compradores empresariais nem sempre recebem este detalhe numa conversa de vendas, mas isso importa. Um espaço num serviço de fibra bem concebido com uma má agregação local ainda pode sofrer interrupções visíveis. Um serviço modesto com melhor redundância pode proporcionar uma experiência real mais estável.
Para o WiFi empresarial, essas escolhas de design têm consequências operacionais diretas. Se a instabilidade da banda larga interromper a resolução de DNS, a capacidade de alcance da nuvem ou o tráfego de redirecionamento, os convidados deparam-se com falhas de início de sessão e a equipa de suporte depara-se com pedidos de assistência. A Purple e plataformas semelhantes podem reduzir o impacto no utilizador com uma melhor gestão de sessões, controlos de políticas e design de Captive Portal, mas não conseguem eliminar a dependência de um caminho ascendente saudável. A resiliência começa com a compreensão de como o circuito é fornecido.
Dica de design: Pergunte ao ISP qual é o meio físico que serve o edifício, se o acesso local é partilhado, onde existe failover na rede de acesso e como são repostas as falhas. Essas respostas são frequentemente mais úteis do que a velocidade anunciada.
O que costuma funcionar e o que costuma falhar
Na prática, a fibra é a escolha mais segura para locais que dependem de redes geridas na nuvem, autenticação externa e comportamento de subida estável. O cabo é frequentemente uma segunda escolha razoável onde a qualidade do serviço é previsível e a empresa pode tolerar alguma variação. O DSL é habitualmente a primeira opção a mostrar desgaste quando o número de utilizadores aumenta, a dependência da nuvem cresce ou o local necessita de um acesso de convidados fiável com controlos de segurança modernos.
Se está a comparar opções, este guia sobre os diferentes tipos de ligação à internet é um ponto de partida útil. A melhor decisão surge ao mapear cada opção face aos fluxos de início de sessão, ocupação máxima, carga de suporte e o custo de interrupções, mesmo que curtas.
Um circuito mais barato pode parecer excelente num orçamento e, ainda assim, criar mais dores de cabeça operacionais assim que as autenticações falhadas, os esquemas alternativos dos colaboradores e as reclamações dos utilizadores comecem a consumir tempo.
Gargalos de Desempenho e Velocidades Publicitadas
A taxa de linha no formulário de encomenda não é a mesma coisa que o desempenho da aplicação. Essa lacuna causa uma confusão interminável. Uma empresa adquire um serviço rápido, os utilizadores continuam a queixar-se e todos começam à procura de um único culpado, quando o problema é habitualmente uma mistura de limites de débito, latência, fraqueza no upload e congestão local.
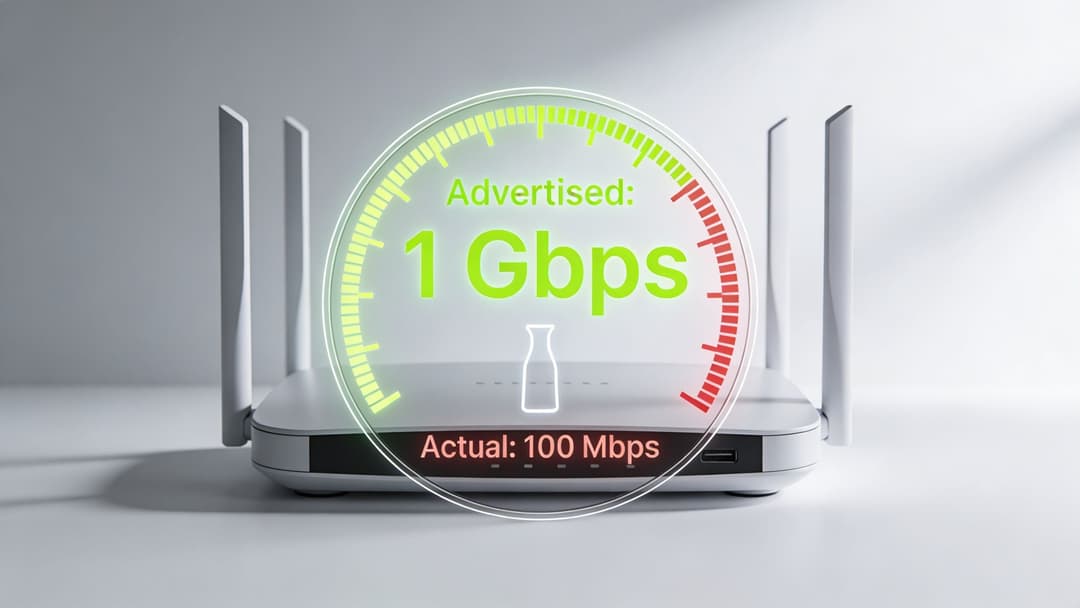
A largura de banda é capacidade, não uma garantia
A largura de banda é melhor compreendida como a largura do tubo. Determina a quantidade de dados que se pode mover por segundo. Não garante que o tráfego se mova rapidamente a cada momento, nem diz muito sobre atrasos, jitter ou perda de pacotes.
É por isso que uma ligação pode parecer inconsistente mesmo quando os testes de velocidade parecem aceitáveis. Um local pode ter capacidade bruta suficiente para o tráfego comum mas, ainda assim, produzir más experiências para aplicações em tempo real, inícios de sessão baseados no navegador e tráfego de controlo na nuvem quando o caminho está instável.
O upstream importa mais do que muitos compradores pensam
A distinção entre banda larga assíncrona, onde os downloads são mais rápidos do que os uploads, e banda larga síncrona, onde as velocidades são simétricas, importa muito nas redes empresariais. As definições antigas tratavam 25 Mbps de download e 3 Mbps de upload como banda larga, enquanto a abordagem mais atual evoluiu para 100/20 como uma linha de base mínima viável, com serviços simétricos de 100/100 a serem cada vez mais tratados como um padrão mais forte e 1 Gbps/1 Gbps como o padrão de excelência, de acordo com a folha informativa de conceitos básicos de banda larga da Pew.
Essa mudança reflete uma alteração operacional real. As empresas já não se limitam a consumir conteúdos. Enviam constantemente dados upstream para plataformas na cloud, sistemas de identidade, planos de gestão e ferramentas de colaboração.
Por que razão uma linha "rápida" ainda pode parecer lenta
Três problemas surgem repetidamente em ambientes empresariais:
- Capacidade partilhada: Alguns serviços têm um bom desempenho em períodos calmos e degradam-se quando a rede de acesso local está ocupada.
- Pouca margem de subida: As transferências de download podem parecer boas enquanto os uploads falham sob o tráfego da nuvem, videochamadas, telemetria de dispositivos ou trocas de autenticação.
- Latência e perda: Mesmo um atraso modesto ou a instabilidade de pacotes podem fazer com que as aplicações pareçam lentas, apesar de uma largura de banda razoável.
Se os colaboradores conseguem carregar websites mas os inícios de sessão na nuvem falham, não assuma que a WAN está "basicamente bem". Esse padrão indica frequentemente um problema upstream ou de qualidade, e não um problema de download.
O que analisar durante a resolução de problemas
Quando a banda larga apresentar um desempenho inferior, faça estas perguntas antes de avançar para uma escalada sem critério:
| Verificação | Por que motivo é importante |
|---|---|
| Desempenho de download versus upload | Uma grande assimetria pode prejudicar os fluxos de trabalho empresariais focados na nuvem |
| Comportamento da latência | O atraso afeta mais as aplicações interativas do que as transferências em lote |
| Padrões de hora do dia | As alterações de desempenho podem indicar congestionamento ou problemas de acesso partilhado |
| Consistência, não apenas picos | Um serviço estável é mais útil do que uma velocidade de ponta ocasional |
| Sintomas específicos da aplicação | A navegação de convidados, POS, voz e autenticação na nuvem falham de formas diferentes |
A lição prática é simples. Não compre banda larga apenas com base na velocidade anunciada. Para uso empresarial, a consistência e a qualidade upstream importam frequentemente mais do que os números máximos de downstream.
Da Entrega do ISP à Sua Rede Empresarial
Assim que o fornecedor entrega a banda larga nas instalações, o seu próprio equipamento assume o controlo. Neste ponto, muitas conversas de suporte tornam-se confusas. As pessoas utilizam "modem", "router" e "WiFi" como se fossem intercambiáveis, mas estes desempenham funções diferentes.
Compreender o ponto de entrega ajuda-o a perceber onde termina a responsabilidade do ISP e começa a sua.
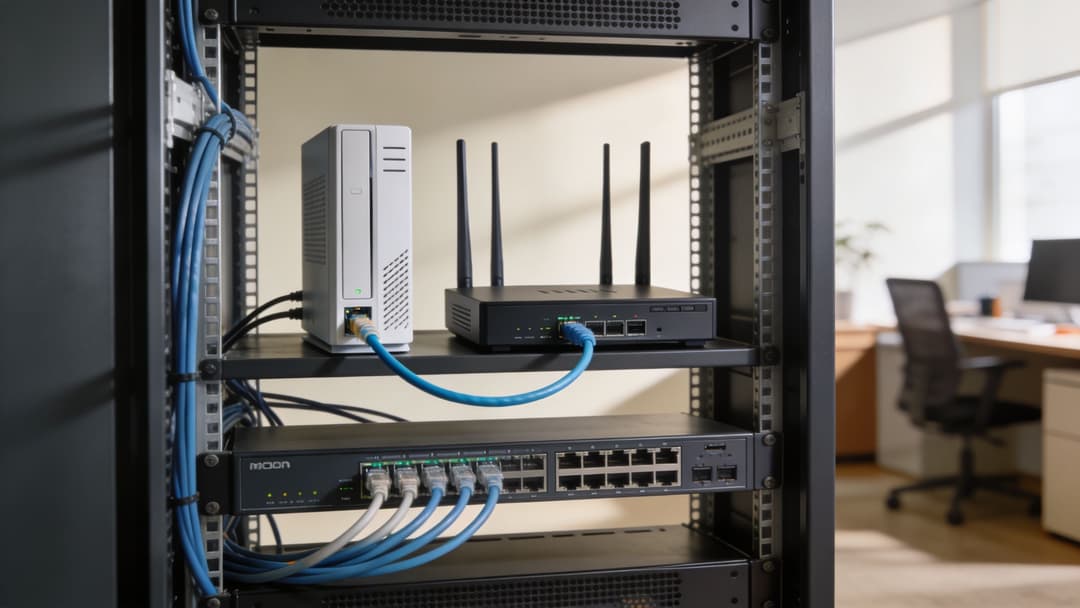
O modem termina o serviço de acesso
Um modem converte a tecnologia de acesso do fornecedor num formato que a sua rede local possa utilizar. A tarefa exata depende do tipo de serviço. Em métodos de acesso DSL, cabo ou semelhantes, o modem lida com a conversão de sinal específica para esse meio.
Com alguns serviços de fibra empresarial, o fornecedor pode, em alternativa, apresentar uma entrega ótica ou Ethernet utilizando equipamento de terminação dedicado. De qualquer forma, este é o limite do serviço do operador.
O router decide para onde vai o tráfego
Um router liga diferentes redes e encaminha o tráfego entre elas. Num ambiente empresarial, o router ou firewall situa-se normalmente entre a entrega do ISP e a LAN interna. Decide o que sai para a internet, o que permanece local e quais as políticas aplicáveis.
É aí que as decisões fundamentais acontecem, tais como:
- Segmentação de rede para convidados, funcionários, IoT e operações
- Políticas de tráfego para segurança e controlo de aplicações
- Comportamento de failover caso exista um caminho WAN secundário
- VPN ou túneis seguros para recursos na nuvem ou privados
Os switches e os pontos de acesso distribuem o serviço internamente
Um switch move o tráfego dentro da LAN com fios. Liga routers, servidores, pontos de acesso, impressoras, sistemas de caixas registadoras, câmaras e outros dispositivos locais. Não substitui o router. Expande a conectividade interna.
Um ponto de acesso sem fios liga os clientes WiFi à rede. Estende a LAN por radiofrequência. Se os utilizadores se queixarem de que "a banda larga foi abaixo", a falha pode dever-se a um uplink de switch congestionado, má colocação do AP, comportamento inadequado de roaming ou um problema de tagging de VLAN.
Um circuito ISP limpo não compensará um design de borda desorganizado. Assim que o tráfego entra na sua rede, a arquitetura interna determina se os utilizadores experimentam um serviço estável ou o caos.
A linha de demarcação é apenas uma parte do design
É por isso que o design de edge merece tanta atenção como o contrato de banda larga. Precisa de uma demarcação clara, de uma segmentação sensata e da propriedade do suporte. As equipas de serviços geridos melhoram frequentemente os resultados aqui porque documentam onde termina o operador, onde começa o equipamento do cliente e como deve funcionar o escalonamento.
Se o seu ambiente abrange vários locais, uma arquitetura prioritária na nuvem também pode mudar a sua forma de pensar sobre o design da WAN. Um ponto de partida útil é compreender a WAN as a service e como os circuitos de banda larga se enquadram num modelo de conectividade mais amplo, em vez de agirem como ligações locais isoladas.
Implicações para WiFi Corporativo Seguro e Autenticação
Um convidado chega a um hotel às 18:00, liga-se ao WiFi e o Captive Portal bloqueia após este introduzir os seus dados. O ponto de acesso está operacional. O switch está saudável. O problema é um breve evento de instabilidade (jitter) na rede WAN no momento errado, precisamente quando a rede tenta alcançar os serviços externos de identidade e política. Do ponto de vista do utilizador, o WiFi parece não funcionar. Do ponto de vista do operador, a qualidade da banda larga acabou de se tornar um problema de autenticação.
A autenticação depende de a banda larga funcionar suficientemente bem
A banda larga é frequentemente descrita como um serviço sempre disponível. A explicação da Spectrum sobre a internet de banda larga afirma que esta foi concebida para fornecer um acesso contínuo e de alta velocidade sem ocupar a linha telefónica. Isso é direcionalmente verdade, mas deixa de fora o que realmente importa em ambientes empresariais ativos: as ligações podem manter-se ativas enquanto apresentam um desempenho suficientemente mau para interromper os fluxos de início de sessão, verificações de certificados e consultas de políticas.
Essa lacuna manifesta-se rapidamente no WiFi empresarial. Um início de sessão moderno raramente é apenas uma página de boas-vindas e uma palavra-passe. Pode envolver identidade federada, RADIUS, validação de certificados, criação de perfis de dispositivos, atribuição de políticas e direcionamento de tráfego para o segmento correto. Qualquer atraso entre estas etapas pode resultar em novas tentativas, integração incompleta ou utilizadores colocados na rede errada.
As plataformas desenvolvidas para enterprise WiFi solutions ajudam a reduzir essa dor operacional, mas continuam a depender do caminho de banda larga subjacente para a acessibilidade à nuvem, atualizações de políticas, análises e decisões de confiança externas. Um bom software pode mascarar alguma instabilidade na WAN. Não pode anular a latência, a perda de pacotes ou um circuito de acesso com falhas.
Onde a banda larga fraca se manifesta primeiro
Na prática, quatro áreas tendem a falhar antes que as equipas se apercebam de que a WAN é a causa raiz:
- Fluxos de integração e Captive Portal. Um utilizador preenche o formulário, mas a chamada de retorno para a plataforma na nuvem ou provedor de identidade expira por timeout.
- Verificações de certificados e identidade. Decisões baseadas em EAP, RADIUS, SAML ou tokens são sensíveis a atrasos e falhas de repetição.
- Tempo de aplicação de políticas. A revogação de acessos, alterações de funções e regras baseadas em tempo podem sofrer atrasos se o tráfego de controlo chegar à nuvem de forma inconsistente.
- Continuidade de sessão durante o roaming. Em grandes recintos, os utilizadores podem manter a conectividade de rádio enquanto a autenticação ou reautorização no back-end fica bloqueada.
Estes não são casos isolados. São modos de falha comuns em estádios, espaços comerciais, instalações de saúde e locais de hotelaria onde o circuito de banda larga é suficiente para uma navegação casual, mas menos tolerante sob carga no plano de controlo.
O compromisso operacional é simples
Quanto mais o seu serviço de WiFi depender de decisões externas em tempo real, mais cuidadosamente precisará de tratar a qualidade da banda larga.
Isto não significa que cada local precise de fibra dupla e de um design de classe de operador. Significa sim que as equipas devem decidir quais as funções que têm de funcionar durante condições de WAN degradadas e quais as que podem esperar. O acesso de convidados consegue frequentemente tolerar um pequeno atraso. Os dispositivos dos funcionários, os terminais de pagamento, os tablets operacionais e os sistemas de segurança normalmente não conseguem.
O que se comporta melhor no terreno
As redes que se comportam de forma previsível sob o stress da banda larga partilham normalmente algumas escolhas de design.
Separar o tráfego de controlo da procura de convidados
A autenticação, DNS, RADIUS, comunicações de retorno do portal e o tráfego de gestão não devem competir em pé de igualdade com o streaming de convidados ou downloads de grande dimensão. A segmentação e as políticas de tráfego reduzem a probabilidade de os seus próprios utilizadores criarem sintomas de interrupção de serviço.
Definir o comportamento em modo degradado com antecedência
As equipas precisam de saber o que acontece se a WAN ficar lenta mas não falhar totalmente. As sessões existentes persistem? As credenciais em cache ainda podem ser utilizadas? O portal falha aberto, falha fechado ou mostra um caminho de repetição? Essas respostas afetam a segurança, a carga de suporte e a experiência do cliente.
Reduzir dependências externas desnecessárias
Cada consulta adicional na cloud no caminho de acesso adiciona outra possibilidade de atraso ou falha. Algumas arquiteturas são flexíveis mas frágeis. Em locais movimentados, as cadeias de autenticação mais simples têm frequentemente um melhor desempenho do que designs elegantes com demasiadas peças móveis.
A instabilidade da banda larga não reduz apenas a velocidade. Pode enfraquecer as decisões de confiança, atrasar a aplicação de políticas e criar falhas de login que parecem falhas na aplicação.
As equipas de segurança precisam de ter consciência do transporte
Os modelos de acesso zero-trust e de identidade em primeiro lugar só são úteis se a rede conseguir aceder a tempo aos sistemas que tomam essas decisões. Se a banda larga introduzir jitter, perda de pacotes ou problemas intermitentes a montante, a segurança torna-se inconsistente. Os utilizadores deparam-se com falhas aleatórias. As equipas de suporte técnico investigam a camada errada. Os operadores perdem tempo a culpar os pontos de acesso, portais ou aplicações que estão apenas a expor a fragilidade da WAN.
A lição prática é direta. O WiFi empresarial seguro depende de mais do que apenas cobertura e largura de banda. Depende de o serviço de banda larga conseguir suportar trocas autenticadas, repetidas e oportunas sob condições reais do local, e de a sua plataforma e design de edge conseguirem continuar a funcionar quando essa premissa deixa de ser verdadeira.
Construir Redes Resilientes Através da Compreensão dos Fundamentos
A banda larga começa com a física. Os sinais movem-se através de fibra, cabo coaxial ou cobre. Passa depois a ser arquitetura. O tráfego cruza redes locais, dispositivos de edge, circuitos de acesso, transporte do fornecedor e serviços remotos. Finalmente, torna-se um risco comercial. Cada fraqueza nessa cadeia manifesta-se em algum local onde os utilizadores a conseguem sentir.
É por isso que compreender como funciona a banda larga dá aos gestores de TI e operadores de espaços uma vantagem prática. Ajuda-o a escolher a tecnologia de acesso certa, a fazer melhores perguntas aos fornecedores e a conceber redes internas que não colapsam no momento em que a WAN se comporta de forma imperfeita.
As equipas que tomam melhores decisões sabem onde estão os pontos fracos
Na prática, os ambientes resilientes tendem a fazer bem algumas coisas:
- Compram pela adequação à carga de trabalho, não apenas pelo preço. Fibra, cabo e DSL não são intercambiáveis quando a dependência da nuvem e a integração segura estão em jogo.
- Separam falhas do ISP de falhas internas. Isso reduz o tempo de suporte e evita que se culpem uns aos outros indefinidamente.
- Valorizam a qualidade de upload. O tráfego empresarial agora flui em ambas as direções.
- Concebem a pensar em interrupções. Uma rede não precisa de ser perfeita, mas precisa de falhar de forma previsível.
O conhecimento de banda larga compensa para além da conectividade
Quando compreende o percurso completo desde o clique do utilizador até à resposta na nuvem, as aquisições melhoram. A resolução de problemas melhora. O design de segurança melhora. O mesmo acontece com a experiência digital de convidados, colaboradores e inquilinos.
Essa é a resposta para "como funciona a banda larga" para um público empresarial. Funciona como uma cadeia. Se compreender a cadeia, pode fortalecê-la. Se a tratar como uma caixa negra, herdará as suas fraquezas sem as ver até que os utilizadores se queixem.
As equipas de rede mais eficazes não pedem apenas mais largura de banda. Elas perguntam onde o controlo, a resiliência e a confiança são mais fracos.
Se está a repensar o acesso de convidados, a autenticação de funcionários ou a resiliência de WiFi em vários locais, a Purple disponibiliza uma plataforma moderna de rede baseada em identidade, concebida para um acesso seguro e sem palavras-passe em ambientes do mundo real complexos. Foi desenhada para ajudar as organizações a substituir palavras-passe partilhadas e Captive Portals desajeitados por um modelo mais limpo para convidados, funcionários e espaços multi-inquilino.