
A maior parte dos conselhos sobre o que é filtragem mac ainda a trata como uma configuração sensata de segurança WiFi. Isso está desatualizado.
A filtragem MAC não é um controle de segurança moderno. É uma lista de dispositivos. Seu roteador ou ponto de acesso verifica um identificador de hardware e decide se esse dispositivo entra na rede. Isso fazia sentido quando as redes sem fio eram menores, a quantidade de dispositivos era menor e a maioria dos administradores tentava apenas evitar conexões casuais e próximas, em vez de gerenciar funcionários, convidados, prestadores de serviço, locatários e endpoints não gerenciados ao mesmo tempo.
Nas redes corporativas atuais, esse modelo falha rapidamente. O identificador em que ele se apoia não é secreto, pode ser imitado e muitas vezes não permanece estável em dispositivos modernos. O trabalho administrativo também cresce no sentido totalmente oposto ao desejado. Cada novo telefone, notebook substituído, adaptador trocado ou dispositivo de convidado transforma um "controle simples" em manutenção manual de listas.
É por isso que a maioria dos designs de redes sem fio sérios agora vincula o acesso à identidade, certificados, SSO ou políticas baseadas em funções, e não a um endereço de hardware mutável. O filtro MAC ainda existe nos produtos porque alguns casos de uso específicos ainda precisam dele. No entanto, tratá-lo como o controle principal para redes WiFi corporativas, de hotelaria, varejo ou saúde é um hábito do passado, não uma escolha de design sólida.
A Filtragem de Endereço MAC Ainda é Relevante em 2026
Se alguém lhe disser que a filtragem MAC é uma maneira forte de proteger o WiFi, conteste isso imediatamente.
Na prática de redes sem fio, o MAC address filtering é melhor compreendido como uma lista de controle de acesso para dispositivos, em vez de um controle de segurança forte. Um roteador ou ponto de acesso verifica o endereço MAC de um dispositivo quando ele tenta se conectar a uma rede WiFi, permitindo ou bloqueando a conexão com base em uma lista de permissões ou bloqueios. O problema é simples. O endereço MAC não é secreto, é enviado em texto simples durante a associação WiFi e pode ser camuflado, portanto, o controle ajuda na admissão básica de dispositivos em vez de criptografia ou garantia de identidade real, conforme explicado nesta visão geral sobre filtragem MAC.
Esse único ponto muda a forma como você deve pensar sobre o recurso. Ele se assemelha mais a uma prancheta na porta do que a um sistema de crachá confiável. Se o identificador puder ser observado e copiado, a rede não estará verificando quem é o usuário. Ela está apenas checando se uma etiqueta apresentada corresponde a uma que está na lista.
Onde ainda se aplica
Ainda existem casos específicos onde a filtragem MAC pode ser útil:
- Pequenas configurações estáticas onde a população de dispositivos raramente muda
- Controle de admissão básico para endpoints legados que não conseguem realizar autenticações mais fortes
- Conveniência administrativa quando você deseja manter conexões acidentais ou casuais fora de uma rede local
Esses são casos de uso limitados, não uma estratégia de segurança ampla.
A filtragem MAC pode reduzir o acesso casual. Ela não substitui a autenticação moderna.
Onde não se aplica
Para WiFi de convidados, redes de funcionários, espaços de trabalho compartilhados, locais de eventos e sites multi-tenant, o filtro MAC é a ferramenta primária errada. Ele não comprova a identidade do usuário, não substitui a autenticação criptografada e cria fricção toda vez que os dispositivos mudam.
Para os padrões de 2026, a questão não é se o filtro MAC existe. Ele existe. A questão principal é se ele deve estar no centro do design do seu controle de acesso. Para a maioria das redes empresariais, a resposta é não.
Como a Filtragem de Endereço MAC Realmente Funciona
A maneira mais simples de explicar o filtro MAC é imaginar o segurança de uma casa noturna usando uma lista de convidados em papel.
Um dispositivo tenta se conectar ao WiFi. O ponto de acesso vê seu endereço MAC e o verifica em uma lista armazenada. Se o endereço for aprovado, o dispositivo entra. Se estiver na lista de bloqueio ou não estiver na lista de permissões, o dispositivo é rejeitado.
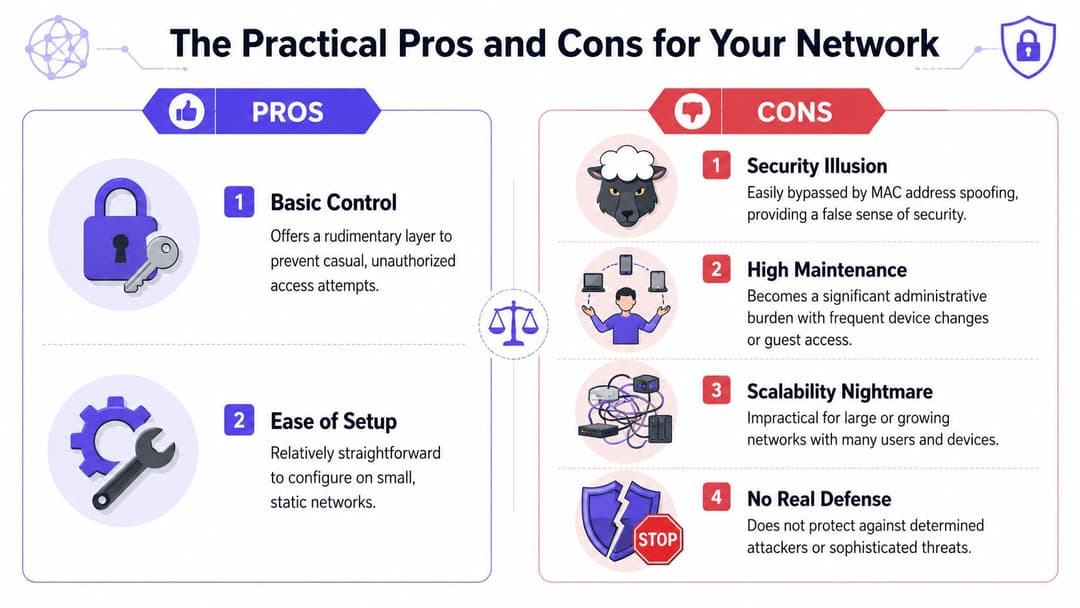
O que é um endereço MAC
Um endereço MAC é um identificador de hardware associado a uma interface de rede. No controle de acesso WiFi, ele funciona como uma etiqueta de dispositivo, não como uma credencial secreta.
Essa distinção é importante. O ponto de acesso não está pedindo ao dispositivo para provar uma confiança profunda. Ele está comparando um identificador visível com uma regra local.
Os dois modos comuns
A maioria dos roteadores e pontos de acesso suporta dois estilos amplos de filtragem MAC:
Modo de lista de permissões
Apenas os endereços MAC listados têm permissão para se conectar. Esta é a opção mais rígida e comum quando os administradores usam a filtragem MAC de forma deliberada.Modo de lista de bloqueio
Os endereços MAC conhecidos são negados, enquanto todos os outros são permitidos. Isso é mais fácil de gerenciar em alguns cenários ad hoc, mas é mais fraco como controle porque o padrão ainda permanece aberto para dispositivos desconhecidos.
O que acontece durante a conexão
O processo real é direto:
- Um cliente inicia a associação com a rede WiFi.
- O AP lê o endereço MAC do cliente apresentado durante esse processo.
- O AP verifica sua política local para ver se o endereço é permitido ou negado.
- O AP permite ou bloqueia o acesso com base no resultado dessa correspondência.
Esse é todo o mecanismo. Não há mágica por trás disso.
O que ela não faz
A filtragem MAC frequentemente recebe crédito por proteções que ela não oferece.
Ele não criptografa o tráfego. Ele não verifica a pessoa que está usando o dispositivo. Ele não garante a postura do dispositivo, o estado de conformidade ou a associação ao diretório. Ele não resolve a integração de convidados. Ele não cria trilhas de identidade úteis para decisões de acesso da equipe.
Regra prática: Trate a filtragem MAC como lógica de admissão de dispositivos, não como autenticação.
É por isso que métodos mais fortes, como WPA2 ou WPA3, são recomendados há muito tempo para uma segurança sem fio real na mesma explicação de filtro MAC focada no Reino Unido. Uma vez que você passa a enxergá-lo como uma lista de convidados em papel em vez de um sistema de confiança, o resto de suas compensações se torna muito mais fácil de julgar.
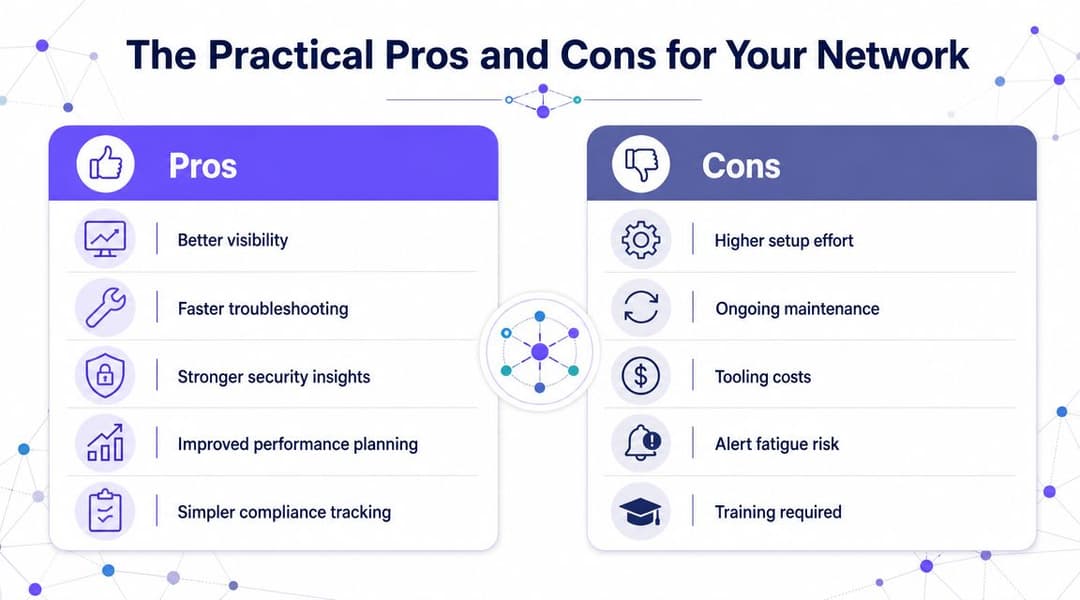
Os Prós e Contras Práticos para Sua Rede
O melhor argumento contra a filtragem MAC em ambientes empresariais geralmente não é a segurança teórica. São as operações.
Um recurso pode ser tecnicamente válido e, ainda assim, ser a resposta errada porque o custo de administração nunca acaba. O filtro MAC se enquadra nessa categoria. Cada dispositivo permitido precisa ser identificado, inserido e mantido em uma lista de permissão ou bloqueio. Se um notebook for substituído, um adaptador sem fio mudar ou um usuário trouxer um telefone novo, a lista precisará de atenção.
As poucas vantagens
A filtragem MAC possui alguns pontos fortes práticos.
Conceito simples
Administradores iniciantes e gestores não especialistas costumam entender rapidamente. Um dispositivo ou está na lista ou não está.Útil para pequenos ambientes estáticos
Se você tem poucos dispositivos fixos e quase nenhuma rotatividade, pode ser gerenciável.Bom para exceções de política limitadas
Alguns dispositivos legados ainda precisam de um controle complementar quando métodos mais fortes não estão disponíveis.
Os maiores problemas operacionais
O problema começa quando a rede reflete a vida real.
As orientações dos fabricantes exigem que os administradores identifiquem antecipadamente o endereço MAC de cada cliente e adicionem cada um deles à lista de permissões ou de bloqueio. É exatamente por isso que o recurso é mais viável apenas quando a quantidade de dispositivos é pequena e estática, conforme observado nas orientações de filtragem MAC da Belkin.
Aqui está o que isso significa na administração do dia a dia:
- A rotatividade de funcionários gera rotatividade de chamados
Novos contratados, desligamentos, substituições e trabalhadores temporários exigem alterações constantes nas listas. - BYOD se transforma em trabalho de planilha
Celulares, tablets e notebooks pessoais multiplicam a carga de manutenção. - O acesso de convidados se torna inviável
Um hotel, clínica ou estabelecimento de varejo não consegue pré-registrar dispositivos temporários um a um de forma prática. - Mudanças de hardware interrompem o acesso
Um usuário troca de dispositivo e de repente "o WiFi caiu", quando na verdade o problema é uma política desatualizada.
Se o seu método de acesso exige edição manual constante para manter os usuários comuns online, ele não está escalando. Está saindo do controle.
Por que o acesso baseado em identidade escala melhor
Em contrapartida, os sistemas de acesso modernos vinculam a admissão ao usuário, certificado ou status do diretório em vez de um identificador de hardware que pode mudar. Isso significa que o onboarding, a revogação e as alterações de função seguem sistemas de identidade como Entra ID, Google Workspace ou Okta, em vez de inventários de dispositivos preenchidos manualmente.
Para ambientes corporativos com múltiplos dispositivos no Reino Unido, a regra de design é direta na mesma orientação do fabricante sobre listas de permissão e bloqueio. Use o filtro MAC apenas como uma política complementar para dispositivos legados e prefira controles mais fortes para convidados, funcionários e ambientes compartilhados.
Por que a Filtragem MAC Falha como Ferramenta de Segurança
As desvantagens operacionais são irritantes. As fraquezas de segurança são piores.
O filtro MAC falha como ferramenta de segurança primária porque confia em um valor que invasores podem imitar e que os dispositivos modernos alteram cada vez mais de propósito. Essa combinação o torna fraco tanto contra abusos ativos quanto contra o comportamento comum dos dispositivos.
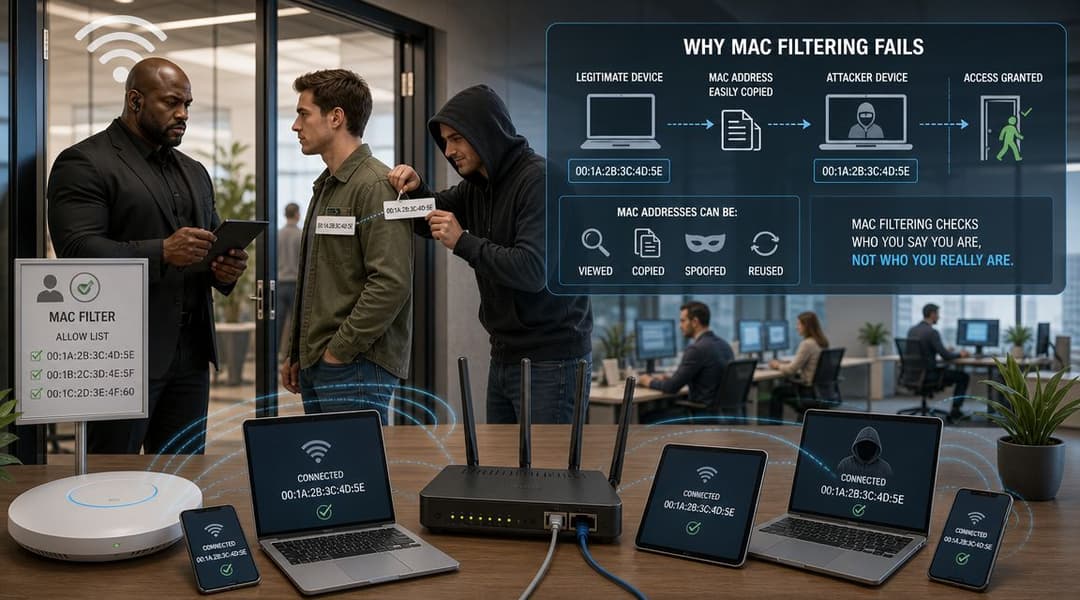
O spoofing é o desvio direto
Um endereço MAC pode ser clonado. Na prática, isso significa que um dispositivo pode apresentar um endereço MAC diferente daquele atribuído na fábrica. Se um invasor descobrir um endereço aprovado, o filtro pode aceitar o impostor porque a rede está verificando a etiqueta, não comprovando a identidade real.
Para redes no Reino Unido, o filtro MAC é fraco como controle isolado porque os endereços MAC podem ser falsificados, o que torna essa abordagem mais fácil de ser burlada do que métodos de acesso baseados em chaves de acesso ou certificados, conforme explicado na discussão da Portnox sobre filtragem de endereço MAC em 2026.
Essa fraqueza é ainda mais relevante em ambientes que exigem auditabilidade. Um local de eventos ou empresa não quer apenas "um dispositivo conhecido conectado". Quer saber qual convidado, funcionário, prestador de serviços ou inquilino acessou qual rede e sob qual política.
A randomização quebra o modelo pelo outro lado
Os dispositivos modernos também randomizam os endereços MAC para fins de privacidade. Isso significa que o identificador do qual seu filtro depende pode não permanecer estável da maneira que os designs de WiFi mais antigos assumiam.
Isso não é um bug. É um recurso de privacidade. Os fabricantes de dispositivos o introduziram para dificultar o rastreamento passivo. Isso é bom para os usuários, mas compromete qualquer modelo de acesso construído sobre a ideia de que um endereço de hardware é uma âncora de identidade durável.
Se você está lidando com celulares e laptops atuais, entender como endereços MAC aleatórios afetam as operações de WiFi agora faz parte da administração básica de redes sem fio.
Por que o argumento da segurança cai por terra
Junte essas duas realidades e a filtragem MAC perde a credibilidade rapidamente:
- Se o MAC está visível, ele não é secreto
- Se o MAC pode ser copiado, ele não é confiável
- Se o MAC muda por privacidade, ele não é estável
- Se não é secreto, confiável ou estável, não pode ser seu principal sinal de identidade
A segurança que depende de uma etiqueta de dispositivo alterável sempre será frágil.
É por isso que o filtro MAC geralmente cria uma falsa sensação de controle. Ele pode impedir algumas tentativas casuais de conexão, mas não se sustenta como uma barreira séria para WiFi corporativo, de convidados ou de acesso compartilhado.
Alternativas Modernas para Acesso Seguro à Rede
Um design melhor começa mudando a pergunta. Não pergunte: "Em qual endereço de hardware devo confiar?" Pergunte: "Como este usuário ou dispositivo deve provar quem é, e qual acesso deve derivar disso?"
Essa mudança leva ao acesso baseado em identidade. Em vez de rastrear etiquetas de dispositivos, você autentica pessoas e endpoints gerenciados usando métodos desenvolvidos para redes modernas.
WPA3-Enterprise e 802.1X para acesso de funcionários
Para o WiFi de funcionários, o WPA3-Enterprise com 802.1X é o caminho padrão. O acesso é associado a credenciais de usuário, certificados, ou ambos, muitas vezes integrado a sistemas de diretório e SSO como Entra ID, Okta ou Google Workspace.
Isso resolve vários problemas que a filtragem MAC nunca conseguiria:
- O acesso acompanha a identidade do usuário
- A revogação acontece quando o status do diretório muda
- A política pode variar de acordo com a função, grupo, tipo de dispositivo ou localização
- As trilhas de auditoria são muito mais significativas do que "endereço MAC detectado no SSID"
OpenRoaming e Passpoint para WiFi de convidados e público
O WiFi de convidados precisa de segurança e conveniência. Captive Portals tradicionais e senhas compartilhadas criam fricção. O filtro MAC é ainda menos adequado porque os dispositivos dos convidados são transitórios e frequentemente têm a privacidade randomizada.
O OpenRoaming and Passpoint levam a experiência adiante. Os usuários se autenticam uma única vez por meio de um fluxo de identidade confiável e se conectam de forma segura e automática em ambientes participantes. Isso oferece aos estabelecimentos conectividade criptografada desde o primeiro pacote, sem depender de uma lógica frágil de endereços de hardware.
Para equipes que avaliam abordagens mais amplas de controle de acesso à rede, esta é a principal linha divisória. Os controles de lista de dispositivos são estáticos. A integração baseada em identidade é dinâmica e orientada por políticas.
iPSK para dispositivos legados e headless
Alguns dispositivos ainda não conseguem usar 802.1X. Impressoras, sensores, scanners, unidades de sinalização e certos endpoints de IoT frequentemente entram nessa categoria.
É aí que as Chaves Pré-Compartilhadas Individuais (iPSK) ajudam. Em vez de uma única senha compartilhada para tudo, cada dispositivo ou classe de dispositivos recebe sua própria credencial e política. Isso oferece um isolamento, revogação e controle operacional muito melhores do que uma lista de permissões MAC.
Comparação de métodos de controle de acesso
| Feature | MAC Address Filtering | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| Primary trust model | Device address | User or device identity | Federated or platform identity | Per-device or per-policy credential |
| Suited to staff WiFi | Weak fit | Strong fit | Limited | Useful for non-802.1X devices |
| Suited to guest WiFi | Poor fit | Usually not the guest model | Strong fit | Limited |
| Handles device churn well | No | Yes | Yes | Better than MAC lists |
| Supports stronger policy control | Limited | Yes | Yes | Yes |
| Works well with privacy-randomised devices | Poorly | Better | Better | Better |
| Administrative burden | Manual list maintenance | Centralised identity management | Centralised onboarding | Managed per device or policy |
Um caminho de migração prático
Se você está substituindo a filtragem MAC em um ambiente ativo, não pense em absolutos. Pense por categoria de usuário e dispositivo:
- Funcionários e prestadores de serviço migram para o 802.1X com autenticação integrada ao diretório.
- Convidados e usuários públicos migram para o onboarding no estilo Passpoint ou OpenRoaming.
- Dispositivos legados e sem interface (headless) migram para iPSK ou alternativas baseadas em certificados, onde houver suporte.
- Endpoints antigos excepcionais podem manter regras baseadas em MAC temporariamente, mas apenas como um complemento.
Um exemplo nesse segmento é a Purple, que oferece suporte a acesso de funcionários e visitantes baseado em identidade, OpenRoaming and Passpoint, além de opções como iPSK para ambientes legados. Essa é a categoria certa de solução para avaliar quando sua rede supera as listas de dispositivos.
Orientação Prática para Setores de Hospitalidade Varejo e Saúde
Diferentes setores enfrentam os mesmos limites de filtragem MAC por razões distintas. Os hotéis lidam com a rotatividade de hóspedes. Os varejistas precisam de segmentação entre o tráfego de clientes, funcionários e operacional. As organizações de saúde precisam de maior garantia sobre quem e o que está se conectando.
Historicamente, a filtragem MAC surgiu como um marco inicial no controle de acesso WiFi antes que a autenticação criptografada moderna se tornasse o padrão. Isso fazia sentido quando as redes sem fio eram mais simples e menores. Mas na década de 2010, os educadores de segurança já destacavam seus limites porque os endereços MAC podem ser alterados manualmente, e é por isso que as redes corporativas e de locais de eventos atuais no Reino Unido geralmente a tratam como complementar, no máximo, conforme observado na explicação da Smallstep sobre as limitações da filtragem MAC.
Hospitalidade
Hotéis, restaurantes, bares e locais de eventos não podem operar o acesso de visitantes com base em uma lista MAC selecionada. A base de usuários é transitória, os dispositivos não são gerenciados e a carga de suporte seria constante.
Um padrão melhor se parece com isto:
- Acesso de convidados por meio de Passpoint ou integração semelhante sem senha
- Acesso de funcionários por meio de identidade baseada em 802.1X e SSO
- Dispositivos de back-office separados com política baseada em funções ou iPSK onde for necessário
Se você ainda vê filtragem MAC no setor de hotelaria, geralmente está associada a uma exceção legada pontual e não ao design principal da rede.
Varejo
As redes de varejo precisam de uma separação clara. Pontos de venda, dispositivos portáteis de estoque, celulares de funcionários, sinalização digital e o WiFi de clientes não devem operar atrás de uma lista de dispositivos fingindo ser uma política de acesso.
Use identidade e segmentação em vez disso:
- Identidades de funcionários são mapeadas para redes de funcionários
- Dispositivos operacionais ganham acesso com escopo rigidamente definido
- O tráfego de clientes permanece isolado dos sistemas internos
O filtragem MAC pode parecer atraente para terminais fixos, mas abordagens baseadas em iPSK ou certificados são mais fáceis de gerenciar e de revogar de forma limpa.
Saúde
Ambientes de saúde têm a menor tolerância para identidades fracas. Fluxos de trabalho clínicos, dispositivos compartilhados, funcionários em roaming e sistemas confidenciais exigem controles mais fortes do que verificações de endereço de hardware.
Na saúde, "dispositivo conhecido" não é o mesmo que "usuário autorizado sob a política correta".
Esse é o princípio de design fundamental. Se um tablet de enfermaria for substituído, emprestado ou reconfigurado, o filtro MAC diz muito pouco sobre se a conexão deve ser confiável. O acesso baseado em identidade e a política de dispositivos segmentados são escolhas muito mais seguras.
Indo Além das Listas de Dispositivos para uma Segurança Baseada em Identidade
A filtragem MAC não é inútil. Ela apenas não é mais adequada como a resposta principal.
Isso veio de uma fase anterior da administração de WiFi, quando as redes eram menores e o modelo de ameaças era mais simples. Os ambientes de hoje são móveis, compartilhados, focados em privacidade e repletos de políticas. Um controle baseado em identificadores de dispositivos fixos não consegue acompanhar essa realidade.
A lição mais ampla também se aplica fora do ambiente de rede. As equipes de infraestrutura aprenderam a mesma coisa no acesso físico. Os sistemas mais antigos dependiam de listas estáticas e credenciais compartilhadas, enquanto as plataformas mais novas usam identidade, automação e políticas. Se você deseja um exemplo fora de redes, este guia de soluções de acesso automatizado para academias mostra a mesma mudança das regras de admissão manuais para um controle de acesso mais inteligente.
Para o WiFi, o princípio de design moderno é simples. Confie na identidade, não em uma etiqueta de hardware mutável. Use métodos que possam provar quem é uma pessoa ou dispositivo gerenciado, aplique políticas de forma consistente e revogue o acesso de maneira limpa quando o status mudar. Se você está revisando o seu planejamento de rede sem fio, esta perspectiva mais ampla sobre redes sem fio seguras é o ponto de partida ideal.
O resultado prático é mais segurança e menos dor de cabeça administrativa. Você gasta menos tempo editando listas e mais tempo aplicando políticas reais para funcionários, convidados, locatários e dispositivos.
Se você está substituindo o filtro MAC por um modelo de acesso mais moderno, a Purple é uma plataforma a ser avaliada para acesso de visitantes sem senha, autenticação de funcionários vinculada a provedores de identidade, suporte a OpenRoaming and Passpoint, e opções de políticas para dispositivos legados.



