Um SSID de visitante protegido por senha não é uma rede de visitantes segura. Ele pode criptografar o link de rádio, mas não impede que um visitante acesse uma sub-rede da equipe, não evita que um dispositivo de visitante ataque outro, não protege um Captive Portal contra roubo de credenciais e não gerencia os dados pessoais coletados durante o login. Como proteger o WiFi de visitantes, portanto, começa com uma questão de design mais ampla: o que um dispositivo conectado pode alcançar, qual identidade o local retém e com que rapidez a equipe pode detectar abusos?
A resposta prática é em camadas. Use uma criptografia sem fio forte, isole o tráfego de convidados no limite de roteamento, controle o movimento lateral, escolha uma autenticação que corresponda ao local, minimize os dados coletados e opere a rede como um serviço monitorado, em vez de uma configuração única.
Por que a maioria das configurações de WiFi de visitantes é menos segura do que parece
Um SSID de convidado pode exibir uma senha, atribuir clientes a uma VLAN e ainda expor o local a riscos evitáveis. As diretrizes do governo do Reino Unido exigem uma separação clara entre o tráfego de convidados e o corporativo e afirmam que os usuários convidados devem se autenticar antes de acessar os serviços de internet. Seu padrão de segurança faz do acesso de convidados um controle de segmentação e autenticação, não uma escolha de senha. Padrão de segurança de rede sem fio do governo do Reino Unido
A superfície de ataque também se estende além da rede de rádio. Um Captive Portal pode coletar credenciais, um dispositivo pode expor o acesso administrativo e um banco de dados de visitantes pode reter mais informações pessoais do que o serviço necessita. VLANs e páginas de portal abordam apenas parte do problema.
O comportamento do usuário adiciona outro risco. Uma pesquisa de 2012 no Reino Unido já mostrava que 56% dos usuários de WiFi público não verificavam se o WiFi estava criptografado antes de navegar, enquanto 42% dos adultos que usavam WiFi público nunca ou raramente verificavam se uma rede era segura. Ela também relatou usuários inserindo senhas de e-mail, credenciais de redes sociais, dados de cartões de pagamento e senhas de internet banking em WiFi público. Esses números são uma linha de base histórica, não uma descrição de todas as implantações atuais. Ainda assim, eles mostram por que um local não pode depender de os visitantes identificarem um SSID falso ou julgarem se uma conexão é confiável. Pesquisa de risco de usuários de WiFi público no Reino Unido
Três falhas que aparecem em implantações reais
- Uma regra de firewall esquecida: Uma cafeteria mapeia seu SSID de convidado para uma VLAN, mas uma regra antiga ainda permite o tráfego em direção à sub-rede do PDV. A VLAN existe, mas a política de roteamento anula o isolamento.
- Um formulário de portal descuidado: Um hotel pede aos hóspedes um endereço de e-mail e informações semelhantes a senhas em uma splash page. Segurança de transporte fraca, coleta excessiva ou um banco de dados exposto transformam o Captive Portal em uma fonte de dados de identidade.
- Um dispositivo não gerenciado: Uma clínica deixa o acesso administrativo padrão ativado em seu controlador ou pontos de acesso. Um invasor que assume o plano de gerenciamento pode alterar a configuração sem fio, mesmo que o tráfego de convidados esteja isolado de outra forma.
Regra prática: Trate os dispositivos de visitantes como não confiáveis desde a associação. A criptografia protege a conexão, a segmentação limita o alcance, a autenticação estabelece a responsabilidade e o monitoramento mostra quando alguém abusa desses controles.
A rotação de PSK é apenas um controle. Os visitantes podem tirar print, reutilizar ou publicar uma chave compartilhada, e alterá-la não repara uma interface de gerenciamento exposta, um portal fraco ou um firewall excessivamente permissivo. O WiFi de visitantes seguro precisa de controles separados para confidencialidade, contenção, identidade e supervisão operacional. O local também precisa de uma política de retenção e acesso para os dados dos visitantes, pois proteger a rede deixando o banco de dados de visitantes exposto resolve apenas metade do problema.
Escolhendo a criptografia e autenticação corretas
A escolha da criptografia deve seguir a variedade de dispositivos do local e sua necessidade de responsabilização. O padrão wireless SS 019 do governo do Reino Unido identifica o WPA2-PSK com AES como uma linha de base prática para redes wireless compartilhadas e recomenda uma chave pré-compartilhada longa que possa resistir a ataques de adivinhação. Quatro palavras selecionadas aleatoriamente oferecem um equilíbrio viável entre segurança e usabilidade. Isso continua sendo adequado onde dispositivos mais antigos ou uma experiência simples de visitante inviabilizam o acesso baseado em identidade.
O WPA3-Personal fortalece a proteção contra adivinhação de senhas por meio do SAE e oferece uma proteção de sessão mais forte para cada conexão. A credencial compartilhada continua sendo sua limitação. A rede não consegue identificar qual visitante a utilizou, e qualquer visitante pode copiar ou distribuir a chave. Use o WPA3-Personal quando a compatibilidade de dispositivos e a integração simplificada forem prioridades. Ative o modo de transição apenas onde dispositivos mais antigos ainda o exijam, pois o suporte a dispositivos legados estende o caminho de compatibilidade mais fraco.
WPA3-Enterprise usa 802.1X e atribui acesso a uma identidade de usuário ou dispositivo. EAP-TLS com certificados oferece aos operadores um processo de revogação mais limpo. Uma identidade comprometida pode ser desativada sem a necessidade de substituir as credenciais de todos os visitantes. O PEAP pode ser mais fácil de introduzir, mas o tratamento de senhas e os riscos de phishing permanecem. O guia de WPA-Enterprise da Purple explica a arquitetura e suas considerações de implantação.
Escolha o acesso compartilhado quando a simplicidade operacional superar a responsabilidade individual. Escolha o acesso baseado em identidade quando a revogação, visitas repetidas ou registros de auditoria forem importantes.
Captive Portals são fluxos de trabalho, não criptografia
Um Captive Portal gerencia o onboarding e o aceite de políticas. Ele não criptografa todo o tráfego de convidados de ponta a ponta e não pode substituir o WPA2 ou WPA3, a separação de VLAN ou os controles de firewall. Um portal também pode se tornar um problema de governança de dados se coletar mais informações do que o serviço necessita.
| Método | Força da segurança | Esforço de implantação | Melhor adequação |
|---|---|---|---|
| Click-through | Baixa garantia de identidade, controle de acesso simples | Baixo | Espaços públicos onde os requisitos de responsabilidade são limitados |
| Voucher | Melhor responsabilidade de sessão e controle de tempo | Moderado | Eventos e locais com serviços gerenciados |
| SMS OTP | Vincula o acesso a um número de telefone, mas cria dependências de privacidade e entrega | Moderado | Locais que precisam de uma identidade mais forte sem um provedor de identidade completo |
| Login social | Sinal de identidade conveniente, com implicações de terceiros e consentimento | Moderado | Jornadas de marketing de varejo e hospitalidade |
| Registro por e-mail | Útil para consentimento e visitas de retorno, mas cria um banco de dados de visitantes | Moderado | Locais voltados para o cliente com uma política de retenção clara |
| 802.1X com certificados | Forte identidade por dispositivo e revogação | Alto | Ambientes corporativos, regulamentados e de visitantes recorrentes |
O principal ponto de equilíbrio é a governança. Uma página de clique simples registra o consentimento, não uma identidade significativa. O login por SMS e redes sociais introduz a coleta de dados pessoais e dependências de terceiros. O cadastro por e-mail cria um banco de dados de visitantes, portanto, restrinja o acesso administrativo, documente a finalidade, defina limites de retenção e forneça um processo para exclusão ou correção.
Para modelos operacionais específicos de locais, mantenha a escolha restrita: use vouchers onde a equipe precisa de responsabilidade com limite de tempo e use autenticação corporativa onde o local puder operar um serviço de identidade e ciclo de vida de certificados. A lista de verificação mais adiante mapeia essas decisões para os tipos de locais sem repetir o design de rede.
A rotação de PSK ajuda apenas quando a distribuição é controlada. Se um convidado postar a chave em uma captura de tela, rotacioná-la mais tarde limita a exposição, mas não estabelece a identidade. Selecione o método mais simples que proporcione ao local a responsabilidade, os controles de privacidade e a carga de trabalho operacional que ele possa gerenciar.
Projetando segmentação e isolamento de rede
O limite útil mínimo fica na camada três. Coloque o SSID de convidados em sua própria VLAN, atribua a ele um escopo DHCP dedicado e encaminhe-o por meio de um firewall cuja posição padrão seja negar o acesso a redes de funcionários, IoT, pagamentos e gerenciamento. Permita apenas os serviços de saída que o local necessita, normalmente web e DNS, e adicione exceções explícitas apenas quando houver uma necessidade real.
As diretrizes de rede wireless do governo do Reino Unido exigem que o acesso de visitantes não exponha o acesso privilegiado à LAN e recomendam o isolamento entre os dispositivos dos visitantes. Uma sequência prática de endurecimento do Reino Unido também coloca o SSID de visitantes em sua própria VLAN, usa regras de firewall de saída stateful e bloqueia o tráfego de cliente para cliente. Diretrizes de endurecimento de WiFi de visitantes no Reino Unido
Adapte a topologia ao risco
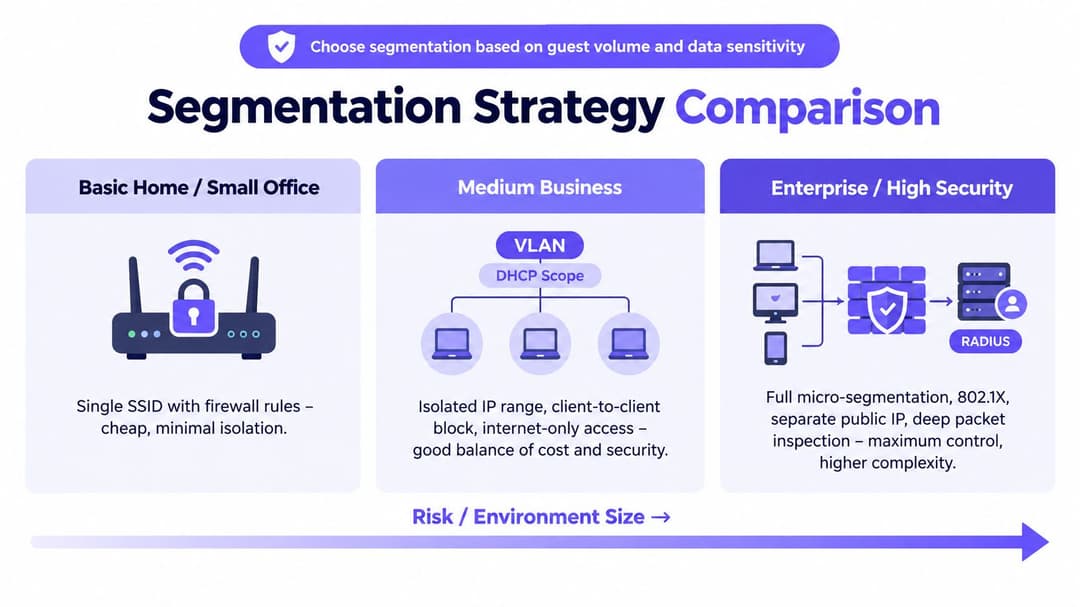
Um estabelecimento pequeno pode usar uma única VLAN de visitantes, isolamento de cliente no nível do AP e uma regra de firewall apenas para internet. Isso é barato e viável, mas deixa menos espaço para políticas baseadas em funções e pode se tornar frágil quando o local adiciona terminais de pagamento, câmeras ou sistemas prediais.
Um local de médio porte deve separar as VLANs de convidados, funcionários e IoT, com o roteador ou firewall aplicando o limite da camada três. O isolamento de clientes deve ser habilitado tanto na infraestrutura sem fio quanto no firewall, pois os convidados não devem ser capazes de atacar uns aos outros dentro da mesma faixa de IP.
Uma implantação corporativa ou multi-site pode precisar de VRFs, ou de um modelo de separação virtual equivalente, política de firewall baseada em funções e NAC central. O iPSK pode fornecer um meio-termo útil para ambientes com alto uso de BYOD, mapeando diferentes chaves pré-compartilhadas para dispositivos ou funções, sem exigir que cada dispositivo suporte uma implantação completa do 802.1X. Ele ainda precisa de gerenciamento de ciclo de vida e não deve ser confundido com identidade baseada em certificado.
As diretrizes de rede de área privada da Purple descrevem o tipo de isolamento necessário quando diferentes grupos de usuários compartilham a infraestrutura.
O erro recorrente de tronco merece uma verificação física. Uma VLAN de visitante marcada em um tronco de switch pode ser perfeitamente legítima, mas se esse tronco também expuser caminhos de acesso incorretos ao core, o domínio de broadcast e a política de roteamento podem não se comportar como pretendido. Teste a partir de um dispositivo de visitante, tente acessar serviços internos e interfaces de gerenciamento e verifique se o tráfego peer-to-peer falha. Não aprove o design apenas porque o nome da VLAN parece correto no controlador.
Acesso baseado em certificado e roaming contínuo
O acesso baseado em certificados muda a experiência do visitante de "encontrar o SSID, ler uma senha, aceitar um portal" para a seleção e autenticação automáticas de rede. Com o Passpoint ou OpenRoaming, um dispositivo pode descobrir um provedor confiável, validar a rede e conectar-se sem apresentar uma chave compartilhada a cada visita. O visitante pode não ver nenhuma splash page.
Para o operador, essa simplicidade exige infraestrutura real. Você precisa de um serviço de autenticação RADIUS ou em nuvem, um provedor de certificado ou federação, informações de roaming anunciadas corretamente e um processo para criação de perfil de dispositivo e revogação de identidade. A visão geral do Passpoint da Purple aborda esse tipo de modelo de roaming sem senha.
O que o operador ganha
Não há PSK comunitária para imprimir, fotografar ou circular. O acesso pode ser associado a uma identidade de dispositivo individual, a uma relação baseada em SIM ou a uma inscrição baseada em e-mail, dependendo do modelo de federação e integração. Isso dá à equipe de segurança um ponto de revogação mais preciso e reduz a tentação de manter uma credencial inalterada apenas porque alterá-la incomodaria todos os convidados.
Uma rede de hotéis com hóspedes frequentes pode justificar o investimento operacional porque os visitantes que retornam se beneficiam da conexão automática em todas as propriedades participantes. A recepção não precisa mais explicar a senha, e a rede pode aplicar uma política consistente em todos os locais.
Uma cafeteria pode não precisar de um programa completo de PKI. Uma federação de hotspot confiável do Google ou Apple pode fornecer uma experiência de roaming mais simples para a parcela de visitantes cujos dispositivos e contas oferecem suporte, enquanto um método de visitante convencional permanece disponível para todos os outros.
Onde não se aplica
O ciclo de vida do certificado é a parte difícil em BYOD não gerenciados. Os dispositivos são substituídos, os perfis ficam obsoletos, os usuários esquecem como funciona a inscrição e as equipes de suporte precisam distinguir um certificado com falha de um problema de cobertura ou DNS. O perfil do dispositivo também importa, pois um certificado comprova a identidade inscrita, não necessariamente que o dispositivo esteja íntegro ou seja adequado para todas as funções de rede.
Adote o acesso baseado em certificados quando visitas repetidas, informações regulamentadas ou roaming de parceiros justificarem o custo de implantação e suporte. Se apenas uma pequena parcela dos visitantes for utilizá-lo e o local não tiver uma equipe para gerenciar o ciclo de vida da identidade, comece com um modelo pessoal ou de voucher bem controlado, em vez de implantar um sistema que ninguém mantém.
Monitoramento, aplicação de patches e resposta a incidentes
O WiFi para convidados torna-se seguro em operação, não no momento em que alguém clica em Salvar na controladora. A equipe precisa de visibilidade sobre os access points, gateway, atribuições de DHCP, fluxo de trabalho de autenticação, comportamento do DNS e tráfego de saída, com contexto suficiente para conectar um dispositivo, sessão e decisão de política.
Envie os logs do controlador e do firewall para um armazenamento central ou SIEM, sempre que possível. Mantenha os registros de concessão DHCP junto aos registros de autenticação, pois a investigação de um incidente frequentemente precisa associar um endereço temporário a um dispositivo e a uma sessão. A retenção deve corresponder aos requisitos legais, contratuais e de resposta a incidentes documentados do local, e não a um padrão arbitrário.
Fique atento a comportamentos que a configuração não impedirá
Monitore pontos de acesso não autorizados usando o SSID do local, volumes de DNS ou padrões de tunelamento incomuns, falhas repetidas no Captive Portal, destinos de saída inesperados e atividades suspeitas de credential stuffing contra o serviço de integração. Filtros e controles de taxa podem reduzir o abuso, mas não substituem a análise dos sinais.
As atualizações de firmware dos pontos de acesso e do controlador sem fio são importantes mesmo em um SSID de visitantes. Uma rede de visitantes pode estar isolada dos sistemas internos enquanto o dispositivo que impõe esse isolamento permanece vulnerável. Teste as atualizações em um site de teste, confirme a política de visitantes após a reinicialização e registre a versão e o caminho de reversão.
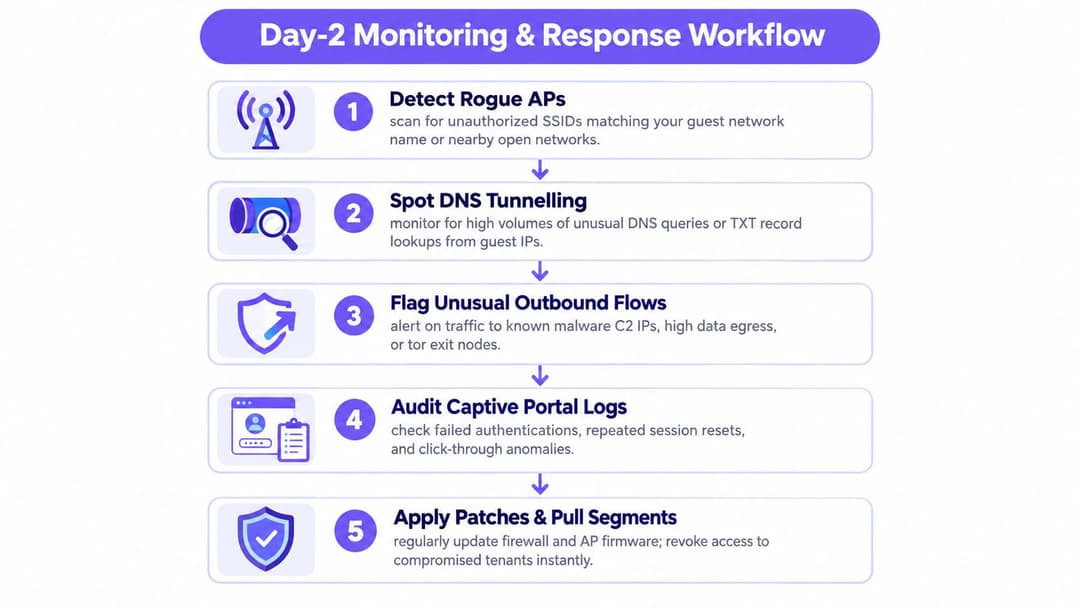
Quando houver suspeita de um incidente, preserve as evidências antes de realizar alterações disruptivas.
- Identificar: Confirme o SSID afetado, sites, pontos de acesso, controlador, gateway, serviço de identidade e a janela de tempo.
- Conter: Desative o SSID afetado se necessário, revogue certificados ou vouchers, bloqueie destinos maliciosos e isole os dispositivos comprometidos.
- Comunicar: Informe à equipe do local o que mudou, atualize a sinalização ou uma página de status e envolva as equipes jurídica ou de privacidade se dados de visitantes identificáveis tiverem sido coletados.
- Revisar: Determine se a falha veio do rádio, da VLAN, do firewall, do Captive Portal, do plano de gerenciamento ou do armazenamento de dados.
- Melhorar: Corrija o controle, teste-o a partir de um dispositivo de convidado e atualize o manual de procedimentos.
Um SSID de convidado é um serviço com ciclo de vida. A configuração é apenas a primeira versão.
Uma lista de verificação prática de blindagem para o seu estabelecimento
Trabalhe com base na lista de verificação usando evidências, não suposições. Uma captura de tela de uma configuração do controlador prova que a configuração existe. Um teste a partir de um dispositivo de visitante real prova que a política funciona nas camadas de rede sem fio, switching, roteamento e firewall.
Controles de rede
- Selecione WPA3 onde for suportado. Mantenha o WPA2 com AES disponível apenas onde dispositivos legados exigirem, e use uma PSK longa e gerada aleatoriamente se um modelo compartilhado continuar necessário.
- Crie uma VLAN de visitantes dedicada. Atribua a ela seu próprio escopo DHCP e remova todas as rotas para redes corporativas, de pagamento, IoT e de gerenciamento.
- Habilite o isolamento de clientes. Verifique se um dispositivo de visitante não consegue descobrir ou se conectar a outro.
- Restrinja a saída de tráfego. Aplique regras stateful que permitam o tráfego web e DNS de saída necessário, bloqueando protocolos e destinos indesejados.
- Proteja o DNS. Use filtragem apropriada para o local e emita alertas sobre comportamentos de consulta incomuns.
- Proteja o portal. Sirva a página de Captive Portal e todos os envios de formulários via HTTPS com um certificado válido. Colete apenas informações vinculadas a uma finalidade declarada.
Governança de identidade e dados
- Substitua o acesso compartilhado onde for prático. Use vouchers, credenciais por usuário, RADIUS ou autenticação em nuvem quando o local precisar de rastreabilidade.
- Rotacione uma PSK compartilhada sob um cronograma documentado. Uma rotação trimestral é uma meta operacional útil para alguns locais, mas não anula uma chave que já tenha sido compartilhada. Sempre que possível, substitua a PSK por acesso individual.
- Defina o registro do visitante. Decida se o local precisa de um endereço de e-mail, número de telefone, identificador de dispositivo ou apenas a aceitação dos termos.
- Limite o acesso administrativo. Exija MFA para administradores da plataforma e separe as permissões de relatórios operacionais da exportação de dados em massa.
- Escreva uma regra de retenção. Defina por quanto tempo as informações de contato e de sessão são mantidas, quem pode acessá-las e como as solicitações de exclusão são tratadas.
Operações do dia a dia
- Centralize os logs. Encaminhe eventos de controladora, firewall, DHCP e autenticação para um repositório protegido.
- Atualize a infraestrutura. Mantenha o firmware dos APs e da controladora dentro da janela de manutenção suportada pelo fabricante e teste a aplicação das políticas após as atualizações.
- Teste o desligamento. Documente quem pode desativar o SSID, revogar identidades ativas, bloquear destinos e comunicar uma interrupção.
- Execute um teste de acesso. A partir de um dispositivo de visitante, teste serviços internos, dispositivos pareados, a interface de gerenciamento do roteador, filtragem DNS e o TLS do portal.
- Revise o projeto após mudanças. Novos switches, sistemas de pagamento, câmeras, locatários e campos de portal podem invalidar uma premissa anterior.
| Tipo de local | Autenticação recomendada | Por que se adapta | Trade-off |
|---|---|---|---|
| Café | PSK compartilhada com rotação controlada, ou click-through quando apropriado | O acesso com baixo atrito se adapta a visitas curtas | A chave pode se espalhar e a garantia de identidade permanece limitada |
| Hotel | Vouchers para quartos, com Passpoint para visitantes frequentes | Suporta acesso com limite de tempo e hóspedes que retornam | Exige mais coordenação operacional e suporte a dispositivos |
| Clínica | 802.1X com certificados de dispositivo para usuários gerenciados, acesso de visitante estritamente isolado para convidados | Mantém a identidade e os ambientes sensíveis separados | O ciclo de vida do certificado e o suporte exigem disciplina |
| Escola | Vouchers ou acesso baseado em identidade gerenciada | O acesso pode acompanhar alunos, funcionários, visitantes ou eventos | Diferentes grupos de usuários precisam de políticas e revisões de salvaguarda distintas |
| Espaço de coworking | Vouchers por usuário ou 802.1X, com controles de largura de banda | Os membros precisam de responsabilidade e de um serviço previsível | O onboarding e o offboarding tornam-se tarefas administrativas contínuas |
Perguntas frequentes sobre como proteger o WiFi de visitantes
Rotacionar uma PSK compartilhada todo mês é suficiente?
Geralmente não. A rotação limita o tempo de vida de uma credencial, mas não diz qual visitante a utilizou e não impede que uma captura de tela circule antes da próxima alteração. Se o local precisa de responsabilidade, mude para vouchers, credenciais por usuário ou acesso baseado em certificados, em vez de depender de alterações de senha mais frequentes.
Os limites de largura de banda impedem abusos?
Eles controlam o consumo, não a intenção. Um limite por usuário pode impedir que um único convidado esgote a conexão, enquanto o QoS pode priorizar o tráfego essencial para os negócios em detrimento do tráfego de convidados. Nenhum dos controles bloqueia phishing, atividade de DNS maliciosa, roubo de credenciais ou tentativas de acessar sistemas internos.
O estabelecimento é responsável se um visitante baixar material ilegal?
A resposta depende dos fatos, contratos, leis aplicáveis e dos registros que o local mantém. Um operador sensato mantém uma política de uso aceitável documentada, preserva logs relevantes de autenticação e rede, restringe o tráfego abusivo quando aplicável e busca orientação de suas equipes jurídica e de privacidade, em vez de prometer imunidade.
O que deve acontecer nos primeiros 60 minutos após uma suspeita de violação?
Preserve os registros de AP, controladora, firewall, RADIUS, Captive Portal e DHCP antes de limpar ou reconstruir qualquer coisa. Identifique o site afetado e a janela de tempo, restrinja o SSID ou revogue identidades se a contenção exigir, faça um snapshot das concessões relevantes e da trilha de autenticação, e registre cada ação. Não destrua evidências tentando fazer com que o painel pareça limpo.
Um captive portal torna o WiFi seguro?
Não. Ele gerencia o acesso e pode suportar a coleta de consentimento ou identidade, mas não substitui a criptografia WPA2 ou WPA3, o isolamento de VLAN, o isolamento de clientes, a política de firewall, a aplicação de patches ou a governança de dados. Trate o portal como um componente no design e proteja o dispositivo e o banco de dados por trás dele.
A Purple oferece autenticação de Captive Portal, acesso baseado em identidade, suporte a Passpoint e OpenRoaming, além de controles de rede, como isolamento de convidados com reconhecimento de VLAN e iPSK para ambientes que precisam de mais do que uma senha compartilhada. Veja como a Purple pode se ajustar aos requisitos de governança de dados de visitantes, identidade e WiFi de convidados do seu local.