Ein Passwort-geschütztes Gäste-SSID ist kein sicheres Gästenetzwerk. Es verschlüsselt zwar die Funkverbindung, aber es hindert Besucher nicht daran, auf ein Subnetz für Mitarbeiter zuzugreifen, verhindert nicht, dass ein Gäste-Gerät ein anderes angreift, schützt ein Captive Portal nicht vor Vorwahldaten-Diebstahl und regelt nicht die bei der Anmeldung erfassten personenbezogenen Daten. Die Frage, how to secure guest WiFi, beginnt daher mit einer allgemeineren Designfrage: Was kann ein verbundenes Gerät erreichen, welche Identität speichert der Standort und wie schnell kann das Team Missbrauch erkennen?
Die praxisnahe Antwort ist mehrschichtig. Nutzen Sie eine starke Wireless-Verschlüsselung, isolieren Sie den Gäste-Datenverkehr an der Routing-Grenze, kontrollieren Sie laterale Bewegungen, wählen Sie eine zum Standort passende Authentifizierung, minimieren Sie die erfassten Daten und betreiben Sie das Netzwerk als überwachten Dienst statt als einmalige Konfiguration.
Warum die meisten Gäste-WiFi-Setups weniger sicher sind, als sie aussehen
Eine Gäste-SSID kann ein Passwort anzeigen und Clients einem VLAN zuweisen und den Standort dennoch vermeidbaren Risiken aussetzen. Die Richtlinien der britischen Regierung fordern eine klare Trennung zwischen Gäste- und Unternehmensdatenverkehr und besagen, dass Gastnutzer sich authentifizieren müssen, bevor sie Internetdienste nutzen können. Ihr Sicherheitsstandard macht den Gästezugang zu einer Segmentierungs- und Authentifizierungskontrolle und nicht zu einer bloßen Passwortentscheidung. Wireless-Netzwerk-Sicherheitsstandard der britischen Regierung
Die Angriffsfläche erstreckt sich zudem über das Funknetzwerk hinaus. Ein Captive Portal kann Zugangsdaten erfassen, eine Appliance kann administrativen Zugriff offenlegen und eine Besucherdatenbank kann mehr personenbezogene Daten speichern, als der Dienst benötigt. VLANs und Portalseiten lösen nur einen Teil des Problems.
Das Nutzerverhalten stellt ein weiteres Risiko dar. Eine britische Umfrage aus dem Jahr 2012 zeigte bereits, dass 56 % der Nutzer von öffentlichem WiFi nicht überprüften, ob das WiFi verschlüsselt war, bevor sie im Internet surften, während 42 % der Erwachsenen, die öffentliches WiFi nutzten, nie oder selten überprüften, ob ein Netzwerk sicher war. Sie berichtete auch, dass Nutzer E-Mail-Passwörter, Social-Media-Zugangsdaten, Zahlungskartendetails und Online-Banking-Passwörter über öffentliches WiFi eingaben. Diese Zahlen sind ein historischer Ausgangspunkt, keine Beschreibung jeder aktuellen Bereitstellung. Sie zeigen dennoch, warum ein Standort sich nicht darauf verlassen kann, dass Besucher eine gefälschte SSID erkennen oder beurteilen, ob eine Verbindung vertrauenswürdig ist. Umfrage zu den Risiken für Nutzer von öffentlichem WiFi in Großbritannien
Drei Fehler, die in realen Implementierungen auftreten
- Eine vergessene Firewall-Regel: Ein Café ordnet seine Gäste-SSID einem VLAN zu, aber eine alte Regel erlaubt immer noch Datenverkehr in Richtung des POS-Subnetzes. Das VLAN existiert zwar, aber die Routing-Richtlinie hebelt die Isolierung aus.
- Ein unvorsichtiges Portal-Formular: Ein Hotel bittet Gäste auf einer Splash-Page nach einer E-Mail-Adresse und passwortähnlichen Informationen. Schwache Transportsicherheit, übermäßige Datenerfassung oder eine ungeschützte Datenbank machen das Captive Portal zu einer Quelle für Identitätsdatendiebstahl.
- Ein unmanaged Gerät: Eine Klinik lässt den standardmäßigen Administratorzugriff auf ihrem Controller oder ihren Access Points aktiviert. Ein Angreifer, der die Management-Ebene übernimmt, kann die Wireless-Konfiguration ändern, selbst wenn der Datenverkehr der Gäste ansonsten isoliert ist.
Praktische Regel: Behandeln Sie Gästegeräte ab der Assoziierung als nicht vertrauenswürdig. Verschlüsselung schützt die Verbindung, Segmentierung schränkt die Reichweite ein, Authentifizierung schafft Rechenschaftspflicht und Überwachung zeigt, wenn jemand diese Kontrollen missbraucht.
Die Rotation von PSK ist nur eine Kontrollmaßnahme. Gäste können einen geteilten Schlüssel per Screenshot festhalten, wiederverwenden oder veröffentlichen, und eine Änderung behebt weder eine offengelegte Managementschnittstelle, ein schwaches Portal noch eine zu durchlässige Firewall. Sicheres guest WiFi erfordert separate Kontrollen für Vertraulichkeit, Eingrenzung, Identität und betriebliche Überwachung. Der Standort benötigt zudem eine Richtlinie zur Aufbewahrung und zum Zugriff auf Besucherdaten, da die Absicherung des Netzwerks bei gleichzeitig ungeschützter Gästedatenbank nur die halbe Lösung ist.
Die Wahl der richtigen Verschlüsselung und Authentifizierung
Die Wahl der Verschlüsselung sollte sich nach dem Gerätemix des Standorts und dem Bedarf an Nachvollziehbarkeit richten. Der SS 019 Wireless-Standard der britischen Regierung nennt WPA2-PSK mit AES als praktische Ausgangsbasis für gemeinsam genutzte drahtlose Netzwerke und empfiehlt einen langen Pre-Shared Key, der Errate-Angriffen standhält. Vier zufällig ausgewählte Wörter bieten ein ausgewogenes Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit. Dies ist weiterhin dort geeignet, wo ältere Geräte oder eine einfache Benutzererfahrung einen identitätsbasierten Zugriff ausschließen.
WPA3-Personal verstärkt den Schutz vor Passwort-Erraten durch SAE und bietet einen stärkeren Sitzungsschutz für jede Verbindung. Der gemeinsame Schlüssel bleibt jedoch seine Schwachstelle. Das Netzwerk kann nicht identifizieren, welcher Besucher ihn verwendet hat, und jeder Gast kann den Schlüssel kopieren oder weitergeben. Nutzen Sie WPA3-Personal, wenn kompatible Geräte und eine unkomplizierte Einrichtung wichtig sind. Aktivieren Sie den Übergangsmodus nur dort, wo ältere Clients ihn noch benötigen, da die Unterstützung von Altsystemen den schwächeren Kompatibilitätspfad verlängert.
WPA3-Enterprise verwendet 802.1X und weist den Zugriff einer Benutzer- oder Geräteidentität zu. EAP-TLS mit Zertifikaten bietet Betreibern einen saubereren Widerrufsprozess. Eine kompromittierte Identität kann deaktiviert werden, ohne dass die Anmeldedaten für jeden Besucher ersetzt werden müssen. PEAP ist möglicherweise einfacher einzuführen, aber Passwortverwaltung und Phishing-Risiken bleiben bestehen. Purples WPA-Enterprise-Leitfaden erklärt die Architektur und ihre Bereitstellungsaspekte.
Wählen Sie den gemeinsam genutzten Zugriff, wenn die betriebliche Einfachheit wichtiger ist als die individuelle Nachvollziehbarkeit. Wählen Sie den identitätsbasierten Zugriff, wenn Sperrungen, wiederholte Besuche oder Audit-Protokolle eine Rolle spielen.
Captive Portals sind Workflows, keine Verschlüsselung
Ein Captive Portal verwaltet das Onboarding und die Bestätigung von Richtlinien. Es verschlüsselt den Datenverkehr der Gäste nicht durchgehend und kann weder WPA2 noch WPA3, VLAN-Trennung oder Firewall-Kontrollen ersetzen. Ein Portal kann zudem zu einem Data-Governance-Problem werden, wenn es mehr Informationen erfasst, als der Dienst benötigt.
| Methode | Sicherheitsstärke | Bereitstellungsaufwand | Beste Eignung |
|---|---|---|---|
| Click-Through | Geringe Identitätssicherung, einfache Zugriffskontrolle | Niedrig | Öffentliche Räume, in denen die Anforderungen an die Verantwortlichkeit begrenzt sind |
| Gutschein | Bessere Sitzungsverantwortlichkeit und Zeitsteuerung | Moderat | Veranstaltungen und bewirtschaftete Standorte |
| SMS OTP | Verknüpft den Zugriff mit einer Telefonnummer, schafft jedoch Datenschutz- und Zustellungsabhängigkeiten | Moderat | Standorte, die eine stärkere Identität ohne einen vollständigen Identitätsanbieter benötigen |
| Social Login | Bequemes Identitätssignal, mit Auswirkungen auf Drittanbieter und Einwilligung | Moderat | Marketing-Journeys im Einzelhandel und im Gastgewerbe |
| E-Mail-Registrierung | Nützlich für die Einwilligung und erneute Besuche, erstellt jedoch eine Besucherdatenbank | Moderat | Kundenorientierte Standorte mit einer klaren Aufbewahrungsrichtlinie |
| 802.1X mit Zertifikaten | Starke Identität pro Gerät und Widerruf | Hoch | Unternehmens-, regulierte und Umgebungen für wiederkehrende Besucher |
Der wichtigste Kompromiss betrifft die Governance. Eine Click-Through-Seite registriert eine Bestätigung, keine aussagekräftige Identität. SMS- und Social-Logins führen zur Erhebung personenbezogener Daten und bringen Abhängigkeiten von Drittanbietern mit sich. Die E-Mail-Registrierung erstellt eine Besucherdatenbank - beschränken Sie daher den administrativen Zugriff, dokumentieren Sie den Zweck, legen Sie Aufbewahrungsfristen fest und stellen Sie einen Prozess für die Löschung oder Korrektur bereit.
Halten Sie die Auswahl bei standortspezifischen Betriebsmodellen eng: Nutzen Sie Voucher, wenn das Personal zeitlich begrenzte Nachweise benötigt, und setzen Sie auf Enterprise-Authentifizierung, wenn der Standort einen Identitätsdienst und Zertifikats-Lebenszyklus verwalten kann. Die Checkliste weiter unten ordnet diese Entscheidungen den Standorttypen zu, ohne das Netzwerkdesign zu wiederholen.
Eine PSK-Rotation hilft nur, wenn die Verteilung kontrolliert erfolgt. Wenn ein Gast den Schlüssel in einem Screenshot postet, grenzt eine spätere Rotation das Risiko zwar ein, stellt aber keine Identität fest. Wählen Sie die einfachste Methode, die dem Standort die Nachweisbarkeit, den Datenschutz und den betrieblichen Aufwand bietet, den er bewältigen kann.
Konzeption von Netzwerksegmentierung und Isolierung
Die minimal sinnvolle Grenze liegt auf Layer 3. Legen Sie die Gäste-SSID in ein eigenes VLAN, weisen Sie ihr einen dedizierten DHCP-Bereich zu und routen Sie sie über eine Firewall, deren Standardeinstellung darin besteht, den Zugriff auf Mitarbeiter-, IoT-, Zahlungs- und Management-Netzwerke zu verweigern. Erlauben Sie nur die ausgehenden Dienste, die der Standort benötigt - im Normalfall Web und DNS - und fügen Sie explizite Ausnahmen nur dann hinzu, wenn ein tatsächlicher Bedarf besteht.
Die Wireless-Richtlinien der britischen Regierung verlangen, dass der Besucherzugriff keinen privilegierten LAN-Zugriff offenlegt, und empfehlen eine Isolierung zwischen den Besuchergeräten. Eine praktische Härtungssequenz für Großbritannien platziert das Gäste-SSID zudem in einem eigenen VLAN, nutzt Stateful Outbound-Firewall-Regeln und blockiert Client-to-Client-Datenverkehr. UK guest WiFi hardening guidance
Die Topologie an das Risiko anpassen
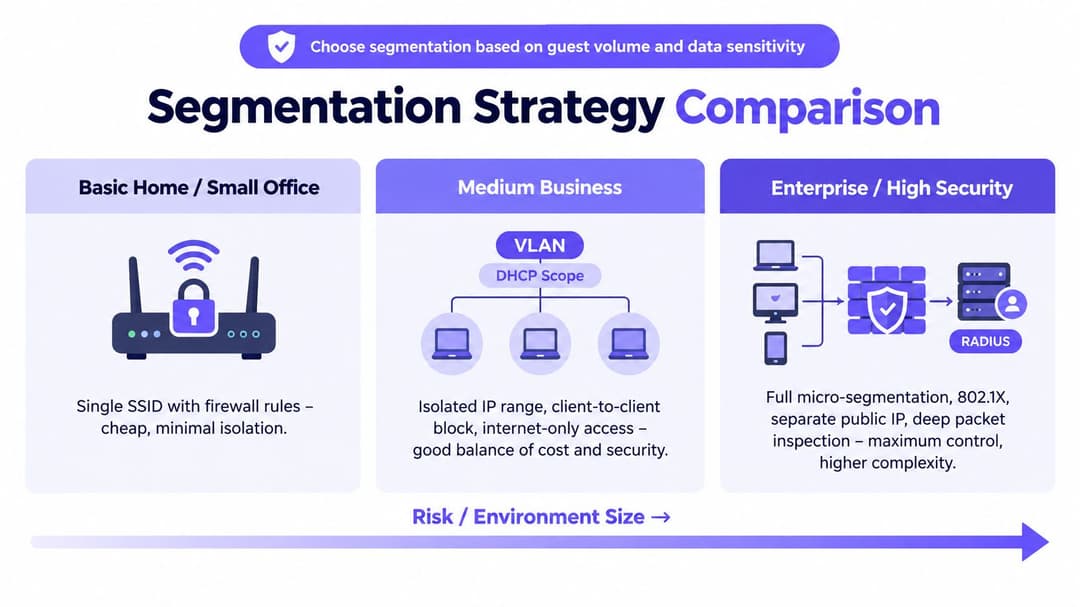
Ein kleiner Veranstaltungsort nutzt möglicherweise ein einziges Gäste-VLAN, Client-Isolierung auf AP-Ebene und eine Firewall-Regel, die nur den Internetzugang erlaubt. Das ist kostengünstig und praktikabel, lässt jedoch weniger Raum für rollenspezifische Richtlinien und kann instabil werden, wenn der Veranstaltungsort Zahlungsterminals, Kameras oder Gebäudesysteme hinzufügt.
Ein mittelgroßer Standort sollte Gäste-, Mitarbeiter- und IoT-VLANs trennen, wobei der Router oder die Firewall die Layer-3-Grenze durchsetzt. Die Client-Isolierung muss sowohl auf der Wireless-Infrastruktur als auch auf der Firewall aktiviert sein, da Gäste sich nicht innerhalb desselben IP-Bereichs gegenseitig angreifen können sollten.
Ein Enterprise- oder Multi-Site-Deployment erfordert möglicherweise VRFs oder ein gleichwertiges virtuelles Trennungsmodell, eine rollenbasierte Firewall-Richtlinie und eine zentrale NAC. iPSK kann eine nützliche Brücke für BYOD-intensive Umgebungen schlagen, indem verschiedene Pre-Shared Keys Geräten oder Rollen zugewiesen werden, ohne dass jedes Gerät ein vollständiges 802.1X-Rollout unterstützen muss. Es erfordert dennoch ein Lifecycle-Management und sollte nicht mit zertifikatsbasierter Identität verwechselt werden.
Der Leitfaden von Purple zu Private Area Networks beschreibt die Art der Isolierung, die erforderlich ist, wenn verschiedene Benutzergruppen dieselbe Infrastruktur nutzen.
Der wiederkehrende Trunk-Fehler erfordert eine physische Überprüfung. Ein Gäste-VLAN, das auf einem Switch-Trunk getaggt ist, kann absolut legitim sein. Wenn dieser Trunk jedoch auch falsche Zugriffspfade zum Core offenlegt, verhalten sich Broadcast-Domäne und Routing-Richtlinie möglicherweise nicht wie beabsichtigt. Testen Sie von einem Gäste-Gerät aus, versuchen Sie, auf interne Dienste und Managementschnittstellen zuzugreifen, und verifizieren Sie, dass der Peer-to-Peer-Datenverkehr fehlschlägt. Genehmigen Sie das Design nicht nur, weil der VLAN-Name im Controller korrekt aussieht.
Zertifikatsbasierter Zugriff und nahtloses Roaming
Zertifikatsbasierter Zugriff verändert das Besuchererlebnis von "SSID suchen, Passwort lesen, Portal akzeptieren" hin zu automatischer Netzwerkauswahl und Authentifizierung. Mit Passpoint oder OpenRoaming kann ein Gerät einen vertrauenswürdigen Anbieter erkennen, das Netzwerk validieren und beitreten, ohne bei jedem Besuch einen gemeinsam genutzten Schlüssel vorzuweisen. Der Gast sieht unter Umständen überhaupt keine Splash-Page.
Für den Betreiber erfordert diese Einfachheit eine echte Infrastruktur. Sie benötigen einen RADIUS- oder Cloud-Authentifizierungsdienst, einen Zertifikats- oder Föderationsanbieter, korrekt übermittelte Roaming-Informationen sowie einen Prozess für Device Profiling und Identitätswiderruf. Die Passpoint Übersicht von Purple beschreibt diese Art von passwortlosem Roaming-Modell.
Was der Betreiber gewinnt
Es gibt keinen gemeinsamen PSK, der ausgedruckt, fotografiert oder verbreitet werden muss. Der Zugriff kann mit einer individuellen Geräteidentität, einer SIM-basierten Verknüpfung oder einer E-Mail-basierten Registrierung verknüpft werden, je nach Föderations- und Onboarding-Modell. Dies gibt dem Sicherheitsteam einen präziseren Sperrpunkt und verringert die Versuchung, ein einzelnes Passwort unverändert zu lassen, weil eine Änderung für jeden Gast unpraktisch wäre.
Eine Hotelkette mit wiederkehrenden Besuchern kann die betriebliche Investition rechtfertigen, da wiederkehrende Gäste von einer automatischen Verbindung in allen teilnehmenden Objekten profitieren. Die Rezeption muss das Passwort nicht mehr erklären und die Kette kann eine konsistente Richtlinie über alle Standorte hinweg anwenden.
Ein Café benötigt möglicherweise kein vollständiges PKI-Programm. Eine vertrauenswürdige Google- oder Apple-Hotspot-Federation kann eine einfachere Roaming-Erfahrung für den Teil der Besucher bieten, deren Geräte und Konten dies unterstützen, während eine herkömmliche Gästemethode für alle anderen verfügbar bleibt.
Wo es nicht passt
Der Zertifikatslebenszyklus ist der schwierige Teil bei unmanaged BYOD. Geräte werden ersetzt, Profile veralten, Benutzer vergessen, wie die Registrierung funktioniert, und Support-Teams müssen ein fehlgeschlagenes Zertifikat von einem Abdeckungs- oder DNS-Problem unterscheiden. Auch das Device Profiling ist wichtig, da ein Zertifikat die registrierte Identität beweist, aber nicht unbedingt, dass das Gerät fehlerfrei oder für jede Netzwerkrolle geeignet ist.
Nutzen Sie zertifikatsbasierten Zugriff, wenn wiederholte Besuche, regulierte Informationen oder Partner-Roaming die Bereitstellungs- und Supportkosten rechtfertigen. Wenn nur ein kleiner Teil der Besucher diesen nutzt und der Standort kein Team zur Verwaltung des Identitäts-Lebenszyklus hat, starten Sie lieber mit einem gut kontrollierten persönlichen oder Voucher-Modell, anstatt ein System bereitzustellen, das niemand pflegt.
Überwachung, Patching und Reaktion auf Vorfälle
Gäste-WiFi wird im Betrieb sicher, nicht in dem Moment, in dem jemand im Controller auf Speichern klickt. Das Team benötigt Transparenz über Access Points, Gateway, DHCP-Zuweisungen, Authentifizierungs-Workflows, DNS-Verhalten und ausgehenden Datenverkehr - mit ausreichend Kontext, um ein Gerät, eine Sitzung und eine Richtlinienentscheidung miteinander zu verknüpfen.
Senden Sie Controller- und Firewall-Protokolle nach Möglichkeit an einen zentralen Speicher oder ein SIEM. Bewahren Sie DHCP-Lease-Einträge zusammen mit Authentifizierungsdatensätzen auf, da eine Untersuchung von Vorfällen häufig eine temporäre Adresse einem Gerät und einer Sitzung zuordnen muss. Die Aufbewahrungsdauer sollte den dokumentierten rechtlichen, vertraglichen und incident-response Anforderungen des Standorts entsprechen und nicht einem willkürlichen Standardwert.
Achten Sie auf Verhalten, das durch Konfiguration nicht verhindert werden kann
Überwachen Sie das Netzwerk auf Rogue Access Points, die die SSID des Standorts verwenden, auf ungewöhnliches DNS-Volumen oder Tunneling-Muster, wiederholte Fehler beim Captive Portal, unerwartete ausgehende Ziele und verdächtige Credential-Stuffing-Aktivitäten gegen den Onboarding-Dienst. Filterung und Bandbreitenbegrenzung können Missbrauch reduzieren, ersetzen jedoch nicht die Überprüfung der Signale.
Firmware-Updates für Access Points und Patches für Wireless-Controller sind selbst bei einer Gast-SSID wichtig. Ein Gastnetzwerk kann zwar von internen Systemen isoliert sein, das Gerät, das diese Isolation erzwingt, bleibt jedoch potenziell anfällig. Führen Sie Updates testweise an einem repräsentativen Standort durch, überprüfen Sie die Gast-Richtlinie nach dem Neustart und dokumentieren Sie die Version sowie den Rollback-Pfad.
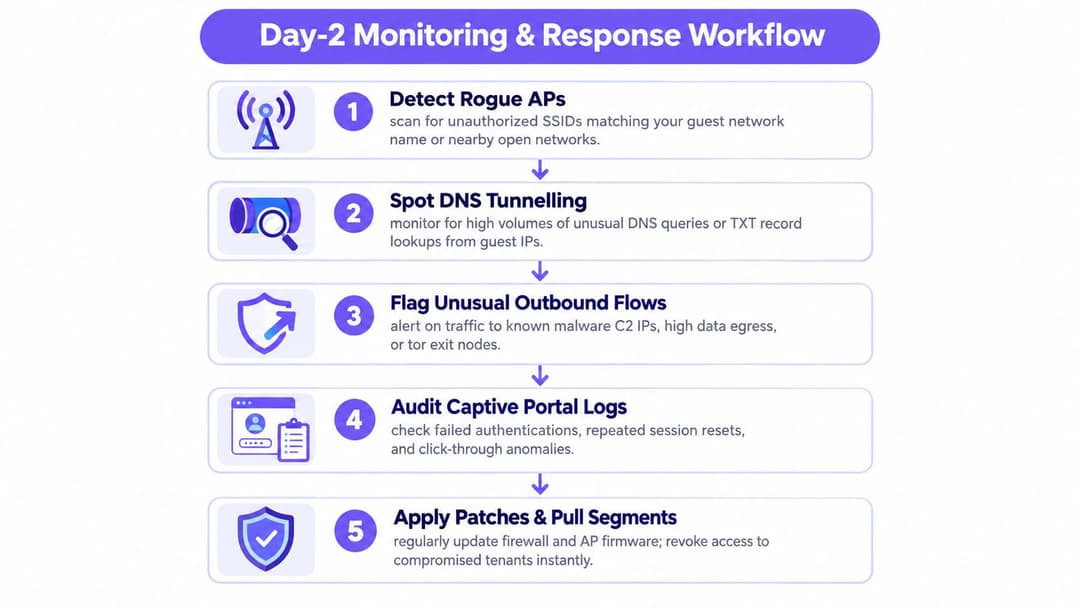
Wenn ein Vorfall vermutet wird, sichern Sie die Beweise, bevor Sie tiefgreifende Änderungen vornehmen.
- Identifizieren: Bestätigen Sie die betroffene SSID, die Standorte, Access Points, den Controller, das Gateway, den Identitätsdienst und das Zeitfenster.
- Eindämmen: Deaktivieren Sie bei Bedarf die betroffene SSID, widerrufen Sie Zertifikate oder Gutscheine, blockieren Sie böswillige Ziele und isolieren Sie kompromittierte Geräte.
- Kommunizieren: Informieren Sie das Personal vor Ort über die Änderungen, aktualisieren Sie die Beschilderung oder eine Statusseite und ziehen Sie die Rechts- oder Datenschutzabteilung hinzu, falls personenbezogene Besucherdaten erfasst wurden.
- Überprüfen: Stellen Sie fest, ob der Fehler im Funkbereich, im VLAN, in der Firewall, im Captive Portal, in der Management-Ebene oder im Datenspeicher lag.
- Verbessern: Korrigieren Sie die Sicherheitskontrolle, testen Sie diese von einem Gästegerät aus und aktualisieren Sie das Runbook.
Eine Gäste-SSID ist ein Dienst mit einem Lebenszyklus. Die Konfiguration ist nur die erste Version.
Eine praktische Checkliste zur Härtung für Ihren Standort
Arbeiten Sie die Checkliste mit Beweisen statt Annahmen ab. Der Screenshot einer Controller-Einstellung beweist, dass die Einstellung existiert. Ein Test von einem tatsächlichen Gästegerät beweist, dass die Richtlinie über die Wireless-, Switching-, Routing- und Firewall-Ebenen hinweg funktioniert.
Netzwerkkontrollen
- Wählen Sie WPA3, wo immer es unterstützt wird. Halten Sie WPA2 mit AES nur dort bereit, wo ältere Clients dies erfordern, und verwenden Sie einen langen, zufällig generierten PSK, falls ein gemeinsam genutztes Modell weiterhin erforderlich ist.
- Erstellen Sie ein dediziertes Gäste-VLAN. Weisen Sie ihm einen eigenen DHCP-Bereich zu und entfernen Sie alle Routen zu Unternehmens-, Zahlungs-, IoT- und Management-Netzwerken.
- Aktivieren Sie die Client-Isolierung. Überprüfen Sie, ob ein Gästegerät ein anderes weder erkennen noch eine Verbindung zu ihm herstellen kann.
- Beschränken Sie den ausgehenden Datenverkehr. Wenden Sie Stateful-Regeln an, die den erforderlichen ausgehenden Web- und DNS-Verkehr zulassen, während unerwünschte Protokolle und Ziele blockiert werden.
- Schützen Sie DNS. Verwenden Sie eine für den Standort geeignete Filterung und alarmieren Sie bei ungewöhnlichem Abfrageverhalten.
- Sichern Sie das Portal. Stellen Sie die Splash-Page und alle Formularübermittlungen über HTTPS mit einem gültigen Zertifikat bereit. Erfassen Sie nur Informationen, die an einen festgelegten Zweck gebunden sind.
Identitäts- und Daten-Governance
- Ersetzen Sie den gemeinsam genutzten Zugriff, wo dies praktikabel ist. Verwenden Sie Voucher, benutzerbezogene Anmeldedaten, RADIUS oder Cloud-Authentifizierung, wenn der Standort Rückverfolgbarkeit benötigt.
- Rotieren Sie einen gemeinsam genutzten PSK nach einem dokumentierten Zeitplan. Eine vierteljährliche Rotation ist für einige Standorte ein sinnvolles operatives Ziel, macht einen bereits geteilten Schlüssel jedoch nicht ungeschehen. Ersetzen Sie den PSK nach Möglichkeit durch individuellen Zugriff.
- Definieren Sie den Besucherdatensatz. Entscheiden Sie, ob der Standort eine E-Mail-Adresse, eine Telefonnummer, eine Geräte-ID oder nur die Bestätigung der Nutzungsbedingungen benötigt.
- Beschränken Sie den administrativen Zugriff. Fordern Sie MFA für Plattform-Administratoren und trennen Sie Berechtigungen für betriebliche Berichte vom Massen-Datenexport.
- Formulieren Sie eine Aufbewahrungsregel. Legen Sie fest, wie lange Kontakt- und Sitzungsinformationen aufbewahrt werden, wer darauf zugreifen kann und wie Löschanfragen bearbeitet werden.
Day-Two-Operations
- Zentralisieren Sie Protokolle. Leiten Sie Controller-, Firewall-, DHCP- und Authentifizierungsereignisse an einen geschützten Speicher weiter.
- Patchen Sie die Infrastruktur. Halten Sie die AP- und Controller-Firmware innerhalb des vom Hersteller unterstützten Wartungsfensters und testen Sie die Richtliniendurchsetzung nach Updates.
- Testen Sie die Abschaltung. Dokumentieren Sie, wer die SSID deaktivieren, aktive Identitäten widerrufen, Ziele blockieren und einen Ausfall kommunizieren kann.
- Führen Sie einen Zugriffstest durch. Testen Sie von einem Gästegerät aus interne Dienste, Peer-Geräte, die Router-Verwaltungsschnittstelle, die DNS-Filterung und das Portal-TLS.
- Überprüfen Sie das Design nach Änderungen. Neue Switches, Zahlungssysteme, Kameras, Mandanten und Portal-Felder können frühere Annahmen hinfällig machen.
| Standorttyp | Empfohlene Auth. | Warum es passt | Kompromiss |
|---|---|---|---|
| Café | Gemeinsamer PSK mit kontrollierter Rotation oder Click-Through, wo angemessen | Reibungsloser Zugriff passt zu kurzen Besuchen | Der Schlüssel kann sich verbreiten, und die Identitätssicherung bleibt begrenzt |
| Hotel | Gutscheine für Zimmer, mit Passpoint für wiederkehrende Besucher | Unterstützt zeitlich begrenzten Zugriff und wiederkehrende Gäste | Erfordert mehr betriebliche Koordination und Geräteunterstützung |
| Klinik | 802.1X mit Gerätezertifikaten für verwaltete Benutzer, streng isolierter Gastzugang für Besucher | Hält Identitäten und sensible Umgebungen getrennt | Der Zertifikatslebenszyklus und der Support erfordern Disziplin |
| Schule | Gutscheine oder verwalteter, identitätsbasierter Zugriff | Der Zugriff kann Schülern, Mitarbeitern, Besuchern oder Veranstaltungen folgen | Unterschiedliche Benutzergruppen erfordern separate Richtlinien- und Schutzprüfungen |
| Coworking-Bereich | Gutscheine pro Benutzer oder 802.1X mit Bandbreitenkontrollen | Mitglieder benötigen Verantwortlichkeit und vorhersehbaren Service | Onboarding und Offboarding werden zu laufenden administrativen Aufgaben |
Häufig gestellte Fragen zur Absicherung von Gäste-WiFi
Reicht es aus, einen gemeinsam genutzten PSK jeden Monat zu rotieren?
Normalerweise nicht. Die Rotation begrenzt zwar die Lebensdauer von Anmeldedaten, sagt Ihnen aber nicht, welcher Gast sie verwendet hat, und verhindert auch nicht, dass ein Screenshot vor dem nächsten Wechsel die Runde macht. Wenn der Standort Nachvollziehbarkeit benötigt, wechseln Sie zu Vouchern, benutzerspezifischen Anmeldedaten oder zertifikatsbasiertem Zugriff, anstatt sich auf häufigere Passwortänderungen zu verlassen.
Verhindern Bandbreitenbegrenzungen Missbrauch?
Sie kontrollieren den Verbrauch, nicht die Absicht. Ein Limit pro Benutzer kann verhindern, dass ein einzelner Gast die Verbindung überlastet, während QoS geschäftskritischen Datenverkehr gegenüber dem Gäste-Datenverkehr priorisieren kann. Keine dieser Kontrollen blockiert Phishing, böswillige DNS-Aktivitäten, Diebstahl von Zugangsdaten oder Versuche, auf interne Systeme zuzugreifen.
Ist der Betreiber haftbar, wenn ein Gast illegale Inhalte herunterlädt?
Die Antwort hängt von den Fakten, Verträgen, geltendem Recht und den vom Standort geführten Aufzeichnungen ab. Ein umsichtiger Betreiber führt eine dokumentierte Richtlinie zur angemessenen Nutzung (Acceptable Use Policy), bewahrt relevante Authentifizierungs- und Netzwerkprotokolle auf, schränkt missbräuchlichen Datenverkehr ein, wo dies gerechtfertigt ist, und holt Rat von seinen Rechts- und Datenschutzteams ein, anstatt Immunität zu versprechen.
Was sollte in den ersten 60 Minuten nach einer vermuteten Sicherheitsverletzung passieren?
Sichern Sie AP-, Controller-, Firewall-, RADIUS-, Captive Portal- und DHCP-Protokolle, bevor Sie irgendetwas löschen oder neu aufbauen. Identifizieren Sie den betroffenen Standort und das Zeitfenster, schränken Sie die SSID ein oder entziehen Sie Identitäten, falls eine Eindämmung erforderlich ist, erstellen Sie Snapshots der relevanten Leases und des Authentifizierungspfads und protokollieren Sie jede Aktion. Zerstören Sie keine Beweise beim Versuch, das Dashboard sauber aussehen zu lassen.
Macht ein Captive Portal WiFi sicher?
Nein. Es verwaltet den Zugriff und unterstützt möglicherweise die Erfassung von Einwilligungen oder Identitäten, aber es ersetzt keine WPA2- oder WPA3-Verschlüsselung, VLAN-Isolierung, Client-Isolierung, Firewall-Richtlinien, Patching oder Data Governance. Betrachten Sie das Portal als eine Komponente im Design und sichern Sie die Appliance und die Datenbank dahinter ab.
Purple bietet Captive Portal-Authentifizierung, identitätsbasierten Zugriff, Passpoint- und OpenRoaming-Unterstützung sowie Netzwerksteuerungen wie VLAN-basierte Gästetrennung und iPSK für Umgebungen, die mehr als ein gemeinsam genutztes Passwort erfordern. Erfahren Sie, wie Purple die Anforderungen Ihres Standorts an Gäste-WiFi, Identität und die Verwaltung von Besucherdaten erfüllen kann.