
Por que meu WiFi de visitantes não está conectando? Resolução de problemas de Captive Portal
Este guia de referência técnica autoritativo explica os mecanismos subjacentes da detecção de Captive Portal e detalha os seis principais modos de falha que impedem a conexão do WiFi de visitantes. Ele fornece aos gerentes de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de MAC.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Captive Portal →
Resumo Executivo
Para locais corporativos modernos, as redes WiFi para convidados não são mais uma simples conveniência; elas representam um ponto de contato crítico para o engajamento do cliente, inteligência operacional e posicionamento de marca. No entanto, o valor comercial dessas redes depende inteiramente da confiabilidade da experiência de conexão inicial. Quando um convidado se conecta a uma rede e a página de login do Captive Portal não aparece, o local sofre imediatamente com o aumento do atrito no atendimento, um pico de chamados de suporte e a perda de oportunidades de captura de dados.
No centro dessas falhas está uma tensão fundamental entre os padrões seguros da web e as técnicas de interceptação em nível de rede historicamente usadas pelos portais cativos. Os navegadores web e sistemas operacionais modernos são projetados para detectar e bloquear o redirecionamento de tráfego não autorizado para proteger os usuários de ataques man-in-the-middle. Ao compreender as sequências precisas de redirecionamento HTTP e DNS, o impacto de protocolos seguros como HSTS e os recursos de privacidade dos dispositivos móveis modernos, as equipes de TI podem projetar soluções robustas de acesso sem fio. Este guia fornece a estrutura definitiva para diagnosticar e resolver as causas raiz por trás do estado de falha "guest wifi not connecting captive portal".
Ouça o briefing técnico completo:
Análise Técnica Detalhada: Como a Detecção de Captive Portal Realmente Funciona
Para solucionar problemas de um Captive Portal, primeiro você precisa entender o que ele realmente faz no nível de rede. A maioria das pessoas pensa nele simplesmente como uma página de login. Na realidade, trata-se de um mecanismo de interceptação de tráfego no nível de rede.
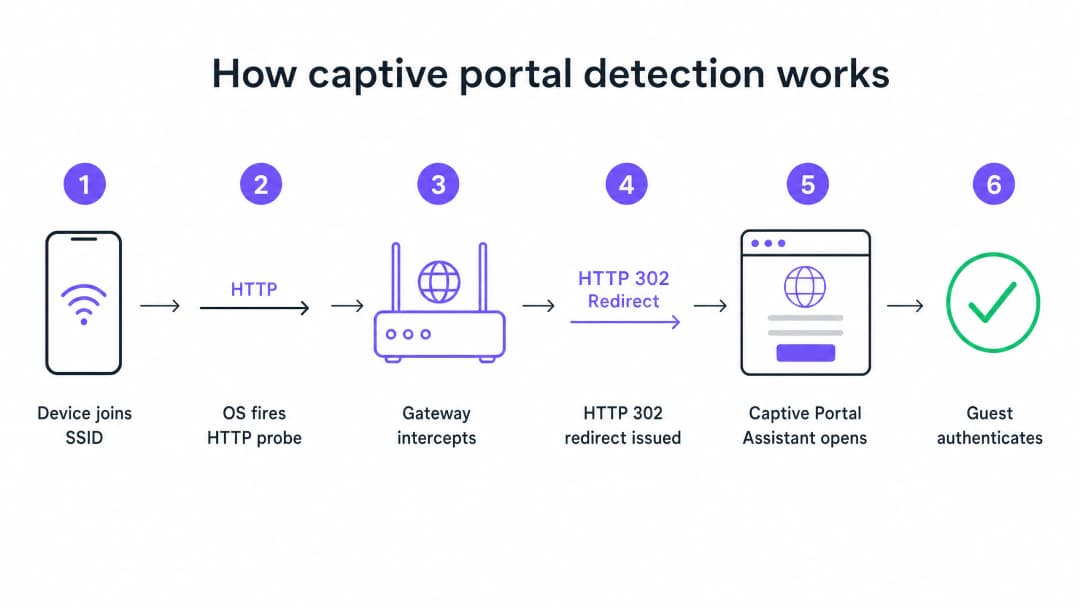
Quando um dispositivo se conecta ao seu SSID de visitantes e recebe um endereço IP via DHCP, o sistema operacional não espera o usuário abrir um navegador. Em segundo plano, um serviço do sistema dispara imediatamente uma solicitação HTTP GET não criptografada para uma URL de teste controlada pelo fabricante. Dispositivos Apple consultam captive.apple.com. Dispositivos Android consultam connectivitycheck.gstatic.com. Dispositivos Windows consultam msftconnecttest.com.
Se a rede tiver acesso livre à internet, essas sondagens retornam as respostas esperadas e o sistema operacional conclui que está tudo bem. Mas em uma rede de visitantes, seu gateway ou controladora sem fio intercepta essa sondagem HTTP antes que ela chegue à internet. Em vez da resposta esperada, o gateway retorna um redirecionamento HTTP 302 apontando para a página do Captive Portal. O sistema operacional detecta o redirecionamento inesperado, percebe que está atrás de um Captive Portal e abre uma janela de navegador em sandbox para exibir a página de login.
Os Seis Principais Modos de Falha
Quando um visitante relata que o WiFi não está conectando, a falha quase sempre decorre de uma das seis causas raízes que interrompem essa sequência.
1. Exaustão do Pool de DHCP Este é o assassino silencioso em eventos de alta densidade. Se você hospedar uma conferência com 2.000 participantes em uma sub-rede /24 padrão, terá 254 endereços IP utilizáveis. Se o tempo de concessão (lease time) do seu DHCP estiver definido para o padrão de 24 horas, você esgotará esse pool minutos após a abertura das portas. Cada tentativa de conexão subsequente falha antes mesmo do início da sequência do Captive Portal.
2. Falha na Interceptação de DNS O redirecionamento do Captive Portal depende do gateway interceptando a sondagem HTTP. Mas a sondagem exige primeiro uma consulta DNS. Se a sua configuração de DNS não permitir que clientes pré-autenticados resolvam nomes de domínio externos, a sondagem nunca é disparada.
3. Jardim Murado (Walled Garden) Incompleto O jardim murado define quais domínios externos os visitantes não autenticados podem acessar. Se a sua página de portal carregar recursos de uma CDN que não esteja no jardim murado, a página será renderizada como uma tela em branco. Se você oferece login social via Google, Apple ou Facebook, todos os domínios OAuth usados por esses provedores devem estar na lista de permissões. Os provedores de identidade social atualizam seus intervalos de IP de CDN regularmente. Um jardim murado que funcionava perfeitamente há seis meses pode estar quebrado silenciosamente hoje.
4. HSTS Bloqueando o Redirecionamento O HTTP Strict Transport Security (HSTS) é uma política de segurança de navegadores que força conexões a domínios específicos apenas via HTTPS. Se um visitante tentar contatar um domínio pré-carregado com HSTS e seu gateway tentar interceptar essa solicitação HTTPS para redirecionar para o portal, o navegador detectará uma incompatibilidade de certificado. Ele apresentará um aviso de segurança que não pode ser ignorado e bloqueará totalmente o redirecionamento. A solução correta é nunca tentar a interceptação de HTTPS. Seu gateway deve redirecionar apenas sondas HTTP canário não criptografadas.
5. VPN Ativa no Dispositivo do Visitante Uma VPN criptografa todo o tráfego do dispositivo e o roteia por um túnel externo antes que ele chegue ao seu gateway. Seu gateway nunca vê a sonda HTTP. A sequência de detecção do Captive Portal nunca é acionada.
6. Randomização de Endereço MAC Dispositivos modernos iOS e Android usam endereços MAC randomizados por padrão como um recurso de privacidade. Como o estado da sessão do Captive Portal é rastreado pelo endereço MAC, um visitante que se autenticou há uma hora pode se deparar com a página de login novamente após o MAC do seu dispositivo rotacionar.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação: Arquitetando para a Confiabilidade
Uma implantação de Captive Portal bem configurada requer uma coordenação cuidadosa em toda a sua infraestrutura de Guest WiFi.
Passo 1: Otimizar a Arquitetura DHCP
Para qualquer local que espere mais de 200 dispositivos simultâneos, evite usar uma única sub-rede /24. Use /22 ou maior e defina tempos de concessão (lease times) que correspondam ao perfil de permanência do seu local. Um hotel define concessões por 8 horas. Um estádio define concessões por 3 horas. Um shopping center define concessões por 90 minutos. Um centro de convenções define concessões por 30 minutos.
Passo 2: Automatizar o Gerenciamento de Walled Garden
Valide seu walled garden antes de cada grande evento. Na plataforma da Purple, mantemos e atualizamos essas entradas de walled garden automaticamente como parte de nosso serviço gerenciado na nuvem, o que remove a carga de manutenção manual de sua equipe. Oferecemos suporte a integrações com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Passo 3: Implementar RFC 8910 (DHCP Opção 114)
A solução de longo prazo baseada em padrões para conflitos de HSTS é o RFC 8910, que define a DHCP Opção 114. Esta opção permite que seu servidor DHCP anuncie o URL do Captive Portal diretamente para o dispositivo cliente, ignorando completamente a necessidade de redirecionamento HTTP. O iOS 14 e o Android 11 ou superior suportam isso nativamente.
Melhores Práticas
Implantar Autenticação Baseada em Perfil para Visitantes Recorrentes Captive Portals são uma tecnologia madura, mas trazem uma fricção inerente. O OpenRoaming, construído sobre Passpoint e 802.1X, permite que visitantes recorrentes se conectem de forma automática e segura sem nunca ver uma página de login. A Purple atua como um provedor de identidade gratuito para OpenRoaming em nosso plano Connect. Locais como Premier Inn e Manchester Airports Group já estão implantando isso para eliminar a fricção de autenticação recorrente para visitantes frequentes, mantendo a total conformidade com a GDPR e a captura de dados proprietários.
Nunca teste a partir de um dispositivo autenticado Um erro comum que afeta muitas equipes de TI: testar o portal a partir de um dispositivo que já foi autenticado anteriormente. A sessão do seu dispositivo ainda está ativa, então você ignora o portal completamente e conclui que tudo está funcionando. Sempre teste a partir de um dispositivo em um estado limpo e não autenticado.
Leia as orientações relacionadas Para ler mais sobre como proteger suas redes, consulte nosso What Is Secure WiFi: Essential Guide for Business 2026 e nosso Bandwidth Management: A Practical Guide for 2026.
Resolução de problemas e mitigação de riscos
Quando um visitante relata um problema de conexão, sua equipe de atendimento precisa de uma estrutura de diagnóstico rápido.

Oriente sua equipe a executar primeiro as correções no lado do cliente:
- Peça ao visitante para desativar qualquer VPN ativa.
- Instrua o visitante a desativar a randomização de MAC (Endereço Privado) para seu SSID específico.
- Peça ao visitante para abrir um navegador padrão e navegar para
http://neverssl.com. Como este site foi projetado para nunca usar SSL, o gateway pode interceptar facilmente a solicitação e acionar o redirecionamento. - Se tudo mais falhar, peça ao visitante para esquecer a rede e se conectar novamente.
Se o problema persistir em vários visitantes, passe para as verificações do lado do operador. Revise a utilização do pool DHCP imediatamente, verifique os logs do RADIUS em busca de mensagens de Access-Reject e teste a interceptação de DNS.
ROI e impacto nos negócios
O impacto comercial de um Captive Portal confiável vai muito além das métricas de TI. Ao eliminar as falhas de conexão, os locais aumentam diretamente a taxa de crescimento de sua base de dados de marketing.
Considere a Harrods, que alcançou um ROI de marketing de 57x ao otimizar seu WiFi Analytics e o fluxo do Captive Portal. Ou a AGS Airports, que entregou um ROI de 842% por meio de um gerenciamento de largura de banda em camadas perfeito. Uma experiência de conexão confiável é o requisito fundamental para coletar os dados modernos de coleta de feedback detalhados em nosso guia, Modern Feedback Collection: A Playbook for Venues 2026.
Cada falha de carregamento do Captive Portal representa um perfil de cliente perdido. Ao implementar os padrões arquitetônicos descritos neste guia, os líderes de TI transformam sua infraestrutura sem fio de um centro de custo em um gerador de receita confiável e em conformidade.
Definições principais
Captive Portal
Um mecanismo de interceptação em nível de rede que força um usuário não autenticado a visualizar e interagir com uma página web específica antes de receber acesso à internet pública.
Quando as equipes de TI implantam redes de visitantes, o Captive Portal é a principal ferramenta para aplicar os termos de serviço e capturar dados de marketing primários.
Walled Garden
Uma lista de controle de acesso (ACL) de pré-autenticação que define quais endereços IP externos ou nomes de domínio um dispositivo não autenticado tem permissão para acessar.
Crucial para permitir que os dispositivos carreguem os recursos da tela de login do Captive Portal e se comuniquem com provedores de identidade social antes que o usuário esteja totalmente autenticado.
HSTS (HTTP Strict Transport Security)
Um mecanismo de política de segurança web que ajuda a proteger sites contra ataques man-in-the-middle, como ataques de downgrade de protocolo e sequestro de cookies.
HSTS é o principal motivo pelo qual a interceptação de tráfego HTTPS para exibir um Captive Portal resulta em avisos graves de segurança no navegador, em vez de um redirecionamento bem-sucedido.
RFC 8910 (Opção DHCP 114)
Um padrão IETF que permite que um servidor DHCP anuncie diretamente a URL do Captive Portal para o dispositivo cliente durante a atribuição inicial do endereço IP.
Este padrão elimina completamente a necessidade de redirecionamento HTTP, resolvendo o conflito com HSTS e proporcionando uma experiência de conexão mais limpa.
Randomização de Endereço MAC
Um recurso de privacidade em sistemas operacionais móveis modernos que gera um endereço MAC novo e aleatório para cada rede sem fio à qual o dispositivo se conecta, ou rotaciona periodicamente o endereço.
Este recurso quebra a persistência de sessão tradicional do Captive Portal, forçando os visitantes que retornam a fazer login repetidamente, a menos que o local atualize para uma autenticação baseada em perfil, como o OpenRoaming.
OpenRoaming
Uma federação global de roaming baseada em Passpoint e 802.1X que permite aos usuários conectar-se a redes WiFi públicas de forma automática e segura, sem interagir com um Captive Portal.
O Purple atua como um provedor de identidade gratuito para OpenRoaming no plano Connect, permitindo que os locais eliminem a fricção de reautenticação.
Redirecionamento HTTP 302
Um código de status de resposta HTTP que indica que o recurso solicitado reside temporariamente sob uma URI diferente.
Este é o mecanismo específico que o gateway sem fio usa para redirecionar a busca canary HTTP do dispositivo para a tela de autenticação do Captive Portal.
Busca Canary
Uma requisição HTTP automatizada e não criptografada enviada por um sistema operacional imediatamente após a conexão a uma rede para testar a conectividade com a internet.
A Apple usa captive.apple.com; o Android usa connectivitycheck.gstatic.com. Interceptá-los é a base da detecção de Captive Portal.
Exemplos práticos
Um centro de conferências com capacidade para 2.500 pessoas em Londres está sediando um grande evento de tecnologia. Em até 45 minutos após o início da apresentação principal, os participantes relatam que o problema de "WiFi de visitantes não conectando ao Captive Portal" é generalizado. O SSID está visível, mas os dispositivos falham ao obter um endereço IP ou recebem um IP, mas não visualizam a tela de login. A rede está configurada com uma única sub-rede /23 e concessões DHCP de 12 horas.
- Identificar a exaustão de DHCP: Uma sub-rede /23 fornece 1.022 endereços IP utilizáveis. Com 2.500 participantes, o pool está subdimensionado. A concessão de 12 horas significa que os endereços não retornam ao pool quando os participantes saem do prédio para o almoço.
- Expandir a sub-rede: Reconfigurar a VLAN de visitantes para usar uma sub-rede /21, fornecendo 4.094 endereços IP utilizáveis, superando confortavelmente a capacidade do local.
- Reduzir o tempo de concessão: Alterar o tempo de concessão do DHCP de 12 horas para 30 minutos. Isso garante que os endereços IP de dispositivos que se desconectam (por exemplo, quando um participante vai embora) sejam rapidamente recuperados.
- Limpar concessões: Limpar as associações de DHCP existentes para forçar os dispositivos ativos a renovarem sob os novos parâmetros.
Uma rede de varejo lança um novo Captive Portal com login social via Google e Facebook. Durante os testes, a equipe de TI descobre que a tela de login do portal carrega corretamente, mas quando um usuário toca em "Fazer login com o Google", a página expira e falha ao conectar. O cadastro padrão por e-mail funciona perfeitamente.
- Diagnosticar falha no Walled Garden: O tempo limite esgotado indica que o dispositivo cliente não autenticado não consegue alcançar os servidores de OAuth do Google para concluir o handshake de autenticação.
- Auditar entradas do Walled Garden: Revisar a lista de controle de acesso pré-autenticação no controlador sem fio (por exemplo, Cisco Meraki ou HPE Aruba).
- Adicionar domínios necessários: Adicionar os domínios de autenticação específicos do Google e Facebook (por exemplo, accounts.google.com) ao Walled Garden. Crucialmente, adicionar entradas curinga (wildcard) para as CDNs que servem os recursos da página de login (por exemplo, *.gstatic.com).
- Implementar atualizações automatizadas: Como esses provedores alteram seus intervalos de IP com frequência, configure o controlador para usar a detecção de domínio curinga (wildcard domain snooping) em vez de listas de permissões de IP estático.
Questões práticas
Q1. Um estabelecimento comercial relata que seu Captive Portal funciona perfeitamente para visitantes que usam o cadastro de e-mail padrão, mas os visitantes que tentam usar a opção "Entrar com o Facebook" visualizam uma tela branca em branco após tocar no botão. Qual é a causa arquitetural mais provável?
Dica: Considere quais recursos de rede o dispositivo não autenticado precisa alcançar para renderizar a tela de login do Facebook.
Ver resposta modelo
O estabelecimento possui um jardim murado incompleto. O gateway sem fio está impedindo que o dispositivo não autenticado alcance os domínios de OAuth ou a infraestrutura de CDN do Facebook. A equipe de TI deve atualizar a lista de controle de acesso de pré-autenticação para incluir todos os domínios curinga necessários para a autenticação do Facebook.
Q2. Você está projetando a arquitetura de WiFi para visitantes de um grande estádio de futebol. O local comporta 60.000 torcedores e as partidas duram cerca de 3 horas. A configuração atual usa uma sub-rede /16 e tempo de concessão DHCP de 24 horas. Durante a primeira partida, milhares de torcedores relatam que não conseguem se conectar. Quais mudanças você deve implementar?
Dica: Calcule o total de endereços IP disponíveis na sub-rede em relação à capacidade do local e avalie o ciclo de vida desses endereços.
Ver resposta modelo
A rede está sofrendo esgotamento do pool de DHCP. Uma sub-rede /16 fornece 65.534 endereços IP utilizáveis, o que teoricamente seria suficiente para 60.000 torcedores. No entanto, com um tempo de concessão de 24 horas, qualquer dispositivo que se conecte rapidamente (por exemplo, funcionários, fornecedores ou torcedores passando a pé) consome um endereço IP que não será liberado até o dia seguinte. A solução é reduzir o tempo de concessão do DHCP para 3 horas para se adequar ao perfil de permanência do local, garantindo que os endereços IP sejam reciclados de forma eficiente durante o evento.
Q3. Um hóspede de hotel reclama que a tela de login do Captive Portal não aparece automaticamente em seu laptop. Quando a equipe da recepção verifica o dispositivo do hóspede, percebe que um cliente de VPN corporativa está em execução. Por que a VPN impede o carregamento do portal?
Dica: Considere como uma VPN roteia o tráfego e como o gateway intercepta a busca de Captive Portal.
Ver resposta modelo
A VPN criptografa todo o tráfego do laptop e tenta roteá-lo por meio de um túnel seguro para o servidor corporativo. Como o tráfego está criptografado, o gateway sem fio local não pode inspecioná-lo, não consegue identificar a investigação de teste (canary probe) HTTP não criptografada e, portanto, não pode emitir o redirecionamento HTTP 302 necessário para acionar o Captive Portal. O convidado deve desativar a VPN, autenticar-se por meio do portal e, em seguida, reativar a VPN.
Continue a ler esta série
Portal de convidados Ubiquiti UniFi não redirecionando: causas e correções
Este guia isola uma falha de redirecionamento do portal de convidados UniFi seguindo a sequência do status do convidado, redirecionamento, rota de pré-autorização e autorização do controlador. Ele oferece às equipes de TI do local um método fundamentado para lidar com a confusão entre rede de convidados e Hotspot, redirecionamentos para portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não está funcionando: um fluxograma de diagnóstico
Este guia prático de dia dois isola onde um fluxo de splash do Cisco Meraki falhou: autorização do cliente, início do redirecionamento HTTP, acessibilidade do walled-garden ou sign-on RADIUS. Ele oferece às equipes de TI do local um caminho controlado de evidências para restaurar o Guest WiFi sem fazer alterações amplas em um ambiente de produção.
Guia de Configuração de WiFi para Visitantes Corporativos: Segmentação por VLAN, Segurança e Portais Captivos
Este guia técnico mostra às equipes de TI como configurar o WiFi para Visitantes como um serviço de acesso à internet controlado, usando segmentação por VLAN, política de firewall e um Captive Portal. Ele também explica como os formulários de registro e controles de integração do Purple oferecem suporte a uma experiência de visitante proporcional, sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e da equipe.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.