Menos de 30 de aproximadamente 25 milhões de servidores de nomes sediados no Reino Unido tinham endereços IPv6 quando o relatório de implementação de IPv6 do governo do Reino Unido foi publicado em 2010. Esse ponto de partida histórico ajuda a explicar por que motivo tantos planos de endereços, procedimentos de suporte e registos de ativos foram construídos em torno do IPv4.
Gerir endereços IP significa agora manter uma infraestrutura onde os dispositivos podem utilizar qualquer um dos protocolos, por vezes sem que os administradores se apercebam disso. A disciplina útil é um responsável contabilizável, uma intenção de encaminhamento documentada e um registo de atribuição rastreável para cada endereço. Rotas redundantes não representam um problema; a responsabilidade concorrente e a acessibilidade não explicada sim.
Quando Utilizar Endereços DHCP Estáticos ou Reservados
Em agosto de 2026, 54,27% de 5 340 321 hosts analisados eram dual-stack, enquanto 45,27% permaneciam apenas IPv4, de acordo com as medições no Reino Unido da Internet Society. Trata-se de medições de hosts analisados e não de um censo de dispositivos empresariais, contudo ilustram a razão pela qual um inventário exclusivo de IPv4 já não descreve tudo o que uma equipa de rede pode encontrar.
Um dispositivo pode comunicar via IPv6 enquanto o seu registo no helpdesk, objeto de firewall e ficha de incidente ainda contêm apenas IPv4. Trate a pilha dupla (dual-stack) como um segundo conjunto de registos, incluindo o histórico de endereços, em vez de apenas uma capacidade de encaminhamento.
Escolha um método de atribuição por classe de dispositivo antes de definir as sub-redes. O DHCP emite atribuições de endereços com limite de tempo; uma reserva dá a um dispositivo específico um endereço previsível através desse mesmo serviço. O glossário de DHCP fornece uma referência útil para explicar essa distinção a colegas fora da área de redes.
Métodos de atribuição de endereços e quando os utilizar
| Método | Utilize para | Estabilidade | Risco principal |
|---|---|---|---|
| DHCP dinâmico | Visitantes, prestadores de serviços, clientes de curta duração | Geralmente mantido através de renovações; elegível para reutilização após expirar | A reutilização oculta quem deteve o endereço sem registos |
| Reserva DHCP | Impressoras, pontos de acesso, câmaras, IoT | Endereço fixo ainda atribuído por DHCP | Reserva obsoleta após a saída do dispositivo |
| Configuração estática | Encaminhadores, firewalls, DNS, gestão fora de banda | Permanente até ser alterado manualmente | Endereço órfão sem registo de proprietário |
| SLAAC | Clientes IPv6 comuns num /64 | Endereços estáveis podem coexistir com endereços de privacidade rotativos | Anfitrião invisível se o IPAM nunca o detetar |
| DHCPv6 | Clientes IPv6 suportados que exigem registos de atribuição no servidor | Concessão com registo no lado do servidor | Desvio do escopo se o DNS não for atualizado com a concessão |
Ajuste as concessões ao comportamento dos dispositivos
Uma concessão (lease) não força uma alteração de endereço em cada renovação. Os clientes renovam habitualmente o endereço que já possuem, por isso não utilize a rotação de DHCP como controlo de segurança.
Para um local hipotético, uma concessão de oito horas para convidados pode ser adequada para visitantes diurnos, enquanto uma LAN de funcionários pode começar com concessões de um a sete dias. Estes são pontos de partida de configuração, não limites de conformidade. Compare a ocupação do pool, o tráfego de renovação e os padrões de visita antes de os ajustar.
Utilize reservas para equipamentos que necessitem de endereçamento estável, mas que devam permanecer centralmente revogáveis. Mantenha os endereços configurados manualmente fora dos pools dinâmicos e registe o administrador responsável pela sua alteração. A configuração estática é mais defensável para infraestruturas que devem arrancar ou permanecer geríveis sem DHCP.
No IPv6, o SLAAC permite que os clientes construam endereços a partir de um prefixo anunciado. O DHCPv6 pode fornecer registos de atribuição quando os clientes o suportam, mas não substitui os anúncios de router para a descoberta do router predefinido e não identifica automaticamente uma pessoa.
Regra de atribuição: Defina um método predefinido para cada classe de dispositivo e, em seguida, documente as exceções com um responsável e uma razão.
Etiquete cada VLAN atual com o método escolhido. Uma VLAN com múltiplos propósitos pode necessitar de classes documentadas separadamente, em vez de uma regra artificial de que todos os dispositivos devem comportar-se de forma idêntica.
Como Dimensionar Sub-redes e Deixar Margem para Crescer
Dimensione para os dispositivos que se podem ligar simultaneamente, incluindo substituições, clientes transitórios e infraestrutura. Não escolha um prefixo apenas porque outro local o utilizou.
Tamanhos de prefixo predefinidos por zona de rede
Estes são pontos de partida de engenharia. Valide a procura de hosts, reservas de nuvem e suporte da plataforma antes de adotar uma linha.
| Zona | Plano IPv4 | Plano IPv6 | Nota de planeamento |
|---|---|---|---|
| LAN de colaboradores ou utilizadores | /23 ou /24 | /64 | Deixe o bloco seguinte livre antes de a VLAN ficar cheia |
| WiFi de convidados | /22 para um local com muito tráfego | /64 | Concessões curtas e sem rota para colaboradores ou servidores |
| Servidores e infraestrutura | /24 ou menor, maioritariamente estático | /64 | Todos os hosts geridos nomeados no DNS direto e inverso |
| Gestão e out-of-band | /26 ou /27 | /64 | Não encaminhado para convidados nem exposto diretamente à internet |
| Ligação ponto a ponto | /31 | /127 | Utilize apenas onde ambos os pontos de extremidade o suportem |
| Agregado por local | Um bloco sumarizável por local | Frequentemente um /48 por local | Anuncie o resumo, não todas as VLANs |
| VPC ou VNet em nuvem | Espaço RFC1918 sem sobreposição | Alocação de IPv6 do fornecedor | Verifique a sobreposição antes de qualquer fusão ou emparelhamento |
Utilize uma calculadora de sub-redes para verificar limites e capacidade em vez de fazer aritmética de prefixos de memória. Para LANs IPv4 comuns, distinga o total de endereços dos endereços de host atribuíveis; as plataformas na nuvem podem reservar endereços adicionais.
Para o IPv6, a orientação de endereçamento do NHS England especifica endereços de 128 bits e um tamanho de sub-rede padrão de 64 bits. Utilize /64 para LANs normais e segmentos de segurança, e não sub-redes de clientes mais pequenas destinadas a conservar o espaço de endereços.
Construa a hierarquia antes de a preencher
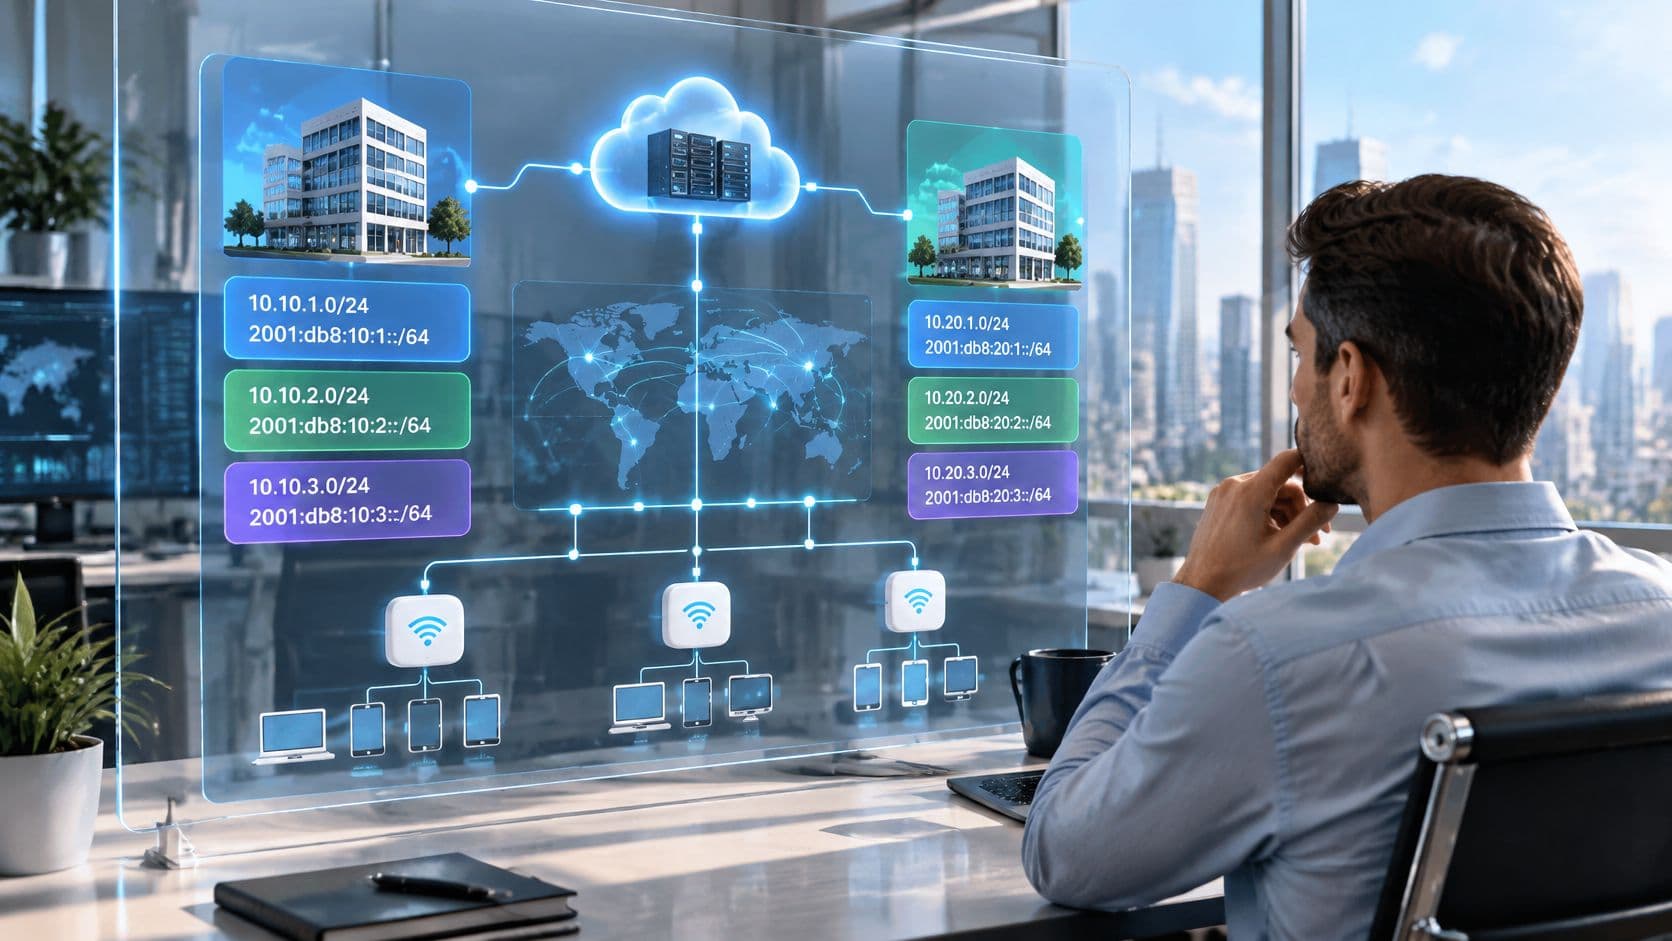
Atribua a cada local um bloco de resumo IPv4 alinhado. Sempre que a alocação o permitir, atribua também um agregado IPv6 e, em seguida, defina os prefixos de VLAN dentro desses limites.
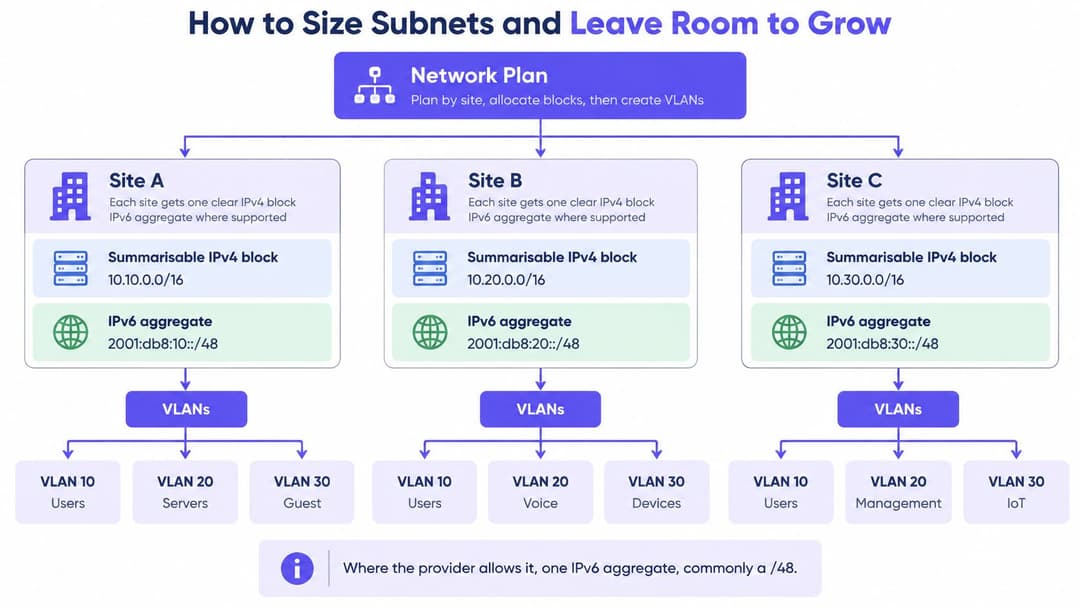
Reserve um bloco de crescimento adjacente e corretamente alinhado para redes de utilizadores. A adjacência por si só não garante que dois prefixos se possam tornar num prefixo maior, por isso verifique o limite binário antes de prometer uma expansão sem complicações.
O espaço de endereçamento privado não é globalmente único. Escritórios, empresas adquiridas e projetos na nuvem podem escolher de forma independente gamas sobrepostas e só descobrir o conflito quando alguém solicitar o emparelhamento (peering).
O esboço de um único local pode manter-se legível sem listar endereços individuais:
| Função da VLAN | Prefixo atribuído | Bloco pai | Reserva de crescimento |
|---|---|---|---|
| Colaboradores | /24 | Resumo IPv4 do local | /24 adjacente alinhado |
| Convidados | /22 | Resumo IPv4 do local | /22 separado alinhado |
| Gestão | /27 | Resumo IPv4 do local | /27 adjacente alinhado |
| Segmentos de cliente IPv6 | /64 cada | Agregado IPv6 do local | Prefixos de segmento não atribuídos |
Um resumo de rotas é uma conveniência de encaminhamento, não uma permissão para que todas as zonas comuniquem. Mantenha explícitas as fronteiras das políticas para convidados, gestão e servidores.
Como Criar um Inventário de Endereços com Controlo de Versões
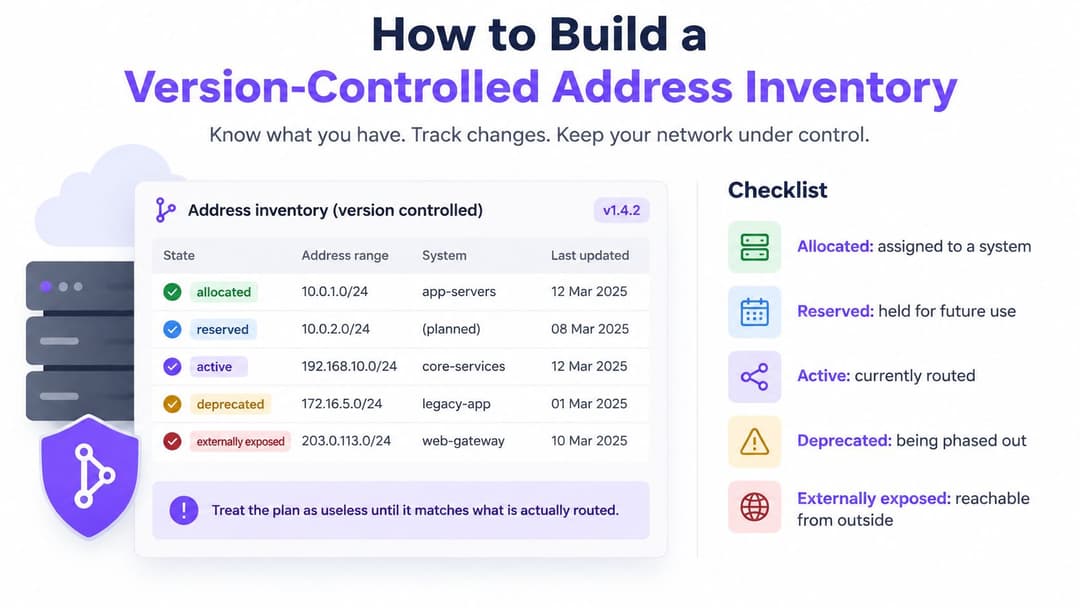
Um inventário de endereços só é útil se refletir tanto as alocações planeadas como a configuração em tempo real. A gestão de endereços IP (IPAM) regista quem é o proprietário de cada prefixo, o que ele suporta e onde aparecem as suas informações de endereço. Mantenha um proprietário, uma rota pretendida e um registo rastreável para cada endereço.
Registe o prefixo, proprietário, finalidade do negócio, local, zona de segurança, método de atribuição e data de revisão. Inclua datas de expiração para alocações temporárias, além de referências de registo e encaminhamento para blocos públicos. Controle as versões do inventário para que cada alteração tenha uma aprovação e um diff significativo.
Reconcilie a configuração numa ordem repetível
- Registos do registrador. Confirme as atribuições públicas que a organização tem direito a utilizar.
- Zonas DNS. Exporte registos diretos e inversos, incluindo entradas A e AAAA obsoletas.
- Registos DHCP. Colete concessões, reservas, exclusões e atribuições DHCPv6.
- Objetos de firewall e NAT. Registe endereços traduzidos, serviços publicados e regras de gestão.
- Redes em nuvem. Exporte atribuições de VPC, VNet e sub-redes entre contas ou subscrições relevantes.
- Estado de encaminhamento. Compare anúncios configurados com rotas aprendidas e instaladas.
A exportação mais recente não é automaticamente a decisiva. Uma sub-rede cloud não documentada pode ser legítima; um objeto de firewall antigo pode expor um serviço sem proprietário atual. Atribua cada divergência a alguém que possa estabelecer a sua finalidade.
Utilize estados claros de ciclo de vida, tais como alocado, reservado, ativo, desaconselhado e exposto externamente. Trate a exposição como um sinalizador separado: uma sub-rede ativa também pode estar exposta externamente.
Verifique o que parece vazio
Verifique cada intervalo de endereços que a organização possui ou está autorizada a avaliar, incluindo intervalos que não se julga estarem em utilização. Isto ajuda a descobrir atribuições e serviços esquecidos sem alargar as verificações além dos limites aprovados. A orientação de conectividade segura sobre segregação de redes OT do National Cyber Security Centre (secure-connectivity guidance on OT network segregation) diz respeito à separação de redes de tecnologia operacional; não orienta as organizações a fazer varrimentos do espaço de endereços públicos.
Confirme os registos com fontes que já estejam no seu âmbito autorizado, tais como zonas DNS, configurações de rede em nuvem, registos de encaminhamento e informações de vizinhos. Para equipamentos sensíveis ou de tecnologia operacional, siga os procedimentos de avaliação aprovados pela organização.
Documente o limite que cada VLAN representa, incluindo os seus prefixos e caminhos permitidos. Para ambientes do setor público do Reino Unido, registe se os serviços com restrições, como o PSN, são compatíveis com a configuração de endereços planeada.
Mantenha os procedimentos ao lado do inventário. O software de documentação técnica pode ajudar a organizar procedimentos de exportação, reconciliação e tratamento de exceções, enquanto o IPAM permanece a autoridade para a titularidade dos endereços.
Uma sub-rede sem proprietário é um risco operacional não resolvido.
Automatize as verificações para sobreposições propostas, falta de responsáveis e registos de DNS ou de políticas inconsistentes. Sinalize desvios em tempo real para revisão, em vez de eliminar automaticamente uma rota de produção inesperada.
Cada endereço deve ter um responsável atribuído, uma rota prevista e um registo de alterações rastreável. Mantenha credenciais e históricos de atribuições identificáveis fora de repositórios de documentação amplamente acessíveis.
Como Alocar e Desativar um Endereço
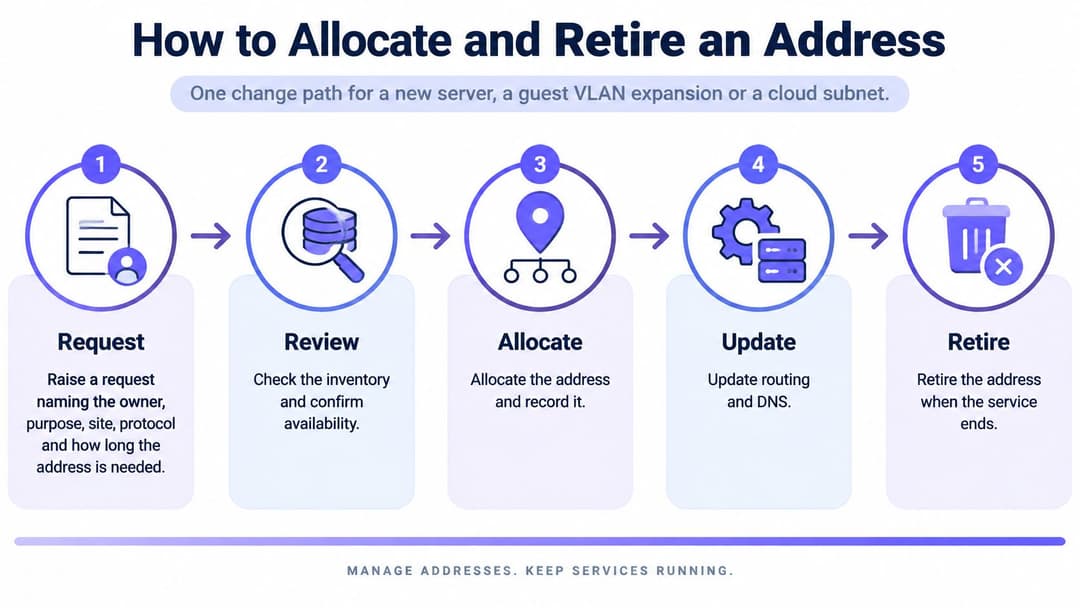
Utilize o mesmo percurso de alteração para um servidor, uma expansão de rede de convidados ou uma sub-rede cloud. A implementação difere, mas os requisitos de aprovação, evidência e desativação não devem desaparecer só porque uma implementação é automatizada.
Siga o ciclo de vida de alocação
- Submeta o pedido. Indique o responsável, a finalidade, o local, o protocolo e a validade necessária. Identifique qualquer conetividade de entrada ou dependência de fornecedores.
- Verifique o inventário para identificar sobreposições e capacidade no resumo do local. Confirme o método de atribuição para a classe do dispositivo.
- Reserve antes de configurar. Registe o prefixo, a data de expiração ou de revisão e a referência da alteração para que os pedidos paralelos não o possam reivindicar.
- Crie ou alargue o escopo DHCP, a reserva ou o registo estático. Para segmentos dual-stack, configure o arranjo DHCPv6 ou SLAAC aprovado.
- Publique os registos DNS diretos e inversos, onde aplicável. Disponibilize os registos AAAA apenas após o serviço passar nos testes de IPv6.
- Atualize a firewall, o NAT e os objetos de rota a partir da alocação aprovada. Verifique a origem, o destino e o caminho de retorno pretendidos.
- Aplique a política de acesso de clientes através do diretório e do controlador WiFi. Mapeie colaboradores e convidados para as respetivas VLANs autorizadas em vez de confiar numa frase de acesso partilhada.
- Registe a evidência. Confirme a concessão ou a entrada de vizinho, a resposta DNS e um evento de alocação que possa ser correlacionado com um utilizador, dispositivo ou pedido de suporte.
- Aquando da expiração, remova a alocação e os objetos dependentes e, em seguida, marque o prefixo como descontinuado. Verifique se o tráfego residual e as dependências pararam antes de o devolver ao grupo de endereços.
O diagrama do ciclo de vida resume os controlos de alteração sem substituir a lista de verificação detalhada.
Se o endereço enviar e-mails, inclua verificações de reputação antes da ativação. A pesquisa de listas negras de e-mail da MailGenius pode identificar endereços de envio listados, embora um resultado limpo não garanta a entrega nem substitua a autenticação de correio adequada.
Torne o evento de alocação auditável
Um endereço por si só não consegue identificar o seu titular após a reutilização. Preserve o início e o fim da atribuição, o protocolo, o identificador do dispositivo e a referência de autenticação relevante, utilizando uma fonte de hora comum para DHCP, RADIUS, controladores e DNS.
O regulamento histórico do Reino Unido UK Data Retention (EC Directive) Regulations 2009 exigia que os fornecedores de comunicações públicas retivessem dados de comunicações específicos durante 12 meses, incluindo informações de atribuição de subscritores associadas ao tempo. Esse enquadramento foi entretanto substituído e alterado; não é uma regra geral e atual de retenção para redes empresariais.
Defina a retenção em conformidade com as obrigações aplicáveis e as necessidades do negócio. Restrinja o acesso, proteja a integridade e teste se um investigador autorizado consegue reconstruir uma atribuição sem expor registos de utilizadores não relacionados.
Para conexões traduzidas, conserve os detalhes do mapeamento necessários para atribuição, incluindo portas onde os endereços são partilhados. Um único evento de alocação é o ponto de partida, não um substituto para evidências de autenticação e tradução.
Escolha Entre Manter, Conceder, Traduzir ou Renumerar
Comece com os serviços IPv4 que não pode remover: ligações de parceiros, listas de permissões de fornecedores, pontos de extremidade VPN e aplicações legadas. Essas dependências estabelecem a pegada pública estável mínima de que o seu ambiente necessita.
Escolha uma opção por ambiente, não uma resposta única para toda a organização. Uma rede de convidados e um serviço voltado para fornecedores têm requisitos diferentes de acesso de entrada, atribuição e continuidade.
Opções de retenção, concessão, tradução e renumeração IPv4
| Opção | Utilizar quando | Risco principal |
|---|---|---|
| Manter IPv4 próprio | O espaço público existente cobre parceiros, fornecedores e serviços legados | Blocos não utilizados ficam ocultos a menos que sejam analisados e registados |
| Alugar espaço IPv4 | O crescimento é real e o bloco pode ser registado com proprietário e rota | Intervalos alugados afastam-se dos registos de inventário e de rota |
| Carrier-grade NAT | Os clientes precisam apenas de acesso de saída e a atribuição ainda pode ser registada | Endereços partilhados complicam o registo por utilizador e os serviços de entrada |
| Dual-stack IPv6 | Os serviços e clientes estão prontos para IPv6 com controlos correspondentes | Registos de endereço adicionais e um desvio se os controlos ficarem atrasados |
| Renumeração | Os resumos não se formam ou um intervalo RFC1918 colide com uma VPC | Risco de interrupção e endereços codificados de forma fixa nas aplicações |
Escolha por dependência, não por conveniência
Manter o espaço próprio faz sentido quando consegue justificar a sua utilização e manter a respetiva autoridade de encaminhamento. Não compre nem alugue mais espaço apenas porque os administradores não reconciliaram alocações não utilizadas.
Para blocos alugados, documente o locador, a utilização permitida, os acordos de encaminhamento, as condições de renovação e o processo de retirada. Planeie como as listas de permissões de fornecedores e os endpoints publicados externamente irão mudar se o aluguer terminar. Um bloco aparentemente disponível não é implantável até que a parte correta possa autorizar o seu anúncio.
O NAT de nível de operador (Carrier-grade NAT) adequa-se a algumas populações de clientes de saída, mas introduz um comportamento de endereço partilhado. Verifique a compatibilidade de aplicações, a capacidade de portas e a capacidade de correlacionar sessões traduzidas antes de o tratar como uma medida de conservação.
A renumeração é normalmente a resposta a longo prazo mais limpa para redes privadas sobrepostas. Por exemplo, se a gama de gestão de um hotel adquirido colidir com uma VPC na nuvem: a tradução pode restaurar temporariamente um caminho de serviço estreito, mas não produzirá um resumo coerente do local nem removerá endereços incorporados das aplicações.
Teste de decisão: Escolha a opção que consegue operar, atribuir e retirar em segurança, e não apenas aquela que consegue configurar mais rapidamente.
Utilize dual-stack para novos ambientes que passem nas verificações de compatibilidade e operacionais. Mantenha os caminhos de fornecedores limitados em IPv4 até que os seus requisitos mudem.
Registe a decisão com cada bloco, incluindo a dependência que a justifica e a condição que permitiria o seu desapegamento. Isto fornece ao administrador seguinte uma razão para preservar a alocação, ou evidências de que é altura de a remover.
Implemente Dual-Stack sem um Bypass de IPv6
A nível global, cerca de 33 milhões de endereços IPv4 foram transferidos dentro de sistemas de registos regionais durante 2025, de acordo com o relatório de endereços de Geoff Huston. Essa atividade contínua de transferência é um lembrete útil de que a implementação do IPv6 não elimina imediatamente a dependência comercial e operacional do IPv4.
Execute o IPv6 como um programa controlado. Faça primeiro o inventário das aplicações e dependências, procurando literais IPv4 incorporados, ACLs específicas do protocolo, pressupostos de monitorização e fornecedores que exijam um ponto final IPv4 fixo.
Controlar cada expansão
Pilote um segmento de baixo risco com um plano de reversão definido. Teste transações focadas no utilizador, não apenas pings com sucesso, e verifique o failover, os controlos de identidade e a visibilidade de incidentes antes de expandir a implementação.
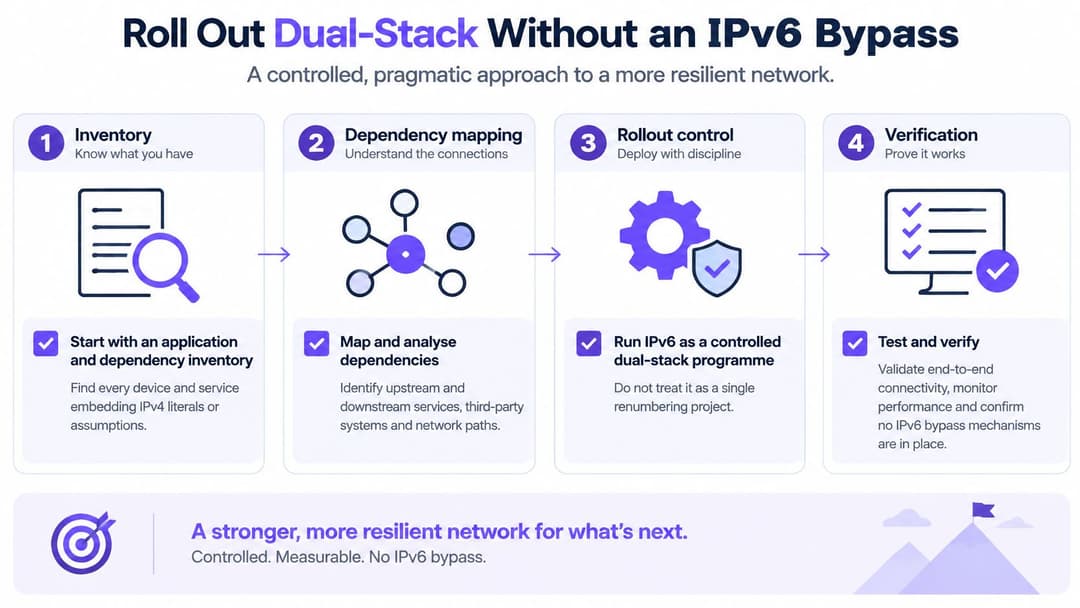
- Controlar a publicação. Retenha os registos AAAA até que os testes de aplicações, as políticas de firewall e o registo de eventos sejam aprovados. Inclua caminhos externos e não apenas o acesso interno.
- Proteja os anúncios de encaminhadores com controlos de switch adequados, como o RA Guard onde for suportado. Traduza a política de segurança IPv4 pretendida em regras IPv6, incluindo o ICMPv6 necessário em vez de o bloquear indiscriminadamente.
- Normalizar endereços no SIEM. Formas textuais equivalentes têm de correlacionar de forma consistente. A normalização por si só não irá associar endereços de privacidade rotativos, pelo que deve reter também o contexto do dispositivo e da identidade.
- Registe a opção por SLAAC ou DHCPv6 para cada VLAN. Onde ambos funcionem intencionalmente, documente as suas funções e como a deteção abrange ambos.
- Forneça ao suporte técnico um script que resolva um endereço para o respetivo dispositivo, período de atribuição, prefixo e política aplicada. Inclua testes separados para cada protocolo para que o fallback não oculte um caminho com falhas.
Meça a prontidão e a dependência em separado
Acompanhe a prontidão técnica em relação aos ativos e serviços no âmbito da implementação. Mantenha a dependência do IPv4 como um registo separado, com um responsável e uma condição de remoção para cada serviço restante.
- Cobertura de deteção. Cada ativo compatível com IPv6 no âmbito possui um registo detetável e um proprietário responsável.
- Consistência de rotas e DNS. Os prefixos anunciados e os registos publicados correspondem à configuração aprovada, com discrepâncias resolvidas.
- Cobertura de políticas. Cada controlo necessário tem uma implementação IPv6 e um resultado de teste registado.
- Exceções de exposição. Nenhum serviço IPv6 acessível externamente permanece sem explicação ou aprovação.
- Redução de dependências. O registo mostra quais os serviços que deixaram de necessitar de IPv4, suportado por testes de transação e failover.
Não declare sucesso só porque os clientes preferem IPv6. Declare um segmento pronto quando os administradores o puderem operar, depurar e conter um incidente sem recorrer a procedimentos exclusivos do IPv4.
Desative o IPv4 apenas depois de os responsáveis pelos serviços confirmarem que o funcionamento normal, a recuperação e as ligações de fornecedores já não dependem dele. Mantenha as evidências de reversão (rollback) até que essa desativação tenha sido testada.
Torne Um Único Sistema o Proprietário de Cada Endereço
Escolha um sistema de registo antes de adicionar outra folha de cálculo. Este deve conter o prefixo aprovado, o proprietário, o método de atribuição e as datas do ciclo de vida, enquanto o DHCP, o DNS, as firewalls e as contas cloud fornecem evidências de implementação.
O sistema não é o responsável humano final. Nomeie um responsável de rede que mantenha a política de alocação e delegue as responsabilidades das sub-redes a pessoas que possam aprovar alterações e resolver discrepâncias.
Reconcilie um local antes de associar funções de acesso
Comece com um local delimitado em vez de uma migração em toda a infraestrutura. Exporte os seus âmbitos, reservas, anfitriões estáticos e gamas de nuvem ligadas e, em seguida, transforme as diferenças numa fila de trabalho controlada.
- Marcar incerteza. Identifique sobreposições, atribuições sem proprietário e objetos cujo propósito ninguém consegue explicar.
- Investigar antes de renumerar. Documente ou desative intervalos sem proprietário apenas após verificar dependências e tráfego.
- Anexar as funções de rede. Mapeie as VLANs do local para prefixos aprovados e distinga o acesso de convidados, colaboradores, gestão e inquilinos.
- Testar alterações de identidade. Confirme que a integração, alterações de função e revogação produzem a política de acesso pretendida e evidências de auditoria utilizáveis.
Uma conta de diretório identifica uma pessoa; uma concessão DHCP identifica uma atribuição. Associe esses registos através de eventos de autenticação e do controlador, em vez de presumir que um endereço pertence permanentemente a um colaborador.
Mantenha a camada de identidade sem fios distinta
Onde o acesso sem fios necessita dessa camada de identidade, executamos o Purple como um overlay na nuvem nos pontos de acesso que o local já possui, pelo que não é necessária qualquer substituição de equipamento. A nossa plataforma disponibiliza WiFi para convidados, segurança 802.1X para funcionários e Redes de Área Privada xPSK, com o cloud RADIUS a substituir o FreeRADIUS ou o Windows NPS para que não existam servidores de autenticação no local para atualizar ou falhar.
A compatibilidade depende do suporte do controlador para RADIUS, alteração de autorização (CoA) e walled garden. Esta é a camada de identidade sem fios, não um substituto para IPAM, controlo de rotas ou registos do ciclo de vida dos endereços.
Mantenha a autoridade de alocação separada do serviço de autenticação, com uma fronteira de integração clara. Uma função de acesso deve selecionar uma rede aprovada, e não criar uma sub-rede não documentada.
Nomeie o responsável pelo plano de endereçamento e reconcilie o primeiro local antes de lhe associar funções de WiFi. Isso proporciona aos administradores uma base sólida para expandir o acesso sem aumentar a incerteza.
O Purple oferece acesso baseado em identidade para convidados, funcionários e redes privadas nos pontos de acesso existentes, ajudando-o a ligar as decisões de acesso sem fios a um plano de rede documentado. Visite o site do Purple para discutir a compatibilidade do seu controlador e como a camada de identidade sem fios se pode adequar ao seu processo de gestão de endereços.