
The Compliance Playbook: GDPR and Guest WiFi Data Privacy
Este guia abrangente fornece aos gestores de TI e operadores de espaços uma estrutura técnica para projetar redes WiFi de convidados em conformidade com o GDPR. Detalha os mecanismos de consentimento, a segmentação de rede, a retenção automatizada de dados e como transformar a conformidade de uma responsabilidade regulatória num ativo de dados proprietários defensível.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guest WiFi Guide →

Resumo Executivo
O Guest WiFi é um ponto de extremidade regulamentado para a recolha de dados. Qualquer hotel, cadeia de retalho, estádio ou centro de conferências que forneça acesso a uma rede pública torna-se um controlador de dados ao abrigo do GDPR no momento em que um convidado se liga. O Information Commissioner's Office (ICO) pode aplicar coimas por não conformidade de até 20 milhões de euros ou 4% da faturação anual global.
Este guia fornece aos gestores de TI, arquitetos de rede e diretores de operações uma estrutura prática e acionável para garantir que os seus serviços de Guest WiFi estão em total conformidade. Analisamos os tipos de dados específicos recolhidos através do Guest WiFi, os requisitos legais para consentimento e processamento de dados, bem como as melhores práticas independentes de fabricante para implementar uma solução em conformidade.
Aprenderá a minimizar os riscos legais e financeiros associados à não conformidade, desenhando um sistema seguro - desde o design do Captive Portal até à automatização das políticas de retenção de dados. Ao aderir a estes princípios, as empresas podem transformar o seu Guest WiFi de um potencial risco de conformidade num ativo estratégico que impulsiona o crescimento do negócio, respeitando simultaneamente a privacidade do utilizador.
Detalhes Técnicos
A compreensão da conformidade com o GDPR para o guest WiFi começa com uma avaliação clara dos dados processados. De acordo com o regulamento, os dados pessoais são amplamente definidos como qualquer informação relativa a uma pessoa singular identificada ou identificável. No contexto de uma rede de guest WiFi, isto abrange um espetro mais amplo de pontos de dados do que muitas empresas assumem. A classificação incorreta destes dados é um erro fundamental na estratégia de conformidade.
Categorias de Dados no Guest WiFi
Os dados recolhidos através de uma rede de guest WiFi dividem-se em quatro categorias principais. Cada uma tem implicações distintas para a conformidade com o GDPR, particularmente no que diz respeito à base jurídica para o processamento e ao período de retenção necessário.
- Dados de Registo: Nome, endereço de e-mail, número de telefone e dados de perfil de redes sociais. Estas são as informações explícitas que os convidados fornecem no seu Captive Portal. A base jurídica primária é o consentimento, e este deve ser fornecido de forma livre, específica, informada e inequívoca.
- Dados do Dispositivo e de Sessão: Endereços MAC, endereços IP, carimbos de data/hora de ligação e duração da sessão. Estes dados são recolhidos automaticamente. A base jurídica é geralmente o interesse legítimo para a gestão e segurança da rede, desde que tenha realizado uma Avaliação de Interesse Legítimo.
- Dados de Localização: Coordenadas de localização física, tempo de permanência e caminhos de movimento derivados da triangulação dos pontos de acesso WiFi. Isto é processado por sistemas de WiFi Analytics. Uma vez que a monitorização de localização pode ser intrusiva, requer uma divulgação clara e, frequentemente, um consentimento explícito, especialmente se for utilizada para a criação de perfis.
- Dados de Utilização: Utilização de aplicações, comportamento de navegação e consumo de largura de banda. Se inspecionar o conteúdo do tráfego, necessita de uma base jurídica muito clara. Para obter orientações sobre como gerir este tráfego de forma segura, consulte o nosso guia Bandwidth Management: A Practical Guide for 2026.
Arquitetura de Conformidade do Captive Portal
O Captive Portal é a sua interface principal para a conformidade. É aqui que estabelece a base jurídica para o processamento de dados.
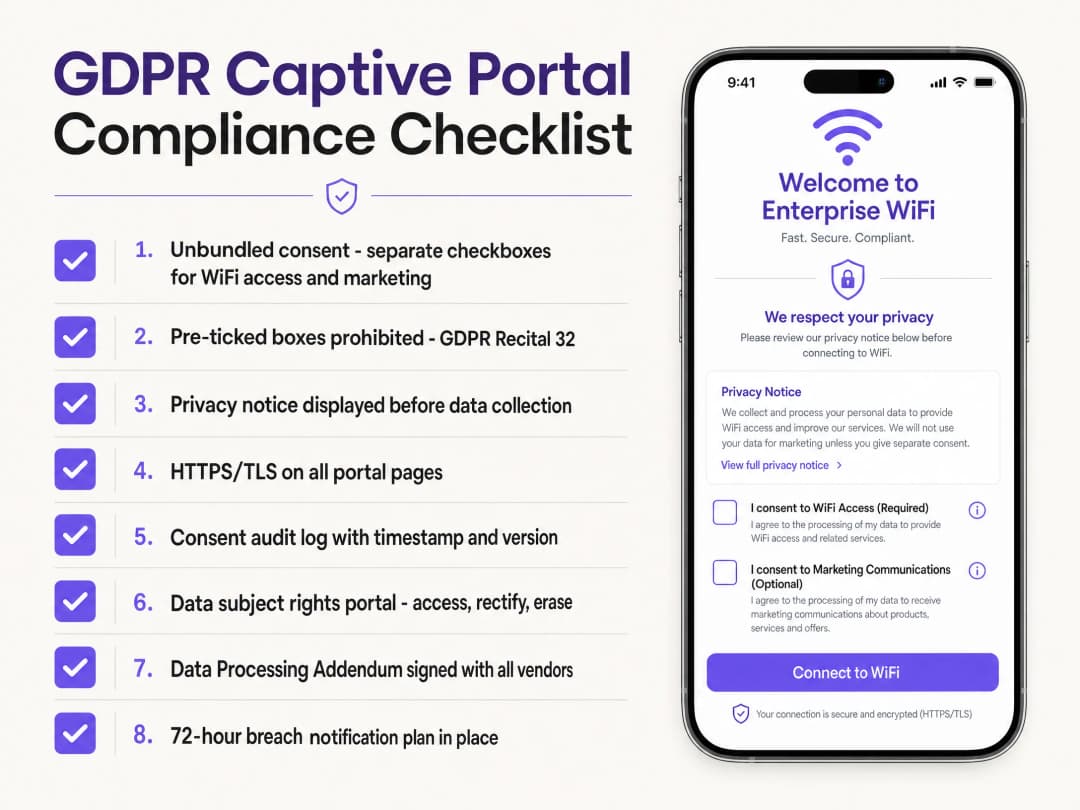
O erro arquitetónico mais comum é a vinculação de consentimento. Se exigir que um convidado aceite receber e-mails de marketing para aceder à rede, esse consentimento não é fornecido livremente e é inválido nos termos do Artigo 7.º do GDPR. Deve implementar um consentimento desvinculado.
O seu Captive Portal deve apresentar, no mínimo, dois elementos de consentimento separados:
- Uma caixa de seleção obrigatória para a aceitação dos termos de utilização para acesso à rede.
- Uma caixa de seleção opcional e desmarcada para o consentimento de comunicações de marketing.
O considerando 32 do GDPR proíbe explicitamente caixas pré-assinaladas. Além disso, de acordo com o artigo 13.º, o seu portal deve apresentar um aviso de privacidade claro antes de o utilizador submeter quaisquer dados. Este aviso deve explicar que dados recolhe, porquê, durante quanto tempo os conserva e com quem os partilha.
Crucialmente, o seu sistema deve manter um registo de auditoria de consentimento. Este registo deve registar quem consentiu, quando consentiu, o que consentiu e a versão exata do aviso de privacidade que foi apresentado. Esta é a sua prova de conformidade.
Segmentação de Rede e Segurança
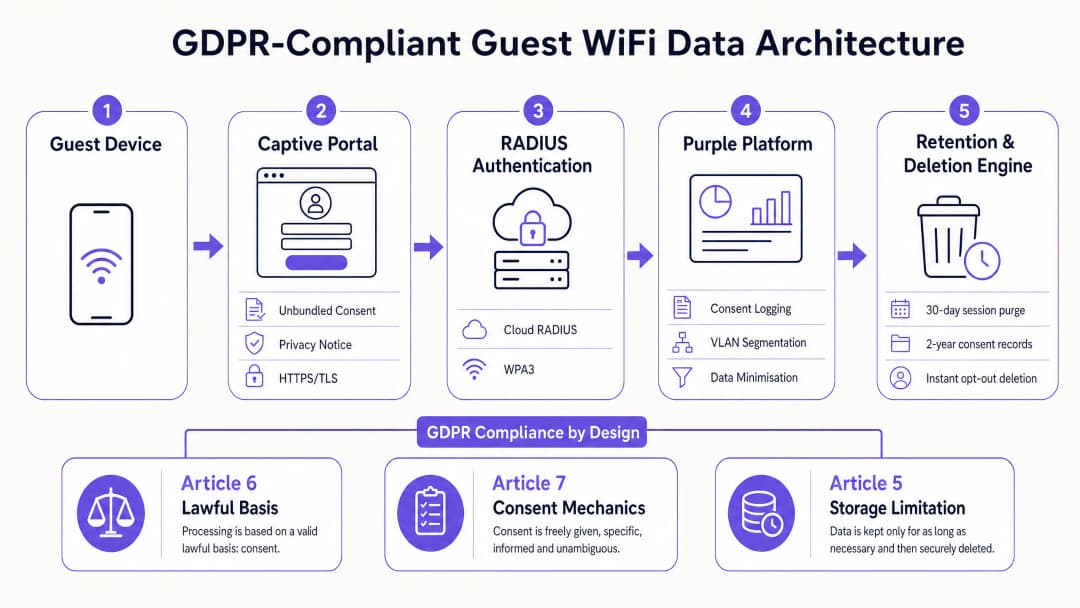
Do ponto de vista da arquitetura de rede, a segmentação é inegociável. O tráfego do seu WiFi de convidados deve ser isolado numa VLAN (Virtual Local Area Network) dedicada, totalmente separada da sua rede corporativa. Utilize listas de controlo de acesso para impedir que os dispositivos de convidados acedam a sub-redes internas e ative a isolação de clientes para que os dispositivos de convidados não possam comunicar entre si. Isto protege tanto os convidados como os ativos da sua empresa. Para mais informações sobre estes princípios, consulte What Is Secure WiFi: Essential Guide for Business 2026.
Para a autenticação, integre o seu controlador de rede sem fios com um servidor RADIUS na nuvem. Quando um utilizador conclui o fluxo do Captive Portal, a plataforma envia uma mensagem RADIUS Access-Accept para o controlador para conceder o acesso. Isto garante uma separação clara entre a camada de autenticação e a camada de recolha de dados. Ao nível da encriptação, o seu SSID de convidados deve utilizar WPA3, desde que o seu hardware o suporte. Force, no mínimo, WPA2 com encriptação AES. Além disso, o seu Captive Portal tem de ser disponibilizado através de HTTPS com um certificado TLS válido. Disponibilizar um formulário de recolha de dados pessoais através de HTTP é uma falha de segurança crítica.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação de uma rede WiFi de convidados em conformidade com o GDPR requer uma abordagem estruturada em todas as camadas de hardware, software e políticas.
- Seleção de Hardware: Certifique-se de que os seus Access Points suportam tagging de VLAN, isolamento de clientes e WPA3. A plataforma da Purple é independente de hardware e integra-se perfeitamente com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não utilize hardware de consumo; consulte Porque os equipamentos de WiFi de consumo não pertencem à sua rede de convidados.
- Design do Captive Portal: Crie uma página splash com consentimento desagregado. Garanta que a política de privacidade está acessível antes de os dados serem submetidos. Se opera em regiões que exigem logins sociais específicos, garanta que a partilha de dados é transparente. Consulte o nosso guia sobre Integração de autenticação WeChat WiFi: integração de Captive Portal para clientes APAC como exemplo.
- Automação da retenção de dados: Configure a sua plataforma para eliminar dados automaticamente de acordo com a sua política de retenção. A eliminação manual é impraticável em implementações de grande escala.
- Acordos com fornecedores: Certifique-se de que tem um Acordo de Processamento de Dados (DPA) assinado com o seu fornecedor de WiFi para convidados, fornecedor de CRM e quaisquer outros terceiros que processem estes dados.
Melhores Práticas
Para manter a conformidade e construir confiança, siga estas melhores práticas do setor:
- Minimização de dados: Recolha apenas os dados de que realmente necessita. Se não tiver um caso de utilização empresarial definido para um número de telefone, não o solicite no Captive Portal.
- Limitação de armazenamento automatizada: Implemente períodos de retenção de dados rigorosos. Os registos de sessão devem ser eliminados após 30 dias. Os registos de consentimento devem ser mantidos pela duração da relação de serviço mais dois anos. Os perfis de marketing devem ser eliminados imediatamente após a retirada do consentimento.
- Capacitação de direitos dos titulares dos dados: Forneça um centro de preferências em regime de self-service onde os convidados possam gerir o seu consentimento, solicitar o acesso aos seus dados ou pedir a sua eliminação (o direito a ser esquecido). Isto reduz drasticamente a carga operacional de lidar com pedidos de acesso a dados (DSARs).
- Realização de uma AIPD: Uma Avaliação de Impacto sobre a Proteção de Dados é legalmente exigida ao abrigo do Artigo 35 do GDPR se a sua implementação envolver rastreio de localização em grande escala ou criação de perfis comportamentais.
Resolução de Problemas e Mitigação de Riscos
Mesmo com uma arquitetura forte, os riscos persistem. Aborde proativamente estas armadilhas comuns:
- Fadiga de consentimento: Se o seu portal for demasiado complexo, os utilizadores irão cancelar a ligação ou clicar cegamente para avançar. Mantenha a troca de valor clara: WiFi rápido e gratuito em troca de um endereço de e-mail e marketing opcional.
- Ausência de acordos de processamento de dados (DPA): O seu fornecedor de plataforma de WiFi para convidados é um subprocessador. Se partilhar dados pessoais com ele sem um DPA assinado, estará em incumprimento. Garanta que os contratos estão assinados antes de os dados começarem a fluir.
- Notificação tardia de violação de dados: De acordo com o Artigo 33 do GDPR, tem 72 horas a partir do momento em que toma conhecimento para notificar a autoridade de controlo sobre uma violação de dados pessoais. Integre este prazo no seu plano de resposta a incidentes; não espere que a investigação termine para comunicar o incidente.
ROI e impacto empresarial
A conformidade não é apenas um obstáculo regulamentar - é um facilitador estratégico. Uma plataforma de Guest WiFi em conformidade com o GDPR protege-o contra coimas de até 4% da faturação anual global, mas também proporciona um ROI mensurável.
Ao implementar opt-ins dissociados e conscientes, constrói uma base de dados de elevada qualidade com dados proprietários (first-party data). Embora o volume bruto de opt-ins de marketing possa ser inferior ao de uma abordagem vinculada não conforme, as taxas de interação (taxas de abertura, taxas de clique e conversões) são significativamente mais elevadas, porque o público escolheu ativamente receber comunicações da sua parte.
Além disso, uma plataforma em conformidade fornece Business Intelligence obtida de forma ética. Em setores como o retalho e a hotelaria, estes dados impulsionam melhorias operacionais - desde a otimização da equipa com base na frequência de visitantes até à personalização da experiência dos convidados. A plataforma da Purple, certificada com a ISO 27001, já processou 440 milhões de inícios de sessão e recolheu 29 mil milhões de pontos de dados, provando que a escalabilidade e a conformidade rigorosa podem coexistir de forma lucrativa.
Definições Principais
Controlador de Dados
A entidade que determina as finalidades e os meios de tratamento de dados pessoais. Quando um espaço oferece WiFi de convidados, atua como Controlador de Dados e detém a responsabilidade jurídica primária.
Os gestores de TI devem compreender que a externalização da plataforma WiFi não externaliza a responsabilidade jurídica.
Subcontratante
Uma entidade que trata dados pessoais em nome do Controlador de Dados. A Purple, como fornecedora da plataforma WiFi, atua como Subcontratante.
Requer um Aditamento de Processamento de Dados (DPA) formal para processar legalmente os dados de convidados do espaço.
Captive Portal
A página de boas-vindas ou página web que um utilizador deve visualizar e com a qual deve interagir antes de lhe ser concedido acesso a uma rede pública.
Esta é a interface principal onde os espaços apresentam avisos de privacidade e recolhem consentimento lícito.
Consentimento Desagregado
A prática de separar os pedidos de consentimento de outros termos e condições. O consentimento de marketing não pode ser uma condição de serviço.
Essencial para o design do captive portal para garantir que o consentimento seja considerado "livremente dado" ao abrigo do GDPR.
Endereço MAC
Endereço Media Access Control; um identificador único atribuído a um controlador de interface de rede. Ao abrigo do GDPR, este é considerado um dado pessoal quando associado a um utilizador.
Mesmo que um utilizador não forneça um email, o registo do seu endereço MAC constitui um tratamento de dados pessoais.
Segmentação de VLAN
Divisão de uma rede física em várias redes lógicas. O tráfego de WiFi de convidados deve ser isolado do tráfego corporativo.
Um controlo de segurança fundamental para impedir que os dispositivos dos convidados acedam a ativos internos da empresa.
RADIUS
Remote Authentication Dial-In User Service; um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilização.
Utilizado para autenticar de forma segura os utilizadores que concluíram o fluxo do captive portal antes de conceder o acesso à rede.
DSAR
Data Subject Access Request - um mecanismo para os indivíduos solicitarem uma cópia dos seus dados pessoais, ou pedirem para que os mesmos sejam retificados ou apagados.
Os espaços devem ter um processo para lidar com estes pedidos no prazo de 30 dias. Os centros de preferência self-service automatizam este processo.
Exemplos Práticos
Um hotel de 200 quartos pretende recolher emails de convidados para impulsionar as adesões ao programa de fidelização. O seu sistema atual exige que os convidados aceitem emails de marketing como condição para acederem à internet.
O hotel deve implementar um captive portal em conformidade com consentimento desagregado. Devem implementar duas caixas de seleção separadas: uma de preenchimento obrigatório para aceitar os termos de serviço de acesso à rede, e uma opcional, não selecionada, para o consentimento de marketing. O aviso de privacidade deve estar claramente ligado por hiperligação antes do botão de submissão de dados.
Uma equipa de TI de um estádio pretende utilizar WiFi analytics para monitorizar a densidade de multidões e gerir a segurança em eventos. A equipa jurídica está preocupada que a monitorização da localização dos dispositivos sem consentimento explícito viole o GDPR.
A solução é dupla. Primeiro, o aviso de privacidade do captive portal deve ser atualizado para divulgar explicitamente que os dados de localização são processados para fins de gestão de multidões e segurança ao abrigo do interesse legítimo. Segundo, a equipa de TI deve implementar a pseudonimização de endereços MAC na periferia (nos pontos de acesso) antes que os dados cheguem à plataforma de analytics na nuvem.
Perguntas de Prática
Q1. A sua equipa de marketing deseja aumentar a dimensão da sua base de dados de email. Propõem que a caixa de seleção para aceitação de marketing no Captive Portal do WiFi de convidados esteja pré-assinalada por defeito para aumentar a conversão. Como os aconselha?
Dica: Considere a definição do GDPR sobre consentimento inequívoco e o Considerando 32.
Ver resposta modelo
Deve rejeitar esta proposta. O Considerando 32 do GDPR estabelece explicitamente que o silêncio, as caixas pré-assinaladas ou a inatividade não constituem consentimento. O consentimento deve exigir uma ação afirmativa clara. A implementação de caixas pré-assinaladas invalida o consentimento e expõe a organização a coimas regulamentares.
Q2. Um convidado liga-se ao seu WiFi mas não fornece um endereço de email, iniciando sessão através de uma opção "saltar". O seu sistema regista o endereço MAC do dispositivo, a hora de ligação e o ponto de acesso ao qual se ligou. Está a processar dados pessoais?
Dica: Considere as orientações do ICO sobre identificadores e o potencial de individualizar um sujeito.
Ver resposta modelo
Sim. Mesmo sem um nome ou email, um endereço MAC combinado com dados de localização e hora pode ser utilizado para individualizar um dispositivo específico e monitorizar os seus movimentos ao longo do tempo. O ICO considera isto dados pessoais. Deve garantir que possui uma base jurídica (normalmente o interesse legítimo para registos básicos de rede) e divulgar este processamento de forma transparente na sua política de privacidade.
Q3. Durante uma auditoria de rotina, descobre que a sua plataforma de WiFi de convidados tem estado a reter registos detalhados de sessões (endereços IP, endereços MAC, horas de ligação) nos últimos quatro anos. Que medidas deve tomar?
Dica: Consulte o princípio da limitação da conservação do GDPR (Artigo 5.º).
Ver resposta modelo
Deve implementar imediatamente uma política automatizada de eliminação de dados. Ao abrigo do princípio da limitação da conservação, os dados não devem ser mantidos por mais tempo do que o necessário. Quatro anos de registos de sessão é excessivo para a resolução de problemas de rede. Deve eliminar os dados históricos de sessão com mais de 30 dias e configurar a plataforma para apagar automaticamente os registos de sessão futuros após 30 dias.
Continue a ler esta série
Planeamento de uma atualização de pontos de acesso WiFi 6 para WiFi 7 quando o Cisco Meraki WiFi 6 atingir o fim de comercialização
Esta referência técnica oferece aos operadores multi-site uma estrutura de decisão para uma atualização de Cisco Meraki WiFi 6 para WiFi 7 antes da data limite para encomendas de 31 de dezembro de 2026. Associa o planeamento de infraestrutura e backhaul às verificações do Meraki Dashboard que protegem a autenticação Purple e a continuidade da análise de localização durante cada substituição de ponto de acesso.
GDPR e Guest WiFi: Guia de Conformidade para Marketing e TI de Espaços
Este guia técnico mostra às equipas de TI e marketing de espaços como gerir a recolha de dados de Guest WiFi ao abrigo do GDPR, sem transformar um captive portal num ponto cego de conformidade. Separa o acesso à rede, as informações de privacidade, as opções de marketing opcionais e os fluxos de CRM, mapeando depois o Purple Connect, Capture e Engage com essas decisões operacionais.
Cisco Catalyst WLC e guest WiFi: configuração de captive portal com a Purple
Como um controlador LAN sem fios Cisco Catalyst 9800 (IOS-XE) funciona com o guest WiFi da Purple: autenticação web externa, RADIUS e uma walled garden, com um link para o guia de configuração passo a passo da Purple para a configuração exata.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.