
Resolução de Problemas em WiFi Público: Como Corrigir "Ligado, Sem Internet" e Falhas de Redirecionamento da Página de Entrada
Este guia de referência técnica de autoridade explica o funcionamento subjacente da deteção de Captive Portal e detalha os seis principais modos de falha que impedem a ligação ao WiFi de convidados. Fornece aos gestores de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de endereços MAC.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Captive Portal →
Resumo Executivo
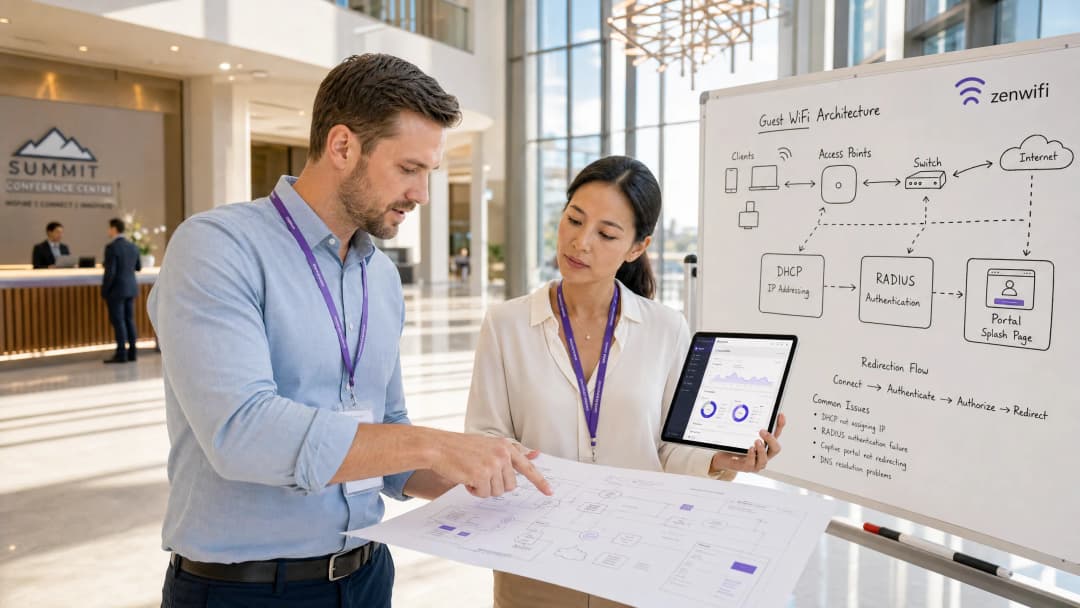
Um convidado liga-se ao seu WiFi, mas a página de login não carrega. Vê um aviso de "Ligado, Sem Internet" e desiste. Para Diretores de Operações de Locais e Gestores de TI, esta falha representa uma degradação direta da experiência do convidado, um aumento nos pedidos de suporte e uma oportunidade perdida de recolher dados primários, o que justifica o investimento na infraestrutura sem fios.
Este guia explica exatamente como funciona a deteção de Captive Portal ao nível do sistema operativo e identifica as seis causas de raiz responsáveis pela maioria das falhas de ligação. Fornece uma estrutura prática e neutra em termos de fornecedor para a resolução de problemas de exaustão de DHCP, falhas de interceção de DNS, walled gardens incompletos, redirecionamentos HSTS bloqueados, conflitos ativos de VPN e problemas de randomização de endereços MAC.
Análise Técnica Profunda: Como Funciona Realmente a Deteção de Captive Portal
Para resolver problemas num captive portal, deve primeiro compreender o que um captive portal realmente faz ao nível da rede. Não se trata apenas de uma página de login; é um mecanismo de interceção de tráfego ao nível da rede.
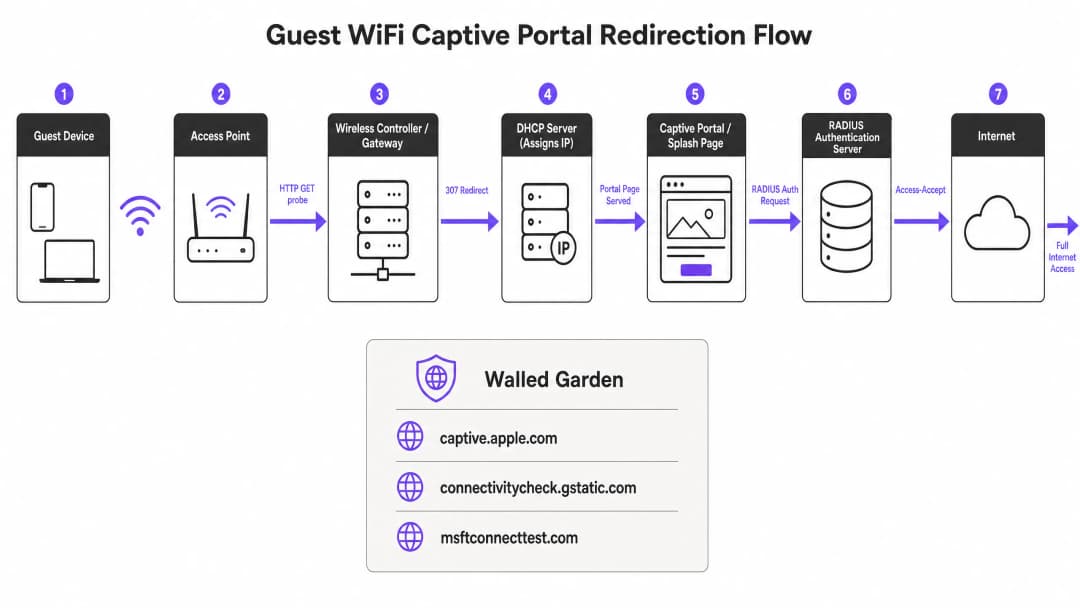
Quando um dispositivo convidado se junta a um SSID de convidado, recebe um endereço IP via DHCP. O sistema operativo não espera que o utilizador abra um navegador. Em vez disso, um serviço de sistema em segundo plano envia imediatamente um pedido HTTP GET não encriptado para um URL de teste controlado pelo fornecedor. Os dispositivos Apple consultam captive.apple.com. Os dispositivos Android consultam connectivitycheck.gstatic.com. Os dispositivos Windows consultam msftconnecttest.com. O Firefox consulta detectportal.firefox.com.
Se a rede tiver acesso aberto à internet, estes testes devolvem a resposta HTTP 200 OK esperada e o sistema operativo decide que a ligação está ativa. No entanto, numa rede de convidados, o gateway ou controlador sem fios intercepta este teste HTTP antes que ele possa chegar à internet. Em vez da resposta esperada, o gateway devolve um HTTP 307 Temporary Redirect a apontar para a splash page do captive portal. O sistema operativo deteta este redirecionamento inesperado, compreende que está atrás de um captive portal e abre uma janela de navegador isolada (Captive Network Assistant) para exibir a página de login.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Resolução de Problemas e Mitigação de Riscos: As 6 Causas de Raiz do Insucesso
Quando um captive portal não carrega, o problema é quase sempre causado por um de seis modos de falha específicos.

1. Esgotamento do Pool DHCP
Este é um obstáculo silencioso em eventos de alta densidade. Se estiver a organizar uma conferência com 2.000 participantes e a utilizar uma sub-rede /24 padrão, terá apenas 254 endereços IP utilizáveis. Se o tempo de concessão (lease time) do DHCP estiver definido para o padrão de 24 horas, o seu pool ficará esgotado poucos minutos após a abertura das portas. Todas as tentativas de ligação posteriores falharão antes mesmo de a sequência do Captive Portal começar.
Solução: Defina os tempos de concessão do DHCP para convidados entre 15 e 30 minutos em ambientes de elevada rotatividade. Dimensione as suas sub-redes de acordo com o pico de utilizadores simultâneos, e não apenas com a média de participantes. Uma sub-rede /22 disponibiliza 1.022 endereços utilizáveis, o que representa o tamanho mínimo recomendado para locais empresariais.
2. Falha na Interceção de DNS
A redireção do Captive Portal depende de o gateway intercetar um probe HTTP. No entanto, esse probe requer primeiro uma consulta de DNS. Se a sua configuração de DNS não permitir que clientes pré-autenticados resolvam nomes de domínio externos, o probe nunca será acionado.
Solução: Certifique-se de que as políticas da sua firewall permitem explicitamente consultas de DNS (porta 53) de clientes não autenticados. Execute uma captura de pacotes num dispositivo de teste para verificar se a sua interceção de DNS está a funcionar corretamente.
3. Walled Garden Incompleto
O walled garden (lista de controlo de acessos de pré-autenticação) define quais os domínios externos que os convidados não autenticados podem aceder. Se a splash page do seu portal carregar recursos de uma CDN que não esteja incluída no walled garden, a página será apresentada como um ecrã em branco. Se oferecer inícios de sessão social através da Google, Apple ou Microsoft Entra ID, todos os domínios OAuth utilizados por esses fornecedores devem constar na lista de permissões. Os fornecedores de identidade social atualizam regularmente as suas gamas de IP de CDN e domínios de autenticação; um walled garden que funcionava perfeitamente há seis meses pode deixar de funcionar de um dia para o outro.
Solução: Agende auditorias trimestrais ao walled garden. Sempre que o seu hardware o permitir, utilize a deteção de domínios com wildcards (wildcard domain snooping), que está disponível nativamente em equipamentos Cisco Meraki, HPE Aruba, Ruckus e Juniper Mist. A Purple mantém e atualiza automaticamente estas entradas de walled garden como parte do nosso serviço gerido na nuvem.
4. Bloqueio de Redireção HSTS
O HTTP Strict Transport Security (HSTS) é uma política de segurança do browser que força as ligações a domínios específicos apenas através de HTTPS. Se um dispositivo convidado tentar comunicar com um domínio pré-carregado com HSTS e o seu gateway tentar intercetar esse pedido HTTPS para redirecionar para o portal, o browser deteta uma incompatibilidade de certificado. Isto apresenta um aviso de segurança incontornável e bloqueia totalmente a redireção.
Solução: Nunca tente a interceção de HTTPS para o redirecionamento inicial. Certifique-se de que o seu gateway apenas redireciona testes canary HTTP não encriptados. A solução a longo prazo baseada em padrões é o RFC 8910, que define a DHCP Option 114. Esta opção permite que o seu servidor DHCP anuncie o URL do Captive Portal diretamente ao dispositivo cliente, ignorando completamente a necessidade de redirecionamento HTTP. O iOS 14 e o Android 11 e versões superiores suportam isto nativamente.
5. VPN Ativa no Dispositivo Cliente
Uma VPN encripta todo o tráfego do dispositivo e encaminha-o através de um túnel externo antes que este chegue ao seu gateway. O seu gateway nunca vê o teste HTTP, pelo que a sequência de deteção do Captive Portal nunca é acionada. Os convidados não veem uma página de início de sessão nem a internet.
Solução: O convidado deve desativar a VPN, ligar-se ao portal e, em seguida, voltar a ativar a VPN. Para a equipa de atendimento ao público, perguntar se o convidado está a utilizar uma VPN deve ser o primeiro passo para a resolução de problemas.
6. Persistência de Sessão Interrompida por Randomização de Endereço MAC
Os dispositivos iOS e Android modernos utilizam endereços MAC randomizados por predefinição como uma funcionalidade de privacidade. Sempre que um dispositivo se liga a uma rede, pode apresentar um endereço MAC diferente. Uma vez que o estado da sessão do Captive Portal é monitorizado pelo endereço MAC, um convidado autenticado há uma hora pode deparar-se novamente com a página de início de sessão após a alteração do MAC do seu dispositivo.
Solução: A solução para os convidados é desativar o Endereço Privado para o seu SSID específico nas definições de rede. A solução do lado do operador é implementar a autenticação baseada em perfis, como o Passpoint e o OpenRoaming via 802.1X, que autentica na Camada 2 utilizando credenciais em vez de endereços MAC, tornando a randomização irrelevante.
Guia de Implementação: Construir uma Arquitetura Resiliente
A implementação de um Captive Portal bem configurado requer decisões arquiteturais ativas.
- Verifique o seu jardim vedado antes de cada evento importante. As entradas mínimas necessárias são: o FQDN do seu portal e todos os domínios CDN associados, os URLs de deteção de Captive Portal para Apple, Google, Windows e Firefox, e os domínios OAuth para cada fornecedor de início de sessão social que suporte.
- Utilize um certificado TLS publicamente confiável. Os certificados autoassinados irão acionar avisos do navegador em todos os dispositivos. Renove os certificados antes que estes expirem; um certificado expirado é uma das causas mais comuns de falhas repentinas do portal em todo o espaço.
- Teste a partir de um estado novo e não autenticado. Testar o portal a partir de um dispositivo previamente autenticado irá ignorar o portal por completo porque a sessão ainda está ativa. Teste sempre a partir de um dispositivo novo ou de um dispositivo onde tenha esquecido a rede e eliminado o perfil de WiFi.
- Ajuste os tempos limites de inatividade. Muitos controladores predefinem um tempo limite de inatividade de 5 minutos, o que é altamente agressivo para dispositivos móveis que entram em modo de suspensão entre interações. Defina o tempo limite de inatividade para pelo menos 30 minutos em ambientes de hotelaria e retalho.
ROI e Impacto no Negócio
Os Captive Portals são uma tecnologia madura, mas apresentam algumas complexidades inerentes. O objetivo estratégico é avançar para uma autenticação fluida e segura.
O OpenRoaming, baseado em Passpoint e 802.1X, ajuda os visitantes frequentes a ligarem-se automática e seguramente sem verem qualquer página de login. Sob o nosso plano Connect, a Purple atua como um fornecedor de identidade gratuito para OpenRoaming. Locais como o Premier Inn e o Manchester Airports Group já o utilizam para eliminar o incómodo de nova autenticação para visitantes recorrentes, mantendo a total conformidade com o GDPR e a recolha de dados primários. Ao reduzir as falhas de ligação, pode aumentar diretamente o volume de dados primários recolhidos, impulsionando a fidelização dos clientes e o envolvimento personalizado.
Podcast de Briefing Técnico
Oiça uma análise detalhada destes passos de resolução de problemas pelo nosso Senior Solutions Architect no nosso briefing técnico de 10 minutos.
Definições Principais
Captive Portal
Um mecanismo de interceção de tráfego ao nível da rede que restringe o acesso à internet até que o utilizador conclua uma ação obrigatória, como aceitar os termos ou introduzir credenciais numa página de entrada.
O método principal para espaços empresariais protegerem o acesso de convidados e recolherem dados primários.
Walled Garden
Uma lista de controlo de acessos pré-autenticação que define quais os endereços IP externos ou domínios que um dispositivo de convidado não autenticado tem permissão para aceder.
Crucial para permitir o acesso a recursos do portal, CDNs e fornecedores de identidade OAuth antes de o utilizador estar totalmente autenticado.
Captive Network Assistant (CNA)
Uma janela de navegador isolada (sandbox) e de funcionalidade limitada, aberta automaticamente pelo sistema operativo quando deteta um redirecionamento de Captive Portal.
Esta é a interface onde o convidado realmente visualiza e interage com a sua página de início de sessão.
HSTS (HTTP Strict Transport Security)
Um mecanismo de política de segurança web que ajuda a proteger sites contra ataques man-in-the-middle, forçando os navegadores a interagir com os mesmos apenas através de ligações seguras HTTPS.
O HSTS impede que os gateways utilizem a interceção HTTPS para redirecionar utilizadores para um Captive Portal, causando falhas de ligação se configurado incorretamente.
Exaustão de Pool de DHCP
Um estado em que um servidor DHCP atribuiu todos os endereços IP disponíveis na sua sub-rede configurada, impedindo que novos dispositivos se associem à rede.
Uma causa comum de erros do tipo "Ligado, Sem Internet" em ambientes de alta densidade, como estádios ou conferências.
Randomização de Endereço MAC
Uma funcionalidade de privacidade nos sistemas operativos móveis modernos que gera um endereço MAC aleatório para cada rede WiFi, impedindo a monitorização do utilizador em diferentes localizações.
Esta funcionalidade quebra a persistência de sessão em captive portals, forçando os convidados a autenticarem-se novamente se o seu endereço MAC mudar.
OpenRoaming
Uma federação de redes WiFi que permite aos utilizadores ligarem-se automática e seguramente a redes aderentes sem introduzir credenciais ou interagir com um captive portal.
O sucessor estratégico dos captive portals para visitantes recorrentes, suportado pela Purple como um provedor de identidade gratuito.
RFC 8910 (DHCP Option 114)
Um padrão que permite a um servidor DHCP fornecer diretamente o URL do captive portal ao dispositivo do cliente durante a atribuição do endereço IP.
Isto evita totalmente a necessidade de redirecionamento HTTP, resolvendo problemas causados pelo HSTS e melhorando a velocidade de deteção do portal.
Exemplos Práticos
Um hotel com 350 quartos no centro de Londres opera uma única sub-rede /24 para WiFi de convidados. Durante uma grande conferência, chegam 400 delegados em simultâneo. Em 20 minutos, os convidados relatam estar ligados, mas sem conseguir aceder ao portal ou à internet.
A correção imediata consiste em alargar a sub-rede para /22, fornecendo 1.022 endereços utilizáveis, e reduzir o tempo de atribuição (lease time) do DHCP de 24 horas para 8 horas. A solução a longo prazo passa pela implementação do Captive Portal gerido na nuvem da Purple, que monitoriza a utilização do pool de DHCP em tempo real e emite alertas à equipa de rede antes que ocorra a exaustão.
Uma grande cadeia de retalho com 200 lojas utiliza o início de sessão social através da Google e Facebook no seu portal de convidados. Após a Google atualizar a sua infraestrutura OAuth, os convidados conseguem aceder à página do portal, mas os botões de início de sessão social mostram um ecrã em branco.
A equipa de TI deve identificar os novos domínios de autenticação utilizados pela Google e adicioná-los ao walled garden (lista de controlo de acessos pré-autenticação). Para evitar isto no futuro, devem utilizar entradas de domínio com caracteres universais (ex.: *.google.com) em vez de codificar endereços IP específicos, além de rever o walled garden trimestralmente.
Perguntas de Prática
Q1. O diretor de TI de um estádio relata que, durante o intervalo, milhares de adeptos tentam ligar-se ao WiFi de convidados. O portal carrega para alguns, mas muitos relatam que os seus dispositivos ficam bloqueados em "A obter endereço IP" ou mostram "Ligado, Sem Internet" antes mesmo de o portal aparecer. Qual é a falha de arquitetura mais provável?
Dica: Considere o volume de ligações simultâneas em relação aos recursos disponíveis no segmento de rede.
Ver resposta modelo
A rede está a sofrer de esgotamento do pool de DHCP. O tamanho da sub-rede é provavelmente demasiado pequeno (por exemplo, uma /24) para a carga máxima de utilizadores simultâneos, e o tempo de concessão (lease time) do DHCP está provavelmente definido para um valor demasiado elevado. A abordagem recomendada é aumentar o tamanho da sub-rede (por exemplo, para uma /22 ou /21) e reduzir o tempo de concessão do DHCP para corresponder ao tempo de permanência esperado (por exemplo, 3 horas para um estádio).
Q2. Um convidado liga-se à sua rede WiFi de retalho. O seu dispositivo mostra um aviso de segurança que indica "A sua ligação não é privada" ao tentar carregar um website popular, e o captive portal nunca aparece. Que mecanismo está a causar este bloqueio?
Dica: Pense em como os browsers modernos gerem redirecionamentos forçados em ligações seguras.
Ver resposta modelo
O HSTS (HTTP Strict Transport Security) está a bloquear o redirecionamento. O convidado tentou navegar para um domínio pré-carregado com HSTS (via HTTPS), e o gateway sem fios tentou intercetar essa ligação segura para redirecionar para o portal. O browser detetou a incompatibilidade de certificado e bloqueou a ligação. O gateway deve ser configurado para intercetar apenas sondas HTTP não encriptadas.
Q3. Ativou recentemente as opções de início de sessão social do Google e do Microsoft Entra ID no seu captive portal. Os convidados relatam que a página do portal carrega, mas ao clicar nos botões de início de sessão ocorre um tempo limite esgotado (timeout). O portal funciona perfeitamente quando testado na rede restrita de funcionários do departamento de TI. Que configuração está em falta?
Dica: Considere o estado da rede do dispositivo do convidado antes de a autenticação estar concluída.
Ver resposta modelo
O walled garden (lista de controlo de acesso pré-autenticação) está incompleto. Os domínios de autenticação OAuth e as CDNs utilizadas pelo Google e pelo Microsoft Entra ID não foram adicionados à lista de permissões. Como o convidado não está autenticado, o gateway bloqueia o acesso a estes domínios externos, fazendo com que o processo de início de sessão social expire. A equipa de TI deve adicionar entradas com wildcards para estes provedores de identidade ao walled garden.
Continue a ler esta série
Resolução de problemas do captive portal Ruckus: redirecionamento WISPr, hotspot e checklist de walled garden
Será capaz de diagnosticar um captive portal Ruckus com falhas a partir do sintoma que os clientes reportam e, em seguida, corrigi-lo numa ordem definida. A ordem abrange o URL de início de sessão do hotspot (WISPr), walled garden, palavra-passe da interface do portal northbound, autenticação e accounting RADIUS e certificados de redirecionamento HTTPS. As verificações aplicam-se no SmartZone, Ruckus One e Unleashed.
Resolução de problemas do Captive Portal Ubiquiti UniFi: lista de verificação de portal externo, hotspot e walled garden
Utilize esta lista de verificação para descobrir por que razão o seu Captive Portal Ubiquiti UniFi não está a funcionar e resolva o problema. Irá associar o sintoma a uma de seis causas, realizar dois testes rápidos e corrigir o servidor do portal externo, o acesso de pré-autorização, as restrições de sub-rede de convidados, os redirecionamentos HTTPS, a acessibilidade do controlador ou as definições do cliente.
Resolução de problemas do captive portal HPE Aruba: checklist de redirecionamento, certificado e walled garden
Utilize esta checklist para diagnosticar um captive portal HPE Aruba com falhas a partir do sintoma que observa: sem redirecionamento, um aviso de certificado ou um visitante que nunca é libertado. Pode então rastrear a falha até ao DNS, DHCP, walled garden, URL de redirecionamento, certificado ou RADIUS. Finalmente, aplique a correção nos Instant APs, Aruba Central ou num controlador de mobilidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.