


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskViele Teams befinden sich derzeit in derselben Situation. Das Gäste-WiFi funktioniert, Mitarbeiter können sich verbinden, und einige komplizierte Geräte wie Drucker, Kassen, Smart-TVs, Tablets oder klinische Geräte schleppen sich irgendwie auf derselben drahtlosen Infrastruktur durch. Auf dem Papier sieht nichts kaputt aus.
Dann zeigen sich die Risse. Jemand verlässt das Unternehmen und kennt immer noch das gemeinsame Passwort. Ein Bewohner in einem Gebäude mit mehreren Mietern schließt seinen eigenen Router an. Ein Hotel-Access-Point wird nach einer physischen Manipulation zurückgesetzt. Ein älteres IoT-Gerät kann keine moderne Authentifizierung nutzen, sodass das Netzwerk für alle auf ein schwächeres Modell zurückfällt. Was wie eine Sammlung separater WiFi Probleme aussieht, ist meist ein einziges zugrunde liegendes Problem: Das Netzwerk vertraut Passwörtern immer noch mehr als Identitäten.
Die Sicherheit von Access Points ist wichtig, weil der Access Point das Tor zwischen Personen, Geräten und Ihren Geschäftssystemen ist. Wenn dieses Tor auf gemeinsam genutzten Geheimnissen, kopierten Zugangsdaten und standardisierten Zugriffen basiert, wird die Sicherheit anfällig. Basiert es stattdessen auf verifizierter Identität, Gerätekontext und segmentiertem Zugriff, lässt sich dasselbe Wireless-Netzwerk einfacher sichern und einfacher betreiben.
WiFi neu denken - Ihre erste Verteidigungslinie
Ein Gast checkt ein, scannt die Karte an der Rezeption und ist in Sekundenschnelle im WiFi. Ein Mitarbeiter nutzt dieselbe Wireless-Infrastruktur, um auf Gehaltsabrechnung, E-Mails und interne Apps zuzugreifen. Ein Drucker im Backoffice verbindet sich über eine ältere Methode, da er neuere Standards nicht unterstützt. Aus Nutzersicht fühlt sich das normal an. Aus Netzwerksicht bedeutet es oft, dass eine einzige Zugriffsebene versucht, völlig unterschiedliche Vertrauensentscheidungen mit Tools zu bedienen, die für ein gemeinsam genutztes Passwort entwickelt wurden.
Deshalb verdient WiFi ein anderes Maß an Aufmerksamkeit. Es ist nicht nur Konnektivität. Es ist der Punkt, an dem Personen, Geräte und Richtlinien zum ersten Mal auf Ihre Geschäftssysteme treffen. Anders als eine kabelgebundene Steckdose, die in einem Serverraum versteckt ist, reicht ein Funksignal bis zu Parkplätzen, Fluren, Nachbarbüros und öffentlichen Bereichen. Ihre erste Verteidigungslinie ist auch Ihre am stärksten exponierte.
Warum drahtlose Verbindungen das Risiko verändern
Ein Access Point funktioniert wie eine Rezeption mit einem Hauptschlüsselschrank dahinter. Die Person am Empfang muss wissen, wer anfragt, worauf diese Person zugreifen darf und ob sie von anderen Gästen und Mitarbeitern ferngehalten werden sollte. Wenn alle dasselbe Passwort vorlegen, kann die Rezeption keine fundierte Entscheidung treffen. Sie kann nur bestätigen, dass jemand das gemeinsame Geheimnis kennt.
Das führt zu einem technischen und einem operativen Problem.
Ein passwortzentriertes Modell wirft völlig unterschiedliche Anwendungsfälle in einen Topf. Gäste benötigen einen kurzzeitigen Internetzugang. Mitarbeiter benötigen einen Zugang, der an ihre Rolle und ihr Single Sign-On gebunden ist. Ältere Geräte erfordern möglicherweise streng kontrollierte Ausnahmen. Mandantenfähige Standorte benötigen eine einzige physische Wireless-Infrastruktur mit klaren Grenzen zwischen den Organisationen. Dies mag wie separate WiFi Projekte aussehen, deutet aber meist auf dieselbe Ursache hin: Das Netzwerk vertraut immer noch Passworten anstatt Identitäten.
Der praktische Effekt zeigt sich schnell:
- Das Offboarding bleibt kompliziert: Der Zugriff hängt oft davon ab, dass ein gemeinsam genutzter Schlüssel geändert wird und die Geräte anschließend einzeln neu verbunden werden müssen.
- Die Benutzererfahrung wird inkonsistent: Mitarbeiter haben möglicherweise ein Login für Geschäftsanwendungen und ein anderes Verfahren für das WiFi.
- Die Durchsetzung von Richtlinien wird schwächer: Dem Netzwerk fällt es schwer, zwischen einem Gast, einem Arzt, einem externen Dienstleister und einem Drucker zu unterscheiden.
- Gemeinsam genutzte Umgebungen lassen sich schwerer kontrollieren: Ein Standort muss verschiedene Unternehmen, Bewohner oder Abteilungen ohne klare Identitätsgrenzen unterstützen.
Praktische Regel: Wenn sich viele Benutzer und Gerätetypen mit denselben Anmeldedaten anmelden, identifiziert das Netzwerk ein Passwort, keine Person oder kein Gerät.
In diesem Kontext macht der Ansatz von Purple das Modell übersichtlicher. Identitätsbasierter Zugriff gibt dem Netzwerk eine bessere Frage an der Tür an die Hand. Nicht "Kennst du das Passwort?", sondern "Wer bist du, welches Gerät nutzt du und was darfst du tun?". Sobald das WiFi an die Identität gebunden ist, sind Gastzugang, Mitarbeiter-SSO, das Onboarding älterer Geräte und die Trennung von Mandanten keine umständlichen Ausnahmen mehr. Sie werden zu unterschiedlichen Richtlinienergebnissen desselben Vertrauensmodells.
Dieser Wandel ist für die Sicherheit wichtig, aber auch für den täglichen Betrieb. Helpdesk-Teams verbringen weniger Zeit mit der Rotation von Anmeldedaten. Die Mitarbeiter erhalten ein einheitlicheres Anmeldeerlebnis. Gäste gelangen ins Internet, ohne in die Nähe interner Systeme zu geraten. Ältere Geräte können isoliert werden, ohne den Zugriff für alle anderen zu schwächen. Für einen umfassenderen Einblick in die Praxis dieses Modells lesen Sie diesen Leitfaden für sichere drahtlose Netzwerke.
Starke Sicherheit von Access Points beginnt mit einer einfachen Idee. Ihr WiFi sollte die Identität erkennen, nicht nur den Besitz eines Passworts.
Häufige Bedrohungen, die in Ihrem drahtlosen Netzwerk lauern
Die meisten Bedrohungen für Drahtlosnetzwerke sind leichter zu verstehen, wenn man WiFi nicht mehr als unsichtbare Magie betrachtet, sondern als eine öffentliche Tür. Jeder in Reichweite kann versuchen, den Klinkengriff zu betätigen. Eine gute Access-Point-Sicherheit stellt sicher, dass nur die richtigen Personen eintreten und auch nur die richtigen Räume betreten.
Rogue Access Points und Evil Twins
Ein Rogue Access Point ist jedes unbefugte kabellose Gerät, das in oder nahe Ihrer Umgebung sendet. Manchmal ist es böswillig. Manchmal ist es nur ein gutmeinender Mitarbeiter, der einen billigen Router anschließt, um eine schlechte Abdeckung zu "beheben". In jedem Fall entsteht dadurch eine zweite, nicht verwaltete Eingangstür.
Ein Evil Twin ist noch schlimmer. Dabei handelt es sich um ein gefälschtes Netzwerk, das so gestaltet ist, dass es wie Ihre legitime SSID aussieht, sodass sich Benutzer versehentlich damit verbinden. Sobald sie dies tun, kann ein Angreifer den Datenverkehr überwachen, sie auf gefälschte Anmeldeseiten leiten oder den Dienst stören.
In Großbritannien verursachen nicht autorisierte Access Points 28 % der erkannten drahtlosen Interferenzen in städtischen Unternehmensumgebungen, was direkt zu einem Paketverlust von 15-20 % in WPA2-Netzwerken durch unbefugte Kanalüberlagerung und Deauthentifizierungs-Floods führt, so die Sicherheitsübersicht für Access Points von Splunk unter Berufung auf Ofcom-Überwachungsdaten. Für einen Standortbetreiber ist das nicht nur ein Sicherheitsproblem. Es führt zu schlechten Erfahrungen an der Kasse, eingefrorenen Handheld-Geräten, abgebrochenen Gastsitzungen und Support-Teams, die einer "WiFi-Langsamkeit" hinterherjagen, die in Wahrheit auf Interferenzen und Identitätsdiebstahl zurückzuführen ist.
Packet Sniffing und offengelegter Datenverkehr
Packet Sniffing klingt exotisch, aber das Prinzip ist einfach. Wenn der Datenverkehr nicht ordnungsgemäß geschützt ist, kann jemand in der Nähe die Datenübertragung durch die Luft beobachten - ähnlich wie beim Mithören eines Gesprächs in einer belebten Lobby. Je mehr Ihr Netzwerk von alten Sicherheitsmodi oder gemeinsam genutzten Anmeldedaten abhängt, desto mehr Spielraum gibt es für Lauschangriffe und Sitzungsmissbrauch.
Leser sind oft verwirrt. Sie nehmen an, dass HTTPS allein das Problem löst. Es hilft, aber es ersetzt keine solide drahtlose Authentifizierung. Die WiFi-Sicherheit entscheidet immer noch darüber, ob sich Benutzer mit dem richtigen Netzwerk verbinden, ob der Datenverkehr von Anfang an verschlüsselt ist und ob Geräte voneinander isoliert sind.
Eine sichere Website gleicht ein schwaches drahtloses Anmeldeverfahren nicht aus.
Deauthentifizierungs-Angriffe und erzwungene Trennungen
Ein Deauthentication-Angriff wirft Benutzer aus einem kabellosen Netzwerk, indem er Management-Frames fälscht. Für sich genommen ist das störend. In Kombination mit einer gefälschten SSID wird es zur Falle. Benutzer werden aus dem legitimen Netzwerk geworfen, melden sich frustriert wieder an und landen stattdessen im Netzwerk des Angreifers.
Drei Anzeichen dafür, dass dies der Fall sein könnte:
- Benutzer melden willkürliche Verbindungsabbrüche in einem Bereich, während das kabelgebundene Netzwerk einwandfrei funktioniert.
- Geräte verbinden sich immer wieder neu mit derselben SSID, aber die Leistung bleibt instabil.
- Support-Tickets häufen sich in Stoßzeiten, in denen ein überlasteter Funkraum die Erkennung von Interferenzen erschwert.
Für eine tiefere operative Sicht auf sicheres SSID-Design, Segmentierung und Richtlinienoptionen ist der Leitfaden von Purple über sichere drahtlose Netzwerke eine nützliche Referenz.
Die Abkürzungen der WiFi-Sicherheitsstandards einfach erklärt
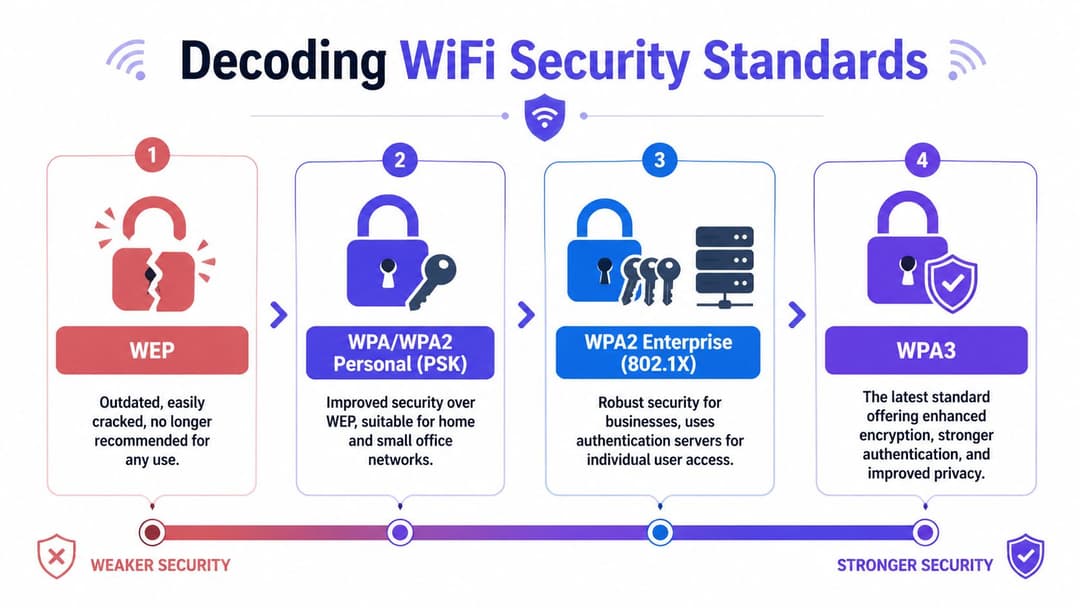
Die Terminologie der Wireless-Sicherheit schreckt Menschen ab, weil sie wie ein Haufen von Akronymen daherkommt: WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Wenn man entschlüsselt, was jedes einzelne davon lösen soll, wird das Bild viel einfacher.
Von kaputten Schlössern zu sichereren Türen
WEP ist veraltet. Es gehört in dieselbe Kategorie wie ein Haustürschloss, das jeder zu knacken weiß. Wenn Sie es auf einem Gerät finden, ist die richtige Antwort Austausch oder Isolierung, nicht Duldung.
WPA war eine Verbesserung gegenüber WEP, aber es ist so alt, dass Sie kein modernes Enterprise-Design darauf aufbauen sollten.
WPA2 wurde für viele Organisationen zum langjährigen Standard. Es ist immer noch weit verbreitet, aber es gibt eine wichtige Aufteilung innerhalb von WPA2:
- WPA2-Personal verwendet einen Pre-Shared Key, oft ein einziges Passwort für alle.
- WPA2-Enterprise verwendet eine individuelle Authentifizierung, in der Regel über 802.1X.
Dieser Unterschied ist wichtiger als das Label WPA2 selbst. Ein Modell authentifiziert ein Geheimnis. Das andere authentifiziert eine Person oder ein Gerät.
Personal im Vergleich zu Enterprise
Viele Käufer denken, dass „Enterprise“ teure Ausrüstung bedeutet. In der Praxis bedeutet es ein anderes Vertrauensmodell.
Mit PSK (Pre-Shared Key) weisen alle den Zugriff nach, indem sie dasselbe Passwort kennen. Wenn das Passwort durchsickert, kann das Netzwerk nicht unterscheiden, ob es sich bei der verbindenden Person um einen aktuellen Mitarbeiter, einen ehemaligen Auftragnehmer oder ein beliebiges Gerät handelt, das den Code von einem Gast erhalten hat.
Mit 802.1X wird jede Verbindung einzeln überprüft. Stellen Sie sich den Unterschied vor zwischen einem Veranstaltungsort mit einem einzigen Code an der Seitentür und einem besetzten Eingang, an dem jede Person einen Ausweis vorzeigt. Das System kann einen Benutzer zulassen, einen anderen abweisen, einen dritten in ein begrenztes Netzwerksegment einordnen und diese Entscheidung ordnungsgemäß protokollieren.
Hier ist der praktische Vergleich.
| Modell | Sicherheitsstufe | Authentifizierungsmethode | Verwaltungskomplexität | Idealer Anwendungsfall |
|---|---|---|---|---|
| WEP | Niedrig | Statischer gemeinsam genutzter Schlüssel | Einfach zu verwalten, unsicher im Betrieb | Keine. Sofort ersetzen oder isolieren |
| WPA oder WPA2 Personal PSK | Moderat | Gemeinsames Passwort | Anfangs einfach, im Laufe der Zeit schwieriger | Kleine Umgebungen mit geringem Risiko und temporäre Nutzung |
| WPA2 Enterprise 802.1X | Hoch | Authentifizierung pro Benutzer oder pro Gerät | Höherer Ersteinrichtungsaufwand, langfristig sauberer | Mitarbeiter, regulierte Umgebungen, geschäftskritische WiFi-Infrastruktur |
| WPA3 | Hoch bis sehr hoch | Moderne Authentifizierung mit stärkerem Schutz | Abhängig von Modus und Geräteunterstützung | Neue Bereitstellungen und sicherheitsorientierte Modernisierungen |
Was 802.1X tatsächlich tut
802.1X wird oft so erklärt, als ob jeder bereits ein Labor betreibt. Die verständliche Version ist besser. Es ist ein Gatekeeper-Framework, das die Zugangsdaten überprüft, bevor das Gerät normalen Netzwerkzugriff erhält. Diese Zugangsdaten können von einem Benutzernamen und Passwort, einem Zertifikat oder einem Workflow des Identitätsanbieters stammen.
Deshalb passt 802.1X so gut in geschäftliche Umgebungen:
- Es unterstützt die individuelle Rechenschaftspflicht anstelle von gemeinsamen Gruppen-Geheimnissen.
- Es ordnet den Zugriff der Identität zu, sodass Personal, Gäste und Geräte nicht alle auf derselben Netzwerkebene landen.
- Es macht das Offboarding sauberer, da der Zugriff auf der Identitätsebene entzogen werden kann, anstatt jedes Passwort überall ändern zu müssen.
Für Leser, die Bereitstellungsoptionen vergleichen, bietet der Erklärungsbericht von Purple zu WPA and WPA2 Enterprise einen nützlichen operativen Rahmen.
Architekten-Sicht: Das größte Upgrade der WiFi Sicherheit ist nicht der Name der Verschlüsselung. Es ist der Übergang von gemeinsamem Vertrauen zu Vertrauen pro Benutzer und pro Gerät.
Warum WPA3 wichtig ist
WPA3 verbessert den Schutz von Drahtlosnetzwerken in vielerlei Hinsicht. Eine der praktischsten Verbesserungen betrifft Angriffe durch Passwortraten im persönlichen Modus. Es nutzt SAE (Simultaneous Authentication of Equals) anstelle des älteren Handshake-Modells von WPA2-PSK.
Das ist wichtig, da das ältere Modell Angreifern mehr Möglichkeiten bot, Daten abzufangen und Passwort-Ratespiele offline durchzuführen. WPA3-SAE macht dies viel schwieriger. Kurz gesagt: Es erhöht den Aufwand für das Erraten und verringert die Nützlichkeit abgefangener Handshakes.
Nutzen Sie nach Möglichkeit WPA3-Enterprise für Mitarbeiter und den verwalteten geschäftlichen Zugriff. Setzen Sie WPA3-Funktionen in Gast- und Übergangsumgebungen gezielt ein. Wenn ältere Geräte immer noch zu Kompromissen zwingen, grenzen Sie diese Kompromisse ein, anstatt sie auf das gesamte Netzwerk anzuwenden.
Die versteckte Falle in Diskussionen über Standards
Standards allein garantieren keine Sicherheit von Access Points. Sie können moderne Hardware kaufen, einen neueren Modus aktivieren und haben am Ende immer noch schwaches Vertrauen, wenn das Unternehmen weiterhin gemeinsame Anmeldedaten, eine schwache Registrierung und einen breiten lateralen Zugriff nutzt.
Deshalb sollten Standards als Werkzeuge und nicht als Ergebnisse verstanden werden. WPA3, 802.1X, Zertifikate und Segmentierung zahlen sich erst dann aus, wenn sie ein saubereres Identitätsmodell unterstützen.
Mehr als nur Passwörter mit identitätsbasiertem Zugang
Ein Besucher kommt zu einem Kundengespräch, ein neuer Mitarbeiter öffnet am ersten Tag seinen Laptop, ein externer Dienstleister benötigt temporären Zugriff für eine Standortbegehung und ein Smart-Display am Empfang muss den ganzen Monat online bleiben. Wenn alle vier von einem gemeinsam genutzten WiFi-Passwort abhängen, behandelt das Netzwerk sehr unterschiedliche Identitäten so, als wären sie dieselbe Person mit demselben Schlüssel.
Das ist die Hauptschwachstelle in vielen Wireless-Umgebungen. Das Problem ist nicht nur die Stärke des Passworts. Es ist das veraltete Modell dahinter. Passwort-zentriertes WiFi reduziert Vertrauen auf den Besitz eines wiederverwendbaren Geheimnisses - selbst wenn das Unternehmen zwischen Gästen, Personal, unmanaged Geräten und Mietern im selben Gebäude unterscheiden muss.
Identitätsbasierter Zugriff beginnt mit einer besseren Frage. Anstatt zu fragen: "Kennst du das Passwort?", fragt das Netzwerk: "Wer bist du, welches Gerät verwendest du und worauf darfst du zugreifen?". Diese Änderung ist operativ von großer Bedeutung. Sie reduziert Helpdesk-Resets, begrenzt unbeabsichtigten Überzugriff und beschleunigt das Offboarding, da der Zugriff den Identitätsdaten folgen kann, anstatt darauf zu warten, dass jemand ein gemeinsam genutztes Passwort ändert.
Der Gastzugang sollte sich einfach anfühlen, ohne anonym zu sein
Herkömmliches Gäste WiFi erfordert oft einen seltsamen Kompromiss. Machen Sie es mit einem einzigen gemeinsamen Passwort einfach, geht die Verantwortlichkeit verloren. Fügen Sie umständliche Portalschritte hinzu, leidet das Benutzererlebnis, noch bevor der Gast überhaupt einen Browser geöffnet hat.
Ein besserer Ansatz verknüpft den Gastzugang mit einem einfachen Identitätssignal anstelle eines Passworts, das an der Rezeption weitergegeben wird. Passpoint und OpenRoaming funktionieren eher wie Mobilfunk-Roaming-Vereinbarungen als herkömmliche öffentliche WiFi-Gewohnheiten. Ein bekannter Benutzer oder ein vertrauenswürdiges Gerät kann sich mit weniger Reibung verbinden, und das Netzwerk kann ab der ersten Verbindung die richtigen Grenzen setzen. Der Internetzugang bleibt von den internen Geschäftssystemen getrennt, da die Richtlinie der Identität und dem Kontext folgt und nicht einer pauschalen Annahme auf SSID-Ebene.
Das ist der Purple Weg in der Praxis. Das Onboarding von Gästen wird Teil desselben Vertrauensmodells wie der Rest der Infrastruktur, anstatt eine Sonderausnahme mit schwächeren Kontrollen zu sein.
Mitarbeiter-WiFi sollte derselben Identitätsquelle folgen wie alles andere
Der Mitarbeiterzugang zeigt die Grenzen von passwortbasiertem WiFi oft am deutlichsten auf. Gemeinsam genutzte Pre-shared Keys verbreiten sich in den Teams, verbleiben auf nicht verwalteten Geräten und bleiben noch lange nach einem Rollenwechsel gültig. Das Ergebnis ist jedem IT-Team vertraut. Manuelle Ausnahmen häufen sich an, Zugriffsprüfungen werden zum Ratespiel und die Wireless-Richtlinie driftet von den Verzeichnis- und SSO-Systemen ab, die bereits für Anwendungen genutzt werden.
Identitätsbasierter Zugriff behebt diese Diskrepanz. Wenn das kabellose Netzwerk Entra ID, Okta oder Google Workspace als einzige Quelle der Wahrheit nutzen kann, werden Eintritte, Abteilungswechsel und Austritte über denselben Identitätslebenszyklus abgewickelt, der bereits an anderer Stelle verwendet wird. WiFi ist dann keine isolierte Insel von Anmeldedaten mehr, sondern agiert als Teil der Sicherheitsarchitektur des Unternehmens. Der Leitfaden von Purple zu Netzwerk-Zugriffskontrolllösungen erklärt, wie dieses Richtlinienmodell am Netzwerkrand funktioniert.
Benutzer bemerken den Unterschied. Eine Sicherheit, die bekannten Anmeldemustern entspricht, wirkt in der Regel vertrauenswürdiger als eine weitere Passwortabfrage. Wie bereits erwähnt, zeigen die öffentlichen Einstellungen zur Multi-Faktor-Authentifizierung, dass sichtbare, gut gestaltete Sicherheitsmaßnahmen den Schutz von Benutzerdaten signalisieren. Dasselbe Prinzip gilt für drahtlose Netzwerke.
Legacy- und Shared-Umgebungen sind ebenfalls Identitätsprobleme
Ältere Drucker, IoT-Sensoren, Scanner und Gebäudesysteme lassen sich selten sauber in eine Mitarbeiter- oder Gästekategorie einordnen. Multi-Tenant-Standorte schaffen eine weitere Variante derselben Herausforderung. Eine einzige Access-Point-Infrastruktur kann mehrere Organisationen bedienen, von denen jede eine Trennung, Überprüfbarkeit und unterschiedliche Richtlinien benötigt.
Ein Passwort kann diese Details nicht abbilden. Eine Identität schon.
Bei älteren Geräten kann die Identität über Zertifikate, Geräteprofile, eine MAC-basierte Richtlinie als Eindämmungsmaßnahme oder einen dedizierten Onboarding-Prozess ermittelt werden, der die Reichweite des Geräts einschränkt. In mandantenfähigen Umgebungen ermöglicht die Identität Richtlinien nach Mandant, Benutzergruppe, Gerätetyp und Zeitfenster, ohne dass jedes Unternehmen dasselbe gemeinsame Vertrauensmodell nutzen muss. Die Logik ähnelt physischen Zutrittssystemen. Ein Gebäude sollte nicht einen Universalschlüssel an jeden Besucher, Reinigungskraft, Mitarbeiter und Lieferanten ausgeben. Der Wilcox Door Service Leitfaden für Zutrittskontrolle zeigt dasselbe Prinzip in der physischen Welt. Der Zugriff sollte sich nach Rolle, Ort und Dauer richten.
Ein zugrundeliegendes Problem, ein saubereres Modell
Reibungspunkte für Gäste, unpraktische SSO-Lücken, fehleranfällige IoT-Registrierung und die Trennung von Mandanten wirken oft wie unterschiedliche Wireless-Probleme. Sie sind jedoch meist Symptome einer einzigen Designentscheidung: Das Netzwerk vertraut Passwörtern immer noch mehr als Identitäten.
Identitätsbasierter Zugriff ersetzt dies durch Entscheidungen pro Benutzer, pro Gerät und pro Rolle. Ein Gast erhält reinen Internetzugriff. Ein Mitarbeiter erhält die Ressourcen, die an seine Rolle gebunden sind. Ein Auftragnehmer erhält eine zeitlich begrenzte Richtlinie. Ein Altsystem erhält genau den minimalen Zugriffspfad, den es benötigt, und nicht einen großen Teil des Netzwerks.
Aus diesem Grund entwickelt sich die moderne Access-Point-Sicherheit in diese Richtung. Es ist nicht nur eine bessere Anmeldemethode. Es ist ein Weg, Gästezugang, Mitarbeiter-SSO, Legacy-Unterstützung und Multi-Tenant-Steuerung unter einem einzigen Sicherheitsmodell zusammenzuführen, das zur Arbeitsweise von Organisationen passt.
Eine Bereitstellungs-Checkliste für Enterprise-Grade Access Points
Die meisten Sicherheitsausfälle bei Access Points beginnen nicht mit hochentwickelten Exploits. Sie beginnen mit gewöhnlichen Abkürzungen. Standard-Zugangsdaten bleiben bestehen. Firmware hinkt hinterher. Gast- und Personalverkehr vermischen sich mehr als sie sollten. Ein physisch erreichbares Gerät wird zurückgesetzt oder entfernt. Die Antwort ist keine magische Einstellung. Es ist eine disziplinierte Bereitstellung.
Beginnen Sie mit den Grundlagen, die am häufigsten fehlschlagen
Der erste Punkt auf der Checkliste ist denkbar einfach. Ändern Sie Hersteller-Standardeinstellungen sofort. Der Wireless Security Assessment 2025 des britischen NCSC berichtet, dass Sicherheitslücken durch Standard-Anmeldedaten in unpatchten Access Points zu 42 % der kompromittierten Gastnetzwerke im Gesundheitswesen und im Bereich der Mehrfamilienhäuser beitragen, und unveränderte PSKs der Hersteller einen um 85 % schnelleren Brute-Force-Zugriff ermöglichen, wie in dieser Ressource für Sicherheitsrichtlinien für drahtlosen Zugriff zusammengefasst. Wenn ein Netzwerk immer noch auf den ausgelieferten Anmeldedaten basiert, steht jede fortgeschrittene Kontrolle darüber auf einem schwachen Fundament.
Betrachten Sie dann die Update-Disziplin. Access Points sind Infrastruktur, aber sie sind dennoch softwaredefinierte Systeme mit Fehlern, Patch-Zyklen und Sicherheits-Fixes. Wenn Sie keine Routine für Firmware-Prüfungen, gestaffelte Rollouts und Rollback-Planung haben, wird die Infrastruktur in einen inkonsistenten Zustand geraten.
Eine praktische Checkliste für die Bereitstellung
- Nutzen Sie WPA3-Enterprise, wo immer Ihr Gerätemix dies unterstützt: Dies stärkt die Authentifizierung und lässt sich besser mit benutzerbasierten Zugriffskontrollen vereinbaren als Modelle mit gemeinsam genutzten Passwörtern.
- Trennen Sie den Datenverkehr über VLANs oder entsprechende Richtlinienkontrollen: Gäste, Mitarbeiter, Betriebsabläufe und IoT-Geräte sollten sich nicht alle in derselben flachen Broadcast-Umgebung befinden.
- Verwalten Sie Access Points zentral: Eine konsistente Richtlinie ist besser als die besten Absichten. Ein zentrales Management reduziert das Risiko, dass ein Standort bei Einstellungen oder Updates ins Hintertreffen gerät.
- Aktivieren Sie die Erkennung von Rogue APs: Ihre drahtlose Infrastruktur sollte aktiv nach nicht autorisierten Sendern und verdächtigen SSIDs suchen, anstatt auf Benutzerbeschwerden zu warten.
- Mustern Sie veraltete Clients aus oder isolieren Sie diese: Wenn ein Gerät keine moderne Authentifizierung unterstützt, platzieren Sie es in einem streng kontrollierten Segment mit eingeschränkter Reichweite.
- Schalten Sie ab, was Sie nicht benötigen: Alte Protokolle, schwache Verwaltungsmethoden und ungenutzte SSIDs vergrößern unnötig die Angriffsfläche.
Ignorieren Sie nicht den physischen Zugang
Netzwerkteams sprechen manchmal über drahtlose Sicherheit, als ob sie bei der Verschlüsselung aufhört. Das tut sie nicht. Wenn jemand das Gerät physisch berühren kann, kann er es möglicherweise zurücksetzen, stehlen oder entwenden. In öffentlich zugänglichen Bereichen ist dieses Risiko häufiger, als viele Betreiber erwarten.
Die Prinzipien der physischen Zutrittskontrolle für Türen und Sicherheitsbereiche lassen sich auch hier gut anwenden. Die Ratschläge zur Zoneneinteilung, Sabotageschutz und kontrolliertem Zugang im Wilcox Door Service access control guide bieten ein nützliches mentales Modell für die Platzierung von Netzwerkhardware in Lobbys, Korridoren, Technikräumen und gemeinsam genutzten Gebäuden.
Operativer Rat: Behandeln Sie jeden Access Point wie eine kleine Außenstelle. Sichern Sie die Anmeldedaten, sichern Sie die Software und sichern Sie das physische Gerät.
Fragen, die Sie bei einem Audit stellen sollten
Nutzen Sie diese Punkte, wenn Sie eine bestehende Bereitstellung gemeinsam mit den Teams für Betrieb, Gebäude- und IT-Infrastruktur besprechen:
- Können wir den Zugriff für einen einzelnen Benutzer oder ein einzelnes Gerät entziehen, ohne den Zugriff für alle anderen zu ändern?
- Haben Gäste, Mitarbeiter und nicht verwaltete Geräte grundlegend unterschiedliche Netzwerkpfade?
- Würden wir heute bemerken, wenn jemand einen unbefugten Access Point installiert hat?
- Kann eine Person in einem öffentlichen Bereich einen Access Point unbemerkt erreichen, zurücksetzen oder entfernen?
Wo eine einzige Plattform den Betrieb vereinfachen kann
An diesem Punkt stellen viele Teams fest, dass sie nicht mehr SSIDs benötigen. Sie brauchen weniger gemeinsam genutzte Passwörter und ein besseres Identitätsmanagement. Eine Option ist Purple, das identitätsbasierte Authentifizierung für Gäste und Mitarbeiter unterstützt, in Verzeichnisplattformen wie Entra ID und Okta integriert wird und Ansätze wie iPSK für ältere Geräte unterstützt, während es mit den wichtigsten Access-Point-Herstellern kompatibel ist. Richtig eingesetzt hilft eine solche Plattform dabei, verstreute Passwortpraktiken durch zentrale Richtlinien und eine klarere Kontrolle des Lebenszyklus zu ersetzen.
WiFi-Sicherheit für komplexe Umgebungen lösen
Die anspruchsvollsten Wireless-Umgebungen scheitern nicht daran, dass das Team Best Practices nicht kennt. Sie scheitern, weil die Realität unübersichtlich ist. Bewohner bringen Spielekonsolen und Smart Speaker mit. Krankenhäuser betreiben Spezialgeräte mit alten Wireless-Protokollstapeln. Hotels benötigen ein schnelles Onboarding für Gäste, ohne interne Systeme offenzulegen. Studentenwohnheime verlangen nach wohnungsähnlicher Einfachheit bei gleichzeitiger Isolation auf Enterprise-Niveau.
Mehrparteienhäuser und das Gastgewerbe
Nehmen wir ein Mietobjekt oder ein großes Hotel. Jeder Bewohner erwartet eine private, einfache Verbindung, aber der Betreiber benötigt zentrale Kontrolle, Transparenz für den Support und Risikoeindämmung. Ein einziger gemeinsam genutzter PSK auf dem gesamten Gelände ist zwar leicht zu verteilen, aber schwer zu verteidigen. Ein Bewohner teilt ihn, ein Gast postet ihn und ein vergessenes Smart-Gerät nutzt ihn noch lange weiter, nachdem der ursprüngliche Nutzer weg ist.
Ein besseres Modell ist das Vertrauen pro Benutzer, pro Raum oder pro Gerät. Dadurch verhält sich das Netzwerk eher wie separate, private Bereiche, die über eine einzige verwaltete Infrastruktur gelegt sind. Das Erlebnis für die Bewohner bleibt einfach, während der Betreiber Segmentierung und Richtlinien an einem zentralen Ort behält.
Das Gesundheitswesen und das Problem mit Legacy-Geräten
Umgebungen im Gesundheitswesen zeigen schnell die Grenzen eines passwortzentrierten Designs auf. Klinische Arbeitsabläufe hängen oft von Geräten ab, die nicht ohne Weiteres an vollständigen 802.1X-Workflows teilnehmen können. Wenn die Antwort lautet, „alle in dasselbe Netzwerk mit gemeinsamem Passwort zu stecken“, wird die Ausnahme zur Regel.
Die Cyber Security Breaches Survey 2025 des britischen NCSC berichtet, dass 62 % der Gesundheitsdienstleister und 45 % der Betreiber von Studentenwohnheimen immer noch gemeinsam genutzte PSKs verwenden, während iPSK Authentifizierungsfehler in Multi-Tenant-Tests um 35 % reduzieren kann, indem ältere Geräte ohne RADIUS-Aufwand gesichert werden. Dies geht aus der zitierten Microsoft-Community-Seite hervor, die im verifizierten Datensatz verwendet wird. Aus diesem Grund ist iPSK (individuelle Pre-Shared Keys) so wichtig. Es gibt jedem älteren Gerät ein eigenes Geheimnis, anstatt die gesamte Kategorie zur gemeinsamen Nutzung eines Schlüssels zu zwingen. Wenn ein Schlüssel offengelegt wird, widerrufen Sie nur ein Gerät, nicht alle.
Gemeinsam genutzte Passwörter machen ein einziges unsicheres Gerät zum Problem aller. iPSK beschränkt die Schwachstelle auf das Gerät, das die Ausnahme tatsächlich benötigt.
Mitarbeiter-SSO an gemischt genutzten Standorten
Nun kommt das Personal hinzu. In einem Hotel, Einkaufszentrum oder einer Privatklinik bewegen sich Mitarbeiter zwischen festen Arbeitsplätzen, Handhelds, Tablets und Backoffice-Systemen. Wenn ihr kabelloser Zugriff immer noch von einem auswendig gelernten lokalen Passwort abhängt, führt jede Rollenänderung zu einer Verzögerung zwischen der Personalrealität und der Netzwerkrealität.
Wenn das SSO für Mitarbeiter an den Identity Provider des Unternehmens gekoppelt ist, verhält sich die Wireless-Umgebung wie der Rest des modernen Anwendungs-Stacks. Der Zugriff folgt der Rolle. Der Entzug folgt dem Ausscheiden. Temporären Kräften kann kontrollierter Zugriff gewährt werden, ohne permanente Anmeldedaten offenzulegen. Das Netzwerk lässt sich einfacher betreiben, da es nicht mehr von manuellen Bereinigungen abhängt.
Ein Design-Muster, das auch in schwierigen Umgebungen funktioniert
Wenn Umgebungen komplizierter werden, reagieren Teams oft damit, dass sie immer mehr SSIDs, mehr Ausnahmen und mehr lokale Workarounds anhäufen. Das erhöht in der Regel nur die Fehleranfälligkeit.
Ein saubereres Muster sieht so aus:
- Identität für Menschen: Mitarbeiter und verwaltete Benutzer authentifizieren sich über die Identitätsebene der Organisation.
- iPSK für unhandliche Geräte: Ältere Geräte erhalten eindeutige Anmeldedaten und einen begrenzten Richtlinienbereich.
- Segmentierung für alles: Selbst vertrauenswürdige Benutzer benötigen nicht alle dieselbe Reichweite.
- Zentrale Richtlinienkontrolle: Betreiber mehrerer Standorte benötigen einheitliche Regeln und eine schnelle Sperrung.
Deshalb gehören Gästezugang, Mitarbeiter-SSO, Legacy-Geräte und Multi-Tenant-Umgebungen in dieselbe Diskussion. Sie alle stellen auf die Probe, ob Ihr Access-Point-Sicherheitsmodell eine Identität von einer anderen unterscheiden kann, ohne auf ein pauschales, gemeinsames Vertrauen zurückzufallen.
Die Zukunft des sicheren und intelligenten drahtlosen Zugangs
Die Sicherheit von Access Points wurde früher als technische Härtungsaufgabe verstanden. Passwort ändern. Firmware aktualisieren. Einstellungen sperren. Das ist immer noch wichtig, umfasst aber nicht mehr die gesamte Aufgabe.
Die stärkere Perspektive ist strategischer Natur. Der drahtlose Zugriff ist heute Teil des Kundenerlebnisses, der Mitarbeiterproduktivität, der Mieterzufriedenheit und der operativen Resilienz. Wenn sich Benutzer sicher und reibungslos verbinden, verlieren die Mitarbeiter weniger Zeit, die Support-Teams müssen sich mit weniger vermeidbaren Tickets befassen und das Unternehmen kann den eigenen Netzwerkentscheidungen vertrauen.
Sicherheit, die den Betrieb unterstützt
Das richtige Wireless-Design reduziert Komplexität, anstatt sie zu erhöhen. Identitätsbasierter Zugriff bedeutet, dass das Offboarding sauberer abläuft. Segmentierung bedeutet, dass ein kompromittiertes Gerät mit geringerer Wahrscheinlichkeit Auswirkungen auf nicht damit zusammenhängende Systeme hat. Bessere physische Kontrollen reduzieren Manipulationen und rätselhafte Ausfälle.
Dieser letzte Punkt verdient mehr Aufmerksamkeit, als er üblicherweise erhält. 28 % der Hotel- und Gastronomiebetriebe berichteten von Diebstahl oder Vandalismus an Netzwerk-Hardware, aber nur 12 % setzen abschließbare Gehäuse oder erhöhte Halterungen ein, so die in diesem Zusammenfassungsbericht der British Hospitality Association zitierten britischen Daten. Wenn ein Access Point in einem öffentlichen Bereich erreicht, entfernt oder zurückgesetzt werden kann, ist die Sicherheitsdebatte nicht abgeschlossen.
Wohin sich der Markt entwickelt
Die Richtung ist klar, auch wenn sich nicht jede Infrastruktur im gleichen Tempo modernisiert. Netzwerke bewegen sich weg von wiederverwendbaren Passwörtern und hin zu verifizierter Identität, zertifikatsbasiertem Vertrauen, automatisierter Lebenszyklussteuerung und einer saubereren Trennung zwischen Gästen, Mitarbeitern und Geräteklassen.
Dieser Wandel ist gut für die Sicherheit, aber auch für das Service-Design. Ein reibungsloser Anmeldeablauf für Gäste unterstützt das Erlebnis vor Ort. Personal-SSO reduziert Reibungsverluste. Kontrollen auf Geräteebene machen unhandliche Hardware verwaltbar. Das Netzwerk ist kein Bündel von Ausnahmen mehr, sondern verhält sich wie ein richtliniengesteuertes System.
Bei der Sicherheit von Access Points geht es im Jahr 2026 nicht darum, dass sich WiFi extrem restriktiv anfühlt. Es geht darum, dass sich die richtige Verbindung normal anfühlt, während die falsche Verbindung erschwert, sichtbar und kurzlebig gemacht wird.
Wenn Sie prüfen, wie Sie gemeinsam genutzte Passwörter für WiFi durch ein sichereres, identitätsbasiertes Modell ersetzen können, bietet Purple einen praktischen Weg für Gastzugang, Personal-SSO, mandantenfähige Umgebungen und die Unterstützung von Altsystemen, ohne diese als separate Probleme zu behandeln.



