

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
Ein Gast checkt in Ihrem Hotel ein, verbindet sich mit dem WiFi in der Lobby, öffnet E-Mails und wird unbemerkt von einem gefälschten Access Point abgefangen, der legitim genug aussieht, um sein Vertrauen zu gewinnen. Niemand an der Rezeption bemerkt es. Ihr Helpdesk erfährt erst später davon, wenn der Gast fragt, warum sein Konto nach der Verbindung vor Ort übernommen wurde.
Deshalb geht es bei der Sicherheit von drahtlosen Verbindungen nicht nur darum, das neueste Kürzel aus einem Dropdown-Menü auf einem Access Point auszuwählen. Es ist eine betriebliche Herausforderung. Das Netzwerk muss den richtigen Benutzer oder das richtige Gerät identifizieren, die richtige Zugriffsebene zuweisen, den Datenverkehr während der Übertragung schützen und all dies tun, ohne so viele Hürden aufzubauen, dass Mitarbeiter diese umgehen und Gäste die Nutzung abbrechen.
In realen Umgebungen wird dies schwieriger. Ein Krankenhaus kann medizinische Geräte nicht wie Café-Besucher behandeln. Ein Einkaufszentrum muss gleichzeitig Gastzugang, Mietersysteme und Back-Office-Aktivitäten unterstützen. Ein Hotel muss die Anmeldung für Gäste einfach gestalten und gleichzeitig Personal, Verwaltungssysteme und Smart Devices voneinander trennen.
Die gute Nachricht ist, dass die Grundlagen verständlich sind. Sobald man versteht, wie drahtlose Angriffe funktionieren, warum ältere Standards versagen und wo moderner, identitätsbasierter Zugriff ansetzt, wird der Weg deutlich klarer. Wenn Sie für einen Standort, einen Campus oder ein Objekt mit mehreren Mietern verantwortlich sind, ist das Ziel einfach: Machen Sie den sicheren Zugriff für legitime Nutzer einfach und für alle anderen schwierig.
Die unsichtbaren Risiken von öffentlichem WiFi und Gast-WiFi
Öffentliches WiFi und Gast WiFi fühlen sich aus Nutzersicht einfach an. Tippen Sie auf die SSID, akzeptieren Sie eine Seite, gehen Sie online. Aus Sicht des Betreibers fühlt es sich oft wie eine einfache Infrastrukturleistung an. Halten Sie es verfügbar, halten Sie es schnell genug und sorgen Sie dafür, dass es läuft.
Dieses mentale Modell ist zu eng gefasst. Der Gastzugang schafft eine gemeinsame Funkumgebung, in der die Geräte von Fremden nah beieinander liegen, der Datenverkehr über ein offenes Medium läuft und Angreifer vertrauenswürdige Netzwerknamen mit geringem Aufwand imitieren können. Das geschäftliche Problem ist nicht nur der Datendiebstahl. Es sind auch das verlorene Vertrauen, die Supportbelastung und die schwierigen Fragen von Compliance-Teams nach einem vermeidbaren Vorfall.
In Branchen wie dem Gastgewerbe, dem Einzelhandel und dem Gesundheitswesen sind die Herausforderungen anders gelagert, aber ebenso praxisnah:
- Gastgewerbe-Teams benötigen ein Onboarding, das in Sekundenschnelle funktioniert, da Rezeptionen und Barpersonal nicht zum WiFi-Support werden dürfen.
- Einzelhändler müssen Kunden für Kundenbindung, Analysen und mobile Interaktionen verbinden, dürfen aber nicht riskieren, dass das Gastnetzwerk zu einem Zugangsweg in interne Systeme wird.
- Gesundheitsorganisationen benötigen einen drahtlosen Zugang, der die Privatsphäre respektiert, die Mobilität des Personals unterstützt und Patienten oder Besucher in gemeinsam genutzten Netzwerken nicht ungeschützt lässt.
Ein häufiges Missverständnis ist folgendes: Viele nehmen an, dass bei "freiem WiFi" das Hauptrisiko im Bandbreitenmissbrauch liegt. In der Praxis ist das größere Problem jedoch die Identität. Wer verbindet sich? Worauf darf dieser Benutzer oder dieses Gerät zugreifen? Wie schnell kann der Zugriff geändert oder widerrufen werden, wenn sich die Bedingungen ändern?
Öffentliches WiFi wird nicht dadurch sicher, dass die Login-Seite gebrandet aussieht. Die Sicherheit hängt davon ab, wie das Netzwerk im Hintergrund jede Verbindung authentifiziert, verschlüsselt und isoliert.
Deshalb kommen alte Gastzugangsmuster in die Jahre. Gemeinsam genutzte Passwörter verbreiten sich zu leicht. Flache Netzwerkdesigns lassen zu viel Raum für laterale Bewegungen. Portallastige Erlebnisse lehren Benutzer, sich gedankenlos durch Eingabeaufforderungen zu klicken. Wenn Sie Gast WiFi immer noch als Nebendienst und nicht als Teil Ihrer Sicherheitsarchitektur behandeln, gehen Sie ein höheres Risiko ein als nötig.
Für einen praktischen Blick auf die Gasteite des Problems ist der Purple-Leitfaden für sicheres WiFi für Gäste nützlich, da er den Gastzugang sowohl als Sicherheits- als auch als Erlebnisfrage darstellt.
Die Anatomie von drahtlosen Bedrohungen verstehen
Angriffe auf das WiFi lassen sich am besten verstehen, wenn man sie in vier Ziele unterteilt, die ein Angreifer verfolgen könnte: Mithören, Identitätsdiebstahl, Stören oder Erraten. Dies ist in Enterprise-Gästoumgebungen von Bedeutung, da jedes Ziel eine andere betriebliche Schwachstelle ausnutzt. Eine schlecht isolierte SSID für Gäste schafft eine bestimmte Art von Risiko. Ein wiederverwendetes, gemeinsam genutztes Passwort erzeugt eine andere. Ein Gerät, das nicht überprüfen kann, ob es dem autorisierten Netzwerk beitritt, stellt eine dritte Schwachstelle dar.
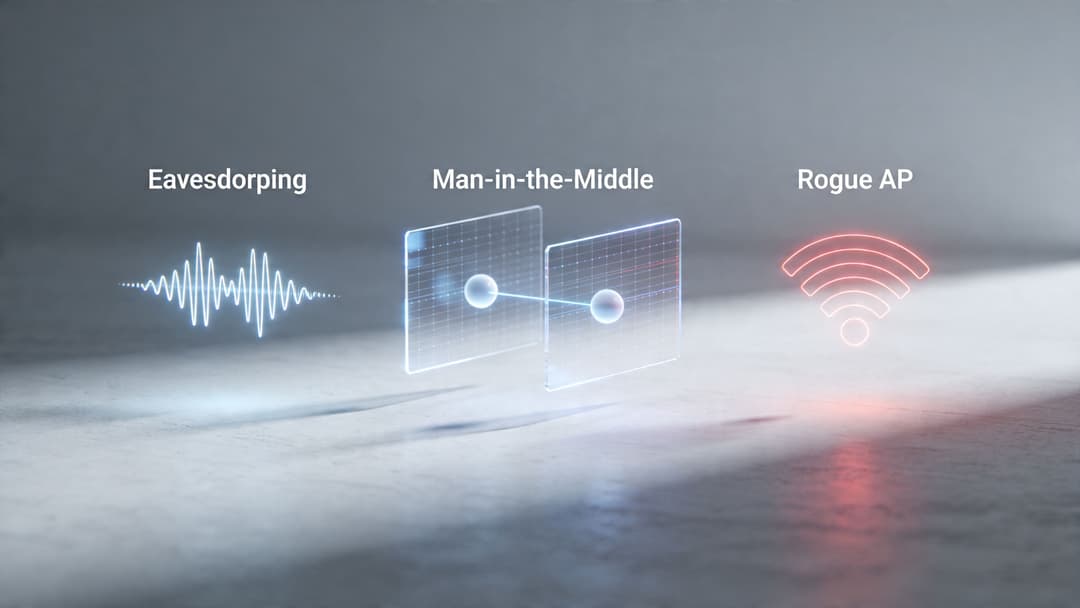
Im Gastgewerbe, im Einzelhandel und im Gesundheitswesen sind diese Schwachstellen selten isolierte technische Fehler. Sie entstehen meist bei dem Versuch, den Zugang in großem Umfang mit Tools zu vereinfachen, die nie für eine hohe Fluktuation, unmanaged Geräte oder gemischte Benutzergruppen konzipiert wurden. Ein gemeinsames Passwort für Gäste ist schnell weitergegeben. Es lässt sich jedoch ebenso leicht über den beabsichtigten Empfängerkreis hinaus teilen. Ein Captive Portal ist vertraut. Es gewöhnt Benutzer aber auch daran, jedem Bildschirm zu vertrauen, der nach dem Beitritt angezeigt wird.
Abhör- und Man-in-the-Middle-Angriffe
Abhören ist das grundlegende Risiko. Wenn der WiFi Datenverkehr nur schwach geschützt ist oder wenn Benutzer sich mit einem Netzwerk verbinden, das nicht das ist, was es zu sein vorgibt, können Angreifer in der Nähe Daten einsehen, die privat bleiben sollten. An einem öffentlichen Ort kann dies Session-Tokens, Browser-Aktivitäten, Login-Versuche oder andere Metadaten umfassen, die beim Aufbau eines größeren Angriffs helfen.
Ein Man-in-the-Middle-Angriff fügt aktive Kontrolle hinzu. Der Angreifer schaltet ein System zwischen den Benutzer und das Ziel und leitet den Datenverkehr so weiter, dass beide Seiten scheinbar normal kommunizieren. Das praktische Problem ist Vertrauen. Verschlüsselung hilft nur, wenn das Gerät das richtige Netzwerk authentifiziert hat und der Pfad nicht unbemerkt umgeleitet wurde.
Dies ist der Punkt, den viele Nicht-Spezialisten übersehen. WiFi-Sicherheit besteht nicht nur darin, Datenpakete zu verschlüsseln. Es geht auch darum, die Identität im Moment der Verbindung nachzuweisen und anschließend zu begrenzen, was ein verbundenes Gerät tun darf. Für Teams, die an dieser Design-Herausforderung arbeiten, helfen Network Access Control Solutions dabei, Richtlinien basierend auf Benutzer, Gerät und Kontext durchzusetzen, anstatt jede erfolgreiche Verbindung gleich zu behandeln.
Evil Twins und gefälschtes Vertrauen
Ein Evil Twin Access Point ist ein betrügerisches Netzwerk, das den Namen eines legitimen Netzwerks kopiert. Das Ziel ist simpel: Das Gerät soll sich mit der Antenne des Angreifers anstelle der legitimen Infrastruktur verbinden. In einer Hotellobby oder im geschäftigen Wartebereich einer Klinik erfordert dies keine große Raffinesse. Benutzer wählen oft basierend auf einer bekannten SSID, und viele Geräte verbinden sich automatisch wieder mit bekannten Namen.
Sobald dies geschieht, kann der Angreifer ein gefälschtes Portal präsentieren, Anmeldedaten abgreifen, das Vertrauen des Benutzers in Zertifikatswarnungen herabsetzen oder den Datenverkehr über einen Proxy leiten, um die Verbindung normal aussehen zu lassen. Der Angriff ist erfolgreich, weil der Benutzer eine vertraute Kennzeichnung sieht, während die Sicherheitsentscheidung von Details abhängt, die Benutzer normalerweise nicht überprüfen.
Häufige Warnsignale sind unter anderem:
- Doppelte SSIDs, die dem erwarteten Netzwerknamen des Standorts entsprechen
- Unerwartete Aufforderungen zur erneuten Verbindung für ein Netzwerk, das dem Gerät bereits bekannt ist
- Zertifikats- oder Vertrauenswarnungen, die während eines routinemäßigen Beitrittsprozesses angezeigt werden
- Portal-Seiten, die zum falschen Zeitpunkt erscheinen oder in Formulierung und Layout leicht inkonsistent wirken
Deauthentifizierung und erzwungene Wiederverbindungen
Einige Angriffe auf Drahtlosnetzwerke konzentrieren sich eher auf die Kontrolle der Verbindung als auf den direkten Datendiebstahl. Der Missbrauch von Deauthentifizierung zwingt ein Gerät aus dem WiFi, sodass es sich neu verbinden muss. Dieser Moment der Wiederverbindung ist für einen Angreifer nützlich, da er Verwirrung stiftet, die Wahrscheinlichkeit erhöht, dass ein Benutzer eine verdächtige Aufforderung akzeptiert, und Geräte zu einem gefälschten Access Point leiten kann, der stärker oder besser verfügbar erscheint.
Aus betrieblicher Sicht ist dies der Grund, warum wiederholte "zufällige" Verbindungsabbrüche untersucht werden sollten, insbesondere in dicht besiedelten öffentlichen Räumen. Ein Veranstaltungsort vermutet das Problem möglicherweise in einer Überlastung oder in Interferenzen, während die eigentliche Ursache darin liegt, dass der Verwaltungsdatenverkehr missbraucht wird, um Client-Verbindungen instabil zu halten.
Die wichtigste Lektion ist praktischer Natur. Jede erzwungene Wiederverbindung beeinträchtigt das Benutzererlebnis, und unter Druck stehende Benutzer treffen schlechtere Sicherheitsentscheidungen. Ein stärkerer Schutz von Management-Frames und ein besseres Client-Onboarding verringern dieses Zeitfenster für Angriffe.
Schwache gemeinsame Passwörter und Brute-Force-Angriffe
Brute-Force-Angriffe gegen schwache Pre-Shared Keys zielen auf eine andere Schwachstelle ab. Der Angreifer gibt sich nicht als das Netzwerk aus. Er versucht, das gemeinsame Geheimnis zu entschlüsseln, das es schützt. Wenn das Passwort kurz ist, wiederverwendet wird, vorhersehbar ist oder informell weitergegeben wird, übernimmt das gesamte Netzwerk diese Schwachstelle.
Gemeinsame Passwörter verursachen gleichzeitig ein Sicherheits- und ein Betriebsproblem. Sobald sich der Schlüssel verbreitet, bedeutet der Entzug des Zugriffs, dass er für alle geändert werden muss. Das ist in einem Hotel unpraktisch, im Einzelhandel störend und im Gesundheitswesen, wo die Mobilität der Mitarbeiter wichtig ist, riskant. Dies ist ein Grund, warum sich das moderne Design von Unternehmens-WiFi hin zu individueller, zertifikatsbasierter Identität und automatisiertem Onboarding bewegt. Diese Modelle reduzieren die Angriffsfläche und eliminieren einen Großteil des manuellen Bereinigungsaufwands, den veraltete Gast- und Mitarbeiter-Zugriffsmethoden verursachen.
Die Evolution der drahtlosen Sicherheitsprotokolle
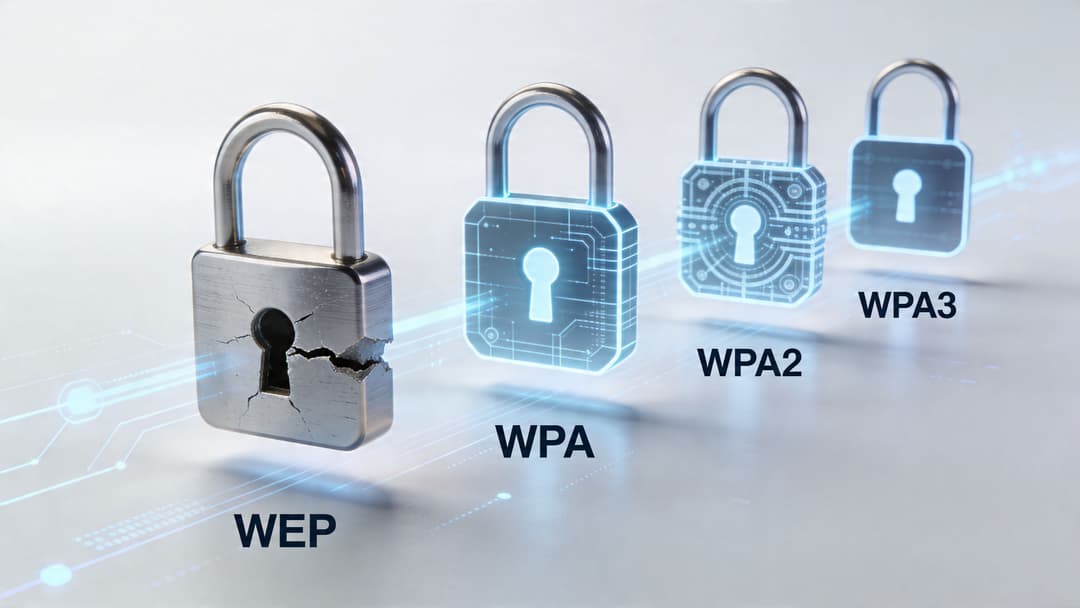
Ein Netzwerkteam in einem Hotel, einer Filialkette oder einem Krankenhaus kann selten bei Null anfangen. Sie übernehmen alte Handheld-Terminals, vergessene SSIDs, Geräte, die nur veraltete Standards unterstützen, und Benutzererwartungen, die durch jahrelanges "Geben Sie mir einfach das WiFi Passwort" geprägt sind. Aus diesem Grund versteht man drahtlose Sicherheitsprotokolle am besten als eine betriebliche Zeitleiste und nicht nur als eine Liste von Akronymen.
WEP war das erste Schloss, aber kein gutes
WEP war der erste weit verbreitete Versuch von WiFi, Privatsphäre zu gewährleisten. Es löste das frühe Problem, Daten offen über die Luft zu übertragen, wies jedoch Schwachstellen auf, die Angreifer schnell auszunutzen lernten. Aus moderner Sicht ist WEP weniger eine Sicherheitsmaßnahme als vielmehr ein Zeichen dafür, dass ein Netzwerk technologisch den Anschluss verloren hat.
Sein Scheitern war aus zwei Gründen von Bedeutung. Die Kryptografie war so schwach, dass sie in der Praxis geknackt werden konnte, und dieser Einbruch war wiederholbar. Als Tools dies vereinfachten, war WEP kein Hindernis mehr.
Das Altlasten-Problem verschwand nicht mit dem Standard. Alte Barcodescanner, Drucker, medizinische Spezialgeräte und temporäre Netzwerke blieben oft viel länger in Betrieb, als die zuständigen Sicherheitsteams es erwarteten. In Unternehmensumgebungen ist dies meist die wichtigste Lektion aus WEP. Schwache Protokollentscheidungen überleben in der Regel durch vernachlässigte Geräte und vergessene betriebliche Ausnahmen.
WPA und WPA2 haben die Verschlüsselung gestärkt, aber viele Bereitstellungen blieben schwer zu verwalten
WPA war eine Zwischenlösung. Es bot der Branche eine sicherere Option, während ein dauerhafterer Standard finalisiert wurde. WPA2 wurde dann zum langfristigen Standard für Enterprise WiFi, da es einen wesentlich stärkeren Schutz und eine breite Unterstützung durch Hardware-Hersteller bot.
Das löste das Protokollproblem. Es löste jedoch nicht das Verwaltungsproblem.
Viele WPA2-Bereitstellungen hingen immer noch von einem gemeinsamen Passwort ab, weil es einfacher zu erklären und schneller einzurichten war. Diese Entscheidung ist so, als würde man einen einzigen physischen Schlüssel für ein ganzes Gebäude ausgeben. Am ersten Tag ist das einfach. In dem Moment, in dem externe Dienstleister wechseln, Gäste abreisen oder ein Gerät verloren geht, wird es teuer und riskant.
Die praktischen Probleme äußern sich je nach Branche unterschiedlich:
| Umgebung | Warum gemeinsame Schlüssel Probleme verursachen | Was meistens zuerst scheitert |
|---|---|---|
| Gastgewerbe | Große Anzahl von Kurzzeit-Benutzern und häufige Mitarbeiterfluktuation | Passwortkontrolle und -verteilung |
| Einzelhandel | Temporäre Mitarbeiter, Drittanbieter und standortübergreifender Betrieb | Sauberer Entzug des Zugriffs |
| Gesundheitswesen | Gemischte Gruppen aus Ärzten, Besuchern und vernetzten Geräten | Trennung der Vertrauensstufen |
Während WPA2 also eine wesentliche Verbesserung darstellte, betrieben viele Unternehmen es immer noch mit einem Zugriffsmodell, das zu breit gefasst, zu manuell und zu anfällig für Missbrauch war. Das Protokoll war stärker als das darum herum aufgebaute Betriebsmodell.
WPA3 hat mehr als nur die Cipher Suite verbessert
WPA3 ist wichtig, weil es Schwachstellen behebt, die in realen Implementierungen auftraten, nicht nur in Laborvergleichen.
Für den persönlichen Modus ersetzt WPA3 den älteren Passwortaustausch durch SAE. Diese Änderung macht aufgezeichneten Authentifizierungsdatenverkehr für einen Angreifer, der versucht, Passwörter offline zu erraten, weitaus weniger nützlich. Für Netzwerkteams ist das praktische Ergebnis unkompliziert. Eine schwache Onboarding-Gewohnheit bietet Angreifern nicht mehr dieselben einfachen Replay- und Erratungsmöglichkeiten wie ältere Shared-Key-Modelle.
WPA3 stärkt auch den Umgang mit dem Management-Traffic durch Protected Management Frames. Das ist wichtig, da es bei Wireless-Angriffen oft erst um Störungen geht, bevor es um Entschlüsselung geht. Wenn ein Angreifer wiederholt Verbindungsabbrüche erzwingen oder Kontroll-Traffic manipulieren kann, lassen sich Benutzer leichter umleiten und der Betrieb verliert an Vertrauenswürdigkeit.
Die Enterprise-Version von WPA3 ist der Punkt, an dem das Thema für große Umgebungen besonders relevant wird. Sie unterstützt stärkere kryptografische Optionen und bessere identitätsbasierte Zugriffsmodelle. Der Hauptvorteil liegt jedoch in der Architektur. Sie bewegt Unternehmen weg vom Prinzip "Jeder kennt das Passwort" hin zu einem Vertrauensmodell pro Benutzer oder Gerät. Dieser Wandel ist in einem Krankenhaus, einer Einzelhandelskette oder einer Hotelgruppe weitaus nützlicher als ein reines Protokoll-Upgrade für sich genommen.
Warum die Protokollhistorie immer noch eine Rolle spielt
Es ist leicht, WEP, WPA, WPA2 und WPA3 als eine einfache Entwicklung von schlecht zu gut zu betrachten. Reale Umgebungen sind jedoch komplexer. Ein Unternehmen betreibt möglicherweise WPA3 auf der Haupt-Mitarbeiter-SSID, WPA2 auf älteren betrieblichen Geräten und ein isoliertes Gastnetzwerk mit völlig anderen Regeln für die Registrierung.
Diese gemischte Infrastruktur ist der Grund, warum Entscheidungen zur Netzwerksicherheit selten rein technischer Natur sind. Sie hängen mit dem Lebenszyklus der Geräte, dem Gästeerlebnis, dem Support-Aufwand und der Geschwindigkeit zusammen, mit der Zugriffe gewährt oder entzogen werden können. Mit anderen Worten: Die Wahl des Protokolls ist nur ein Teil der Steuerungsebene.
Teams, die Enterprise WiFi erfolgreich verwalten, stellen meist eine andere Frage als "Welchen Standard nutzen wir?" Sie fragen, ob das Sicherheitsmodell im großen Maßstab praktikabel ist. Können Identitäten automatisch ausgestellt werden? Können alte Geräte isoliert werden, ohne die Sicherheit der anderen zu schwächen? Können Gäste sich verbinden, ohne eine Warteschlange beim Helpdesk oder ein Problem mit gemeinsamen Passwörtern zu verursachen?
Das ist der Punkt, an dem moderne Ansätze wie der zertifikatsbasierte Zugriff und das automatisierte Onboarding an Bedeutung gewinnen. Sie schließen die operativen Lücken, die veraltete WiFi-Sicherheitslösungen hinterlassen haben.
Vergleich moderner Authentifizierungs- und Verschlüsselungsmethoden
Eine Hotelkette führt WPA3 ein und erwartet, dass das Sicherheitsproblem damit gelöst ist. Einen Monat später sucht das IT-Team immer noch nach gemeinsam genutzten Mitarbeiter-Passwörtern in Chat-Verläufen, externe Mitarbeiter an der Rezeption nutzen dieselben Anmeldedaten wie Festangestellte und entzogene Zugriffsrechte verbleiben auf alten Geräten. Die Verschlüsselung hat sich verbessert. Das Betriebsmodell nicht.
Deshalb ist es hilfreich, zwei Aufgaben zu trennen, die oft miteinander vermischt werden. Verschlüsselung schützt Daten, nachdem ein Gerät verbunden ist. Authentifizierung entscheidet, ob dieses Gerät oder dieser Benutzer überhaupt im Netzwerk zugelassen werden soll. Die eine schützt das Gespräch. Die andere prüft, wer durch die Tür kommt.
Drei gängige Optionen in Unternehmensumgebungen
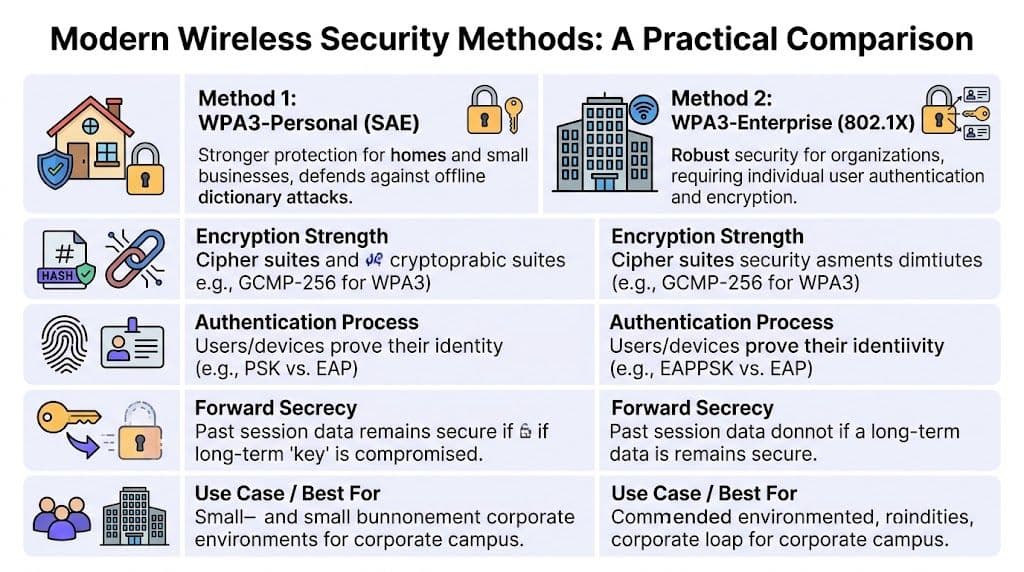
In der Praxis vergleichen Enterprise-Teams in der Regel drei Modelle: WPA3-Personal, WPA3-Enterprise und zertifikatsbasierten Zugriff mit EAP-TLS.
Sie klingen vielleicht wie Protokolloptionen. In einem Krankenhaus, einem Einzelhandelsunternehmen oder einer Hotelgruppe sind sie jedoch auch Personalentscheidungen, Onboarding-Entscheidungen und Support-Entscheidungen.
| Methode | Wie sich Benutzer oder Geräte authentifizieren | Sicherheitsniveau | Benutzererlebnis | IT-Aufwand | Beste Eignung |
|---|---|---|---|---|---|
| WPA3-Personal | Gemeinsames Passwort unter Verwendung von SAE | Stärker als ältere PSK-Modelle, basiert aber immer noch auf einem gemeinsamen Geheimnis | Anfangs einfach, unpraktisch bei Passwortänderungen | Moderat, da Verteilung und Rotation manuell erfolgen | Kleine Umgebungen oder vorübergehende Nutzung |
| WPA3-Enterprise | Authentifizierung pro Benutzer oder Gerät über 802.1X | Hoch, insbesondere für verwaltete Organisationen | Nach der Konfiguration besser als gemeinsame Passwörter | Höher, wenn RADIUS, Identität und Lebenszyklus manuell verwaltet werden | Mitarbeiter und kontrollierter Unternehmenszugang |
| Zertifikatsbasiertes EAP-TLS | Geräte- oder Benutzerzertifikat beweist die Identität | Sehr hoch, ohne gemeinsames Passwort, das gestohlen oder wiederverwendet werden kann | Hervorragend, wenn automatisiert. Für den Benutzer oft unsichtbar | Gering für Benutzer, potenziell hoch für Administratoren, sofern nicht automatisiert | Unternehmensmitarbeiter, verwaltete Geräte, hochgradig vertrauenswürdige Umgebungen |
WPA3-Personal bietet bessere Sicherheit auf einer vertrauten, schwachen Grundlage
WPA3-Personal verbessert das alte Modell mit vorab freigegebenen Schlüsseln. SAE erschwert Passwort-Angriffe, was einen bedeutenden Fortschritt gegenüber herkömmlichem WiFi darstellt, das durch ein einfaches, gemeinsam genutztes Passwort geschützt ist.
Der Haken ist betrieblicher Natur. Alle sind weiterhin von demselben gemeinsamen Geheimnis abhängig.
Dies führt in Umgebungen mit mehreren Standorten zu vorhersehbaren Problemen:
- Verteilungsrisiko, da Passwörter in Nachrichten kopiert, auf gedruckten Anleitungen weitergegeben und in Notizen zur Schichtübergabe vermerkt werden
- Aufwand bei der Rotation, da eine einzige Passwortänderung die Neukonfiguration zahlreicher Geräte bedeuten kann
- Mangelhafte Zuordnung, da das Netzwerk zwar die Verwendung des Passworts sieht, aber nicht, welche Person es tatsächlich genutzt hat
- Schwachstellen beim Offboarding, da das Entfernen eines einzelnen Benutzers oft die Änderung des Zugangs für alle erfordert
Für ein kleines Büro mag das tragbar sein. Für einen Einzelhändler mit Saisonarbeitskräften, ein Krankenhaus mit klinischen und nicht-klinischen Rollen oder eine Hotelgruppe mit häufigem Personalwechsel wird dies zu einer ständigen Quelle für Support-Aufwand und Richtlinienabweichungen.
WPA3-Enterprise bietet dem Netzwerk die Möglichkeit, identitätsbasierte Entscheidungen zu treffen
WPA3-Enterprise ändert das Zugangsmodell. Anstatt zu fragen "Kennst du das Passwort?", kann das Netzwerk über 802.1X und ein Identitätssystem wie RADIUS fragen "Wer bist du?" oder "Was für ein Gerät ist das?".
Dieser Wandel ist wichtig, da er die Art und Weise unterstützt, wie große Unternehmen den Zugriff an anderer Stelle bereits verwalten. Mitarbeiterkonten können an Verzeichnisrichtlinien gekoppelt werden. Geräte können unterschiedlichen Rollen zugewiesen werden. Ein kompromittiertes Benutzerkonto kann gesperrt werden, ohne dass eine gebäudeweite Passwortänderung erzwungen werden muss.
Die Verschlüsselung ist ebenfalls stärker, insbesondere in den Modi mit höherer Sicherheitsstufe, die von regulierten Unternehmen verwendet werden. Der größere Gewinn ist jedoch die Kontrolle. Das Konto einer einzelnen Person fungiert nicht mehr wie ein Generalschlüssel für eine gesamte SSID.
Der Punkt, an dem Teams oft ins Stocken geraten, ist der Bereitstellungsaufwand. Traditionelles Enterprise WiFi erfordert oft mehrere bewegliche Teile gleichzeitig: RADIUS, Zertifikatsdienste, Verzeichnisintegration, Konfiguration des Supplicants und Support-Prozesse für fehlerhafte Geräte. Wenn diese Schritte manuell durchgeführt werden, ist das Sicherheitsmodell zwar solide, aber der tägliche Betrieb kann sehr aufwendig sein.
Zertifikatsbasiertes EAP-TLS ist in der Regel das sauberste Vertrauensmodell
EAP-TLS funktioniert wie ein Zugangsausweis, der für eine bestimmte Person oder ein bestimmtes Gerät ausgestellt wurde. Das Netzwerk fragt nicht nach einem auswendig gelernten Geheimnis. Es prüft, ob das vorgelegte Zertifikat von einer vertrauenswürdigen Stelle stammt und ob es noch gültig ist.
Das klingt technischer als ein Passwort - und das ist es auch. Dennoch ist es für Anwender oft einfacher. Sobald ein Laptop, Scanner, Mobilteil oder Tablet registriert ist, kann die Verbindung automatisch hergestellt werden. Niemand muss mehr ein WiFi Passwort an der Pflegestation, an der Kasse oder an einer Hotelrezeption eingeben.
Das beste Enterprise WiFi Erlebnis ist geräuschlos. Der Benutzer öffnet den Laptop oder entsperrt das Telefon, und das Netzwerk weiß bereits, ob dieses Gerät dorthin gehört.
Der zertifikatsbasierte Zugriff macht auch die Verwaltung des Lebenszyklus viel einfacher. Zugangsdaten können pro Gerät ausgestellt, mit Identitätsdatensätzen verknüpft und widerrufen werden, ohne alle anderen zu beeinträchtigen. Das ist nicht nur ein Sicherheitsvorteil, sondern auch ein praktischer Nutzen. Verlorene Geräte, ausscheidende Mitarbeiter, Auftragnehmer und temporäre Einheiten können präzise verwaltet werden, statt weitreichende Passwortänderungen erzwingen zu müssen.
Die Entscheidung ist letztendlich administrativer und nicht nur kryptografischer Natur
Teams fragen oft, welche Methode auf dem Papier am stärksten ist. Eine bessere Frage ist, welche starke Methode das Unternehmen im großen Stil ausstellen, erneuern, widerrufen und unterstützen kann.
Ein einfaches Entscheidungsframework hilft:
- Wenn Benutzer nicht verwaltet werden und sich nur kurzfristig anmelden, vermeiden Sie ein Modell, das auf der Weitergabe gemeinsam genutzter Geheimnisse von Person zu Person basiert.
- Wenn Geräte verwaltet werden und die Identität eine Rolle spielt, nutzen Sie Enterprise-Authentifizierung anstelle von PSKs.
- Wenn der Zugriff schnell entzogen werden muss, bieten zertifikatsbasierte Methoden in der Regel eine präzisere Kontrolle.
Hier beginnt auch die Überschneidung der Funksicherheit mit einer umfassenderen Zero Trust Network Access Architektur. Das Netzwerk sollte Vertrauen auf der Grundlage einer verifizierten Identität und des Gerätezustands gewähren, nicht nur auf der Grundlage des Besitzes einer SSID und eines Passworts.
Automatisierung verändert das Kostenmodell. Plattformen können den manuellen Aufwand für Identitätsintegration, zertifikatsbasierte Registrierung, Passpoint Provisionierung und gerätespezifische Richtliniendurchsetzung reduzieren. In diesem Bereich ist Purple eine Option für Teams, die einen verzeichnisintegrierten Mitarbeiterzugang, passwortfreie Gastauthentifizierung und iPSK Unterstützung für ältere Geräte wünschen, ohne alles um gemeinsame Passwörter herum neu aufbauen zu müssen.
Was Unternehmen zuerst ausmustern sollten
Mehrere Muster treten immer noch auf, weil sie vertraut sind, nicht weil sie unter Druck standhalten:
- Ein einziges WiFi-Passwort für alle Mitarbeiter
- Eine einzige Gäste-SSID mit schwacher Trennung zwischen den Benutzern
- Manuelles Onboarding für jeden Auftragnehmer, Zeitarbeiter oder besuchenden Partner
- Projekte zur Passwort-Rotation, die jedes Mal den Betrieb stören
Die Sicherheit von Drahtlosnetzwerken verbessert sich, sobald der Zugriff ähnlich funktioniert wie der Rest des Unternehmens. Cloud Apps werden nicht mit einem einzigen gemeinsamen Unternehmenspasswort geschützt. Der Zutritt zum Gebäude basiert nicht auf einem einzigen Ausweis, der für jeden Mitarbeiter kopiert wird. WiFi sollte derselben Logik folgen. Identitäten sollten spezifisch sein, Sperrungen gezielt erfolgen und der Zugriff in realen Umgebungen einfach zu verwalten sein - nicht nur einfach in einem Protokolldiagramm darzustellen.
Entwurf einer sicheren Zero-Trust-Wireless-Architektur
Ein Gast checkt in einem Hotel ein, eine Pflegekraft schiebt einen vernetzten Monitor zwischen Stationen hin und her, und ein Ladenmitarbeiter meldet sich an einem Handscanner an, bevor sich die Türen öffnen. Alle drei verlassen sich auf dieselbe Wireless-Infrastruktur. Alle drei sollten unterschiedlich behandelt werden.
Das ist das Designproblem, das Zero Trust bei WiFi löst.
Zero Trust wird oft als Niemals vertrauen, immer verifizieren zusammengefasst. In einem drahtlosen Netzwerk bedeutet dies, dass kein Zugriff gewährt werden sollte, nur weil ein Gerät die SSID kennt, sich im Gebäude befindet oder sich letzte Woche erfolgreich verbunden hat. Funksignale machen an Wänden nicht halt, und Angreifer benötigen keinen freien Schreibtisch im Büro, um in Reichweite zu gelangen.
Der drahtlose Zugang sollte wie ein kontrollierter Gebäudezugang funktionieren
Ein gut geführtes Gebäude nutzt nicht einen Schlüssel für jede Tür. Besucher gelangen zum Empfang. Mitarbeiter erreichen Arbeitsbereiche. Apotheken-Teams erreichen das Medikamentenlager. Nur sehr wenige Personen haben Zutritt zum Serverraum.
WiFi sollte derselben Logik folgen. Die SSID ist nur die Eingangstür. Die echte Kontrolle ergibt sich aus dem, was nach der Authentifizierung geschieht - wenn das Netzwerk entscheidet, worauf dieser Benutzer oder dieses Gerät zugreifen darf.
Ein praktisches Zero Trust Design trennt in der Regel mindestens vier Gruppen:
- Gäste, die Internetzugang und wenig anderes benötigen
- Mitarbeiter, die Geschäftssysteme und interne Anwendungen benötigen
- IoT- und Betriebsgeräte wie Sensoren, Scanner, Displays, Fernseher, Drucker und Terminals
- Administrative oder hochsensible Systeme, die den engsten Zugriffspfad haben sollten
Das klingt vertraut, da viele Teams bereits separate SSIDs oder VLANs verwenden. Das Problem ist, dass eine grobe Segmentierung allein das Vertrauen für reale Umgebungen wie Hotels, Einzelhandelsstandorte oder Gesundheitseinrichtungen nicht präzise genug beschreibt. Ein von einer Pflegekraft genutztes Tablet, ein Patiententelefon, ein Smart TV und ein Zahlungsterminal sollten nicht dieselbe Richtlinie erhalten, nur weil sie sich zufällig auf derselben Etage befinden.
Segmentierung und Isolierung lösen unterschiedliche Probleme
Oft sehen Wireless-Konzepte im Diagramm korrekt aus, scheitern jedoch in der Praxis.
Ein separates VLAN für Gäste kann den Gast-Datenverkehr von internen Systemen fernhalten. Es verhindert jedoch nicht automatisch, dass ein Gastgerät ein anderes Gastgerät im selben Segment ausspioniert, erkennt oder angreift. In stark frequentierten, gemeinsam genutzten Umgebungen ist dieser Unterschied entscheidend. Die Client-Isolierung steuert die seitliche Exposition zwischen nahe beieinander liegenden Geräten. Ohne sie kann ein Netzwerk zwar segmentiert wirken, erlaubt aber dennoch lokale Störungen oder gezielte Angriffe.
Ein nützlicher Ansatz, um es zu formulieren, ist einfach:
Die Segmentierung entscheidet, welchen Teil des Netzwerks Sie betreten. Die Client-Isolierung entscheidet, ob Sie mit anderen Geräten in Ihrer direkten Umgebung interagieren können.
Sie benötigen beides, insbesondere in Umgebungen mit mehreren Mietern, in denen viele voneinander unabhängige Benutzer denselben physischen Raum nutzen.
Die Identität sollte über den Zugriff entscheiden, nicht der Netzwerkname
Sobald Sie für Zero Trust entwerfen, wird die SSID eher zu einer Transportoption als zur primären Sicherheitsgrenze. Die Identität wird zur Grenze.
Das ändert die Architektur in praktischer Hinsicht:
- Jeden Benutzer oder jedes Gerät einzeln authentifizieren, anstatt sich auf ein gemeinsames Passwort zu verlassen
- Richtlinien dynamisch anwenden basierend auf Rolle, Gerätetyp, Standort, Mandant oder Risiko
- Ost-West-Sichtbarkeit einschränken, damit benachbarte Geräte sich nicht einfach gegenseitig erkennen können
- Zugriffsänderungen an Lebenszyklus-Ereignisse koppeln, sodass der Entzug auf Offboarding, Geräteverlust oder das Vertragsende von Dienstleistern folgt
- Legacy-Ausnahmen eingrenzen, damit ältere Hardware den allgemeinen Zugriff nicht schwächt
Aus diesem Grund ist der zertifikatsbasierte Zugriff bei Enterprise WiFi so wichtig. Ein Zertifikat funktioniert eher wie ein verwalteter Dienstausweis als ein wiederverwendbares Passwort. Das Netzwerk kann überprüfen, wer es ausgestellt hat, ob es noch gültig ist und welche Richtlinie daraus folgen soll. Wenn ein Mitarbeiter das Unternehmen verlässt oder ein Gerät kompromittiert wird, sperren Sie diese eine Anmeldedaten, anstatt ein Passwort zu ändern, das auf Dutzenden oder Hunderten von Endgeräten gemeinsam genutzt wird.
Für Organisationen, die ihre drahtlosen Kontrollen an einer umfassenderen Zero Trust-Netzwerkzugriffsarchitektur ausrichten, ist dieses identitätsfokussierte Modell der entscheidende Wendepunkt. Der Zugriff wird zu einer Richtlinienentscheidung, die an eine Person, ein Gerät und einen Kontext gebunden ist - und nicht zu einer einmaligen Prüfung, ob jemand die richtige Passphrase kennt.
Der Betrieb im Unternehmen entscheidet über den Erfolg oder das Scheitern guter Designs
Der schwierigste Teil ist selten die Wahl einer Protokoll-Abkürzung. Es ist der tägliche Betrieb des Designs.
Ein Hotel hat unter Umständen Kurzzeitgäste, Langzeitbewohner, Auftragnehmer, Rezeptionsmitarbeiter, IPTV-Geräte, Schlösser und Backoffice-Systeme in einer einzigen Immobilie. Ein Einzelhändler verfügt möglicherweise über Tablets in den Filialen, POS-Terminals, Bestands-Scanner, digitale Beschilderung und Geräte von Gastlieferanten. Ein Krankenhaus hat eventuell klinische Arbeitsstationen, biomedizinische Geräte, Patientenzugänge und temporäre Mitarbeiter, die sich ständig zwischen verschiedenen Bereichen bewegen. Gemeinsam genutzte Passwörter und manuelles Onboarding bewähren sich unter diesen Bedingungen kaum, da sie sowohl Sicherheitsrisiken als auch administrativen Aufwand verursachen.
Aus diesem Grund muss moderne drahtlose Sicherheit zwei Aufgaben gleichzeitig erfüllen. Sie muss die Angriffsfläche verringern und für die betreibenden Teams praktikabel sein.
In der Praxis bedeutet das in der Regel die Kombination von:
- Starke Mitarbeiter-Authentifizierung mit Zertifikaten oder identitätsbasierten Enterprise-Methoden
- Zuweisung von Richtlinien pro Gerät oder Rolle
- Client-Isolierung für nicht vertrauenswürdige Gruppen und Gäste
- Automatisiertes Onboarding und Widerruf von Berechtigungen
- Gesteuerte Fallback-Optionen wie iPSK für ältere Endgeräte, die moderne Authentifizierung nicht unterstützen
Der operative Vorteil wird leicht übersehen, wenn man Protokolle nur anhand einer Feature-Tabelle vergleicht. Gute WiFi-Sicherheit besteht nicht nur aus stärkerer Kryptographie. Es ist ein Design, das es der IT ermöglicht, Zugriffe schnell zu ändern, ein einzelnes Gerät sauber zu entfernen, Benutzer ohne Reibungsverlust im Service-Desk einzubinden und Richtlinien nicht bei jeder geschäftlichen Veränderung neu aufbauen zu müssen.
Nahtlose Sicherheit mit Passpoint und OpenRoaming erreichen
Traditionelle Captive Portals lösten ein altes Problem. Sie gaben Veranstaltungsorten eine Möglichkeit, Bedingungen zu präsentieren, ein paar Details zu erfassen und Personen online zu bringen, ohne ein Passwort an der Rezeption herausgeben zu müssen. Lange Zeit war das gut genug.
Es ist kein besonders starkes Modell mehr.
Captive Portale erzeugen Reibung, insbesondere an Orten, an denen der Benutzer nur schnellen und zuverlässigen Zugang wünscht. Sie fördern auch schlechte Gewohnheiten. Benutzer werden darauf trainiert, sich durch Eingabeaufforderungen zu klicken, Weiterleitungen zu akzeptieren und Netzwerkvertrauen als reine Branding-Übung statt als Sicherheitsentscheidung zu betrachten. Auf einigen Geräten und Apps ist die Erfahrung zudem so inkonsistent, dass sie Support-Anrufe und Nutzungsabbrüche verursacht.
Warum sich Passpoint eher wie mobiles Roaming anfühlt
Passpoint verändert das Erlebnis, indem es WiFi mehr wie ein Mobilfunknetz funktionieren lässt. Das Gerät erkennt einen vertrauenswürdigen Anbieter, authentifiziert sich automatisch und stellt von Anfang an eine verschlüsselte Verbindung her. Der Benutzer muss keinen Browser öffnen und eine Anmeldeseite ausfüllen, bevor der eigentliche Zugriff beginnt.
Das ist eine bedeutende Sicherheitsverbesserung, da die sicherste Verbindung oft diejenige ist, die jeglichen Raum für Missverständnisse beseitigt. Keine gefälschte Captive Portal Seite. Kein mitgehörtes Passwort. Keine unangenehme Unterbrechung zwischen dem Verbindungsaufbau und der sicheren Nutzung.
Für Betreiber ist der Nutzen ebenso praktisch:
- Weniger Verbindungsschritte für Gäste und Besucher
- Geringerer Support-Aufwand an Rezeptionen und Service-Schaltern
- Ein konsistenteres Erlebnis bei wiederholten Besuchen
- Bessere Abstimmung mit identitätsbasierten Zugriffsmodellen
OpenRoaming erweitert das Vertrauensmodell
OpenRoaming baut auf derselben Idee auf und erweitert sie zu einem Verbundmodell. Ein Benutzer authentifiziert sich über einen anerkannten Identitätsanbieter und verbindet sich dann sicher an allen teilnehmenden Standorten, ohne den gesamten Onboarding-Prozess jedes Mal wiederholen zu müssen.
Wenn Sie eine Krankenhausgruppe, ein Einzelhandelsunternehmen, ein Veranstaltungsportfolio oder eine Hotelmarke betreiben, ist dies wichtig, da das Vertrauen dem Benutzer über verschiedene Standorte hinweg folgen kann. Das Netzwerk muss nicht jedes Mal auf ein generisches Captive Portal zurückgreifen, wenn jemand ein neues Gebäude betritt.
Passwortloser Zugriff ist nicht nur eine Komfortfunktion. Er beseitigt eine der fehleranfälligsten Komponenten des Gast-WiFi-Betriebs - die Verteilung, Wiederverwendung und den Supportaufwand von gemeinsam genutzten Anmeldedaten.
Warum dies im laufenden Betrieb wichtig ist
Der praktische Einwand gegen strengere Funkkontrollen war schon immer der Aufwand für den Benutzer. "Das klingt zwar sicher, aber Gäste werden das nicht akzeptieren." Passpoint und OpenRoaming entkräften diesen Einwand, da sie die Sicherheit erhöhen, indem sie die Benutzererfahrung vereinfachen, statt sie zu verkomplizieren.
Das ist eine seltene und wertvolle Kombination.
In Unternehmens- und öffentlichen Umgebungen sollte ein modernes Gast-Modell drei Dinge gleichzeitig anstreben:
| Anforderung | Altes Portal-Modell | Passpoint und OpenRoaming Modell |
|---|---|---|
| Benutzeraufwand | Manuell und unbeständig | Automatisch nach der ersten Autorisierung |
| Sicherheitsniveau | Leicht zu imitieren und zu stören | Identitätsbasiert und von Anfang an verschlüsselt |
| Betrieblicher Aufwand | Personal-Support und wiederholtes Onboarding | Geringerer Aufwand nach der Einrichtung |
Hier beginnen Betreiber von Veranstaltungsorten auch, Netzwerke mit Kundenbindung und Servicequalität zu verknüpfen. Ein wiederkehrender Gast, der sich sofort wieder verbindet, erlebt das Netzwerk als zuverlässig und unsichtbar. Genau so sollte sich eine gute Sicherheit der WiFi Verbindung für einen Endbenutzer anfühlen.
Die Zukunft der Drahtlostechnologie ist sicher und einfach
Die Richtung ist eindeutig. Die Funksicherheit bewegt sich weg von gemeinsam genutzten Geheimnissen und hin zu einem identitätsbasierten Zugriff. Dieser Wandel ist wichtig, da gemeinsam genutzte Passwörter immer ein Kompromiss waren. Sie sind zwar leicht zu erklären, aber im großen Stil nur schwer zu kontrollieren.
Moderne Sicherheit bei der WiFi-Verbindung funktioniert besser, wenn das Netzwerk weiß, wer oder was sich verbindet, automatisch die richtige Richtlinie anwendet und diese Entscheidung bei Änderungen von Personen und Geräten aktuell hält. Aus diesem Grund rücken zertifikatsbasierter Zugriff, Enterprise-Authentifizierung und passwortloses Onboarding immer mehr in das praktische Zentrum eines guten Netzwerkdesigns.
Der alte Kompromiss zwischen Sicherheit und Benutzerfreundlichkeit ist heute hinfällig. Sie müssen sich nicht mehr zwischen einer starren Enterprise Einrichtung und einem komfortablen, aber risikoreichen Gastmodell entscheiden. Mit der richtigen Architektur können sich Mitarbeiter über eine verwaltete Identität authentifizieren, ältere Geräte können durch gerätespezifische Kontrollen isoliert werden und Gäste können sich über mühelose Mechanismen wie Passpoint und OpenRoaming verbinden.
Die wichtigere Lektion ist einfach. Beurteilen Sie ein Wireless-Netzwerk nicht danach, ob Benutzer online gehen können. Beurteilen Sie es danach, ob der Zugriff verifiziert ist, der Datenverkehr geschützt ist, benachbarte Geräte isoliert sind und Anmeldedaten ohne Chaos geändert werden können.
Wenn Ihre aktuelle Netzwerkkonstruktion immer noch auf gemeinsam genutzten Schlüsseln, manuellem Onboarding und portal-lastigen Workflows basiert, lohnt sich eine Neubewertung. Die stärksten Netzwerke machen die Sicherheit für legitime Benutzer mittlerweile fast unsichtbar, während die Kontrolle fest in den Händen der Betreiber bleibt.
Wenn Sie prüfen, wie Sie den Zugriff für Gäste, Mitarbeiter und Mandanten modernisieren können, lohnt sich eine Evaluierung von Purple als Plattform, die passwortlose Konnektivität für Gäste, identitätsbasierte Mitarbeiter-Authentifizierung und operative Kontrollen wie Passpoint, OpenRoaming und zugangsbasierte Gerätemodelle in einer einzigen Umgebung vereint.



