
RadSec: Wie RADIUS over TLS die Sicherheit der WiFi-Authentifizierung verbessert
Diese massgebliche technische Referenz erklärt, wie RadSec (RFC 6614) die Authentifizierung in Unternehmens-WiFi-Netzwerken sichert, indem der traditionelle RADIUS-Verkehr in eine TLS-Verschlüsselung eingepackt wird. Entwickelt für IT-Manager und Netzwerkarchitekten, deckt sie die Architektur, Bereitstellungsstrategien und praktische Schritte ab, um die Risiken von unverschlüsseltem UDP-RADIUS-Verkehr in Unternehmens- und Gästenetzwerken zu minimieren.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Security Guide →
Executive Summary
Herkömmliches RADIUS über UDP (Ports 1812/1813) wurde nicht für die moderne Bedrohungslandschaft von Unternehmen entwickelt. Da es sich ausschließlich auf ein Shared Secret und MD5-Hashing verlässt, bleiben Authentifizierungsdaten und Sitzungsattribute anfällig für Abfangversuche - insbesondere bei der Übertragung über öffentliche Netzwerke oder große, verteilte Standorte wie Hotel- und Einzelhandelsketten. RadSec (RADIUS über TLS, RFC 6614) schließt diese grundlegende Sicherheitslücke, indem es den RADIUS-Datenverkehr in einem TCP-basierten TLS 1.3-Tunnel über Port 2083 kapselt.
Für CTOs und Netzwerkarchitekten ist die Bereitstellung von RadSec nicht mehr nur eine Best Practice - es ist eine kritische Voraussetzung für den Schutz von corporate wifi, die Einhaltung der PCI-DSS 4.0-Konformität und die Teilnahme an modernen föderierten Roaming-Frameworks wie OpenRoaming. Dieser Leitfaden beschreibt die Architektur, die Implementierungsmuster und die betrieblichen Anforderungen für die Absicherung Ihrer Authentifizierungsinfrastruktur.
Technischer Deep-Dive: RADIUS vs. RadSec
Die Schwachstelle im traditionellen RADIUS
Bei einer standardmäßigen 802.1X-Bereitstellung leitet der Access Point (Authenticator) die Client-Anmeldedaten an den RADIUS-Server (Authentication Server) weiter. Bei herkömmlichem RADIUS wird diese Nutzlast über UDP gesendet. Der einzige Schutz ist ein Pre-Shared Key (PSK), mit dem das Passwort via MD5 verschleiert wird.
Diese Architektur birgt drei kritische Risiken:
- Keine Transportverschlüsselung: Benutzerattribute, MAC-Adressen und Sitzungsdaten werden im Klartext übertragen.
- Kryptografische Schwachstelle: MD5 ist anfällig für Offline-Wörterbuchangriffe, wenn ein Angreifer den Datenverkehr abfängt.
- Keine gegenseitige Authentifizierung: Der Access Point kann nicht kryptografisch überprüfen, ob er mit dem legitimen RADIUS-Server kommuniziert, was Angriffe über gefälschte Server ermöglicht.
Die RadSec-Architektur (RFC 6614)
RadSec behebt diese Mängel, indem es die Transportschicht von UDP auf TCP umstellt und die gesamte Nutzlast in TLS kapselt.
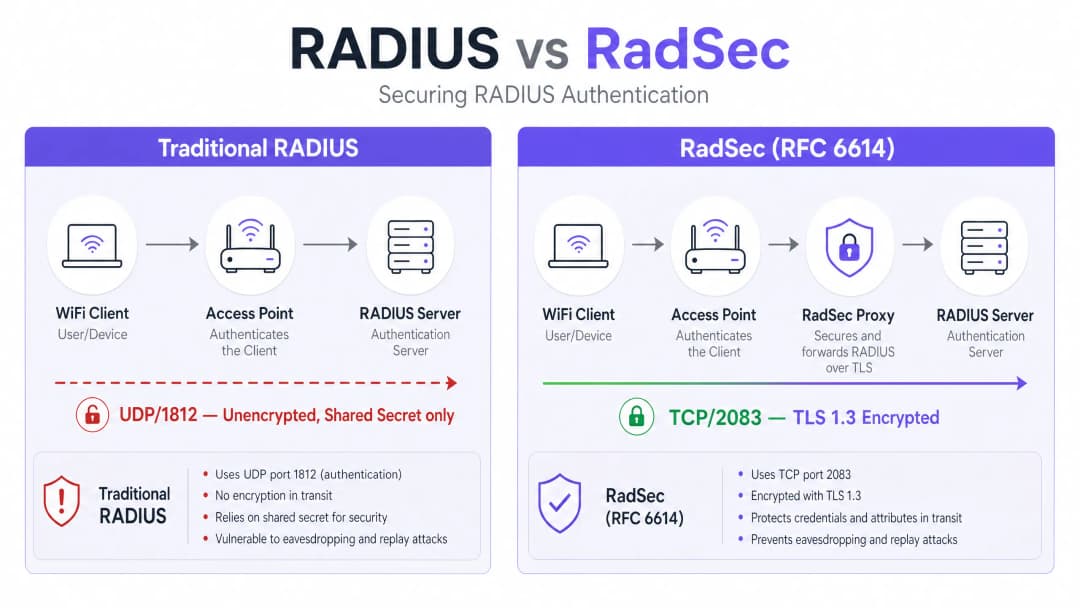
- Transport: TCP-Port 2083 sorgt für eine zuverlässige Zustellung und zustandsorientierte Verbindungen, was die Leistung in Umgebungen mit hoher Latenz verbessert.
- Verschlüsselung: TLS 1.2 oder 1.3 bietet eine robuste End-to-End-Verschlüsselung aller RADIUS-Attribute.
- Gegenseitige Authentifizierung: Sowohl der RADIUS-Client (oder Proxy) als auch der Server müssen gültige X.509-Zertifikate vorlegen, die von einer vertrauenswürdigen Zertifizierungsstelle (CA) ausgestellt wurden. Das Shared Secret wird nur aus Gründen der Abwärtskompatibilität beibehalten; TLS sorgt für die tatsächliche Sicherheit.Diese Architektur ist unverzichtbar für verteilte Umgebungen wie Einzelhandelsketten oder Hotelleriebetriebe, bei denen Access Points Authentifizierungsanfragen über das öffentliche Internet an einen zentralen oder in der Cloud gehosteten RADIUS-Server weiterleiten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung von RadSec folgt in der Regel einem von zwei Mustern: Native Unterstützung oder Proxy-basiert.
Muster 1: Natives RadSec
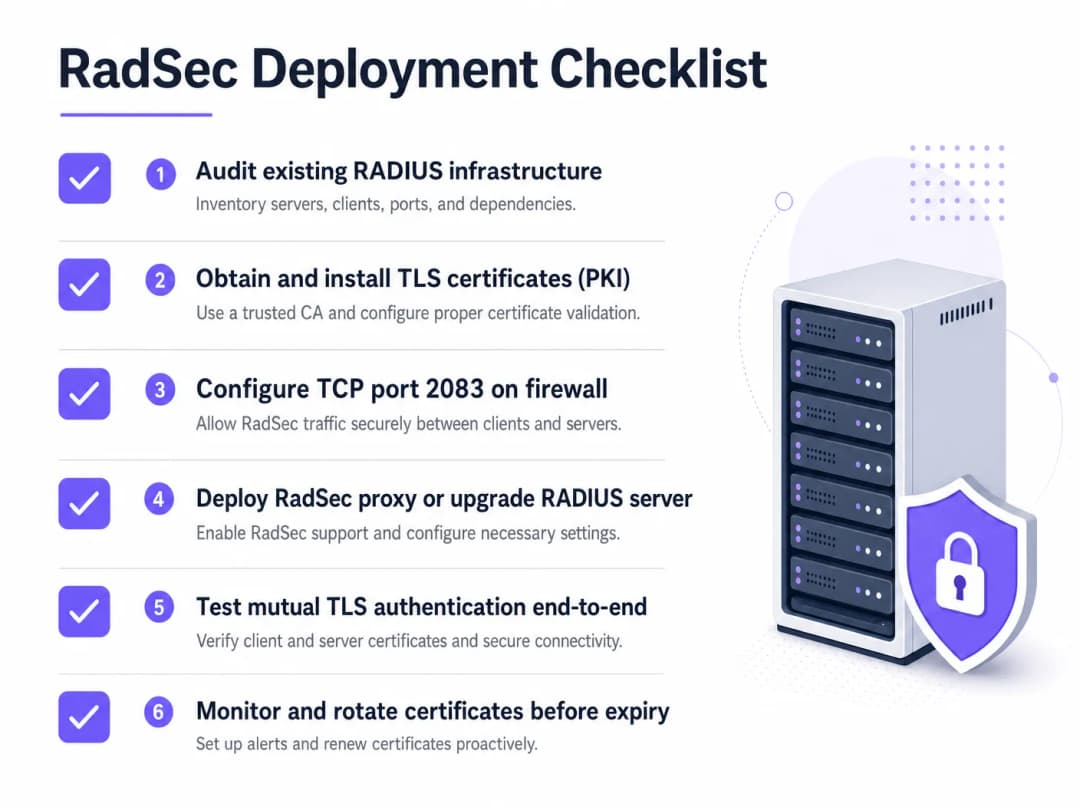
Wenn Ihre Infrastruktur dies nativ unterstützt (z. B. FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), konfigurieren Sie TLS-Zertifikate direkt auf dem RADIUS-Server und den Access Points bzw. Controllern. Dies bietet eine echte End-to-End-Verschlüsselung vom Edge bis zum Kern.
Muster 2: Der RadSec-Proxy
Viele veraltete RADIUS-Server (insbesondere Microsoft NPS) unterstützen RadSec nicht nativ. In diesen Umgebungen wird ein Proxy (wie z. B. radsecproxy) eingesetzt.
- Lokaler Abschnitt: Der AP sendet standardmäßiges UDP-RADIUS an den lokalen Proxy.
- WAN-Abschnitt: Der Proxy kapselt den Traffic in TLS und sendet ihn über TCP 2083 an den Upstream-Server.
Dieses Muster ermöglicht es Ihnen, den Weitverkehrsnetz-Traffic abzusichern, ohne die vorhandene Legacy-Infrastruktur ersetzen zu müssen.
Integration mit Purple
Die Plattformen für Guest WiFi und WiFi Analytics von Purple lassen sich nahtlos in Enterprise-RADIUS-Infrastrukturen integrieren. Im Rahmen der Connect-Lizenz fungiert Purple als kostenloser Identity Provider für OpenRoaming, wo RadSec eine zwingende Voraussetzung für die Absicherung des Föderationstraffics zwischen Standorten und dem zentralen Hub ist.
Best Practices
- Zertifikats-Lebenszyklusmanagement: Gegenseitiges TLS basiert auf gültigen Zertifikaten. Implementieren Sie eine automatisierte Verlängerung (z. B. über ACME) und eine strenge Überwachung. Ein abgelaufenes Zertifikat führt zu einem vollständigen Ausfall der Authentifizierung.
- Firewall-Konfiguration: Stellen Sie sicher, dass der TCP-Port 2083 sowohl für ausgehenden Traffic vom Standort als auch für eingehenden Traffic zum RADIUS-Server explizit freigegeben ist. Gehen Sie nicht davon aus, dass bestehende UDP-1812-Regeln angewendet werden.
- Priorisierung von risikoreichem Traffic: Beginnen Sie mit der Bereitstellung auf Verbindungen, die über das öffentliche Internet oder unsichere WANs verlaufen, bevor Sie zu lokalen Management-VLANs übergehen.
Weitere Informationen zur Absicherung des Edge-Bereichs finden Sie in unserem Leitfaden zu Access Point Security: Ihr Enterprise-Leitfaden für 2026.
Fehlerbehebung & Risikominimierung
Wenn RadSec fehlschlägt, liegt das selten an einem Authentifizierungsproblem, sondern fast immer an einem TLS- oder TCP-Problem.
- Symptom: Access Points werden als vom RADIUS-Server getrennt angezeigt.
- Prüfung: Firewall-Regeln für TCP 2083. Traditionelles RADIUS verwendet UDP; Netzwerk-Teams vergessen häufig, den TCP-Port freizugeben.
- Symptom: Die TCP-Verbindung wird hergestellt, aber die Authentifizierung schlägt sofort fehl.
- Prüfung: Zertifikatsvalidierung. Verifizieren Sie, ob der Common Name (CN) oder Subject Alternative Name (SAN) übereinstimmt, das Zertifikat nicht abgelaufen ist und der Client der signierenden CA vertraut. Nutzen Sie
openssl s_client -connect <server>:2083, um den Handshake zu debuggen.
- Prüfung: Zertifikatsvalidierung. Verifizieren Sie, ob der Common Name (CN) oder Subject Alternative Name (SAN) übereinstimmt, das Zertifikat nicht abgelaufen ist und der Client der signierenden CA vertraut. Nutzen Sie
Stellen Sie sicher, dass Ihre Netzwerkgrundlagen solide sind. Lesen Sie unsere Empfehlungen unter Schützen Sie Ihr Netzwerk mit starkem DNS und Sicherheit.
ROI & geschäftliche Auswirkungen
Die Implementierung von RadSec ist eine Investition in die Risikominderung. Der ROI bemisst sich an der Vermeidung von Datenpannen, Compliance-Strafen (PCI-DSS, GDPR) und Reputationsschäden. Darüber hinaus ermöglicht sie die Teilnahme an modernen Roaming-Föderationen wie OpenRoaming, was das Gästeerlebnis in den Bereichen Gesundheitswesen und Transportwesen erheblich verbessern kann.
Hören Sie sich das Briefing an
Für einen tieferen Einblick in die operativen Abläufe bei der Bereitstellung von RadSec hören Sie sich unser 10-minütiges technisches Briefing an:
Für spezifische Konfigurationsschritte auf Client-Geräten lesen Sie bitte So richten Sie Enterprise WiFi unter iOS und macOS mit 802.1X ein.
Schlüsseldefinitionen
RadSec
Eine Erweiterung des RADIUS-Protokolls, die den RADIUS-Verkehr in einem TLS-Tunnel über den TCP-Port 2083 kapselt.
Wird verwendet, um den Authentifizierungsverkehr bei der Übertragung über unsichere Netzwerke zu sichern und das Abfangen von Anmeldedaten zu verhindern.
Mutual TLS (mTLS)
Ein Sicherheitsverfahren, bei dem sowohl der Client als auch der Server X.509-Zertifikate vorlegen, um die Identität des jeweils anderen zu überprüfen, bevor eine verschlüsselte Verbindung hergestellt wird.
Der Kern-Authentifizierungsmechanismus von RadSec, der die Abhängigkeit von statischen Shared Secrets ersetzt.
802.1X
Der IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der zur Authentifizierung von Geräten verwendet wird, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das Framework, das auf RADIUS (und folglich auf RadSec) basiert, um Benutzeranmeldedaten mit einem Verzeichnis abzugleichen.
radsecproxy
Ein Open-Source-Daemon, der als Proxy fungiert und standardmässigen UDP-RADIUS-Verkehr in RadSec (TLS über TCP) und umgekehrt umwandelt.
Wird bereitgestellt, wenn die native RadSec-Unterstützung auf Access Points oder älteren RADIUS-Servern wie Microsoft NPS fehlt.
OpenRoaming
Ein von der WiFi Alliance entwickelter Federationsstandard, der es Benutzern ermöglicht, sich weltweit nahtlos und sicher mit teilnehmenden WiFi-Netzwerken zu verbinden.
OpenRoaming schreibt die Verwendung von RadSec vor, um den Authentifizierungsverkehr zwischen Standorten und Identitätsanbietern zu sichern.
Shared Secret
Eine statische Textzeichenfolge, die im traditionellen RADIUS verwendet wird, um Passwörter zu verschleiern und die Quelle von Anfragen zu verifizieren.
Obwohl aus Gründen der Abwärtskompatibilität in RadSec-Konfigurationen technisch noch vorhanden, wird es durch die TLS-Verschlüsselung überflüssig.
FreeRADIUS
Ein weit verbreiteter Open-Source-RADIUS-Server, der native Unterstützung für RadSec bietet.
Wird aufgrund seiner Flexibilität und nativen TLS-Funktionen häufig in Unternehmensumgebungen und Roaming-Federations eingesetzt.
PKI (Public Key Infrastructure)
Das Framework aus Rollen, Richtlinien und Software, das zur Erstellung, Verwaltung, Verteilung und zum Widerruf digitaler Zertifikate benötigt wird.
Eine Voraussetzung für die Bereitstellung von RadSec, da Sie Zertifikate für alle RADIUS-Clients und -Server ausstellen und verwalten müssen.
Ausgearbeitete Beispiele
Eine Hotelgruppe mit 200 Hotels nutzt Microsoft NPS zentral für die Mitarbeiterauthentifizierung. Die Access Points in jedem Hotel senden RADIUS-Anfragen derzeit über das öffentliche Internet via UDP 1812. Der CTO fordert eine Verschlüsselung für den gesamten Authentifizierungsverkehr, aber ein Austausch von NPS ist in diesem Jahr keine Option.
Implementieren Sie einen RadSec-Proxy (z. B. radsecproxy) an jedem Hotelstandort und einen entsprechenden Proxy im zentralen Rechenzentrum vor den NPS-Servern. Die lokalen APs senden UDP-RADIUS an den lokalen Proxy. Der lokale Proxy baut einen gegenseitigen TLS-Tunnel über TCP 2083 über das Internet zum zentralen Proxy auf. Der zentrale Proxy beendet den TLS-Tunnel und leitet standardmässigen UDP-RADIUS an den NPS-Server weiter.
Eine grosse Universität implementiert OpenRoaming auf ihrem Campus, um Gastwissenschaftlern einen nahtlosen Zugang zu ermöglichen. Sie betreiben FreeRADIUS 3.0.
Aktivieren Sie natives RadSec in FreeRADIUS. Erstellen Sie X.509-Zertifikate von einer Zertifizierungsstelle (CA), der die OpenRoaming-Federation vertraut. Konfigurieren Sie die Campus-Firewall so, dass eingehender und ausgehender TCP 2083-Verkehr zu den Hubs der Federation zugelassen wird. Konfigurieren Sie die Wireless LAN Controller so, dass sie RadSec für alle an die Federation gerichteten Authentifizierungsanfragen verwenden.
Übungsfragen
Q1. Ihr Team hat natives RadSec zwischen den Access Points Ihrer Remote-Niederlassung und Ihrem zentralen FreeRADIUS-Server bereitgestellt. Die APs können den Server anpingen, aber die Authentifizierungsanfragen laufen vollständig ins Zeitlimit, und es geht kein Datenverkehr in die RADIUS-Protokolle ein.
Hinweis: RadSec verwendet ein anderes Transportprotokoll und einen anderen Port als herkömmliches RADIUS.
Musterlösung anzeigen
Die Firewall blockiert wahrscheinlich den TCP-Port 2083. Netzwerkteams, die an herkömmliches RADIUS gewöhnt sind, lassen oft nur die UDP-Ports 1812/1813 zu. Sie müssen TCP 2083 ausgehend von der Niederlassung und eingehend zum RADIUS-Server explizit erlauben.
Q2. Sie prüfen die WiFi-Architektur eines Einzelhandelskunden. Dieser nutzt zentral Microsoft NPS. Seine Store-APs senden Authentifizierungsanfragen über das Internet via ein IPsec VPN. Ist RadSec hier erforderlich?
Hinweis: Berücksichtigen Sie die bereits vorhandenen Verschlüsselungsebenen.
Musterlösung anzeigen
Obwohl RadSec eine Best Practice ist, bietet das IPsec VPN bereits eine Transportverschlüsselung für den UDP-RADIUS-Datenverkehr über das ungesicherte Internet. Die Bereitstellung von RadSec würde hier eine zusätzliche Schutzebene (Defense-in-Depth) bieten, ist jedoch weniger dringend, als wenn der Datenverkehr unverschlüsselt das Internet durchqueren würde.
Q3. Eine Woche nach einer erfolgreichen RadSec-Proxy-Bereitstellung schlägt die gesamte WiFi-Authentifizierung im gesamten Unternehmen gleichzeitig an einem Montag um 09:00 Uhr fehl. Das Netzwerkteam bestätigt, dass die Firewall-Regeln unverändert sind.
Hinweis: Was ist der primäre Authentifizierungsmechanismus für den TLS-Tunnel selbst?
Musterlösung anzeigen
Die für die gegenseitige TLS-Authentifizierung verwendeten X.509-Zertifikate sind wahrscheinlich abgelaufen. Wenn Zertifikate ablaufen, schlägt der TLS-Handshake fehl, die TCP-Verbindung bricht ab und der RADIUS-Datenverkehr kann nicht mehr fließen. Implementieren Sie eine automatisierte Zertifikatsüberwachung und -rotation, um dies zu verhindern.
Häufig gestellte Fragen
Was ist RadSec (RFC 6614) und wie unterscheidet es sich von herkömmlichem RADIUS?
RadSec kapselt standardmäßige RADIUS-Authentifizierungs-, Autorisierungs- und Accounting-Datenpakete (AAA) in einen sicheren TLS 1.3-Tunnel über den TCP-Port 2083. Legacy-RADIUS (RFC 2865) stützt sich auf verbindungslose UDP-Ports 1812 und 1813 mit MD5-gehashten Shared Secrets, was Pakete dem Abhören, der Paketmanipulation und der UDP-Fragmentierung aussetzt. RadSec führt eine gegenseitige TLS-Zertifikatsvalidierung (mTLS), Connection Keep-Alives und einen verschlüsselten WAN-Transport zwischen Wireless-Controllern und Cloud-RADIUS-Servern ein.
Wie schützt RadSec das Enterprise WiFi vor der BlastRADIUS-Schwachstelle?
BlastRADIUS (CVE-2024-3596) nutzt MD5-Kollisionen in veralteten RFC 2865 Access-Request-Paketen aus, wodurch Angreifer auf dem WAN-Pfad gültige Access-Accept-Antworten fälschen können, ohne das Shared Secret zu kennen. Da RadSec die gesamte RADIUS-Sitzung in einen authentifizierten, verschlüsselten TLS 1.3-Stream verpackt, können Angreifer Paket-Payloads oder -Attribute weder einsehen noch manipulieren, was MD5-Fälschungen und Man-in-the-Middle-Angriffe neutralisiert.
Warum beseitigt RadSec Probleme mit der EAP-TLS-Paketfragmentierung über WAN-Verbindungen?
Bei zertifikatsbasierten 802.1X EAP-TLS-Authentifizierungen überschreiten Client- und Zwischenzertifikatsketten häufig die standardmäßige Ethernet-MTU von 1500 Byte. Über UDP werden fragmentierte RADIUS-Pakete regelmäßig von zwischengeschalteten Internetdienstanbietern, Unternehmens-Firewalls und Carrier-NAT-Gateways verworfen. RadSec nutzt TCP Path MTU Discovery (PMTU) und TCP-Segmentierung, wodurch eine nahtlose Übertragung großer Zertifikatsketten ohne Paketverluste oder Controller-Timeouts gewährleistet wird.
Wie reduziert persistentes TCP-Verbindungspooling in RadSec die Authentifizierungslatenz?
Anstatt für jede Authentifizierungsanfrage einen neuen TCP-Drei-Wege-Handshake und einen TLS-Schlüsselaustausch durchzuführen, richten moderne Enterprise-Controller und RadSec-Proxys persistente Verbindungspools ein. Einmal eingerichtet, nutzen mehrere 802.1X-Authentifizierungen denselben offenen TLS-Socket. Wenn ein Paket im WAN verloren geht, überträgt die selektive TCP-Bestätigung (SACK) das verlorene Segment innerhalb von 1 bis 2 Roundtrips (~70 ms) erneut und vermeidet so die mehrsekündigen Anwendungs-Timeouts, die bei UDP RADIUS üblich sind.
Welche gegenseitige Zertifikatsauthentifizierung (mTLS) ist für die Bereitstellung von RadSec erforderlich?
RFC 6614 schreibt eine bidirektionale X.509-Zertifikatsvalidierung vor. Der Wireless Access Controller überprüft den Subject Alternative Name (SAN) des Serverzertifikats anhand des Cloud RADIUS FQDN (radius1.purplewifi.net) unter Verwendung eines vertrauenswürdigen Enterprise-CA-Bundles. Umgekehrt verifiziert der Cloud RADIUS-Server das Client-Zertifikat und den privaten Schlüssel des Controllers, um sicherzustellen, dass nur autorisierte Netzwerkhardware Authentifizierungsanfragen senden kann.
Welche Firewall-Regeln und Netzwerkports sind für die RadSec-Bereitstellung erforderlich?
Netzwerkadministratoren müssen ausgehenden Datenverkehr auf TCP-Port 2083 von Wireless LAN Controllern oder Edge Access Points zu den Cloud RADIUS-Endpunkten zulassen. Im Gegensatz zum herkömmlichen UDP RADIUS, das Stateful-NAT-Pinholes auf UDP 1812 und 1813 erfordert, die nach 30 Sekunden Inaktivität häufig ablaufen, nutzt RadSec einen einzigen ausgehenden TCP-Stream, der durch automatisierte Keep-Alive-Probes auf Anwendungsebene aufrechterhalten wird.
Weiterlesen in dieser Reihe
CIPA-Compliance: Checkliste für Betreiber von Veranstaltungsorten
Sie können entscheiden, ob CIPA für Ihr WiFi bindend ist, dann Netzwerke segmentieren, den DNS-Verkehr über Purple Shield leiten und Umgehungswege schließen. Sie wissen zudem, welche Nachweise Sie für die Zertifizierung nach Form 486 oder Form 479 aufbewahren müssen. Die Checkliste weist jeder Anforderung einen Verantwortlichen zu, damit bei Ihrer nächsten Zertifizierung für das Förderjahr nichts fehlt.
WPA3 Transition Mode Verbindungsfehler: Eine Bereitstellungs-Checkliste für Cisco Meraki, HPE Aruba und Ruckus
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum Geräte auf einer WPA3 SAE Transition Mode SSID fehlschlagen, und beheben Sie das Problem auf Cisco Meraki, HPE Aruba oder Ruckus. Sie werden 802.11 Status-Codes den Ursachen zuordnen, PMF-, 802.11r- und 6GHz-Probleme isolieren und entscheiden, wann der Wechsel zu einer reinen WPA3 SSID sinnvoll ist.
Bestes DNS-Filtering: Ein umfassender Leitfaden für Unternehmen
Dieser technische Leitfaden erklärt, wie DNS-Filtering für Unternehmen öffentliche Netzwerke sichert, indem schädliche Domains auf der Auflösungsebene blockiert werden - noch bevor eine Verbindung hergestellt wird. Er bietet IT-Leitern, Netzwerkarchitekten und Standort-Betriebsteams die Bereitstellungsarchitektur, Firewall-Konfiguration und den Compliance-Kontext, die sie benötigen, um Guest WiFi in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu schützen. Purple Shield blockiert Malware, Botnetze und unangemessene Inhalte auf DNS-Ebene an über 80.000 Live-Standorten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.