
RadSec : Comment RADIUS sur TLS améliore la sécurité de l'authentification WiFi
Cette référence technique de référence explique comment RadSec (RFC 6614) sécurise l'authentification WiFi d'entreprise en encapsulant le trafic RADIUS traditionnel dans un chiffrement TLS. Conçu pour les directeurs informatiques et les architectes réseau, ce guide aborde l'architecture, les stratégies de déploiement et les étapes pratiques pour atténuer les risques liés au trafic UDP RADIUS non chiffré sur les réseaux d'entreprise et invités.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi pour les entreprises →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
Résumé exécutif
Le RADIUS traditionnel sur UDP (ports 1812/1813) n'a pas été conçu pour le paysage moderne des menaces d'entreprise. Reposant uniquement sur un secret partagé et un hachage MD5, il laisse les identifiants d'authentification et les attributs de session vulnérables à l'interception, en particulier lors de la traversée de réseaux publics ou de grands parcs distribués comme les chaînes d'hôtellerie et de vente au détail. RadSec (RADIUS sur TLS, RFC 6614) comble cette faille de sécurité fondamentale en encapsulant le trafic RADIUS dans un tunnel TLS 1.3 basé sur TCP via le port 2083.
Pour les directeurs techniques et les architectes réseau, le déploiement de RadSec n'est plus seulement une bonne pratique - c'est une exigence essentielle pour protéger le WiFi d'entreprise, maintenir la conformité PCI-DSS 4.0 et participer aux frameworks de roaming fédérés modernes comme OpenRoaming. Ce guide détaille l'architecture, les modèles d'implémentation et les exigences opérationnelles pour sécuriser votre infrastructure d'authentification.
Analyse technique approfondie : RADIUS vs RadSec
La vulnérabilité du RADIUS traditionnel
Dans un déploiement 802.1X standard, le point d'accès (authentificateur) transmet les identifiants du client au serveur RADIUS (serveur d'authentification). Dans le RADIUS traditionnel, cette charge utile est envoyée sur UDP. La seule protection est une clé pré-partagée (PSK) utilisée pour masquer le mot de passe via MD5.
Cette architecture présente trois risques critiques :
- Absence de chiffrement de transport : les attributs de l'utilisateur, les adresses MAC et les données de session sont transmis en clair.
- Faiblesse cryptographique : MD5 est vulnérable aux attaques par dictionnaire hors ligne si un attaquant capture le trafic.
- Pas d'authentification mutuelle : le point d'accès ne peut pas vérifier par voie cryptographique qu'il communique avec le serveur RADIUS légitime, ce qui permet des attaques par serveur malveillant.
L'architecture RadSec (RFC 6614)
RadSec résout ces failles en faisant passer la couche de transport de UDP à TCP et en enveloppant l'intégralité de la charge utile dans TLS.
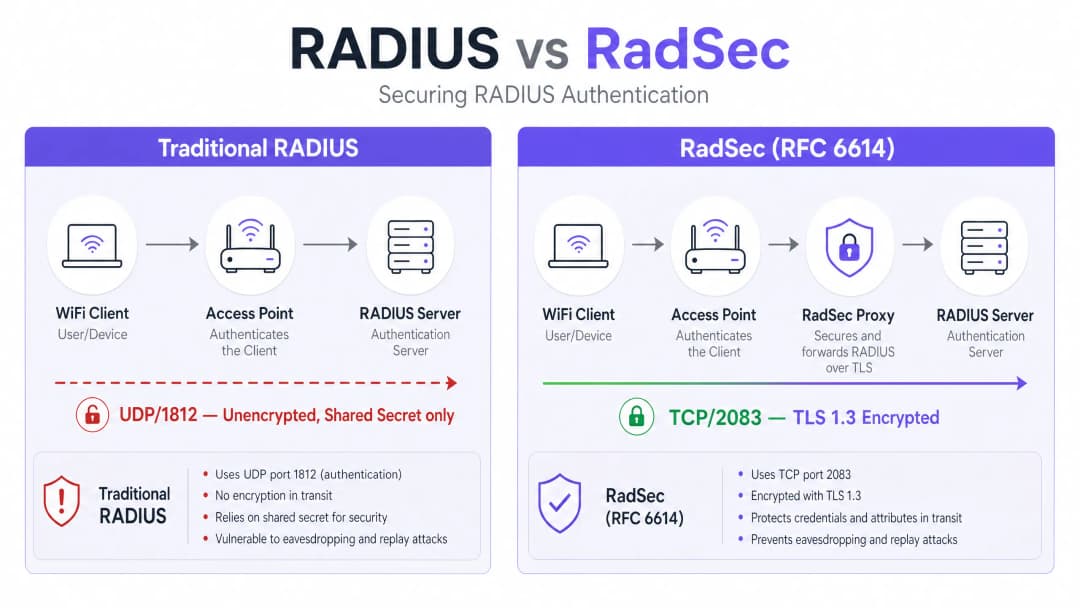
- Transport : le port TCP 2083 garantit une livraison fiable et des connexions avec état, améliorant les performances dans les environnements à forte latence.
- Chiffrement : TLS 1.2 ou 1.3 fournit un chiffrement robuste et de bout en bout de tous les attributs RADIUS.
- Authentification mutuelle : le client RADIUS (ou proxy) et le serveur doivent tous deux présenter des certificats X.509 valides délivrés par une autorité de certification (CA) de confiance. Le secret partagé est conservé uniquement pour la rétrocompatibilité ; TLS assure la sécurité réelle.Cette architecture est essentielle pour les environnements distribués, tels que les chaînes de Retail ou les établissements de l'indutrie Hospitality, où les points d'accès renvoient les demandes d'authentification via l'internet public vers un serveur RADIUS central ou hébergé dans le cloud.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement de RadSec suit généralement l'un de ces deux modèles : le support natif ou l'utilisation d'un proxy.
Modèle 1 : RadSec natif
Si votre infrastructure le prend en charge nativement (par exemple, FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), vous configurez les certificats TLS directement sur le serveur RADIUS et les points d'accès ou contrôleurs. Cela offre un véritable chiffrement de bout en bout, de la périphérie jusqu'au cœur de réseau.
Modèle 2 : Le proxy RadSec
De nombreux serveurs RADIUS existants (notamment Microsoft NPS) ne prennent pas en charge RadSec nativement. Dans ces environnements, un proxy (tel que radsecproxy) est déployé.
- Segment local : L'AP envoie des requêtes RADIUS UDP standard au proxy local.
- Segment WAN : Le proxy encapsule le trafic dans TLS et l'envoie via le port TCP 2083 au serveur en amont.
Ce modèle vous permet de sécuriser le trafic sur réseau étendu sans remplacer l'infrastructure existante.
Intégration avec Purple
Les plateformes de Guest WiFi et de WiFi Analytics de Purple s'intègrent de manière transparente avec l'infrastructure RADIUS de l'entreprise. Sous la licence Purple Connect, Purple agit en tant que fournisseur d'identité gratuit pour OpenRoaming, où RadSec est une exigence obligatoire pour sécuriser le trafic de fédération entre les sites et le hub central.
Bonnes pratiques
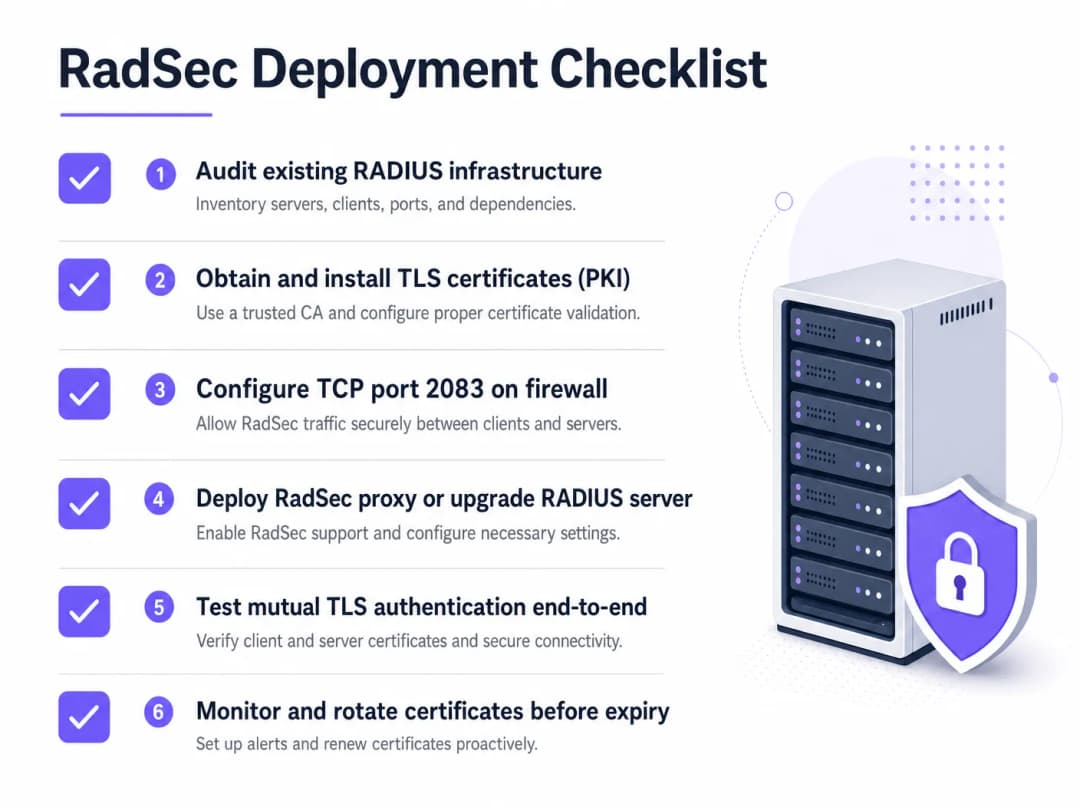
- Gestion du cycle de vie des certificats : Le TLS mutuel repose sur des certificats valides. Implémentez un renouvellement automatisé (par exemple, via ACME) et une surveillance stricte. Un certificat expiré entraînera une interruption totale de l'authentification.
- Configuration du pare-feu : Assurez-vous que le port TCP 2083 est explicitement autorisé, à la fois en sortie depuis le site et en entrée vers le serveur RADIUS. Ne présumez pas que les règles UDP 1812 existantes s'appliqueront.
- Prioriser le trafic à haut risque : Commencez le déploiement sur les liaisons qui traversent l'internet public ou les réseaux WAN non approuvés avant de passer aux VLAN de gestion locale.
Pour en savoir plus sur la sécurisation de la périphérie, lisez notre guide sur la Sécurité des points d'accès : Votre guide d'entreprise 2026.
Dépannage et atténuation des risques
Lorsque RadSec échoue, il s'agit rarement d'un problème d'authentification ; c'est presque toujours un problème TLS ou TCP.
- Symptôme : Les points d'accès apparaissent comme déconnectés du serveur RADIUS.
- Vérification : Règles de pare-feu pour le port TCP 2083. Le RADIUS traditionnel utilise UDP ; les équipes réseau oublient fréquemment d'ouvrir le port TCP.
- Symptôme : La connexion TCP s'établit, mais l'authentification échoue immédiatement.
- Vérification : Validation du certificat. Vérifiez que le Common Name (CN) ou le Subject Alternative Name (SAN) correspond, que le certificat n'a pas expiré et que le client fait confiance à l'AC de signature. Utilisez
openssl s_client -connect <server>:2083pour déboguer le handshake.
- Vérification : Validation du certificat. Vérifiez que le Common Name (CN) ou le Subject Alternative Name (SAN) correspond, que le certificat n'a pas expiré et que le client fait confiance à l'AC de signature. Utilisez
Assurez-vous que les bases de votre réseau sont solides. Consultez nos conseils sur la protection de votre réseau avec un DNS solide et la sécurité.
ROI et impact commercial
L'implémentation de RadSec est un investissement de réduction des risques. Le ROI se mesure à l'évitement des violations de données, des amendes de conformité (PCI-DSS, GDPR) et des dommages réputationnels. De plus, cela permet de participer à des fédérations de roaming modernes comme OpenRoaming, ce qui peut considérablement améliorer l'expérience des clients dans les secteurs de la santé et des transports.
Écouter le briefing
Pour approfondir les réalités opérationnelles du déploiement de RadSec, écoutez notre briefing technique de 10 minutes :
Pour connaître les étapes de configuration spécifiques sur les appareils clients, reportez-vous à la section Comment configurer le WiFi d'entreprise sur iOS et macOS avec 802.1X.
Définitions clés
RadSec
Une extension du protocole RADIUS qui encapsule le trafic RADIUS dans un tunnel TLS sur le port TCP 2083.
Utilisé pour sécuriser le trafic d'authentification lorsqu'il traverse des réseaux non sécurisés, empêchant l'interception des identifiants.
TLS mutuel (mTLS)
Un processus de sécurité dans lequel le client et le serveur présentent tous deux des certificats X.509 pour vérifier mutuellement leur identité avant d'établir une connexion chiffrée.
Le mécanisme d'authentification central de RadSec, remplaçant la dépendance aux secrets partagés statiques.
802.1X
La norme IEEE pour le contrôle d'accès réseau basé sur les ports, utilisée pour authentifier les appareils tentant de se connecter à un réseau LAN ou WLAN.
Le framework qui s'appuie sur RADIUS (et par extension, RadSec) pour valider les identifiants des utilisateurs par rapport à un annuaire.
radsecproxy
Un démon open-source qui agit comme un proxy, convertissant le trafic UDP RADIUS standard en RadSec (TLS sur TCP) et inversement.
Déployé lorsque le support natif de RadSec est absent des points d'accès ou des serveurs RADIUS existants comme Microsoft NPS.
OpenRoaming
Une norme de fédération développée par la WiFi Alliance qui permet aux utilisateurs de se connecter de manière transparente et sécurisée aux réseaux WiFi participants dans le monde entier.
OpenRoaming impose l'utilisation de RadSec pour sécuriser le trafic d'authentification entre les sites et les fournisseurs d'identité.
Secret partagé
Une chaîne de texte statique utilisée dans le protocole RADIUS traditionnel pour masquer les mots de passe et vérifier la source des requêtes.
Bien que toujours techniquement présent dans les configurations RadSec pour la rétrocompatibilité, il est remplacé par le chiffrement TLS.
FreeRADIUS
Un serveur RADIUS open-source largement déployé qui offre une prise en charge native de RadSec.
Souvent utilisé dans les environnements d'entreprise et les fédérations d'itinérance en raison de sa flexibilité et de ses capacités TLS natives.
PKI (Infrastructure à clés publiques)
La structure de rôles, de politiques et de logiciels requise pour créer, gérer, distribuer et révoquer des certificats numériques.
Un prérequis pour le déploiement de RadSec, car vous devez émettre et gérer des certificats pour tous les clients et serveurs RADIUS.
Exemples concrets
Un groupe hôtelier de 200 établissements utilise Microsoft NPS de manière centralisée pour l'authentification du personnel. Les points d'accès de chaque hôtel envoient actuellement des requêtes RADIUS sur l'internet public via UDP 1812. Le CTO exige le chiffrement de tout le trafic d'authentification, mais le remplacement de NPS n'est pas envisageable cette année.
Déployez un proxy RadSec (par exemple, radsecproxy) sur chaque site hôtelier et un proxy correspondant dans le centre de données central devant les serveurs NPS. Les AP locaux envoient le flux UDP RADIUS au proxy local. Le proxy local établit un tunnel TLS mutuel sur le port TCP 2083 à travers Internet vers le proxy central. Le proxy central met fin au tunnel TLS et transfère le flux UDP RADIUS standard au serveur NPS.
Une grande université déploie OpenRoaming sur son campus pour permettre un accès transparent aux universitaires de passage. Elle utilise FreeRADIUS 3.0.
Activez le support natif de RadSec au sein de FreeRADIUS. Générez des certificats X.509 à partir d'une autorité de certification (CA) approuvée par la fédération OpenRoaming. Configurez le pare-feu du campus pour autoriser le trafic entrant et sortant sur le port TCP 2083 vers les hubs de la fédération. Configurez les contrôleurs LAN sans fil pour utiliser RadSec pour toutes les requêtes d'authentification destinées à la fédération.
Questions d'entraînement
Q1. Votre équipe a déployé RadSec natif entre les points d'accès de votre filiale distante et votre serveur FreeRADIUS central. Les points d'accès peuvent pinguer le serveur, mais les demandes d'authentification expirent complètement, et aucun trafic n'apparaît dans les journaux RADIUS.
Conseil : RadSec utilise un protocole de transport et un port différents du RADIUS traditionnel.
Voir la réponse type
Le pare-feu bloque probablement le port TCP 2083. Les équipes réseau habituées au RADIUS traditionnel n'autorisent souvent que les ports UDP 1812/1813. Vous devez explicitement autoriser le port TCP 2083 en sortie depuis la filiale et en entrée vers le serveur RADIUS.
Q2. Vous auditez l'architecture WiFi d'un client du secteur de la vente au détail. Ils utilisent Microsoft NPS de manière centralisée. Les points d'accès de leurs magasins envoient des demandes d'authentification sur Internet via un VPN IPsec. RadSec est-il requis dans ce cas ?
Conseil : Pensez aux couches de chiffrement déjà en place.
Voir la réponse type
Bien que RadSec soit une bonne pratique, le VPN IPsec fournit déjà un chiffrement de la couche de transport pour le trafic RADIUS UDP sur l'Internet non sécurisé. Déployer RadSec ici offrirait une défense en profondeur mais est moins urgent que si le trafic traversait Internet de manière native.
Q3. Une semaine après le déploiement réussi d'un proxy RadSec, toutes les authentifications WiFi de l'entreprise échouent simultanément un lundi à 09h00. L'équipe réseau confirme que les règles du pare-feu n'ont pas été modifiées.
Conseil : Quel est le mécanisme d'authentification principal pour le tunnel TLS lui-même ?
Voir la réponse type
Les certificats X.509 utilisés pour l'authentification TLS mutuelle ont probablement expiré. Lorsque les certificats expirent, la liaison TLS échoue, la connexion TCP s'interrompt et le trafic RADIUS ne peut plus circuler. Mettez en place une surveillance et une rotation automatisées des certificats pour éviter ce problème.
Questions fréquentes
Qu'est-ce que RadSec (RFC 6614) et en quoi diffère-t-il du RADIUS hérité ?
RadSec encapsule les datagrammes standards d'authentification, d'autorisation et de comptabilité (AAA) de RADIUS dans un tunnel TLS 1.3 sécurisé sur le port TCP 2083. Le RADIUS hérité (RFC 2865) repose sur des ports UDP sans connexion 1812 et 1813 avec des secrets partagés hachés en MD5, exposant les paquets à l'écoute clandestine, à l'altération des paquets et à la fragmentation UDP. RadSec introduit la validation mutuelle des certificats TLS (mTLS), des messages de maintien de connexion (keep-alive) et un transport WAN chiffré entre les contrôleurs sans fil et les serveurs RADIUS cloud.
Comment RadSec protège-t-il le WiFi d'entreprise contre la vulnérabilité BlastRADIUS ?
BlastRADIUS (CVE-2024-3596) exploite les collisions cryptographiques MD5 dans les paquets hérités RFC 2865 Access-Request, permettant à des attaquants sur le chemin WAN de forger des réponses Access-Accept valides sans connaître le secret partagé. Comme RadSec enveloppe l'intégralité de la session RADIUS dans un flux TLS 1.3 authentifié et chiffré, les attaquants ne peuvent pas inspecter ou manipuler les charges utiles ou les attributs des paquets, neutralisant ainsi la falsification MD5 et les attaques de l'homme du milieu.
Pourquoi RadSec élimine-t-il les problèmes de fragmentation des paquets EAP-TLS sur les liaisons WAN ?
Dans les authentifications 802.1X EAP-TLS basées sur des certificats, les chaînes de certificats clients et intermédiaires dépassent fréquemment la MTU Ethernet standard de 1500 octets. Sur UDP, les paquets RADIUS fragmentés sont régulièrement rejetés par les fournisseurs d'accès Internet intermédiaires, les pare-feu d'entreprise et les passerelles NAT d'opérateurs. RadSec utilise la découverte de la MTU du chemin TCP (PMTU) et la segmentation TCP, garantissant le transfert transparent des grandes chaînes de certificats sans perte de paquets ni expiration des contrôleurs.
Comment le regroupement persistant des connexions TCP dans RadSec réduit-il la latence d'authentification ?
Plutôt que d'effectuer une nouvelle poignée de main TCP à trois voies et un échange de clés TLS pour chaque demande d'authentification, les contrôleurs d'entreprise modernes et les proxys RadSec établissent des pools de connexions persistantes. Une fois établis, plusieurs authentifications 802.1X réutilisent le socket TLS ouvert. Si un paquet est perdu sur le WAN, l'acquittement sélectif TCP (SACK) retransmet le segment perdu en 1 à 2 allers-retours (~70 ms), évitant ainsi les blocages de plusieurs secondes dus aux expirations d'application fréquents avec le protocole UDP RADIUS.
Quelle authentification mutuelle par certificat (mTLS) est requise pour déployer RadSec ?
La RFC 6614 impose une validation bidirectionnelle des certificats X.509. Le contrôleur d'accès sans fil vérifie le nom alternatif du sujet (SAN) du certificat du serveur par rapport au FQDN du Cloud RADIUS (radius1.purplewifi.net) à l'aide d'un magasin d'autorités de certification d'entreprise de confiance. À l'inverse, le serveur Cloud RADIUS vérifie le certificat client du contrôleur et sa clé privée, garantissant que seuls les équipements réseau autorisés peuvent soumettre des demandes d'authentification.
Quels ports réseau et règles de pare-feu sont nécessaires pour le déploiement de RadSec ?
Les administrateurs réseau doivent autoriser le trafic sortant sur le port TCP 2083 depuis les contrôleurs LAN sans fil ou les points d'accès de périphérie vers les points de terminaison Cloud RADIUS. Contrairement au protocole hérité UDP RADIUS, qui nécessite des ouvertures NAT dynamiques sur les ports UDP 1812 et 1813 qui expirent souvent après 30 secondes d'inactivité, RadSec utilise un seul flux TCP sortant maintenu par des sondes d'activité automatisées au niveau de la couche applicative.
Continuer la lecture de cette série
Conformité CIPA : liste de contrôle de conformité pour les exploitants de sites
Vous serez en mesure de déterminer si la CIPA s'applique à votre WiFi, puis de segmenter les réseaux, d'acheminer le DNS via Purple Shield et de bloquer les voies de contournement. Vous saurez également quelles preuves conserver pour la certification du Form 486 ou du Form 479. La liste de contrôle attribue un responsable à chaque exigence, afin de garantir que rien ne manque pour la certification de votre prochaine année de financement.
Échecs de connexion en mode de transition WPA3 : une checklist de déploiement pour Cisco Meraki, HPE Aruba et Ruckus
Utilisez cette checklist pour diagnostiquer pourquoi des appareils échouent à se connecter sur un SSID en mode de transition WPA3 SAE et résoudre le problème sur Cisco Meraki, HPE Aruba ou Ruckus. Vous ferez correspondre les codes d'état 802.11 aux causes, isolerez les problèmes de PMF, 802.11r et 6GHz, et déciderez quand passer à un SSID WPA3 uniquement.
Meilleur filtrage DNS : un guide complet pour les entreprises
Ce guide de référence technique explique comment le filtrage DNS d'entreprise sécurise les réseaux publics en bloquant les domaines malveillants au niveau de la couche de résolution - avant même qu'une connexion ne soit établie. Il fournit aux directeurs informatiques, aux architectes réseau et aux équipes d'exploitation des sites l'architecture de déploiement, la configuration du pare-feu et le contexte de conformité nécessaires pour protéger le WiFi invité dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public. Purple Shield bloque les logiciels malveillants, les botnets et les contenus inappropriés au niveau du DNS sur plus de 80 000 sites actifs.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.