
RadSec: RADIUS over TLS 如何提升 WiFi 身份验证安全性
本权威技术参考阐述了 RadSec (RFC 6614) 如何通过将传统的 RADIUS 流量打包进 TLS 加密中,来保障企业 WiFi 身份验证的安全。本书专为 IT 经理和网络架构师设计,涵盖了架构、部署策略以及减轻企业和访客网络中未加密 UDP RADIUS 流量风险的实用步骤。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
核心摘要
传统的基于 UDP(端口 1812/1813)的 RADIUS 并非为现代企业威胁环境而设计。它仅依赖共享密钥和 MD5 哈希,这使得身份验证凭据和会话属性极易受到拦截,尤其是在穿越公共网络或大型分布式资产(如酒店和零售连锁店)时。RadSec(基于 TLS 的 RADIUS,RFC 6614)通过在基于 TCP 的 TLS 1.3 隧道(端口 2083)中封装 RADIUS 流量,解决了这一根本性的安全漏洞。
对于首席技术官(CTO)和网络架构师而言,部署 RadSec 已不再仅仅是一项最佳实践,而是保护 企业 WiFi、维持 PCI-DSS 4.0 合规性以及参与现代联合漫游框架(如 OpenRoaming)的关键要求。本指南详细介绍了保护您的身份验证基础设施的安全架构、实施模式和运维要求。
技术深度解析:RADIUS 对比 RadSec
传统 RADIUS 中的漏洞
在标准的 802.1X 部署中,接入点(身份验证器)将客户端凭据转发到 RADIUS 服务器(身份验证服务器)。在传统的 RADIUS 中,该负载通过 UDP 发送。唯一的保护是用于通过 MD5 混淆密码的预共享密钥(PSK)。
这种架构带来了三个关键风险:
- 缺乏传输层加密: 用户属性、MAC 地址和会话数据均以明文形式传输。
- 密码学弱点: 如果攻击者捕获了流量,MD5 极易受到离线字典攻击。
- 无双向身份验证: 接入点无法通过密码学方式验证其是否正在与合法的 RADIUS 服务器进行通信,从而导致流氓服务器攻击。
RadSec 架构 (RFC 6614)
RadSec 通过将传输层从 UDP 转移到 TCP,并将整个负载封装在 TLS 中,解决了这些缺陷。
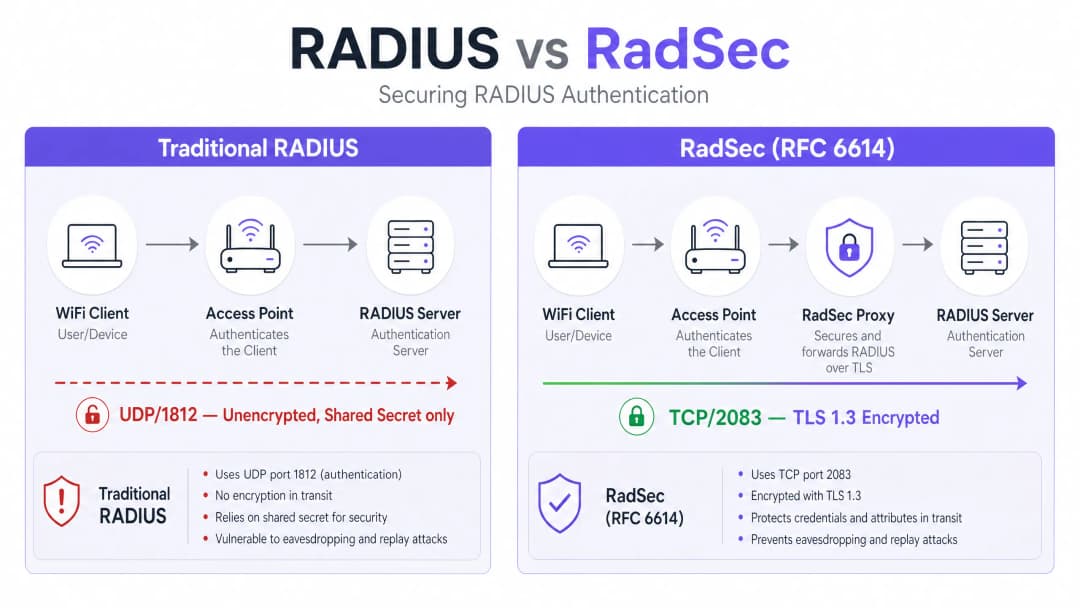
- 传输层: TCP 端口 2083 确保了可靠交付和有状态连接,从而提高了高延迟环境中的性能。
- 加密: TLS 1.2 或 1.3 为所有 RADIUS 属性提供了强大的端到端加密。
- 双向身份验证: RADIUS 客户端(或代理)和服务器都必须出示由受信任的证书颁发机构(CA)颁发的有效 X.509 证书。保留共享密钥仅是为了向后兼容,TLS 提供了实际的安全保障。这种架构对于分布式环境至关重要,例如 零售 连锁店或 酒店住宿 场所,在这些环境中,接入点通过公共互联网将身份验证请求回传到中央或云端托管的 RADIUS 服务器。
实施指南
部署 RadSec 通常遵循以下两种模式之一:原生支持或基于代理。
模式 1:原生 RadSec
如果您的基础设施原生支持该功能(例如 FreeRADIUS 3.0+、Cisco ISE、Aruba ClearPass),您可以直接在 RADIUS 服务器和接入点/控制器上配置 TLS 证书。这提供了从边缘到核心的真正端到端加密。
模式 2:RadSec 代理
许多传统的 RADIUS 服务器(尤其是 Microsoft NPS)原生并不支持 RadSec。在这些环境中,需要部署代理(例如 radsecproxy)。
- 本地段: AP 将标准的 UDP RADIUS 发送到本地代理。
- 广域网段: 代理将流量封装在 TLS 中,并通过 TCP 2083 将其发送到上游服务器。
这种模式使您能够在不更换传统基础设施的情况下保护广域网流量。
与 Purple 集成
Purple 的 Guest WiFi 和 WiFi Analytics 平台与企业级 RADIUS 基础设施无缝集成。在 Connect 许可下,Purple 作为 OpenRoaming 的免费身份提供商,其中 RadSec 是保护场所与中央枢纽之间联盟流量的安全必选要求。
最佳实践
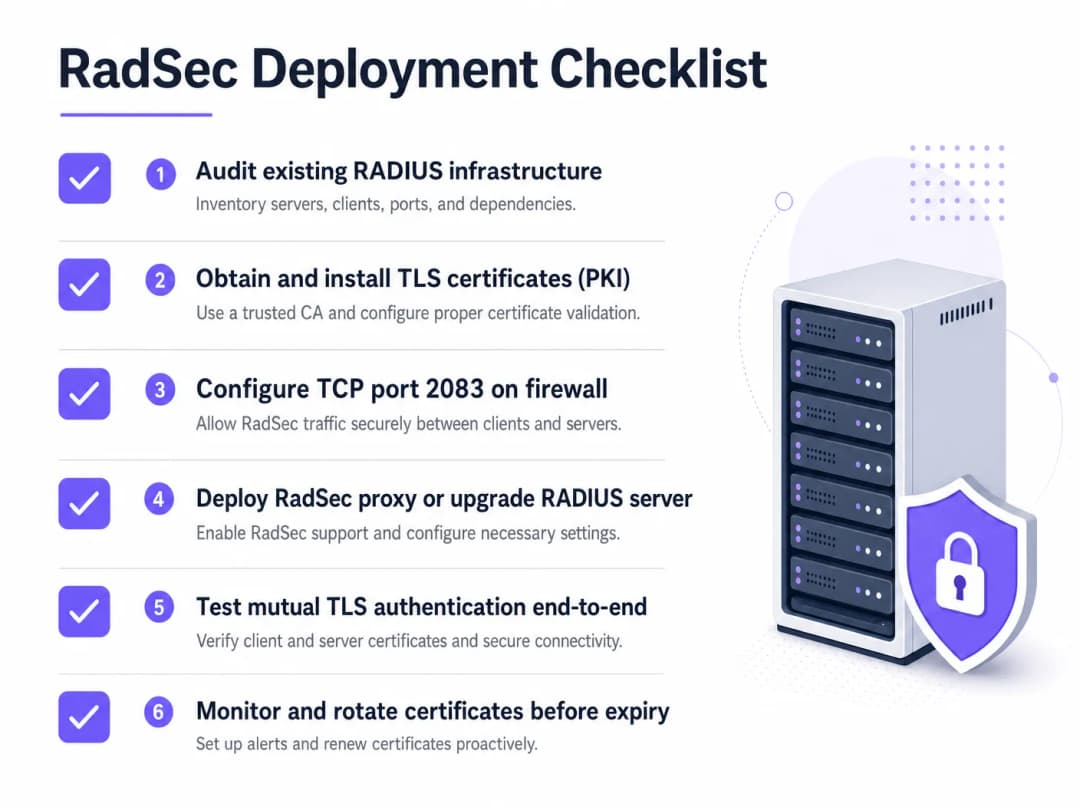
- 证书生命周期管理: 双向 TLS 依赖于有效的证书。实施自动更新(例如通过 ACME)和严格的监控。证书过期将导致整个身份验证服务中断。
- 防火墙配置: 确保明确允许 TCP 端口 2083 的场所出站以及 RADIUS 服务器的入站。不要假设现有的 UDP 1812 规则会自动适用。
- 优先处理高风险流量: 在迁移到本地管理 VLAN 之前,首先在跨越公共互联网或不可信广域网的链路上开始部署。
欲了解更多关于保护边缘安全的信息,请阅读我们的指南:接入点安全:您的 2026 企业指南。
故障排除与风险缓解
当 RadSec 失败时,很少是身份验证问题;它几乎总是 TLS 或 TCP 问题。
- 现象: 接入点显示与 RADIUS 服务器断开连接。
- 检查: TCP 2083 的防火墙规则。传统的 RADIUS 使用 UDP;网络团队经常忘记开放该 TCP 端口。
- 现象: TCP 连接已建立,但身份验证立即失败。
- 检查: 证书验证。验证通用名称 (CN) 或使用者 alternative 名称 (SAN) 是否匹配、证书是否未过期,以及客户端是否信任签署该证书的 CA。使用
openssl s_client -connect <server>:2083调试握手过程。
- 检查: 证书验证。验证通用名称 (CN) 或使用者 alternative 名称 (SAN) 是否匹配、证书是否未过期,以及客户端是否信任签署该证书的 CA。使用
确保您的网络基础架构稳固。请阅读我们在 通过强大的 DNS 和安全保护您的网络 中提供的建议。
ROI 与业务影响
部署 RadSec 是一项规避风险的投资。其投资回报率 (ROI) 体现在避免数据泄露、合规性罚款 (PCI-DSS、GDPR) 以及声誉损失上。此外,它还支持加入像 OpenRoaming 这样现代的漫游联盟,这可以显著提升 医疗保健 和 交通运输 环境中的访客体验。
听取简报
如需深入了解部署 RadSec 的实际运营情况,请听取我们 10 分钟的技术简报:
关于客户端设备上的特定配置步骤,请参阅 如何通过 802.1X 在 iOS 和 macOS 上设置企业级 WiFi。
关键定义
RadSec
RADIUS 协议的一种扩展,它将 RADIUS 流量封装在通过 TCP 端口 2083 的 TLS 隧道内。
用于在遍历不受信任的网络时保护身份验证流量,防止凭据被拦截。
双向 TLS (mTLS)
一种安全过程,其中客户端和服务器都提供 X.509 证书,以在建立加密连接之前验证彼此的身份。
RadSec 的核心身份验证机制,取代了对静态共享密钥的依赖。
802.1X
基于端口的网络访问控制的 IEEE 标准,用于对尝试连接到局域网 (LAN) 或无线局域网 (WLAN) 的设备进行身份验证。
依赖 RADIUS(以及延伸的 RadSec)针对目录验证用户凭据的框架。
radsecproxy
一个开源守护进程,用作代理,将标准的 UDP RADIUS 流量转换为 RadSec(基于 TCP 的 TLS),反之亦然。
当接入点或旧版 RADIUS 服务器(如 Microsoft NPS)缺少原生 RadSec 支持时部署。
OpenRoaming
由 WiFi 联盟开发的一种联盟标准,允许用户在全球范围内无缝且安全地连接到参与的 WiFi 网络。
OpenRoaming 强制要求使用 RadSec 来保护场所和身份提供商之间的身份验证流量。
共享密钥
传统 RADIUS 中使用的一组静态文本字符串,用于混淆密码并验证请求的来源。
虽然为了向后兼容,在 RadSec 配置中技术上仍然存在,但它已被 TLS 加密所取代。
FreeRADIUS
一个广泛部署的开源 RADIUS 服务器,提供对 RadSec 的原生支持。
由于其灵活性和原生的 TLS 支持,常用于企业环境和漫游联盟。
PKI (公钥基础设施)
创建、管理、分发和撤销数字证书所需的角色、政策和软件框架。
部署 RadSec 的先决条件,因为您必须为所有 RADIUS 客户端和服务器签发并管理证书。
应用实例
一家拥有 200 家物业的酒店集团集中使用 Microsoft NPS 进行员工身份验证。目前,每个酒店的接入点都通过 UDP 1812 端口通过公共互联网发送 RADIUS 请求。首席技术官 (CTO) 要求对所有身份验证流量进行加密,但今年无法更换 NPS。
在每个酒店网点部署一个 RadSec 代理(例如 radsecproxy),并在中心数据中心的 NPS 服务器前部署一个相应的代理。本地 AP 将 UDP RADIUS 发送到本地代理。本地代理通过 TCP 2083 端口跨互联网与中心代理建立双向 TLS 隧道。中心代理终结 TLS 隧道,并将标准的 UDP RADIUS 转发给 NPS 服务器。
一所大型大学正在其校园内部署 OpenRoaming,以便为访问的学者提供无缝接入。他们正在运行 FreeRADIUS 3.0。
在 FreeRADIUS 中启用原生 RadSec。从 OpenRoaming 联盟信任的 CA 生成 X.509 证书。配置校园防火墙,允许与联盟中心之间的入站和出站 TCP 2083 流量。配置无线局域网控制器,对所有发往联盟的身份验证请求使用 RadSec。
练习题
Q1. 您的团队已在远程分支机构接入点与中央 FreeRADIUS 服务器之间部署了原生 RadSec。AP 可以 ping 通该服务器,但身份验证请求完全超时,且 RADIUS 日志中没有出现任何流量。
提示:RadSec 使用与传统 RADIUS 不同的传输协议和端口。
查看标准答案
防火墙很可能阻止了 TCP 端口 2083。习惯于传统 RADIUS 的网络团队通常只允许 UDP 端口 1812/1813。您必须明确允许从分支机构出站以及到 RADIUS 服务器入站的 TCP 2083 流量。
Q2. 您正在对一家零售客户的 WiFi 架构进行审计。他们在总部集中使用 Microsoft NPS。他们的门店 AP 通过 IPsec VPN 在互联网上发送身份验证请求。这里需要 RadSec 吗?
提示:考虑已经存在的加密层。
查看标准答案
虽然部署 RadSec 是最佳实践,但 IPsec VPN 已经为不安全互联网上的 UDP RADIUS 流量提供了传输层加密。在这里部署 RadSec 将提供深度防御,但与流量直接在互联网上原生传输相比,其紧迫性较低。
Q3. 在成功部署 RadSec 代理一周后,整个企业的 WiFi 身份验证在周一早上 09:00 同时失败。网络团队确认防火墙规则未作更改。
提示:TLS 隧道本身的主要身份验证机制是什么?
查看标准答案
用于双向 TLS 身份验证的 X.509 证书很可能已过期。当证书过期时,TLS 握手会失败,TCP 连接会断开,RADIUS 流量将无法流动。请实施自动化的证书监控和轮换以防止此问题。
常见问题
什么是 RadSec (RFC 6614),它与遗留 RADIUS 有何不同?
RadSec 在通过 TCP 端口 2083 的安全 TLS 1.3 隧道内封装标准的 RADIUS 身份验证、授权和计费 (AAA) 数据报。遗留 RADIUS (RFC 2865) 依赖于无连接的 UDP 端口 1812 和 1813,并使用 MD5 哈希共享密钥,使数据包暴露于窃听、数据包篡改和 UDP 分片的风险中。RadSec 在无线控制器和云端 RADIUS 服务器之间引入了双向 TLS (mTLS) 证书验证、连接保活和加密的 WAN 传输。
RadSec 如何保护企业 WiFi 免受 BlastRADIUS 漏洞的影响?
BlastRADIUS (CVE-2024-3596) 利用了传统 RFC 2865 Access-Request 数据包中的 MD5 加密碰撞漏洞,使处于 WAN 路径上的攻击者能够在无需知晓共享密钥的情况下伪造有效的 Access-Accept 响应。由于 RadSec 将整个 RADIUS 会话封装在经过身份验证和加密的 TLS 1.3 流中,攻击者无法检查或篡改数据包载荷或属性,从而彻底化解了 MD5 伪造和中间人攻击。
为什么 RadSec 能够消除跨 WAN 链路的 EAP-TLS 数据包分片问题?
在基于证书的 802.1X EAP-TLS 身份验证中,客户端和中间证书链经常会超过标准的 1500 字节以太网 MTU。在基于 UDP 的传输中,分片后的 RADIUS 数据包经常会被中间互联网服务提供商、企业防火墙和运营商 NAT 网关丢弃。RadSec 利用 TCP 路径 MTU 发现 (PMTU) 和 TCP 分段技术,确保大型证书链在没有数据包丢失或控制器超时的情况下进行无缝传输。
RadSec 中的持久 TCP 连接池如何降低身份验证延迟?
现代企业控制器和 RadSec 代理会建立持久连接池,而不是为每次身份验证请求执行全新的 TCP 三次握手和 TLS 密钥交换。一旦建立连接,多个 802.1X 身份验证将复用已打开的 TLS 套接字。如果数据包在 WAN 上丢失,TCP 选择性确认 (SACK) 会在 1 到 2 个往返时间内(约 70 毫秒)重传丢失的分段,从而避免了 UDP RADIUS 中常见的长达数秒的应用超时停滞。
部署 RadSec 需要进行哪些双向证书身份验证 (mTLS)?
RFC 6614 规定了双向 X.509 证书验证。无线接入控制器使用受信任的企业 CA 证书链,对照 Cloud RADIUS 的 FQDN (radius1.purplewifi.net) 验证服务器证书的使用者替代名称 (SAN)。反之,Cloud RADIUS 服务器会验证控制器的客户端证书和私钥,确保只有获得授权的网络硬件才能提交身份验证请求。
部署 RadSec 需要配置哪些防火墙规则和网络端口?
网络管理员必须允许从无线局域网控制器或边缘接入点到 Cloud RADIUS 端点的出站 TCP 端口 2083 流量。与传统的 UDP RADIUS(需要针对 UDP 1812 和 1813 设置有状态 NAT 针孔,且这些针孔通常会在 30 秒无活动后超时失效)不同,RadSec 利用单个出站 TCP 流,并通过自动的应用层心跳探测予以维持。
继续阅读本系列
CIPA合规:场所运营商合规清单
您将能够确定您的WiFi是否受CIPA约束,然后进行网络细分、通过Purple Shield路由DNS并关闭绕过路径。您还将了解为Form 486或Form 479认证需要保留哪些证据。该清单为每个要求分配了责任人,因此您的下一个资助年度认证将毫无遗漏。
WPA3 过渡模式连接失败:Cisco Meraki、HPE Aruba 和 Ruckus 的部署检查清单
使用此检查清单来诊断设备在 WPA3 SAE 过渡模式 SSID 上连接失败的原因,并在 Cisco Meraki、HPE Aruba 或 Ruckus 上进行修复。您将把 802.11 状态码与原因进行匹配,隔离 PMF、802.11r 和 6GHz 问题,并决定何时切换到仅限 WPA3 的 SSID。
最佳 DNS 过滤:企业综合指南
本技术参考指南阐述了企业级 DNS 过滤如何通过在解析层(即建立连接之前)阻止恶意域名,来保障公共网络的安全。它为 IT 总监、网络架构师和场所运营团队提供了部署架构、防火墙配置以及合规性背景,帮助他们在酒店、零售和公共部门环境中保护宾客 WiFi。Purple Shield 在 DNS 级别为 80,000 多个活跃场所阻止恶意软件、僵尸网络和不当内容。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。